



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Nu AI-systemen een centrale rol gaan spelen in de manier waarop organisaties gegevens verwerken, analyseren en gebruiken, is compliance met regelgeving een essentieel onderdeel van de infrastructuur geworden - en niet slechts een juridisch vinkje. Voor teams die actief zijn in de Europese Unie of gebruikers in de EU bedienen, stelt de General Data Protection Regulation (GDPR / AVG) strenge eisen aan de manier waarop persoonsgegevens worden verzameld, verwerkt, opgeslagen en beheerd.
TrueFoundry ondersteunt nu GDPR-compliant AI-implementaties. Hiermee kunnen organisaties AI-systemen bouwen, uitrollen en beheren, terwijl ze gedurende de gehele AI-levenscyclus de strikte controle behouden over persoonsgegevens, toegang en verwerking.
Deze mijlpaal versterkt de bredere focus van TrueFoundry op veilige, goed beheerde en enterprise-ready AI-infrastructuur, met name voor organisaties die in gereguleerde omgevingen werken.
De General Data Protection Regulation (GDPR) is het kader voor gegevensbescherming van de Europese Unie dat regelt hoe persoonsgegevens worden verzameld, verwerkt, opgeslagen en geraadpleegd. Het is van toepassing op elke organisatie die persoonsgegevens van EU-inwoners verwerkt, ongeacht waar de organisatie of de infrastructuur zich bevindt.
Aangezien AI-systemen steeds meer werken met door gebruikers gegenereerde en aan gebruikers gekoppelde gegevens, heeft GDPR directe gevolgen voor de manier waarop AI-workloads worden ontworpen, uitgerold en beheerd. In AI-systemen bevinden persoonsgegevens zich niet alleen in databases; ze kunnen ook naar voren komen in prompts, model-outputs, embeddings, agentgeheugen en systeemlogs.
GDPR introduceert een reeks kernprincipes die architectonische vereisten worden wanneer ze op AI worden toegepast:
Deze principes zijn moeilijk te handhaven wanneer AI-systemen worden gebouwd op gefragmenteerde tooling of ondoorzichtige SaaS-platformen met beperkt zicht op de gegevensverwerking.
In een typische AI-workflow kunnen persoonsgegevens in meerdere lagen voorkomen:
Zonder gecentraliseerd beheer kunnen gegevens onbedoeld worden gelogd, opgeslagen buiten goedgekeurde regio's of hergebruikt in verschillende workflows - wat risico's op het gebied van GDPR-compliance met zich meebrengt.
Nu AI-systemen autonomer en meer onderling verbonden worden, is GDPR niet langer alleen een juridische vereiste, maar een cruciale ontwerprandvoorwaarde voor productie-AI-infrastructuur.
Het platform van TrueFoundry is ontworpen om end-to-end controle over AI-workloads te bieden, waardoor het mogelijk wordt om aan de GDPR-vereisten te voldoen zonder dat dit ten koste gaat van moderne AI-mogelijkheden.
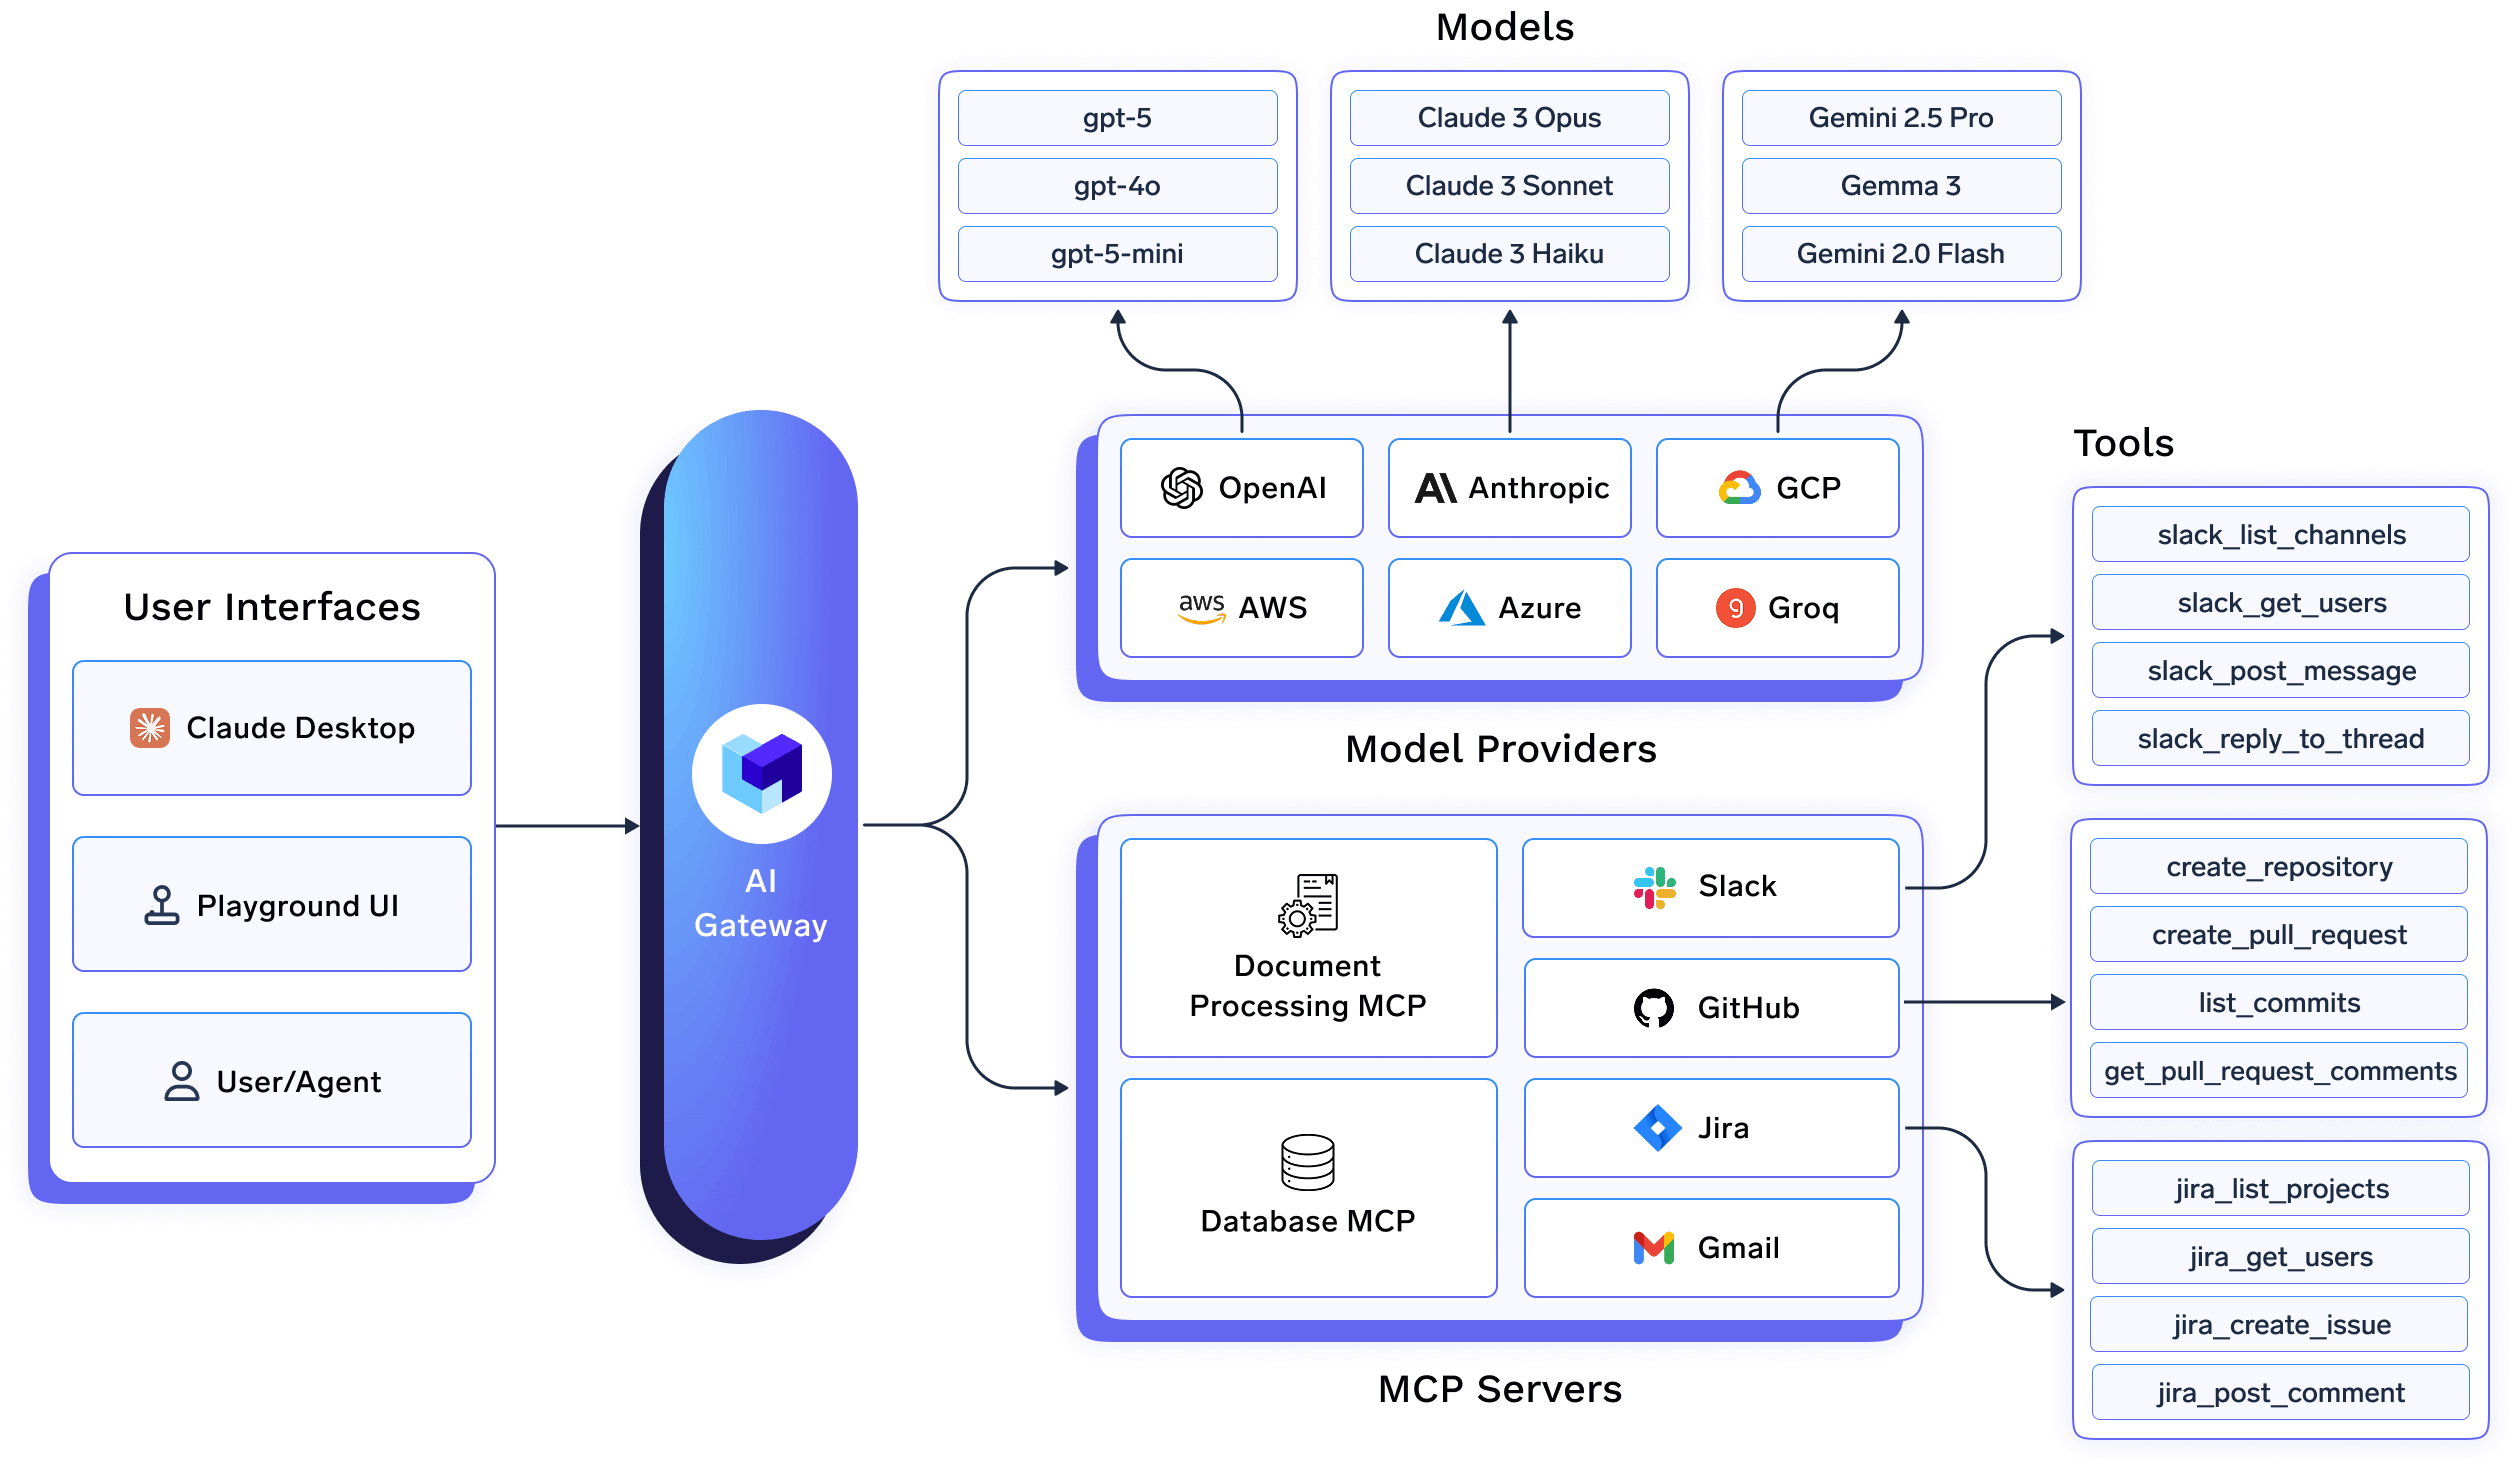
TrueFoundry leidt alle AI-verzoeken - over modellen, agents en tools heen - via één enkele AI Gateway. Dit creëert een consistent handhavingspunt voor:
Door AI-verkeer te centraliseren, krijgen organisaties duidelijk zicht op hoe persoonsgegevens zich door hun AI-systemen verplaatsen.
TrueFoundry ondersteunt deployment-modellen die aansluiten bij de GDPR-vereisten, waaronder:
Dit stelt organisaties in staat om te controleren waar data wordt verwerkt en opgeslagen, wat helpt om te voldoen aan verplichtingen rondom dataresidentie en -soevereiniteit.
Het platform integreert met enterprise identity and access management-systemen voor de handhaving van:
Deze maatregelen helpen waarborgen dat persoonsgegevens alleen toegankelijk zijn voor geautoriseerde gebruikers en diensten, geheel in lijn met GDPR-principes voor databescherming en verantwoording.
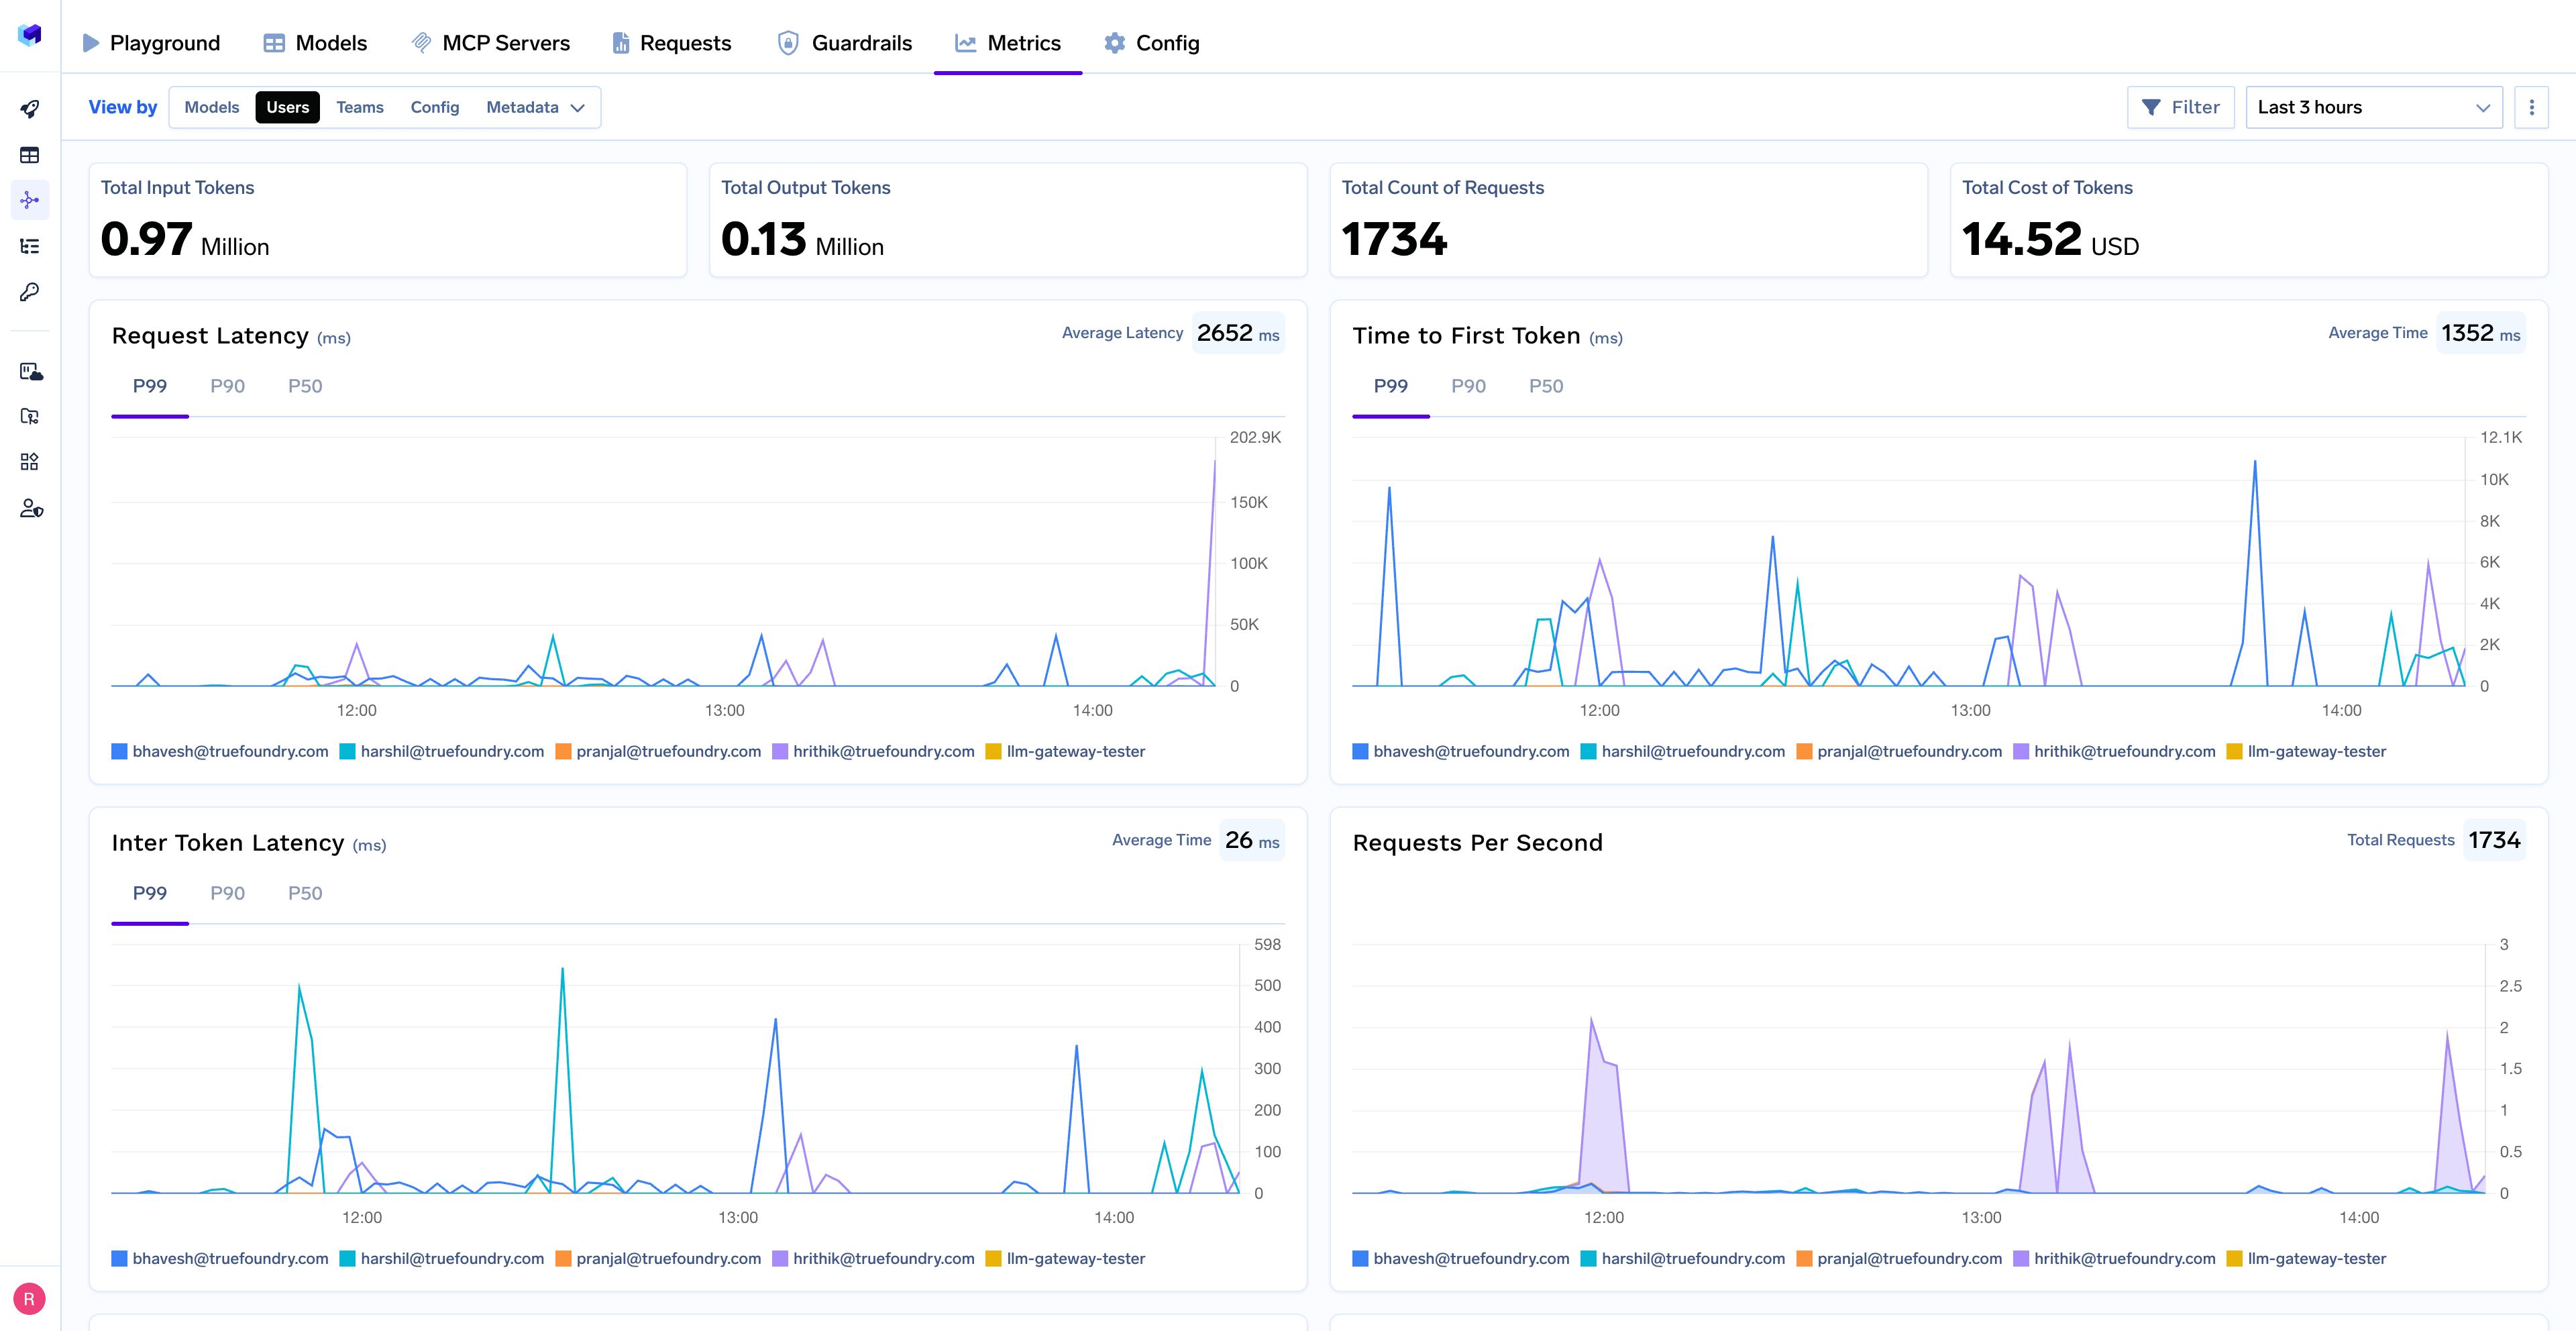
GDPR vereist aantoonbare verantwoording. TrueFoundry biedt:
Dit maakt het eenvoudiger om interne reviews, audits en compliance-beoordelingen met betrekking tot AI-dataverwerking te ondersteunen.
Belangrijkste criteria voor het evalueren van een Gateway
| Criterium | Wat moet u evalueren? | Prioriteit | TrueFoundry |
|---|---|---|---|
| Latency | Voegt <10ms p95 overhead toe voor time-to-first-token? | Must Have | ✅ Ondersteund |
| Data-residentie | Bewaart logs binnen uw regio (EU/US)? | Afhankelijk van use-case | ✅ Ondersteund |
| Op Latency Gebaseerde Routing | Lijdt automatisch om op basis van realtime latency/storingen? | Must Have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |

Met GDPR-compliant AI-infrastructuur kunnen organisaties:
Dit is vooral essentieel nu AI-systemen autonomer en onderling verbonden worden, en dieper verankerd raken in klantgerichte en interne workflows.
GDPR-compliance maakt deel uit van een bredere aanpak voor het bouwen van enterprise-grade, beheerde AI-platformen.
TrueFoundry ondersteunt organisaties met vereisten op het gebied van:
Onze focus ligt op het zorgen dat organisaties moderne AI-mogelijkheden kunnen omarmen, met behoud van vertrouwen, controle en naleving van de regelgeving.
Nu de regelgeving rondom databescherming en AI zich blijft ontwikkelen, hebben organisaties infrastructuur nodig die vanaf de basis is ontworpen voor governance.
Met GDPR-compliant AI-deployments biedt TrueFoundry een sterke basis voor het bouwen van verantwoorde, regelconforme AI-systemen—terwijl het flexibel genoeg blijft om zich aan te passen aan toekomstige regelgevende en operationele vereisten.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















