



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Een enkele agent die onderzoek, analyse en rapportage afhandelt, faalt vaak op voorspelbare manieren. Hij raakt door zijn context heen, kiest de verkeerde tool of verliest halverwege zijn status. Het probleem ligt zelden aan het individuele AI-model alleen. Het ligt meestal aan de architectuur rondom de agent.
Multi-agent orchestratietools lossen dit op door werk te verdelen over gespecialiseerde AI-agents. Ze coördineren overdrachten, behouden gedeelde status en sturen de volledige workflow aan over meerdere stappen. Dit wordt cruciaal wanneer agents complexe taken moeten uitvoeren, gegevens uit databronnen moeten ophalen en met externe tools moeten communiceren.
Gartner verwacht dat tegen 2026 40% van de enterprise-applicaties taakspecifieke AI-agents zal bevatten. Die verschuiving maakt agentorchestratie tot een serieuze architectuurbeslissing voor platformteams. Het gat tussen een sterke demo en een betrouwbaar productiesysteem komt vaak neer op de orchestratielaag die u kiest.
Deze gids vergelijkt de beste multi-agent orchestratietools en multi-agent orchestratieplatforms binnen developer frameworks, enterprise-platforms en cloud-native services. Deze categorieën lossen verschillende problemen op. Het begrijpen van het verschil helpt teams om het juiste platform te kiezen voor bedrijfsresultaten, governance en productieschaal.
Zorg dat u de evaluatiecriteria helder heeft voordat u namen gaat vergelijken. Een tool die werkt in een prototype kan moeite hebben in productie. Vier functionaliteiten onderscheiden multi-agent orchestratietools die goed presteren in demo's van tools die echte enterprise-implementaties ondersteunen.
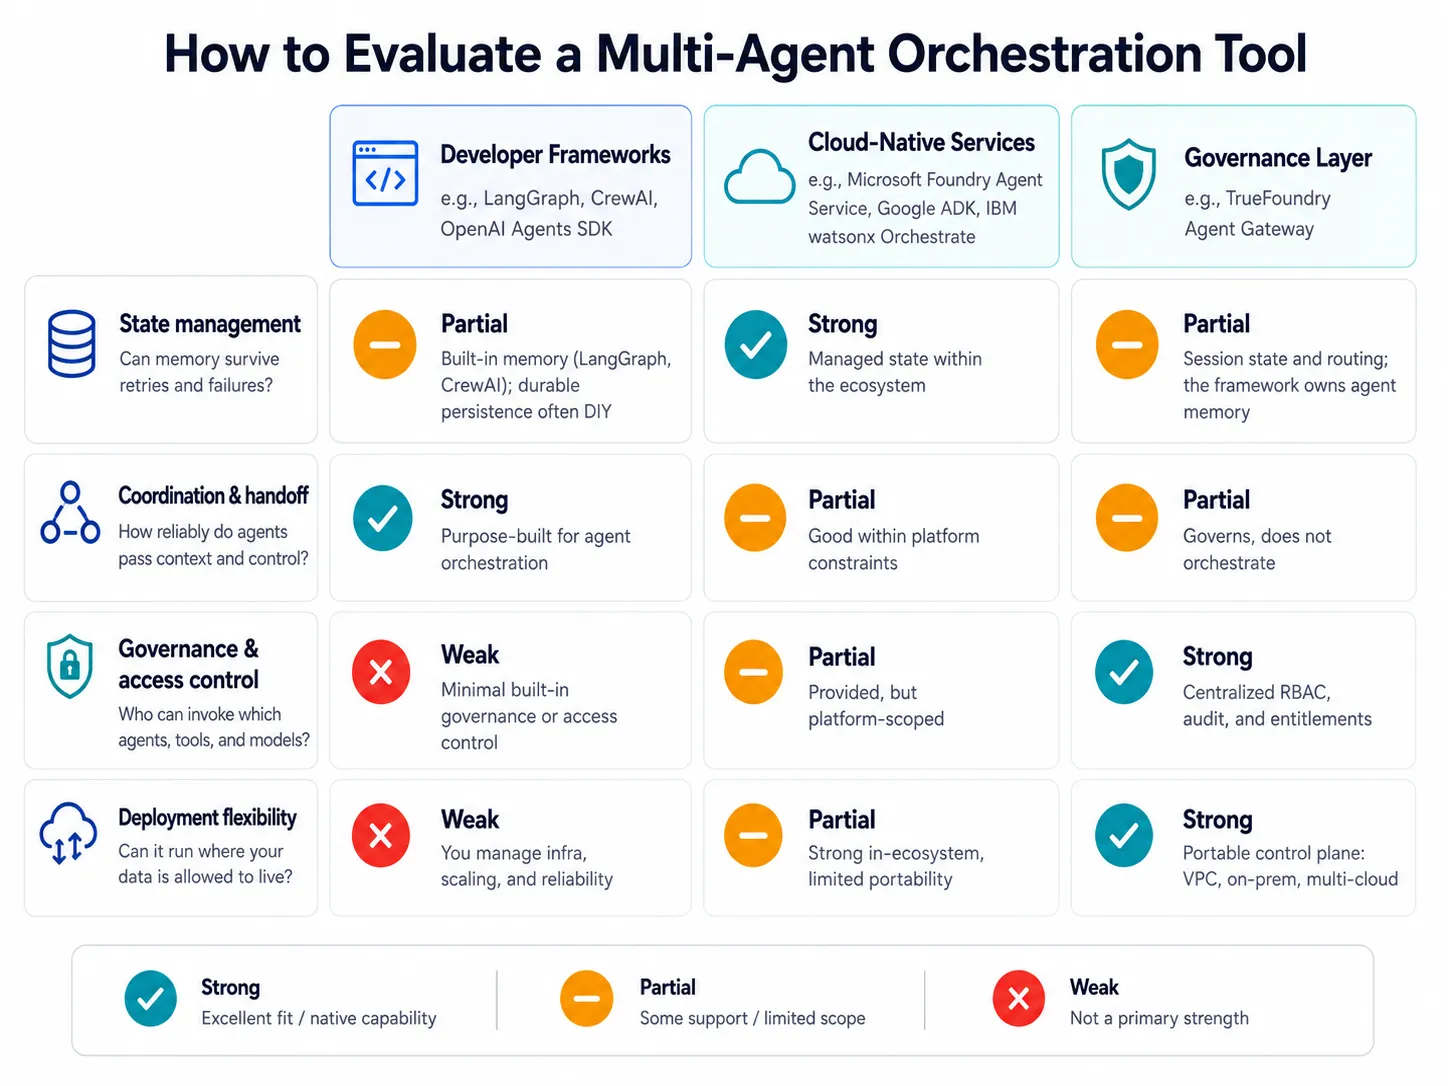
Deze multi-agent orchestratietools lossen verschillende lagen van de agent-stack op. Sommige coördineren logica, terwijl andere toegang, status, kosten, traceerbaarheid, compliance en productiebeheer regelen voor enterprise-teams op schaal.

TrueFoundry Agent Gateway is de beheerde infrastructuurlaag boven de frameworks die enterprise-teams al gebruiken. Het ondersteunt LangGraph, CrewAI, Google ADK, OpenAI Agents SDK en custom stacks. Teams behouden hun frameworkkeuzes, terwijl TrueFoundry governance standaardiseert over productie-omgevingen heen.
Op de gateway-laag dwingt het RBAC, identiteitsbewuste uitvoering, tool-policies, tokenbudgetten en audit-trails af. Het routeert ook modelaanroepen, behoudt sessiestatus en logt kostenmetadata. Dit helpt agentic AI te transformeren van experimenten naar enterprise deployments.
TrueFoundry heeft openbare prijzen in vier niveaus. Developer is gratis voor vroege bouwers en ondersteunt prototyping. Pro begint bij $ 499 per maand voor teams die AI-functionaliteiten uitrollen. Pro Plus begint bij $ 2.999 per maand, terwijl Enterprise op maat is gemaakt voor geavanceerde governance, VPC-deployment en bedrijfskritische betrouwbaarheid.
TrueFoundry is het meest geschikt voor enterprises die agents draaien over meerdere frameworks, providers en clouds. Het past bij teams die behoefte hebben aan governance, traceerbaarheid, statusbeheer en private deployment.
LangGraph biedt ontwikkelaars een expliciete status die behouden blijft tijdens agent-interacties. Control-flow wordt gemodelleerd als een grafiek, wat teams helpt bij het definiëren van vertakkingen, lussen en retries. Het is krachtig voor complexe workflows, hoewel teams zelf verantwoordelijk zijn voor de omringende productie-infrastructuur.
LangGraph is een developer-framework, geen volledig enterprise-platform. Deployment, toegangsbeheer, observability, duurzame status en governance blijven de verantwoordelijkheid van de engineers in productie-omgevingen.
LangGraph is het meest geschikt voor engineeringteams die maximale controle willen over de coördinatielogica. Het past bij teams met voldoende platformcapaciteit om de omliggende infrastructuur te beheren.
LangGraph definieert hoe agents coördineren. TrueFoundry beheert wat die agents mogen doen in productie. Teams kunnen LangGraph blijven gebruiken en de model- en tool-aanroepen via TrueFoundry routeren voor RBAC, audit-trails, budgetten en VPC-beheer.

CrewAI organiseert agents rondom rollen, doelen en samenwerkingspatronen. Dat model is toegankelijk voor teams die bedrijfsprocessen beschrijven via duidelijke verantwoordelijkheden. Het is nuttig voor een snelle opzet van agents, hoewel productie-governance nog steeds een afzonderlijke infrastructuur vereist.
CrewAI richt zich op coördinatie op frameworkniveau. Teams moeten nog steeds zorgen voor persistentie van status, credentialbeheer, toegangsbeheer, observability en runtime-policies voor productiegebruik.
CrewAI is het meest geschikt voor ontwikkelteams die rolgebaseerde AI-workflows bouwen. Het is ideaal voor klantenservice, content-pipelines en gestructureerde automatisering waar leesbaarheid van belang is.
CrewAI regelt hoe een crew samenwerkt. TrueFoundry bepaalt wie die crew mag uitvoeren en welke tools deze kan bereiken. Het logt ook elke aanroep en maximeert de uitgaven voordat oneindige lussen het operationele risico verhogen.
Microsoft Foundry Agent Service is een beheerd platform voor het bouwen, deployen en schalen van agents. Het integreert met Microsoft-identiteiten en ondersteunt beheerde agent-workflows. Het is waardevol voor teams die primair op Azure werken, hoewel multi-cloud governance extra operationele overhead kan veroorzaken.
Governance is het sterkst binnen Azure. Multi-cloud deployments, niet-Microsoft frameworks, strikte VPC-isolatie en provider-neutrale policies kunnen extra integratiewerk vereisen.
Het is het meest geschikt voor organisaties die gestandaardiseerd zijn op Azure en Microsoft-identiteit. Deze teams willen doorgaans beheerde agent-infrastructuur zonder zelf de orchestratie-architectuur te hoeven bouwen.
Microsoft Foundry werkt goed binnen Azure. TrueFoundry past dezelfde toegangsregels, audit-logging en kostenlimieten toe op AWS, GCP en Azure. Multi-cloud teams profiteren meestal van deze leveranciersonafhankelijke laag.
Google ADK ondersteunt het Agent2Agent-protocol en helpt ontwikkelaars bij het bouwen van betrouwbare agents op enterprise-schaal. Het ondersteunt hiërarchische agentsystemen, Gemini-integratie en multimodale agent-ontwikkeling. Het past goed binnen Google Cloud-omgevingen, hoewel de overdraagbaarheid zorgvuldig moet worden geëvalueerd.
ADK is open-source en model-agnostisch, maar sluit sterk aan bij het ecosysteem van Google. Hybride of multi-cloud architecturen kunnen te maken krijgen met beperkingen wat betreft leveranciersafhankelijkheid.
Google ADK is het meest geschikt voor teams die bouwen op Google Cloud. Het past bij organisaties die gebruikmaken van Gemini, Vertex AI en A2A-gebaseerde agent-interoperabiliteit.
ADK ondersteunt de ontwikkeling van agents binnen het Google-ecosysteem. TrueFoundry voegt daar cross-cloud governance aan toe voor modellen, agents, tools en providers. De twee kunnen samenwerken wanneer enterprises behoefte hebben aan Google-native ontwikkeling én leveranciersonafhankelijke governance.
De OpenAI Agents SDK biedt basisbouwstenen voor agents, overdrachten, guardrails en tracing. Het biedt teams een heldere manier om agent-ketens te bouwen met OpenAI-modellen. Het is nuttig voor projecten die gericht zijn op OpenAI, al hebben enterprise-teams nog steeds behoefte aan duurzame status en bredere governance.
De SDK is geoptimaliseerd voor OpenAI-modellen en -workflows. Duurzame sessiestatus, routing over meerdere providers, enterprise RBAC en hoogwaardige logging vereisen aanvullende infrastructuur.
OpenAI Agents SDK is het meest geschikt voor teams die kiezen voor OpenAI-modellen. Het past bij matig complexe projecten die duidelijke overdrachten, tracing en guardrails vereisen.
De SDK verzorgt overdrachten, guardrails en tracing binnen een op OpenAI gerichte stroom. TrueFoundry voegt duurzame status, rolgebaseerde rechten, routing over meerdere providers en compliance-logs toe. Teams kunnen de logica in de SDK schrijven en deze beheren via TrueFoundry.

UiPath Maestro combineert deterministische procesbesturing met AI-gestuurde orchestratie. Teams kunnen workflows modelleren met BPMN, bedrijfsregels definiëren met DMN en menselijke medewerkers of bots opnemen. Het past bij organisaties met veel RPA waar automatisering en menselijke tussenkomst moeten samenwerken.
Maestro is het meest waardevol binnen het UiPath-ecosysteem. Teams die puur AI-native orchestratie zoeken, vinden het bredere RPA-platform mogelijk zwaarder dan nodig.
UiPath Maestro is het meest geschikt voor enterprises die AI-agents, RPA en menselijke controle combineren. Het past bij gereguleerde workflows die een deterministische procesuitvoering vereisen.
Maestro blinkt uit in procesorchestratie tussen bots, mensen en regels. TrueFoundry beheert de AI-zijde: model-routing, tool-rechten, identiteit en audits. Teams kunnen beide inzetten wanneer procesautomatisering en agent-governance op elkaar afgestemd moeten zijn.

IBM watsonx Orchestrate coördineert agents, tools en workflows over enterprise-systemen heen. Het is gericht op gereguleerde industrieën en grote organisaties met bestaande IBM-investeringen. Het kan beheerde workflows ondersteunen, hoewel een sterke afhankelijkheid van het ecosysteem de integratie-inspanning kan verhogen.
IBM watsonx Orchestrate werkt het beste wanneer teams al gebruikmaken van IBM-infrastructuur. Organisaties buiten die stack kunnen te maken krijgen met een hogere integratie-inspanning dan bij cloud-agnostische alternatieven het geval is.
IBM watsonx Orchestrate is het meest geschikt voor grote gereguleerde enterprises die al met IBM werken. Het past bij teams die een beheerd agent-ecosysteem binnen die stack zoeken.
watsonx Orchestrate werkt het beste voor teams die gecentreerd zijn rond IBM. TrueFoundry blijft leveranciers- en cloud-onafhankelijk over frameworks, providers en omgevingen heen. Het is een sterkere keuze wanneer multi-cloud governance al op de roadmap staat.

Developer-frameworks zoals LangGraph, CrewAI en OpenAI Agents SDK bieden teams de bouwstenen voor agentorchestratie. Ze helpen agents om te redeneren, werk over te dragen en stappen te coördineren. Duurzame status, credentialbeheer, toegangsbeheer en observability laten ze meestal over aan het engineeringteam.
Cloud-native services van Microsoft, Google en IBM bieden een beheerd fundament binnen hun eigen ecosystemen. Dat kan goed werken voor teams die op één cloud werken. De problemen ontstaan wanneer agents van verschillende platforms moeten voldoen aan één enkel toegangsbeleid over meerdere providers, clouds en enterprise-systemen heen.
Dit is het patroon achter de meeste multi-agent orchestratietools: ze bieden teams ofwel de frameworklaag, ofwel de infrastructuurlaag. Ze bieden teams zelden een uniforme governance over alle frameworks, modellen, tools, gebruikers en omgevingen heen.
Dit leidt tot handmatig koppelwerk. Teams combineren een framework voor agentlogica, een gateway voor toegangsbeheer, een database voor status en een afzonderlijk systeem voor audit-logs. Dat koppelwerk veroorzaakt vaak uitzonderingssituaties, onduidelijke verantwoordelijkheden en betrouwbaarheidsproblemen.
De cruciale vraag is of de tool de volgende stap kan controleren voordat een agent handelt. Als de agent toegang krijgt tot ruwe data, inkomende tickets, private API's of klantsystemen, hebben teams realtime policies nodig. Hetzelfde geldt wanneer nieuwe agents in productie worden genomen.
TrueFoundry vervangt de frameworks die teams al gebruiken niet. Het biedt de beheerde backend die ze veilig maakt voor productie. Dit geeft bedrijfsleiders, engineeringteams en beveiligingsteams de juiste balans tussen flexibiliteit in frameworks en gecentraliseerde governance.
Dat is het kernidee: behoud uw frameworks en verplaats de governance naar een laag die ze allemaal delen. Dit helpt teams om experimenten met kunstmatige intelligentie, machine learning en generatieve AI om te zetten in beheerde AI-systemen die veilig bijdragen aan echte bedrijfsresultaten.
Plan een demo om te zien hoe TrueFoundry multi-agent systemen naar gecontroleerde productie-deployments brengt.

TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



The main multi-agent orchestration tools in 2026 fall into three groups. Developer frameworks include LangGraph, CrewAI, and OpenAI Agents SDK. Cloud-native services include Microsoft Foundry Agent Service, Google ADK, and IBM watsonx Orchestrate. Governance and process layers include TrueFoundry Agent Gateway and UiPath Maestro.
A multi-agent orchestration platform provides managed infrastructure for running agent systems in production. This can include deployment, durable state, access control, observability, governance, and cost controls. Unlike a framework, it reduces the need to bolt together separate systems for operations, security, and compliance.
A framework is a library for writing agent coordination logic, such as LangGraph or CrewAI. A platform provides the governed infrastructure that runs agents in production, including access control, state, audit trails, and cost management. In short, frameworks define agent behavior, while platforms govern operations.
State handling differs widely across tools. LangGraph supports checkpointing, while OpenAI Agents SDK leaves durable storage to the team. Cloud services add state within their ecosystems. Enterprises using several frameworks often centralize session state at a gateway layer so failed handoffs can resume safely.
A strong platform should include RBAC, identity-aware execution, per-tool access policies, audit trails, token ceilings, cost ceilings, and VPC deployment. These controls help agents inherit real user permissions, protect regulated data, and give security teams evidence for SOC 2, HIPAA, or ITAR reviews.



Het laatste nieuws, artikelen en bronnen in je inbox



















