



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Agentic AI-systemen worden niet alleen gedefinieerd door redenering, maar door actie. Moderne agents stoppen niet bij het genereren van antwoorden - ze roepen tools aan, vragen API's op, starten workflows en communiceren met externe systemen om taken van A tot Z te voltooien. Naarmate agents autonomer worden, worden tools primair bruikbare executie-elementen.
In vroege implementaties is het gebruik van tools vaak strak gecontroleerd: een kleine, statische set tools is hardcoded opgenomen in de agentconfiguratie. Dit werkt voor prototypes, maar het loopt snel vast in echte systemen waarin:
Op ondernemingsschaal is de uitdaging niet langer hoe je een tool aanroept, maar hoe een agent ontdekt welke tools bestaan, welke hij mag gebruiken en welke geschikt zijn in een gegeven context.
Dit is waar MCP tool discovery en de MCP Gateway cruciale systeemfuncties worden.
In TrueFoundry ontdekken agents niet zomaar tools door rechtstreeks MCP servers te bevragen of te vertrouwen op statische configuratie. In plaats daarvan wordt tool discovery gefaciliteerd via de MCP Gateway, die zich bevindt tussen agents en MCP servers en discovery afdwingt op basis van identiteit, omgeving en beleidscontext.
Op een hoog niveau verwijst MCP tool discovery naar het vermogen van een AI agent om dynamisch te leren over beschikbare tools die worden aangeboden door MCP servers en op runtime te beslissen welke tools hij kan gebruiken.
In enterprise-systemen wordt discovery echter vaak verkeerd begrepen.
MCP tool discovery is:
In de praktijk houdt discovery in dat gestructureerde metadata over tools wordt getoond - functionaliteiten, schema's, eigenaarschap, versies - zodat agents kunnen redeneren over welke tools ze moeten gebruiken voordat ze deze aanroepen.
MCP tool discovery is niet:
Als discovery als een van de bovenstaande zaken wordt behandeld, leidt dit tot kwetsbare systemen waarin agents ofwel stilzwijgend falen ofwel werken met overmatige rechten.
In agentic AI-systemen vindt discovery plaats vóór de actie. Als discovery onvolledig, onveilig of verouderd is, zullen agents slechte beslissingen nemen, zelfs als de onderliggende tools perfect werken.
Dit is waarom MCP tool discovery moet worden ontworpen als een runtime, beleidsbewuste functionaliteit, niet als een statische configuratie-artefact. De volgende secties onderzoeken waarom eenvoudige benaderingen falen op schaal en hoe enterprise-platforms MCP tool discovery op de juiste manier aanpakken.
In kleine opstellingen wordt MCP tool discovery vaak behandeld als een statische aangelegenheid. Tools worden handmatig vermeld, agents worden geconfigureerd met vaste sets tools en wijzigingen komen zelden voor. Dit model faalt snel zodra agentic systemen naar productie gaan.
Op ondernemingsschaal ontstaan er tegelijkertijd verschillende knelpunten.
Ten eerste wordt het eigenaarschap van tools gedecentraliseerd. Verschillende teams publiceren MCP tools voor verschillende domeinen - datatoegang, interne workflows, observability, ticketing, infra-automatisering. Het hardcoden van toollijsten vereist voortdurende afstemming en nieuwe uitrolacties, wat niet schaalbaar is over teams of omgevingen heen.
Ten tweede wijken omgevingen van elkaar af. De set tools die beschikbaar is in development, staging en productie is zelden identiek. Sommige tools zijn regiospecifiek, andere zijn beperkt tot bepaalde omgevingen of compliancezones. Statische discovery zorgt voor een kloof (drift), waarbij agents falen door ontbrekende tools of per ongeluk verwijzen naar tools die in die context niet zouden mogen bestaan.
Ten derde zijn beveiligingsgrenzen van belang. In enterprise-systemen zou niet elke agent elke tool moeten ontdekken. Discovery zelf wordt een geprivilegieerde operatie. Als agents tools kunnen zien waarvoor ze niet geautoriseerd zijn, ontstaat het risico van:
Tot slot vergroot de autonomie van agents fouten. In agentic systemen vindt discovery herhaaldelijk en automatisch plaats. Eén enkel onjuist discovery-resultaat kan doorsijpelen in vele uitvoeringen, wat leidt tot herhaalde mislukkingen反 of onveilig toolgebruik.
Deze problemen hebben dezelfde oorzaak: discovery wordt behandeld als configuratie, terwijl het zou moeten worden behandeld als een runtime, door beleid afgedwongen functionaliteit.
Dit is het punt waarop MCP tool discovery dichter bij de executielaag moet komen te liggen - waar context, identiteit en beleid realtime beschikbaar zijn.
In TrueFoundry verloopt MCP tool discovery via de MCP Gateway, die draait als onderdeel van de AI Gateway. Agents ontdekken tools niet door rechtstreeks MCP servers te bevragen. In plaats daarvan verloopt alle discovery en aanroeping via de gateway.
Dit ontwerp zorgt ervoor dat discovery consistent, beleidsbewust en controleerbaar blijft in alle omgevingen.
Enterprise MCP servers in TrueFoundry bieden tools aan met behulp van het MCP-protocol, maar hun beschikbaarheid wordt op de gatewaylaag gestuurd via identiteits-, omgevings- en beleidshandhaving. Dit omvat:
Tools zijn standaard niet globaal zichtbaar. Ze worden alleen via de gateway getoond aan agents, op basis van platformconfiguratie en toegangsbeheer.
Dit voorkomt dat agents tools ontdekken die wel bestaan, maar niet bedoeld zijn voor hun omgeving of werklast.
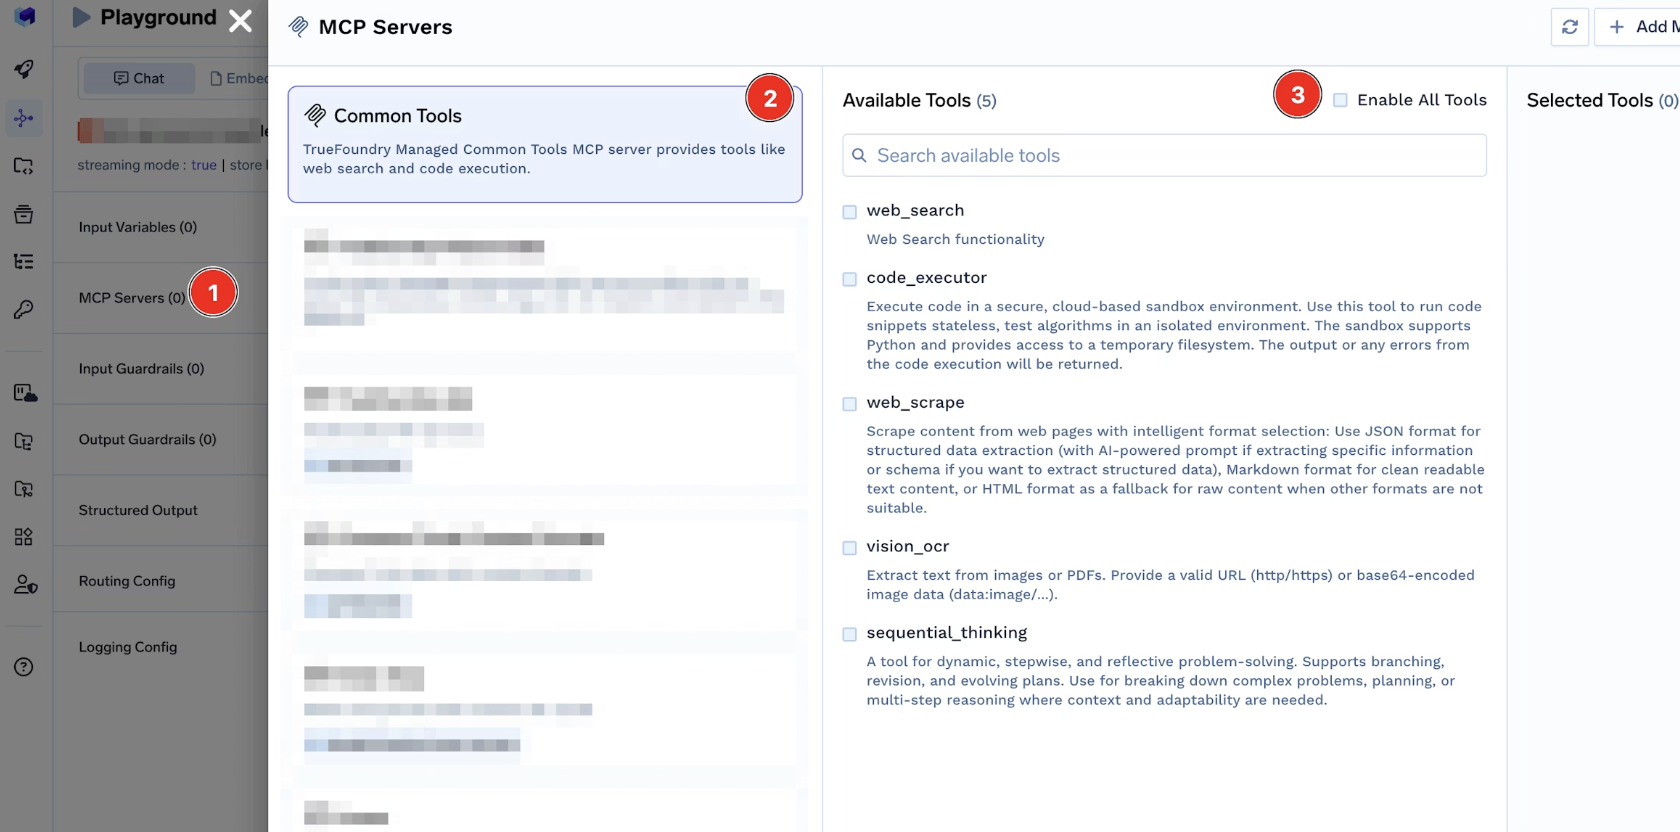
De AI Gateway Playground biedt een concreet inzicht in hoe MCP tool discovery werkt op runtime.
Wanneer een agentsessie wordt aangemaakt:
Hierdoor zijn de tools die in de Playground worden getoond geen statische catalogus. Ze vertegenwoordigen de exacte discovery-weergave die de agent zal zien tijdens de uitvoering.
Dit maakt het gedrag van discovery testbaar en voorspelbaar voordat agents in productie worden ingezet.
Op runtime volgt MCP tool discovery een vast traject:
Discovery en aanroeping zijn bewust ontkoppeld. Discovery toont mogelijkheden, geen uitvoeringsrechten.
Door MCP tool discovery achter de gateway te plaatsen, zorgt TrueFoundry ervoor dat:
Dit is wat het mogelijk maakt om MCP tool discovery veilig te schalen naarmate de autonomie van agents toeneemt.
In enterprise agentic systemen is tool discovery zelf een beveiligingsgrens. Als een agent een tool kan ontdekken, leert hij impliciet dat de functionaliteit bestaat, zelfs als de aanroeping later wordt geblokkeerd. Ongecontroleerde discovery wordt daardoor een vorm van informatielekkage.
In TrueFoundry wordt MCP tool discovery behandeld als een geprivilegieerde, door beleid afgedwongen operatie, en niet als het passief opzoeken van metadata.
Elk discovery-verzoek wordt beoordeeld binnen de context, waaronder:
Agents ontdekken alleen tools die expliciet voor hen zichtbaar zijn gemaakt. Tools buiten het bereik van een agent bestaan in feite niet, wat te brede discovery en het lekken van functionaliteiten tussen teams voorkomt.
Een veelvoorkomende fout bij MCP-implementaties is het beveiligen van de aanroeping, terwijl discovery open blijft staan. TrueFoundry vermijdt dit door hetzelfde authenticatie-, autorisatie- en beleidsmodel af te dwingen voor zowel discovery als aanroeping.
Discovery toont mogelijkheden, geen uitvoeringsrechten. Aanroeping wordt altijd onafhankelijk beoordeeld en wordt nooit alleen door discovery geïmpliceerd.
Voor gereguleerde omgevingen moet het gedrag van discovery verklaarbaar zijn. TrueFoundry maakt MCP tool discovery observeerbaar en controleerbaar:
Dit verandert MCP tool discovery van een ondoorzichtig intern proces in een beheerbare systeemfunctionaliteit.
De meeste fouten bij MCP tool discovery worden niet veroorzaakt door kapotte tools. Ze komen voort uit kwetsbare discovery-modellen die bezwijken onder schaal, autonomie of verandering, vooral wanneer agents continu en in verschillende omgevingen werken.
In TrueFoundry wordt MCP tool discovery afgedwongen via de MCP Gateway, die authenticatie-, autorisatie- en beleidscontroles op een consistente manier toepast op discovery en aanroeping. Dit voorkomt de meest voorkomende problemen in productieomgevingen met agentic systemen.
Wat er gebeurt
Agents worden geïnitialiseerd met statische toollijsten of in de prompt ingebouwde configuraties. Naarmate MCP servers veranderen, worden tools toegevoegd, uitgefaseerd of opnieuw geconfigureerd, waardoor agents gaan werken op basis van verouderde aannames. Dit leidt tot fouten of onveilig gedrag.
Hoe TrueFoundry dit voorkomt
Tools worden dynamisch op runtime ontdekt via de MCP Gateway. De gateway bevraagt de geregistreerde MCP servers (inclusief common tools MCP servers) en geeft de actuele, geldige set tools terug die beschikbaar is voor de context van de agent. Agents vertrouwen nooit op hardcoded of verouderde toolcatalogi.
Wat er gebeurt
Om discovery-fouten te voorkomen, stellen teams alle tools open voor alle agents. Dit vergroot de impact van fouten en maakt onbedoeld of onveilig toolgebruik waarschijnlijker.
Hoe TrueFoundry dit voorkomt
Discovery is gekoppeld aan identiteit en beleid. De MCP Gateway beoordeelt de agentidentiteit, workspace, omgeving en governanceregels voordat discovery-resultaten worden teruggegeven. Agents zien alleen de tools die ze expliciet mogen ontdekken, niets meer.
Discovery zelf wordt behandeld als een geprivilegieerde operatie, niet als een openbaar metadata-eindpunt.
Wat er gebeurt
Agents ontdekken tools die wel bestaan in development of staging, maar niet beschikbaar of beperkt zijn in productie. Dit veroorzaakt fouten tijdens het doorzetten naar productie of onvoorspelbaar gedrag op runtime.
Hoe TrueFoundry dit voorkomt
Discovery is standaard omgevingsbewust. De MCP Gateway toont alleen tools die zijn geregistreerd en ingeschakeld voor de huidige uitvoeringsomgeving. Dit zorgt ervoor dat wat agents ontdekken in de AI Gateway Playground exact overeenkomt met wat ze zien op runtime.
Er is geen verschil tussen experimenteren en de daadwerkelijke uitvoering in productie.
Wat er gebeurt
Sommige MCP-implementaties zorgen er per ongeluk voor dat discovery-API's ook uitvoeringsrechten impliceren of details over de aanroeping vrijgeven die agents kunnen misbruiken.
Hoe TrueFoundry dit voorkomt
Discovery en aanroeping zijn strikt ontkoppeld:
Dat een agent een tool ontdekt, betekent niet dat hij deze ook kan aanroepen. Aanroeping wordt bij elke aanvraag onafhankelijk beoordeeld.
Wat er gebeurt
Teams kunnen niet verklaren waarom een agent een specifieke tool heeft gebruikt of heeft geprobeerd te gebruiken, wat incidentenonderzoek en compliancereviews bemoeilijkt.
Hoe TrueFoundry dit voorkomt
De MCP Gateway maakt zowel discovery als aanroeping observeerbaar en controleerbaar:
Dit maakt analyses na incidenten mogelijk en ondersteunt audits op het gebied van regelgeving en beveiliging.
Naarmate agents autonomer worden, stapelen fouten in discovery zich snel op. Eén enkele verkeerde configuratie kan duizenden uitvoeringen in verschillende omgevingen beïnvloeden.
Door MCP tool discovery af te dwingen op de gatewaylaag, zorgt TrueFoundry ervoor dat discovery:
Dit verandert MCP tool discovery van een kwetsbare configuratiestap in een betrouwbaar, beheerbaar basiselement van het systeem, dat agentic AI op ondernemingsschaal veilig ondersteunt.
In agentic AI-systemen zijn tools geen optionele integraties meer—het zijn essentiële executie-elementen. Naarmate agents autonomer worden, wordt het vermogen om tools op runtime veilig en nauwkeurig te ontdekken van cruciaal belang voor de correctheid, beveiliging en schaalbaarheid.
Statische toollijsten, handmatige configuratie en omgevingsspecifieke oplossingen houden geen stand meer zodra meerdere teams tools publiceren, omgevingen uiteenlopen en agents continu actief zijn. Op dat moment is MCP tool discovery geen gemakzucht meer voor ontwikkelaars, maar een systeemvraagstuk.
het centrale inzicht is simpel: discovery moet plaatsvinden waar context, identiteit en beleid realtime beschikbaar zijn. Zonder dit werken agents met onvolledige kennis of met te veel rechten, wat in beide gevallen risico's met zich meebrengt.
In TrueFoundry is MCP tool discovery geïmplementeerd in de AI Gateway, samen met inference routing en de uitvoering van agents. Hierdoor kan discovery dynamisch, identiteitsgebonden, beleidsbewust en standaard controleerbaar zijn, zonder agents te koppelen aan statische configuraties of kwetsbare registries.
Voor ondernemingen die agentic AI-systemen bouwen, gaat MCP tool discovery niet over het opsommen van tools. Het gaat over het beheren van hoe agents leren wat ze kunnen doen. Het behandelen van discovery als een volwaardige runtime-functionaliteit is wat de autonomie van agents veilig, beheerbaar en schaalbaar maakt.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















