



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Enterprise AI heeft een kritieke drempel overschreden. Het draaien van grote taalmodellen in productie is niet langer het moeilijke probleem. De meeste organisaties werken al met meerdere modellen - gehost, zelfbeheerd of hybride achter gestandaardiseerde inferentielagen. Het echte kantelpunt komt na inferentie, wanneer modellen evolueren naar agents die tools kunnen ontdekken, API's kunnen aanroepen en echte acties kunnen uitvoeren in enterprise-systemen.
Deze verschuiving wordt mogelijk gemaakt door het Model Context Protocol (MCP). MCP standardiseert hoe modellen interactie hebben met externe tools via MCP servers, wat agentic workflows modulair en interoperabel maakt. Maar MCP is bewust permissief. Het is geoptimaliseerd voor flexibiliteit en ontwikkelsnelheid, niet voor enterprise governance.
Zodra modellen tools kunnen aanroepen, wordt toegang tot tools een geprivilegieerde operatie. Een enkele MCP-call kan gevoelige data lezen, status wijzigen of stroomafwaartse systemen triggeren. Op enterprise-schaal introduceert dit een nieuwe beveiligingsgrens - een die niet kan worden beheerd via prompts of applicatiecode alleen.
Dit is waarom MCP access control niet langer optioneel is. Het is een randvoorwaarde om agentic AI veilig in productie te laten draaien.
MCP verandert het vertrouwensmodel van AI-systemen in de kern.
In traditionele AI-implementaties stuurden applicaties de uitvoering aan en genereerden modellen uitvoer. Met MCP nemen modellen direct deel aan uitvoeringspaden door tools tijdens runtime te selecteren en aan te roepen. Dit creëert emergent gedrag dat moeilijk te voorspellen is en onmogelijk te beveiligen met statische controles.
Zonder MCP access control worden enterprises geconfronteerd met concrete risico's:
Cruciaal is dat deze risico's niet betrouwbaar kunnen worden beperkt op de prompt-laag of binnenin MCP servers. Prompts zijn niet-deterministisch, en controles aan de tool-zijde missen globale context over het model, de agent-identiteit of de omgeving.
Wat enterprises nodig hebben is een centraal handhavingspunt dat een MCP tool-aanroep behandelt als een beheerde actie - geëvalueerd op basis van identiteit, beleid en omgeving vóór de uitvoering. Dit is de rol van een MCP Gateway, zoals geïmplementeerd in platforms zoals TrueFoundry.
Zonder dit controlevlak blijven op MCP gebaseerde systemen geschikt voor experimenten, maar niet voor productie.
MCP access control faalt wanneer het op de verkeerde laag wordt geïmplementeerd. In de praktijk proberen teams MCP te beveiligen door:
Alle drie de benaderingen schieten tekort in echte enterprise-omgevingen.
Op prompts gebaseerde controles zijn niet-deterministisch en afhankelijk van het model. Agent-code is gefragmenteerd over teams en repos. MCP servers werken in isolatie, zonder zichtbaarheid in welk model, welke agent, of welke omgeving een verzoek heeft geïnitieerd.
MCP access control vereist globale context:
Alleen een MCP Gateway kan deze context consistent evalueren voordat een tool wordt aangeroepen.
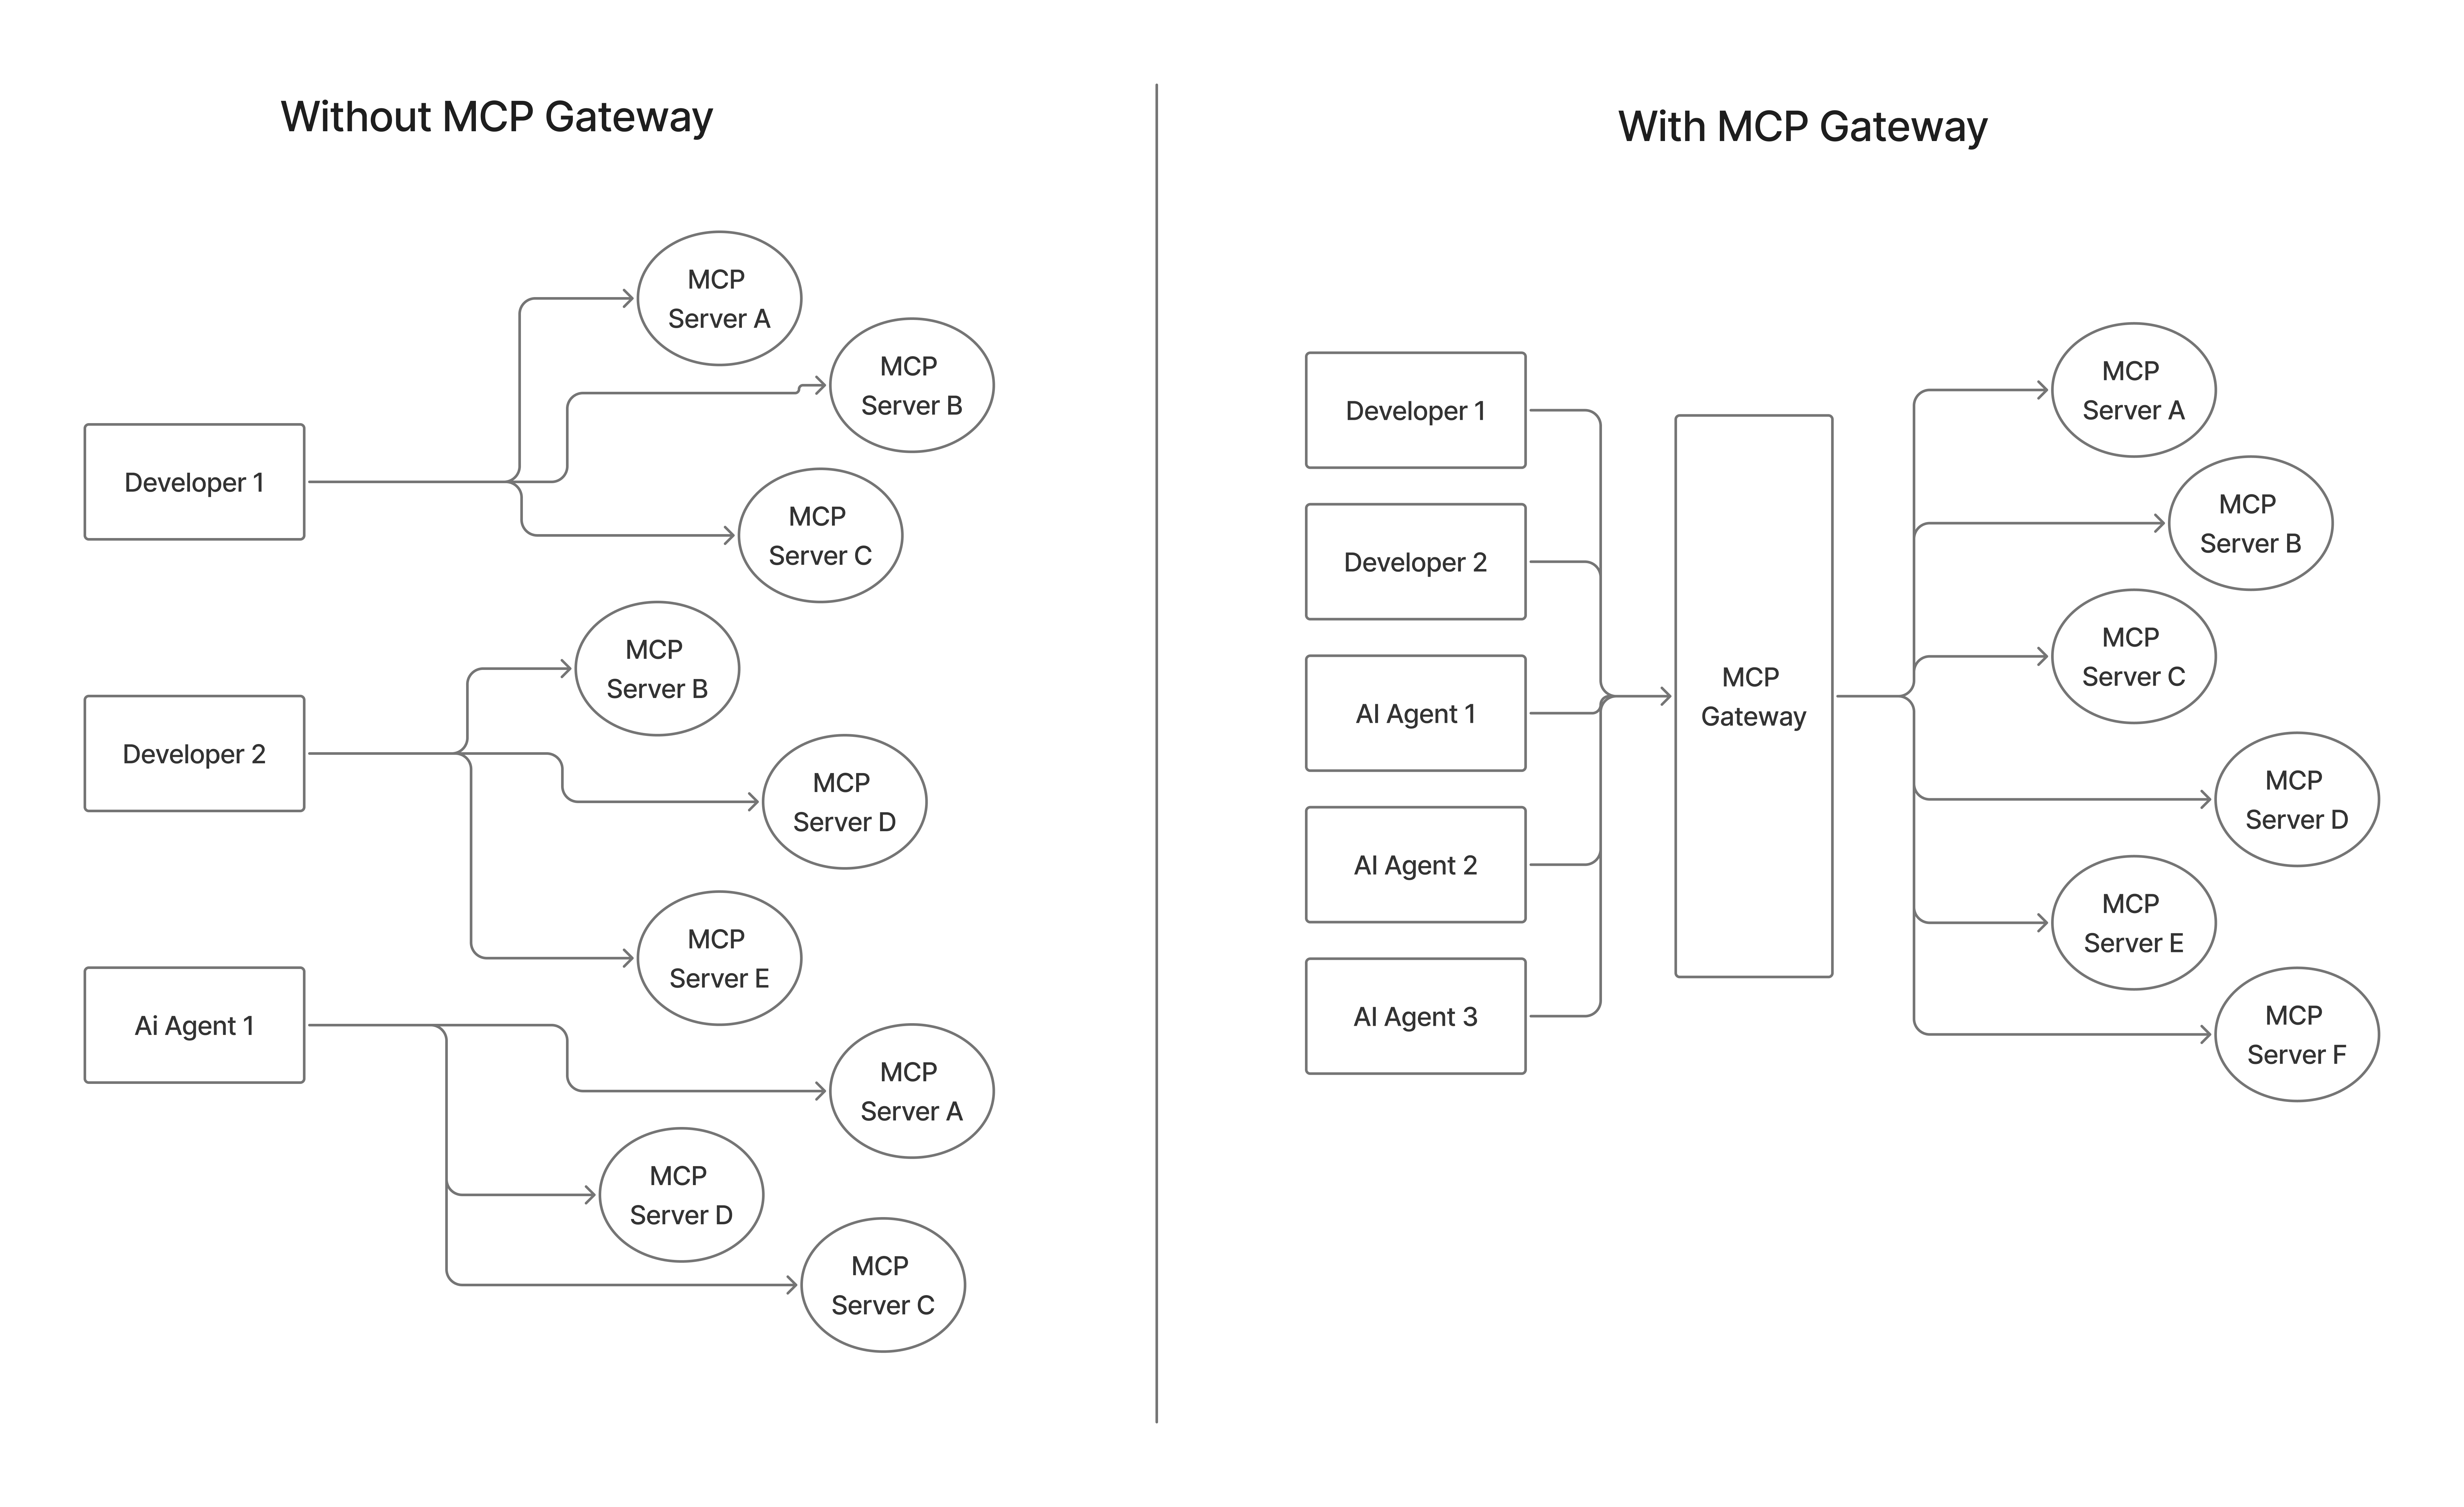
Een MCP Gateway bevindt zich tussen modellen en MCP servers en fungeert als een beleidshandhavingspunt. In de praktijk gedraagt deze architectuur zich als een MCP proxy, die tool-discovery en aanroepverzoeken onderschept voordat ze downstream servers bereiken, zodat het beleid consistent kan worden gehandhaafd. Elk verzoek om tools te ontdekken of aan te roepen wordt onderschept, geëvalueerd en deterministisch toegestaan of geblokkeerd. Deze centralisatie maakt toegang volgens het least-privilege principe, consistente governance en auditeerbaarheid mogelijk over alle agent-workloads.
Platforms zoals TrueFoundry behandelen de MCP Gateway als een first-class controlevlak, gescheiden van inferentie-routing en gescheiden van applicatielogica, omdat tool-uitvoering een afzonderlijke vertrouwensgrens vertegenwoordigt.
Het ontbreken van een MCP Gateway leidt niet tot een theoretisch risico - het leidt tot voorspelbare, herhaalbare fouten op schaal.
Zonder gecentraliseerde controle stellen MCP servers vaak alle tools bloot aan alle agents. Dit leidt ertoe dat agents met te veel privileges onbedoeld interne, administratieve of status-wijzigende tools aanroepen.
Experimentele agents die in ontwikkelomgevingen draaien, roepen uiteindelijk productie MCP servers aan, omdat er geen globale handhaving op omgevingsniveau bestaat.
Nieuwe of niet-geteste modellen worden geïntroduceerd en krijgen onmiddellijk toegang tot gevoelige tools, simpelweg omdat ze MCP spreken zonder enige model-bewuste autorisatie.
Beveiligingsteams kunnen basisvragen niet beantwoorden:
Zonder een MCP Gateway vereisen deze vragen het samenvoegen van logs uit meerdere systemen, vaak zonder succes.
Elk team implementeert toegangscontroles op een andere manier, wat leidt tot incontinente handhaving en kwetsbare systemen waarover niet holistisch kan worden geredeneerd.
Deze foutmodi zijn geen randgevallen. Ze zijn het standaardresultaat wanneer MCP wordt ingezet zonder een gecentraliseerd controlevlak.
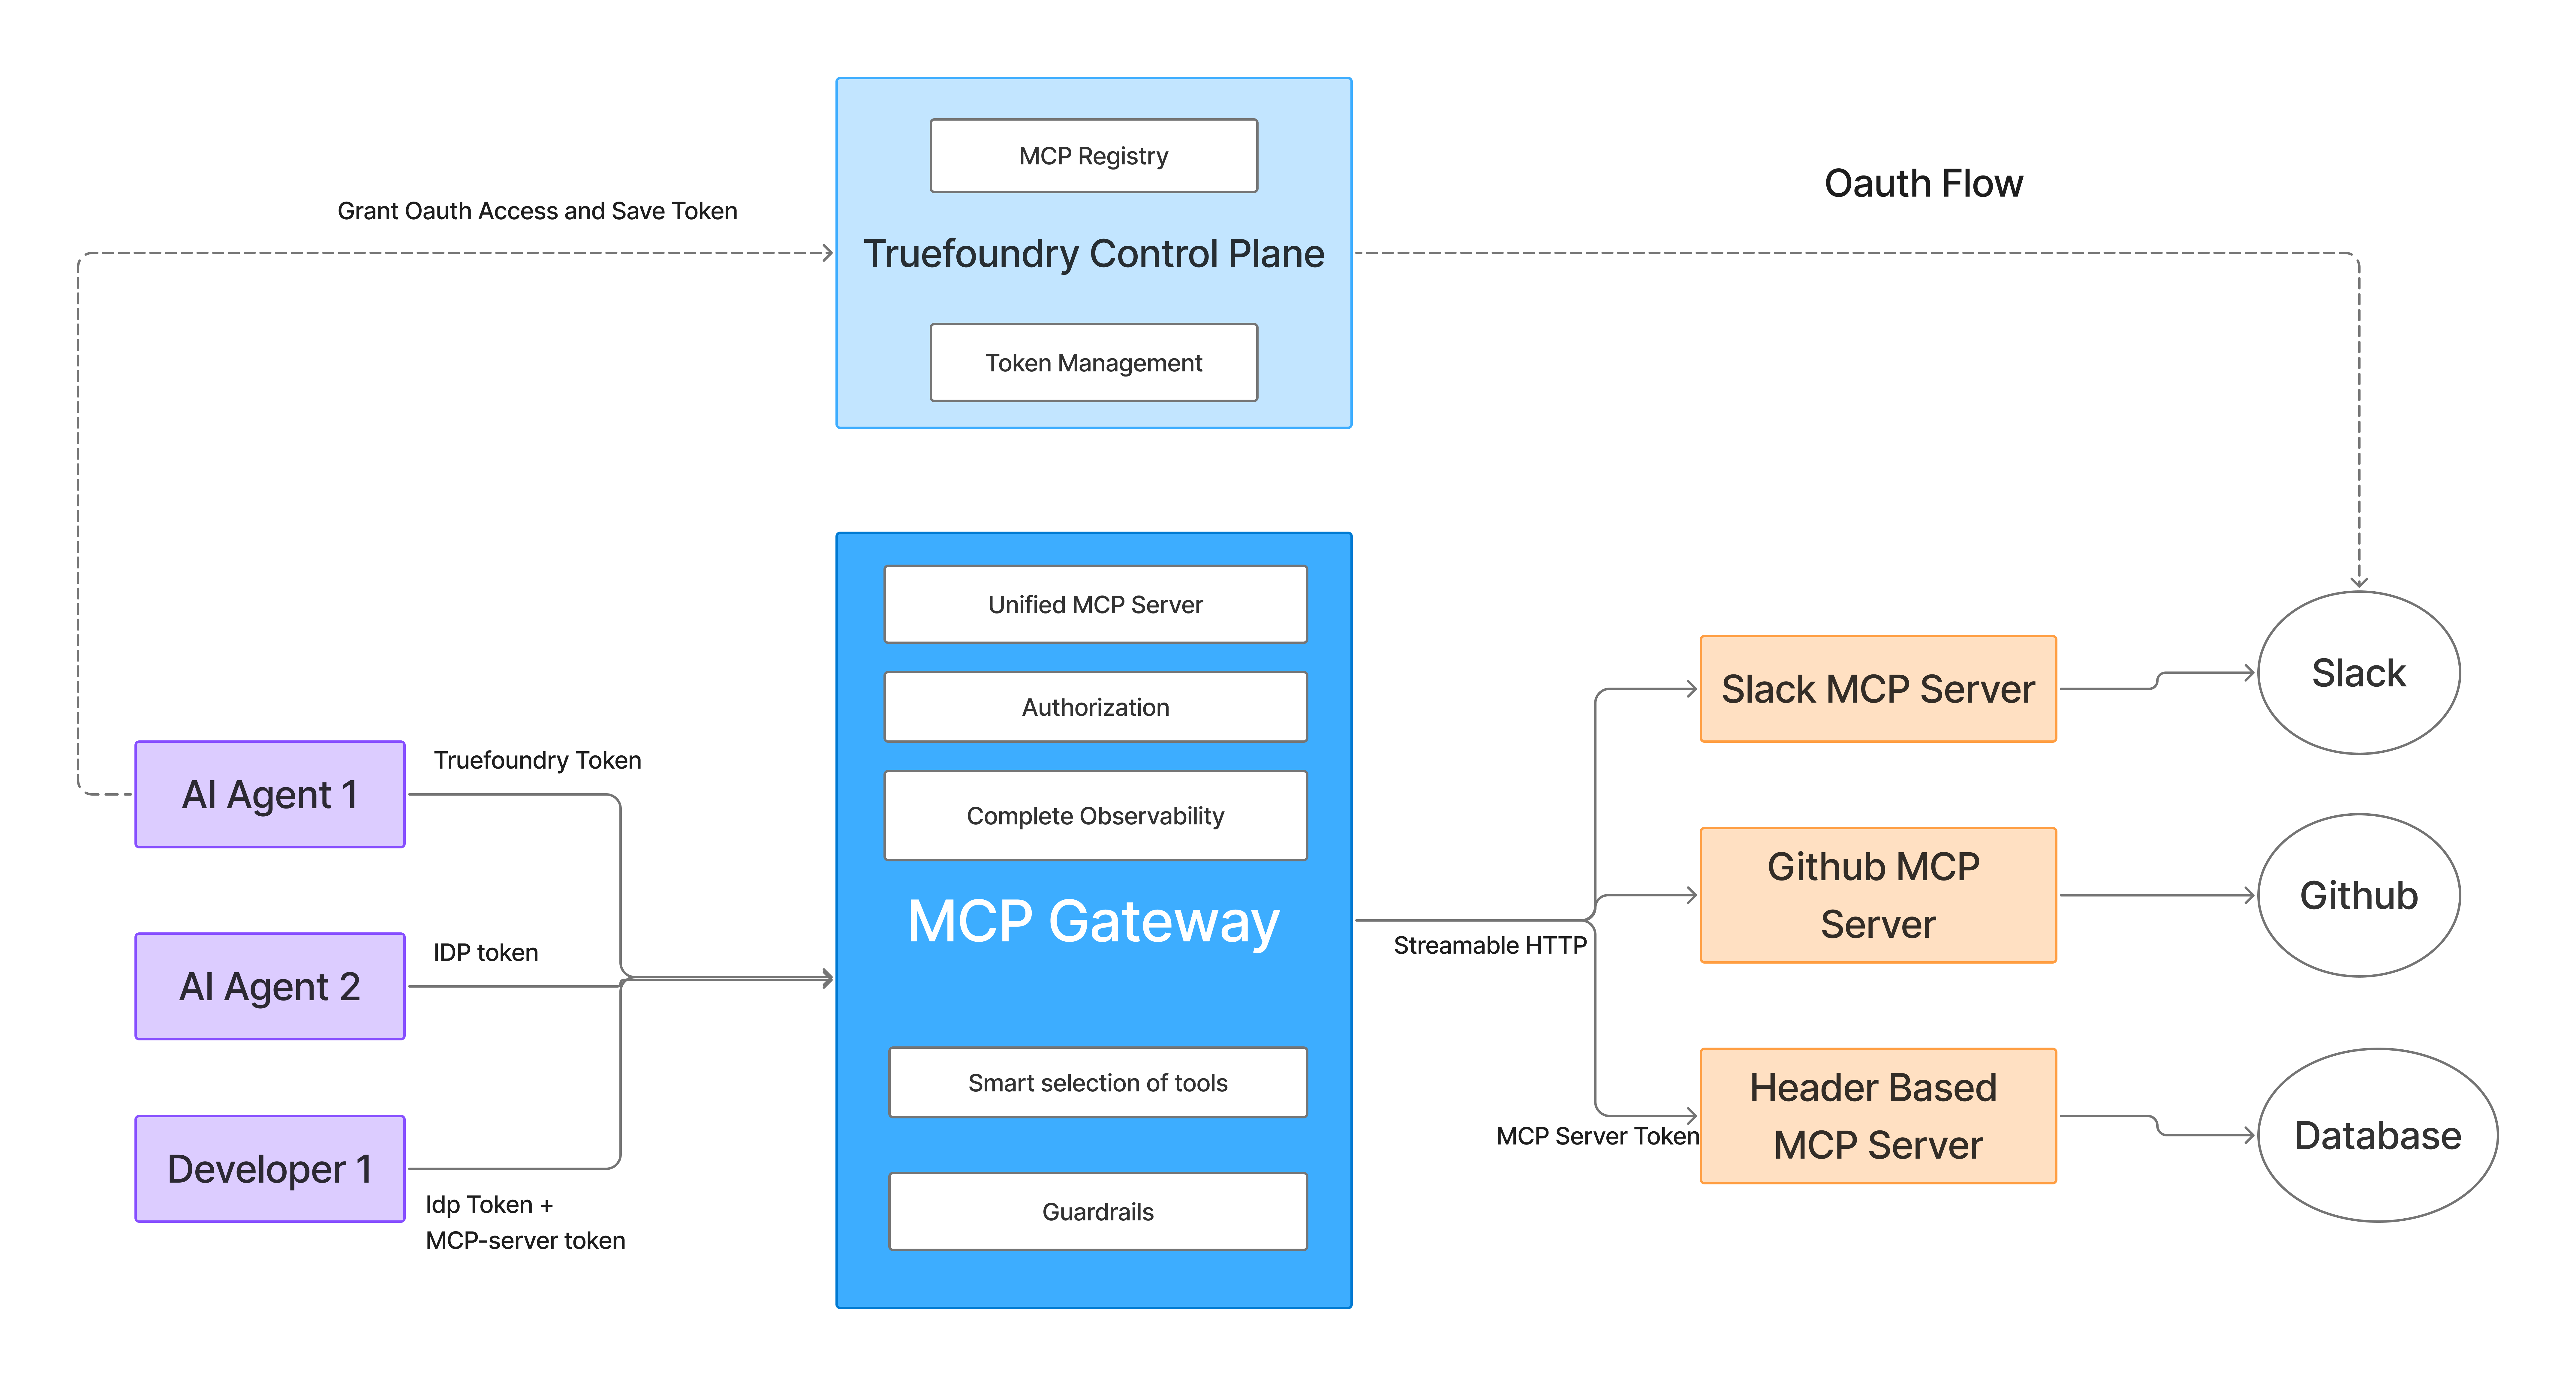
In TrueFoundry is MCP access control geïmplementeerd als een first-class functionaliteit van de MCP Gateway, niet als configuratie die verspreid is over agents, prompts of MCP servers.
Het kernontwerpprincipe is eenvoudig:
Elke MCP-interactie wordt behandeld als een geprivilegieerde, op beleid geëvalueerde operatie.
Dit geldt in gelijke mate voor:
Niets omzeilt de gateway.
Wanneer een agent die op TrueFoundry draait probeert een MCP tool te ontdekken of aan te roepen, stroomt het verzoek door de TrueFoundry MCP Gateway, waar het gelijktijdig wordt geëvalueerd over meerdere beleidsdimensies:
Deze context is al bekend bij TrueFoundry omdat:
Als gevolg hiervan zijn toegangsbeslissingen:
Dit is fundamenteel anders dan MCP-setups waar de autorisatielogica zich binnenin tools of agent-code bevindt.
Omdat handhaving plaatsvindt voordat de MCP server wordt bereikt, is onbevoegde tool-uitvoering per ontwerp onmogelijk.
Dit maakt MCP access control in TrueFoundry fail-closed, niet op basis van 'best effort', wat essentieel is voor Agentic AI security.
TrueFoundry gaat er niet van uit dat:
MCP access control is daarom standaard fijnmazig.
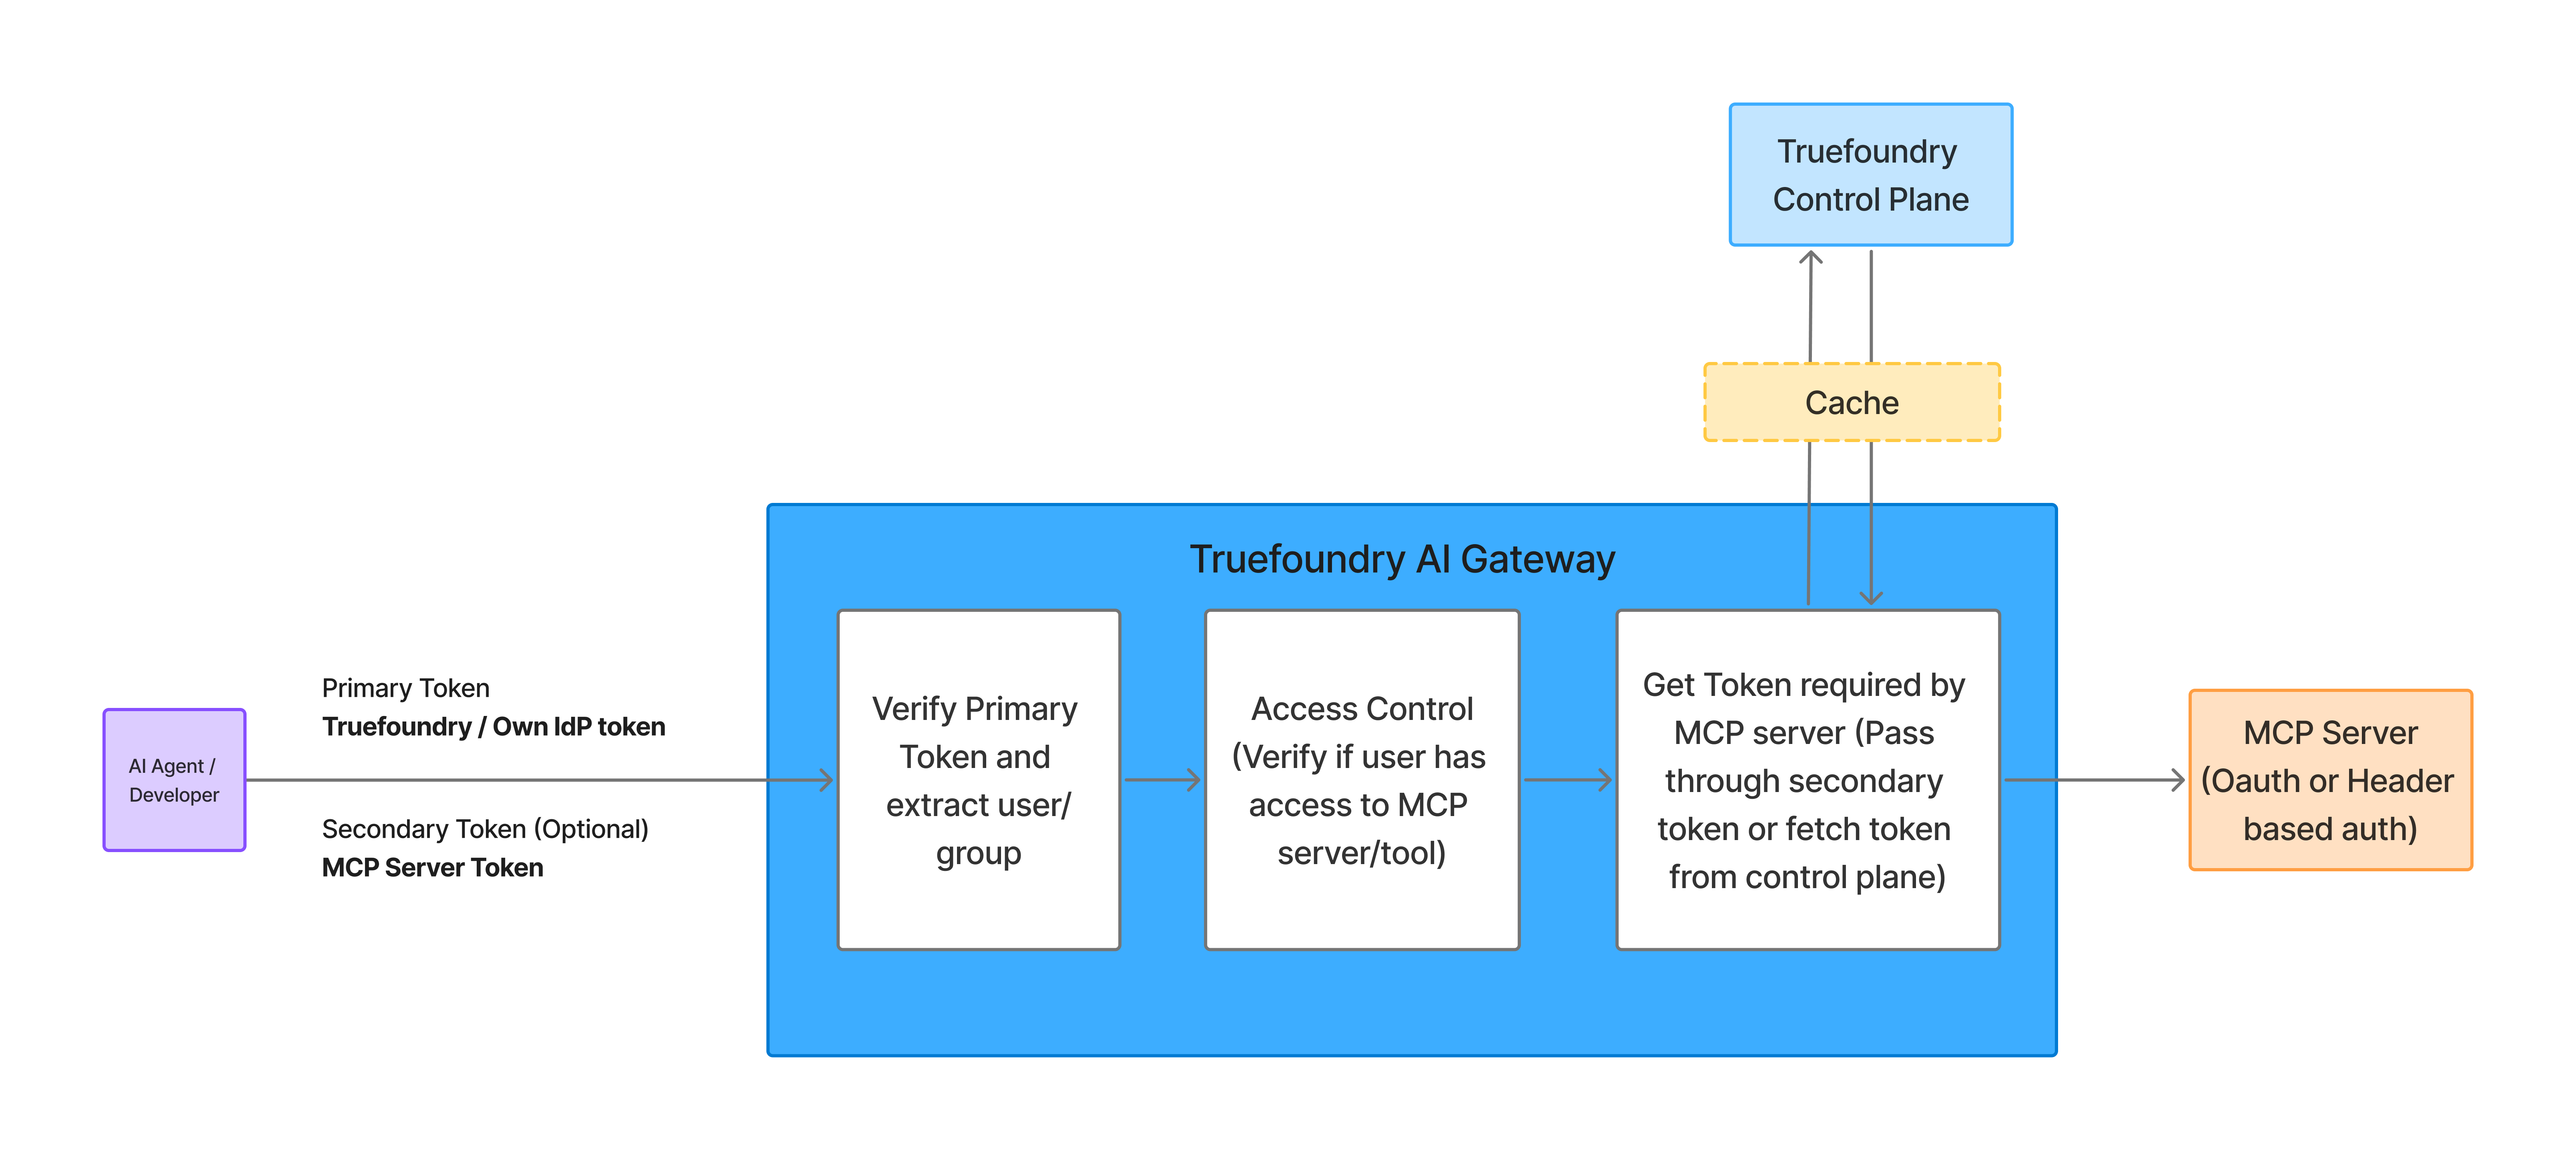
Binnen TrueFoundry werkt MCP access control op het individuele tool-niveau, niet alleen op de grens van de MCP server.
Dit maakt patronen mogelijk zoals:
Cruciaal is dat onbevoegde tools niet zichtbaar zijn tijdens tool-discovery.
Als een model een tool niet kan zien, kan het niet proberen deze aan te roepen.
Dit voorkomt per ongeluk of emergent misbruik, zelfs in complexe agent-ketens.
TrueFoundry behandelt modellen als beveiligingsprincipalen, niet als inwisselbare rekenbronnen.
Dit maakt beleid mogelijk zoals:
Omdat zowel model-routing als MCP-toegang via het platform lopen, worden deze regels consistent gehandhaafd, zonder dat er logica op agent-niveau nodig is. Dit elimineert een hele klasse van fouten waarbij een nieuw model onbedoeld toegang krijgt simpelweg omdat het MCP ondersteunt.
In TrueFoundry is MCP access control niet bovenop agent-uitvoering gestapeld - het is ingebed in het controlevlak van het platform.
Dat betekent:
MCP wordt veilig om op schaal te gebruiken omdat tool-aanroep even streng wordt beheerd als model-inferentie.
In enterprise-implementaties is MCP access control onlosmakelijk verbonden met garanties voor de omgeving en data residency.
Agentic AI-systemen werken zelden in een enkele, platte omgeving. In de praktijk draaien organisaties:
Zonder expliciete handhaving introduceert MCP een foutmodus met een hoog risico:
tools die in de ene omgeving of regio zijn geïmplementeerd, worden aangeroepen door agents uit een andere.
In TrueFoundry is de omgevingscontext een first-class primitief. Elke agent, elk model en elke MCP server is expliciet geassocieerd met:
De MCP Gateway handhaaft deze context tijdens runtime.
Dit maakt beleid mogelijk zoals:
Omdat handhaving plaatsvindt bij de gateway, blijven deze garanties overeind zelfs als de agent-code verkeerd is geconfigureerd.
Voor gereguleerde industrieën moet MCP access control ook rekening houden met datalokalisatiebeperkingen.
TrueFoundry maakt het volgende mogelijk:
Dit zorgt ervoor dat:
Cruciaal is dat dit geen belofte op papier is. Het is een runtime-garantie die wordt gehandhaafd door de MCP Gateway.
Toegangscontrole zonder observability is onvolledig.
In productieomgevingen moeten beveiligings- en platformteams vragen kunnen beantwoorden zoals:
TrueFoundry behandelt MCP access-events als first-class observeerbare signalen.
Elke MCP-interactie die door de TrueFoundry MCP Gateway gaat, wordt getracet, inclusief:
Deze traces zijn gekoppeld aan model-inferentie-traces, wat een universeel overzicht biedt van:
Gebruikersverzoek → modelredenering → tool-aanroep → resultaat
Dit maakt het mogelijk om agent-gedrag te debuggen, incidenten te onderzoeken en emergent workflows te begrijpen zonder gokwerk.
TrueFoundry genereert gestructureerde logs voor MCP access-beslissingen, waarin het volgende wordt vastgelegd:
Dit maakt het volgende mogelijk:
Het belangrijkste is dat het organisaties in staat stelt te bewijzen dat het MCP access-beleid wordt gehandhaafd - en niet alleen zo is bedoeld.
Naarmate agentic AI-systemen autonomer worden, proberen veel teams het gebruik van tools te "beveiligen" via prompt-gebaseerde instructies of conventies aan de agent-zijde. In vroege experimenten lijkt dit misschien te werken. Op enterprise-schaal faalt dit voorspelbaar.
Prompt-gebaseerde guardrails zijn:
Het belangrijkste is dat prompts werken binnenin het model. MCP access control moet werken buiten het model.
In TrueFoundry wordt MCP access control gehandhaafd door de MCP Gateway, voordat een MCP server of tool wordt bereikt. Dit maakt de handhaving:
Het Model Context Protocol maakt agentic AI-systemen praktisch toepasbaar op schaal, maar het introduceert ook een nieuwe uitvoeringsgrens die traditionele AI-beveiligingsmodellen nooit ontworpen waren om af te handelen. Zodra modellen dynamisch tools kunnen ontdekken en aanroepen, wordt toegang tot tools een geprivilegieerde operatie die met dezelfde strengheid moet worden beheerd als API's, infrastructuur en data.
MCP access control kan niet betrouwbaar worden gehandhaafd via prompts, agent-code of controles aan de tool-zijde. Die benaderingen fragmenteren het beleid, missen globale context en schieten tekort bij multi-model, multi-environment implementaties. Wat enterprises in plaats daarvan nodig hebben, is een toegewijde MCP Gateway die de toegang centraal, deterministisch en auditeerbaar handhaaft, voordat er een tool wordt uitgevoerd.
In de praktijk is MCP access control geen optionele functie of een toekomstige verbetering. Het is de controlegrens die bepaalt of agentic AI een experimentele mogelijkheid blijft of een enterprise-grade systeem wordt waar organisaties met vertrouwen op kunnen bouwen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















