



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
In de publieke sector van vandaag zijn we getuige van een botsing. Aan de ene kant hebben we de Onstopbare Kracht van Generatieve AI. Leiders van overheidsinstanties weten dat Large Language Models (LLM's) de verwerkingstijd van documenten kunnen terugbrengen van dagen naar seconden. Ze zien het potentieel voor enorme efficiëntiewinsten.
Aan de andere kant bevindt zich het Onbeweeglijke Object: Compliance. In het bijzonder de vereisten van de Federal Information Processing Standards (FIPS). Dit is niet zomaar bureaucratie; het zijn de onbetwistbare natuurwetten voor overheidsdata.
De algemene overtuiging is dat u moet kiezen: Snelheid of Beveiliging. U kunt óf een moderne, wendbare AI-stack hebben die de regels breekt, óf een compliant, "veilige" stack die jaren achterloopt op de feiten.
Wij zijn het daar niet mee eens. U hoeft niet te kiezen. U hebt alleen de juiste architectuur nodig, die wij leveren via de Truefoundry AI Gateway. Wij noemen dit de "On-Prem Cloud"-strategie.
Voordat we over de oplossing praten, laten we diplomatisch maar direct zijn over het probleem. Waarom hebben we FIPS nodig? Waarom kunnen we niet gewoon de standaard API-sleutels voor OpenAI of Anthropic gebruiken?
Voordat we de oplossing bespreken, moeten we de beperking duidelijk definiëren.
FIPS (Federal Information Processing Standards), specifiek FIPS 140-3 (https://csrc.nist.gov/pubs/fips/140-3/final), is de officiële norm van de Amerikaanse overheid voor cryptografische modules. De vraag is niet simpelweg: "Zijn uw gegevens versleuteld?" Er wordt een veel strengere vraag gesteld: "Is de specifieke wiskundige module die de versleuteling uitvoert, gevalideerd door een door NIST geaccrediteerd laboratorium?"
Voor overheidsinstanties is dit ononderhandelbaar. Als gegevens — of de geheimen die die gegevens beschermen — worden verwerkt door een niet-gevalideerde module (zoals standaard OpenSSL die in de meeste commerciële software te vinden is), worden deze in de ogen van een auditor effectief als "plattekst" beschouwd.
Het conflict met moderne AI: Bewaarneming van geheimen. De kruising van FIPS en Generatieve AI creëert een kritieke kwetsbaarheid met betrekking tot API-sleutels. Moderne LLM's (zoals GPT-4 of Claude 3.5) werken door het uitwisselen van langetermijngeheimen — API-sleutels — die toegang verlenen tot de gegevens en het budget van uw instantie.
Het Shadow AI-consequentie: Wanneer instanties er niet in slagen een compliant architectuur voor deze sleutels te bieden, worden teams gedwongen buiten de lijntjes te kleuren.
De conclusie: Als u uw teams geen veilige, compliant manier geeft om AI te gebruiken, zullen ze een onveilige manier vinden om het te doen.
Truefoundry is een AI Gateway — een control plane die uw LLM-interacties beheert. Het brengt functionaliteiten van topklasse, zoals model-routing, caching en kostenopvolging.
Laten we nu de olifant in de kamer aanpakken: de software van Truefoundry zelf is niet FIPS 140-2 gevalideerd. Het beschikt over robuuste commerciële certificeringen zoals SOC 2 Type II en HIPAA, wat bewijst dat het volwassen en veilig is voor enterprise-gebruik. Maar het draagt niet de specifieke FedRAMP High-badge die vereist is voor defensie-workloads.
Dus, hoe gebruiken we het in een overheidsomgeving?
We gebruiken de "Vesting-strategie".
We implementeren het Data Plane van Truefoundry als een self-hosted ("On-Prem") workload binnen uw bestaande AWS GovCloud of Azure Government van Microsoft Azure of Google Public Sector van GCP (in de rest van deze blog gebruiken we AWS GovCloud ter illustratie, maar hetzelfde principe geldt voor Azure en GCP) omgeving.
Door de applicatie binnen de veilige infrastructuur te nestelen, bereiken we compliance door overerving.
Hoe isoleren we de niet-FIPS software binnen een FIPS-compliant schil? We behandelen de Truefoundry Gateway als een "Black Box" die wordt beschermd door AWS-diensten.
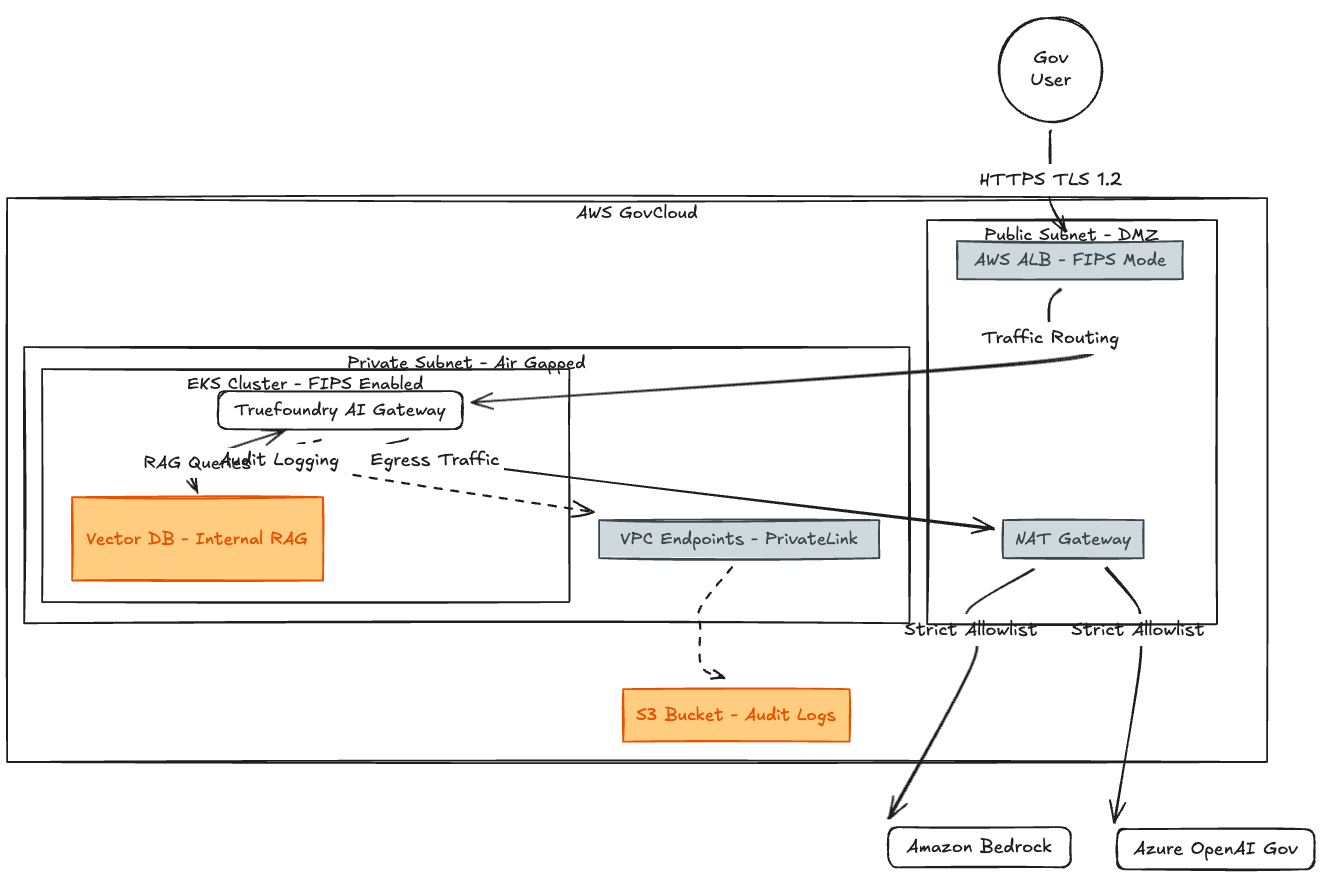
Fig 1: Algemeen conceptueel model
Architectuurdiagrammen zijn geweldig voor engineers, maar laten we kijken hoe dit de dagelijkse realiteit verandert voor Alex, een Senior Analist. Deze workflow laat zien hoe de "Vesting" een alledaagse taak afhandelt en tegelijkertijd de instantie beschermt tegen fouten.
De missie: Alex heeft een voorstel van een leverancier dat Controlled Unclassified Information (CUI) en mogelijke PII bevat. Hij heeft binnen 20 minuten een samenvatting nodig.
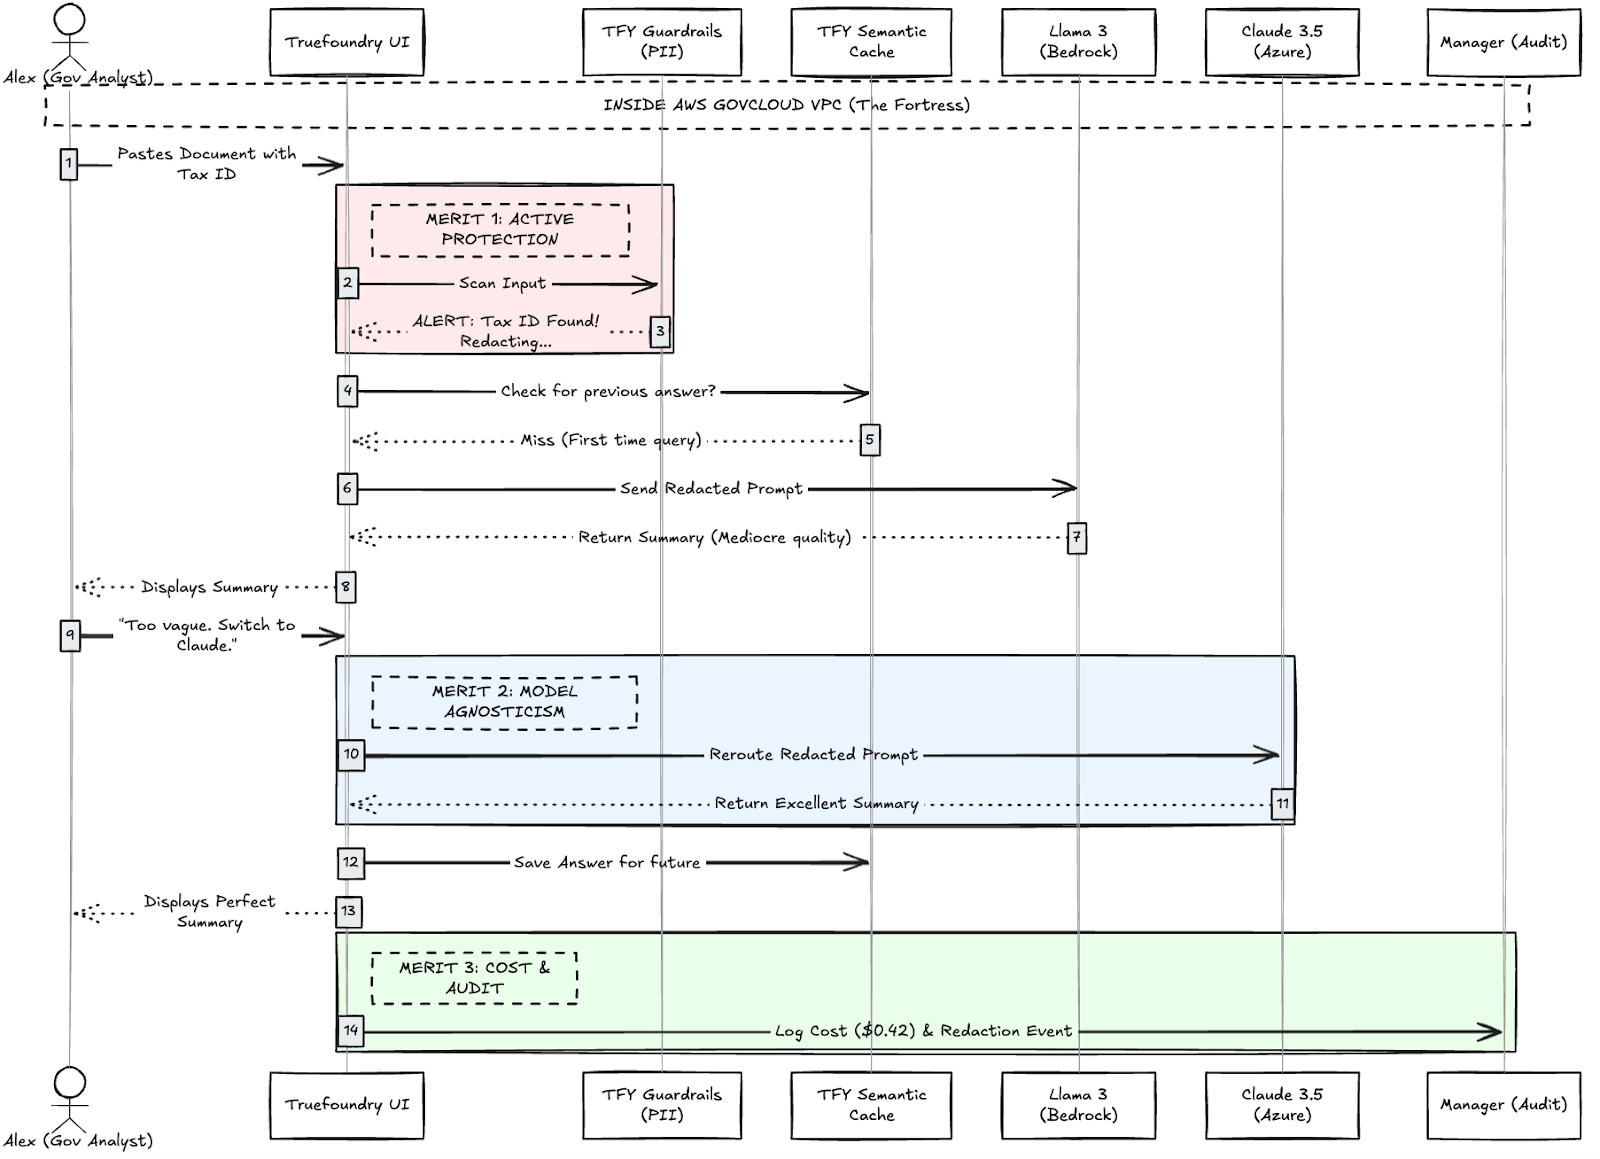
Fig 2: Gebruikersworkflow met Merits van TrueFoundry
Alex plakt de tekst in de Truefoundry-UI. Hij merkt niet dat pagina 4 het fiscaal nummer (Tax ID) van een leverancier bevat.
Het systeem stuurt de geredigeerde prompt naar Llama 3 op Bedrock. De samenvatting komt terug als "matig."
Zodra Alex zijn "Perfecte Samenvatting" ontvangt, worden er twee achtergrondprocessen geactiveerd:
Truefoundry's "On-Prem"-aanpak stelt overheidsinstanties in staat om van twee walen te eten.
Door het Truefoundry Data Plane te nestelen binnen AWS GovCloud, creëert u een systeem dat:
Dit gaat niet alleen over het afvinken van een vakje op een compliance-formulier. Het gaat erom mensen zoals Alex in staat te stellen hun werk veilig, efficiënt en zonder angst om de volgende krantenkop te worden, uit te voeren.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox

















