



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Het is donderdagmiddag 16:30 uur. Alex, een senior backend engineer bij uw bedrijf, kampt met een strakke deadline en een bijzonder hardnekkige regular expression bug die de wekelijkse release blokkeert.
Het "officiële" pad houdt in: een Jira-ticket openen om toegang te vragen tot de door het bedrijf goedgekeurde AI-coderingsassistent, wachten op IT-goedkeuring, wachten op licentoewijzing door procurement, en de release-window missen.
Het "onofficiële" pad duurt dertig seconden. Alex installeert een gratis browserextensie genaamd "CodeWizard-GPT", kopieert en plakt het eigen codefragment in de zijbalk en krijgt direct de oplossing. De code wordt gereleased. De dag is gered.
Maar wat is er met dat codefragment gebeurd? Beatte het hardcoded omgevingsvariabelen? Vereiste de browserextensie machtigingen om alle gegevens op interne dashboards te lezen?
Dit is de "Alex-paradox." Uw personeel gebruikt AI om ongekende productiviteitsniveaus te bereiken, vaak met de beste bedoelingen. Toch creëert deze gedecentraliseerde adoptie—schaduw-AI—een onzichtbare architectuur van niet-geteste leveranciers, risico's op datalekken en onvoorspelbare kosten.
Bij TrueFoundry geloven we dat schaduw-AI geen disciplinair probleem is; het is een infrastructuursignaal. Het betekent dat uw team een geplaveid pad naar innovatie nodig heeft.
Hier leest u hoe u de huidige staat van schaduw-AI in uw enterprise kunt detecteren en hoe u met het TrueFoundry-platform kunt overstappen van chaotische adoptie naar beheerste versnelling.
In tegenstelling tot traditionele schaduw-IT, die vaak ging over het omzeilen van procurement voor goedkopere software, gaat schaduw-AI over het omzeilen van wrijving voor snellere intelligentie. Het ziet er zelden uit als kwaadwillige activiteit. Het ziet eruit alsof er werk wordt verzet.
Hieronder vindt u een visualisatie van de huidige, vaak chaotische staat van AI-consumptie in de enterprise:

Zoals het diagram illustreert, verlaat data de veilige perimeter via diverse niet-gemonitorde kanalen. Om deze activiteit aan het licht te brengen, moeten we zoeken naar specifieke signalen in de financiële, identiteits- en netwerklagen.
Het detecteren van schaduw-AI vereist het trianguleren van gegevens uit verschillende onderdelen van de IT-stack. We hebben de meest effectieve signalen verzameld in de onderstaande tabel:
Bij het ontdekken van de omvang van schaduw-AI is de institutionele reflex vaak het blokkeren van domeinen en het verbieden van extensies. Hoewel begrijpelijk vanuit een compliance-perspectief, is deze aanpak vaak averechts.
Het blokkeren van tools zonder haalbare alternatieven te bieden neemt het risico niet weg; het drijft het simpelweg verder ondergronds—naar persoonlijke apparaten en mobiele hotspots—waar het risico van schaduw-AI moeilijker te detecteren wordt. Bovendien geeft het uw engineeringtalent het signaal dat beveiliging een belemmering is voor snelheid, in plaats van een versneller.
Het doel is niet om te voorkomen dat "Alex" de bug snel oplost. Het doel is ervoor te zorgen dat Alex de bug snel oplost met behulp van infrastructuur die standaard veilig, kostenbeheerst en compliant is.
TrueFoundry stelt enterprises in staat om governance rond AI-adoptie in te richten zonder dat dit ten koste gaat van de developer experience. Door over te stappen van directe leverancierstoegang naar een gecentraliseerde AI Gateway, krijgt u direct controle.
In plaats van te zoeken in declaratieoverzichten biedt de TrueFoundry AI Gateway één centraal overzicht van alle AI-uitgaven. U kunt kosten in real-time toewijzen aan specifieke teams, projecten of zelfs individuele ontwikkelaars, wat nauwkeurige doorberekeningen en budgetwaarschuwingen mogelijk maakt.
U hoeft er niet langer op te vertrouwen dat ontwikkelaars geen PII in een prompt plakken. TrueFoundry Guardrails grijpen in voordat data uw perimeter verlaat. U kunt beleid configureren om gevoelige informatie (zoals BSN's, creditcards of secrets) automatisch te redigeren of prompts te blokkeren die het bedrijfsbeleid schenden—alles zonder de ontwikkelaar te vertragen.
Terwijl de meeste enterprises nog worstelen met chatbots, stappen uw meest geavanceerde engineers (zoals Alex) al over naar het volgende niveau: AI Agents.
Alex chat niet meer alleen met GPT-4. Alex bouwt een agent die Jira-tickets kan lezen, Confluence-docs kan doorzoeken en de productie-database kan bevragen om problemen automatisch op te lossen.
Om dit te doen, moet Alex de AI toegang geven tot deze tools. In een "schaduwomgeving" leidt dit tot wildgroei van inloggegevens: Alex hardcodet een Jira Personal Access Token (PAT) en een database-verbindingsreeks rechtstreeks in het Python-script. Als dat script lekt, zijn uw interne systemen gecompromitteerd.
Dit is waar de ondersteuning van TrueFoundry voor het Model Context Protocol (MCP) uw beveiligingssuperkracht wordt.
TrueFoundry fungeert als een veilige broker tussen uw AI-agents en uw interne tools via het Model Context Protocol (MCP). In plaats van sleutels te hardcoden, authenticeert de agent bij TrueFoundry, en verwerkt TrueFoundry de handshake met de achterliggende tools (GitHub, Slack, Jira, etc.).
Door agentic verkeer via de TrueFoundry MCP Gateway te routeren, transformeert u een beveiligingsrisico in een beheerde functionaliteit.
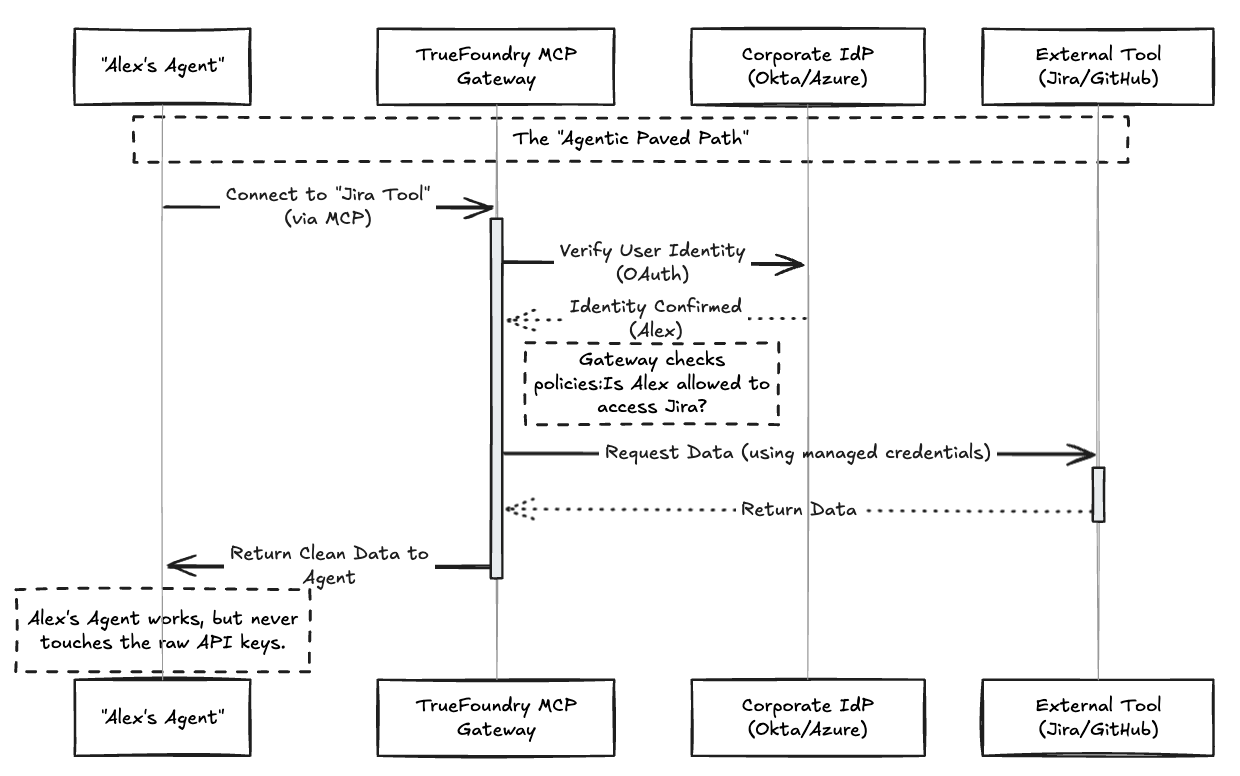
We treden het tijdperk van "Agentic Sprawl" binnen. Zoals u in 2020 de wildgroei van SaaS moest beheren, moet u nu de wildgroei van agents beheren. De MCP-architectuur van TrueFoundry zorgt ervoor dat identiteit de nieuwe perimeter is. Het stelt uw ontwikkelaars in staat om krachtige, autonome agents te bouwen zonder ooit de "sleutels van het koninkrijk" bloot te stellen.
Schaduw-AI is geen kwaadwillige daad; het is een signaal van innovatie. Uw werknemers willen sneller vooruit.
De "Alex-paradox" is alleen een paradox als u dwingt tot een keuze tussen beveiliging en snelheid. Door gebruik te maken van TrueFoundry hoeft u niet te kiezen. U kunt het gebruik detecteren, migreren naar een gecentraliseerde Gateway en de toekomst van Agentic AI beveiligen met robuuste MCP-authenticatie.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















