



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Organisaties in gereguleerde sectoren, zoals de gezondheidszorg, financiële dienstverlening, verzekeringen, overheid en defensie, worden geconfronteerd met unieke uitdagingen. Het verbinden van AI-agents met gevoelige systemen is niet alleen een technisch probleem; het is een beveiligings- en compliance-uitdaging. Elke tool-aanroep moet worden geauthenticeerd, geautoriseerd, gelogd en beheerd.
De bepalingen van de EU AI Act voor hoog-risico systemen worden in augustus 2026 volledig handhaafbaar, en SOC 2, HIPAA en ISO 27001 vereisen allemaal specifieke technische controles rond toegang, logging en uitlegbaarheid die een standaard tool-integratie nooit is ontworpen om te bieden. Een agent rechtstreeks verbinden met een elektronisch patiëntendossier of een claimdatabase zonder een overkoepelende beheerslaag is geen snelle oplossing, maar een gegarandeerde bevinding bij een audit.
Dit is waar een MCP Gateway essentieel wordt. In plaats van AI-toepassingen rechtstreeks verbinding te laten maken met MCP-servers, fungeert een MCP gateway als een gecentraliseerd control plane dat authenticatie, autorisatie, beleidsregels, audit-logging en netwerkbeveiliging afdwingt. Het stelt organisaties in staat om MCP te omarmen met behoud van de governance-standaarden die vereist zijn door frameworks zoals SOC 2, HIPAA, GDPR, PCI DSS en ITAR.
In deze gids leggen we uit waar gereguleerde sectoren op moeten letten bij een MCP gateway, vergelijken we de belangrijkste opties die beschikbaar zijn in 2026 en onderzoeken we waarom platforms zoals TrueFoundry steeds vaker worden gekozen voor veilige AI-implementaties op enterprise-schaal.
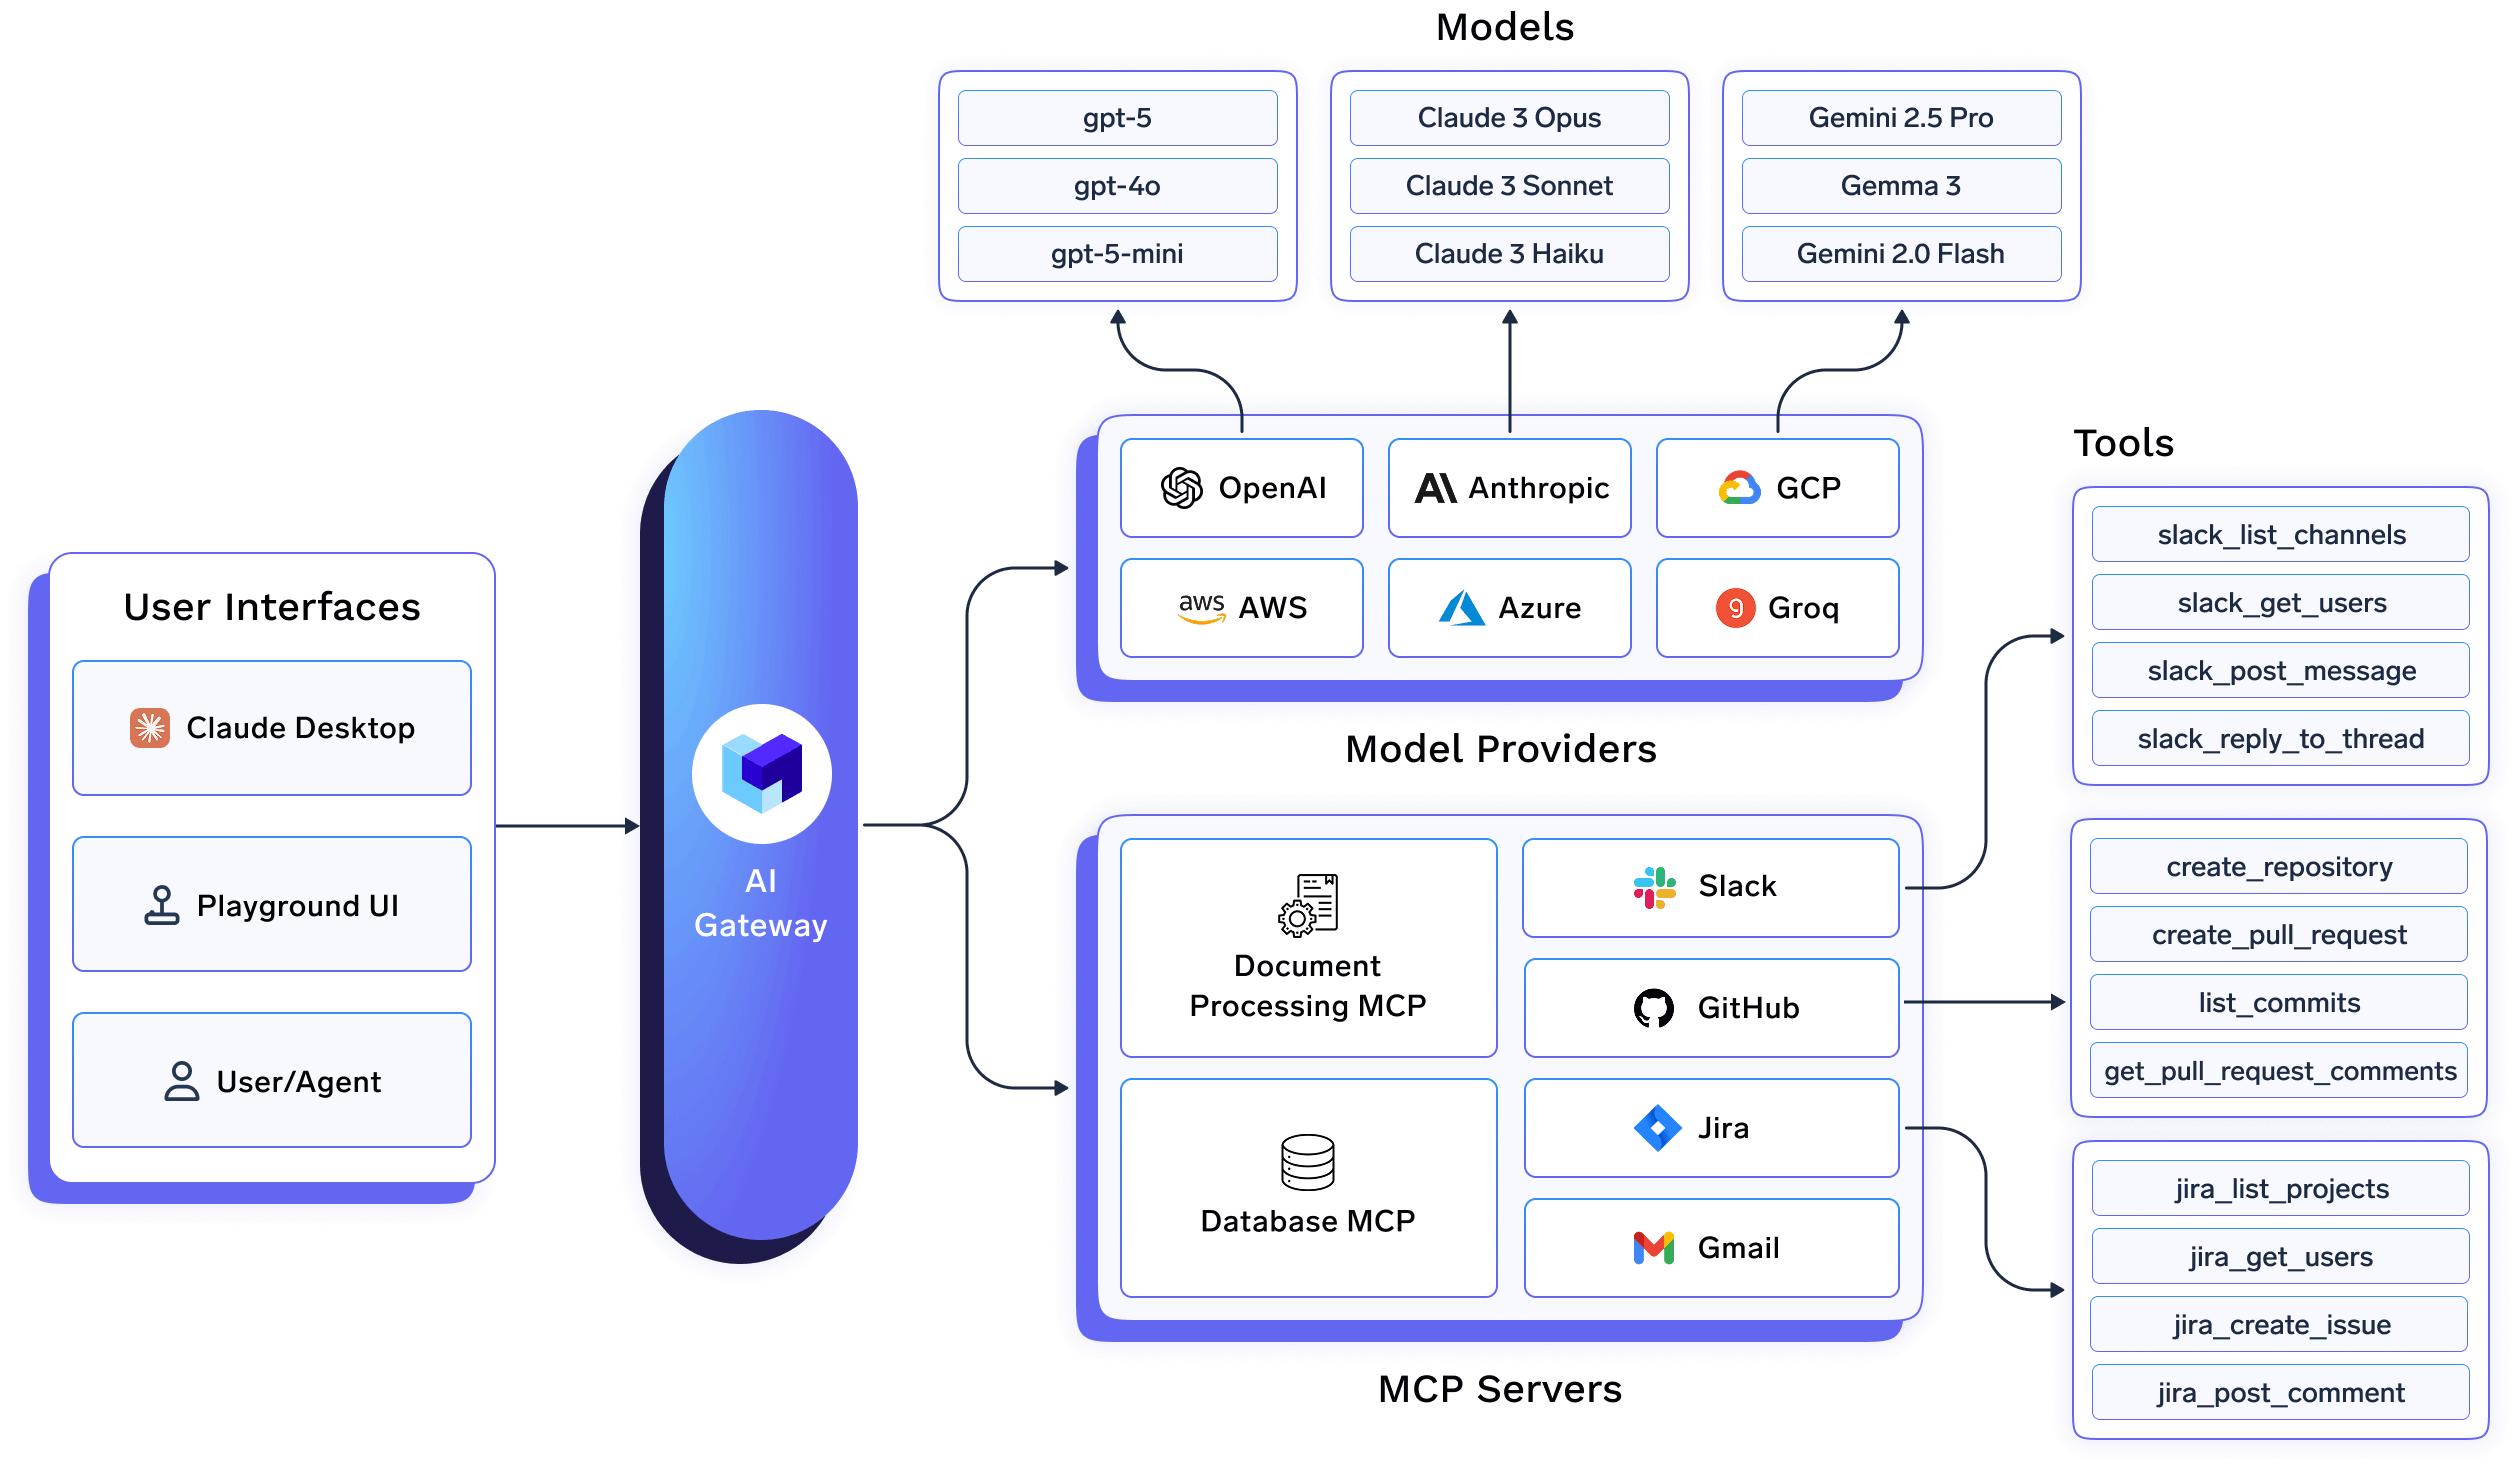
De MCP gateway van TrueFoundry centraliseert de toegang tot MCP-servers achter door de beheerder geconfigureerde beleidsregels, in plaats van aan elke ontwikkelaar over te laten om hun eigen verbindingen op te zetten. Beheerders registreren goedgekeurde servers en configureren de uitgaande authenticatie per server, waarna ontwikkelaars een kant-en-klare verbindings-URL krijgen. Op beheerde apparaten neemt een managed-mcp.json-bestand dat via MDM is uitgerold de exclusieve controle over welke MCP-servers een client kan bereiken. Dit overschrijft alles wat een ontwikkelaar lokaal instelt, wat van cruciaal belang is in gereguleerde omgevingen waar beleid moet worden afgedwongen en niet slechts gesuggereerd.
Identiteit loopt standaard via SSO: de eerste MCP-verbinding van een ontwikkelaar activeert een aanmelding via de browser die automatisch hun TrueFoundry-account aanmaakt. SCIM is beschikbaar voor teams die de accounteffectivering vooraf willen automatiseren. De onderliggende beheerde infrastructuur beschikt over SOC 2 Type II, ISO 27001, GDPR en HIPAA compliance, en het platform kan worden uitgerold in uw VPC, on-premise, air-gapped of hybride, zodat patiënt- of financiële gegevens nooit uw eigen omgeving hoeven te verlaten. MCP-governance en model routing draaien in hetzelfde control plane, met RBAC op tool-niveau, ~3 tot 4 ms gateway latency overhead en 350+ RPS op een enkele vCPU.

Het beste voor: Gereguleerde organisaties die MCP-toegang op apparaatniveau moeten afdwingen, met SSO-onboarding en volledige audit trails, beheerd in hetzelfde platform als model routing.
De gehele waardepropositie van MintMCP is de snelheid naar compliance: het neemt een lokale, op STDIO gebaseerde MCP-server en voorziet deze van OAuth-bemiddeling en audit-logging in wat de leverancier omschrijft als bijna één klik. Hierdoor wordt een niet-beheerde lokale opstelling omgezet in een beheerde, geauditeerde omgeving zonder een langdurige herarchitectuur. Dat is specifiek van belang voor gereguleerde organisaties die al lokaal MCP-servers draaien en deze snel onder governance moeten brengen in plaats van ze vanaf nul te herbouwen.
Het platform is SOC 2 Type II geauditeerd met continue compliance-monitoring via Drata, en HIPAA-documentatie met BAA's is beschikbaar voor implementaties in de gezondheidszorg. De architectuur start vanuit SSO, SCIM-gestuurde RBAC en IdP-groepen voordat agents worden ingeschakeld, met Virtual MCP Bundles en allowlisting op tool-niveau voor granulaire controle, plus volledige audit-logs. Voor een gereguleerde organisatie waarvan het grootste pijnpunt een verzameling lokale MCP-servers is die nog door niemand wordt beheerd, is dit een echt snelle manier om die kloof te dichten.
Voordelen: Snelle omzetting van lokale, niet-beheerde MCP-servers naar beheerde en geauditeerde servers; SOC 2 Type II met continue Drata-monitoring; HIPAA-documentatie en BAA's beschikbaar; allowlisting op tool-niveau via Virtual MCP Bundles.
Nadelen: Beperkter van opzet dan een volledig platform dat gateway én model routing combineert; teams die hun eigen model serving beheren of bredere LLM gateway-behoeften hebben, zullen dit naast een afzonderlijk systeem moeten draaien.
Het beste voor: Gereguleerde organisaties met bestaande lokale MCP-servers die het snelste pad zoeken naar een met SOC 2/HIPAA gedocumenteerde beheerde uitrol, zonder dat model routing in hetzelfde product nodig is.
Tyk brengt MCP-ondersteuning naar een API-beheerplatform dat al jaren het productie-API-verkeer, en in het bijzonder de vereisten voor dataresidentie, voor teams in de financiële dienstverlening afhandelt. Voor een organisatie die Tyk al gebruikt als API gateway, voorkomt het uitbreiden van governance naar MCP-verkeer via hetzelfde platform de introductie van een volledig nieuw infrastructuuronderdeel. De bestaande beleids- en toegangscontrole-engine van Tyk is op dezelfde manier van toepassing op MCP als op conventionele API's.
De afweging is vergelijkbaar met elke generieke API gateway die uitbreidt naar MCP: de diepgang van MCP-specifieke governance, allowlisting op tool-niveau en agent-specifieke audit-granulariteit is gekoppeld aan hoe het bredere platform is uitgerold en geconfigureerd, in plaats van vanaf de basis een speciaal gebouwd MCP-complianceproduct te zijn. Teams die Tyk puur beoordelen voor MCP-governance, zonder bestaande Tyk-voetafdruk, nemen een volledig API-beheerplatform in gebruik om dat doel te bereiken.
Voordelen: Bewezen staat van dienst in de financiële dienstverlening waar al aan de vereisten voor dataresidentie wordt voldaan; geïntegreerde policy engine voor zowel API- als MCP-verkeer; volwassen enterprise-ondersteuning.
Nadelen: Diepgang van MCP-governance is afhankelijk van de bredere Tyk-implementatie in plaats van specifiek ontworpen te zijn voor gereguleerde compliance; zwaardere adoptie als u Tyk nog niet gebruikt.
Het beste voor: Organisaties die Tyk al gebruiken voor API-beheer, met name in de financiële dienstverlening, en die hetzelfde platform willen uitbreiden naar MCP-verkeer.
De onderstaande tabel vergelijkt de drie platforms op criteria die specifiek zijn voor MCP-governance in gereguleerde sectoren. De mogelijkheden van TrueFoundry zijn gebaseerd op de gepubliceerde documentatie; de functionaliteiten van MintMCP en Tyk weerspiegelen hun openbare productpagina's op het moment van schrijven.
Let bij het evalueren van een MCP gateway op de volgende essentiële functionaliteiten:
Het kiezen van een gateway met deze functies helpt gereguleerde organisaties om AI-agents veilig in te zetten terwijl ze voldoen aan de wet- en regelgeving en operationele vereisten.
De juiste keuze hangt af van de bestaande infrastructuur van uw organisatie, de compliance-eisen en hoe u van plan bent AI-agents in te zetten.
Nu bedrijven steeds vaker AI-agents omarmen, is het Model Context Protocol (MCP) de standaard geworden voor het veilig verbinden van die agents met enterprise-tools en gegevens. Voor organisaties in gereguleerde sectoren is alleen protocolondersteuning echter niet voldoende. Het vermogen om identiteit, governance, controleerbaarheid en compliance af te dwingen bepaalt uiteindelijk of MCP veilig in productie kan worden genomen.
Geef bij het evalueren van MCP gateways prioriteit aan functies zoals enterprise SSO, granulaire toegangscontrole, audit-logging, flexibele implementatie-opties en gecentraliseerde beleidshandhaving. Deze functionaliteiten stellen organisaties in staat om de adoptie van AI op te schalen en tegelijkertijd aan de regelgeving en beveiligingseisen te voldoen.
Tussen de beschikbare oplossingen onderscheidt TrueFoundry zich als een van de beste MCP gateways voor gereguleerde sectoren door enterprise MCP-governance, AI model routing, observability en flexibele uitrol te combineren in één enkel platform. Of u nu uitrolt in de cloud, binnen een private VPC, on-premises of in een air-gapped omgeving, TrueFoundry biedt de nodige middelen om AI veilig operationeel te maken op enterprise-schaal.
Lees meer over de MCP Gateway van TrueFoundry: https://www.truefoundry.com/mcp-gateway
V: Wat is de beste MCP gateway voor gereguleerde sectoren?
A: Dat hangt af van het probleem dat u als eerste wilt oplossen. TrueFoundry is een sterke keuze voor organisaties die MCP-handhaving op apparaatniveau, SSO-onboarding en model routing geïntegreerd willen hebben in één platform, ongeacht de cloudprovider.
Q: Kan de MCP-toegang van Claude Code of een agent daadwerkelijk op apparaatniveau worden vergrendeld?
A: Met TrueFoundry wel. Een managed-mcp.json-bestand dat via MDM wordt uitgerold, neemt de exclusieve controle over welke MCP-servers een apparaat kan bereiken, ongeacht wat een ontwikkelaar lokaal configureert.
V: Kan ik een MCP gateway voor een gereguleerde sector uitrollen in mijn eigen VPC of on-premise?
A: Met TrueFoundry wel. Het draait in uw VPC, on-premise, air-gapped of hybride, en er verlaat geen data uw domein. Dit is van groot belang voor de authenticatiegegevens die MCP-servers gebruiken om patiëntendossiers, financiële systemen of andere gereguleerde gegevens te bereiken.
V: Ondersteunt TrueFoundry MCP en AI-agents buiten een enkel framework?
A: Ja. De toegangscontrole op tool-niveau van de MCP gateway is van toepassing op agents die zijn gebouwd op LangGraph, CrewAI, AutoGen of op maat gemaakte frameworks, naast Claude Code, Claude Desktop en Cursor.
MintMCP lost een specifiek, reëel probleem goed op door lokale MCP-servers snel onder conforme governance te brengen, en Tyk breidt een bewezen API-beheerplatform uit naar MCP voor teams die daar al op gestandaardiseerd zijn. De argumenten voor TrueFoundry in gereguleerde sectoren komen neer op de combinatie van handhaving op apparaatniveau, op SSO gebaseerde onboarding en verifieerbare compliance-certificeringen met model routing in één enkel platform dat kan worden uitgerold binnen uw eigen VPC of on-premise omgeving. Als uw organisatie evalueert hoe MCP-toegang tot gereguleerde gegevens kan worden beheerd met een audit trail die bestand is tegen strenge controles, boek dan een demo om te zien hoe de gateway dit in de praktijk afhandelt.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















