



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Elk verzoek dat door een AI gateway gaat, bevat iets dat het beschermen waard is: een vraag van een klant, een fragment interne code, een record uit een database om een RAG-pipeline te voeden. Waar die data naartoe gaat, of deze het openbare internet raakt, of het standaard ergens wordt gelogd en wie de encryptiesleutels beheert, zijn architectuurbeslissingen — geen bijzaken die je later pas configureert. Als je dit verkeerd aanpakt, bouw je een data-exfiltratiepad in je eigen AI-infrastructuur in.
We hebben drie gateways specifiek vergeleken op het gebied van veilige datarouting: TrueFoundry, Vercel AI Gateway en Cloudflare AI Gateway. Elk kiest voor een andere aanpak: private cloud-connectiviteit voor een serverless-first platform, edge-network zero trust, en VPC-first deployment. Elk is het waard om op zichzelf te begrijpen voordat je er een kiest voor een productie-workload die gevoelige data verwerkt.
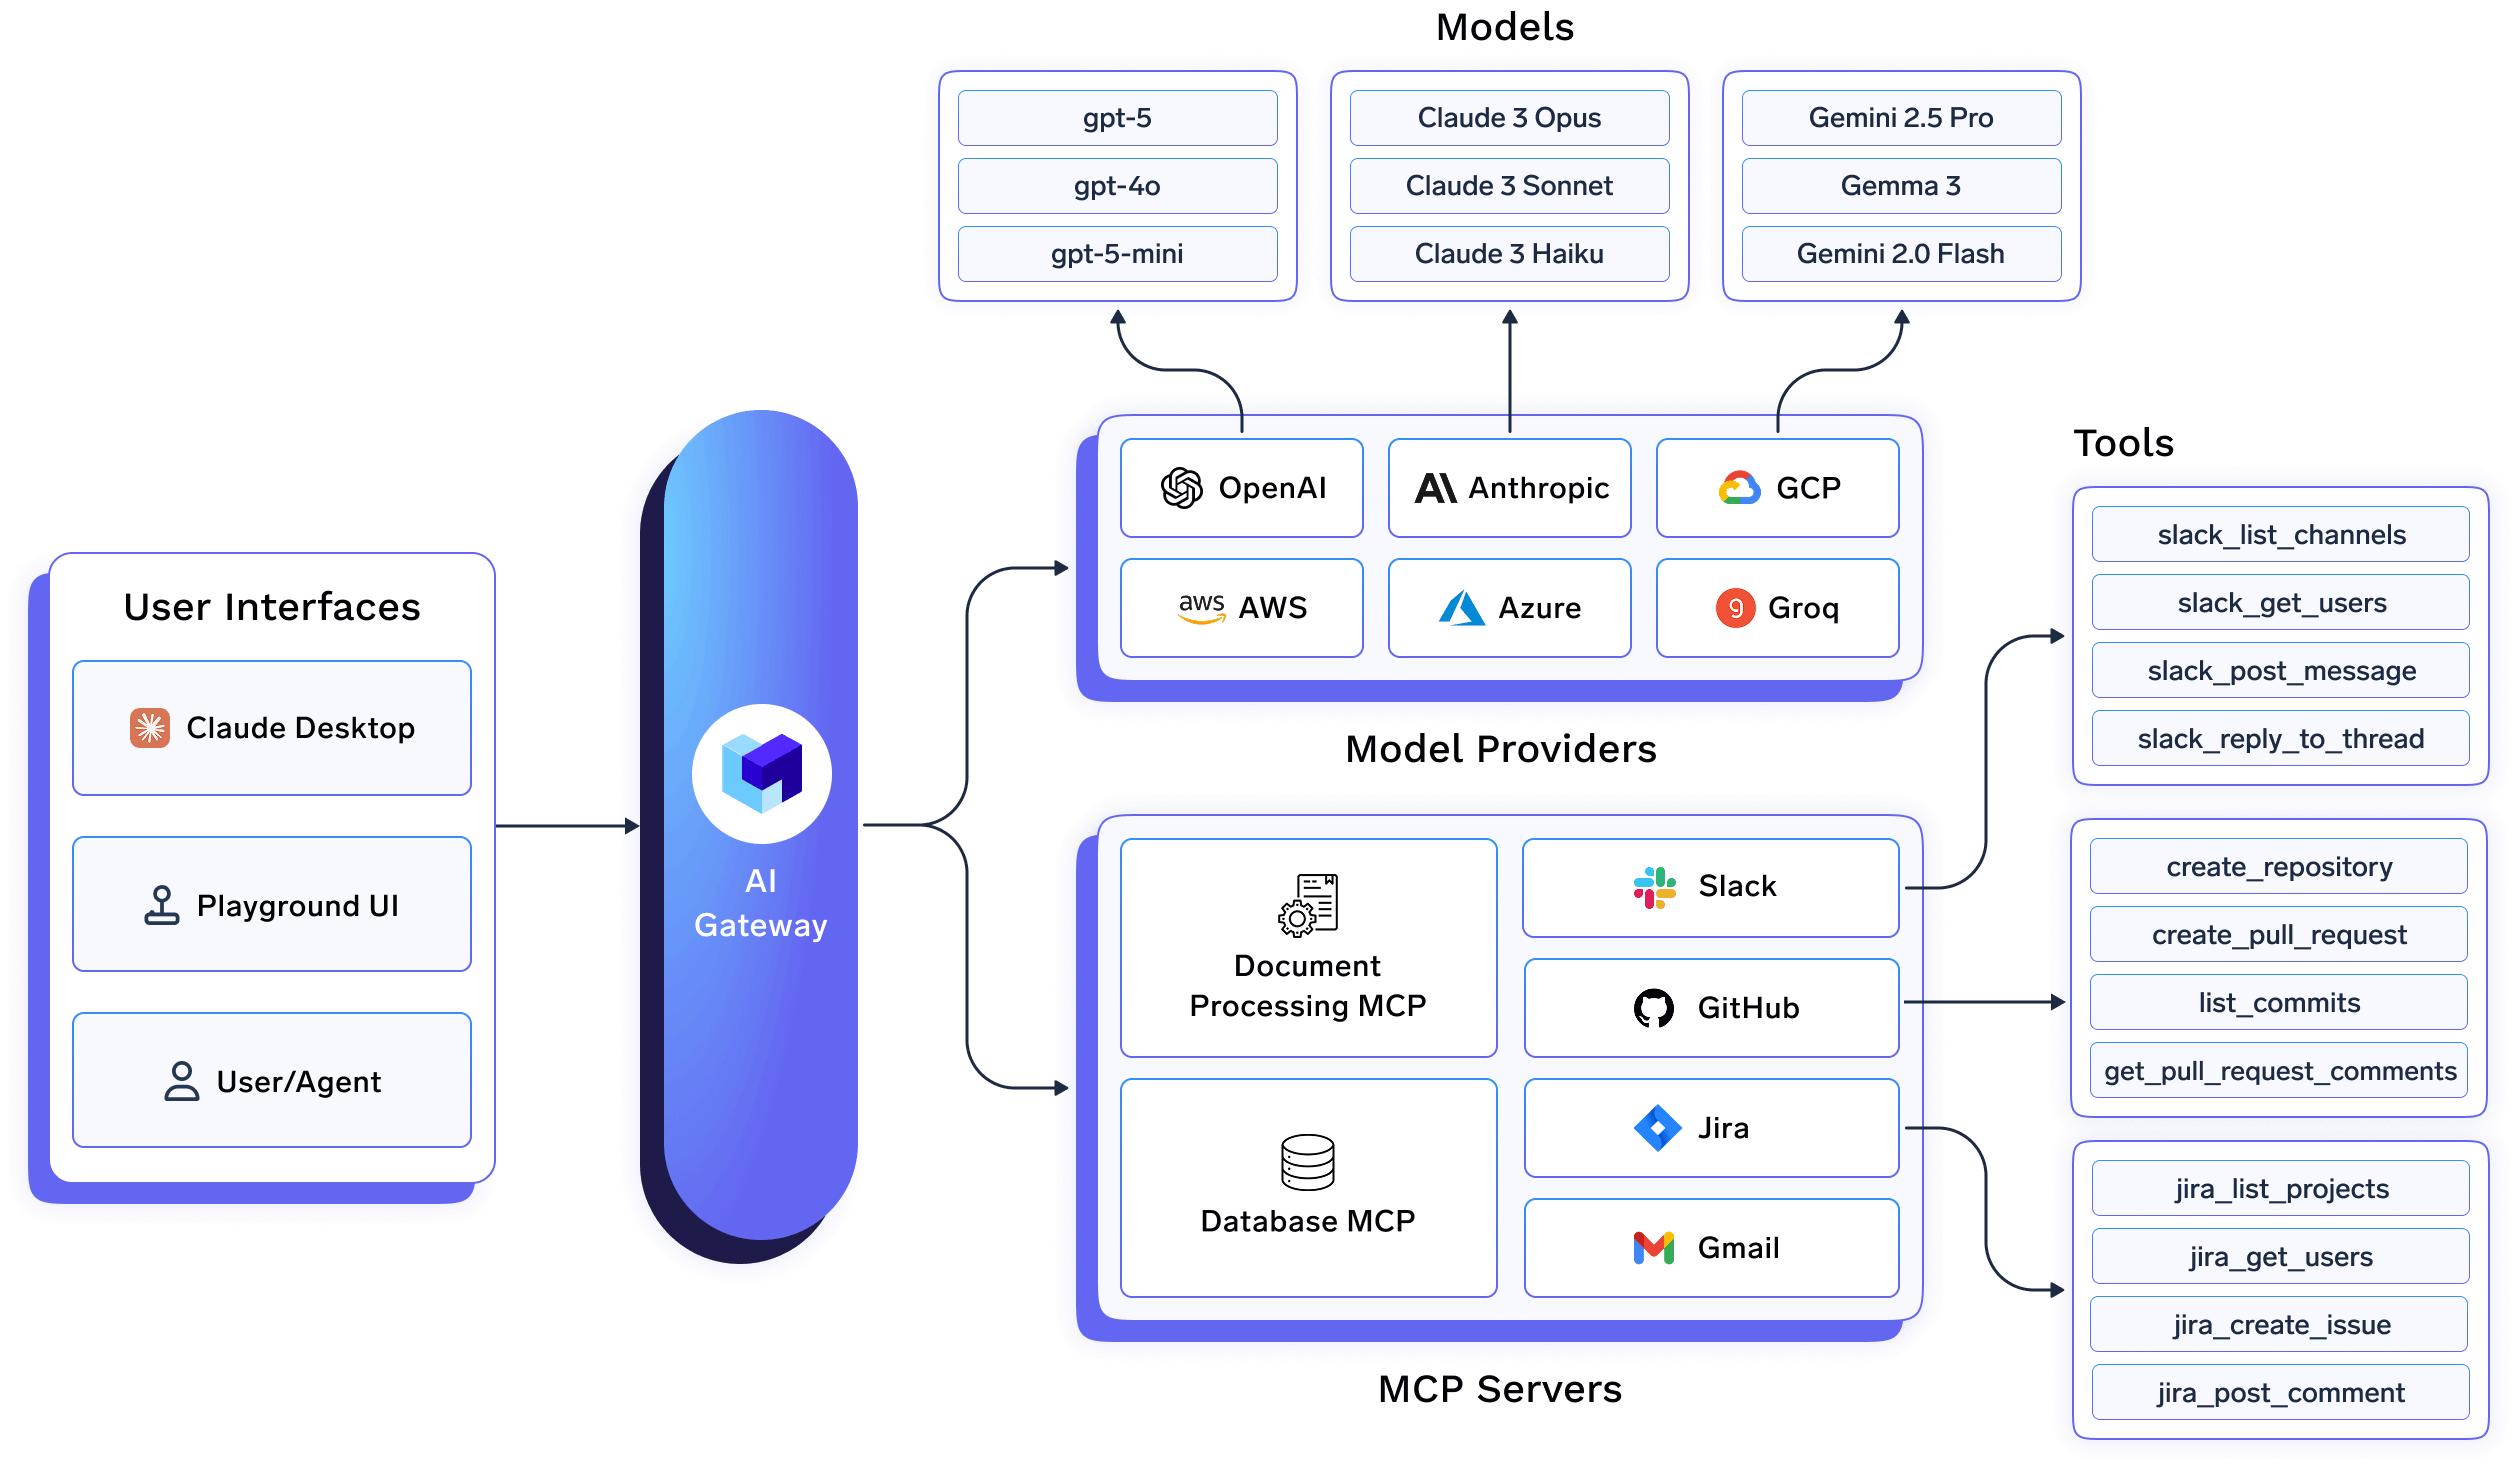
TrueFoundry's AI gateway is ontworpen voor organisaties die flexibele deployment nodig hebben zonder in te leveren op beveiliging. Het kan worden ingezet als een beheerd SaaS-aanbod of binnen je eigen infrastructuur, inclusief een private VPC, on-premises, hybride of air-gapped omgevingen. Voor self-hosted deployments zet de compute plane een outbound-only WebSocket-verbinding op naar de control plane, waardoor het niet nodig is om inkomende poorten open te stellen.
Voor organisaties die maximale controle eisen, gebruiken self-hosted deployments een outbound-only verbinding tussen de compute plane en control plane, wat de noodzaak om inkomende poorten open te stellen of firewall-wijzigingen door te voeren elimineert. Ongeacht het deployment-model wordt AI-verkeer zowel in transit als in rust versleuteld, wat organisaties helpt te voldoen aan enterprise-beveiligingseisen.
Aan de datainspectiezijde maakt de ingebouwde PII-detectie gebruik van contextueel begrip in plaats van eenvoudige patroonherkenning. In mutate-modus kan het automatisch gevoelige identificatiegegevens anonimiseren, zodat een verzoek doorgaat met gestripte gevoelige data in plaats van direct te mislukken. Voor gereguleerde workloads die meer vereisen, worden integraties met TrojAI (creditcardblokkering), Pillar Security (SSN- en prompt-injection-blokkering) en Verra (beheerde governance voor gereguleerde industrieën) ingezet binnen dezelfde gateway-architectuur. Omdat routing, guardrails en encryptie op dezelfde manier worden toegepast ongeacht naar welke van de 1.000+ ondersteunde LLMs een verzoek onderweg is, verandert het beveiligingsprofiel niet afhankelijk van de provider waarnaar je die dag routeert.
Belangrijkste kenmerken
Het beste voor: teams die routeeropdrachten uitvoeren naar meerdere modelproviders en de gateway zelf binnen hun eigen netwerk moeten laten draaien, met een consistent beveiligings- en guardrail-beleid ongeacht welke provider een bepaald verzoek afhandelt.

Vercel AI Gateway's belangrijkste propositie is een geünificeerde API over honderden modellen zonder token-markup, en het verhaal rond veilige routing is gebouwd rond Secure Compute, waarmee verkeer naar je eigen cloud-resources buiten het openbare internet blijft. Met VPC-peering kun je de routing zo configureren dat verkeer van het CIDR-blok van Vercel je AWS-omgeving rechtstreeks bereikt. Verkeer dat via die VPC-peeringverbinding wordt verzonden, brengt geen datatransferkosten met zich mee — een detail dat van belang is zodra je aanzienlijke productievolumes routeert.
De afweging is de reikwijdte, vergelijkbaar met elke platformspecifieke gateway. Secure Compute en VPC-peering zijn gebouwd rond het eigen serverless deployment-model van Vercel, waardoor de garanties voor private routing het sterkst zijn voor teams die hun applicatielaag al op Vercel deployen. Het puur gebruiken als een losstaande gateway voor infrastructuur die elders is gehost, betekent dat dit native connectiviteitsvoordeel minder van toepassing is.
Het beste voor: teams die al op Vercel bouwen en private, voordelige connectiviteit willen van hun serverless applicatielaag naar hun eigen cloud-resources, samen met geünificeerde modelrouting.
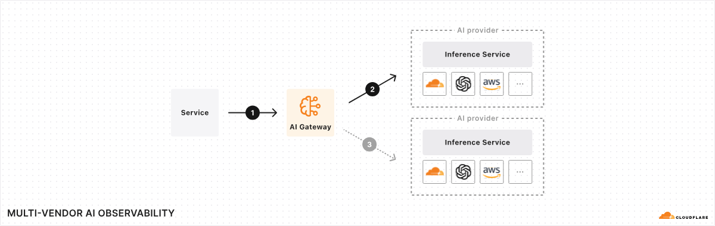
De aanpak van Cloudflare routeert AI-verkeer via dezelfde zero-trust architectuur die het toepast op personeels- en machine-to-machine-verkeer in het algemeen. AI Gateway omvat DLP-scanning op prompts en responsen via Cloudflare's Firewall, waardoor teams kunnen selecteren welke DLP-profielen ze willen blokkeren of markeren. Met Log Explorer kunnen beveiligingsanalisten gebruikspieken traceren, zoeken naar geblokkeerde pogingen om persoonlijke data te verzamelen, of specifieke gebruikersinteracties met een niet-geautoriseerd model reconstrueren. De Data Localization Suite kan beperken waar data wordt opgeslagen tot een specifieke geografische regio, en de secure web gateway van Cloudflare One kan ongeautoriseerde AI-applicaties volledig op netwerkniveau blokkeren.
Dit is een sterk, echt edge-native beveiligingsmodel, en de kernfuncties voor caching, rate limiting en DLP zijn gratis bij een Cloudflare-account. De reikwijdte verschilt echter van een in een VPC geïnstalleerde gateway: de beveiliging wordt hier gehandhaafd op de netwerk-edge van Cloudflare in plaats van binnen je eigen private netwerk, wat voor sommige architectuursystemen de juiste keuze is en voor andere een wezenlijk verschil maakt.
Het beste voor: teams die al geïnvesteerd hebben in het zero-trust ecosysteem van Cloudflare en DLP evenals datalokalisatie gratis willen laten afdwingen op de netwerk-edge, zonder afzonderlijke infrastructuur op te zetten.
Kies TrueFoundry als: je naar meerdere modelproviders routeert en de gateway zelf wilt deployen binnen je eigen VPC of on-premise omgeving, met één consistent beveiligings- en PII-beleid ongeacht de provider.
Kies Vercel AI Gateway als: je applicatielaag al op Vercel draait en je private VPC-peering naar je eigen cloud-resources wilt, gecombineerd met geünificeerde modelrouting zonder markup.
Kies Cloudflare AI Gateway als: je de zero-trust stack van Cloudflare al gebruikt en DLP-scanning en datalokalisatie gratis wilt laten afdwingen op de netwerk-edge.
Naarmate ondernemingen AI opschalen naar productie, is veilige datarouting een fundamentele vereiste geworden in plaats van een optionele functie. Een AI gateway moet niet alleen de toegang tot meerdere LLM-providers vereenvoudigen, maar er ook voor zorgen dat gevoelige prompts, klantgegevens en bedrijfskritische informatie worden beschermd via gecentraliseerd beveiligingsbeleid, identiteitscontroles en auditeerbaarheid.
Hoewel platforms zoals Vercel AI Gateway en Cloudflare AI Gateway sterke beheerde routingmogelijkheden bieden, hebben organisaties met strengere beveiligings- en compliance-eisen vaak meer controle nodig over deployment, governance en dataverwerking.
TrueFoundry onderscheidt zich door het combineren van veilige AI-verkeersrouting met enterprise-functies zoals private deployments, contextuele PII-detectie, beleidshandhaving, uitgebreide observabiliteit en ondersteuning voor meer dan 1.000 LLMs via één geünificeerd control plane. Voor organisaties die actief zijn in gereguleerde sectoren of missiekritieke AI-workloads beheren, biedt het de flexibiliteit en governance die nodig zijn om AI veilig op schaal in te zetten.
Als je in 2026 AI gateways evalueert, geef dan de voorkeur aan oplossingen die aansluiten bij je beveiligingsprofiel, compliance-verplichtingen en langetermijn-AI-strategie — niet alleen aan oplossingen die API-integraties vereenvoudigen.
V: Wat is de beste AI gateway voor veilige datarouting?
A: Dat hangt af van waar je infrastructuur zich bevindt. TrueFoundry is geschikt voor teams die de gateway moeten deployen binnen hun eigen VPC of on-premise omgeving met consistente beveiliging voor elke modelprovider. AWS Bedrock is geschikt voor teams die al native op AWS draaien. Cloudflare AI Gateway is geschikt voor teams die het zero-trust ecosysteem van Cloudflare al gebruiken.
V: Slaat AWS Bedrock mijn prompts en responsen standaard op?
A: Nee. Standaard slaat Bedrock geen prompts of modelresponsen op; inference-data wordt vluchtig verwerkt, tenzij je logging van model-invocaties expliciet inschakelt.
V: Kan de AI gateway van TrueFoundry volledig binnen mijn eigen netwerk draaien?
A: Ja. Het kan worden geïnstalleerd in je VPC, on-prem, air-gapped of hybride, waarbij de compute plane een outbound-only verbinding gebruikt naar de control plane, zodat er geen inkomende poorten in je firewall geopend hoeven te worden.
V: Is de DLP-scanning van Cloudflare AI Gateway gratis?
A: Ja, de basisfuncties voor DLP-scanning, caching en rate limiting zijn inbegrepen bij een Cloudflare-account. Voor grotere logvolumes is een betaald Workers-plan vereist.
V: Ondersteunt TrueFoundry HIPAA en GDPR voor veilige routing van gevoelige data?
A: Ja. De beheerde infrastructuur voldoet aan SOC2 Type II, ISO 27001, GDPR en HIPAA-compliance, en het platform kan volledig binnen je eigen VPC of on-premise omgeving worden geïnstalleerd, zodat gevoelige data je domein nooit hoeft te verlaten.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















