



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Kunstmatige intelligentie is verschoven van experimenten naar steeds belangrijkere bedrijfswerkstromen. Tegenwoordig stuurt het beslissingen aan, automatiseert het werkstromen en ondersteunt het klantervaringen in verschillende sectoren. Maar naarmate AI-systemen schalen, nemen ook de risico's toe, van databias en ondoorzichtigheid van modellen tot beveiligingslekken en een gebrek aan verantwoording. Deze uitdagingen vragen om meer dan alleen beleid; ze vragen om afdwingbare, door technologie gedreven governance.
Een AI governance framework biedt het fundament om AI verantwoord te gebruiken door beleid, normen en toezichtmechanismen te definiëren om ervoor te zorgen dat elk model aansluit bij ethische, juridische en organisatorische doelen. Het vertalen van deze frameworks naar de dagelijkse praktijk vereist echter infrastructuur.
Dat is waar de AI Gateway in beeld komt. Als control plane tussen applicaties en modellen kan een gateway het toegangsbeheer centraliseren, content-guardrails toepassen, elke model-call loggen voor audits en compliancebeleid op schaal afdwingen.
Aangezien regelgeving zoals de EU AI Act, NIST AI RMF en ISO 42001 wereldwijde normen hervormen, hebben enterprises zowel frameworks als infrastructuur nodig. Governance definieert het "wat" en "waarom". De AI Gateway levert het "hoe".
In deze blog bespreken we het AI governance framework, de doelstellingen, principes en meer.
Naarmate organisaties AI gebruiken in meer teams en bedrijfsprocessen, hebben ze duidelijke regels nodig voor de manier waarop deze systemen worden gebouwd, uitgerold, gemonitord en beheerd. Een AI governance framework biedt die structuur. Het brengt beleid, processen, rollen, waarborgen en toezicht samen om een organisatie te helpen AI verantwoord te gebruiken en tegelijkertijd de risico's te beheren.
In eenvoudige bewoordingen gaat AI governance over de manier waarop een organisatie regels en verantwoordelijkheden vastlegt voor de ontwikkeling en het gebruik van AI. Een AI governance framework zet die principes om in iets praktischers, met gedefinieerde processen, maatregelen, rollen en controles die teams kunnen volgen.
Organisaties hoeven al deze regels niet vanaf nul te bedenken. Ze kunnen gevestigde externe frameworks zoals de NIST AI Risk Management Framework (AI RMF), ISO/IEC 42001 en de EU AI Act en regelgeving gebruiken om hun aanpak vorm te geven. Een bedrijf kan bijvoorbeeld naar een risicobeheerframework verwijzen voor richtlijnen, een erkende norm voor managementsystemen overnemen of specifieke wettelijke vereisten volgen die van toepassing zijn op zijn AI-systemen.
Dit is waar het verschil tussen NIST AI RMF, ISO/IEC 42001 en de EU AI Act belangrijk wordt. Hoewel alle drie de aanpak van een organisatie ten aanzien van AI-governance kunnen beïnvloeden, zijn ze niet onderling uitwisselbaar.
De NIST AI Risk Management Framework (AI RMF) is een vrijwillig framework dat organisaties helpt AI-risico's te identificeren en te beheren. ISO/IEC 42001 is een managementsysteemnorm voor het opzetten en onderhouden van een AI-managementsysteem. De EU AI Act is bindende wetgeving die wettelijke vereisten stelt aan AI-systemen die binnen de werkingssfeer vallen.
Uw AI governance framework is dus het organisatiespecifieke systeem dat u opzet, terwijl externe frameworks, normen en wetten de richtlijnen of vereisten bieden die helpen het vorm te geven.
De kerndoelstellingen van een AI governance framework zijn verantwoording, transparantie en compliance. Samen zorgen ze ervoor dat AI-systemen duidelijke eigenaren hebben, begrepen en geauditeerd kunnen worden en werken binnen de regels die erop van toepassing zijn.
Zorg voor duidelijke verantwoording: Organisaties definiëren wie AI-systemen bezit, het gebruik ervan goedkeurt, risico's beheert en incidenten beoordeelt. Toegangsbeheer en auditlogs ondersteunen de traceerbaarheid.
Behoud transparantie: Houd bij welke modellen in gebruik zijn, waarvoor ze worden gebruikt en hoe ze presteren. Gecentraliseerde observability geeft compliance- en engineeringteams gedeeld inzicht in het gebruik en de prestaties van modellen.
Waarborg compliance: Zet wettelijke vereisten en intern beleid om in afdwingbare maatregelen. Policy-based routing en guardrails helpen bij het consistent toepassen van vereisten zoals dataresidency en contentbeperkingen op alle modellen.
In tegenstelling tot traditionele IT-governance moet AI-governance dynamische, evoluerende systemen beheren die na verloop van tijd leren. Een AI Gateway zoals die van TrueFoundry kan dit ondersteunen met gecentraliseerd toegangsbeheer, beleidshandhaving, logging en monitoring van al het AI-verkeer, zodat governance wordt toegepast op het punt waar modellen worden aangeroepen.
AI governance frameworks worden geleid door een reeks principes die organisaties helpen AI verantwoord te gebruiken en tegelijkertijd potentiële risico's te beheren.
Maar het definiëren van deze principes is slechts de helft van de uitdaging; het afdwingen ervan over meerdere modellen, API's en teams vereist een geünificeerde infrastructuur.
Dat is waar de AI Gateway van TrueFoundry in beeld komt. Als de handhavingslaag van governance verankert het deze principes rechtstreeks in de AI-stack via gecentraliseerde routing, toegangsbeheer, observability en guardrails. Hieronder staan de kernprincipes van AI-governance — en hoe TrueFoundry ze operationaliseert in echte enterprise-omgevingen.
Verantwoording betekent duidelijk definiëren wie verantwoordelijk is voor een AI-systeem gedurende de gehele levenscyclus. Organisaties moeten weten wie toegang heeft tot modellen, wie toezicht houdt op het gebruik ervan en wie verantwoordelijk is als er iets misgaat.
TrueFoundry ondersteunt dit via role-based access controls, identiteitsbewust beleid en auditlogs die meer inzicht bieden in het gebruik van AI.
Transparantie en uitlegbaarheid helpen organisaties te begrijpen hoe AI-systemen worden gebruikt en, waar van toepassing, waarom ze bepaalde resultaten genereren. Documentatie en traceerbaarheid zijn hierbij van groot belang.
De Gateway van TrueFoundry maakt dit mogelijk door middel van end-to-end traceerbaarheid en geünificeerde logging. Elk verzoek en elke respons — inclusief prompt, latency, tokengebruik en modelversie — stroomt door de Gateway, wat een enkele, uitlegbare audit-trail oplevert.
Dit centrale inzicht vereenvoudigt compliance-audits en ondersteunt modelvergelijking, prestatieanalyse en rapportage over uitlegbaarheid, allemaal binnen één dashboard.
Eerlijkheid richt zich op het identificeren en verminderen van bias of discriminerende uitkomsten in AI-systemen. Governanceprocessen kunnen teams helpen modellen te testen, potentiële risico's te identificeren en consistent beleid toe te passen.
TrueFoundry maakt dit mogelijk via policy-based routing en programmeerbare guardrails. Queries kunnen automatisch worden omgeleid naar gevalideerde of op bias geteste modellen, terwijl de Gateway resultaten kan markeren of filteren die de eerlijkheidsregels schenden. Dit zorgt voor een consistente, organisatiebrede handhaving van eerlijkheidsnormen — over modellen, bedrijfseenheden en regio's heen.
Privacy vereist dat organisaties persoonlijke en gevoelige informatie gedurende de gehele AI-levenscyclus beschermen. Dit omvat de controle over wie toegang heeft tot gegevens en hoe deze worden verwerkt of gedeeld.
De Gateway van TrueFoundry fungeert als een veilige grens tussen applicaties en modelproviders — waarbij al het verkeer wordt versleuteld, persoonlijk identificeerbare informatie (PII) wordt gemaskerd en toegangsbeleid op token-niveau wordt afgedwongen.
Door al het modelverkeer door deze beheerde perimeter te leiden, voldoen organisaties automatisch aan GDPR, CCPA en dataresidency-wetgeving, zonder dat applicatiecode opnieuw hoeft te worden geschreven of gefragmenteerde connectors moeten worden beheerd.
Beveiliging en veiligheid omvatten risico's zoals onbevoegde toegang, misbruik, aanvallen en onverwacht modelgedrag. Governance heeft daarom passend toegangsbeheer, monitoring, waarborgen en tests nodig.
TrueFoundry brengt verschillende van deze maatregelen samen via functies zoals authenticatie, toegangsbeheer, rate limiting, observability en guardrails.
Menselijk toezicht zorgt ervoor dat mensen betrokken blijven wanneer AI-resultaten of -acties aanzienlijke gevolgen kunnen hebben. Afhankelijk van de use case kan dit inhouden dat een resultaat wordt beoordeeld, een actie wordt goedgekeurd of wordt ingegrepen wanneer een gedefinieerd risico wordt gedetecteerd.
TrueFoundry ondersteunt dit via human-in-the-loop-werkstromen en configureerbare maatregelen waarmee geselecteerde interacties kunnen worden beoordeeld. Het kan bijvoorbeeld automatisch hoogrisico- of beleidsgevoelige outputs markeren voor handmatige beoordeling voordat ze naar eindgebruikers worden teruggestuurd, zodat menselijk toezicht direct in de runtime is ingebed en niet achteraf wordt toegevoegd.
Samen bieden deze principes het fundament voor verantwoorde AI-governance. Platforms zoals TrueFoundry kunnen organisaties helpen om van het definiëren van deze principes op papier over te stappen naar het consistent toepassen ervan op de gehele AI-stack.
AI kan nieuwe kansen creëren voor organisaties, maar een bredere adoptie brengt ook uitdagingen met zich mee rond risico's, compliance, data en verantwoording. Een AI governance framework geeft teams een herhaalbare manier om risico's te identificeren, verantwoordelijkheden toe te wijzen, maatregelen toe te passen en AI-systemen gedurende hun gehele levenscyclus te beoordelen.
Het kan organisaties helpen om:
Wanneer governancebeleid wordt toegepast via een centrale AI Gateway, kunnen organisaties dit consistenter maken voor alle modellen, applicaties en teams. Dit kan leiden tot verschillende praktische resultaten:
Uiteindelijk veranderen AI gateways zoals die van TrueFoundry governance van een statisch framework in een levend, programmeerbaar systeem - een systeem waarin compliance, ethiek en transparantie in elke API-call zijn ingebouwd. Het transformeert AI van een technisch initiatief naar een verantwoorde enterprise-capaciteit, wat innovatie mogelijk maakt die even veilig en compliant als intelligent is.
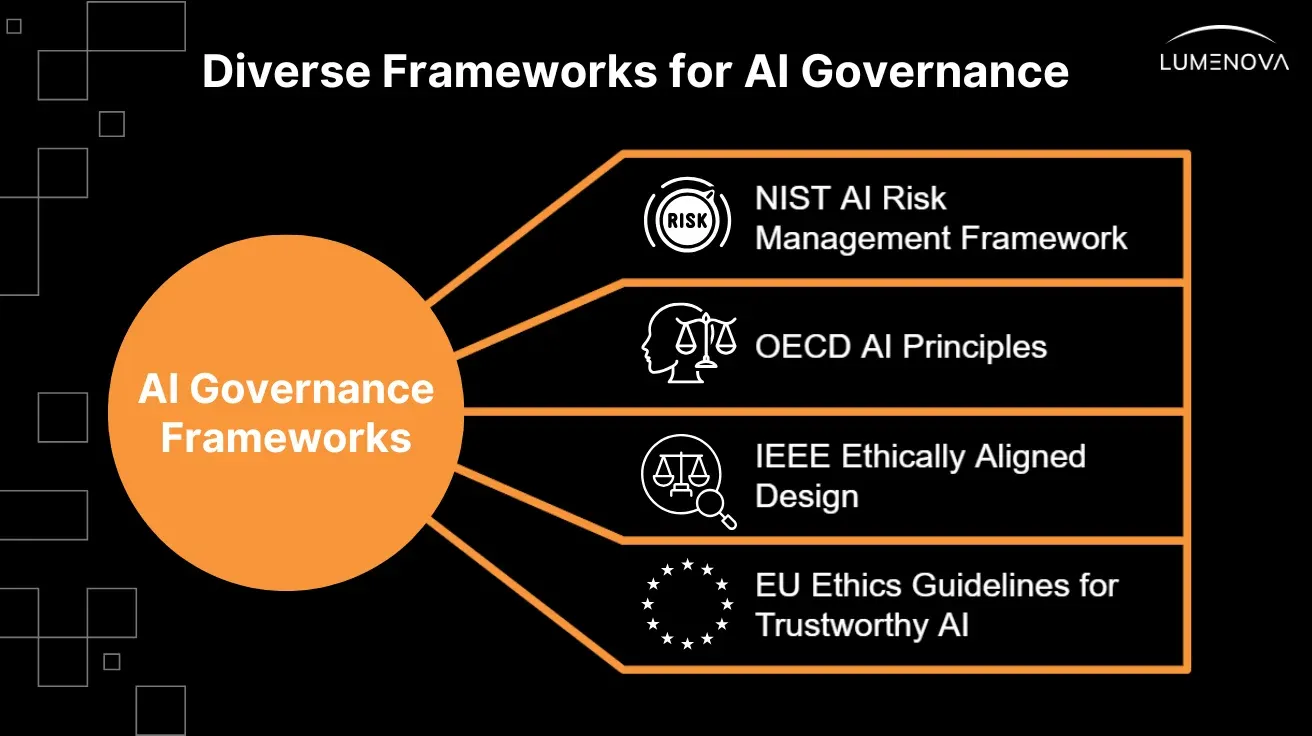
AI governance frameworks dienen verschillende doelen, van het beheren van risico's en het vaststellen van organisatorische normen tot het bepalen van wettelijke vereisten. Hier zijn de belangrijkste frameworks en benaderingen om te kennen in 2026.
Naarmate kunstmatige intelligentie wereldwijd schaalt, ontstaat er een toenemend aantal frameworks om organisaties te helpen deze verantwoord te beheren. Deze frameworks combineren ethische, technische en juridische principes om ervoor te zorgen dat AI betrouwbaar en compliant blijft. Hieronder staan vijf van de meest invloedrijke AI governance frameworks die de enterprise-strategie in 2026 vormgeven.
Overzicht van het NIST AI Framework:
De NIST AI Risk Management Framework (AI RMF) is een vrijwillig framework dat organisaties helpt AI-risico's te identificeren, te beoordelen en te beheren. Het is opgebouwd rond vier functies: Govern, Map, Measure en Manage.
In eenvoudige bewoordingen helpt NIST u te begrijpen wat er mis zou kunnen gaan met een AI-systeem, hoe ernstig het risico kan zijn en wat u eraan kunt doen.
NIST heeft ook zijn richtlijnen voor nieuwere AI-technologieën uitgebreid. Het Generative AI Profile, uitgebracht in 2024, richt zich op de risico's van generatieve AI. NIST werkt ook aan updates voor het AI RMF, dus organisaties die het gebruiken moeten de nieuwste richtlijnen in de gaten houden.
Overzicht van ISO/IEC 42001:
ISO/IEC 42001:2023 is een internationale norm voor het opzetten en onderhouden van een Artificial Intelligence Management System (AIMS). Het helpt organisaties processen op te zetten om AI verantwoord te beheren in de hele organisatie.
In tegenstelling tot NIST AI RMF, dat gericht is op het beheren van AI-risico's, kiest ISO/IEC 42001 voor een bredere managementsysteemaanpak. Het helpt organisaties om beleid, processen, verantwoordelijkheden en praktijken voor continue verbetering rond hun AI-activiteiten in te richten.
Het is vermeldenswaard dat ISO/IEC 42001 niet nieuw is in 2026; het werd gepubliceerd in 2023. Recentere ISO/IEC 42006:2025-normen stelden vereisten vast voor organisaties die AI-managementsystemen auditeren en certificeren volgens ISO/IEC 42001.
Overzicht van de EU AI Act:
De EU AI Act verschilt van de bovenstaande frameworks omdat het wetgeving is en geen vrijwillige richtlijn. Het gebruikt een risicogebaseerde aanpak, met vereisten die afhangen van hoe een AI-systeem is geclassificeerd en wordt gebruikt.
Sommige bepalingen zijn al van toepassing, waaronder regels voor verboden AI-praktijken, AI-geletterdheid, general-purpose AI en transparantie. De implementatietijdlijn voor bepaalde hoogrisico-AI-vereisten is ook aangepast als onderdeel van de Digital Omnibus-wijzigingen van de EU voor 2026.
Als uw organisatie AI ontwikkelt, aanbiedt, uitrolt of gebruikt die binnen de werkingssfeer van de wet valt, moeten de relevante wettelijke vereisten in overweging worden genomen naast elk vrijwillig governance framework.
Overzicht van de OECD AI Principles:
De OECD AI Principles, aangenomen door meer dan 47 landen en jurisdicties, bieden brede internationale richtlijnen voor het ontwikkelen en gebruiken van betrouwbare AI. Ze behandelen gebieden zoals eerlijkheid, transparantie, uitlegbaarheid, robuustheid, beveiliging en verantwoording.
In tegenstelling tot de EU AI Act zijn de OECD Principles geen wet waaraan organisaties zich automatisch moeten houden. Ze bieden een gemeenschappelijke set principes die overheden en organisaties kunnen gebruiken bij het ontwikkelen van hun eigen AI-beleid en governancebenaderingen.
De principes zijn in 2024 bijgewerkt en de OESO is praktische richtlijnen blijven toevoegen. De Due Diligence Guidance for Responsible AI, gepubliceerd in 2026, biedt organisaties een praktischere aanpak voor het identificeren en aanpakken van potentiële AI-gerelateerde impact.
Overzicht van het UK Pro-Innovation AI Framework:
De Britse aanpak van AI-regulering verschilt van die van de EU. In plaats van te vertrouwen op één omvattende AI-wet, heeft het VK een innovatievriendelijk framework gebruikt dat grotendeels is gebaseerd op bestaande toezichthouders en sectorspecifieke regels.
Het framework is opgebouwd rond vijf principes: veiligheid en beveiliging, transparantie en uitlegbaarheid, eerlijkheid, verantwoording en governance, en betwistbaarheid en herstel.
In de praktijk betekent dit dat organisaties rekening moeten houden met de regels en richtlijnen van de toezichthouder die relevant is voor hun specifieke sector en AI-use-case. De Britse aanpak blijft zich ontwikkelen naarmate nieuwe wetgeving en regelgevende richtlijnen worden ingevoerd.
Ondertekend in 2025 stelt Executive Order 14179, getiteld "Removing Barriers to American Leadership in Artificial Intelligence", nationale prioriteiten voor AI-ontwikkeling en -toezicht.
Samen vormen deze frameworks het wereldwijde fundament voor AI-governance. Ze bieden organisaties praktische, ethische en regelgevende richtlijnen om innovatie te combineren met verantwoording in 2025 en daarna. Hoewel deze frameworks wereldwijde normen definiëren, hebben organisaties nog steeds technische systemen nodig die ze consistent kunnen implementeren. AI Gateways fungeren als die handhavingslaag en vertalen beleid naar actie via gecentraliseerde governance, monitoring en auditing.
Samen vormen deze frameworks het wereldwijde fundament voor AI-governance. Ze bieden organisaties praktische, ethische en regelgevende richtlijnen om innovatie te combineren met verantwoording in 2026 en daarna.
Het kiezen van de juiste AI-governancestructuur bepaalt hoe effectief uw organisatie risico's, compliance en innovatie op schaal kan beheren. Maar governance kan geen statisch document of een statische commissie blijven; het moet in de AI-infrastructuur zelf leven.
Dit is waar AI Gateways governance herdefiniëren. Als het programmeerbare control plane voor uw enterprise AI-ecosysteem centraliseert een gateway toegang, beveiliging, observability en compliance over elk model en elke provider. Het dwingt de regels af die uw governance framework definieert — automatisch, consistent en auditeerbaar.
Een sterke governancestructuur combineert drie pijlers: eigenaarschap bij het leiderschap, procesontwerp en afdwinging via de infrastructuur. Hieronder leest u hoe AI Gateways elk van deze pijlers mogelijk maken.
Governance begint met verantwoording. Vorm een AI Governance Council of Ethics Committee die de organisatiebrede AI-principes, risicodrempels en compliancenormen definieert.
De AI Gateway wordt de technische handhavingslaag van de raad—en vertaalt die policy's naar runtime-regels. Wanneer het management bijvoorbeeld instelt dat "PII de EU-datacenters nooit mag verlaten", handhaaft de gateway dat via regiobewuste routing en data-residency-policy's zonder extra engineeringwerk.
Duidelijk eigenaarschap gedurende de gehele AI-levenscyclus voorkomt hiaten in de governance.
Met een Gateway op zijn plek kunnen toegangsrollen rechtstreeks worden gekoppeld aan verantwoordelijkheden—ontwikkelaars, auditors en business units kunnen elk afgebakende permissies en rate limits hebben. Elke model-invocatie wordt automatisch gekoppeld aan een gebruikersidentiteit en gelogd, waardoor verantwoording verandert in een operationele metriek in plaats van een compliance-checklist.
Traditionele governancemodellen vertrouwen op handmatige beoordelingen; AI Gateways automatiseren ze.
Gateways bevinden zich tussen uw applicaties en AI-providers en passen guardrails, contentfilters en bias-detectiepolicy's in real-time toe. Deze integratie zorgt ervoor dat compliance geen achterafgedachte is in deployment-pipelines, maar een ingebouwde fase van elke AI-workflow.
Voordat een modelrespons wordt geretourneerd, kan de Gateway deze bijvoorbeeld controleren op goedgekeurde formaten, gevoelige gegevens verwijderen en logs taggen voor audits—volledig transparant voor eindgebruikers.
Governance vereist zichtbaarheid. Gateways bieden gecentraliseerde observabiliteit door modelmetrieken, tokengebruik, latency en foutpercentages van verschillende providers te consolideren.
Via één dashboard kunnen risk officers en engineeringteams de modelprestaties, policy-overtredingen of afwijkende gebruikspatronen monitoren. Dit verandert governance van statische documentatie in een real-time monitoringsysteem.
TrueFoundry’s AI Gateway maakt bijvoorbeeld fijnmazige policy-besturing, geünificeerde logging en kostenberekening per gebruiker of team mogelijk, wat zorgt voor operationeel toezicht zonder wrijving.
Niet alle AI-systemen dragen hetzelfde risicoprofiel. Gateways helpen bij het automatiseren van risicostratificatie door elk model of endpoint te taggen met het bijbehorende risiconiveau en hoog-risicotaken via strengere policy's te routen (zoals contentmoderatie of menselijke validatie).
Deze dynamische routing zorgt ervoor dat middelen en toezicht worden geconcentreerd waar verantwoording het meest van belang is, zonder innovatie met een lager risico te vertragen.
Governance moet mee-evolueren met uw modellen en regelgeving. Gateways maken continue feedbackloops mogelijk door metrieken en logs vast te leggen die input leveren voor audits, bias-beoordelingen en triggers voor retraining.
Wanneer dit wordt gecombineerd met toezicht vanuit het management, ontstaat een gesloten governance-loop:
policy → handhaving → observatie → verbetering.
Door de intentie van het management af te stemmen op een op een gateway gebaseerde handhavingslaag, kunnen ondernemingen verder gaan dan afvink-governance.
Ze krijgen een levend systeem dat regels automatisch handhaaft, zich aanpast aan veranderingen en compliance bewijst via data. TrueFoundry’s AI Gateway transformeert governance van een reactief controlemechanisme naar een intelligent, schaalbaar framework waarin elke AI-call standaard veilig, verklaarbaar en policy-compliant is.
AI governance in de praktijk brengen wordt moeilijker naarmate organisaties schalen van enkele gecontroleerde experimenten naar meerdere modellen, applicaties, teams en autonome agents. De belangrijkste uitdagingen zijn onder meer:
Deze uitdagingen zijn moeilijk te beheren wanneer governance afhankelijk is van gescheiden policy's, handmatige beoordelingen en niet-geïntegreerde tools. Een AI governance-platform kan deze controles dichter bij de infrastructuur brengen waar AI daadwerkelijk wordt gebruikt.
AI-systemen staan niet stil. Ze leren, retrainen en evolueren continu, vaak sneller dan traditionele governancemodellen zich kunnen aanpassen. Naarmate data verandert en modellen zichzelf verbeteren, zijn statische checklists en handmatige beoordelingen niet langer voldoende.
Moderne governance moet dynamisch en datagedreven zijn en worden gehandhaafd bij runtime. Dat is precies waar TrueFoundry’s AI Gateway governance transformeert van een statisch framework naar een levend systeem.
Adaptieve governance begint met zichtbaarheid. TrueFoundry’s AI Gateway biedt real-time observabiliteit over elk model, elke tool en API.
Elke interactie—prompt, respons, latency, token-aantal of fout—gaat door de gateway, wat een continu audit-spoor creëert. Hierdoor kunnen complianceteams drift, bias of afwijkend gedrag direct detecteren wanneer het zich voordoet, en niet pas maanden later tijdens een audit.
Door modelgedrag observeerbaar te maken, verandert de gateway governance in een continu actief monitoringsysteem.
AI-policy's mogen niet afhankelijk zijn van menselijke tussenkomst om compliant te blijven. TrueFoundry’s Gateway handhaaft ze automatisch op de API-laag.
Het kan queries dynamisch routen op basis van risico, geografie of gevoeligheid—bijvoorbeeld:
Deze routingregels maken governance adaptief: de infrastructuur zelf reageert op veranderende regelgeving en operationele aanpassingen zonder de innovatie te stoppen.
Statische frameworks schieten tekort wanneer elke update een herziening van de architectuur vereist. TrueFoundry’s Gateway maakt modulaire governance mogelijk, waarbij elke controle (security, privacy, contentmoderatie, kostenberekening) onafhankelijk kan evolueren.
Moet u uw dataretentiepolicy of compliance-regio bijwerken? Pas de configuratie van de Gateway aan—niet uw applicatiecode.
Deze modulariteit stelt organisaties in staat om governance continu verder te ontwikkelen zodra er nieuwe regelgeving of interne policy's ontstaan.
Automatisering zorgt voor snelheid, maar verantwoorde governance vereist menselijk oordeel. De Gateway maakt human-in-the-loop workflows mogelijk—waarbij hoog-risico outputs of policy-overtredingen automatisch worden gevlagd voor handmatige beoordeling.
Als een model bijvoorbeeld gevoelige of non-compliante content genereert, kan de Gateway de respons pauzeren, taggen voor beoordeling en de gebeurtenis loggen voor toekomstige retraining.
Dit feedbackmechanisme combineert menselijk toezicht met geautomatiseerde guardrails, zodat governance zowel efficiënt als ethisch blijft.
Governance stopt niet bij handhaving—het verbetert door data.
Via geünificeerde logs en observabiliteitsdashboards biedt TrueFoundry’s AI Gateway inzicht in gebruikspatronen, modelnauwkeurigheid en compliancemetrieken. Deze inzichten helpen bij het verfijnen van routingpolicy's, het bijwerken van billijkheidscontroles en het verbeteren van guardrail-configuraties.
Met andere woorden: de Gateway zelf wordt de feedback-engine die betere governance-beslissingen aanstuurt.
De verwachtingen van toezichthouders veranderen snel—van de EU AI Act tot sectorspecifieke AI-gedragscodes. Met TrueFoundry’s Gateway kunnen governance-frameworks zich direct aanpassen via configuratie-updates in plaats van complete systeemherzieningen.
Wanneer compliance-zones verschuiven of er nieuwe standaarden ontstaan, kunt u routing-, audit- en retentiepolicy's binnen enkele minuten aanpassen—zodat governance net zo snel schaalt als de innovatie zelf.
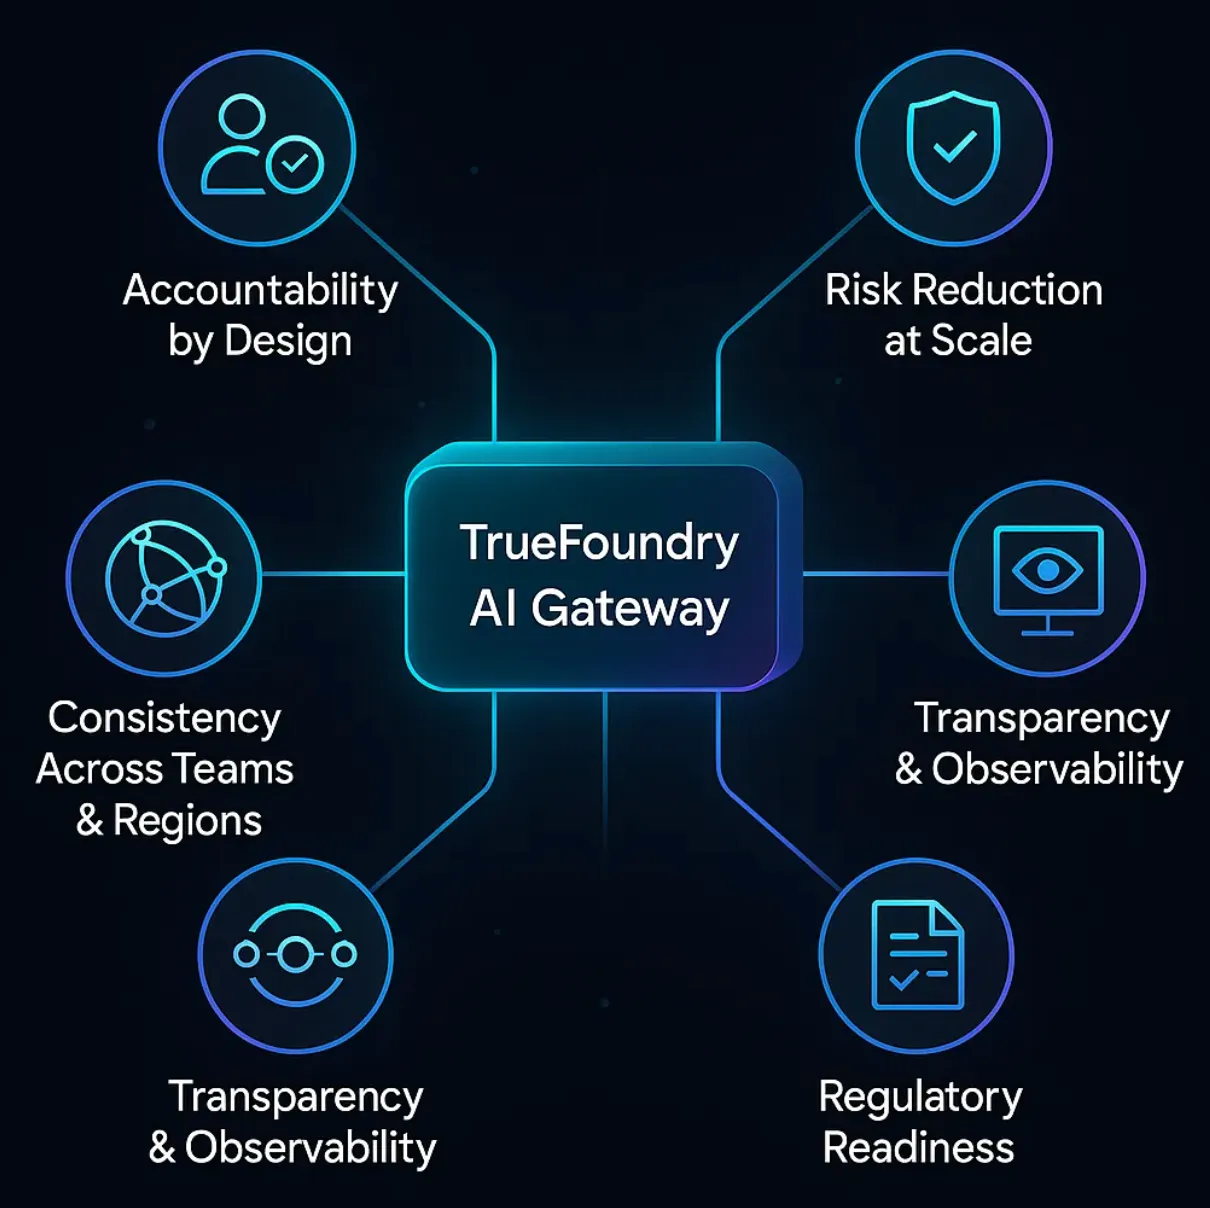
Accountability by Design: Elke model-call gaat door de Gateway, die deze tagt met de gebruikersidentiteit, timestamp en metadata. Dit creëert een compleet audit-spoor voor toezichthouders en interne beoordelingen, wat eigenaarschap zichtbaar en bewijsbaar maakt.
Risicoreductie op schaal: De Gateway past automatisch guardrails, contentfilters en dataprivacypolicy's toe. Het kan non-compliante verzoeken blokkeren, rate limits handhaven en gevoelige informatie redageren voordat deze uw omgeving verlaat.
Consistentie over teams en regio's heen: De gecentraliseerde interface van TrueFoundry zorgt ervoor dat alle teams, van R&D tot productie, gestandaardiseerde model-API's, prompt-templates en schema's gebruiken. Gecentraliseerde policy's kunnen worden toegepast op ondersteunde modellen, providers, teams en omgevingen.
Transparantie en observabiliteit: Met geünificeerde logs en dashboards biedt de Gateway real-time zichtbaarheid in welke modellen worden gebruikt, hoe ze presteren en welke data ze aanraken, waardoor compliance verandert van een periodieke taak in een continu proces.
Gereedheid voor regelgeving: Naarmate frameworks zoals de EU AI Act, NIST AI RMF en ISO 42001 evolueren, stelt TrueFoundry’s AI Gateway ondernemingen in staat zich direct aan te passen door routing-, toegangs- of auditpolicy's bij te werken via configuratie, niet via code.
AI governance gaat niet langer alleen over het opstellen van policy's. Naarmate organisaties meer modellen, applicaties en AI-providers gebruiken, hebben ze governance nodig die consistent werkt over dit groeiende ecosysteem heen.
TrueFoundry’s AI Gateway helpt governance naar de AI-infrastructuur te brengen met gecentraliseerde toegangscontroles, monitoring en policy-handhaving. Hiermee kunnen organisaties governance-vereisten consistenter toepassen behoudens het overzicht over het gehele AI-gebruik.
Met frameworks zoals de NIST AI RMF, ISO/IEC 42001 en de EU AI Act die verantwoorde AI-praktijken vormgeven, hebben organisaties een aanpak nodig die zich kan aanpassen naarmate hun AI-systemen en -vereisten veranderen. Door governance in de infrastructuur in te bouwen, kan de adoptie van AI gecontroleerder, transparanter en verantwoordelijker worden.
Bekijk hoe TrueFoundry u kan helpen AI governance te operationaliseren. Boek een demo.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



AI governance focuses on the rules, roles, processes and controls used to manage AI. Responsible AI is broader and focuses on developing and using AI in ways that address concerns such as fairness, safety, transparency, privacy and accountability.
No. The NIST AI Risk Management Framework is voluntary. NIST created it to help organisations manage AI risks and improve trustworthiness across the design, development, deployment and use of AI systems.
NIST AI RMF is a voluntary framework for identifying and managing AI risks. ISO/IEC 42001 is an international standard that specifies requirements for establishing and continually improving an AI Management System (AIMS).
De EU AI Act vereist niet simpelweg dat elke organisatie één specifiek AI-governanceraamwerk aanneemt. In plaats daarvan stelt deze wettelijke eisen vast op basis van factoren zoals het risico van het AI-systeem, met verplichtingen voor providers en gebruikers die onder de wet vallen.
AI governance is usually a shared responsibility. Leadership sets direction, while teams such as legal, security, compliance, IT, data and AI development may manage different controls. Clear ownership helps ensure risks are identified and addressed.
There is no single review schedule that applies to every organisation. Reviews should happen regularly and whenever major changes occur, such as introducing a new model, changing an AI use case, discovering a risk or facing new regulatory requirements.



Het laatste nieuws, artikelen en bronnen in je inbox



















