



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
(In dit artikel verwijst "AI-architectuur" specifiek naar de AI Gateway / besturingslaag die zich tussen applicaties en modelproviders bevindt - waar routing, governance, observability en kostenbeheersing plaatsvinden.)
Wanneer u een leverancier evalueert om uw AI-initiatieven te schalen, stellen inkoop- en platformteams stelselmatig de volgende AI-architectuurvragen tijdens de evaluatie van de AI-architectuur voor ondernemingen.
Als uw AI-architectuur deze vragen niet duidelijk kan beantwoorden, vertraagt de evaluatie van de AI-architectuur voor ondernemingen, worden securitybeoordelingen uitgebreid en blijven pilotprojecten steken in de experimentele fase.
Tijdens de evaluatie van de AI-architectuur voor ondernemingen evalueren inkoopteams zelden alleen het onderliggende model. Ze evalueren de operationele architectuur rondom de modellen, zoals de infrastructuur die bepaalt hoe AI-systemen binnen de onderneming worden gerouteerd, beheerd, gemonitord, beveiligd en gebruikt.
In de meeste GenAI-omgevingen voor ondernemingen omvat deze laag componenten zoals AI gateways, provider-abstractiesystemen, routinglogica, authenticatiecontroles, observability-pipelines, governance-beleid, promptbeheersystemen, telemetrie-infrastructuur, budgetcontroles en failover-mechanismen. In toenemende mate omvat het ook agent governance, agent evaluation en het beheer van toolmachtigingen, aangezien organisaties experimenteren met MCP-servers en autonome workflows.
Naverloop van tijd wordt deze architectuur in feite het besturingssysteem voor AI binnen de onderneming. Het bepaalt hoe applicaties met modellen communiceren, hoe beleid wordt gehandhaafd, hoe databewegingen worden gemonitord en hoe kosten over teams heen worden beheerd.
Dat is de reden waarom inkoopteams zich zelden meer alleen op modelkwaliteit richten. De belangrijkste vraag is meestal operationeel van aard:
"Hoe moeilijk wordt dit systeem de komende jaren te beheren, te auditeren, te schalen en te vervangen?"
Het antwoord op die vraag bepaalt vaak of een AI-initiatief verder komt dan experimenteren en wordt doorgevoerd in de gehele organisatie.
Dit is hoe ondernemingen die daadwerkelijk door het inkoopproces komen hun AI-stack ontwerpen.
Eén zin komt herhaaldelijk naar voren tijdens de evaluatie van de AI-architectuur voor ondernemingen:
"Iedereen zegt dat ze OpenAI-compatibel zijn. Wat betekent dat precies voor Bedrock of Gemini?"
Het punt is: veel teams zeggen "we zijn OpenAI-compatibel", maar alleen voor zeer beperkte modellen. Zodra u AWS Bedrock, Gemini of on-premise modellen (Cloudera, interne GPU's) introduceert, sluipen er formaatverschillen in de applicatiecode.
Inkoop ziet dit onmiddellijk:
Als het wisselen van leverancier betekent dat u elke app moet aanpassen, zit u vast aan een lock-in - of u dat nu wilt of niet.
Dit onderscheid is van belang. Tijdens ons werk met veel grote ondernemingen hebben we gezien dat hoewel één hyperscaler de eigen modellen goed kan ondersteunen, deze niet standaard de modelformaten van andere hyperscalers vertaalt. Dat betekent dat u vertaallogica intern moet schrijven en onderhouden als u een multi-cloudstrategie hanteert.
Die logica voelt in het eerste jaar niet duur aan. Het wordt pas heel duur in het derde jaar. Dit is waarom:
"Als we volgend jaar van modelprovider wisselen, hoeveel opslagplaatsen (repos) veranderen er dan?"
Als het antwoord niet "vrijwel geen" is, hebt u geen inkoopveilige architectuur.
TrueFoundry biedt een provider-agnostische API-laag die OpenAI, Bedrock, Gemini, Anthropic en self-hosted modellen normaliseert achter één enkel contract - zodat applicaties nooit providerlogica opslaan.
Een andere belangrijke AI-architectuurvraag die inkoopteams stellen tijdens de evaluatie van de AI-architectuur is:
"Wanneer een klant een klacht indient, kunnen we dan het volledige AI-beslissingspad reconstrueren?"
Generieke API-logs helpen u niet om dit te beantwoorden. LLM-systemen zijn workflows met meerdere slagen, meerdere beleidsregels en multi-model benaderingen.
De ondernemingen die slagen tijdens de evaluatie van de AI-architectuur scheiden twee operationele lagen duidelijk van elkaar.
Bij grote ondernemingen is de beslissing meestal expliciet: ze willen een gecentraliseerde observability-stack draaien (bijvoorbeeld: Arize), ongeacht welke gateway of welk AI-platform ze kiezen. Ze willen namelijk een analyselaag die gegevens kan opnemen uit meerdere andere systemen dan alleen de Gateway. Het moeilijke gedeelte is niet de aanschaf van Arize - het is het vastleggen van de juiste gegevens voordat er iets naartoe wordt gestuurd:
"Als de leverancier morgen verdwijnt, hebben we dan nog steeds bruikbare auditgegevens?"
Als observability-gegevens alleen binnen een bedrijfseigen gebruikersinterface bestaan, zullen de juridische en compliance-teams van de onderneming stevige bezwaren maken tijdens de evaluatie van de AI-architectuur.
TrueFoundry biedt direct kant-en-klare AI-native tracing (chat-weergaven, prompt/model replay, kostenanalyses) voor de dagelijkse debugging en governance.
Voor ondernemingen met gecentraliseerde observability-mandaten biedt TrueFoundry gestructureerde telemetrie in eigendom van de onderneming die tools zoals Arize aanvult, in plaats van ze te vervangen.
Deze vraag lijkt klein, totdat het dat ineens niet meer is.
In veel ondernemingen vandaag de dag:
Inkoop maakt hier geen bezwaar tegen omdat het "slecht engineeringwerk" is.
Ze maken bezwaar omdat het verborgen operationele kosten met zich meebrengt.
Bij grote ondernemingen wordt verwacht dat de frequentie van prompt-iteraties hoog is - vooral voor externe/consumentengerichte toepassingen. Elke hernieuwde uitrol brengt wrijving, risico en kosten met zich mee. Stel u bijvoorbeeld voor dat een regelgeving verandert (bijvoorbeeld: EU AI Act) en dat een disclaimer-prompt in 50 apps moet worden bijgewerkt - kunt u dat centraal in 5 minuten doen, of hebt u 50 kostbare engineering-sprints nodig?
Die vraag is van groot belang tijdens de evaluatie van de AI-architectuur voor ondernemingen.
Dit is geen "nice-to-have". Het is het verschil tussen AI die bediend kan worden door bedrijfsteams versus AI die permanent wordt vertraagd door engineering.
"Hoeveel productie-releases vereist één promptwijziging?"
Als het antwoord meer dan nul is, klopt uw TCO-berekening niet.
TrueFoundry ondersteunt prompt-hydratatie bij de gateway, waardoor applicaties naar prompts kunnen verwijzen op basis van ID, terwijl vakexperts versies centraal beheren met een volledige auditgeschiedenis.
Een van de snelst groeiende gebieden van AI-architectuurevaluatie betreft governance.
We hebben veel grote ondernemingen zien denken: "Gateways zorgen nu voor modelunificatie, maar MCP, tooltoegang en agent governance worden later wel ons probleem."
Veel teams onderschatten hoe snel de complexiteit van governance groeit:
Als governance niet bij de gateway wordt afgedwongen, bouwen teams later een parallel systeem op - met consultants, overdrachten en een permanente onderhoudslast.
"Als we volgend jaar het aantal apps verdubbelen, verdubbelen de governancekosten dan ook?"
Zo ja, dan zal inkoop dit aanmerken als een toekomstig risico.
De AI Gateway van TrueFoundry bevat een hoogwaardige MCP Gateway met gecentraliseerde beleidshandhaving voor tools, agents en identiteiten. Het is ontworpen om governance te schalen zonder dat het personeelsbestand mee hoeft te groeien.
Een van de meest praktische AI-architectuurvragen die inkoopteams stellen tijdens de evaluatie van de AI-architectuur betreft prijsstelling en toewijzing.
Prijsstelling per serviceaccount werkt slechte gewoonten in de hand (gedeelde sleutels, geen toewijzing). U wilt kosteninzicht per applicatie of werklast, geen onduidelijk gebruik.
"Kunnen we de uitgaven voor één app maximaliseren zonder andere apps te beïnvloeden?"
Zo niet, dan zal de financiële afdeling zich nooit comfortabel voelen bij het schalen van het gebruik.
Toewijzing per app / per werklast is haalbaar omdat apps kunnen worden aangemeld als volwaardige identiteiten (in plaats van het stimuleren van gedeelde serviceaccounts).
Kostenguardrails kunnen centraal worden afgedwongen (quota, routing, dekkingslimieten), zodat teams niet per ongeluk de rekening kunnen laten oplopen en achteraf "oeps" zeggen.
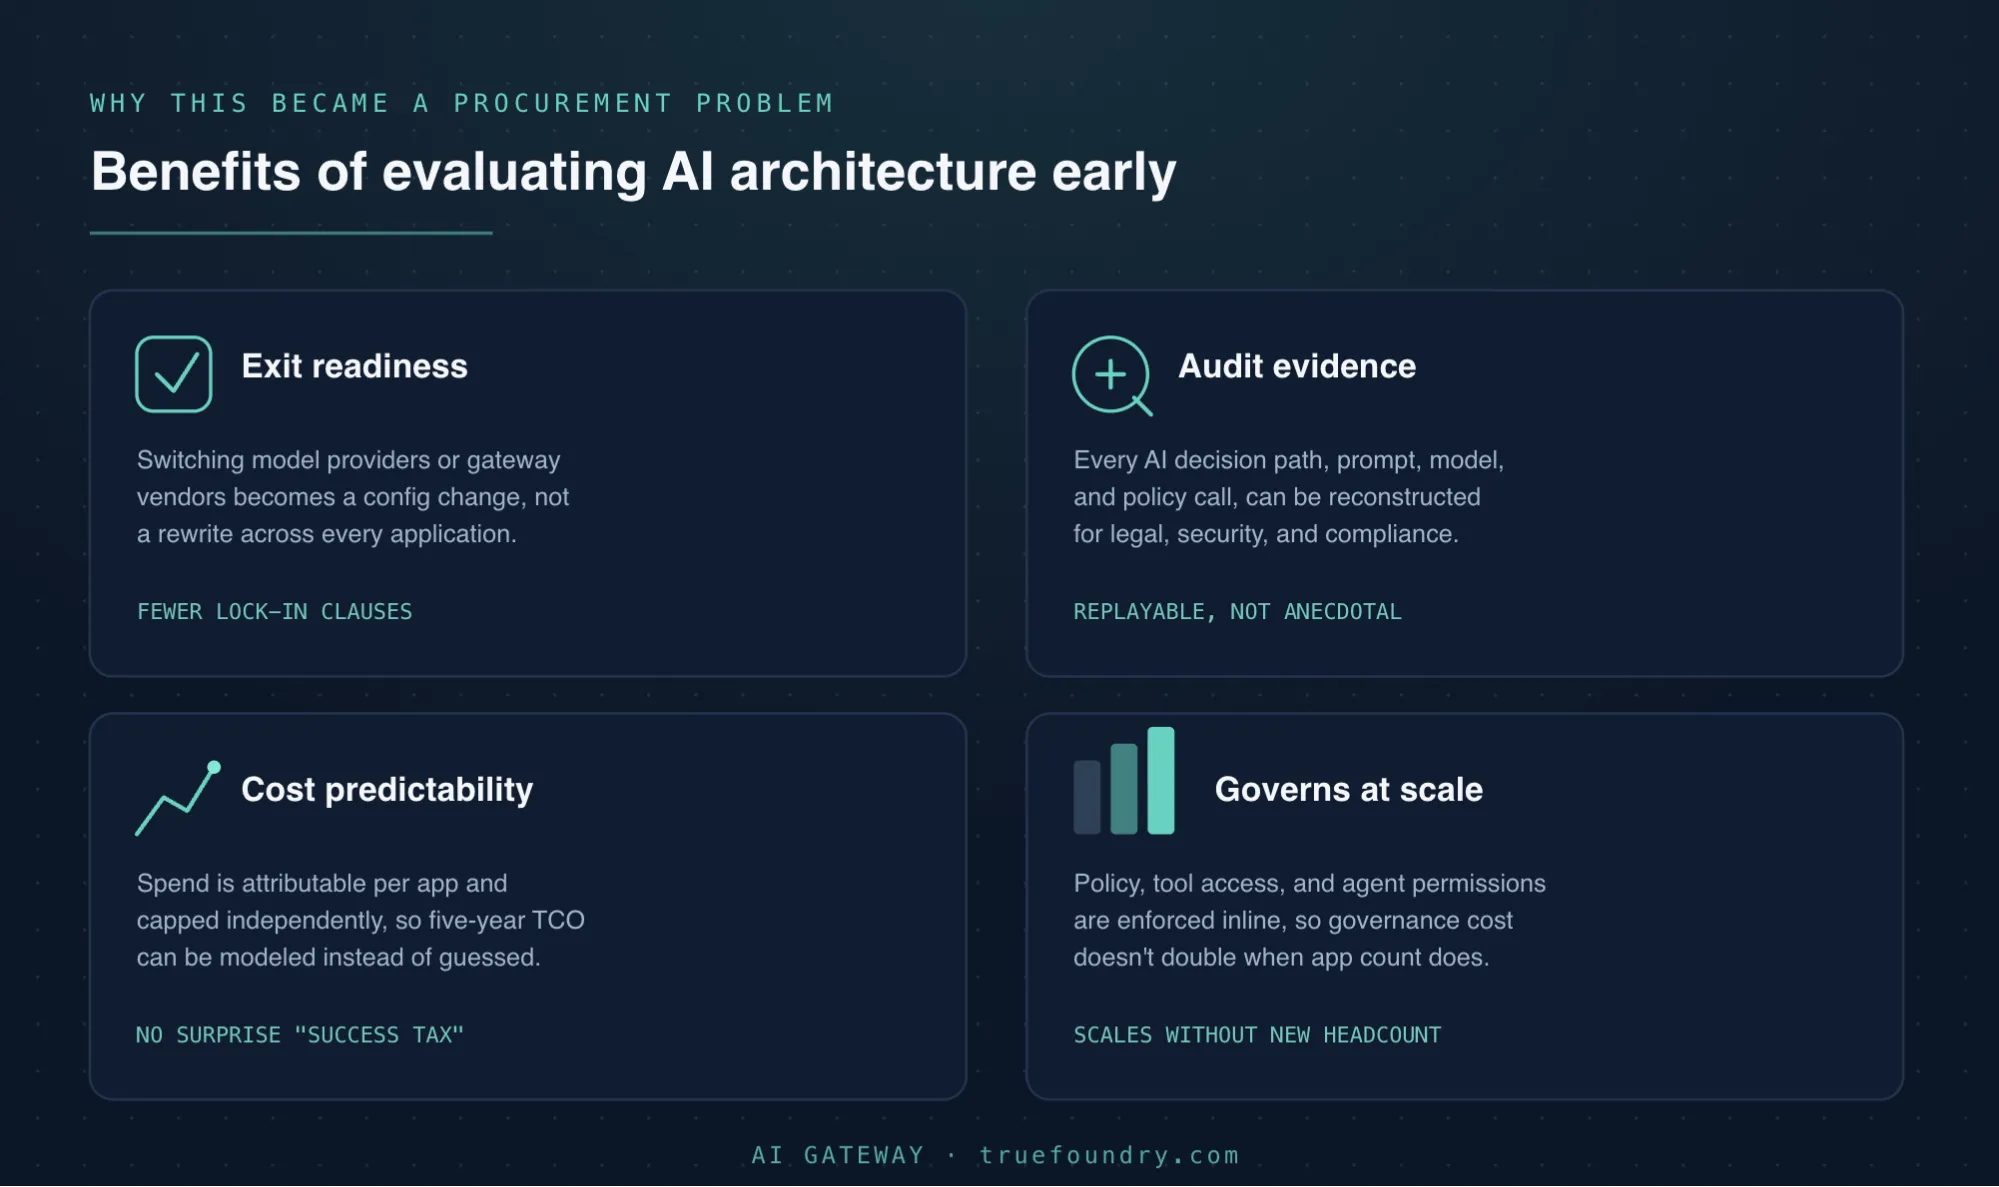
De evaluatie van AI-architectuur lag voorheen vrijwel volledig bij engineeringteams. Tegenwoordig is de evaluatie van de AI-architectuur voor ondernemingen net zo goed een discussie geworden voor inkoop, financiën, security en compliance.
De reden is simpel: AI-systemen voor ondernemingen creëren operationele afhankelijkheden op de lange termijn die later moeilijk terug te draaien zijn. Zodra een organisatie standaardiseert rond een specifieke AI-stack, kiest ze niet langer alleen een modelprovider; ze verbindt zich aan een ecosysteem van governancelagen, observability-systemen, routing-infrastructuur, compliance-tools, cloud-afhankelijkheden en agent-frameworks die jarenlang in de organisatie verankerd kunnen blijven.
Inkoopteams realiseren zich steeds meer dat beslissingen die tijdens een pilotfase worden genomen, vaak permanente architecturale keuzes worden. Een systeem dat er flexibel uitziet tijdens een proof of concept kan extreem duur worden om te migreren zodra tientallen applicaties, workflows en interne teams erafhankelijk van zijn.
Dat is de reden waarom kopers binnen ondernemingen de AI-architectuur nu veel zorgvuldiger evalueren dan een jaar geleden. Een mooie demo kan in eerste instantie indruk maken op leidinggevenden, maar inkoopteams hebben de neiging zich te richten op diepere operationele vragen: Hoe moeilijk zal het zijn om later van leverancier te wisselen? Kan de organisatie het AI-gedrag betrouwbaar auditeren? Wordt governance moeilijker naarmate het gebruik schaalt? Zijn de kosten voorspelbaar genoeg voor budgettering op de lange termijn? Kan het systeem een realistische multi-cloudstrategie ondersteunen?
In de praktijk lijken de beoordelingen van AI-architecturen binnen ondernemingen steeds meer op infrastructuurevaluaties in plaats van traditionele software-evaluaties. Zorgen gaan niet langer alleen over de vraag of de AI vandaag werkt, maar of de architectuur de komende vijf jaar beheersbaar, overdraagbaar en economisch duurzaam blijft.
Een inkoopvriendelijke GenAI architecture heeft drie cruciale lagen:
Uw applicatie roept een gateway aan, niet rechtstreeks een model-API. Prompts, tools en guardrails worden één keer gedefinieerd. Overstappen van OpenAI naar Anthropic of naar een self-hosted model wordt een configuratiewijziging in plaats van een herziening van de code.
Waarom dit van belang is: Wanneer een leverancier de prijzen met een factor 3 verhoogt, hebt u opties. Wanneer een model niet meer wordt ondersteund, hoeft u niet halsoverkop aan de slag. Uitstapclausules worden geloofwaardig.
Uw architectuur routeert verzoeken op basis van intentie, niet alleen op basis van beschikbaarheid. Eenvoudige query's gaan naar snelle, goedkope modellen. Complexe redeneringen gaan naar kostbare geavanceerde modellen. Wanneer de kosten stijgen, past u de routingregels aan. U hoeft niet in paniek opnieuw over contracten te onderhandelen.
Waarom dit van belang is: De TCO voor vijf jaar wordt voorspelbaar. CFO's kunnen kostencurves modelleren. Inkoop kan budgetverplichtingen verantwoorden omdat u hebt ontworpen voor kostenvariabiliteit.
Elk verzoek registreert: welk model, welk beleid is afgedwongen, welke gegevens zijn geraadpleegd, of guardrails iets hebben geblokkeerd. Wanneer juridische zaken vraagt "heeft deze klantinteractie GPT-4 gebruikt?", laat u hen de trace zien, geen gok.
Waarom dit van belang is: Compliance wordt systematisch in plaats van handmatig. Juridische zaken kan auditeren. Inkoop kan risico's verantwoorden aan het bestuur.
Inkoop is niet tegen AI. Ze zijn tegen onomkeerbare beslissingen.
Het werkelijke doel van de evaluatie van de AI-architectuur voor ondernemingen is het verminderen van operationele, governance- en financiële risico's op de lange termijn voordat de ingebruikname van AI binnen de organisatie schaalt.
En dit is het belangrijke onderdeel: deze architectuur is ook gunstig voor engineering.
Minder herzieningen. Minder ongeplande escalaties. Schonere abstracties.
De snelste manier om GenAI in een onderneming te schalen is niet met betere demo's - het is het systeem veilig genoeg maken om aan te schaffen.
TrueFoundry helpt ondernemingsteams bij het bouwen van GenAI-systemen die eenvoudiger te beheren, te schalen en in de loop van de tijd te ontwikkelen zijn, zonder dat applicaties vastkomen te zitten aan één enkele modelprovider. Van multi-model routing en gecentraliseerde governance tot observability, promptbeheer en kostenbeheersing: de TrueFoundry AI Gateway is ontworpen om platform-, inkoop- en engineeringteams te helpen AI-projecten naar productie te brengen met minder operationele verrassingen achteraf. Boek een demo.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



A modern enterprise AI architecture typically includes AI gateways, model routing, observability, governance controls, prompt management, authentication, telemetry, budget enforcement, and failover systems. These components help enterprises scale AI securely while maintaining portability, compliance, cost control, and operational reliability across multiple applications and model providers.
The best enterprise AI architectures separate runtime traffic from observability systems, enforce governance inline with requests, and store logs in enterprise-owned infrastructure. Centralized policy enforcement, audit trails, role-based access controls, and provider-level visibility help organizations maintain compliance, protect sensitive data, and support regulatory requirements at scale.
Scalable AI architecture relies on provider abstraction, centralized governance, reusable APIs, observability, and prompt management outside application code. Applications should avoid embedding provider-specific logic directly. This reduces operational complexity, simplifies upgrades, improves portability, and allows enterprises to scale AI workloads without constantly rewriting infrastructure or workflows.
AI architecture should align with business goals by mapping infrastructure decisions to measurable outcomes like cost efficiency, compliance readiness, operational resilience, and faster deployment cycles. Enterprises should design governance, routing, observability, and budgeting systems around organizational priorities rather than optimizing only for model performance or experimentation speed.



Het laatste nieuws, artikelen en bronnen in je inbox



















