



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
AI agent lifecycle management is de praktijk van het beheren van de identiteit en toegang van een AI-agent gedurende zijn gehele levenscyclus — van het provisionen van een unieke identiteit met least-privilege scopes, via geauthenticeerde en geautoriseerde werking, tot een schone deprovisioning die credentials intrekt en de identiteit buiten gebruik stelt — zodat geen enkele agent ooit te veel rechten heeft, ongebonden is of blijft draaien als hij niet meer nodig is.
In één zin: behandel elke agent als een beheerde werknemer — onboard hem met een identiteit, beheer hem terwijl hij werkt en offboard hem op een schone manier. Identiteit is de rode draad door elke fase.
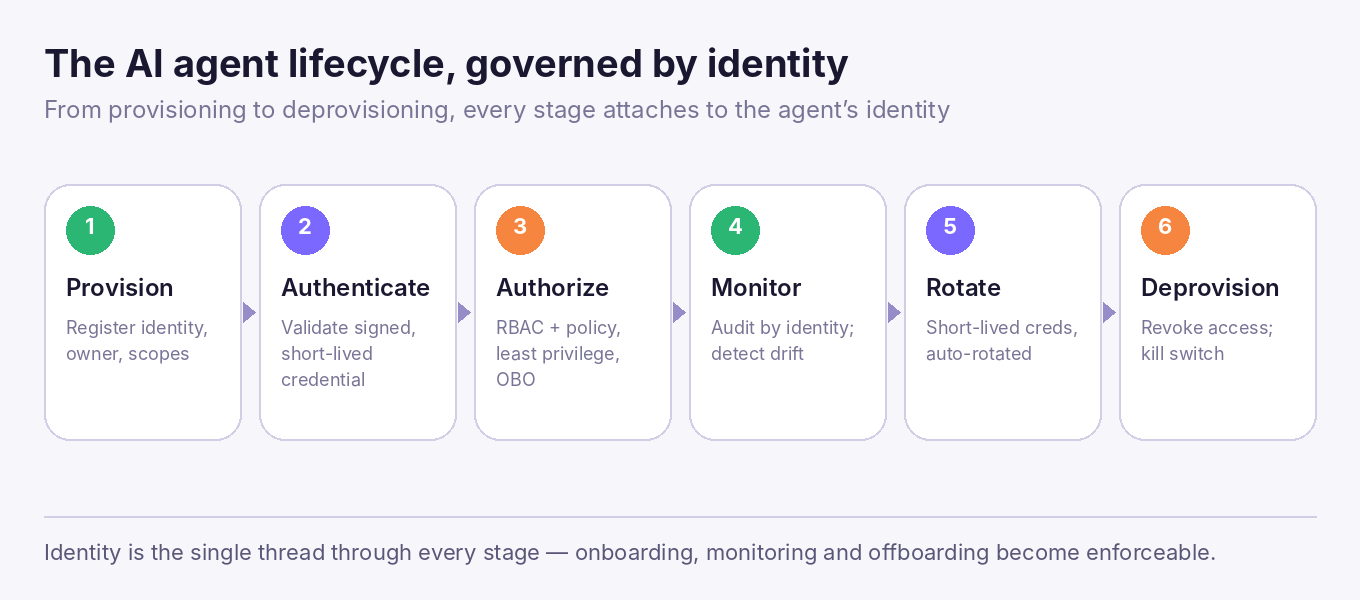
Agents worden veel sneller aangemaakt en buiten gebruik gesteld dan menselijke accounts, en zonder lifecycle-discipline wordt de chaos snel groter:
Identiteit het leidende principe maken lost dit op: als elke agent een geregistreerde identiteit heeft, heeft elke fase in de levenscyclus iets concrets om aan vast te haken. Het is het operationele fundament van AI agent governance.
U kunt proberen agents te beheren via netwerkregels, sleutels of app-configuratie — maar dat zijn indirecte middelen. Identiteit is de enige rode draad die zuiver door elke fase loopt: u provisiont een identiteit, authenticeert een identiteit, autoriseert een identiteit, auditeert op identiteit en deprovisiont een identiteit. Veranker de levenscyclus in de identiteit van de agent, en onboarding, monitoring en offboarding worden allemaal concrete, afdwingbare stappen in plaats van vrijblijvende voornemens. Dit is hetzelfde principe van een identiteit per agent dat ten grondslag ligt aan non-human identity voor elke agent.
Lifecycle management heeft één centrale bron van waarheid nodig: een registry van elke agent, de eigenaar, het doel, de scopes, de credentials en de status. De registry maakt het mogelijk om de vraag te beantwoorden: "welke agents bestaan er, wie is de eigenaar en wat mogen ze doen?" — en om provisioning en deprovisioning vanuit één plek aan te sturen. We behandelen dit diepgaand in wat is een AI agent registry.
Deze risico's sluiten rechtstreeks aan op de bredere agentic AI security risks.
TrueFoundry verankert de gehele levenscyclus in de identiteit van de agent via de agent registry — de centrale inventaris van elke agent, zijn eigenaar en zijn bevoegdheden.
Bij provisioning wordt elke agent geregistreerd met zijn eigenaar, zakelijk doel, gedefinieerde bevoegdheid (de tools, datadomeinen en acties die hij mag gebruiken, en de entiteiten namens wie hij mag handelen) en een beoordelingsfrequentie. Tijdens het gebruik wordt de agent bij elk verzoek aan de gateway geauthenticeerd en geautoriseerd. Voor doorlopend beheer voegt TrueFoundry vier lifecycle-controles toe die rechtstreeks voortvloeien uit hoe het agent governance vormgeeft:
Credentials blijven kortstondig en worden geroteerd, met tokens die per hop zijn afgebakend, zodat een gelekt credential slechts zeer beperkt bruikbaar is. Bij deprovisioning verwijdert het intrekken van de identiteit op een schone manier overal de toegang van de agent — geen achtergebleven resten. Dit alles kan worden ingezet als SaaS, in uw VPC, on-premise of air-gapped.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



It is the practice of governing an AI agent’s identity and access across its whole life — provisioning a unique identity with least-privilege scopes, authenticating and authorizing it in operation, monitoring and rotating credentials, and deprovisioning it cleanly when retired — so agents never become orphaned or over-privileged.
Identity is the single thread that runs through every lifecycle stage. Anchoring provisioning, authorization, audit and deprovisioning on each agent’s identity turns lifecycle management into concrete, enforceable steps and prevents orphaned, unattributed or over-privileged agents.
An orphaned agent is one that is no longer used or owned but still holds valid credentials and access. It is a standing, unattended attack surface. Lifecycle management prevents orphans by deprovisioning agents on schedule and on owner-offboarding events, driven from an agent registry.
Keep agent credentials short-lived and rotate them automatically rather than on a fixed long interval. Short lifespans mean a leaked credential is useful only briefly, which is far safer than long-lived keys that must be manually rotated.
Een agentregister is de enige bron van waarheid voor elke agent - zijn eigenaar, doel, reikwijdtes, credentials en status. Het stelt u in staat te beantwoorden welke agents er bestaan en wat ze kunnen, en het stuurt provisioning en deprovisioning aan vanuit één plek, wat schone onboarding en offboarding mogelijk maakt.



Het laatste nieuws, artikelen en bronnen in je inbox



















