



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Geef een autonome agent toegang tot je tools en je staat direct voor een vraag waar je IAM nooit voor is ontworpen: wanneer de agent een Zendesk-ticket leest of een query uitvoert op een database, wie heeft dat dan gedaan? Er zijn drie gebruikelijke antwoorden, en alle drie zijn ze fout.
In elk geval is de audit trail onvolledig, is de autorisatie grofmazig, en kan beleid een menselijke actie niet onderscheiden van een autonome. Agent identity lost dit op door van de agent een eersteklas principal te maken — een die als zichzelf kan handelen of namens een gebruiker. Voor het bredere beeld, zie wat AI agent identity is en AI agent governance.
On-behalf-of delegatie is een token dat twee subjects bevat. Gebouwd op het RFC 8693 token-exchange patroon, stelt het resulterende token sub in op de gebruiker en act op de agent — “deze gebruiker, zoals vertegenwoordigd door deze agent.” De permissies op dat token (scp) zijn de doorsnede van wat de gebruiker mag doen en wat de agent mag doen, dus een agent kan het bereik van een gebruiker nooit verruimen.
Voor een keten van agenten nesten de act claims: een data-agent die handelt voor een research-agent die handelt voor een gebruiker. Elke hop wordt geregistreerd, zodat het volledige delegatiepad zichtbaar is in het auditlogboek in plaats van te worden platgeslagen tot één actor.
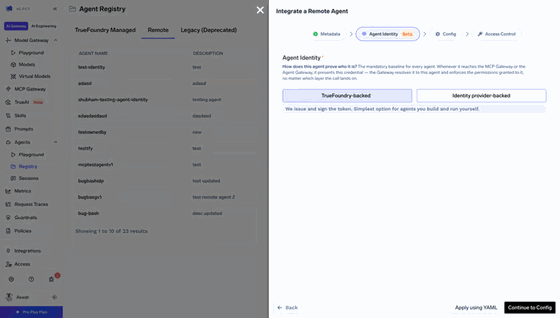
In TrueFoundry wordt de identiteit van een agent aangemaakt wanneer je deze registreert — elke geregistreerde agent heeft exact één identiteit, en deze kan TrueFoundry-backed zijn (de Gateway geeft het token uit en ondertekent het) of identity-provider-backed door Okta of Microsoft Entra. De identiteit betekent in beide gevallen hetzelfde; alleen de uitgever verschilt.
Elk verzoek naar de Gateway bevat vervolgens twee bearer tokens:
De Authorization header is het SSO-token van de gebruiker en wordt van begin tot eind ongewijzigd doorgegeven. De x-tfy-agent-authorization header is de agent die op dit moment handelt, en elke agent vervangt deze door zijn eigen identiteit voordat de volgende hop wordt aangeroepen. Als de agent-header ontbreekt, is het verzoek gewoon een normale gebruikersaanroep, geautoriseerd op alleen de permissies van de gebruiker. Hetzelfde header-paar werkt over alle drie de oppervlakken — de LLM Gateway (/api/llm/chat/completions), de MCP Gateway (/mcp/<server>/server) en de Agent Gateway (/agent/<agent-name>).
Delegatie is niet vrijblijvend. Het wordt begrensd door de collaborators in de Access Control-stap van de agent, die twee rollen hebben:
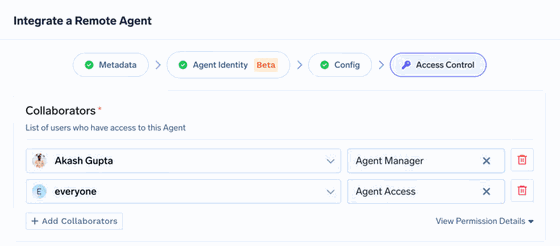
Collaborators kunnen een gebruiker, een team of een virtual account zijn — dus niet-menselijke workloads kunnen ook delegeren. Dit is de drempel die voorkomt dat een agent stilzwijgend handelt voor iedereen in de organisatie: delegatie werkt alleen voor identiteiten die dit expliciet hebben verleend.
Mogen handelen voor een gebruiker is één permissie. Het mogen bereiken van een specifieke tool is een andere — en beide moeten gelden. Op de collaborators-lijst van een MCP-server verschijnen agenten naast gebruikers en teams, met hun eigen rollen: MCP Server User (tools aanroepen) en MCP Server Manager (beheren).
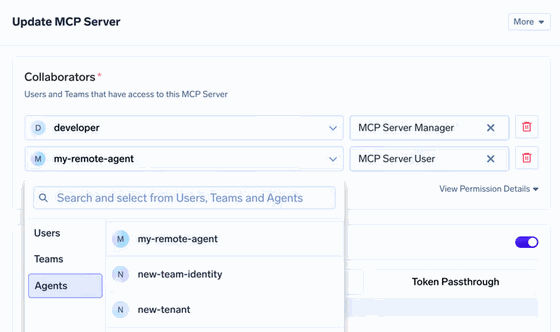
In een YAML-manifest gebruiken dezelfde toewijzingen subject-prefixes, zodat de intentie expliciet is:
Het scheiden van de twee machtigingen is wat least-privilege werkelijkheid maakt: een agent waar je gebruiker via kan handelen, kan nog steeds geen tool aanraken waar hij nooit aan is toegevoegd. Het weerspiegelt het autorisatiemodel dat we behandelen in wat MCP autorisatie is en fine-grained autorisatie.
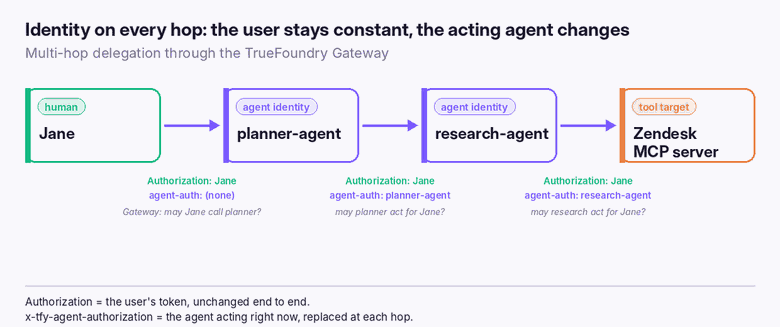
De duidelijkste manier om het model te begrijpen is door één verzoek te volgen. Jane vraagt een planner-agent, die delegeert naar een research-agent, die een Zendesk MCP-server aanroept. Het gebruikerstoken verandert nooit; het agenttoken wel, en de Gateway controleert elke hop op zijn eigen machtigingen.
Elke agent is alleen geautoriseerd op zijn eigen machtigingen — hij erft nooit het bereik van zijn aanroeper. De uitgaande kant is ongewijzigd: de bestaande auth van de MCP-server (OAuth2, een gedeelde API-sleutel, of token passthrough) blijft werken zonder herconfiguratie. Het enige dat de Gateway toevoegt, is het oplossen van het (gebruiker, agent)-paar en het autoriseren daarvan.
x-tfy-agent-authorization token kan onthullen, kan worden geïmpersoneerd. Houd het buiten versiebeheer en buiten alles wat het model kan lezen.act claims verloren en kan je auditlogboek niet meer reconstrueren wie wat heeft gedaan. Bewaar de delegatieketen hop voor hop.Een support-automatiseringsteam draait een planner-agent die taken verdeelt over gespecialiseerde agenten, waarvan er één tickets leest uit Zendesk. Ze willen drie dingen: de menselijke aanvrager bij elke actie, de specifieke agent die heeft gehandeld, en geen enkele agent die een tool kan bereiken waar hij niet expliciet toegang toe heeft gekregen.
Authorization en het agenttoken in x-tfy-agent-authorization; laat elke agent zijn eigen token invoegen.De eerlijke grens: dit regelt wie voor wie mag handelen en wat mag bereiken. Het vervangt niet de eigen uitgaande credentials van de MCP-server — die blijven waar ze zijn, wat precies is waarom adoptie geen herinrichting van je tools vereist.
403, met vermelding van de geweigerde principal en reden — een gebruiker die een Agent Access machtiging mist, wordt geweigerd voor gedelegeerde aanroepen, zelfs wanneer hij het doel rechtstreeks zou kunnen bereiken.Onder het twee-header model heeft de vraag wie de token exchange uitvoert drie antwoorden, bepaald door het identiteitstype van de agent. Ze maken een afweging tussen gemak en waar het vertrouwen en de geheimen zich bevinden.
Bij managed credentials is de OAuth-client van de agent geregistreerd in de IdP en slaat TrueFoundry de credentials op als secrets, voert vervolgens de exchange uit met het token van de gebruiker als subject token, en mecatched en ververst het resultaat. Bij federated token doet de agent de exchange buiten TrueFoundry en verstuurt het voltooide OBO-token, dat de gateway valideert met jwks_uri, issuer, audience en een agent_claim (standaard act.sub) voordat het wordt gekoppeld aan het register — een mislukte match retourneert 403. Bij virtual account verstuurt de aanroeper twee tokens, Authorization: Bearer <virtual-account-token> en X-TFY-User-Token: <user-sso-token>, en wordt de gebruikerscontext gedragen door TrueFoundry's eigen uitgaande auth in plaats van een door de IdP uitgegeven OBO-token; servers die specifiek standaard RFC 8693-tokens vereisen, moeten een van de andere twee modi gebruiken.
Het vaststellen van de (gebruiker, agent) identiteit is stap één, niet het hele verhaal. Zodra het paar bekend is, voert het verzoek een korte evaluatie uit voordat iets de tool bereikt, en elke laag kan de toegang alleen maar verkleinen:
agent:<agent-name>).Dit is waarom delegatie van nature veilig is: de eigen scope van het OBO-token is al de doorsnede van gebruiker- en agent-permissies, en vervolgens moeten vier onafhankelijke machtigingen het elk eens zijn voordat de aanroep wordt doorgezet. Het verstrengen van een van deze — het verwijderen van de collaborator-rol van de gebruiker, het verwijderen van de agent, het inkorten van de tool-lijst of het toevoegen van een Cedar forbid — scherpt de gedelegeerde aanroep aan. De volledige auditregel registreert de gebruiker, de agent, de identiteitsmodus, de delegatieketen, de server en tool, de RBAC- en Cedar-beslissingen, de gebruikte scopes en de status.
Een agent die het token van een gebruiker leent of zich verschuilt achter een service account is een risico dat wacht om ontdekt te worden — door een auditor, of door een aanvaller. Agent identity lost dit op door van de agent een zelfstandige principal te maken, en on-behalf-of delegatie laat die principal handelen voor een specifieke gebruiker terwijl beide identiteiten hop na hop worden meegenomen.
Het mechanisme is bewust compact gehouden: twee headers, twee soorten machtigingen en een autorisatiecontrole bij de gateway. Het gebruikerstoken blijft constant, de handelende agent verandert, en elke tool-aanroep beantwoordt beide vragen tegelijk — welke gebruiker, en welke agent. Dat is wat een autonoom systeem auditeerbaar maakt in plaats van louter functioneel.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















