



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Jarenlang was de enige manier om software een identiteit te geven in Entra een service principal — wat een app vertegenwoordigt, niet iets dat namens een persoon handelt. Entra Agent ID verandert dat. Een agent wordt gemodelleerd als een agent-identiteitsblauwdruk: een bovenliggende registratie die de authenticatiegegevens en de gedeclareerde gedelegeerde machtigingen bevat, met individuele agent-identiteiten als onderliggende elementen. Agents die zijn gebouwd in Copilot Studio en Azure AI Foundry krijgen deze automatisch, en Entra ID Governance voegt eigenaarschap, toegangsbeoordelingen en certificering voor hen toe (in preview).
Dit is de directory-native versie van het idee dat we beschrijven in wat AI-agentidentiteit is: de agent is een principal die u kunt bezitten, beoordelen en beheren — geen anonieme sleutel.
Het onderdeel dat Entra Agent ID nuttig maakt voor agents, en niet alleen voor apps, is het profiel van RFC 8693 token exchange. De agent wisselt het token van de gebruiker in voor een downstream token dat de gebruiker behoudt als sub en actor-facet claims bevat (act en xms_act_fct) die de agent identificeren. De uitwisseling verloopt in drie stappen:
grant_type=urn:ietf:params:oauth:grant-type:jwt-bearer en requested_token_use=on_behalf_of, waarbij het gebruikerstoken wordt doorgegeven als de assertion, plus zijn eigen client assertion.Het resultaat is hetzelfde token met twee subjecten waar het hele agent-identiteitsmodel van afhangt, zoals beschreven in agentidentiteit en on-behalf-of-delegatie — alleen maakt Entra het hier aan, niet de gateway.
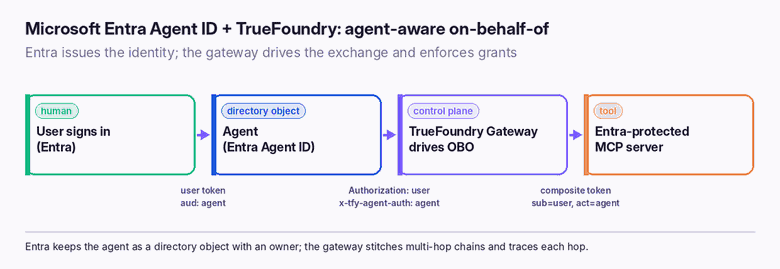
Entra bepaalt wie de agent is; TrueFoundry beslist wat deze mag doen en maakt het aanroeppad afdwingbaar. Vier stappen verbinden ze:
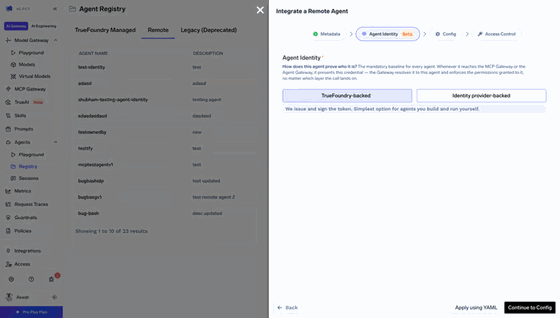
Een onderneming standaardiseert op Entra voor alles en wil haar agents ook in de directory. Een planner-agent krijgt een Entra agent-identiteit (blauwdruk plus onderliggende identiteit), en het team registreert Entra als identity provider in TrueFoundry en de agent als ondersteund door een identity provider, waarbij het client ID wordt gekoppeld. Ze verlenen de relevante gebruikers Agent Access, voegen de agent toe als collaborator op de door Entra beschermde MCP-servers die deze nodig heeft, en stellen de uitgaande authenticatie van die servers in op Token Exchange (on-behalf-of). Wanneer een verzoek van een gebruiker nu een samengesteld Entra-token genereert (sub = gebruiker, act = agent), valideert de gateway dit, autoriseert het paar, stuurt de OBO-uitwisseling naar elk doel aan en legt elke hop vast. Wanneer de agent een niet-Microsoft-tool nodig heeft, bemiddelt de gateway die authenticatiegegevens zonder het Entra-pad te wijzigen.
On-behalf-of is de blikvanger, maar Entra Agent ID is een verzameling mogelijkheden. Kennis van de hele set helpt u bepalen wat Entra dekt en wat nog steeds een gateway vereist:
Deze maken de agent tot een beheerd directory-object, niet alleen een geauthenticeerd object — wat het gedeelte is waar een beveiligingsteam om geeft. Wat geen van deze functies doet, is op het moment van de aanroep beslissen welke MCP-servers en modellen de agent mag bereiken, of een multi-agent keten samenvoegen. Dat is het afdwingen dat de gateway toevoegt.
De meest heldere manier om over een Entra-plus-gateway implementatie na te denken, is door verantwoordelijkheden expliciet te scheiden, zodat u van geen van beide zijden verwacht dat ze de taak van de ander uitvoeren:
Lees de tabel als een taakverdeling, niet als een competitie: Entra beantwoordt “wie is deze agent en wiens verzoek voert deze uit?”, en de gateway beantwoordt “mag dit paar dit hier en nu doen — en kan het dat later bewijzen?”
Als u al Copilot Studio- of Azure AI Foundry-agents gebruikt, heeft u Entra Agent IDs, of u ze nu zelf heeft ingesteld of niet — beide maken ze automatisch aan. U hoeft het inkomende verkeer van die agents niet via TrueFoundry te proxyen om ze te beheren; registreer ze als embedded (governance-only) agents, en de gateway beheert hun uitgaande MCP-aanroepen terwijl Microsoft de agent blijft hosten. Dat is de praktische instap: adopteer Entra Agent ID waar Microsoft het al uitgeeft, en plaats de gateway op het tool-call pad om het afdwingbaar te maken. De Foundry-specifieke configuratie wordt behandeld in het beheren van Microsoft Foundry-agents en de no-code casus in het beheren van Copilot Studio-agents.
Entra Agent ID lost de identiteitshelft van het probleem op: agents worden directory-objecten met eigenaren, toegangsbeoordelingen en een agent-bewuste on-behalf-of-flow die de gebruiker als sub behoudt en de agent als actor noemt. Wat het niet doet, is bepalen welke tools en modellen een agent mag bereiken, multi-hop ketens verbinden of niet-Microsoft-doelen bereiken. Dat is de helft van de TrueFoundry Gateway: het valideert het Entra-token, dwingt machtigingen per hop af, stuurt de uitwisseling aan, bemiddelt bij afwijkende doelen en traceert elke aanroep.
Samen bieden ze wat een directory-native onderneming daadwerkelijk van agents verlangt — identiteit die u uitgeeft in Entra, en een aanroeppad dat u overal kunt beheren en auditeren waar het naartoe gaat.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



It makes AI agents first-class directory objects in Entra: an agent identity blueprint (the parent registration holding the credential and permissions) with agent identities as children. Agents built in Copilot Studio and Azure AI Foundry get them automatically, and Entra ID Governance adds ownership and access reviews (in preview).
De agent wisselt de token van de gebruiker uit bij het Entra-tokenendpoint (grant_type jwt-bearer, requested_token_use on_behalf_of) voor een samengestelde token die de gebruiker als sub behoudt en de agent benoemt in de act- en xms_act_fct-claims, met als doelgroep de stroomafwaartse resource.
Enforcement. The gateway validates Entra-issued tokens, decides which MCP servers and models an agent may reach and which users it may act for, drives the outbound OBO exchange per call, brokers non-Microsoft targets, stitches multi-hop chains, and traces every hop.
Add Entra as an identity provider (issuer, audiences, JWKS), then register the agent as identity-provider-backed, mapping a claim value from its Entra token such as the application/client ID. The agent authenticates to Entra and presents the JWT to the gateway.
Nee. De on-behalf-of-functie van Entra bereikt door Entra beschermde resources. Niet-Microsoft-doelen zoals Jira of Snowflake hebben de brokering van de gateway of per-gebruiker-OAuth nodig, die naast het Entra-pad draaien.
Yes. They get Entra Agent IDs automatically and can be registered in TrueFoundry as embedded, governance-only agents so the gateway governs their outbound MCP calls even though it does not proxy inbound traffic to them.



Het laatste nieuws, artikelen en bronnen in je inbox



















