



October 19, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: October 8, 2026
Blazingly fast way to build, track and deploy your models!
تنتقل فرق الذكاء الاصطناعي في المؤسسات من مرحلة التجارب إلى أحمال العمل الإنتاجية. في البداية، كان الوصول إلى النماذج وتوجيهها يحل المشكلات الأولية، لكن الإنتاج يتطلب الآن حوكمة، وميزانيات، وقابلية للمراقبة، وتحكماً في بروتوكول MCP، وأدلة تدقيق على مستوى الوكلاء. هذه المتطلبات تجعل الاختيار بين TrueFoundry و Solo AI قراراً يتعلق بنموذج التشغيل وليس مجرد مقارنة أساسية للميزات.
أجرت TrueFoundry بحثاً شمل أكثر من 200 من قادة الذكاء الاصطناعي في المؤسسات عبر 18 قطاعاً. ومن بين المشاركين، افتقر 76% منهم إلى سجلات موحدة عبر النماذج والوكلاء، بينما أفاد 56% بعدم وجود طبقة تحكم مركزية كاملة. تفسر هذه الفجوات سبب حاجة فرق الإنتاج بشكل متزايد إلى حوكمة تتجاوز مجرد توجيه حركة مرور نماذج اللغة الكبيرة (LLM).
تعالج كلتا المنصات هذه الحاجة بطرق مختلفة. توفر Solo Enterprise لبوابة الوكلاء (agentgateway) مستوى بيانات أصلياً للذكاء الاصطناعي لحركة مرور LLM وMCP وHTTP والوكلاء. بينما تدمج بوابة TrueFoundry للذكاء الاصطناعي حوكمة النماذج والأدوات والوكلاء في مستوى تحكم واحد. لذا، يكمن الاختلاف بين TrueFoundry و Solo AI بشكل أساسي في كيفية قيام المؤسسات بتهيئة هذه البنية التحتية وتشغيلها وإدارتها.
تُدار TrueFoundry بواسطة المؤسس المشارك نيكونج باجاج، ولديها مكتب في سان فرانسيسكو. تركز منصتها على البنية التحتية للذكاء الاصطناعي للمؤسسات عبر مختلف الموفرين وبيئات النشر.
الاختلاف الرئيسي بين TrueFoundry و Solo AI يكمن في التغليف والملكية. تجمع Solo بين وكيل بوابة الوكلاء (agentgateway) مفتوح المصدر الخاص بها ومنصة Solo Enterprise لتوفير قدرات الإنتاج. تتضمن عمليات النشر في Kubernetes وحدة تحكم ومستوى بيانات، حيث تقوم وحدة التحكم بترجمة موارد Gateway API إلى إعدادات وإرسال التحديثات عبر xDS.
توفر Solo أيضاً إمكانية النشر المستقل خارج Kubernetes. يمكن للوكيل استخدام إعدادات YAML أو JSON محلية دون الحاجة إلى مستوى تحكم منفصل، ويتم إعادة تحميل معظم التغييرات تلقائياً أثناء التشغيل. يمنح هذا فرق البنية التحتية تحكماً دقيقاً في واجهة الإعدادات وسياسات حركة المرور المتقدمة.
تغلف TrueFoundry المشكلة نفسها بطريقة مختلفة. حيث إن بوابة الذكاء الاصطناعي (AI Gateway) تجمع بين الوصول إلى النماذج، والتوجيه، وقابلية المراقبة، وضوابط التكلفة، وحوكمة MCP، وحوكمة الوكلاء في مستوى تحكم واحد، ولا يحتاج المشتري إلى تشغيل بوابة Kubernetes لاعتمادها.
تمنح Solo AI فرق الهندسة ملكية مباشرة لبنية البوابة التحتية. تصبح البوابات، وHTTPRoutes، وAgentgatewayBackends، والسياسات موارد داخل Kubernetes. تعالج طبقة تجميع تفاعلية التغييرات قبل أن يرسل خادم xDS التحديثات إلى كل وكيل. تناسب هذه البنية الفرق المعتادة على البنية التحتية التعريفية والإعدادات القائمة على Git.
يتعامل مستوى البيانات الخاص بها مع بروتوكولات HTTP وgRPC وMCP وA2A وموفري LLM. كما يدعم موازنة التحميل، والمهلات الزمنية، وإعادة المحاولة، والتفويض، وحدود المعدل. وبذلك، يمكن لـ Solo العمل كأكثر من مجرد بوابة API تقليدية مع الحفاظ على تحكم عميق في الشبكات.
تقدم Solo أيضاً تكاملاً عميقاً مع Istio من خلال بنية الشبكة الوكيلة (agentic mesh) الخاصة بها. يمكن لـ agentgateway العمل كبوابة دخول أو بوابة مسار أو بوابة خروج ضمن Solo Enterprise لـ Istio. وهذا يوسع نطاق السياسات الواعية بالذكاء الاصطناعي لتشمل البيئات التي تستخدم بالفعل مستوى تحكم لشبكة الخدمات. لا تزال بعض قدرات الشبكة الوكيلة في مرحلة ألفا.
تتبنى TrueFoundry نهجاً يضع المنصة في المقام الأول. حيث إن بوابة نماذج اللغة الكبيرة (LLM Gateway) تتولى إدارة الوصول للموفرين، والتوجيه، والنسخ الاحتياطي، وحدود المعدل، وقابلية المراقبة، ورؤية التكاليف، وتمتد المنصة نفسها لتشمل حوكمة MCP والوكلاء. تقوم الفرق بتهيئة السياسات مقابل المنصة بدلاً من تهيئتها مقابل العنقود (cluster).
تشير TrueFoundry إلى زمن انتقال يبلغ حوالي 3-4 مللي ثانية لبوابة الذكاء الاصطناعي الخاصة بها في ظل ظروف الأداء الموثقة. ومع ذلك، يجب أن يأخذ قرار البنية الهندسية الأوسع في الاعتبار سلوك أحمال العمل بدلاً من الاعتماد فقط على الادعاءات المتعلقة بزمن الانتقال العالي أو المنخفض.
يظهر الفرق العملي أثناء العمليات الجارية. تمنح Solo الفرق تحكماً أعمق في الوكلاء (proxies)، وموارد Kubernetes، والقياس عن بُعد، وتكوين السياسات. بينما تقلل TrueFoundry من أعباء البنية التحتية المطلوبة لإدارة مزودي النماذج، والميزانيات، والهويات، والحوكمة عبر فرق الذكاء الاصطناعي المتعددة.
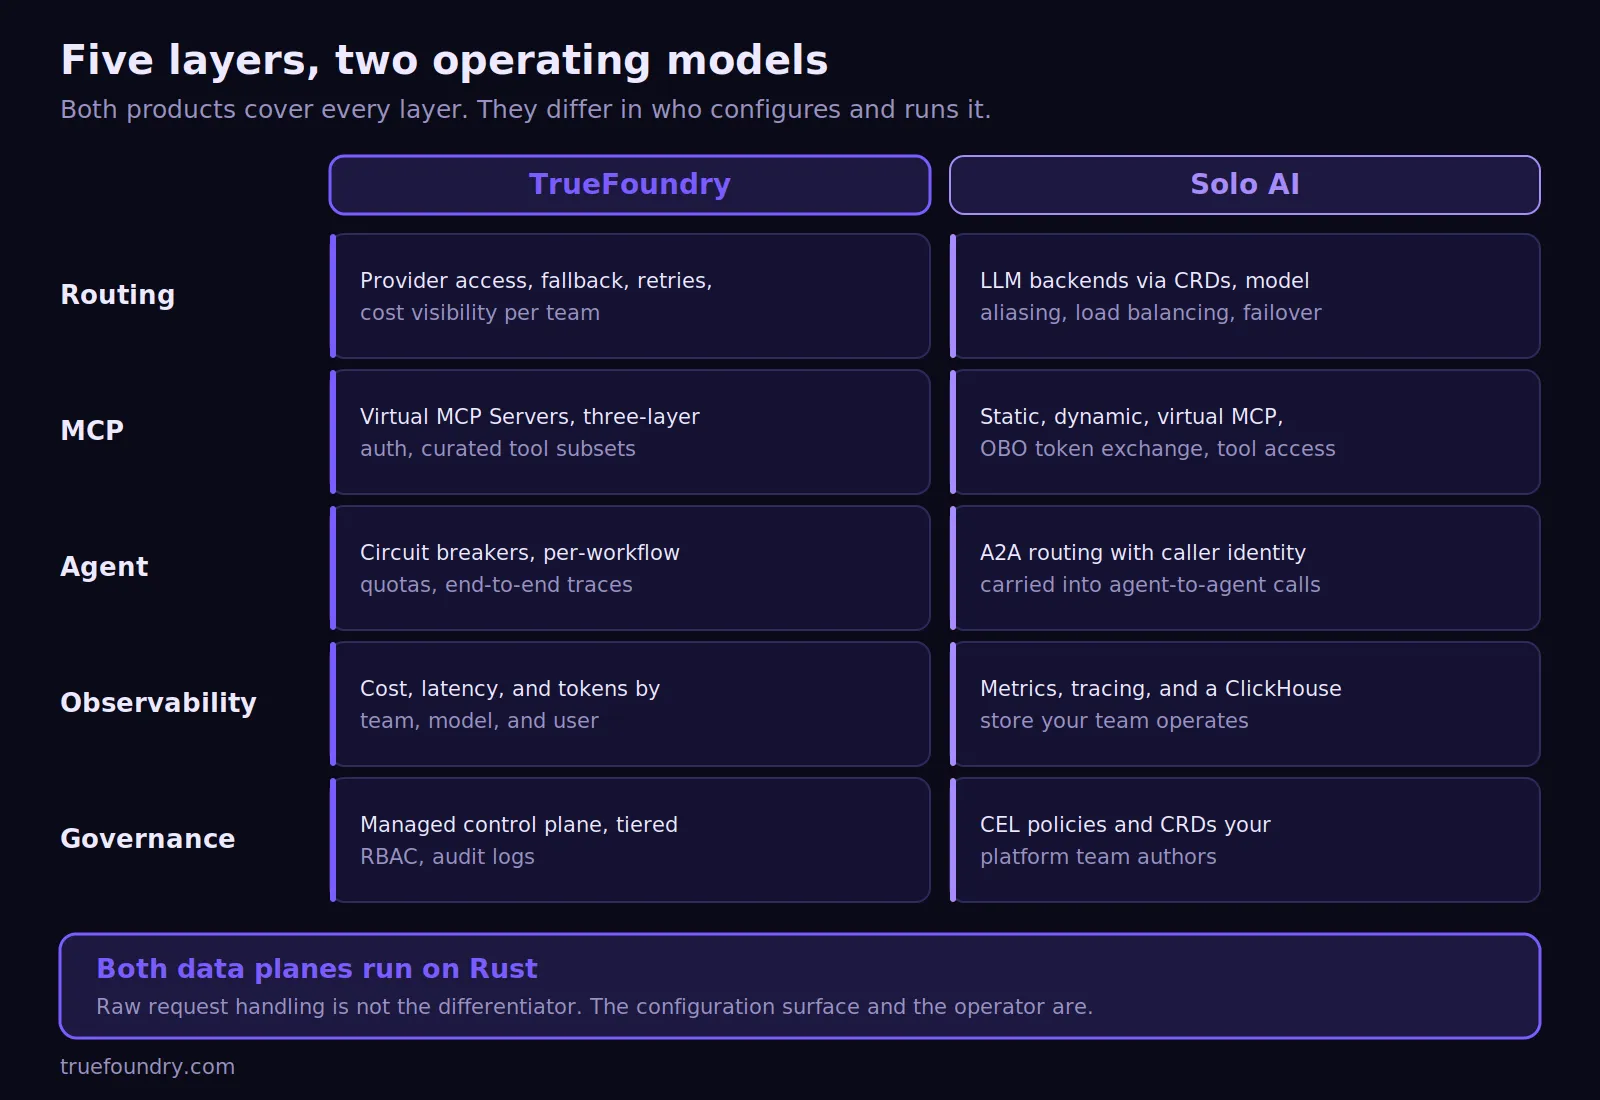
تتصل الوكلاء بشكل متزايد بالأدوات، وتسترجع معلومات المؤسسة، وتطلق إجراءات فعلية. هذا التحول يضع خوادم MCP وحوكمة الوكلاء في قلب أي تقييم للمقارنة بين TrueFoundry و Solo AI. يتمتع كلا المنتجين بقدرات مهمة في هذا المجال، على الرغم من اختلاف نطاقات السياسات الخاصة بكل منهما.
تدعم Solo أهداف MCP الثابتة والديناميكية والافتراضية إلى جانب سياسات المصادقة والتفويض. كما تغطي الوثائق الحالية تبادل الرموز (tokens) وتحديد معدل الاستخدام لكل أداة. يمكن لتعبيرات CEL فحص أسماء الأدوات وتطبيق حدود مختلفة قبل كل استدعاء للأداة.
تعتمد بوابة MCP على مركزية الوصول إلى الأدوات وتقسيم المصادقة الواردة، والتحكم في الوصول، والمصادقة الصادرة إلى ثلاث طبقات مستقلة. يقوم المطور بالمصادقة مرة واحدة باستخدام رمز وصول شخصي (Personal Access Token)، بينما تخزن البوابة جميع بيانات الاعتماد اللاحقة.
تعرض خوادم MCP الافتراضية مجموعة مختارة من الأدوات. بهذه الطريقة يحصل الفريق على حق القراءة في المستودع دون الحصول على صلاحيات الحذف.
للحصول على توجيهات تنفيذية أعمق، يشرح دليل التحكم في الوصول إلى MCP الخاص بـ TrueFoundry سبب احتياج أذونات الأدوات إلى نقطة إنفاذ مشتركة. يصبح هذا الأمر ذا أهمية خاصة عندما تتمكن أدوات MCP من تحديث قواعد البيانات، أو تشغيل سير العمل، أو الوصول إلى الأنظمة السرية.
تعمل بوابة الوكلاء (Agent Gateway) على حوكمة سير العمل متعدد الخطوات باستخدام قواطع الدائرة؛ وحصص الرموز أو التكلفة لكل وكيل أو سير عمل أو بيئة؛ وإعادة المحاولات؛ والمهلات الزمنية؛ ومسارات الطوارئ؛ وتتبعات شاملة تغطي خطوات الوكيل، واستدعاءات النماذج، وتفاعلات الأدوات. وهي تعمل عبر LangChain و CrewAI والتطبيقات المخصصة بدلاً من اشتراط إطار عمل محدد.
توضح ميزانيات سير العمل الفرق في التغليف. تعبر TrueFoundry عنها كإعدادات افتراضية للبوابة يمكن لسير العمل الفردي تجاوزها:
# Gateway default applies to every workflow unless overridden
defaults:
  token_budget_per_request: 50000
  loop_detection: on

workflows:
  research-crew:
    token_budget_per_request: 120000   # overrides the 50k default
  support-router:
    # no override, inherits the gateway default
لا شيء يمنع فريق Solo AI من الوصول إلى نفس النتيجة. يكمن العمل في تعبيرات CEL وموارد السياسات المخصصة التي يكتبها فريق المنصة ويراجعها ويحافظ عليها.
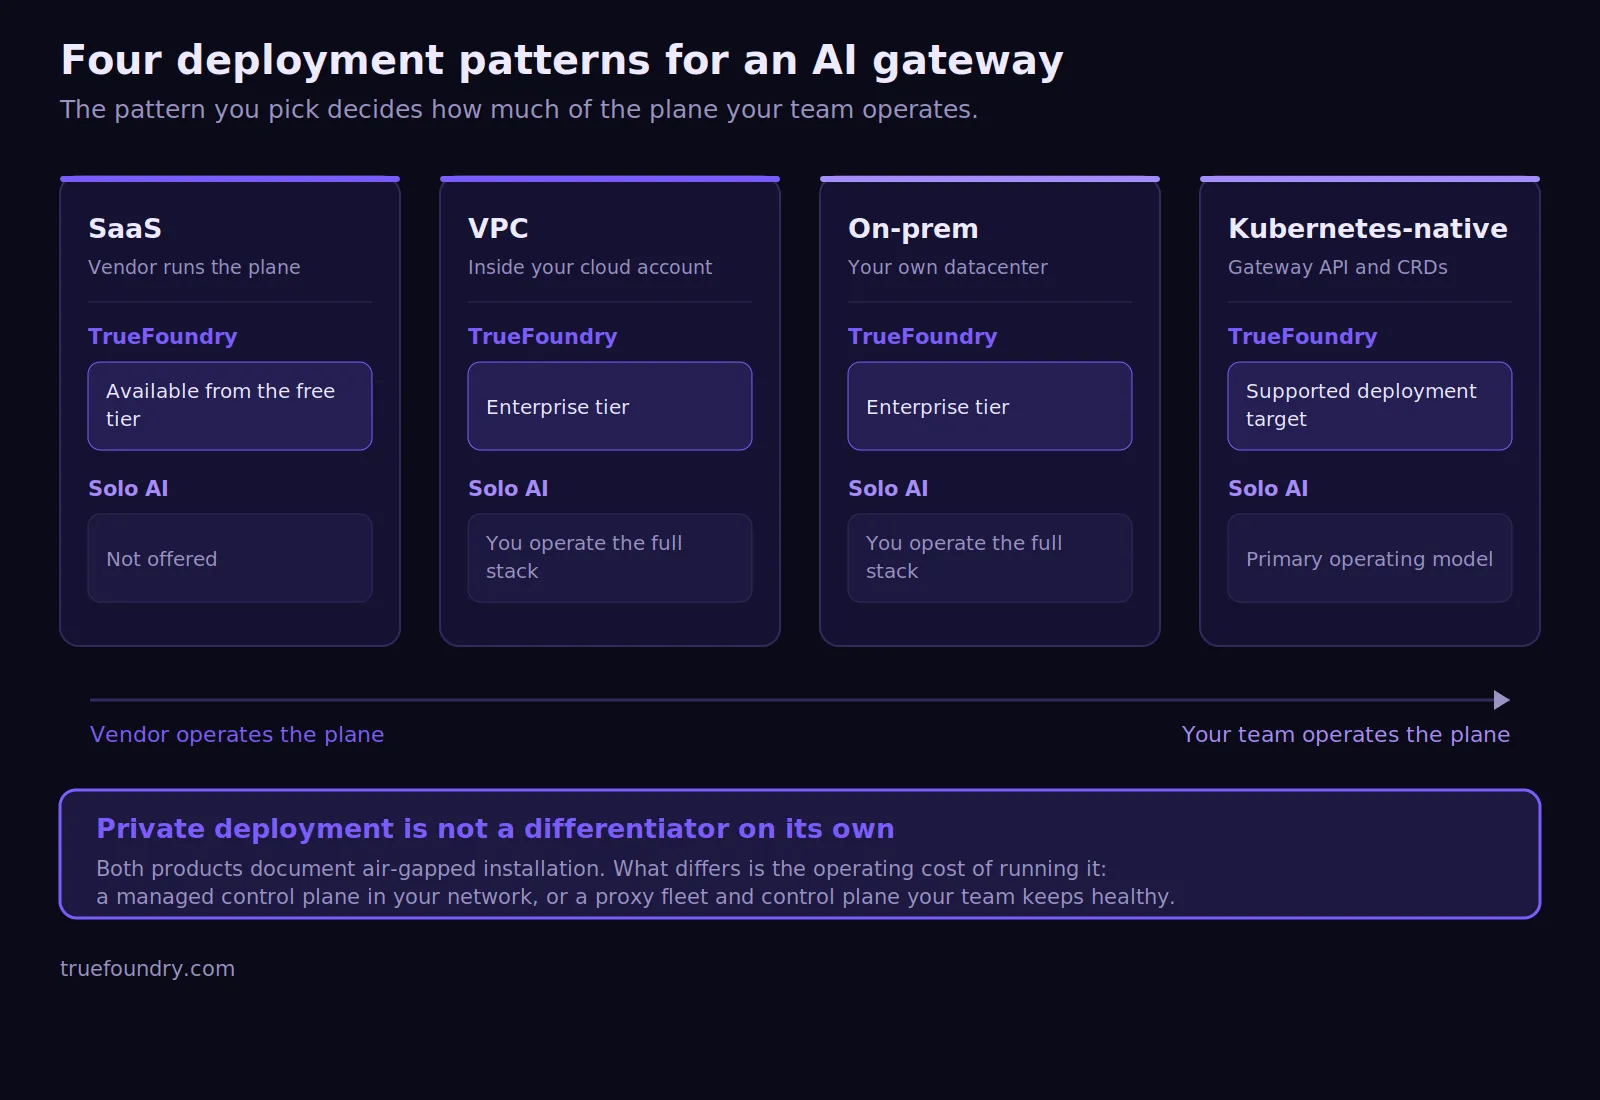
يلعب النشر دوراً رئيسياً في قرار الاختيار بين Solo AI و TrueFoundry. يتوفر النشر الخاص من كلا البائعين. توثق Solo مسارات التثبيت على Kubernetes، أو التثبيت المستقل، أو في البيئات المعزولة (air-gapped). تتطلب عمليات التثبيت المؤسسية تراخيص Solo المناسبة والمسؤولية التشغيلية من فريق العميل.
تدعم TrueFoundry أنماط البرمجيات كخدمة (SaaS) المدارة، والبوابة المستضافة من قبل العميل، وأنماط مستوى التحكم. يمكن لعملاء المؤسسات تشغيل البوابة داخل بنيتهم التحتية الخاصة. وهذا يسمح لحركة مرور نماذج اللغة الكبيرة (LLM) بالبقاء ضمن النطاق المعتمد مع الحفاظ على إدارة مركزية للسياسات.
الفرق التشغيلي أكثر أهمية من النشر الخاص بحد ذاته. تمنح Solo العملاء مسؤولية مباشرة عن بنية الوكيل التحتية، والتكوين، والترقيات، والخدمات الداعمة. بينما تقدم TrueFoundry مستوى التحكم كمنتج مع دعم حدود التنفيذ الخاصة.
وبالتالي، يمكن لمتطلبات خصوصية البيانات أن تؤثر على هذا الاختيار. فقد تفضل المؤسسات التي تعالج مطالبات خاضعة للتنظيم حركة مرور النماذج الخاصة والتخزين الذي يتحكم فيه العميل، بينما قد يرى آخرون أن العمليات المُدارة أكثر قيمة من امتلاك البنية التحتية بشكل مباشر.
تختلف مسارات الشراء أيضاً. فبوابة TrueFoundry AI متاحة عبر AWS Marketplace، كما تنشر Solo.io أيضاً منتج agentgateway ومنتجات Kubernetes ذات الصلة عبر AWS Marketplace. وبناءً عليه، يمكن للمؤسسات التي لديها عمليات شراء سحابية قائمة تقييم كليهما من خلال القنوات المعتمدة.
تعتمد تكاليف مؤسسة Solo AI الفعلية على العقود ومتطلبات البنية التحتية. تستخدم Solo تراخيص المؤسسات للقدرات التجارية، بينما يمكن نشر agentgateway مفتوح المصدر بشكل منفصل. لذا، ينبغي على المشترين مقارنة إجمالي تكاليف الملكية بدلاً من اعتبار الترخيص هو النفقات الوحيدة.
تنشر TrueFoundry أسعار بوابة الذكاء الاصطناعي لخططها القياسية. وتدرج صفحة الأسعار الحالية خيارات المطور (Developer)، والمحترف (Pro)، وخيارات المؤسسات الأعلى. تدعم الخطة المجانية التجارب، بينما يتطلب نشر البوابة الخاصة وطائرة التحكم (control-plane) اشتراك المؤسسات (Enterprise).
تتضمن Solo الآن قدرات مدمجة لإدارة تكاليف أحمال عمل النماذج اللغوية الكبيرة (LLM). يمكن لبوابتها حساب تكاليف النماذج، وتتبع استخدام الرموز (tokens)، وعرض الإنفاق من خلال لوحة تحكم إدارية. كما يمكن للميزانيات أيضاً تحديد استهلاك الدولار أو الرموز حسب مفتاح واجهة برمجة التطبيقات (API key).
وبالمثل، تقوم TrueFoundry بتخصيص التكلفة حسب النموذج والفريق وسير العمل. إن دليل تكلفة بوابة الذكاء الاصطناعي يوضح كيف تدعم التسعير على مستوى الطلب والبيانات الوصفية حوكمة التكلفة المركزية. ويمكن للوحات التحكم المخصصة بعد ذلك عرض الاستخدام عبر الفرق أو أحمال العمل.
بالنسبة لفرق المالية متعددة الجنسيات، قد يظهر نفس المطلب كمصطلحات محاسبة التكاليف. وقد تصف أنظمة المشتريات أيضاً حيادية البائع بأنها "مستقلة عن المورد". وفي كل حالة، تظل الحاجة الأساسية هي التخصيص الموثوق للتكاليف عبر النماذج والفرق وأحمال عمل الأعمال.
غالباً ما تكون النفقات الأكبر هي الملكية التشغيلية. تتطلب Solo من الفرق تشغيل وصيانة البنية التحتية التي يختارونها. يمكن لبوابة TrueFoundry تقليل هذا العبء من خلال النشر المُدار، مما يخلق وفورات محتملة في التكاليف في الحالات التي تتطلب فيها عمليات البوابة المخصصة موظفين إضافيين.
يتغير الحساب بالنسبة للشركات التي لديها فرق Kubernetes ناضجة؛ إذ يمكن للمشغلين الحاليين دمج بنية Solo التحتية ضمن أفضل الممارسات القائمة. أما المؤسسات التي تبني وظيفة تحكم في الذكاء الاصطناعي من الصفر، فقد تجد قيمة أكبر في النموذج المُدار.
لذا، يجب أن تشمل المقارنة بين TrueFoundry وSolo AI البرمجيات، والبنية التحتية، والتوظيف، والاستجابة للحوادث، وعبء الامتثال. فقد يصبح الترخيص الأرخص مكلفاً عند التقليل من تقدير المتطلبات التشغيلية.
تعد Solo AI خياراً منطقياً عندما تمتلك المؤسسات بالفعل خبرة قوية في شبكات Kubernetes. كما أنها تناسب الفرق التي ترغب في ملكية دقيقة للبوابة وتخصيص عميق للبنية التحتية. وقد يستفيد مستخدمو Solo Enterprise الحاليون لـ Istio من تكامل أوثق عبر الشبكات وأحمال عمل الذكاء الاصطناعي.
اختر Solo AI عندما:
يمكن لـ Solo أيضاً خدمة أحمال عمل HTTP العادية إلى جانب حركة مرور النماذج اللغوية الكبيرة (LLM) والوكلاء. وهذا أمر مهم عندما ترغب الفرق في الحصول على أساس بوابة موحد يغطي الخدمات التقليدية والذكاء الاصطناعي المعتمد على الوكلاء. كما يمنح أساسه مفتوح المصدر مهندسي البنية التحتية تحكماً كبيراً في مستوى البيانات.
يظهر التوافق الأقوى في الحالات التي تكون فيها عمليات البوابة التفصيلية أمراً معتاداً بالفعل. يمكن لكل من Solo AI وTrueFoundry إدارة أحمال عمل الذكاء الاصطناعي، لكن Solo تضع مزيداً من التحكم في أيدي فرق البنية التحتية.
تصبح TrueFoundry أقوى عندما يتطلب الأمر تطبيق الحوكمة بشكل متسق عبر العديد من فرق الذكاء الاصطناعي. عندها، لا تعود المقارنة بين TrueFoundry وSolo AI متعلقة بعمق الشبكات بقدر ما تتعلق بالبساطة التشغيلية. إذ يمكن للفرق إدارة النماذج، والوكلاء، والأدوات، والميزانيات، والسياسات دون الحاجة إلى تجميع طبقات حوكمة منفصلة.
اختر TrueFoundry عندما:
يتم فرض القيود قبل الاستدعاء بشكل تعريفي وتُحفظ في نظام التحكم في الإصدار. يتم تقييم القواعد بالترتيب، ويفوز أول تطابق يتم العثور عليه:
name: ratelimiting-config
type: gateway-rate-limiting-config
rules:
  # Cap one contractor account on a specific model
  - id: "contractor-gpt4-daily"
    when:
      subjects: ["user:contractor@example.com"]
      models: ["openai-main/gpt4"]
    limit_to: 1000
    unit: requests_per_day

  # Give every user an independent daily token budget
  - id: "user-daily-limit"
    when: {}
    limit_to: 1000000
    unit: tokens_per_day
    rate_limit_applies_per: ['user']
ينشئ حقل `rate_limit_applies_per` عداداً منفصلاً لكل كيان، مما يسمح لقاعدة واحدة بتغطية جميع المستخدمين دون الحاجة لإنشاء قاعدة لكل هوية. عند تجاوز الطلب للحد المسموح به، يتم إرجاع رمز الخطأ HTTP 429 مع تحديد القاعدة التي تم تفعيلها، بالإضافة إلى ترويسة `x-tfy-applied-rules`:
{
  "status": "failure",
  "message": "Rate limit exceeded for model: openai-main/gpt4 with rule: contractor-gpt4-daily",
  "error": {
    "type": "RateLimitError",
    "code": "429"
  },
  "error_origin_level": "rate_limit_budget"
}
لا يعني هذا ضعف Solo AI؛ فمنصة Solo AI تركز على البنية التحتية، بينما تركز TrueFoundry على حوكمة المؤسسات. يجب على الفرق التي تقارن بينهما تحديد ما إذا كانت ترغب في إدارة البوابة بعمق أو البدء بحوكمة أعباء عمل الذكاء الاصطناعي في أقرب وقت.
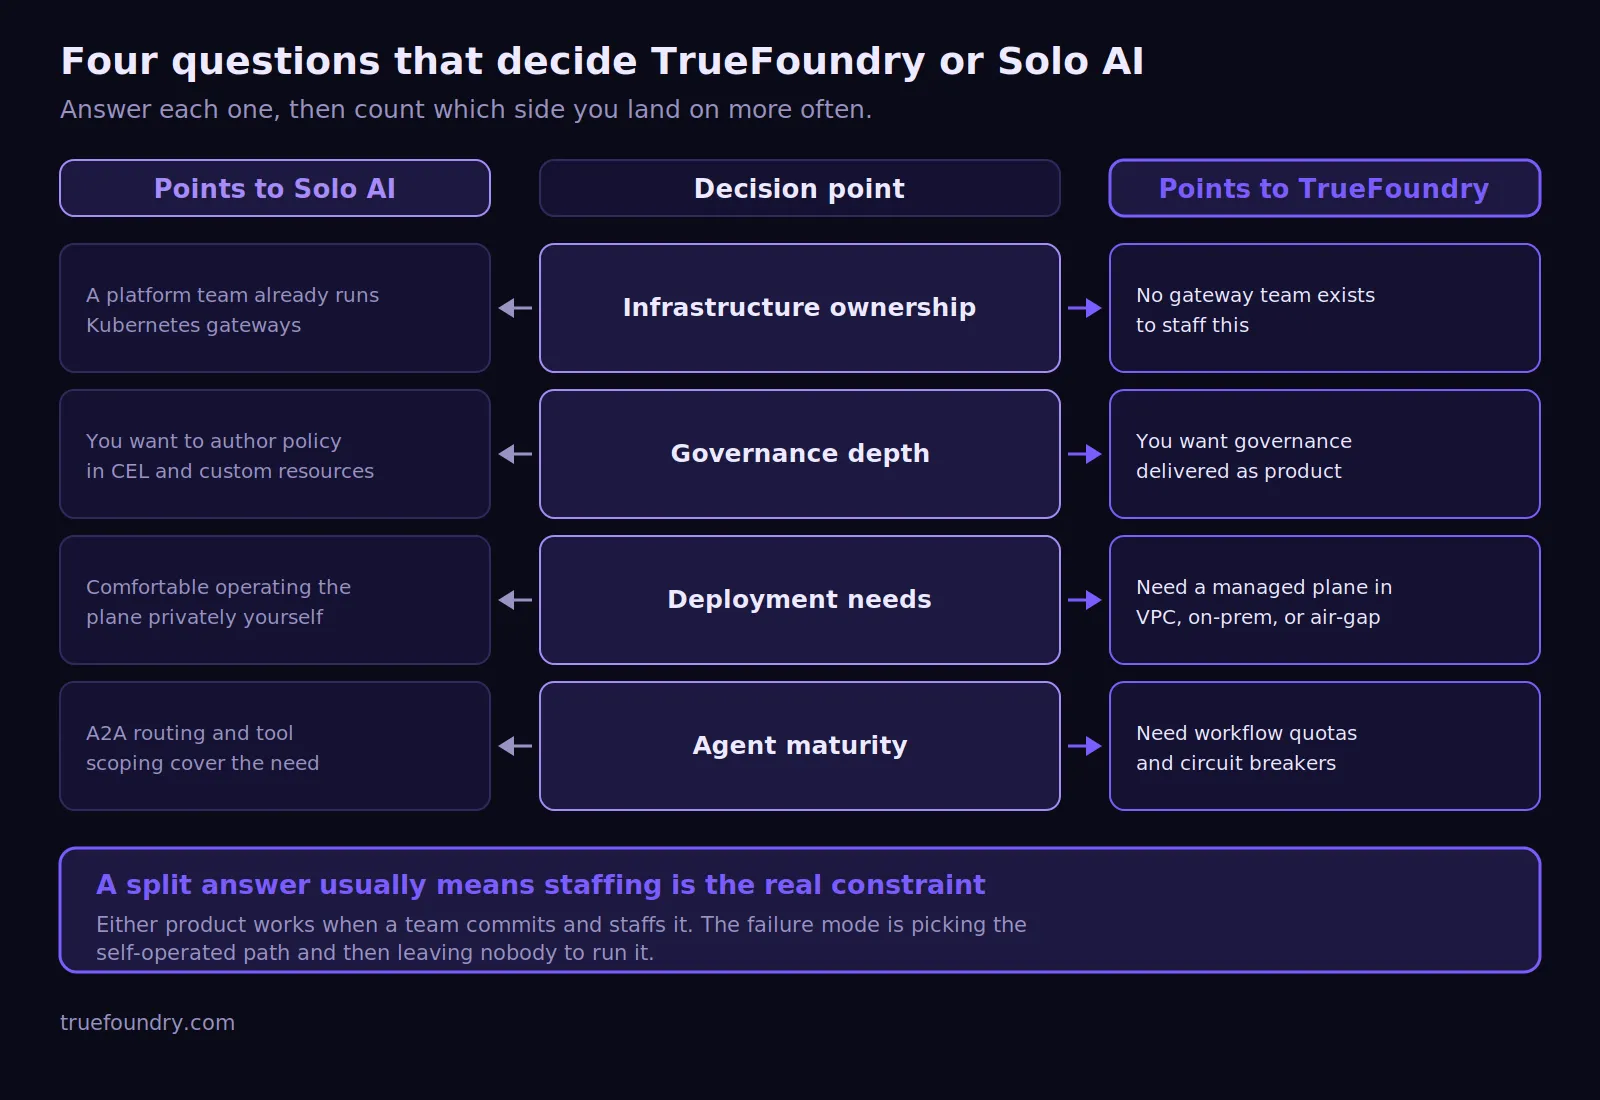
يعتمد القرار النهائي بين TrueFoundry و Solo AI على الجهة التي يجب أن تتولى إدارة البوابة. تناسب Solo AI المؤسسات التي تسعى للتحكم الدقيق في البنية التحتية وتدير بالفعل شبكات Kubernetes على نطاق واسع، حيث توفر منصتها قدرات قوية للبوابة، ونماذج اللغة الكبيرة (LLM)، وبروتوكول MCP، والوكلاء من خلال نموذج تشغيل يعتمد على الإعدادات.
TrueFoundry تناسب المؤسسات التي ترغب في حزم هذه عناصر التحكم ضمن منصة حوكمة موحدة. فهي تركز على السياسات المركزية، ومرونة النشر، وقابلية المراقبة، وتوزيع التكاليف، وحوكمة الوكلاء. يمكن للفرق اعتماد المنصة دون الحاجة إلى بناء وظيفة تشغيلية جديدة للبوابة أولاً.
اختر TrueFoundry أو Solo AI بناءً على نموذج التشغيل الذي يمكن لمؤسستك الحفاظ عليه. تكافئ Solo الفرق التي تمتلك خبرة عميقة في البنية التحتية، بينما تقلل TrueFoundry من حجم عمليات تجميع البوابة ومهام السياسات المستمرة المطلوبة من الفرق الداخلية.
يجب أن يعكس الاختيار بين Solo AI و TrueFoundry أيضاً التعقيد المستقبلي لأعباء العمل. فمع توسع النماذج، وتكاملات MCP، والوكلاء المستقلين، ومتطلبات الامتثال معاً، يجب أن تظل المنصة قابلة للإدارة مع نمو هذا النطاق.
بالنسبة للفرق التي تقارن بين الخيارين، فإن السؤال العملي بسيط: حدد ما إذا كانت ملكية البنية التحتية بحد ذاتها تخلق قيمة استراتيجية. إذا كان الأمر كذلك، فإن Solo AI تستحق اهتماماً جدياً. أما إذا كانت الحوكمة المركزية وتقليل التعقيد التشغيلي أكثر أهمية، فإن TrueFoundry توفر الخيار الأنسب.
احجز عرضاً توضيحياً مع TrueFoundry لمقارنة حزمة الذكاء الاصطناعي الحالية لديك بالبنية المرجعية لبوابة الذكاء الاصطناعي للمؤسسات.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد
















