



August 26, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
مع اعتماد المؤسسات لـ LLMs عبر مختلف الفرق والتطبيقات، سرعان ما يصبح الوصول إلى النماذج هاجساً يتعلق بالأمان والحوكمة. فما يبدأ كمفتاح API واحد يُشارك عبر الخدمات يتطور غالباً إلى عشرات التطبيقات، والوكلاء، وسلاسل العمل التي تستدعي النماذج دون رؤية أو تحكم يذكرين.
وهذا ينشئ مخاطر حقيقية. فبدون التحكم المناسب في الوصول، لا تستطيع الفرق بسهولة تقييد من يمكنه استخدام نماذج معينة، أو منع سوء الاستخدام من قبل الوكلاء، أو التدقيق في كيفية الوصول إلى أنظمة الذكاء الاصطناعي في بيئة الإنتاج. إن مفتاحات API وصلاحيات SDK على مستوى المزود ليست مصممة للتعامل مع هذه المتطلبات على نطاق واسع.
يعالج التحكم في الوصول إلى LLM هذه الفجوة من خلال فرض من يمكنه الوصول إلى أي النماذج، والتعليمات البرمجية (prompts)، والوكلاء، والأدوات أثناء وقت التشغيل. وبدلاً من الاعتماد على بيانات اعتماد استاتيكية مدمجة في الكود، يتم تقييم قرارات الوصول بشكل مركزي أثناء تنفيذ الطلبات.
في هذه المقالة، سنشرح ما يعنيه التحكم في الوصول إلى LLM عملياً، ولماذا يصعب تطبيقه في أنظمة الإنتاج، وكيف تتيح البنيات القائمة على البوابات (gateways) أحمال عمل ذكاء اصطناعي آمنة وقابلة للتدقيق.
التحكم في الوصول إلى LLM هو الإطار الذي يحدد من أو ما الذي يُسمح له بالتفاعل مع أصول الذكاء الاصطناعي الخاصة بك وتحت أي شروط محددة. في بيئة تقنية المعلومات التقليدية، نحن معتادون على التحكم في الوصول إلى الملفات أو الخوادم. ولكن في عصر الذكاء الاصطناعي، يغدو "الأصل" أكثر ديناميكية؛ فهو مزيج من الذكاء الخام (النموذج)، والقدرة الذاتية (الوكيل)، والإجراء الخارجي (الأدوات).
لبناء محيط آمن، يجب فرض التحكم في الوصول عبر هذه الأبعاد الثلاثة الحيوية.
ليس كل مستخدم في المؤسسة بحاجة إلى الوصول إلى كل نموذج. على سبيل المثال، قد يحتاج المطور الذي يختبر ميزة جديدة فقط إلى الوصول إلى نموذج مفتوح المصدر مثل Llama 3، بينما قد يتطلب عالم البيانات رفيع المستوى القدرة الاستنتاجية لـ GPT-4o أو Claude 3.5 Sonnet.
يتيح لك التحكم في الوصول على مستوى النموذج إمكانية تنظيم الدخول بناءً على التكلفة، والحساسية، والضرورة. وهو يمنع "تشتت النماذج"، حيث قد يختبر الموظفون مع مزودين خارجيين غير معتمدين، ويضمن حجز أغلى رموزك (tokens) للمستخدمين الذين يحتاجونها بالفعل.
إن نشر وكيل يعتمد على LLM يختلف جذرياً عن استخدام شات بوت بسيط. فالوكيل هو كيان مستمر يمكنه "التفكير" عبر خطوات وتنفيذ خطط العمل بمرور الوقت.
إذا كان التحكم في الوصول ضعيفاً، فيمكن لأي مستخدم من الناحية التقنية نشر وكيل ذاتي يعمل في الخلفية، مما قد يؤدي إلى الدخول في حلقات تكرارية أو إجراء آلاف استدعاءات API غير المصرح بها.
تعني الحوكمة هنا تحديد الفرق التي تمتلك صلاحية "النشر"، مع ضمان أن يكون لكل وكيل مالك واضح وفترة حياة محدودة بدقة.
هذه هي الطبقة الأكثر أهمية بين الطبقات الثلاث. عندما تمنح LLM إمكانية الوصول إلى "الأدوات" مثل CRM الخاص بك، أو وثائقك الداخلية، أو خادم البريد الإلكتروني، فأنت تعطيه فعلياً مجموعة من الأيدي.
يعني التحكم الدقيق في الوصول تحديد الأدوات التي يمكن للوكيل استدعاؤها بدقة. فقد يمتلك بوت دعم العملاء صلاحية قراءة قاعدة المعرفة، ولكن يجب حظره تماماً من الكتابة في قاعدة بيانات الإنتاج.
بدون صلاحيات على مستوى الأدوات، يمكن لهجوم محقون بسيط (prompt injection) خداع الوكيل لاستخدام صلاحياته العالية لتسريب البيانات أو حذف سجلات حيوية. يضمن التحكم الحقيقي في الوصول أنه حتى لو تم "اختراق" LLM بواسطة تعليمات برمجية خبيثة، فإن قدرته على إلحاق الضرر تظل محدودة فيزيائياً بنطاق صلاحياته المحدد.
مع انتقال الفرق بأحمال عمل LLM إلى بيئة الإنتاج، غالباً ما تظهر مشكلات التحكم في الوصول ليس عن نية خبيثة، بل بسبب الطرق المختصرة المتبعة خلال التجارب المبكرة. وتتحول هذه الفجوات إلى التزامات خطيرة مع توسع الاستخدام عبر الفرق، والوكلاء، والبيئات.
تبدأ العديد من الفرق بمفتاح API مشترك واحد لمزود النموذج عبر خدمات أو مطورين متعددين. وعلى الرغم من ملاءمة ذلك، إلا أن هذا النهج يزيل أي مفهوم للهوية أو المساءلة.
تجعل المفاتيح المشتركة من المستحيل التمييز بين المستخدمين، أو التطبيقات، أو الوكلاء. وإذا تم تسريب مفتاح أو سوء استخدامه، فإن النظام بأكمله يصبح مكشوفاً. وإلغاء الوصول لمستخدم واحد يعني عادةً قطع الوصول عن الجميع، وهو أمر ينطوي على مخاطر تشغيلية في بيئات الإنتاج.
تعتمد أمان المؤسسة والامتثال فيها على القدرة على الإجابة عن سؤال بسيط: من وصل إلى ماذا، ومتى؟
بدون طبقة تحكم مركزية في الوصول، يتوزع استخدام LLM عبر البيئات المحلية، والكرسات، وسلاسل CI، ولوحات تحكم الأطراف الخارجية. يجعل هذا التجزؤ من الصعب إعادة بناء الأحداث بعد وقوع حادثة ما. وإذا تم الكشف عن بيانات حساسة أو تصرف النموذج بشكل غير متوقع، فإن الفرق غالباً ما تفتقر إلى مسار التدقيق اللازم لتتبع السبب الجذر.
بالنسبة للقطاعات الخاضعة للتنظيم، يُعامل غياب القابلية للتدقيق كفشل في الموقف الأمني، بغض النظر عن النية.
غالباً ما يتطلب الوكلاء صلاحيات مرتفعة لأداء عمل مفيد، لكنهم كثيراً ما يُمنحون وصولاً أوسع من اللازم. ومن الشائع رؤية وكلاء يُنشرون مع وصول غير مقيد للأدوات، أو مخازن البيانات، أو APIs لمجرد تجنب النفقات الإضافية للتكوين.
يخلق هذا سيناريو عالي المخاطر حيث تندمج النماذج القوية، والأدوات مفرطة الصلاحيات، وثغرات محقون التعليمات البرمجية لتضخيم الأثر. وإذا تم التلاعب بوكيل من خلال تعليمات خبيثة، فإن صلاحياته المفرطة تسمح له بإلحاق ضرر حقيقي، مثل تسريب البيانات أو الإجراءات التدميرية. لذا، يُعد تقييد صلاحيات الوكيل أمراً حاسماً لتقليل نطاق الضرر (blast radius).
يتطلب التحكم الفعال في الوصول إلى LLM طبقات متعددة من التنفيذ تعمل باتساق عبر المستخدمين، والتطبيقات، والوكلاء. ويجب تطبيق هذه القدرات أثناء وقت التشغيل ودمجها في أنظمة الهوية والأمان الحالية بالمؤسسة.
يضمن RBAC ربط الصلاحيات بالأدوار بدلاً من المستخدمين الأفراد. في سياق الذكاء الاصطناعي، يتيح هذا للمؤسسات تحديد حدود واضحة بين المسؤولين، والمطورين، والمستخدمين النهائيين.
على سبيل المثال، قد يُسمح للمطورين بالتجربة مع النماذج والتعليمات البرمجية في بيئات غير إنتاجية، بينما لا يمكن للمستخدمين النهائيين التفاعل إلا مع الوكلاء المعتمدين. ويدعم دمج RBAC مع مزودي الهوية الحاليين عملية الانضمام التلقائي وإلغاء الوصول مع تغير عضوية الفريق.
يعد فصل بيئات التطوير، والتجهيز (staging)، والإنتاج أمراً ضرورياً للتحكم في المخاطر. ويجب أن تضمن سياسات التحكم في الوصول أن النماذج، والأدوات، وبيانات الاعتماد ذات الصلاحيات العالية لا يمكن الوصول إليها إلا من بيئات الإنتاج مع ضمانات إضافية.
هذا يمنع أحمال العمل التجريبية من التفاعل بالخطأ مع بيانات الإنتاج الحساسة ويقلل من خطر وصول التغييرات غير المقصودة إلى المستخدمين النهائيين.
تتمتع النماذج المختلفة بملفات تعريف مختلفة من حيث التكلفة، والقدرة، وتعرض البيانات. وتسمح الصلاحيات على مستوى النموذج للفرق بتقييد الوصول بناءً على هذه العوامل.
يمكن تقييد النماذج المكلفة أو الحساسة لفرق أو مشاريع محددة، بينما يمكن منح وصول أوسع للنماذج منخفضة التكلفة أو المستضافة ذاتياً. يساعد هذا في التحكم في الإنفاق ويقلل من التعرض للمزودين الخارجيين عند عدم الحاجة إليها.
يحدد التحكم في الوصول على مستوى الأدوات الإجراءات التي يمكن للوكيل القيام بها بمجرد استدعائه. وبدلاً من منح وصول واسع لـ API، يجب تحديد نطاق الصلاحيات لوظائف أو عمليات محددة.
على سبيل المثال، قد يُسمح للوكيل بالقراءة من مستودع المستندات ولكن يُحظر عليه تعديل السجلات أو حذفها. يحد فرض الصلاحيات عند هذا المستوى من تأثير التفكير غير الصحيح أو التلاعب بالتعليمات البرمجية، ويحمي الأنظمة الأساسية حتى عندما يتصرف الوكلاء بشكل غير متوقع.
إدارة التحكم في الوصول على مستوى التطبيق لا تتوسع في أنظمة الذكاء الاصطناعي الإنتاجية. عندما تتكامل فرق، ووكلاء، وخدمات متعددة مباشرة مع مزودي نماذج مختلفين، تصبح سياسات الوصول مجزأة ويصعب فرضها باتساق.
تعالج بوابة الذكاء الاصطناعي (AI Gateway) ذلك من خلال العمل كطبقة فرض مركزية بين التطبيقات ومزودي النماذج. وبدلاً من تضمين بيانات الاعتماد والصلاحيات عبر الخدمات، يتم تقييم التحكم في الوصول أثناء وقت التشغيل، قبل أن يصل الطلب إلى النموذج.
تعمل البوابة كنقطة واحدة للمصادقة والتفويض لجميع حركة مرور LLM. وتُخزن بيانات اعتماد المزود بأمان داخل البوابة بدلاً من توزيعها عبر كود التطبيق.
تتم مصادقة التطبيقات والوكلاء مع البوابة باستخدام هويات مُدارة. يتيح هذا لفرق الأمان إلغاء الوصول، أو تدوير مفاتيح المزود، أو تحديث السياسات بشكل مركزي دون إعادة نشر التطبيقات. وإذا تم اختراق خدمة أو وكيل، يمكن تعطيل وصوله فوراً عند طبقة البوابة.
يتجاوز عمل البوابة المصادقة البسيطة ليتيح التحكم في الوصول القائم على السياسات. إذ يمكن تقييم كل طلب مقابل سمات سياق مثل:
بناءً على هذه السمات، يمكن للبوابة السماح بالطلبات، أو رفضها، أو إعادة توجيهها وفقاً للسياسات المحمية. يتيح ذلك تحكماً دقيقاً، مثل تقييد النماذج عالية التكلفة لفرق محددة أو منع وكلاء معينين من الوصول إلى أدوات حساسة.
نظراً لأن جميع الطلبات تمر عبر البوابة، فإنها تصبح المصدر الموثوق لبيانات التدقيق. يمكن تسجيل كل استدعاء للنموذج بسياق كامل، بما في ذلك من بدأ الطلب، وأي نموذج تم الوصول إليه، وكيف تم التعامل مع الطلب.
هذا المسار المركزي للتدقيق حاسم للامتثال والتحليل الجنائي. فهو يتيح للمؤسسات إعادة بناء الأحداث بدقة وإثبات التحكم في الوصول إلى أنظمة الذكاء الاصطناعي أثناء المراجعات الأمنية أو أعمال التدقيق.
من خلال نقل التحكم في الوصول إلى البوابة، تنتقل الفرق من الصلاحيات الضمنية المشتتة إلى سياسات صريحة وقابلة للتنفيذ تتوسع مع تعقيد النظام والنمو التنظيمي.
المقاييس الرئيسية لتقييم البوابة
| المعيار | ما الذي يجب عليك تقييمه؟ | الأولوية | TrueFoundry |
|---|---|---|---|
| الكمون (Latency) | هل يضيف حملًا إضافيًا <10ms p95 لوقت أول رمز (time-to-first-token)؟ | ضروري جدًا | ✅ مدعوم |
| إقامة البيانات (Data Residency) | هل يحفظ السجلات داخل منطقتك (الاتحاد الأوروبي/الولايات المتحدة)؟ | يعتمد على حالة الاستخدام | ✅ مدعوم |
| التوجيه المعتمد على الكمون | هل يعيد التوجيه تلقائيًا بناءً على الكمون/الإخفاقات في الوقت الفعلي؟ | ضروري جدًا | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | هل يمكن تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جدًا | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | هل يمكن تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جدًا | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | هل يمكن تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جدًا | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | هل يمكن تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جدًا | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | هل يمكن تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جدًا | ✅ مدعوم |

تأخذ TrueFoundry المتطلبات النظرية للتحكم في الوصول وتُحولها إلى واقع جاهز للإنتاج. ومن خلال عملها كـ مستوى تحكم موحد (unified control plane)، فإنها تتيح لفرق المنصات إدارة الآلاف من النماذج والمستخدمين من واجهة واحدة دون التسبب في تأخير الكمون نتيجة الاختناقات.
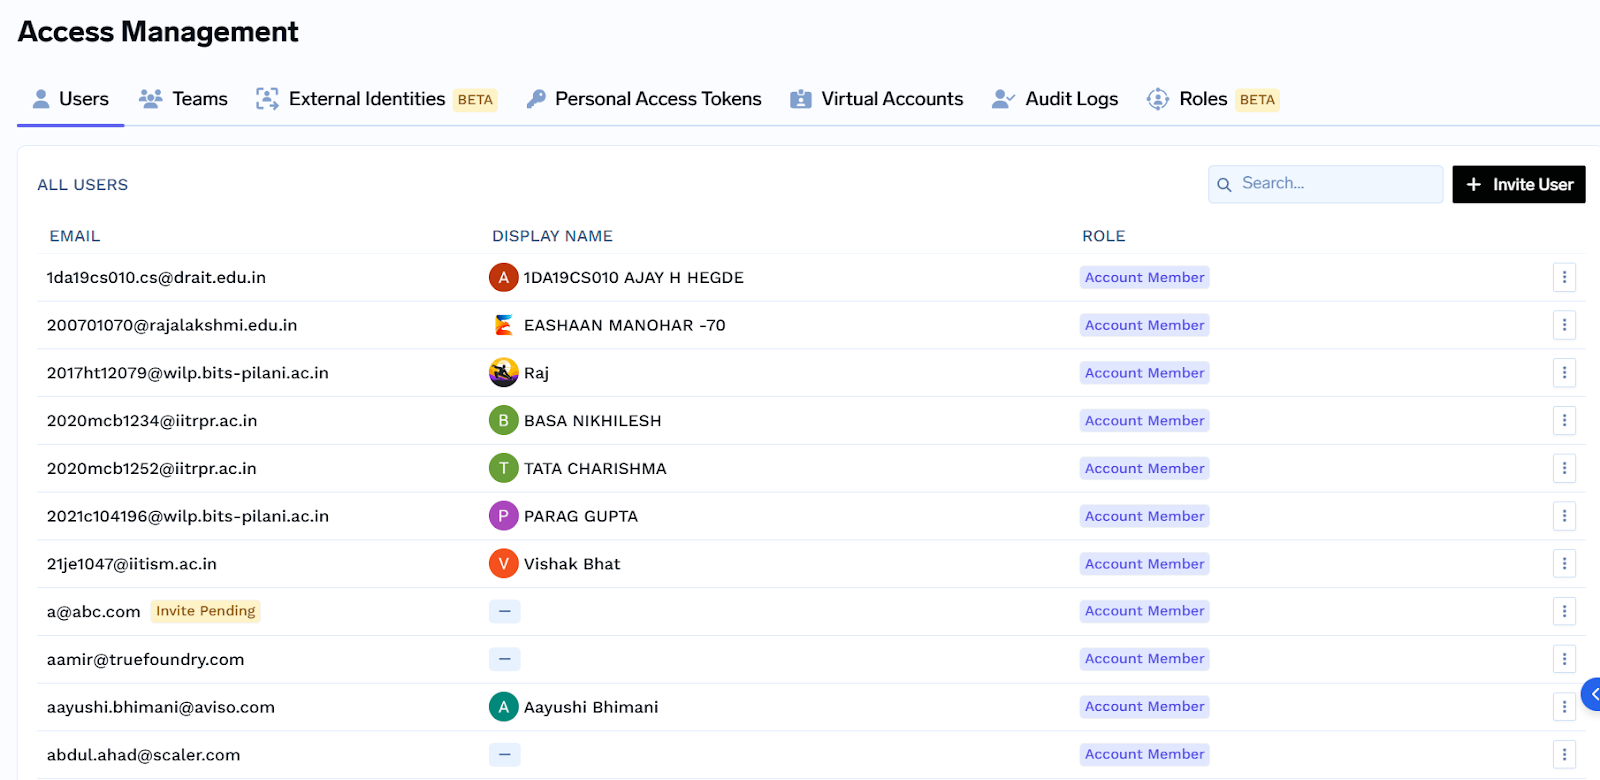
عناصر تحكم على مستوى البوابة للحوكمة
توفر AI Gateway الخاصة بـ TrueFoundry العديد من عناصر التحكم الدقيقة التي يتم إعدادها على مستوى حساب المزود عبر واجهة المستخدم. وتضمن هذه الميزات أن الحوكمة مدمجة في البنية التحتية وليست مجرد فكرة متأخرة.
التحكم في الوصول والصلاحيات تُطبق المنصة مستويين متميزين من الصلاحيات لحسابات المزودين لتقسيم المهام الإدارية عن الاستخدام اليومي:
الوصول المُدار عبر الرموز للتعامل مع الاحتياجات المختلفة للمطورين وأنظمة الإنتاج، تقدم TrueFoundry نوعين من المفاتيح:
الجاهزية للأمان والامتثال
الأمان في TrueFoundry هو خط دفاع متعدد الطبقات. يبدأ بـ المصادقة على مستوى المؤسسات باستخدام OIDC، وJWT، ومفاتيح API المُدارة، مما يضمن وجود هوية محققة خلف كل طلب. ويتبع ذلك التفويض من خلال التحكم في الوصول القائم على الأدوار (RBAC)، والذي يضمن رؤية المستخدمين فقط للنماذج والأدوات المصرح لهم باستخدامها.
وللحماية من تهديدات الذكاء الاصطناعي الناشئة، تتضمن البوابة حواجز حماية (Guardrails) لسلامة المحتوى. وتشمل هذه الكشف عن PII في الوقت الفعلي لمنع تسريب البيانات الحساسة، والإشراف لحظر المحتوى السام، وفلاتر محددة لإيقاف هجمات محقون التعليمات البرمجية. وتُسجل كل تفاعلات عبر تسجيل الطلبات والاستجابات، مما يخلق مسار تدقيق غير قابل للتغيير يُعد ضرورياً للامتثال والتحقيق الجنائي.
عناصر تحكم متقدمة في التكوين
بعيداً عن مجرد الوصول، توفر البوابة عناصر تحكم تقنية للحفاظ على استقرار النظام وكفاءة التكلفة:
تأمين حدود الذكاء الاصطناعي في المؤسسات لا يعني إبطاء الابتكار، بل يتعلق ببناء حواجز الحماية التي تجعل التجريب آامناً. ومن خلال الابتعاد عن المفاتيح المشتركة والتحول نحو نموذج مركزي قائم على البوابة، يمكن للمؤسسات أخيراً التعامل مع LLMs كعناصر أساسية في منظومتها الأمنية. ومع الصلاحيات الدقيقة ومسارات التدقيق القوية، يتحول الانتقال من النموذج الأول إلى الإنتاج إلى ميزة إستراتيجية. الحوكمة الحقيقية لا تحمي بياناتك فحسب؛ بل تمكّن فرقك من البناء بثقة.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد
























