



October 19, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Published: October 6, 2026
Blazingly fast way to build, track and deploy your models!
إن تشغيل خادم MCP على حاسوب محمول خاص بمطور أثناء عرض توضيحي يختلف تماماً عن تشغيل خادم MCP ضمن مسار طلبات وكيل ذكاء اصطناعي يتعامل مع حركة مرور حقيقية للعملاء؛ فهما مشكلتان هندسيتان مختلفتان. فالحالة الثانية تتطلب القدرة على الصمود أمام تعطل لوحة التحكم، والتوسع أفقياً مع زيادة حجم الطلبات، والحفاظ على حد أدنى من النفقات العامة المعلنة بدلاً من تركها كمتغير مجهول، وتوفير سجل تدقيق عند حدوث خطأ في الساعة الثانية صباحاً. تتجاهل معظم مقارنات بوابات MCP هذه الجوانب وتركز فقط على ميزات الحوكمة.
يرتب هذا المقال البوابات الخمس أدناه بناءً على هذه المعايير تحديداً: كيفية أداء البنية التحتية تحت الضغط، وما يحدث عند فشل إحدى التبعيات، وما إذا كان المورد ينشر أرقام أداء حقيقية بدلاً من مطالبتك بالثقة في موثوقيته دون أدلة.
بوابة MCP من TrueFoundry تعمل على مركزية الوصول إلى خوادم MCP عبر واجهة واحدة بدلاً من ترك كل مطور ليقوم بتهيئة اتصالاته الخاصة في VS Code وCursor وClaude Code بشكل منفصل، مع توفير مصادقة قائمة على OAuth، وتخزين آمن للاعتمادات، وسجل تدقيق كامل مدمج في النظام بدلاً من إضافته كملحق خارجي.
ما يميزه تحديداً لأحمال عمل الإنتاج هو بنية البوابة (gateway architecture). لا توجد استدعاءات خارجية في مسار الطلب ما لم يكن هناك تخزين مؤقت، حيث يتم تشغيل جميع عمليات تحديد معدل النقل، وموازنة الأحمال، وفحوصات التفويض في الذاكرة، كما تتم كتابة السجلات والمقاييس في قائمة انتظار بشكل غير متزامن، مما يضمن عدم فشل البوابة في معالجة أي طلب لمجرد تعطل خط أنابيب التسجيل. مستوى البوابة عديم الحالة وقابل للتوسع أفقياً، وإذا تعطل مستوى التحكم بالكامل، تستمر البوابة في خدمة الطلبات باستخدام آخر تكوين تمت مزامنته بدلاً من التوقف عن العمل.
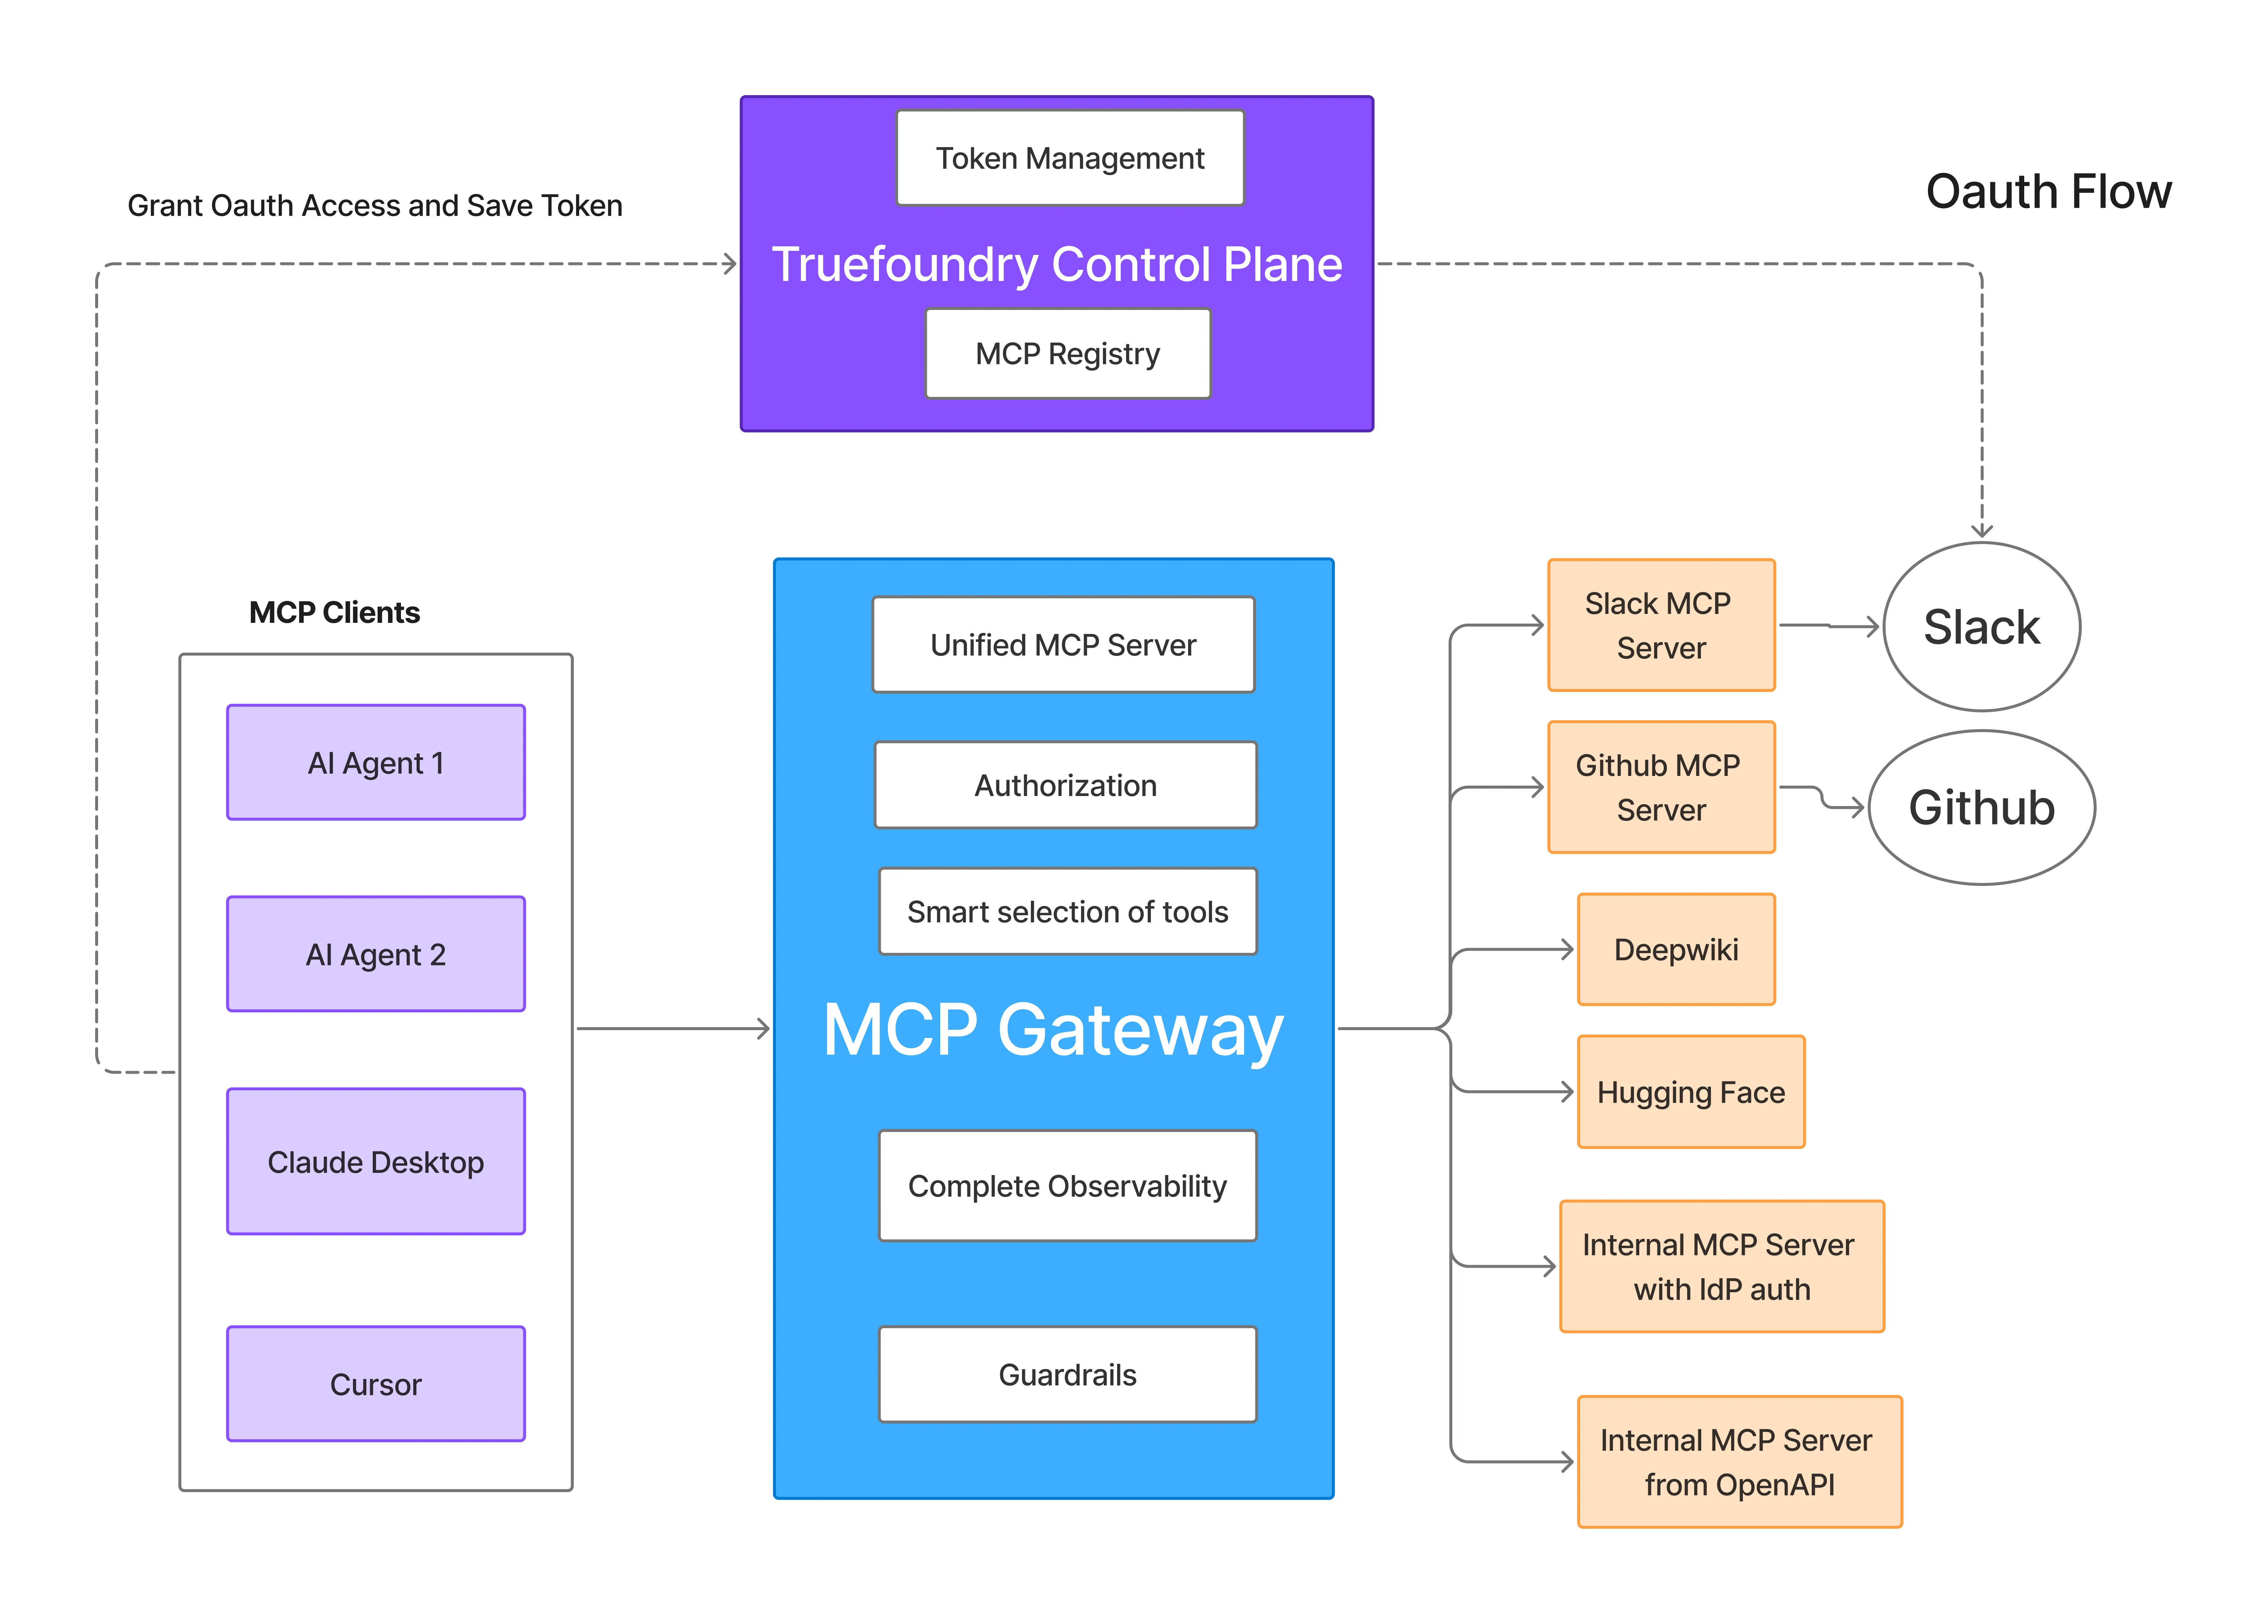
تم نشر نتائج الاختبارات المعيارية بمعدل 200 إلى 220 طلباً في الثانية على حاوية واحدة (pod) بذاكرة وصول عشوائي 1 جيجابايت ومعالج vCPU واحد، حيث تضيف البوابة 7 مللي ثانية من الحمل الزائد مع تعطيل التتبع و8 مللي ثانية مع تفعيل التتبع الكامل؛ وعند معدل 350 إلى 370 طلباً في الثانية، يصبح الحمل 7 مللي ثانية و12 مللي ثانية على التوالي، وذلك قبل أن يصل استخدام المعالج إلى 100% وتبدأ زمن الاستجابة في التدهور. بعد هذه النقطة، تؤدي إضافة معالجات أو نسخ متماثلة إلى توسيع نطاق البوابة لتصل إلى عشرات الآلاف من الطلبات في الثانية.
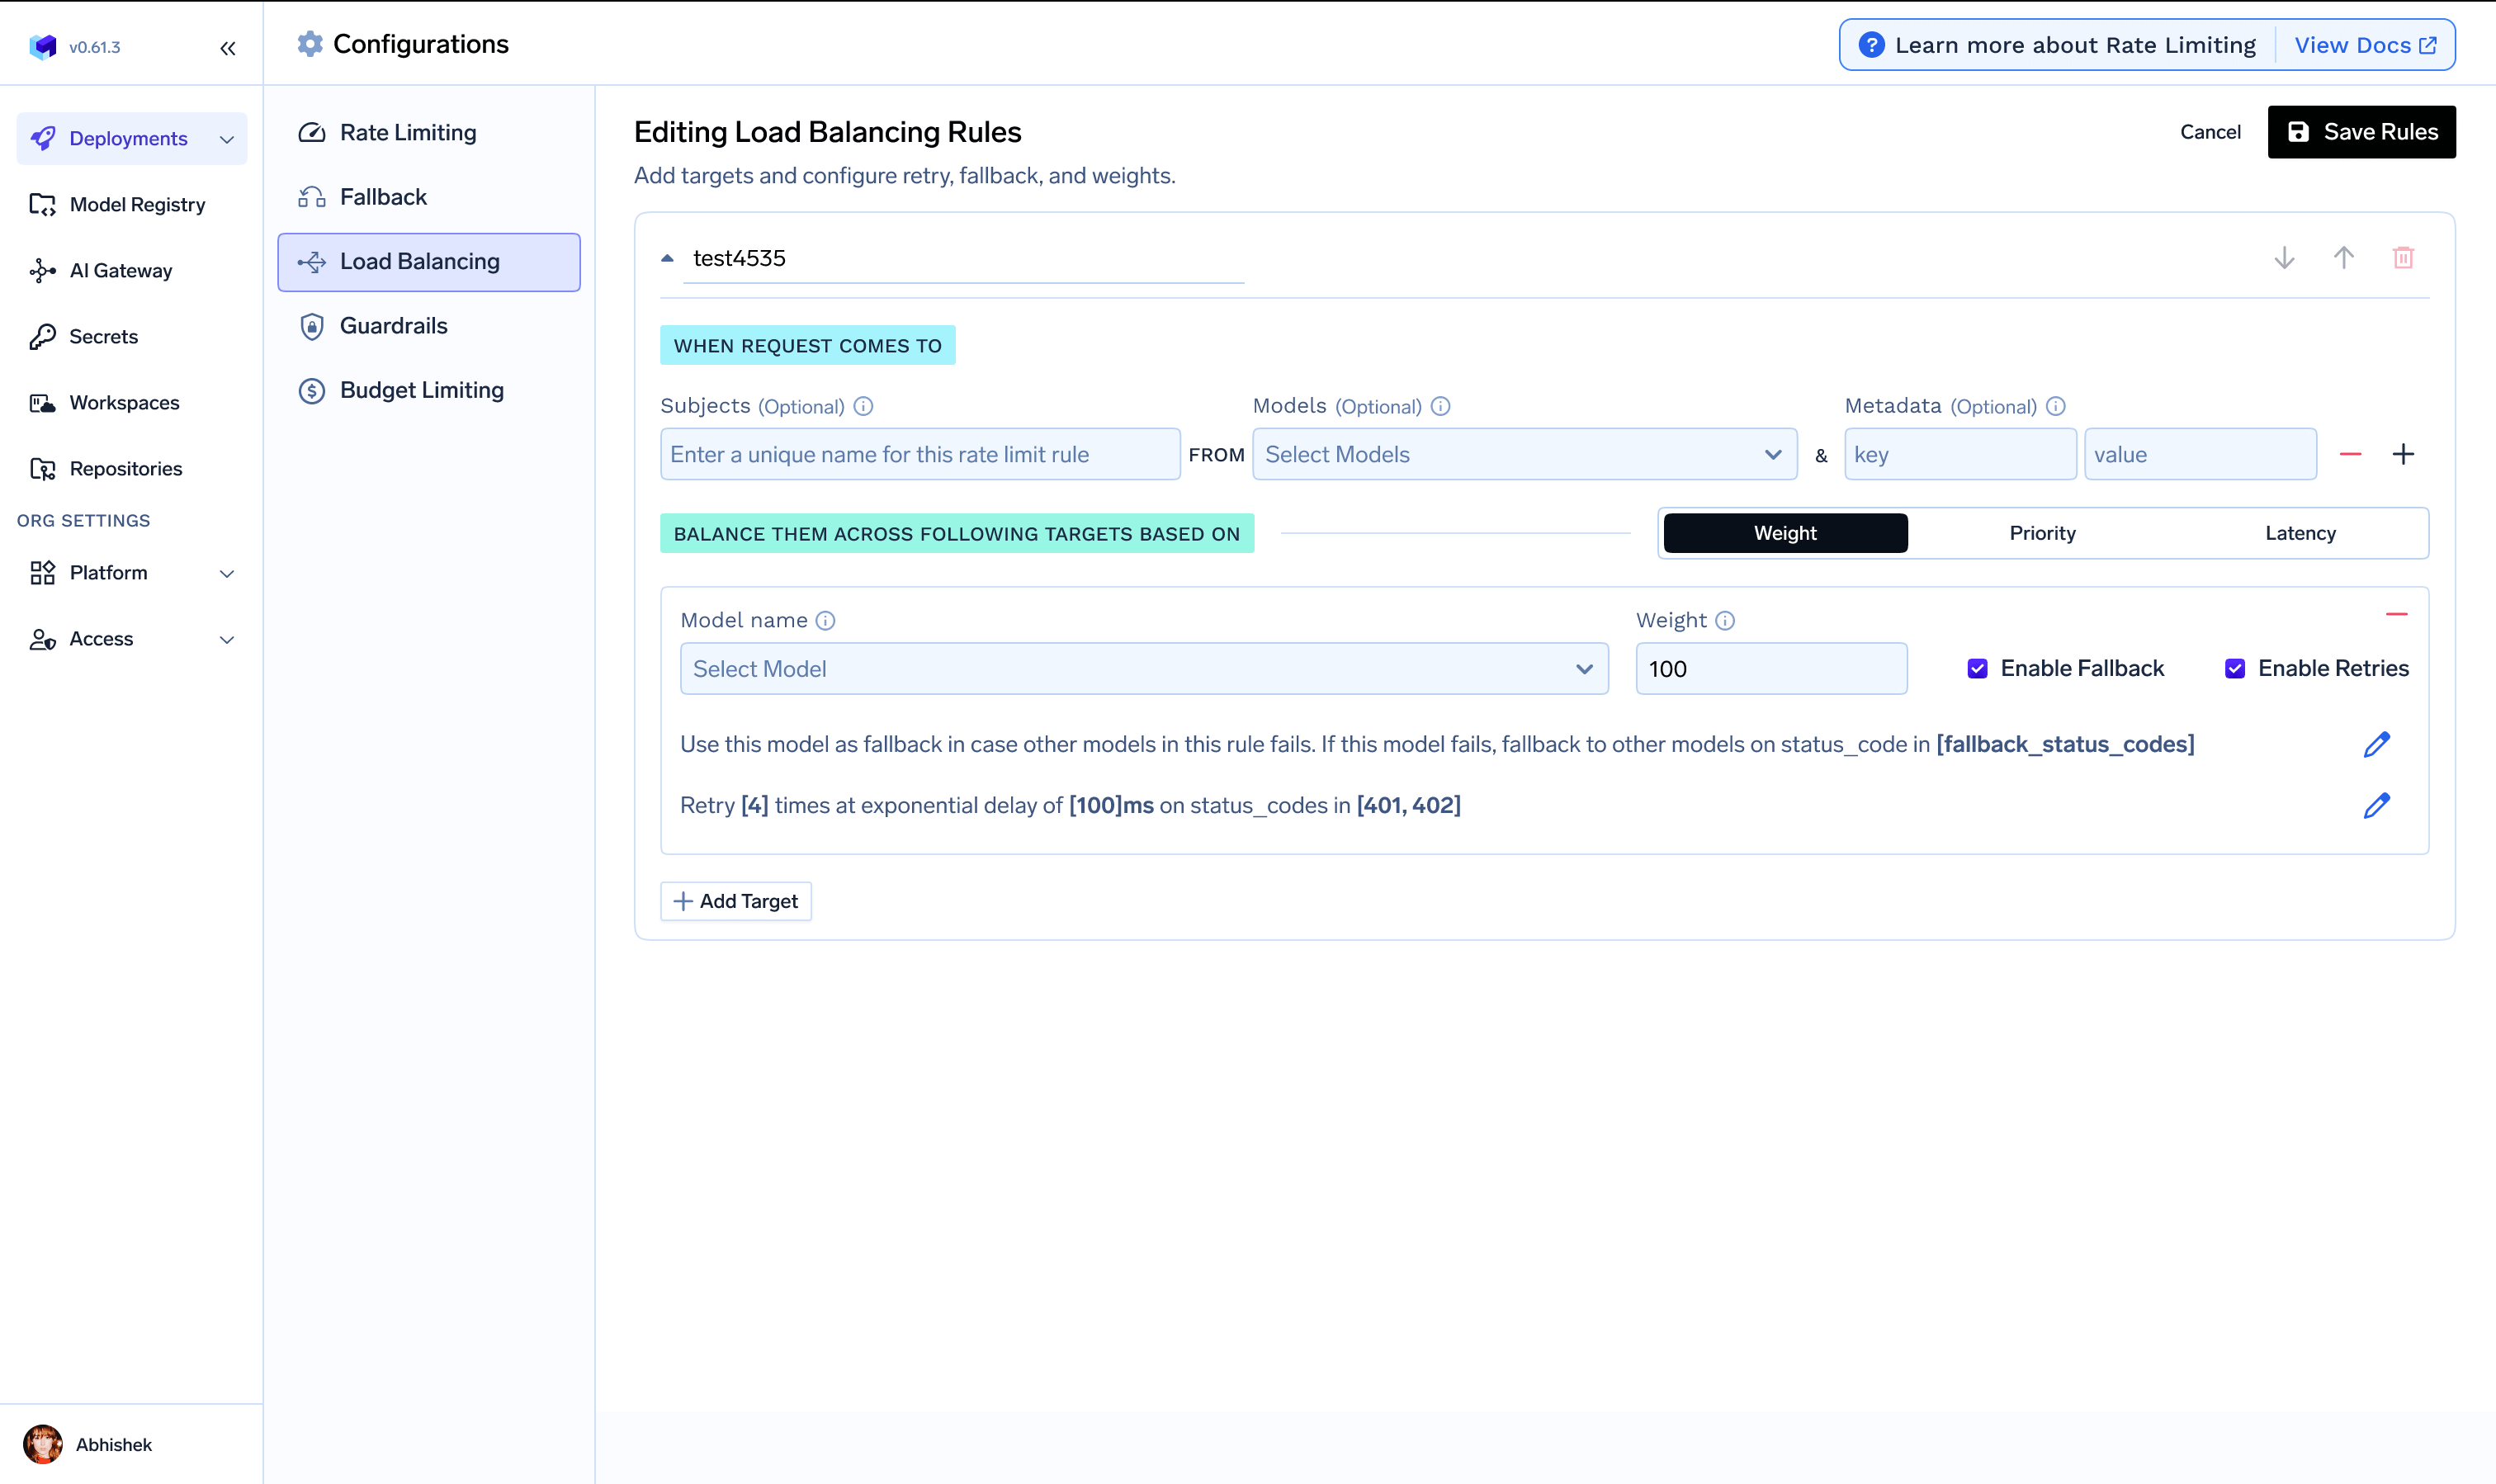
موازنة الأحمال تتضمن تجاوز الفشل التلقائي إلى الهدف التالي في حالات الفشل غير المتعلقة ببروتوكول HTTP مثل بيانات الاعتماد الخاطئة، أو أخطاء DNS، أو أخطاء TLS، كما يتم نشر النظام بالكامل عبر سحابتك الخاصة (VPC)، أو في مقر العمل، أو في بيئات معزولة (air-gapped)، أو هجينة، مع الامتثال لمعايير SOC2 وISO 27001 وGDPR وHIPAA على البنية التحتية المُدارة.
الإيجابيات:
السلبيات: منصة مؤسسية أوسع مما تحتاجه الفرق إذا كانت تبحث فقط عن وكيل MCP مفتوح المصدر وخفيف الوزن.
الأفضل لـ: الفرق التي تشغل وكلاء متصلين بـ MCP في بيئات الإنتاج وترغب في الحصول على أرقام اختبارات معيارية معلنة، وتدهور تدريجي في الأداء عند فشل التبعيات، وحوكمة MCP في نفس مستوى التحكم الخاص بتوجيه النماذج.
جرب بوابة MCP من TrueFoundry →
يوسع Traefik Hub نطاق وكيله العكسي السحابي الراسخ ليشمل MCP من خلال ما يسميه "الأمن ثلاثي البوابات" (Triple Gate Security)، حيث يطبق طبقات حماية عبر وكيل الذكاء الاصطناعي، وقناة MCP، وواجهة برمجة التطبيقات الأساسية معاً. يقوم النظام بتنفيذ OAuth 2.0/2.1 كخادم موارد لحماية MCP، ويدعم التحكم في الوصول القائم على المهام عبر المهام والأدوات والمعاملات، ويضيف توجيهاً ذكياً للجلسات للحفاظ على استقرار سير عمل الوكيل طويل الأمد. أضافت تحديثات عام 2026 الأخيرة توجيهاً لتجاوز الفشل بين مزودين متعددين وقابلية مراقبة عميقة تعتمد على OpenTelemetry ومصنفة حسب طريقة MCP واسم الأداة.
بالنسبة للفرق التي تستخدم Traefik بالفعل كوكيل عكسي (reverse proxy) أو وحدة تحكم في الدخول (ingress controller)، يُعد هذا امتداداً طبيعياً وليس بنية تحتية جديدة. المقايضة هنا تكمن في أن إمكانيات بروتوكول MCP تُطبق كبرمجيات وسيطة (middleware) فوق بنية Traefik الحالية، لذا فإن عمق الحوكمة يعتمد على كيفية نشر وتشغيل Traefik في بيئتكم.
الإيجابيات: تحكم دقيق في الوصول القائم على المهام عبر المهام والأدوات والمعاملات؛ توجيه ذكي للجلسات لسير عمل الوكلاء طويل الأمد؛ توجيه تجاوز الفشل عبر مزودين متعددين.
السلبيات: ميزات MCP هي برمجيات وسيطة فوق بنية Traefik الحالية وليست منتجاً مستقلاً؛ يعتمد عمق الحوكمة على نشر Traefik الحالي لديكم.
الأنسب لـ: الفرق التي تستخدم Traefik بالفعل لمهام الدخول أو الوكيل العكسي وترغب في توسيع نطاق هذه البنية التحتية لتشمل حوكمة MCP.
يوفر Apache APISIX دعم MCP داخل بوابة API سحابية أثبتت كفاءتها في بيئات الإنتاج. تنتشر تغييرات التكوين عبر etcd في أجزاء من الثانية دون الحاجة لإعادة تشغيل البوابة، وهو أمر حيوي لأحمال عمل الذكاء الاصطناعي حيث تتغير نقاط نهاية النماذج وقواعد التوجيه بشكل متكرر. بالنسبة لـ MCP تحديداً، يقوم APISIX بتوجيه حركة المرور بين عملاء MCP باستخدام Streamable HTTP وخوادم MCP الخلفية، مع تطبيق نفس سياسات المصادقة، وتحديد معدل النقل، والمراقبة المطبقة على حركة مرور API التقليدية، مع دعم تحديد معدل النقل على مستوى العقدة الواحدة وعلى مستوى العنقود (cluster).
باعتباره مشروعاً تابعاً لمؤسسة برمجيات أباتشي (Apache Software Foundation)، فإنه يستفيد من الحوكمة المفتوحة وقاعدة مساهمين نشطة بدلاً من خارطة طريق بائع واحد، كما أنه مفتوح المصدر بالكامل. المقايضة هي نفسها التي تحملها أي بنية تحتية مفتوحة المصدر: فريقك هو من يتولى تشغيلها، وشهادات الامتثال على مستوى المؤسسات ليست شيئاً يحمله مشروع مفتوح المصدر نيابة عنك بالطريقة التي توفرها المنصات المدارة.
الإيجابيات: تكوين ديناميكي قائم على etcd مع انتشار في أجزاء من الثانية؛ تحديد معدل النقل على مستوى العنقود؛ مفتوح المصدر بالكامل تحت مظلة مؤسسة برمجيات أباتشي؛ يوحد حركة مرور API التقليدية وحركة مرور الذكاء الاصطناعي/MCP في بوابة واحدة.
السلبيات: يتطلب استضافة وتشغيلاً ذاتياً؛ لا توجد شهادات امتثال مقدمة من بائع؛ دعم MCP هو إضافة حديثة لبوابة API أوسع وليس التركيز الأصلي للمنتج.
الأنسب لـ: فرق المنصات التي ترغب في بوابة مفتوحة المصدر ومثبتة في بيئات الإنتاج مع انتشار سريع للتكوينات، وتتمتع بالقدرة على تشغيلها بأنفسهم.
يوسع Kong بوابة API الخاصة به، والتي تعمل منذ فترة طويلة في بيئات الإنتاج، بإضافات ذكاء اصطناعي تحكم حركة مرور النماذج اللغوية الكبيرة (LLM)، وMCP، وحركة المرور بين الوكلاء من خلال نفس محرك السياسات المستخدم لحركة مرور API التقليدية. يحمل كل استدعاء MCP ما يصفه Kong بسلسلة تفويض كاملة، تربط النشاط بوكيل ومستخدم وأداة ونطاق محدد، وتعمل إضافات الذكاء الاصطناعي عبر جميع أوضاع نشر Kong، بما في ذلك Kubernetes.
تتطلب الميزات الأكثر تقدماً، مثل التخزين المؤقت الدلالي، والتحليلات التفصيلية، وتقارير الامتثال، إصدار Kong Enterprise، حيث تبدأ العقود عادةً من 30,000 إلى 50,000 دولار سنوياً للنشر الأصغر. بالنسبة لمؤسسة تستخدم Kong بالفعل على نطاق الإنتاج لإدارة API العامة، يعد هذا امتداداً معقولاً. أما بالنسبة لفريق ليس لديه وجود حالي لـ Kong ويقيم البوابات فقط لحركة مرور MCP، فهي نقطة بداية أكثر تكلفة.
الإيجابيات: سجل حافل في بيئات الإنتاج كبوابة API عامة؛ محرك سياسات موحد عبر حركة مرور API وLLM وMCP؛ سجل تدقيق لسلسلة التفويض لكل طلب.
السلبيات: الميزات المتقدمة محصورة في إصدار Kong Enterprise؛ يتطلب تبنيه جهداً أكبر إذا لم تكن تستخدم Kong بالفعل؛ تبدأ عقود المؤسسات بعشرات الآلاف سنوياً.
الأنسب لـ: المؤسسات التي تستخدم Kong بالفعل في بيئة الإنتاج لإدارة API وترغب في توسيع نطاق محرك السياسات نفسه ليشمل حركة مرور MCP.
وصلت بوابة Envoy AI إلى إصدارها المستقر 1.0 كطبقة إضافية فوق Envoy Gateway، وهو مشروع تابع لـ CNCF يعمل بالفعل في بيئات الإنتاج على نطاق واسع كجزء من العديد من عمليات نشر Kubernetes وIstio. ولأنها تطبق واجهة برمجة تطبيقات Kubernetes Gateway، فإن إنشاء مورد بوابة (Gateway) يؤدي تلقائياً إلى توفير عمليات النشر (Deployments) والخدمات (Services) وموسعات النطاق (HorizontalPodAutoscalers) اللازمة لتشغيل وتوسيع نطاق أسطول من وكلاء Envoy. يتضمن الإصدار 1.0 بوابة MCP كاملة إلى جانب توجيه النماذج، مع سياسة TokenRateLimitPolicy مصممة خصيصاً لحركة مرور الذكاء الاصطناعي، مع حمل إضافي مُبلغ عنه يتراوح بين 1 إلى 3 مللي ثانية تقريباً.
كونه مشروعاً تابعاً لـ CNCF يعني عدم وجود تكاليف ترخيص وهيكل حوكمة محايد، ولكنه يعني أيضاً عدم وجود بائع واحد يقدم دعماً مؤسسياً أو شهادات امتثال. الفرق التي تتبنى هذا الحل مسؤولة عن تشغيله بنفسها، وهي نفس المقايضة الموجودة في أي بنية تحتية مفتوحة المصدر يديرها فريق المنصة الخاص بك مباشرة.
الإيجابيات: مدعوم من CNCF مع دعم مجتمعي واسع؛ يوفر موارد Kubernetes تلقائياً من خلال Gateway API؛ يتضمن بوابة MCP وتحديد معدل مخصص للذكاء الاصطناعي في إصدار 1.0؛ حمل إضافي منخفض.
السلبيات: لا توجد شهادات امتثال أو دعم مؤسسي من بائع؛ يتطلب تشغيلاً ذاتياً؛ أحدث عهداً بأحمال عمل MCP في بيئات الإنتاج مقارنة بأساس Envoy Gateway الذي يعتمد عليه.
الأنسب لـ: فرق المنصات التي تشغل بالفعل Istio أو Envoy Gateway على Kubernetes وترغب في إضافة بوابة MCP مجانية ومتوافقة مع البروتوكول.
مع تزايد قدرات وكلاء الذكاء الاصطناعي، أصبحت بوابات MCP جزءاً أساسياً من البنية التحتية للذكاء الاصطناعي في بيئات الإنتاج. فهي لا تكتفي بتمرير الطلبات فحسب، بل توفر المصادقة والحوكمة والمراقبة والموثوقية اللازمة لربط تطبيقات الذكاء الاصطناعي بأدوات المؤسسات ومصادر البيانات بشكل آمن وعلى نطاق واسع.
تعتمد البوابة المناسبة على نموذج النشر واحتياجاتك التشغيلية. تُعد الخيارات مفتوحة المصدر مثل Apache APISIX وEnvoy AI Gateway خيارات قوية للفرق المستثمرة بالفعل في أنظمتها البيئية، بينما تعمل منصات مثل Traefik Hub وKong على توسيع قدرات إدارة API الحالية لتشمل حركة مرور MCP.
إذا كنت تبحث عن بوابة MCP جاهزة للمؤسسات مع توجيه مدمج للنماذج، وحوكمة دقيقة، ومعايير أداء منشورة، وخيارات نشر مرنة عبر السحابة أو VPC أو البيئات المحلية أو المعزولة، فإن TrueFoundry توفر منصة شاملة لتشغيل أحمال عمل MCP في بيئات الإنتاج. من خلال الجمع بين قدرات بوابة الذكاء الاصطناعي وبوابة MCP في لوحة تحكم واحدة، فهي تساعد المؤسسات على بناء أنظمة ذكاء اصطناعي آمنة وموثوقة وقابلة للتوسع دون الحاجة إلى دمج أدوات متعددة.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد
















