



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Een prompt krijgt pas operationele betekenis wanneer de berichten, variabelen, modelconfiguratie, guardrails, schema, eigenaarschap en release-identiteit samen reizen.
De term “prompt management” kan klinken als het opslaan van strings. In een productie-applicatie is de uitvoerbare eenheid groter: geordende berichten, invoervariabelen, modelkeuze, generatieparameters, guardrails, gestructureerde-output-schema, caching- en logginginstellingen, en metadata. Een wijziging in een van deze elementen kan het gedrag veranderen, zelfs als de zichtbare instructie ongewijzigd blijft.
TrueFoundry’s Prompt Registry modelleert deze eenheid als een geversioneerd artifact binnen een Repository. Een opgeslagen versie heeft een fully qualified name (FQN) waarnaar applicaties kunnen verwijzen. Elke bewerking en opslagactie levert een nieuwe versie op, en de UI toont geschiedenis en diffs. Repository-toegang bepaalt wie de prompt kan bekijken, bewerken of gebruiken.
Dit geeft teams een stabiele identiteit voor het instructiepakket dat daadwerkelijk wordt aangeroepen. Het stelt op zichzelf niet vast dat een versie goed, veilig of goedgekeurd is voor productie. Dat zijn releaseclaims die evaluatie en organisatiebeleid vereisen.
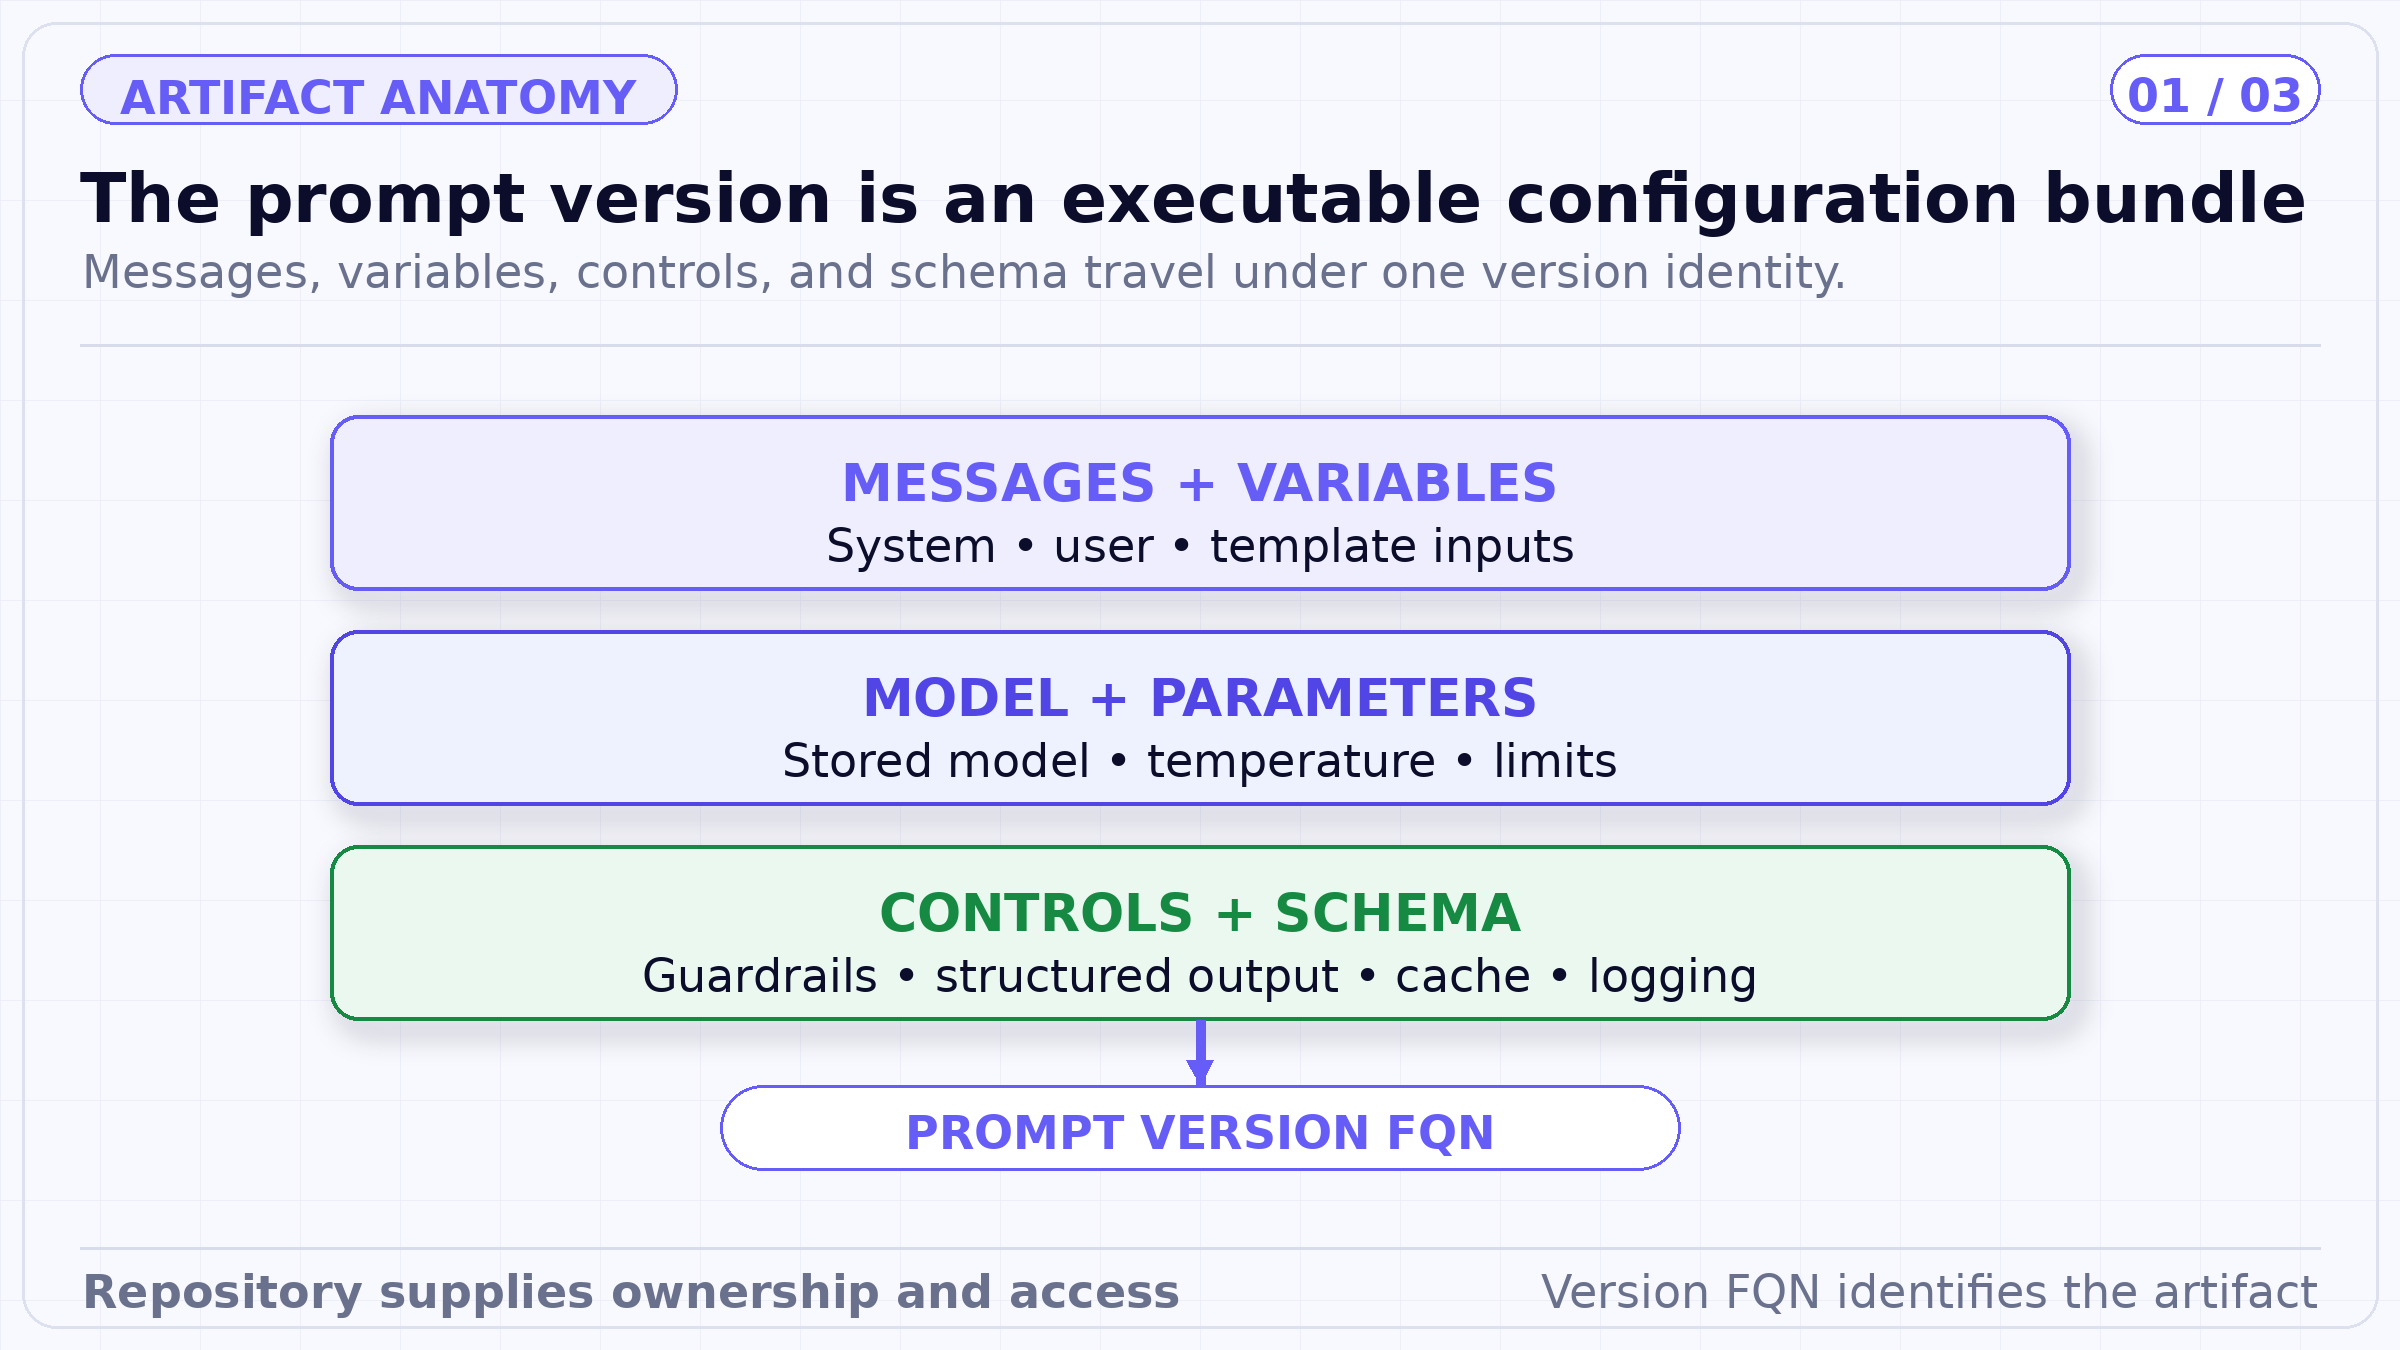
Het registry-object is bewust breder dan de zichtbare prompttekst. Elke gekoppelde control of elk schema dat het gedrag verandert, hoort thuis in de release-identiteit en het beoordelingsvlak.
Prompt-rechten worden geërfd van de bovenliggende Repository in plaats van onafhankelijk te worden geconfigureerd op elke prompt. Dat vereenvoudigt het beheer en moedigt teams aan om gerelateerde artifacts onder één eigenaarschapsgrens te groeperen. Het betekent ook dat het ontwerp van de repository van belang is. Een brede gedeelde repository kan onbedoeld gevoelige instructies of gebruiksrechten beschikbaar maken voor meer mensen dan de bedoeling is.
Scheid repositories wanneer eigenaarschap, dataclassificatie, deployment-omgeving of wijzigingsbevoegdheid verschillen. Leg vast wie een versie heeft geschreven, waarom deze is gewijzigd en welke applicaties deze gebruiken. Een commit-bericht is nuttige context, maar het is geen goedkeuring of een evaluatieresultaat.
Een applicatie kan een opgeslagen prompt aanroepen via AI Gateway door de promptversie-FQN en runtime-variabelen op te geven. De gateway rendert de prompt en voert het modelverzoek uit. Als alternatief kan de TrueFoundry SDK de versie ophalen en client-side renderen voordat de applicatie het verzoek verzendt.
Beide paden moeten de opgeloste versie-identiteit bewaren in verzoek-metadata en traces. Anders kan een productie-incident wel de uiteindelijke berichten onthullen, maar niet het artifact dat ze heeft geproduceerd. Zet een genummerde versie vast voor gecontroleerde releases. Behandel een niet-vastgezette “latest”-conventie in applicatiecode als een impliciet deployment-kanaal met een grotere blast radius.
De huidige Skills-documentatie wijst een latest-alias voor skill-downloads expliciet af; Prompt Management documenteert genummerde promptversies via hun FQN's. Zelfs waar een integratie een handige bewegende referentie biedt, moeten releasesystemen de concrete versie oplossen en vastleggen voordat het verkeer gaat lopen.
TrueFoundry documenteert twee prioriteitsregels die expliciete tests verdienen. Als een opgeslagen prompt geen model heeft, moet het verzoek er een opgeven. Als zowel de versie als het verzoek een model opgeven, wint het verzoekmodel. Berichten die in het verzoek worden meegegeven, worden achteraan toegevoegd aan de berichten van de promptversie. Dit gedrag is nuttig, maar creëert een compositievlak: de versie alleen beschrijft mogelijk niet het exacte verzoek dat is uitgevoerd.
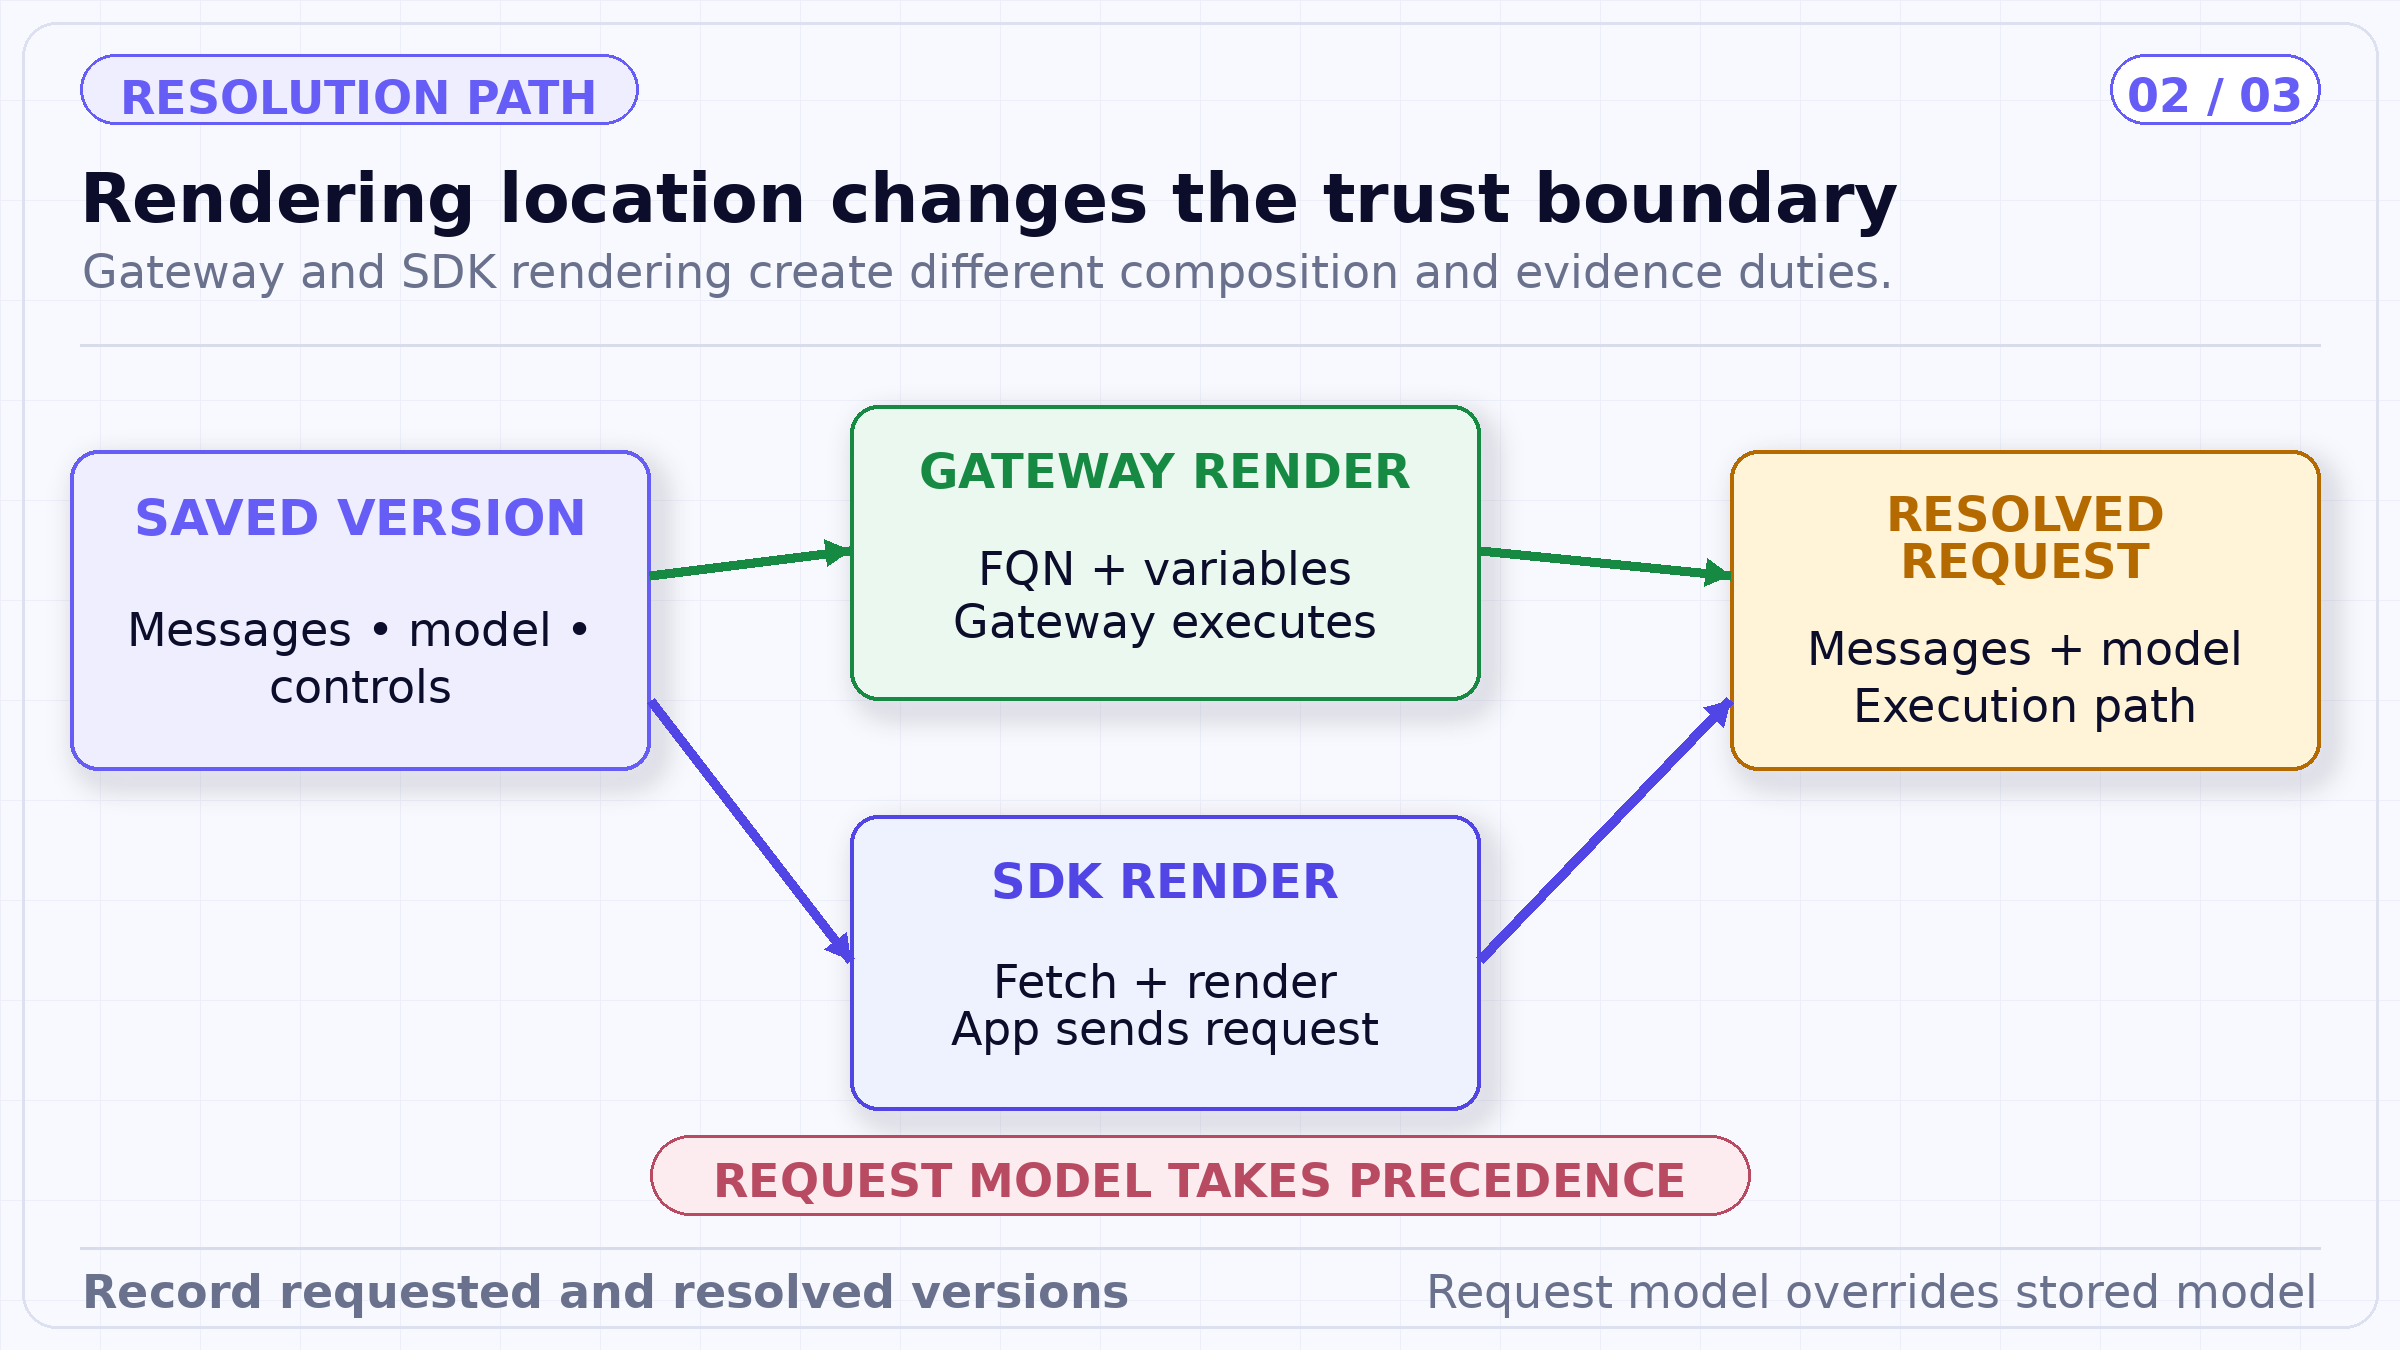
De twee renderingpaden komen samen bij de modeluitvoering, maar stellen verschillende mutatiepunten bloot. Telemetrie moet de opgeslagen versie, runtime-variabelen, toegevoegde berichten en het opgeloste model bewaren.
Template-variabelen maken een prompt herbruikbaar, maar creëeren ook invoergrenzen. Valideer vereiste variabelen, typen, toegestane waarden, lengte, codering en dataclassificatie vóór de rendering. Een variabele die wordt ingevoegd in een instructie op systeemniveau kan een andere beveiligingsimpact hebben dan dezelfde waarde die in een gebruikersbericht wordt geplaatst.
Behandel templating niet als een bescherming tegen prompt-injection. Baken onbetrouwbare waarden af, minimaliseer hun bevoegdheden en koppel de juiste invoer-guardrails. Wanneer gestructureerde output vereist is, valideer dan de geretourneerde payload tegen hetzelfde schema dat de downstream code verwacht. Een schema kan de vorm beperken; het bewijst geen feitelijke juistheid of zakelijke autorisatie.
Promptversies kunnen een geselecteerd model bevatten en geavanceerde instellingen zoals guardrails, gestructureerde output, logging, caching en metadata. Een releasebeoordeling moet het volledige manifest vergelijken, niet alleen de bericht-diff. Het wijzigen van een guardrail van enforce naar audit of het overstappen naar een ander virtueel modeldoel kan ingrijpender zijn dan het bewerken van één zin.
Houd omgevingsspecifieke zaken expliciet. Een productie-modelroute, loggingbeleid of dataretentie-instelling kan verschillen van de ontwikkeling. Als één promptversie in meerdere omgevingen moet draaien, scheid dan indevariabele promptinhoud van omgevingsbeleid en leg beide opgeloste versies vast in de telemetrie.
Versiegeschiedenis geeft antwoord op de vraag “wat is er gewijzigd?” Het geeft geen antwoord op “is de kwaliteit verbeterd?” Een verdedigbaar releaseproces koppelt elke kandidaatversie aan evaluatiedatasets, metrieken op taakniveau, veiligheidscontroles, latentie- en kostenmetingen, menselijke beoordeling waar nodig, en een rollback-beslissing.
Gebruik representatieve cases die variabele grenzen, toegevoegde berichten, model-overrides, guardrail-resultaten en fouten bij gestructureerde output testen. Vergelijk de kandidaat met de momenteel ge-deployde versie onder dezelfde modelroute en evaluatieconfiguratie. Wanneer resultaten stochastisch zijn, koppel dan distributies of samenvattingen van herhaalde steekproeven terug in plaats van één enkele gelukkige output.
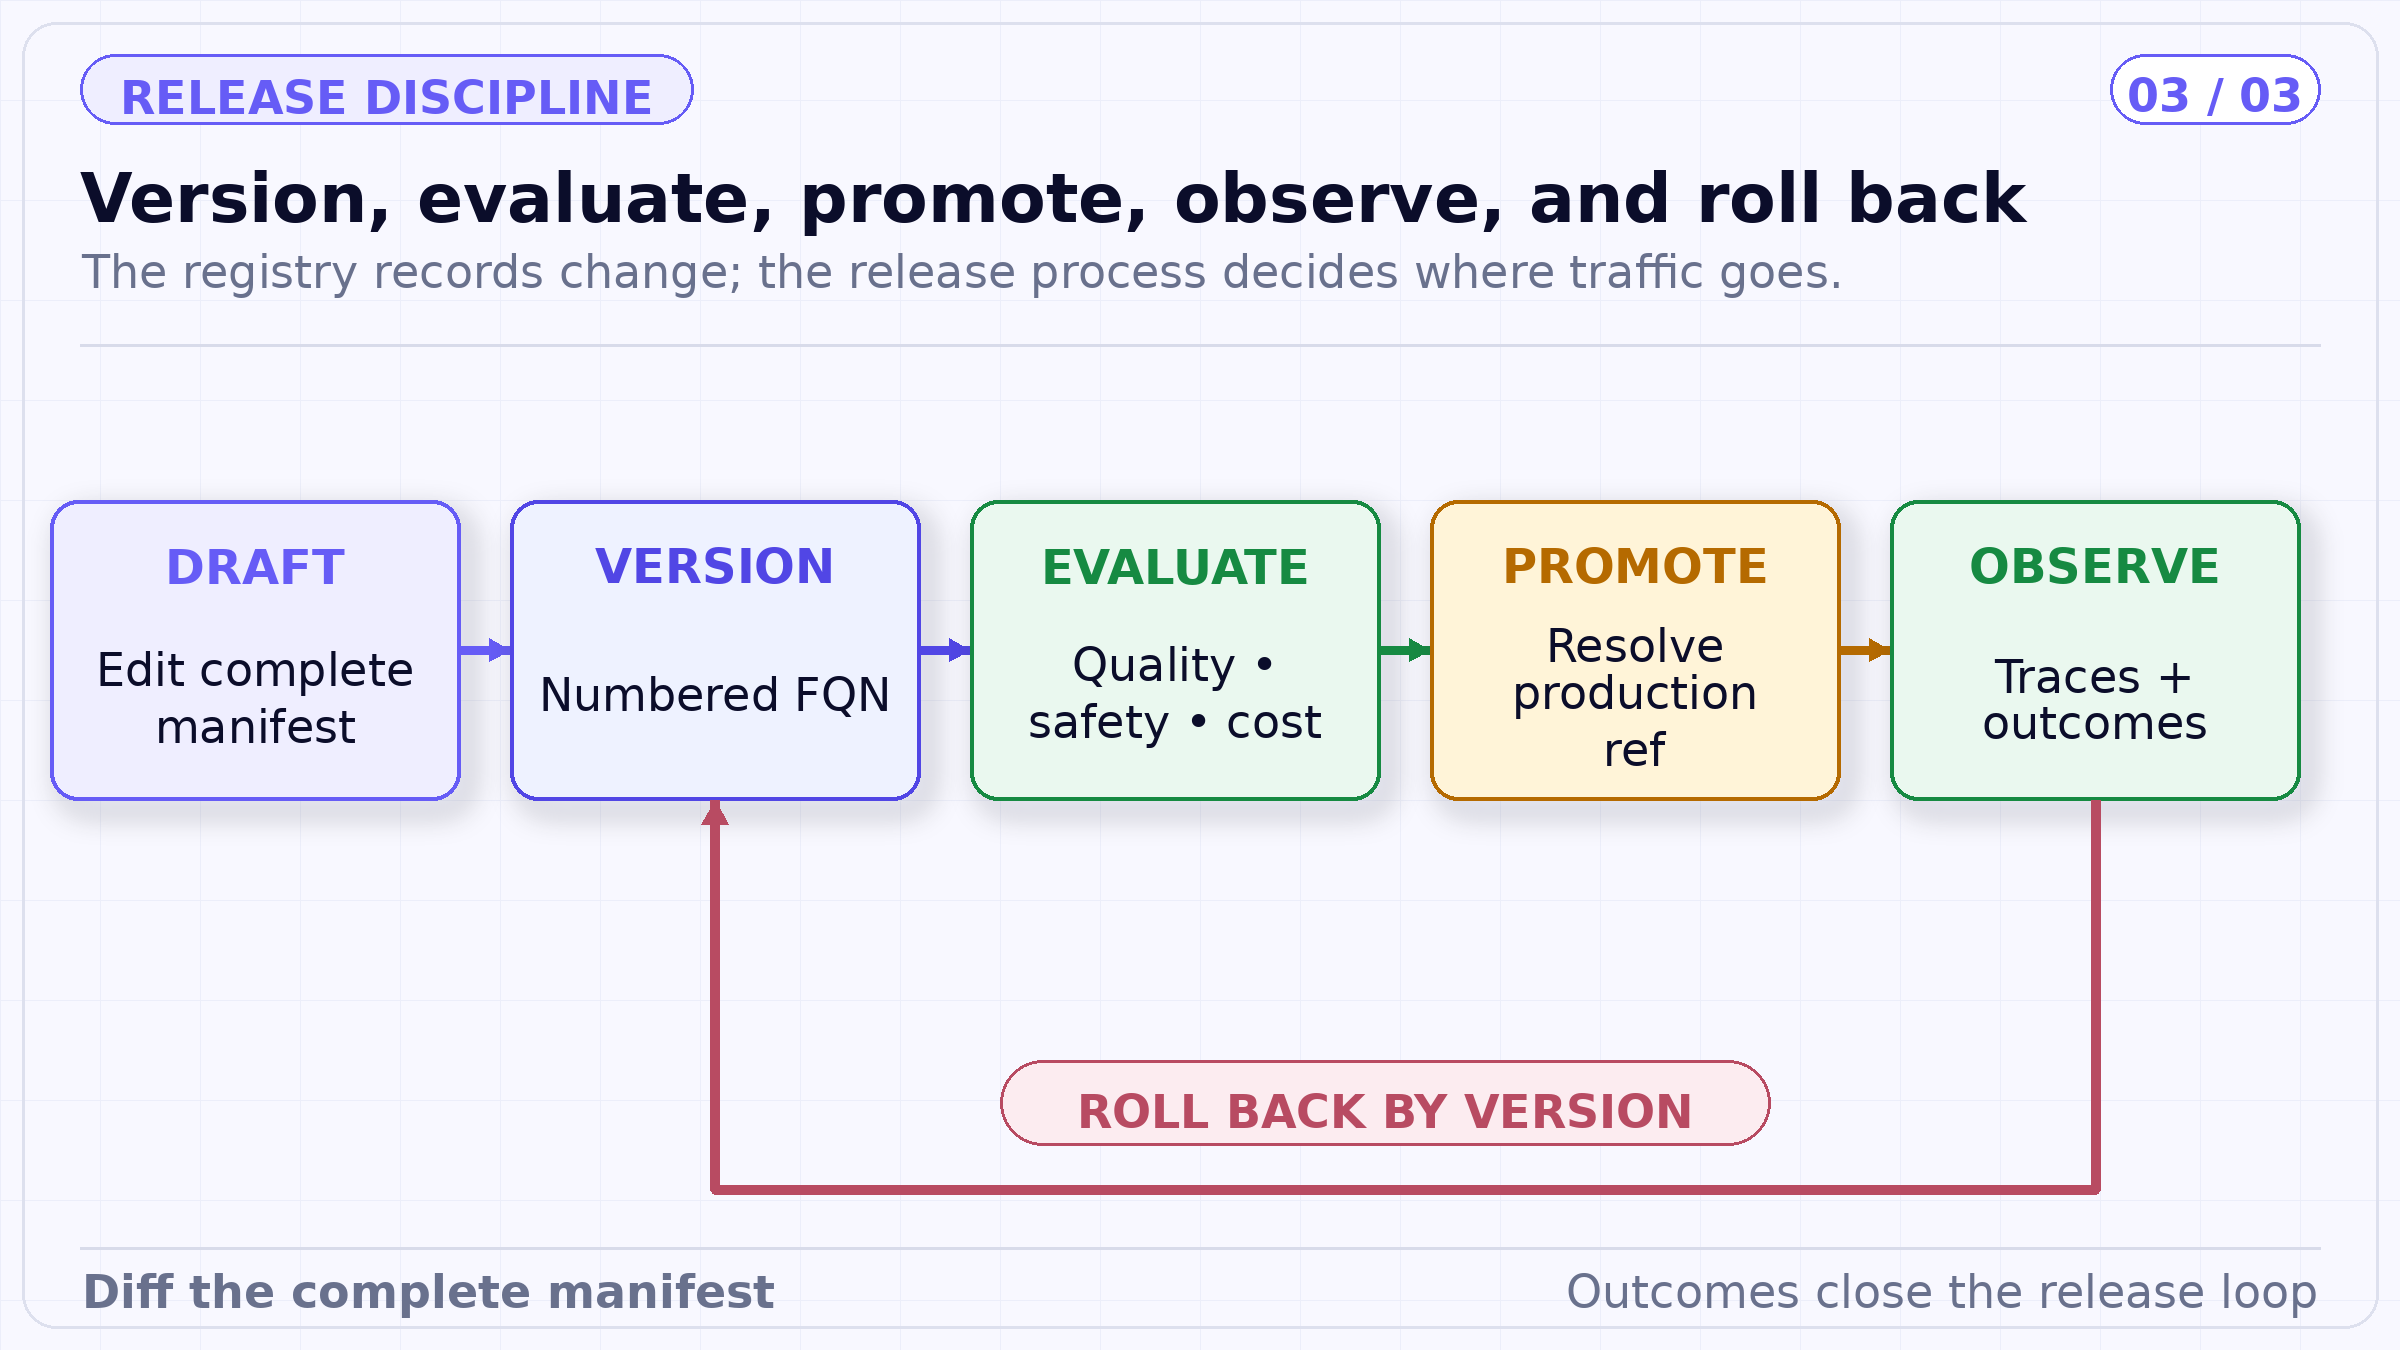
De releaseloop houdt versieverstrekking en evaluatie gescheiden. Promotie is een beslissing op basis van bewijs, terwijl een rollback een bekende goede combinatie van prompt, modelroute en controls herstelt.
Een veilige rollout lost een kandidaat-FQN op, legt het evaluatieresultaat vast, werkt een deployment-referentie bij, observeert de productieresultaten en behoudt de vorige versie voor een rollback. De runtime moet zowel de gevraagde promptreferentie als de opgeloste versie loggen. Als model-overrides tijdens het verzoek zijn toegestaan, log dan ook het opgeloste modeldoel.
Rollback betekent het herstellen van de volledige bekende goede combinatie—niet louter het kopiëren van oude tekst naar een nieuwe versie. Als een fout te maken had met een modeldoel, guardrail, schema of applicatie-compositieregel, is de prompt-body wellicht onschuldig.
Veel applicaties combineren een registry-prompt met ontwikkelaarsinstructies, opgehaalde context, gespreksgeschiedenis, toolresultaten en runtime-berichten. De registry beheert alleen zijn eigen deel. Definieer welke laag gedragsinstructies mag introduceren, welke lagen onbetrouwbaar bewijs dragen en welk onderdeel model- of guardrailconfiguraties mag overschrijven.
Een nuttig verzoekmanifest legt de promptversie-FQN, applicatierelease, renderingpad, variabelenamen en -digests, aantal toegevoegde berichten, opgelost model, virtuele-modelconfiguratie, schemaversie voor gestructureerde output en guardrail-beleidsversie vast. Dat manifest verandert een gedistribueerd compositieproces in één inspecteerbare uitvoeringsidentiteit zonder elke gevoelige waarde in elk logboek op te slaan.
Exacte of semantische caching kan een resultaat leveren zonder de model-inferentie te herhalen. Dat kan de kosten en latentie verbeteren, maar de cachesleutel en het invalidatiebeleid moeten elke invoer weerspiegelen die het antwoord of de autorisatie ervan verandert. Een wijziging in de promptversie, modelroute, guardrail, tenant-grens of een essentiele variabele kan een andere cache-entry vereisen.
Neem niet aan dat het publiceren van een nieuwe promptversie reacties verwijdert die door de oude zijn geproduceerd. Controleer hoe de applicatie en gateway gecachte entries identificeren en neem de opgeloste promptversie op in cache-observability. Houd voor gevoelige taken toegangsbeheer buiten de cache-hit-beslissing of neem de geauthenticeerde scope op in de sleutel, zodat de ene gebruiker niet het resultaat van een andere gebruiker kan ontvangen.
Repository-bewerkingsrechten bepalen wie een nieuwe versie mag aanmaken. Ze bepalen niet noodzakelijkerwijs wie het gebruik in productie mag goedkeuren of de vastgezette referentie van de applicatie mag wijzigen. Volwassen teams scheiden die rollen voor prompts met een hoge impact. Het deployment-record moet de naam van de goedkeurder, het evaluatierapport, de beoogde gebruikers, de starttijd en het rollback-doel vermelden.
Noodbewerkingen hebben nog steeds traceerbaarheid nodig. Een snelle route kan de beoordeling verkorten, maar moet een concrete versie aanmaken, de diff bewaren, het getroffen verkeer beperken en een evaluatie achteraf vereisen. Het rechtstreeks bewerken van een niet-geversioneerde string in productie tenietdoet het doel van een registry.
Prompt Registry biedt artifact-identiteit, versiebeheer, repository-toegang en herbruikbare aanroepen. AI Gateway levert het verzoekpad waar modelrouting, budgetten, guardrails, loggingbeleid en telemetrie kunnen worden toegepast. TrueForge kan instructies gebruiken als onderdeel van een agent-runtime, maar duurzaam sessiegedrag en tooluitvoering blijven gescheiden van promptversiebeheer.
Die scheiding voorkomt dat de registry een vage “AI control plane” wordt. Het is eigenaar van een specifiek artifact. De gateway is eigenaar van de gerouteerde inferentie-controls. De applicatie is eigenaar van de zakelijke invoer en de validatie van resultaten. Evaluatiesystemen bepalen of de combinatie aan de releasestandaard voldoet.
Gebruik Prompt Registry om modelinstructies identificeerbaar, beoordeelbaar en reproduceerbaar te maken. Zet concrete versies vast, valideer variabelen, leg compositie en overrides vast, en evalueer het volledige manifest vóór promotie.
Het sterkste TrueFoundry-verhaal is niet dat een registry prompts correct maakt. Het is dat het platform teams een stabiel object geeft waaromheen ze een gedisciplineerd releaseproces kunnen bouwen—en voldoende runtime-beheer om te weten welk object daadwerkelijk de productie heeft bereikt.
Redactionele verantwoording. Dit artikel weerspiegelt de technische interpretatie door TrueFoundry van de geciteerde openbare materialen per 19 september 2026. Productmogelijkheden zijn beperkt tot de gelinkte documentatie. Voorbeelden en operationele standaarden zijn illustratief; ze vormen geen juridisch advies, een audit-oordeel, een onafhankelijke benchmark of een garantie van beveiliging, veiligheid of naleving.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















