



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
In het traditionele softwaretijdperk beveiligden we het netwerk. We bouwden firewalls, VPN's en DMZ's om kwaadwillenden buiten te houden. In het SaaS-tijdperk beveiligden we de applicatie. We gebruikten SSO en SAML om ervoor te zorgen dat alleen de juiste mensen inlogden. Nu, in het Agentische tijdperk, worden we geconfronteerd met een angstaanjagende nieuwe realiteit: we moeten de intentie beveiligen.
Naarmate we bewegen van "Chatbots" (die alleen praten) naar "Agents" (die code uitvoeren, databases bevragen en API's aanroepen), is het beveiligingsparadigma verschoven. Een autonome agent leest niet alleen gegevens; hij kan de status wijzigen. Hij kan pull-requests mergen, restituties verlenen of databasetabellen verwijderen.
Als u een CIO of CISO bent die kijkt naar een roadmap vol met "Autonome Agents" voor 2026, ligt u waarschijnlijk wakker van één specifieke nachtmerrie: De "Superuser"-val.
Hier leest u hoe de TrueFoundry MCP Gateway het wilde westen van agentisch toolgebruik transformeert in een Zero Trust-architectuur.
De weg van de minste weerstand voor ontwikkelaars die agents bouwen, is het hardcoden van een enkele API-sleutel met hoge rechten (een Service Account) in de omgevingsvariabelen van de agent.
We noemen dit de "Superuser"-val.
In dit model draait de agent in feite als "Root". Dit is een schending van het Principle of Least Privilege.
De TrueFoundry MCP Gateway elimineert de Superuser-val door Identiteit op gebruikersniveau af te dwingen.
We ontkoppelen de Agent van de Rechten. Wanneer een menselijke gebruiker (laten we haar Alice noemen) een agent vraagt om een taak uit te voeren, onderschept de Gateway de tool-aanroep. Hij gebruikt geen gedeelde servicesleutel. In plaats daarvan injecteert hij Alice's specifieke OAuth-token in het verzoek.
Als Alice geen rechten heeft om de repository te verwijderen, heeft de agent dat ook niet.
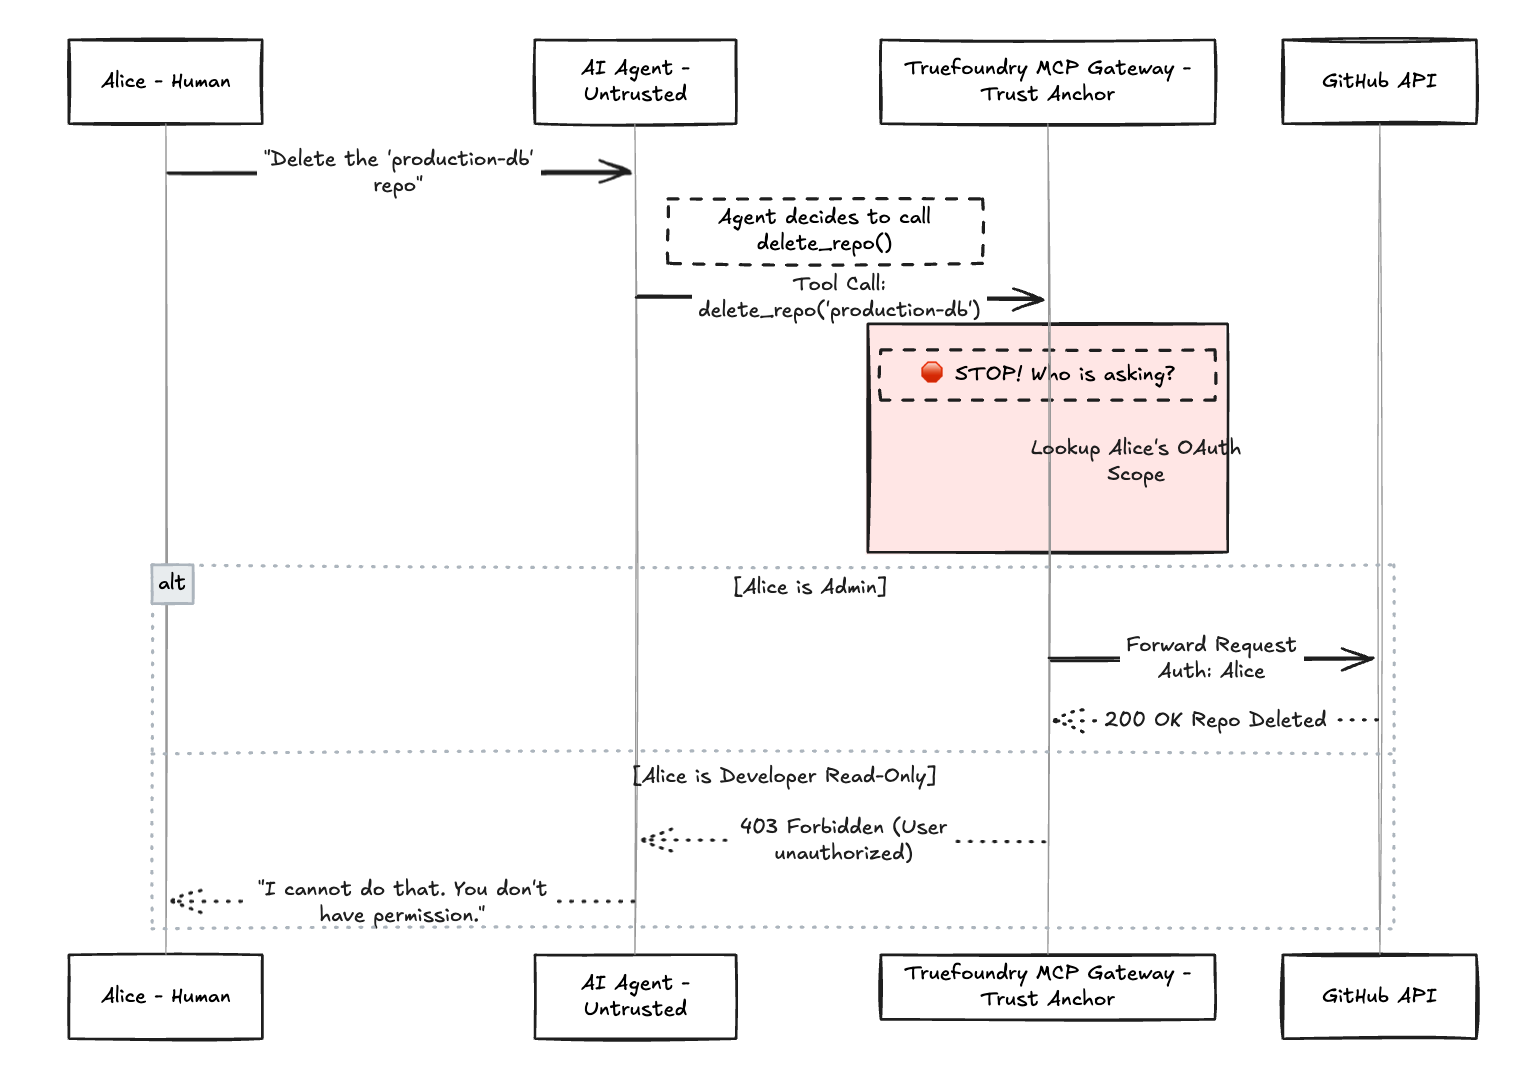
Fig 1: Illustratie van de identiteitsinjectie en de applicatie
In een typische onderneming heeft u mogelijk 50 verschillende agents (HR Bot, Coding Assistant, Sales Helper) die toegang nodig hebben tot 50 verschillende interne tools.
Zonder een gecentraliseerde gateway maken ontwikkelaars N × M directe verbindingen. Elke verbinding is een potentieel lek. API-sleutels liggen verspreid over .env-bestanden op laptops, Replit-instanties en willekeurige cloudcontainers. Dit is Shadow AI op zijn best.
TrueFoundry creëert een "DMZ voor Tools" met behulp van Virtuele MCP Servers.
In plaats van een agent directe toegang te geven tot de "Salesforce API", maakt u een Virtuele Server aan die alleen de specifieke tools beschikbaar stelt die die agent nodig heeft.
Zelfs als de Sales Bot gecompromitteerd is, kan deze letterlijk export_all_data niet aanroepen omdat die tool niet bestaat in zijn universum.
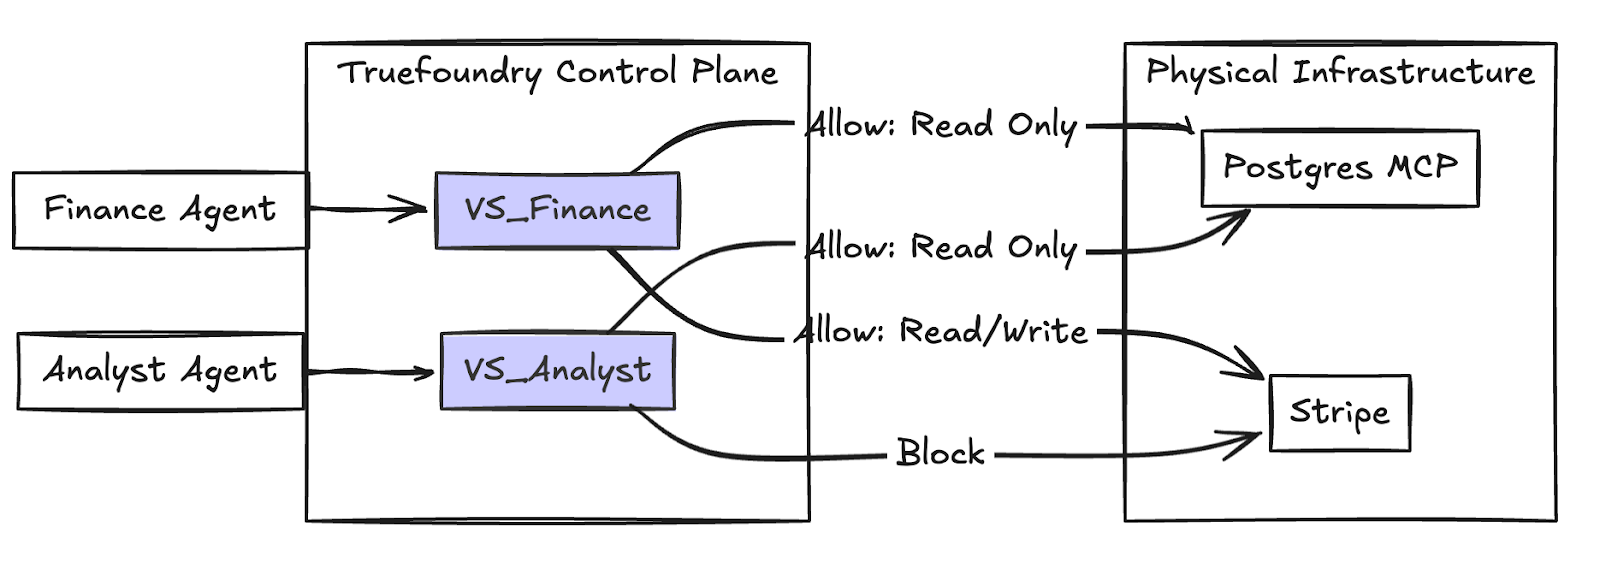
Fig 2: Een voorbeeld van ACL voor verschillende agents
Wanneer een autonome agent uren achtereen draait (zoals AWS Kiro of Devin), hoe weet u dan wat hij heeft gedaan? Heeft hij de salaristabel opgevraagd? Heeft hij geprobeerd een concurrent te e-mailen?
In een model met directe verbindingen zijn deze logs verspreid of onbestaand. U heeft geen forensisch spoor.
Omdat elke tool-aanroep via de TrueFoundry Gateway passeert, bieden we een gecentraliseerd, onveranderlijk Audit Log voor Agentic AI security.
We leggen vast:
Hiermee kan uw SOC-team de vraag: "Waartoe had de AI dinsdag om 16:00 uur toegang?" binnen enkele seconden beantwoorden, in plaats van dagen.
Uw agents kunnen gehost worden in de cloud (bijv. met behulp van de modellen van OpenAI), maar uw meest gevoelige gegevens—uw PII, uw IP, uw financiële dossiers—bevinden zich On-Premise of in een private VPC.
Het openen van een firewallpoort om een cloudagent te laten communiceren met uw interne SQL-database is een no-go voor compliance.
Met TrueFoundry kunt u de MCP Gateway Plane implementeren binnen uw private omgeving (VPC/On-Prem).
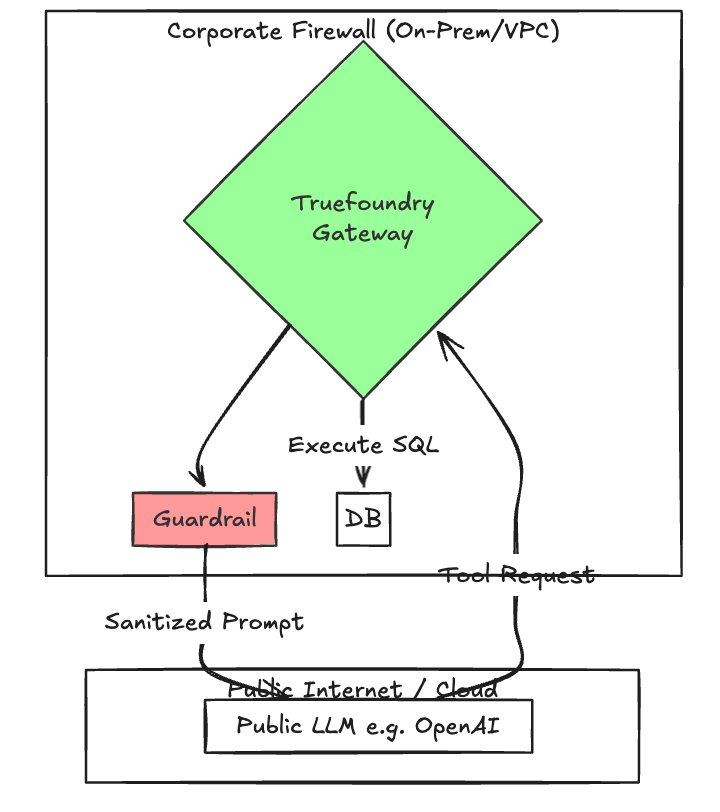
Fig 3: Een illustratie van een On-prem proces
U hoort misschien over SSE (Server-Sent Events) als de standaard voor MCP. Voor een hobbyist is SSE prima. Voor een CISO is SSE een hoofdpijndossier.
SSE-verbindingen zijn langdurig en statusvol (stateful). Beveiligingsapparatuur (WAF's, Firewalls) heeft een hekel aan langdurige inactieve verbindingen. Ze verbreken deze vaak, wat leidt tot "zombie-agents" die denken dat ze verbonden zijn, maar dat niet zijn.
TrueFoundry standaardiseert op Streamable HTTP. Dit is een statusloos, robuust protocol dat:
Als u groen licht geeft voor een Agentic AI-initiatief, stel uw team dan deze drie vragen:
Als het antwoord op een van deze vragen "Nee" is, bouwt u aan een technische schuld die zal veranderen in een beveiligingsincident.
TrueFoundry biedt de "Ja".
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















