



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
In een gereguleerde omgeving is "kunnen we Claude gebruiken?" eigenlijk drie vragen: waar gaan de gegevens naartoe, wie bewaart ze en kunnen we het bewijzen. Claude is bruikbaar onder HIPAA, onder strenge regels voor dataresidentie en onder vereisten voor zero retention — maar alleen als u het juiste toegangspad kiest en de bedieningselementen eromheen instelt. De functionaliteit is er; het werk zit in de configuratie en het bewijs.
In dit artikel worden de compliant manieren om Claude uit te voeren in kaart gebracht, wat elk pad u oplevert en hoe u met een gateway regels voor residentie, retentie en PII-beheer consistent kunt afdwingen. De onderstaande Anthropic-specificaties zijn afkomstig uit Anthropic's privacy-documentatie over commerciële gegevensverwerking en HIPAA, vanaf oktober 2026; herbevestig altijd de huidige voorwaarden.
Het toegangspad bepaalt uw gegevensverwerkingsprofiel, dus het is de eerste beslissing, geen gedachte achteraf.
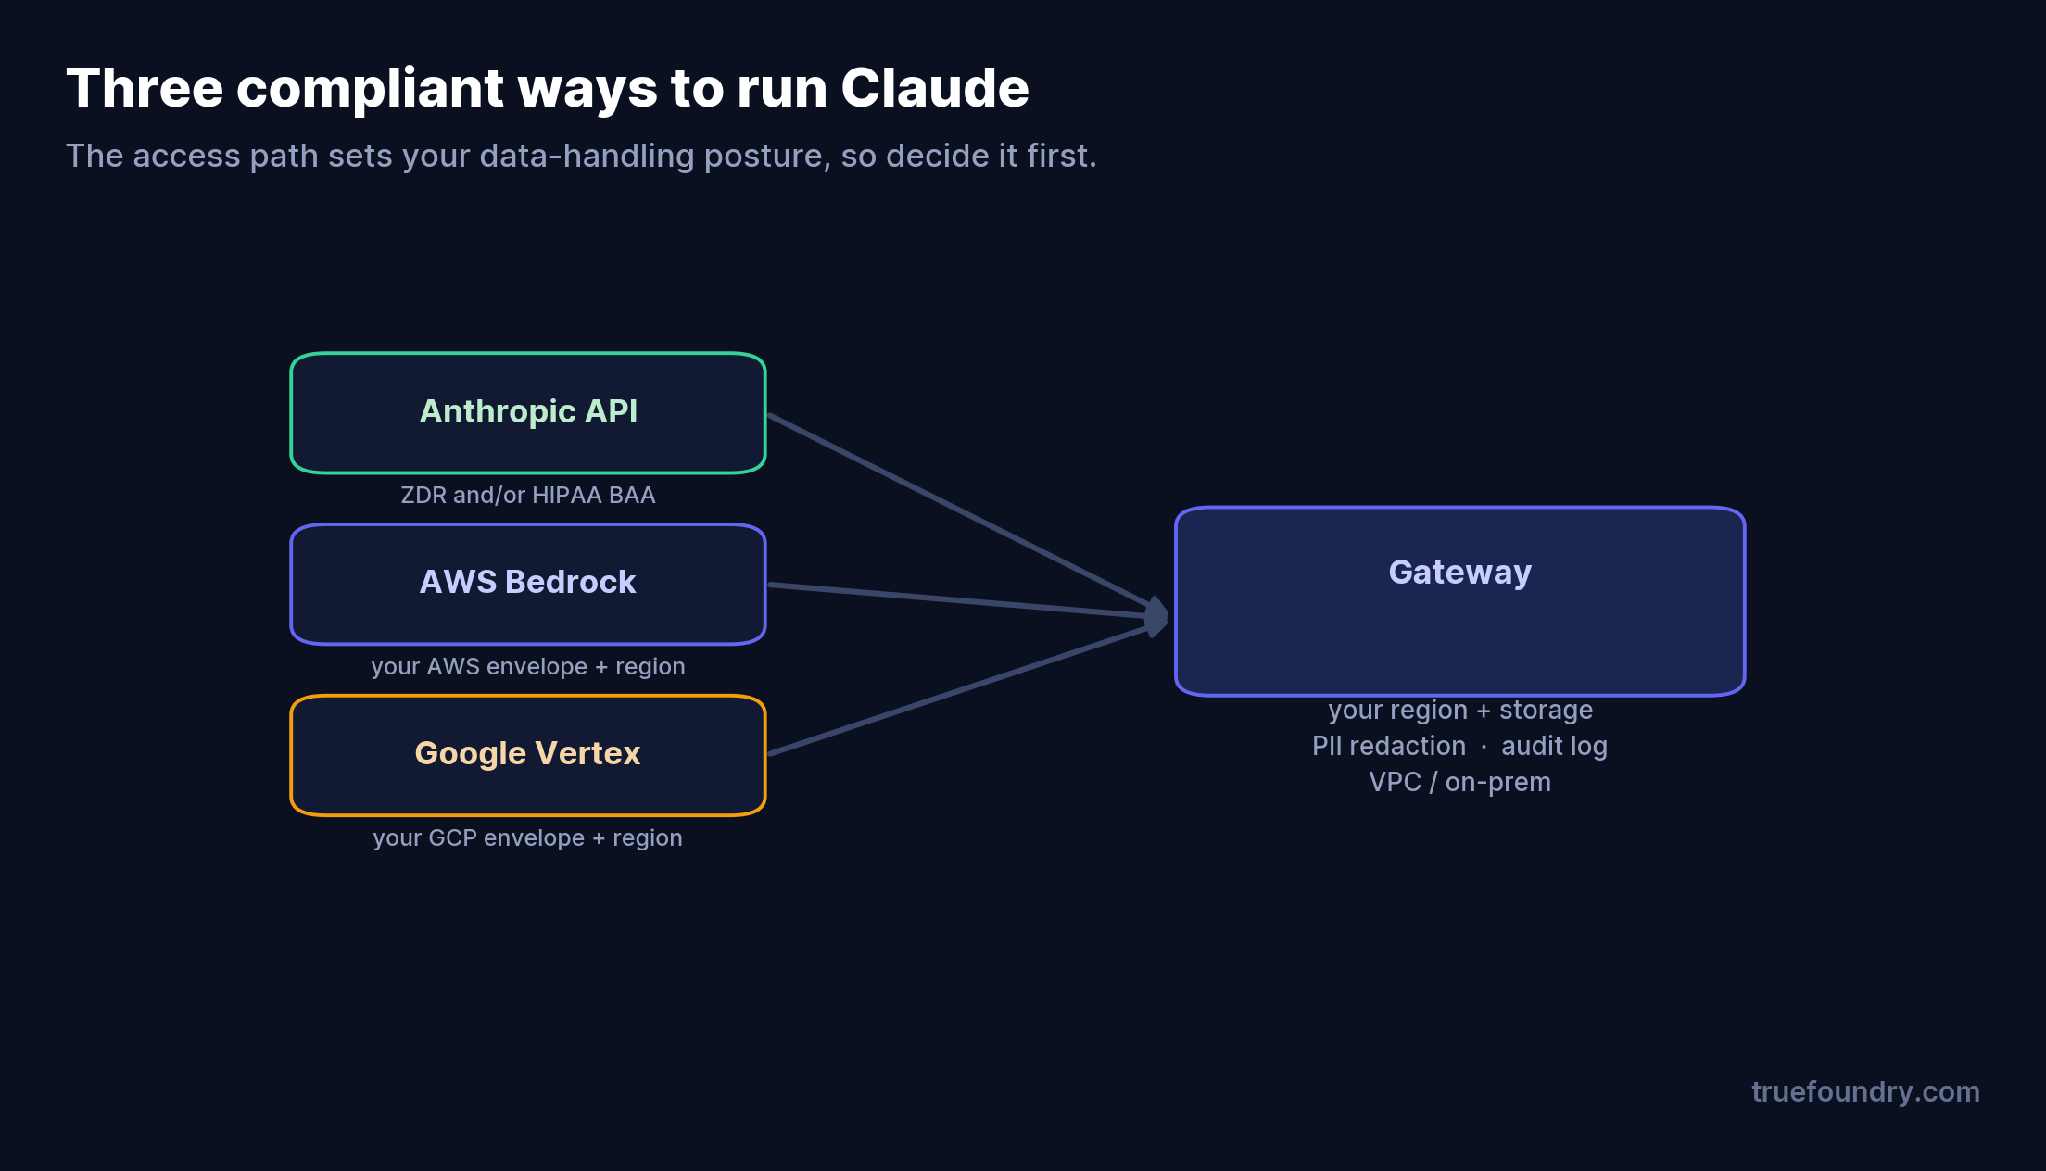
De Anthropic API, gehard. U kunt rechtstreeks op Anthropic draaien met zero data retention en/of onder een HIPAA BAA (meer over beide hieronder). Dit is het meest directe pad en zorgt ervoor dat u direct de nieuwste modellen van Anthropic gebruikt.
Claude op AWS Bedrock. Hier draait Claude binnen AWS, dus het gegevensverwerkings-, regio- en compliance-profiel zijn die van uw AWS-omgeving — hetzelfde kader (en BAA) dat u al gebruikt voor andere gereguleerde workloads op AWS.
Claude op Google Vertex. Hetzelfde idee op Google Cloud: Claude draait binnen uw Vertex/GCP-omgeving en -regio, onder uw bestaande GCP-compliance-afspraken.
Gereguleerde teams kiezen vaak voor Bedrock of Vertex juist omdat de gegevens nooit een cloudaccount en -regio verlaten die ze al hebben goedgekeurd en onder contract hebben — de compliance-vraag wordt "is ons AWS/GCP-gebruik compliant", een vraag die ze meestal al hebben beantwoord.
Twee mechanismen van Anthropic zijn het belangrijkst in gereguleerde omgevingen, en ze worden vaak verward.
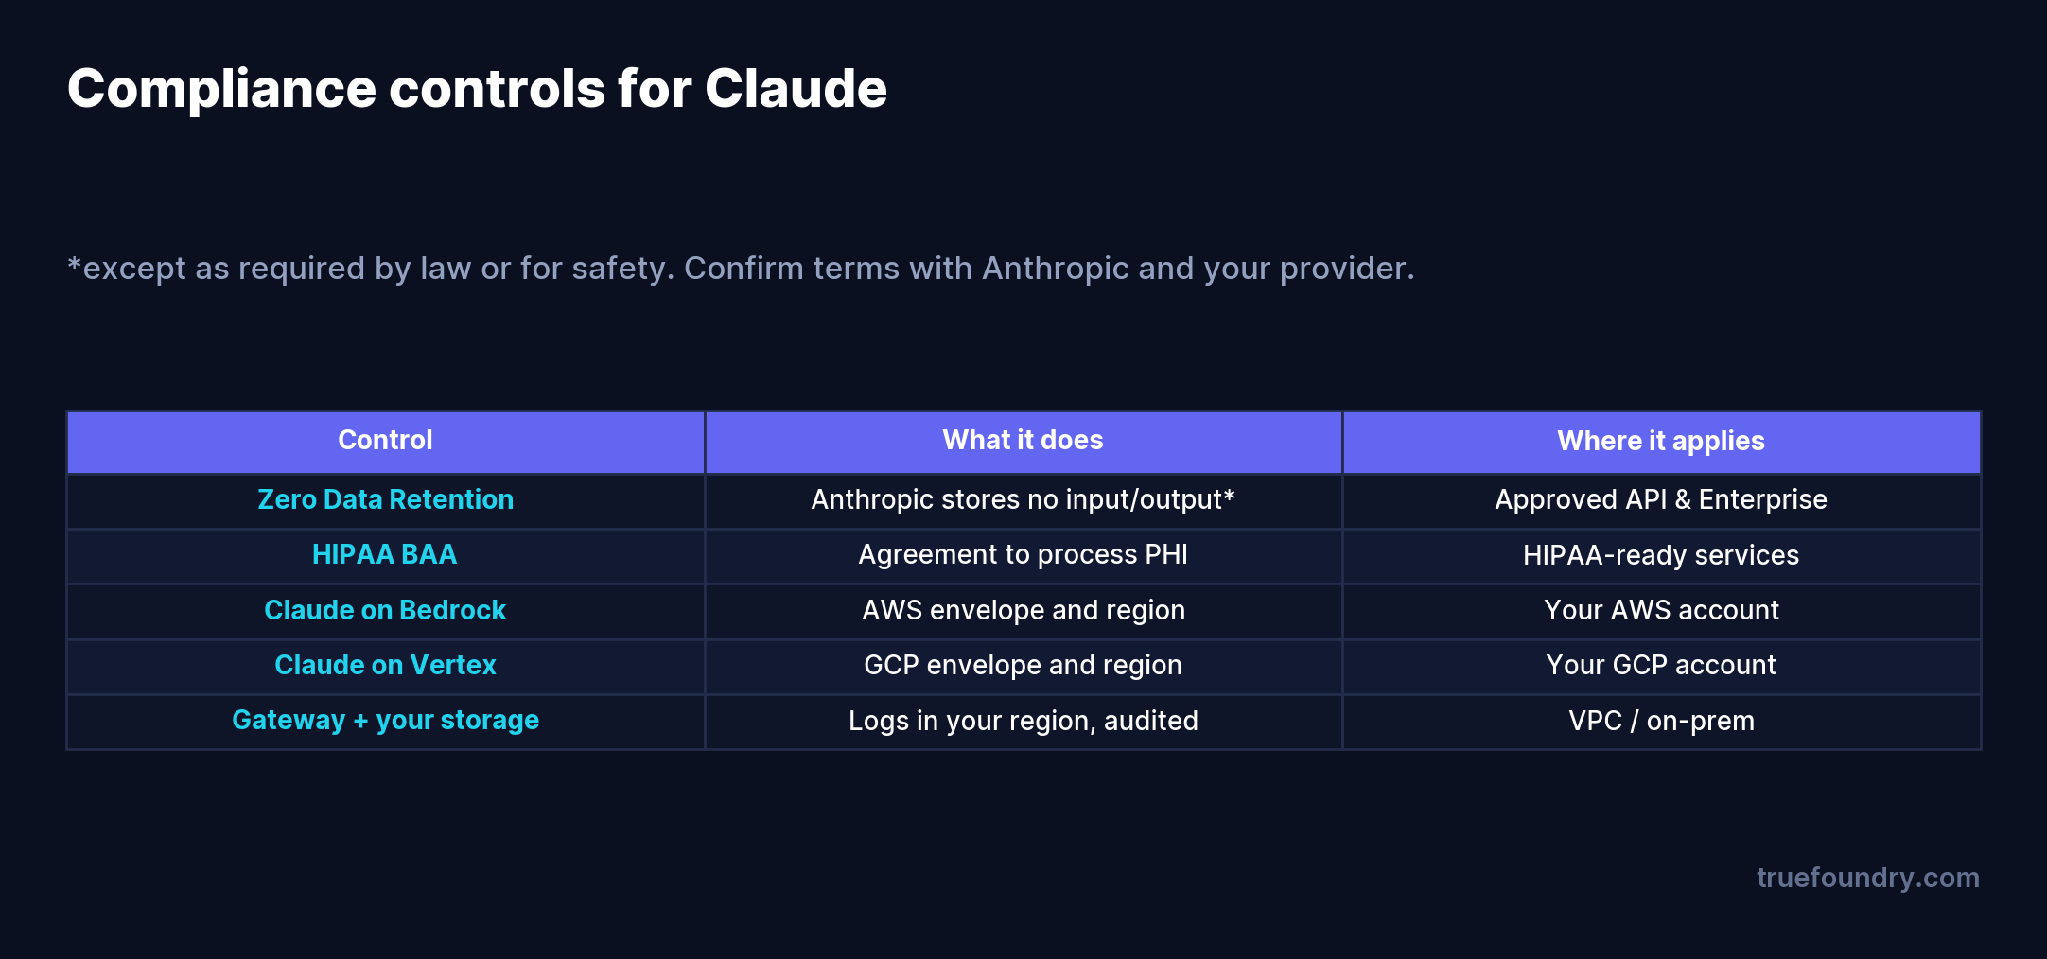
Zero Data Retention. Onder een goedgekeurde ZDR-regeling slaat Anthropic uw inputs of outputs niet op, behalve waar nodig om te voldoen aan de wet of om misbruik te bestrijden — het bewaart nog steeds User Safety-classifierresultaten om het Usage Policy af te dwingen. ZDR is beschikbaar voor goedgekeurde Claude API- en Enterprise-klanten, beoordeeld per organisatie. Platformgebruikers kunnen hun status controleren onder Settings, Privacy Controls, Data retention period.
HIPAA BAA. Een Business Associate Agreement is beschikbaar voor HIPAA-ready diensten van Anthropic — de Claude API met ingeschakelde HIPAA-configuratie en HIPAA-ready Enterprise-plannen — en, belangrijk, een BAA vereist geen ZDR. Voor Claude Code die toegankelijk is via een Console API key, is de BAA alleen van toepassing wanneer die organisatie ZDR heeft ingeschakeld. De exacte functies die door elke BAA worden gedekt en de configuratie die elk vereist, staan vermeld in de BAA-documentatie van Anthropic.
Het praktische punt: ZDR en een BAA zijn verschillende controls voor verschillende vereisten. Als uw regel is "de leverancier mag onze gegevens niet bewaren", is dat ZDR. Als uw regel is "we hebben een ondertekende BAA nodig om PHI te verwerken", is dat het HIPAA-pad, dat met of zonder ZDR kan draaien. Sommige gereguleerde teams willen beide; velen hebben er slechts één nodig.
Het kiezen van een compliant eindpunt is noodzakelijk maar niet voldoende — u moet ook bepalen waar verzoekgegevens worden opgeslagen en bewijzen wat er is gebeurd. Dat is de laag die een gateway toevoegt, ongeacht welk Claude-pad u kiest.
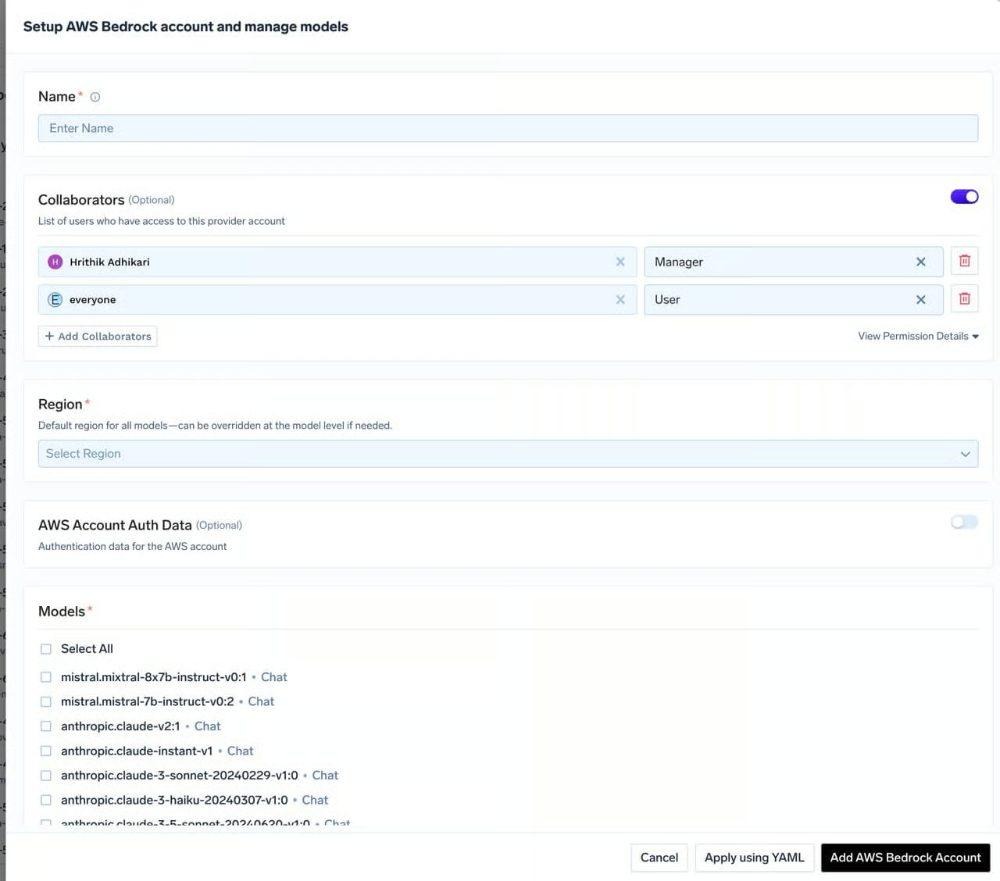
Gerouteerd via de TrueFoundry AI Gateway kan Claude-verkeer zo worden geconfigureerd dat verzoek- en responsgegevens worden opgeslagen in uw eigen blob-opslag en -regio, het control plane zit nooit in het live verzoekpad (bij hybride en self-hosted implementaties), en elke call wordt gelogd voor audit doeleinden — het bewijs dat toezichthouders vragen. U kiest de Bedrock-regio (en overrides per model), authenticeert met een assumed IAM-rol of -sleutel in plaats van langdurige root-referenties, en adresseert Claude via een logische naam, zodat het onderliggende eindpunt kan veranderen zonder applicaties aan te raken.
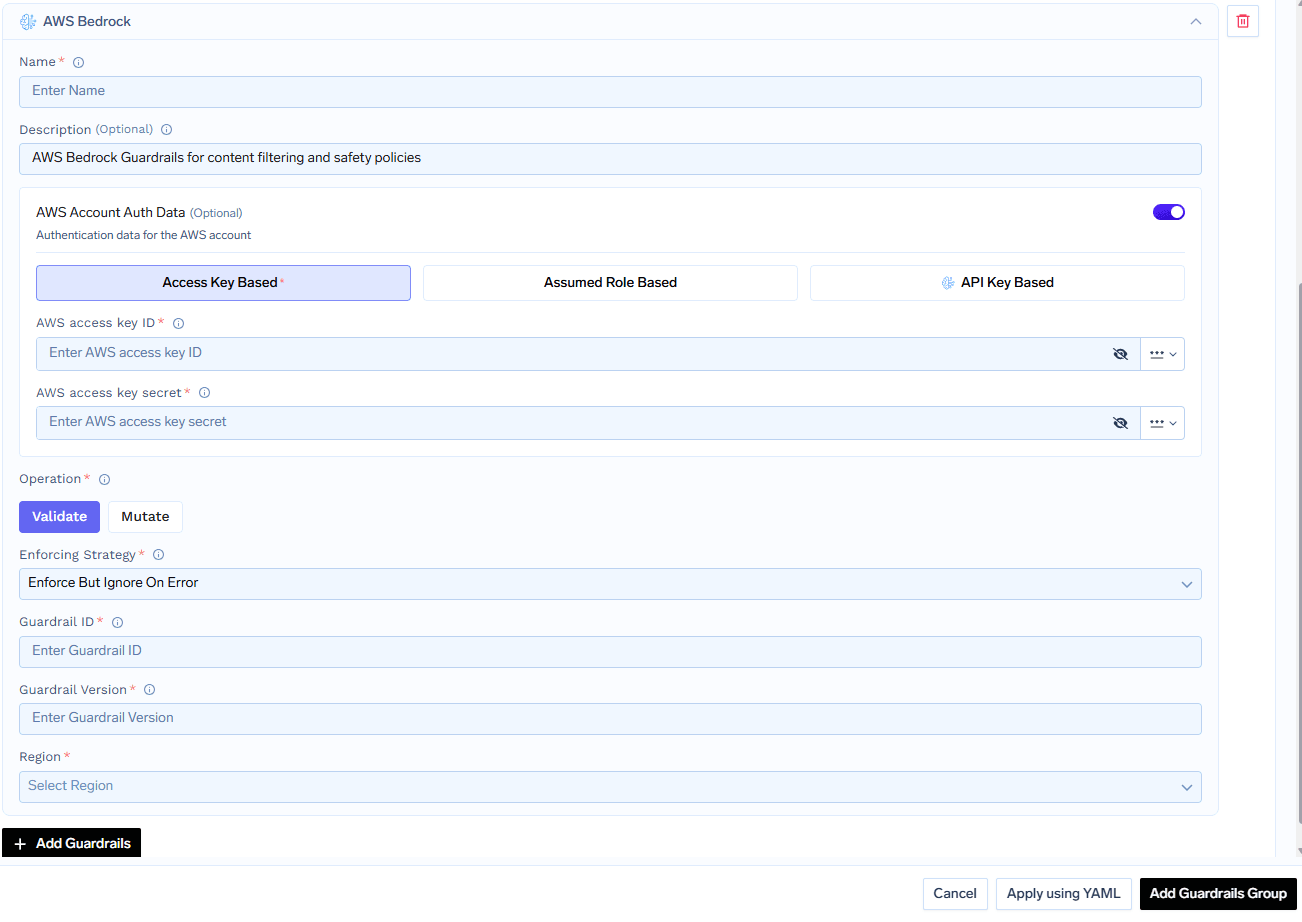
En omdat de gateway wordt geïmplementeerd als SaaS, in uw VPC, on-premise of air-gapped, kunt u het gehele data plane binnen uw eigen netwerk plaatsen wanneer residentie- of soevereiniteitsregels dit vereisen — zodat LLM-verkeer en verzoekgegevens uw omgeving nooit verlaten.
Compliance gaat niet alleen over retentie en regio; het gaat ook over wat u in de eerste plaats verstuurt. Een ondersteuningsprompt die een patiëntnaam of een rekeningnummer naar een provider brengt, is een probleem dat geen enkele BAA volledig neutraliseert. De gateway is de plek om het op te vangen: een PII-guardrail kan gevoelige velden redacteren (en in tool-resultaten) voordat het verzoek Claude, Bedrock of Vertex bereikt, zodat de ruwe identificatie uw grens nooit verlaat. Combineer dat met de bovenstaande keuzes voor retentie en regio en u heeft defense-in-depth in plaats van één enkele contractuele controle.
Ze halen ZDR en een BAA door elkaar. Het zijn verschillende controls. ZDR gaat over het niet opslaan van gegevens door Anthropic; een BAA is de HIPAA-overeenkomst om PHI te verwerken, en het vereist geen ZDR. Kies voor uw werkelijke regel.
Ze nemen aan dat het API-pad het enige is. Voor residentie of een bestaande cloud-BAA houdt Bedrock of Vertex Claude binnen een cloudaccount en -regio die u al heeft goedgekeurd.
Ze vergeten waar verzoeklogs staan. Een compliant model-eindpunt helpt niet als verzoekgegevens in de opslag van een derde partij belanden. Bewaar logs in uw eigen bucket en regio.
Ze vertrouwen op contracten in plaats van controls. Een BAA voorkomt niet dat een prompt PII bevat. Anonimiseer bij de gateway zodat gevoelige gegevens uw grens nooit verlaten.
Claude draait in gereguleerde omgevingen — de vraag is nooit "of", maar "via welk pad en met welke controls." Bepaal eerst de toegangsroute (Anthropic API gehard met ZDR en/of een BAA, of Claude op Bedrock of Vertex binnen een cloud-kader dat u al vertrouwt), omdat dit uw gegevensverwerkingsprofiel instelt. Voeg vervolgens de controls toe die een contract niet kan bieden: verzoekgegevens in uw eigen regio en opslag, PII geanonimiseerd bij de grens, elke call geauditeerd, en het data plane in uw VPC of on-premise wanneer residentie dat vereist.
Een gateway is wat die controls consistent maakt over welk Claude-eindpunt u ook gebruikt, en wat u het bewijs levert. Kies het pad voor uw regel, stel de controls één keer in en Claude wordt bruikbaar onder de vereisten die anders een implementatie zouden stoppen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



Anthropic offers a HIPAA BAA for its HIPAA-ready services (the Claude API with HIPAA configuration enabled, and HIPAA-ready Enterprise plans); a BAA doesn’t require ZDR. Running Claude on AWS Bedrock or Google Vertex places it under your cloud provider’s compliance envelope. Confirm scope with Anthropic, the provider, and your compliance team.
Under an approved ZDR arrangement, Anthropic doesn’t store your inputs or outputs except as required by law or for safety enforcement (it still keeps safety classifier results). It’s available to approved Claude API and Enterprise customers.
Yes — via AWS Bedrock or Google Vertex you choose the region, and a gateway lets you set it (with per-model overrides) and keep request data in your own regional storage.
Niet noodzakelijk - een BAA en ZDR zijn gescheiden zaken. Een BAA kan samengaan met standaard retentie; ZDR is de controle die opslag verwijdert. Kies op basis van of uw vereiste 'geen retentie' is of 'ondertekende BAA om PHI te verwerken.'
Apply a PII guardrail at the gateway that redacts sensitive fields on input and in tool results before the request reaches the model, so raw identifiers never leave your environment.



Het laatste nieuws, artikelen en bronnen in je inbox



















