



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Als u AI-agents bouwt die moeten communiceren met externe tools en API's, bent u waarschijnlijk tegen dezelfde muur opgelopen als wij: het N×M-integratieprobleem. Naarmate het aantal agents (N) en tools (M) toeneemt, implementeert elke agent uiteindelijk zijn eigen verbinding, authenticatie en foutafhandeling voor elke tool. Dit creëert een N×M-matrix van punt-tot-punt-integraties die moeilijk te beheren, te beveiligen en te observeren is. Elke agent die rechtstreeks verbinding maakt met elke tool creëert een ingewikkeld web van punt-tot-punt-verbindingen.
Vandaag kondigen we met trots de TrueFoundry MCP Gateway aan: een enterprise-ready platform dat de toegang tot AI-ontwikkelingstools centraliseert met behulp van het Model Context Protocol (MCP). In plaats van honderden individuele toolconfiguraties te beheren binnen uw ontwikkelingsteams, kunt u veilige, beheerde toegang bieden tot gecureerde AI-tools via één enkel platform.
Wanneer agents rechtstreeks verbinding maken met tools, wordt elke agent zijn eigen miniatuur-integratiehub. Dit werkt prima voor één agent die met één tool communiceert, maar het valt snel uit elkaar naarmate uw applicatie groeit.
In een direct-connect-model slaat elke agent inloggegevens op en beheert deze voor elke tool die hij gebruikt. Dit creëert een enorm aanvalsoppervlak. U heeft API-sleutels, OAuth-tokens en database-verbindingsreeksen verspreid over meerdere agent-codebases, configuratiebestanden en omgevingsvariabelen. Deze versnippering van inloggegevens (credential sprawl) maakt veilige rotatie bijna onmogelijk en verhoogt het risico op een lek drastisch. Als één agent gecompromitteerd raakt, kan dit de inloggegevens voor tientallen kritieke interne en externe services blootleggen.
Zonder een centraal punt voor verkeersregeling kunt u geen uniform beeld krijgen van de interacties tussen agents en tools. Is een specifieke tool traag? Maakt een agent te veel aanroepen? Welke gebruikersactie heeft een cascade van vijf verschillende tool-aanroepen veroorzaakt? Om deze vragen te beantwoorden, zou u logs van N verschillende agents aan elkaar moeten knopen, wat vaak onpraktisch is. U eindigt met een zwart gat in de observabiliteit waarin foutopsporing reactief is en prestatie-optimalisatie is gebaseerd op giswerk in plaats van data.
Elke externe tool heeft zijn eigen foutmodi, rate limits en tijdelijke foutcondities. In een gedecentraliseerd model moet elke afzonderlijke agent-ontwikkelaar robuuste foutafhandeling implementeren, zoals exponentiële backoff, retries voor idempotente operaties en circuit breakers. Dit resulteert in inconsistente en vaak onvolledige implementaties. De ene agent kan een mislukte aanroep agressief opnieuw proberen, waardoor per ongeluk een denial-of-service-aanval wordt uitgevoerd op een zwaarbelaste tool, terwijl een andere stilzwijgend kan mislukken en een kritiek bedrijfsproces kan verstoren.
Elke nieuwe tool-integratie wordt een aanzienlijke ontwikkelingsinspanning, herhaald over meerdere agents. Ontwikkelaars verspillen tijd aan het schrijven van boilerplate-code voor authenticatie, verzoekondertekening en respons-parsing in plaats van zich te focussen op de kernlogica van de agent. Wanneer de API van een tool verandert, moet u elke agent die deze gebruikt individueel identificeren en bijwerken. Deze hoge onderhoudslast vertraagt de ontwikkelingssnelheid en maakt het moeilijk om de capaciteiten van een agent uit te breiden.
MCP is een open protocol dat standaardiseert hoe applicaties context bieden aan LLM's. Denk aan MCP als een USB-C-poort voor AI-applicaties—het biedt een gestandaardiseerde manier om AI-modellen te verbinden met verschillende databronnen en tools.
MCP Servers zijn programma's die data en functionaliteiten beschikbaar stellen aan LLM's via het MCP-protocol. Bijvoorbeeld:
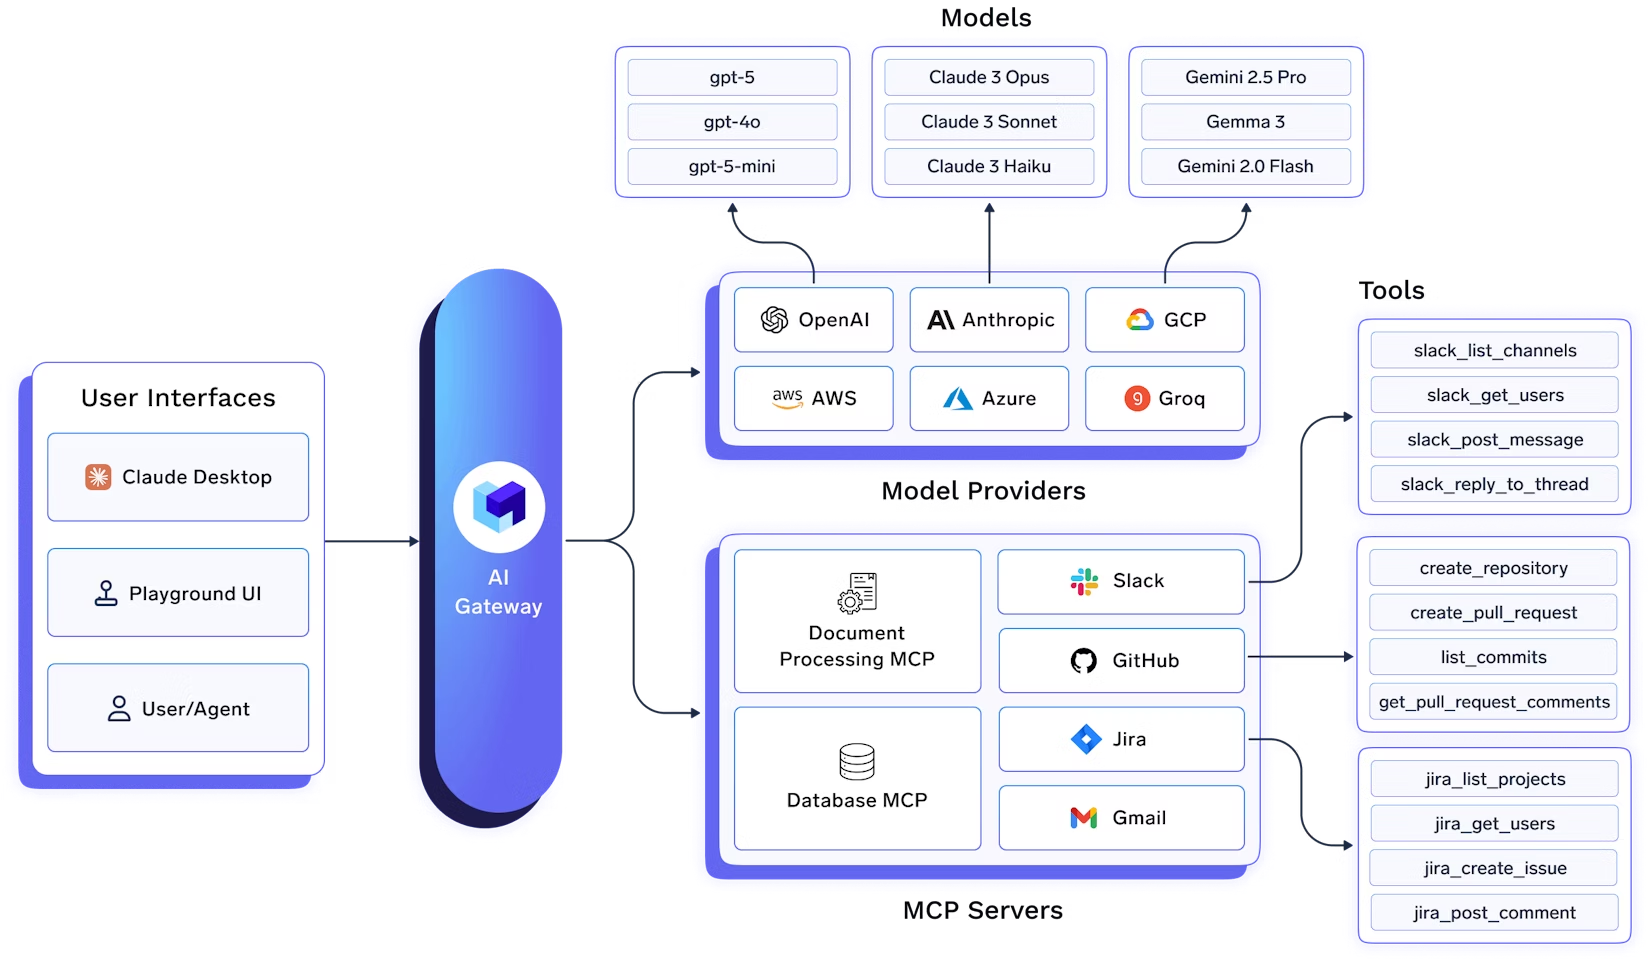
Een MCP Gateway is een gespecialiseerde reverse proxy die zich bevindt tussen uw AI-agents (de clients) en uw tools (de MCP-servers). In de praktijk fungeert het als een gecentraliseerde MCP-hub, die tool-discovery, authenticatie, routing en observabiliteit consolideert in één enkel controlepunt voor alle agent-tool-interacties. In plaats van dat agents rechtstreeks verbinding maken met tientallen verschillende tool-eindpunten, maken ze allemaal verbinding met één enkel, gecentraliseerd gateway-eindpunt. De gateway stuurt verzoeken vervolgens veilig door naar de juiste bovenliggende tools. Deze architectuur lost kritieke problemen op voor ontwikkelaars die agentic systemen bouwen:
Gecentraliseerde beveiliging & governance: De gateway wordt één enkel controlepunt voor alle agent-tool-interacties. U kunt authenticatie, autorisatie (zoals rolgebaseerde toegangscontrole) afdwingen en gedetailleerde audit-logs op één plek maken.
Uniforme observabiliteit: Een MCP Gateway centraliseert logging, metrieken en tracing. U kunt de latentie bewaken, foutpercentages volgen en een complexe agent-taak over meerdere tool-aanroepen trachen vanuit één enkel dashboard.
Operationele efficiëntie: Een gateway vereenvoudigt het toolbeheer. Het onderhoudt een centraal register van beschikbare tools, zodat agents deze dynamisch kunnen ontdekken. Het beheert de inloggegevens voor alle bovenliggende tools en voegt deze waar nodig veilig in bij verzoeken.
Kostenbeheer: AI-agents kunnen duur zijn en veel aanroepen maken naar LLM's en betaalde tool-API's. Een gateway geeft u de controle om deze kosten te beheren via caching, rate limiting en budgetcontroles.
Belangrijkste metrieken voor het evalueren van een Gateway
| Criterium | Wat moet u evalueren? | Prioriteit | TrueFoundry |
|---|---|---|---|
| Latentie | Voegt <10ms p95 overhead toe voor time-to-first-token? | Must Have | ✅ Ondersteund |
| Data-residentie | Bewaart logs binnen uw regio (EU/US)? | Afhankelijk van use-case | ✅ Ondersteund |
| Routing op basis van latentie | Schakelt automatisch om op basis van realtime latentie/storingen? | Must Have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Sleutelrotatie & Intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |

De TrueFoundry AI Gateway is een enterprise-ready platform dat de toegang tot AI-ontwikkelingstools centraliseert met behulp van MCP. Het biedt een MCP-register, gecentraliseerde authenticatie en een ingebouwde MCP-client die de agentic loop tussen de LLM en de MCP-servers orchestreert.
Agents authenticeren eenmalig bij de MCP Gateway, die hun MCP-verzoeken doorstuurt naar geregistreerde MCP-servers (Slack, GitHub, interne tools), waarbij het Control Plane tokens, OAuth-stromen en toegangsbeleid beheert.

1. Gecentraliseerd MCP-register
U kunt zowel openbare als zelf-gehoste MCP-servers toevoegen die zijn geregistreerd in het TrueFoundry Control Plane. Het Control Plane onderhoudt het gecentraliseerde register van alle MCP-servers en hun authenticatiemechanismen. Het verwerkt gebruikersspecifieke OAuth2-stromen, slaat toegangstokens veilig op en ververst deze, en zorgt ervoor dat gebruikers alleen toegang hebben tot resources waarvoor ze geautoriseerd zijn.
Dit lost het credential sprawl-probleem op: in plaats van dat elke ontwikkelaar zijn eigen API-sleutels en OAuth-tokens voor elke tool beheert, beheert de gateway deze centraal. Gebruikers authenticeren zich eenmalig bij de gateway, en de gateway regelt alle stroomafwaartse authenticatie.
2. Fijnmazige toegangscontrole
Tijdens het registreren van een MCP-server kunt u de lijst met gebruikers/teams opgeven die er toegang toe hebben. Dit maakt fijnmazige toegangscontrole op ondernemingsniveau mogelijk. Dit gebeurt via MCP Server Groups, waarin u beheerders kunt definiëren die toegang tot de MCP-servers kunnen beheren en aan anderen kunnen verlenen.
U zou bijvoorbeeld het volgende kunnen hebben:
Elke groep ziet alleen de tools waarvoor ze geautoriseerd zijn, wat het aanvalsoppervlak verkleint en onbedoeld misbruik voorkomt.
3. Uniforme authenticatie
Elke gebruiker kan één Personal Access Token (PAT) genereren waarmee hij toegang heeft tot alle modellen en MCP-servers waarvoor hij autorisatie heeft. U kunt ook een Virtual Account Token (VAT) genereren om een applicatie toegang te bieden tot een specifieke set MCP-servers.
De gateway ondersteunt meerdere authenticatiemethoden:
De gateway verwerkt de complexiteit van OAuth2-stromen, waaronder:
4. Virtuele MCP-servers
Eén van de krachtigste functies is de mogelijkheid om Virtuele MCP-servers te maken. Hiermee kunt u tools van meerdere MCP-servers combineren tot één gecureerde MCP-server waarmee uw applicatie verbinding kan maken.
Stel dat u geïntegreerde MCP-servers voor GitHub en Slack heeft. Een team in uw bedrijf werkt aan een Agent die toegang vereist tot deze twee MCP-servers, maar u wilt gevaarlijke tools zoals `delete_project`, `delete_pr`, etc. niet blootstellen.
Met een Virtuele MCP-server kunt u een nieuwe MCP-server maken door een selectie van veilige tools uit de GitHub- en Slack MCP-servers te nemen. Deze nieuwe Virtuele MCP-server is toegankelijk zoals elke andere externe MCP-server en vereist geen deployment. Het wordt volledig beheerd door de gateway.
Dit is bijzonder nuttig voor:
5. Agent Playground
TrueFoundry AI Gateway biedt een playground waar gebruikers kunnen experimenteren met prompts en verschillende tools van MCP-servers om agents te bouwen. De gateway wordt geleverd met veelgebruikte tools zoals Websearch, WebScraping, documentextractie en code-uitvoering.
De gateway bevat een MCP-client die het uitvoeren van de door de LLM-providers gekozen tools orchestreert. De Gateway streamt de voortgang van het verzoek ook terug naar de UI, zodat de gebruiker de LLM-antwoorden, tool-aanroepen en de tool-antwoorden in realtime kan zien.
Dit maakt het voor ontwikkelaars eenvoudig om:
6. MCP-servers gebruiken in code
De Gateway biedt code-snippets die laten zien hoe u de MCP-servers in uw code kunt gaan gebruiken. U kunt de MCP Gateway API rechtstreeks gebruiken of integreren met populaire MCP-clientbibliotheken.
Hier is een voorbeeld van het gebruik van de gateway vanuit Python:
6. Vierlaagse authenticatie & autorisatie
De gateway implementeert een uitgebreid systeem van vier lagen voor authenticatie en autorisatie:
Laag 1: Gateway-authenticatie
Elke gebruiker/applicatie heeft een token nodig om met de gateway te communiceren - een TrueFoundry API-sleutel of uw eigen IDP-token. TrueFoundry AI Gateway kan uw eigen IDP-token verifiëren en het e-mailadres van de gebruiker uit het token extraheren op basis van de SSO-instellingen.
Dit betekent dat u kunt integreren met uw bestaande identity provider (Okta, Azure AD, Google Workspace, etc.) zonder dat gebruikers afzonderlijke TrueFoundry-accounts hoeven aan te maken.
Laag 2: Gateway-toegangscontrole
U kunt op de gateway-laag definiëren welke gebruikers toegang hebben tot welke MCP-servers. Dit maakt fijnmazige toegangscontrole op ondernemingsniveau mogelijk. Dit gebeurt via MCP Server Groups, waarin u beheerders kunt definiëren die toegang tot de MCP-servers kunnen beheren en aan anderen kunnen verlenen.
Laag 3: Externe service-autorisatie (MCP Server Auth)
Dit is de autorisatie die door de MCP-server is geïmplementeerd voor toegang tot de externe service. TrueFoundry laat toe dat MCP-servers worden geïntegreerd met de volgende authenticatiemechanismen:
De gateway verwerkt de complexiteit van OAuth2-stromen:
Laag 4: Custom Headers
U kunt aangepaste headers doorgeven aan MCP-servers met behulp van de `x-tfy-mcp-headers`-header. Dit is nuttig voor authenticatietokens, metadata of andere headers die uw MCP-server nodig heeft. Aangepaste headers overschrijven altijd de standaard authenticatie die is geconfigureerd voor de MCP-server.
Een grote engineeringorganisatie wil alle ontwikkelaars toegang geven tot GitHub, JIRA en Slack via AI-agents, maar met verschillende machtigingsniveaus:
Met de TrueFoundry MCP Gateway:
Een SaaS-platform wil dat hun klanten AI-agents kunnen bouwen die communiceren met de eigen tools van de klant (bijv. hun GitHub, hun Slack):
Een organisatie wil interne tools (databases, API's) beschikbaar stellen aan AI-agents, maar met strenge beveiligingseisen:
Aan de slag gaan met de TrueFoundry MCP Gateway is eenvoudig:
De gateway ondersteunt zowel gebruikersauthenticatie (via OAuth2-stromen) als machine-to-machine authenticatie (via Client Credentials grant), waardoor het geschikt is voor zowel interactieve agents als geautomatiseerde workflows.
Laten we het proces doorlopen voor het bouwen van een complete MCP-server met OAuth2-authenticatie en het integreren ervan met de TrueFoundry MCP Gateway. We maken een eenvoudige rekenmachine MCP-server die zowel gebruikersauthenticatie (via de Gateway) als machine-to-machine authenticatie demonstreert.
Raadpleeg deze documentatie voor de volledige tutorial - https://docs.truefoundry.com/docs/ai-gateway/mcp-server-oauth-okta
De volledige code voor deze tutorial is beschikbaar in onze [GitHub-repository]
Deze tutorial demonstreert:
De gateway verwerkt de complexiteit van OAuth-stromen, tokenbeheer en vernieuwing, waardoor gebruikers toegang hebben tot al hun geautoriseerde MCP-servers met één enkele Personal Access Token.
Naarmate AI-agents van prototypes naar productie bewegen, wordt de integratiearchitectuur kritiek. Het N×M-integratieprobleem is niet zomaar een theoretisch probleem—het is een echte barrière voor het bouwen van betrouwbare, veilige en schaalbare agentic systemen.
Een MCP Gateway is geen niche-component meer. Het is een kritieke infrastructuur voor elk team dat productie-ready AI-agents bouwt. Het biedt het essentiële control plane voor het beheren van de beveiliging, observabiliteit en operationele complexiteit van agent-tool-interacties op schaal.
Door de toegang tot tools te centraliseren via een gateway, lost u niet alleen de problemen van vandaag op—u legt een schaalbare basis voor de toekomst. Naarmate uw agent-ecosysteem groeit, groeit de gateway mee, wat zorgt voor consistente beveiligings-, observabiliteits- en operationele patronen in al uw agent-tool-interacties.
De TrueFoundry MCP Gateway lost de fundamentele integratie-uitdagingen op waar elk team dat AI-agents bouwt mee te maken krijgt. Door een gecentraliseerd, veilig en observeerbaar platform voor agent-tool-interacties te bieden, stelt het teams in staat om:
Als u AI-agents bouwt en worstelt met het N×M-integratieprobleem, horen we graag van u. De TrueFoundry MCP Gateway is nu beschikbaar en we zijn benieuwd wat u ermee gaat bouwen.
Bekijk onze documentatie voor meer informatie of neem contact op om uw specifieke use-case te bespreken.
Wat zijn uw gedachten over MCP Gateways? Heeft u te maken gehad met soortgelijke integratie-uitdagingen? We horen graag uw ervaringen in de reacties.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















