



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Voor cloudarchitecten en DevOps-engineers is de grootste uitdaging bij het schalen van Generatieve AI vaak niet de beschikbaarheid van compute-resources, maar de orchestratie van die resources. AWS biedt krachtige primitives -- Amazon EKS, Spot Instances, IAM-rollen en Amazon Bedrock. Het combineren hiervan tot een samenhangend interne ontwikkelaarsplatform vereist echter vaak complexe configuratie en continu onderhoud.
TrueFoundry fungeert als die orchestratielaag en bevindt zich als een infrastructuuroverlay direct binnen uw AWS-account. Hieronder leggen we precies uit hoe het platform integreert met AWS—met aandacht voor beveiligingsgrenzen, identiteitsfederatie, netwerken en compute-optimalisatie.
We gebruiken een gescheiden-architectuur om beheer los te koppelen van uitvoering.
Connectivity berust op een veilige, outbound-only WebSocket- of gRPC-stream. De agent die in uw cluster draait, initieert de verbinding met de Control Plane om nieuwe deploymentmanifesten op te halen en status-updates (zoals pod-status) te pushen. Omdat het verkeer uitsluitend uitgaand is, hoeft u geen inkomende poorten te openen in uw VPC-security groups—waardoor uw VPC volledig privé blijft.
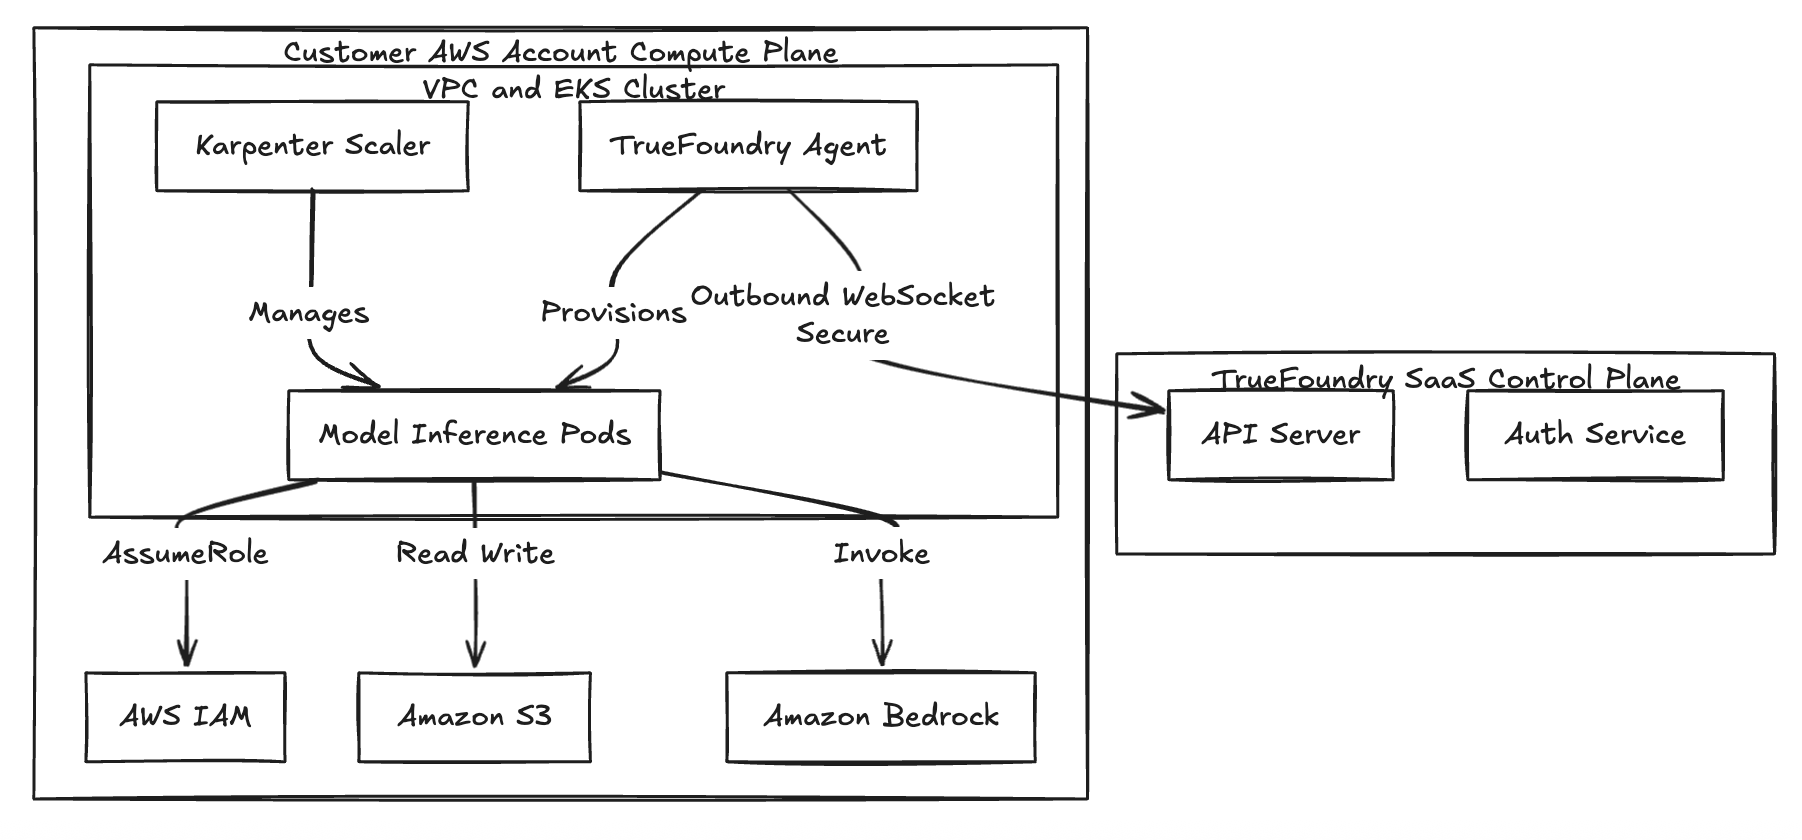
Afb. 1: De Split-Plane-architectuur zorgt ervoor dat dataresidentie binnen de VPC van de klant blijft.
Bij het deployen van TrueFoundry in een AWS-omgeving maakt de netwerkconfiguratie gebruik van de AWS VPC CNI-plugin voor Kubernetes. Compute-resources werken binnen privé-subnets, wat ervoor zorgt dat inference-endpoints standaard niet worden blootgesteld aan het openbare internet.
TrueFoundry zet Istio in om oost-west-verkeer tussen microservices te beheren. Bijvoorbeeld, in een RAG-pipeline waar een embedding-service communiceert met een vectordatabase, beheert Istio de routing en dwingt het mutual TLS (mTLS) af. Dit zorgt ervoor dat intern clusterverkeer onderweg is versleuteld zonder dat er wijzigingen op applicatieniveau nodig zijn.
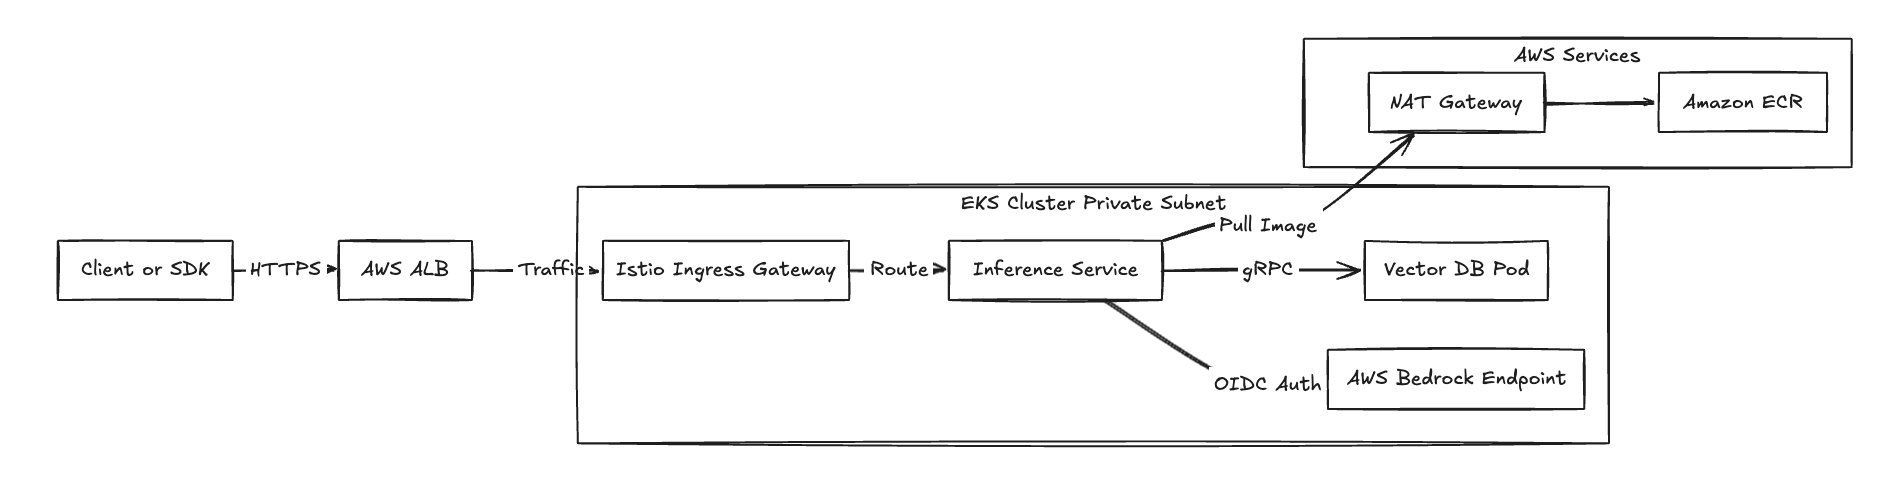
Afb. 2: Netwerkverkeersstroom die ingress voor inference en egress voor afhankelijkheden demonstreert.
Een primair beveiligingsdoel in enterprise AWS-omgevingen is het elimineren van statische credentials. TrueFoundry pakt dit aan door het implementeren van IAM Roles for Service Accounts (IRSA).
Wanneer een gebruiker een workload deployt, zoals een fine-tuning-job of een inference-service, voert het platform de volgende workflow uit:
Dit mechanisme zorgt ervoor dat applicatiecode standaard AWS SDK's (bijv. boto3) gebruikt zonder hardcoded secrets. Als een pod gecompromitteerd raakt, blijft de potentiële impact beperkt tot de specifieke rechten die aan die IAM-rol zijn verleend, en verlopen de credentials automatisch.
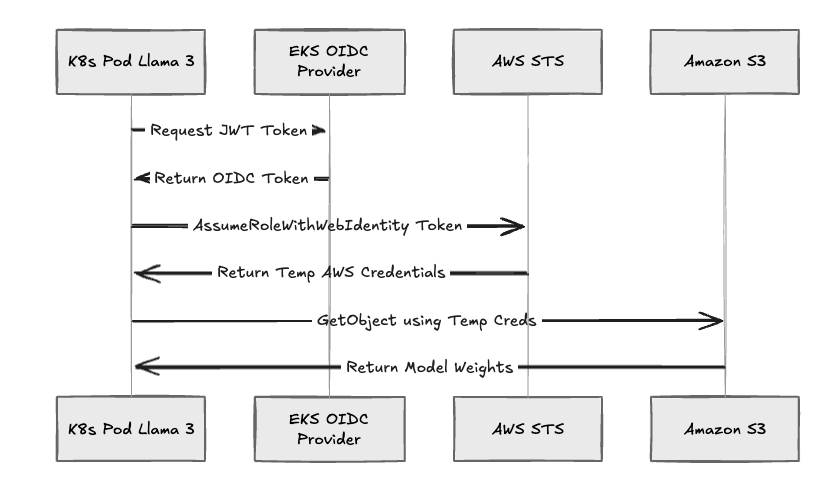
Afb. 3: De IRSA-authenticatiestroom die door TrueFoundry-workloads wordt gebruikt.
Het draaien van Large Language Models (LLM's) op on-demand instances brengt aanzienlijke kostenuitdagingen met zich mee. TrueFoundry orchestreert Karpenter, het open-source Kubernetes node-provisioningsysteem, om de compute-benutting te optimaliseren.
TrueFoundry biedt gespecialiseerde logica voor het beheren van EC2 Spot Instances:
Deze orchestratie maakt het betrouwbare gebruik van Spot Instances mogelijk voor productie-inferenceworkloads, wat doorgaans leidt tot besparingen van tot wel 70% in vergelijking met On-Demand-prijzen voor spot-tolerante workloads.
Voor organisaties die eigen modellen gebruiken, dient TrueFoundry als een universele API-interface voor Amazon Bedrock en Amazon SageMaker.
In plaats van directe AWS SDK-calls in de applicatiecode te verwerken, routen ontwikkelaars verzoeken via de TrueFoundry Gateway. De Gateway voert de volgende taken uit:
Deze centralisatie stelt beheerders in staat om toegangsbeleid op Gateway-niveau te beheren zonder continu IAM-policies aan te passen of AWS-credentials te roteren.
TrueFoundry ondersteunt het deployen van modellen naar SageMaker-endpoints. Het platform biedt echter ook de mogelijkheid om modellen rechtstreeks op EC2/EKS te deployen. Dit alternatief stelt organisaties in staat om de extra kosten te vermijden die doorgaans verbonden zijn aan volledig beheerde inference-endpoints, terwijl een consistente deploymentervaring voor de ontwikkelaar behouden blijft.
TrueFoundry is ontworpen om te integreren met bestaande Infrastructure as Code-workflows. Het platform biedt geverifieerde Terraform-modules om de vereiste onderliggende infrastructuur te provisioneren:
Dit zorgt ervoor dat de omgeving bestaat uit standaard AWS-resources die zijn gedefinieerd in het Terraform statefile van de klant, waardoor deze volledig auditeerbaar blijft.
De volgende tabel geeft een overzicht van de operationele verschillen tussen het bouwen van een platform met behulp van ruwe AWS-primitives versus het gebruik van de TrueFoundry-overlay.
De integratie van TrueFoundry met AWS sluit aan bij het architecturale patroon om de hyperscaler te gebruiken voor infrastructuurbetrouwbaarheid, terwijl een gespecialiseerde control plane wordt geïmplementeerd voor applicatiespecifiek beheer.
Voor organisaties die in AWS hebben geïnvesteerd, biedt dit model een mechanisme om AI-operaties te moderniseren met behoud van bestaande dataresidentie en beveiligingsperimeters. De klant behoudt de controle over de VPC en beveiligingsgrenzen, terwijl TrueFoundry wordt gebruikt om de complexiteit van de AI-applicatielifecycle te stroomlijnen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















