



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
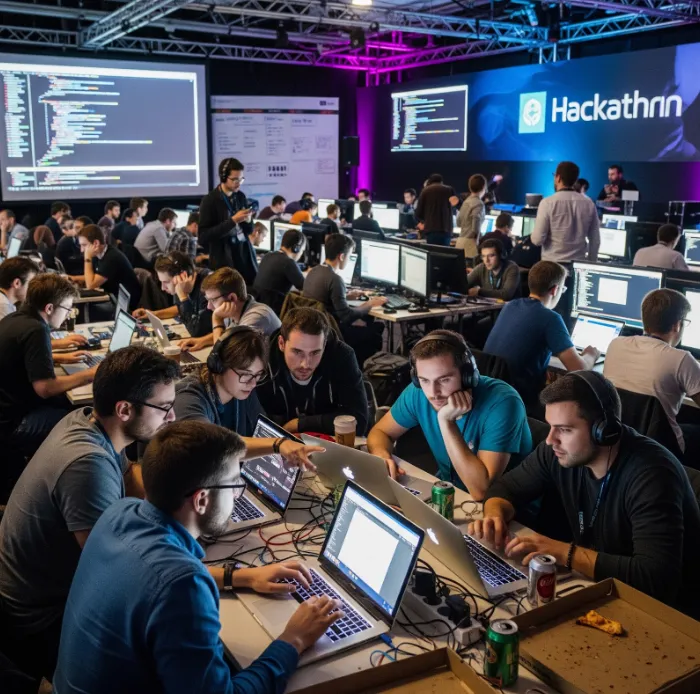
Het is de interne AI-hackathon van uw bedrijf en de coding agent van een deelnemer raakt verstrikt in een onbedoelde retry loop. Urenlang blijft deze verzoeken met een lange context afvuren op een kostbaar model.
Omdat de organisatoren ruwe provider-keys aan elke deelnemer hebben uitgedeeld, zijn er geen besturingsmechanismen op teamniveau voor uitgaven of verzoeksnelheid. Tegen maandagochtend had één op hol geslagen workflow een reusachtig deel van het gedeelde LLM-budget verbruikt en de organisatie in een krappe rate-limit-situatie geduwd.
Dat verhaal komt aan omdat het herkenbaar en aannemelijk is. Maar de echte les is breder: het juiste enterprise-patroon voor een hackathon is niet het uitdelen van ruwe provider credentials in de hoop dat teams zich netjes gedragen. Het is het navigeren van elk verzoek via een governed gateway die teams kan scheiden, beleid aan metadata kan koppelen en experimenten binnen een gecontroleerd operationeel model kan houden.
TrueFoundry past uitstekend binnen dat patroon omdat het Kubernetes-native workspace-grenzen, indirecte secret-afhandeling, metadata-bewuste policy controls, agent guardrails en een gateway-native playground combineert. De meer precieze claim is niet dat het 'nul datalekken' of een perfecte hard-stop accounting garandeert onder elk burst-patroon. De sterkere en beter verdedigbare claim is dat het platformteams een geloofwaardig control plane biedt om hackathons uit te voeren zonder dat ze veranderen in onbeheerde kosten- en beveiligingsincidenten.

De eerste regel van een veilige hackathon is simpel: deelnemers zouden de ruwe provider API keys nooit te zien moeten krijgen. Zodra een key gekopieerd is naar notebooks, lokale omgevingen of agent-configuratiebestanden, wordt het zowel een beveiligingsprobleem als een facturatieprobleem.
Het workspace-model van TrueFoundry helpt hierbij omdat workspace-isolatie samenvalt met Kubernetes namespace-grenzen. In de praktijk betekent dit dat workloads voor de ene workspace in een andere namespace draaien dan workloads in een andere workspace, en dat provider credentials kunnen worden ontsloten via secret groups en secret FQNs in plaats van direct te worden geplakt in app-manifesten of bronbestanden.
Dat is de juiste architectuur voor hackathonteams. Geef elk team een workspace, geef workloads alleen toegang tot de secret groups die ze nodig hebben, en houd de daadwerkelijke provider credential gedurende het hele proces onder beheer van het platform team. De gebruikerservaring blijft eenvoudig, maar de blast radius is kleiner en auditeerbaar.
De belangrijkste operationele vraag bij een AI-hackathon is niet of u de uitgaven achteraf kunt inzien. Het is of het platform beleid kan evalueren op het verzoekpad voordat een op hol geslagen workload kostbaar wordt.
Het gateway plane van TrueFoundry evalueert authenticatie, routing, guardrails, rate limits en budgetbeleid op het hot path met behulp van in-memory status. Dit maakt handhaving met lage latentie mogelijk nog voordat het model wordt aangeroepen. Dat is aanzienlijk beter dan een ontwerp waarbij het enige betrouwbare kostenoverzicht pas beschikbaar is nadat de logs downstream zijn verwerkt.
Het bijzonder nuttige onderdeel voor hackathons is metadata scoping. In plaats van handmatig één regel per team te schrijven, kunt u de teamidentiteit toevoegen in x-tfy-metadata en beleid dynamisch toepassen met velden zoals metadata.project_id. Dat betekent dat één budgetregel en één rate-limit-regel zich dynamisch kunnen vertakken naar geïsoleerde tellers en uitgavenlimieten per team.

Hackathons zijn de plek waar teams MCP-servers, tool-calling agents, database-connectors en interne API's uitproberen. Dat is precies waar een traditioneel beveiligingsmodel dat alleen op LLM's is gericht, begint te falen.
Het guardrail-model van TrueFoundry is hier bijzonder relevant omdat het vier executiepunten biedt: LLM input, LLM output, MCP pre-tool en MCP post-tool. Dat geeft platformteams een meer operationele manier om agents te beheren dan te vertrouwen op één enkel generiek filter voor het model.
Het nuttige onderscheid is dat verschillende risico's zich in verschillende fasen voordoen. Prompt injection kan optreden bij de invoer. Onveilige tool-argumenten verschijnen vóór de uitvoering. Gevoelige gegevens verschijnen mogelijk pas nadat de tool resultaat teruggeeft. Een model met vier hooks stelt u in staat om de juiste controle op het juiste punt in de flow te plaatsen.

Dit is ook waar in-process detectie van belang is. Als het scannen op secrets en gerelateerde controles binnen het gateway-pad kunnen draaien zonder een extra externe afhankelijkheid, is het control model gemakkelijker te begrijpen tijdens een live evenement. Houd basis-guardrails gemeenschappelijk voor alle teams en voeg vervolgens strenger beleid toe voor teams die gevoelige tools of datasets gebruiken.
Een veilige hackathon moet nog steeds snel aanvoelen. Als teams telkens een ticket moeten aanmaken als ze een prompt willen proberen, omzeilen ze het platform. De oplossing is niet minder controle. De oplossing is om het gecontroleerde pad het eenvoudigste pad te maken.
Dit is waar de gateway-native playground het verschil maakt. Het nuttige architecturale punt is dat testverkeer door hetzelfde gateway plane kan stromen dat wordt gebruikt voor productiebeleid. Hierdoor kunnen teams prompts, routing en guardrails direct valideren in de iteratielus, in plaats van het gedrag van het beleid pas na de deployment te ontdekken.
De developer experience wordt ook beter wanneer het platform opsporingssignalen op responsniveau geeft. Headers zoals x-tfy-resolved-model en x-tfy-applied-configurations, plus server-timing overzichten, helpen teams te begrijpen wat er werkelijk is gebeurd bij een testverzoek. Zo hoeven ze niet te raden of een fallback, guardrail of routing-regel is geactiveerd.
Enterprise-lezers zullen direct tegenstribbelen als een artikel te veel belooft over data residency. En terecht. De nuttige claim is niet dat elke deployment magisch 'air-gapped' is. Het is dat het split-plane ontwerp teams in staat stelt om het gateway plane op hun eigen infrastructuur te draaien, terwijl het hot path voor inference, beleidscontroles en modeltoegang onder strengere operationele controle blijft.
De andere helft van het verhaal is observability. Een hackathon is eenvoudiger te beheren wanneer het platformteam snel traces, latentie en beleidsgedrag kan inzien. Maar observability is ook een vlak voor data governance. Als prompt- of responsgegevens worden geëxporteerd voor analyses, moet dat een bewuste keuze zijn met de juiste bewaartermijnen en bestemmingscontroles.
Het residency-verhaal wordt sterker wanneer u de deployment-modus, het logging-gedrag en de exportpaden expliciet beschrijft. Dat bouwt meer vertrouwen op dan te beweren dat er 'nul datalekken' zijn en te hopen dat de lezer geen vervolgvragen stelt.
Ja - het toevoegen van een expliciete workflow voor organisatoren is een goed idee. Het verandert het artikel van architectuurcommentaar in een praktische gids voor de uitvoering.
1. Eén week voor het evenement: definieer het control model
Maak één workspace per team of per competitie-track. Bepaal de toegestane modellen, het standaard provider-pad, het budget per team, de rate limit per team en welke teams MCP-tools of gevoelige interne data mogen gebruiken.
2. Vóór de aftrap: laad het veilige pad vooraf in
Publiceer een kleine starterkit voor deelnemers: het gateway-endpoint, de vereiste structuur van de metadata, voorbeeld-SDK-fragmenten en een korte handleiding voor de playground. Teams moeten beginnen vanaf het beheerde pad, niet vanaf ruwe provider-dashboards.
3. Bij de registratie: wijs elk team een project_id toe
Maak project_id vanaf dag één het verplichte metadata-veld. Dat geeft u een heldere segmentatie van de uitgaven, schonere tracing, overzichtelijkere incidentevaluaties en later minder handmatig koppelwerk.
4. Tijdens de bouwuren: monitor het evenement als een live systeem
Houd de uitgaven op teamniveau, de druk op de rate limits en ongebruikelijke trace-patronen in de gaten. Het doel is om teams vroegtijdig te redden, niet alleen om fouten achteraf te analyseren.
5. Voor agent-teams: vereis een tool-review vóór brede toegang
Als een team databasetoegang, MCP-servers of interne API's wil gebruiken, zet ze dan over op een strenger guardrail-profiel voordat u die tools inschakelt. Agent-experimenten moetendoorgroeien naar meer vertrouwen, niet daar beginnen.
6. Vóór de demo's: dwing een laatste controle via de playground af
Laat elk team de definitieve flow valideren via de playground of het officiële testoppervlak. Dat vangt ontbrekende metadata, onverwachte routing en guardrail-verrassingen op vóór de demotijd.
7. Na het evenement: zet inzichten om in platformstandaarden
Evalueer de traces, budgetincidenten, geblokkeerde aanroepen en supportvragen. Zet de beste praktijken vervolgens om in standaard workspace-templates, codefragmenten en beleidsbaselines voor de volgende hackathon.
De kernstelling van het oorspronkelijke artikel staat nog steeds overeind: als u een enterprise AI-hackathon organiseert, is het veiligste patroon niet het uitdelen van ruwe provider-keys. Het is het routen van verzoeken via een gateway die teams kan scheiden, uitgaven kan meten, de doorvoer kan controleren en agent-workflows kan beheren.
Wat de herziene versie beter maakt, is dat dit wordt verwoord op een manier die een kritische koper kan geloven. Het sterkste hackathon-verhaal van TrueFoundry is geen vage belofte van totale veiligheid. Het is een praktische combinatie van workspace-isolatie, indirecte secret-afhandeling, op metadata afgestemd beleid, beheerde agent hooks, controle op het verzoekpad en een playground die teams helpt te testen via dezelfde beleidsinterface als waarover ze opleveren.
Dat is voldoende. Uw hackers kunnen nog steeds bouwen aan de toekomst. Uw platform-, beveiligings- en financieele teams hoeven er alleen geen weekend meer aan op te offeren.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















