



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Enterprise-architecten kennen de realiteit van het uitrollen op Red Hat OpenShift: je voert niet zomaar kubectl apply uit op standaard manifests. Of je nu on-premise draait, op IBM Cloud Satellite, of via Azure Red Hat OpenShift (ARO), de security-primitieven—specifiek Security Context Constraints (SCC's)—zullen standaard upstream Kubernetes-deployments onmiddellijk laten mislukken.
TrueFoundry fungeert als een orchestratie-overlay. We ontkoppelen de developer experience van de infrastructuurcomplexiteit, waardoor je LLMs kunt uitrollen terwijl je je houdt aan de strenge grenzen van het Red Hat-ecosysteem. Dit artikel beschrijft hoe we integreren met de netwerkmogelijkheden van OpenShift, IBM Cloud IAM en watsonx.ai.
We gebruiken een split-plane architectuur om te voldoen aan eisen rondom dataresidentie. Jij hebt de strikte controle over het Compute Plane; wij beheren de metadata in het Control Plane.
De Agent zet een uitgaande WebSocket-verbinding op naar het Control Plane. Je hoeft geen inkomende firewallpoorten te openen. Dit voldoet aan air-gapped of hoog-beveiligde eisen die gebruikelijk zijn in de financiële en gezondheidszorgsector.
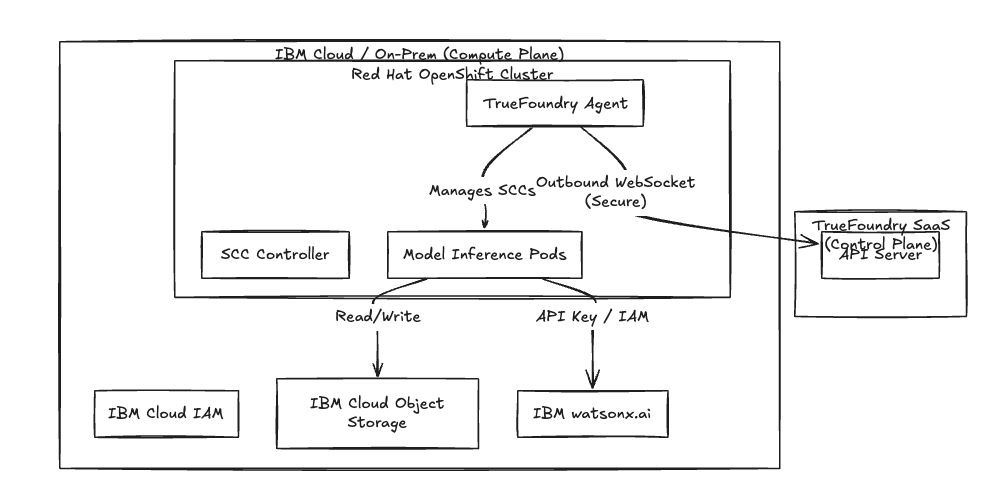
Afb 1: TrueFoundry werkt binnen het lokale compute plane en respecteert de beveiligingsperimeter.
Het wrijvingspunt in OpenShift is de handhaving van Security Context Constraints (SCC's). In tegenstelling tot upstream Kubernetes voorkomt OpenShift standaard dat pods als root draaien of toegang krijgen tot host-paden.
We architectureren de TrueFoundry agent om te werken binnen de restricted-v2 SCC.
Gehardcodeerde authenticatiegegevens in secrets vormen een beveiligingsrisico. Voor deployments op IBM Cloud implementeren we identiteitsfederatie met behulp van IBM Cloud Trusted Profiles.
Hiermee kunnen je OpenShift-workloads een dynamische identiteit aannemen. De pod ruilt zijn lokale Service Account Token in voor een IBM Cloud IAM-token, wat tijdelijke toegang verleent tot IBM Cloud Object Storage (COS) of IBM Key Protect.
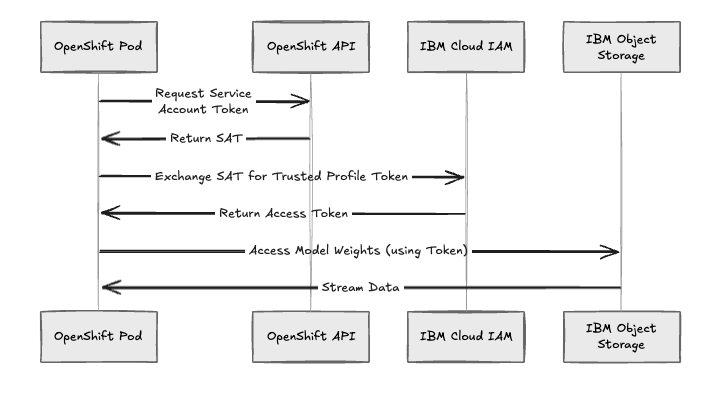
Afb 2: Authenticatieflow met gebruik van Trusted Profiles om statische langlopende authenticatiegegevens te elimineren.
Standaard Kubernetes Ingress-resources vereisen vaak vertaling in Red Hat-omgevingen. TrueFoundry integreert rechtstreeks met de OpenShift Ingress Controller (HAProxy).
We maken verbinding met de NVIDIA GPU Operator om hardwareversnelling af te handelen.
Voor A100- of H100-clusters ondersteunen we NVIDIA Multi-Instance GPU (MIG). De TrueFoundry-scheduler identificeert beschikbare MIG-profielen en richt pods op de juiste logische partitie, wat de dichtheid van het hardwaregebruik verhoogt zonder handmatige affinity-configuratie.
Voor teams die IBM watsonx.ai gebruiken, bieden we een uniforme AI Gateway.
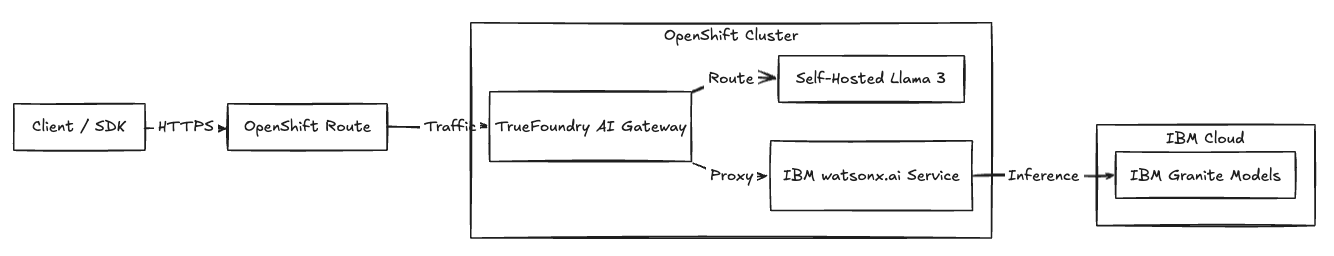
Afb 3: De Gateway harmoniseert verkeer tussen self-hosted pods en beheerde IBM-services.
De onderstaande tabel geeft de specifieke operationele veranderingen weer wanneer TrueFoundry over native OpenShift wordt gelegd.
Door TrueFoundry te integreren met IBM Cloud en Red Hat OpenShift kun je de strenge compliance-houding van het Red Hat-ecosysteem behouden terwijl je de uitrol van modellen versnelt. Je behoudt dataresidentie op OpenShift—of dit nu on-premise is of in de IBM Cloud—en biedt je engineeringteams een uniforme interface die de onderliggende infrastructuurbeperkingen abstraheert.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















