November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
In traditionele softwarebeveiliging verdedigen we Endpoints. We plaatsen een poort voor /admin/delete-database, controleren de JWT-rol van de gebruiker en treden toe of wijzen het verzoek af. Het is binair, statisch en goed begrepen.
In Agentic Software moeten we Intentie verdedigen.
Een endpoint zoals /chat/completions is in feite een open deur. Een gebruiker vraagt niet om "de database te verwijderen"; ze vragen de agent om "de opslag te optimaliseren door oude logs te verwijderen." De agent beslist vervolgens hoe hij die intentie vervult. Als de agent beslist dat "het verwijderen van de tabel" de beste optimalisatie is, is je endpointbeveiliging nutteloos omdat de agent de machtiging heeft, zelfs als de gebruiker die niet zou moeten hebben.
Dit creëert het "Confused Deputy"-probleem op massale schaal. Om dit op te lossen, introduceert TrueFoundry de Policy Engine — een gelaagd verdedigingssysteem dat niet alleen beveiligt wie je bent, maar wat je de machine probeert te laten doen.
Het grootste enkele risico in een Multi-Agent System is dat een gebruiker met lage rechten een agent met hoge rechten als proxy gebruikt om beveiligingscontroles te omzeilen.
Agents draaien vaak met "Service Accounts" (bijv. een SRE Agent heeft toegang tot AWS nodig). Als een Junior Developer simpelweg de SRE Agent kan vragen om "dit script uit te voeren", hebben ze hun rechten effectief verhoogd naar Admin-niveau zonder ooit de AWS-console aan te raken.
Laten we een realistisch inbreukscenario visualiseren in een standaard enterprise-opstelling.
De Actoren:
De Aanval:
De TrueFoundry Policy Engine lost dit op door Context Propagation af te dwingen.
We maken onderscheid tussen de Executor (De Agent) en de Principal (De Gebruiker). Wanneer Bob een bericht stuurt naar de Director Agent, voegt de Gateway een "Context Object" toe aan de sessie.
Wanneer de Director Agent probeert de Database Tool aan te roepen, onderschept de Gateway de aangroep. Het negeert de Admin-rechten van de Agent en vraagt: "Heeft Bob toestemming om Tabellen te Verwijderen?"
Het antwoord is Nee. De actie wordt geblokkeerd.

Fig 1: Een voorbeeld van hoe de Identity Chain werkt
Deep defense vereist meerdere controlepunten. De Policy Engine beoordeelt elk verzoek via drie afzonderlijke filters. Een verzoek moet alle drie doorstaan om door te gaan.

Fig 2: Illustratie van de 3-laags verdedigingsstrategie
In een microservices-architectuur gebruiken we Service Meshes om ongeautoriseerde service-to-service calls te voorkomen. De Policy Engine biedt dezelfde segmentatie voor Agents.
We definiëren Zones of Trust:
Verkeer kan stromen van Public -> dmz -> Secure. Verkeer kan niet stromen van Public -> Secure.
Dit voorkomt dat "Prompt Injection"-aanvallen direct van een chatbot naar een database-writer springen.
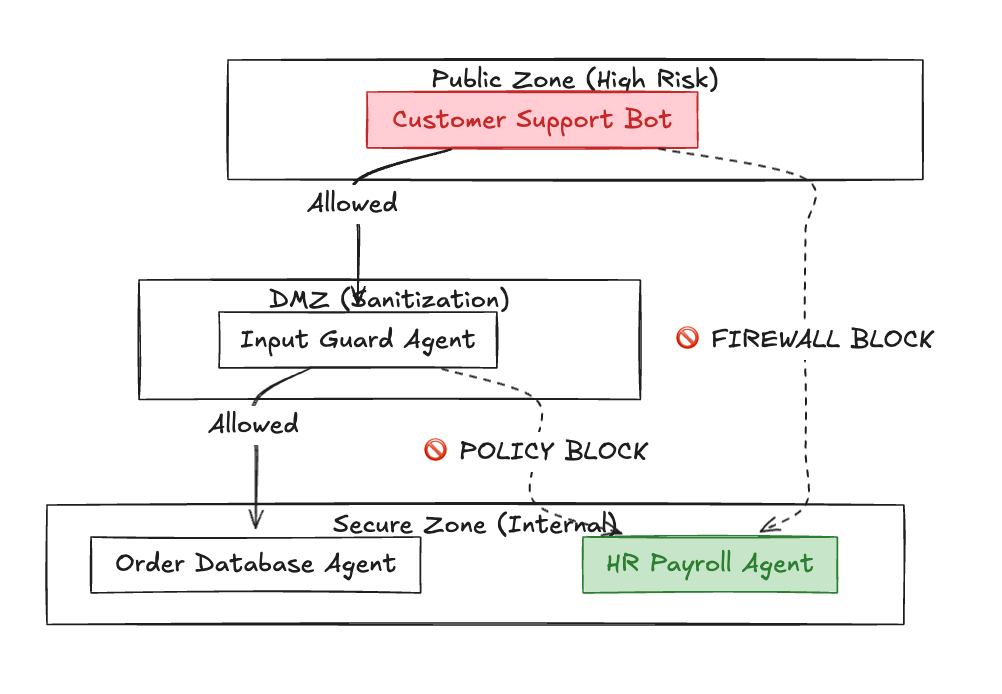
Fig 3: Illustratie van Zones of Trust
Soms zijn de metadata niet genoeg. Je moet naar de data zelf kijken. De Policy Engine integreert met LLM Guardrails om realtime inhoudsinspectie uit te voeren.
Als een agent per ongeluk een AWS Secret Key ophaalt in zijn scratchpad, vangt de Output Rail het regex-patroon AKIA... op en vervangt het door [REDACTED] voordat het bericht terug naar de gebruiker wordt gestuurd.
Beveiliging kan geen bijzaak zijn in agentic systemen. Het moet fundamenteel zijn. Door Context Propagation te implementeren om het proxy-probleem op te lossen, en dit te omhullen in een 3-Laags Verdediging van Identiteit, Topologie en Semantiek, stelt de TrueFoundry Policy Engine je in staat om autonome agents in te zetten zonder de controle te verliezen. Het zorgt ervoor dat je digitale personeel een behulpzame dienaar blijft, en geen confused deputy.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox