October 24, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.




Blazingly fast way to build, track and deploy your models!
تحمي معظم المؤسسات قواعد البيانات والتطبيقات وأنظمة الملفات من خلال ضوابط وصول راسخة. لكن عدداً أقل بكثير يطبق ضمانات مماثلة عبر أنظمة الذكاء الاصطناعي، مما يخلق ثغرات تتعلق بالنماذج والأدوات والوكلاء والبيانات المتصلة. يمكن لهذه الثغرات أن تكشف بيانات حساسة وتزيد من المخاطر الأمنية، كما يمكن أن تعقد عمليات التحقيق بعد وقوع حوادث أمنية خطيرة.
يحدد التحكم في الوصول إلى الذكاء الاصطناعي المستخدمين أو الخدمات أو الوكلاء المسموح لهم بالتفاعل مع موارد الذكاء الاصطناعي في المؤسسة. كما ينظم الإجراءات المسموح بها بعد نجاح عمليات المصادقة والترخيص. يجب أن تغطي إدارة الوصول الفعالة كل مستخدم بشري، وهوية خدمة، ووكيل ذكاء اصطناعي مشارك في سير العمل.
تفرض البيئات الحديثة تحديات إضافية لأن تطبيقات الذكاء الاصطناعي التوليدي تربط النماذج بالأدوات ومعلومات المؤسسة. يمكن لـ بوابة النماذج اللغوية الكبيرة (LLM Gateway) مركزية مصادقة النماذج والأذونات خلف واجهة واحدة خاضعة للحوكمة. تحمي هذه البنية تجربة المستخدم مع تقليل تشتت عمليات الترخيص عبر النماذج اللغوية الكبيرة.
يشرح هذا الدليل ماهية التحكم في الوصول إلى الذكاء الاصطناعي، ونماذج تشغيله الأربعة، ومبادئه الأمنية الأساسية. كما يبحث في كيفية تعزيز الذكاء الاصطناعي للضوابط الحالية، ويوضح أخيراً كيف يحمي التنفيذ على مستوى البنية التحتية النماذج والوكلاء والأدوات وبيانات المؤسسة.
مفهوم التحكم في الوصول إلى الذكاء الاصطناعي مباشر، رغم أن تنفيذه يصبح صعباً في البيئات المعقدة. فهو يحدد الهويات التي يمكنها الوصول إلى النماذج والوكلاء والأدوات ومجموعات البيانات، كما يحدد العمليات المسموح بها بعد حصول الهوية على المصادقة والترخيص اللازمين.
تحدد ثلاثة مجالات النطاق العملي للتحكم في الوصول إلى الذكاء الاصطناعي:
تمنع هذه الحمايات الوصول غير المصرح به إلى المعلومات الحساسة والأنظمة المحمية والملكية الفكرية للشركة. كما تحد من الإجراءات غير المصرح بها بعد أن يبدأ مستخدم شرعي سير عمل وكيل. تشمل الحوكمة الفعالة الهوية، والسلطة المفوضة، وأذونات الموارد، وجميع قرارات الوصول الناتجة عن ذلك.
على عكس التطبيقات التقليدية، قد يستمر الوكلاء في العمل عبر أدوات متعددة بعد تلقي طلب واحد. لذلك، لا يمكن أن يتوقف الترخيص عند تسجيل الدخول الأولي. يجب أن تتبع السياسات هوية المستخدم عبر كل استدعاء للنموذج، وطلب استرجاع، وتفعيل للأداة.
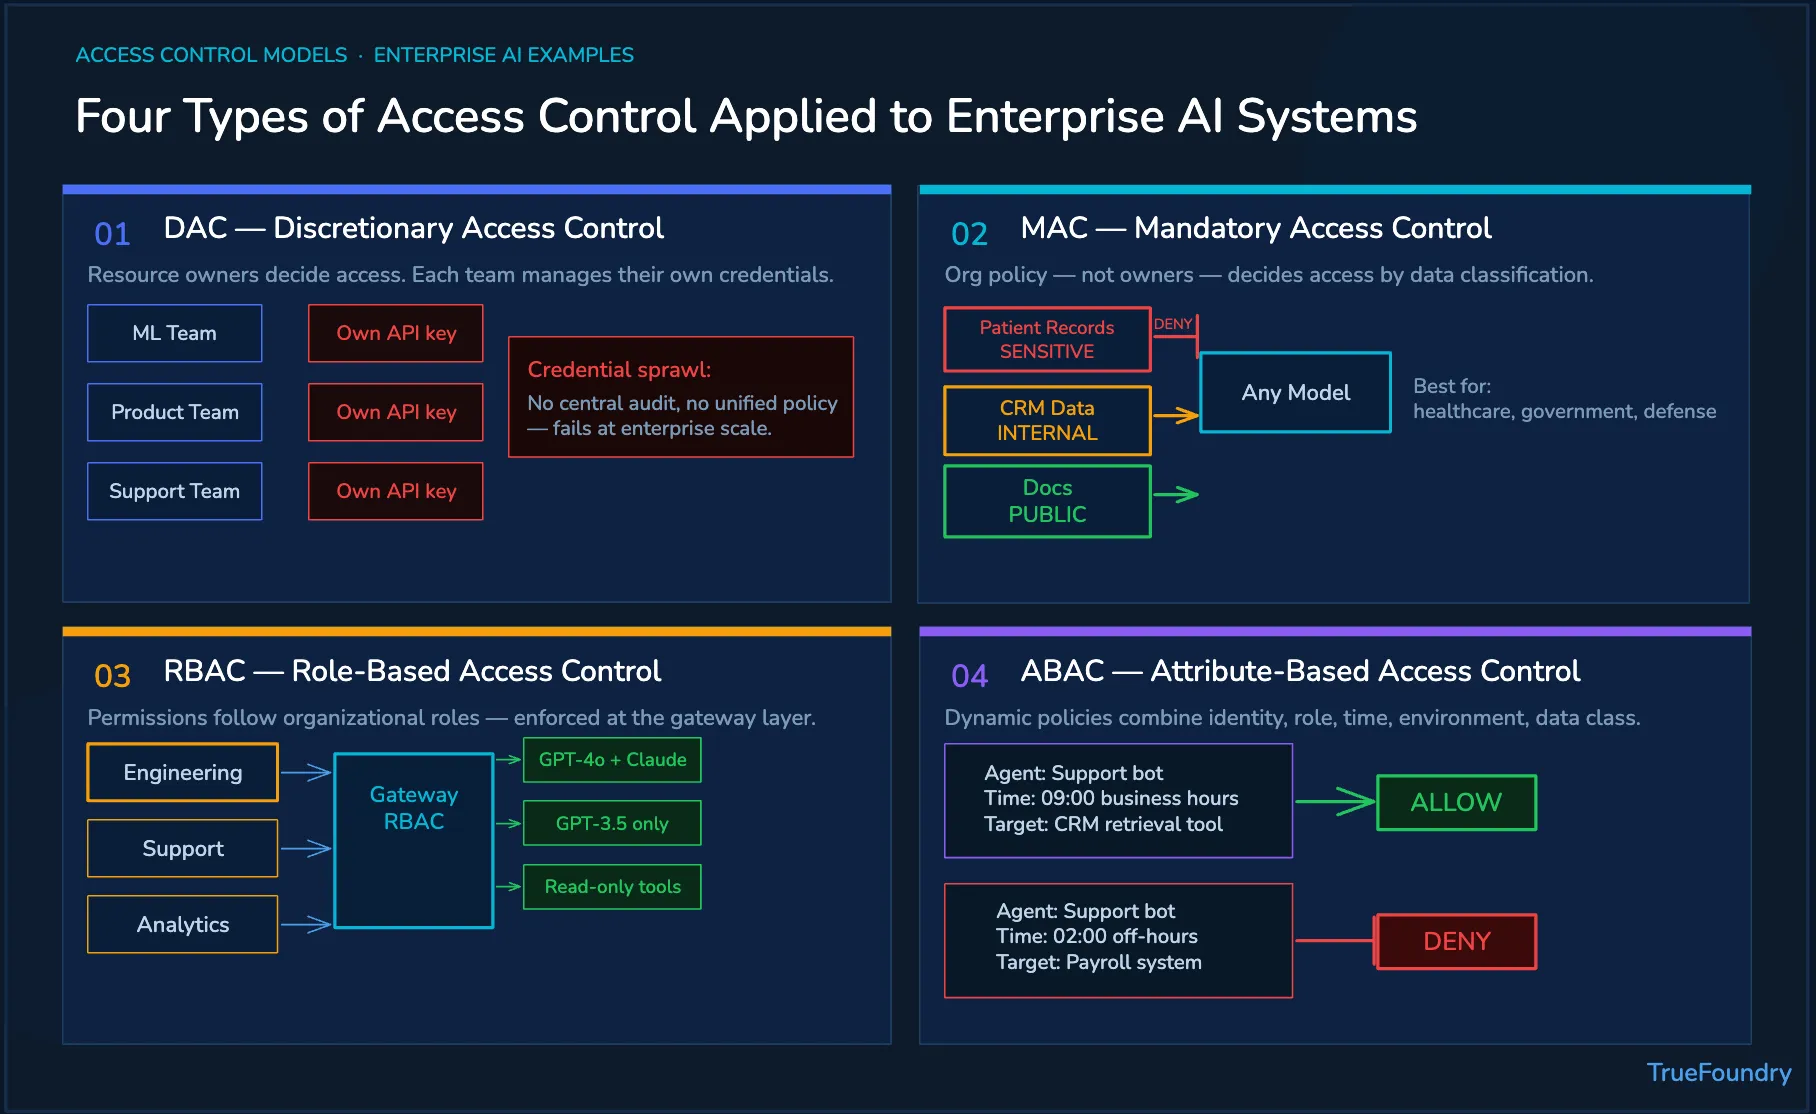
تستخدم أنظمة التحكم في الوصول للمؤسسات أطر عمل راسخة لمنح الأذونات وفرضها ومراجعتها. تظل نماذج التحكم في الوصول هذه ذات صلة بأعباء عمل الذكاء الاصطناعي، على الرغم من أن الوكلاء يقدمون تنفيذًا ديناميكيًا وسلطة مفوضة. لذا، يوفر التحكم التقليدي في الوصول الأساس، بينما تعالج القواعد السياقية سلوك الذكاء الاصطناعي الحديث.
يسمح التحكم في الوصول التقديري لمالكي الموارد بتحديد من يحصل على حق الوصول. وفي بيئات الذكاء الاصطناعي، قد تدير فرق العمل بيانات اعتماد النماذج، وأذونات الأدوات، وتكوينات الوكلاء. يمكن لهذه المرونة أن تدعم التجريب عندما تظل سير العمل صغيرة وواضحة الملكية.
يصبح هذا النهج صعبًا عبر الفرق الموزعة وموارد الإنتاج المشتركة. يمكن أن تؤدي القرارات غير المتسقة إلى انتشار بيانات الاعتماد، وتراكم الامتيازات، وضعف المساءلة. لذلك، يتطلب التحكم في الوصول التقديري مراجعة مركزية قبل توسيع نطاق الوصول خارج بيئات التطوير المعزولة.
يطبق التحكم الإلزامي في الوصول تصنيفات تحددها المؤسسة بدلاً من تقدير مالك المورد. تحصل النماذج على أذونات وفقًا لتصنيفات المعلومات وقيود الموارد. يناسب هذا النموذج البيئات الحكومية، والرعاية الصحية، والمالية، والدفاعية التي تتطلب معايير معالجة صارمة.
يمكن للتحكم الإلزامي في الوصول منع نماذج مختارة من معالجة سجلات مقيدة أو مجموعات بيانات الإنتاج. تعتمد قوته على دقة التصنيف وسياسات الأمان المتسقة. قد يؤدي التصنيف الضعيف إلى إخفاقات في الامتثال أو كشف المعلومات خارج الحدود المعتمدة.
يجب على الفرق ربط قواعد التحكم الإلزامي في الوصول بأطر عمل أمان الذكاء الاصطناعي المعمول بها. يساعد هذا التوافق في ترجمة متطلبات الامتثال التنظيمي إلى تصنيفات وضوابط وأدلة وملكيات محددة.
يخصص التحكم في الوصول القائم على الأدوار الأذونات وفقًا للمسؤوليات التنظيمية. تحصل أدوار الهندسة، والدعم، والتحليلات، والأمن على حق الوصول إلى نماذج أو أدوات محددة مسبقًا. يبسط هذا النموذج عملية التزويد عندما تظل المسؤوليات مستقرة عبر الفرق والتطبيقات.
يدعم التحكم في الوصول القائم على الأدوار حوكمة الهوية، وإدارة الهوية، وفرض السياسات القابلة للتكرار عبر أعباء عمل المؤسسة. يقوم فرض البوابة بتقييم الأدوار قبل وصول الطلبات إلى النماذج أو الأدوات. كما تربط حوكمة الذكاء الاصطناعي المركزية الأذونات بالمساءلة، وقابلية التدقيق، والإشراف على دورة الحياة.
يقوم التحكم في الوصول القائم على السمات بتقييم الهوية، والقسم، والبيئة، والوقت، وتصنيف الموارد، ومصدر الطلب. تدعم هذه الإشارات السياقية سياسات وصول ديناميكية لسير العمل الوكيل المعقد. يمكن للسياسات السماح بأدوات دعم العملاء خلال ساعات العمل المعتمدة ورفض موارد الإنتاج في أوقات أخرى.
يمكن للتحكم في الوصول القائم على السمات أيضًا فحص سلوك المستخدم، والمخاطر الحالية، وأنماط الوصول الأخيرة في الوقت الفعلي. وهو يدعم قرارات دقيقة عندما تتغير ظروف المهام بسرعة. تظل أولوية السياسة الواضحة ضرورية لأن السمات المتعارضة قد تؤدي إلى نتائج غير متسقة.
يعتمد التحكم القوي في الوصول إلى الذكاء الاصطناعي على أربعة مبادئ تنطبق على جميع نماذج الوصول. تقلل هذه الممارسات الفضلى من التعرض للمخاطر الناجم عن سوء تكوين الأذونات. كما أنها تعزز الوضع الأمني للمؤسسة وتربط تصميم الأذونات بإدارة مخاطر المؤسسة.
تساهم هذه المبادئ أيضاً في تقليل التعرض للمخاطر الناشئة المتعلقة بـ تهديدات أمن الذكاء الاصطناعي. يجب أن يكون لكل صلاحية مالك، وهدف معتمد، وجدول زمني للمراجعة، وشروط للإلغاء.
يعزز الذكاء الاصطناعي أيضاً عمليات الوصول الحالية من خلال التحليل الأسرع واتخاذ القرارات التكيفية. يمكن للتعلم الآلي فحص كميات كبيرة من البيانات عبر المستخدمين والخدمات والأجهزة والتطبيقات. وتكمل هذه القدرات الأساليب التقليدية مع مساعدة الفرق على إدراك المخاطر المتغيرة قبل استمرار الوصول الضار.
يمكن للذكاء الاصطناعي أيضاً تعزيز الأمن المادي عبر المرافق والمناطق المقيدة. فتقنيات التعرف على الوجه، وتحليلات الفيديو، وأجهزة إنترنت الأشياء يمكن أن تساعد في تحديد التهديدات الأمنية المادية. ويجب أن تعمل هذه القدرات ضمن أنظمة أمنية محكومة تعالج الخصوصية، والتناسب، والتعامل مع النتائج الإيجابية الخاطئة.
يصبح تضمين التحكم في الوصول إلى الذكاء الاصطناعي داخل كود التطبيق أمراً صعباً مع تزايد أعداد النماذج والوكلاء والأدوات. تطبق TrueFoundry قواعد الوصول من خلال بوابة الذكاء الاصطناعي، التي تعمل ضمن مسار الاستدلال. فهي تعمل على مركزة المصادقة، والتفويض، والمراقبة، والتحكم من خلال منصة واحدة.
يعزز هذا النهج على مستوى البنية التحتية أمن البيانات لأن كل طلب يمر عبر نفس طبقة التنفيذ. كما يساعد الفرق على تحديد التكوينات الخاطئة قبل أن تتحول إلى ثغرات أمنية خطيرة. تظل السياسات متسقة عبر جميع الموفرين، والتطبيقات، والوكلاء، والأدوات، وبيئات النشر.
احجز عرضاً توضيحياً لترى كيف تقوم TrueFoundry بمركزة الهوية، وضوابط السياسات، وقابلية التدقيق عبر كل عبء عمل للذكاء الاصطناعي في المؤسسة أثناء الإنتاج.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد