October 26, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
يعمل التحكم في الوصول القائم على الأدوار (RBAC) بشكل جيد عندما تعتمد قرارات الوصول على دور المستخدم. لكن تظهر التحديات عندما تعتمد الأذونات أيضاً على البيانات المطلوبة، أو البيئة، أو الوقت، أو الموقع، أو الإجراءات السابقة داخل الجلسة الحالية.
يقوم نظام ABAC بتقييم مجموعة أغنى من السمات خلال كل طلب وصول. فهو يأخذ في الاعتبار الموضوع، والمورد، والإجراء، والسياق قبل السماح بالوصول أو رفضه. وهذا يجعله مفيداً عندما لا تستطيع طرق التحكم في الوصول التقليدية التعامل مع المتطلبات المؤسسية الديناميكية.
يشرح هذا الدليل ماهية نظام ABAC، وكيفية عمله، ومقارنته بنظام RBAC، ومجالات استخدام كل نموذج. كما يوضح كيف تستخدم TrueFoundry التحكم في الوصول القائم على السمات لإدارة وكلاء الذكاء الاصطناعي، واستدعاءات النماذج، والوصول إلى أدوات MCP على نطاق واسع.
التحكم في الوصول القائم على السمات هو نموذج للتحكم في الوصول يقوم بتقييم السمات قبل منح الوصول أو رفضه. يمكن لهذه السمات أن تصف المستخدم، أو المورد، أو الإجراء، أو البيئة، أو الجهاز، أو الجلسة، أو درجة المخاطر، أو سياق العمل المرتبط بالطلب.
يسهل فهم معنى ABAC من خلال مقارنته بنموذج RBAC. يسأل نظام RBAC عما إذا كان المستخدم ينتمي إلى دور معتمد، بينما يسأل نظام ABAC عما إذا كانت مجموعة السمات تستوفي السياسة المحددة.
على سبيل المثال، قد تسمح سياسة ما بالوصول فقط عندما ينتمي المستخدم إلى قسم المالية، ويمتلك التصريح الأمني الصحيح، ويطلب حق القراءة، ويتصل من عنوان IP معتمد خلال ساعات العمل. إذا فشل شرط واحد، يمكن رفض الوصول.
هذا يجعل نظام ABAC مفيداً لمتطلبات الأعمال المعقدة. غالباً ما تحتاج المؤسسات الحديثة إلى قيود وصول ذكية عبر البيانات الحساسة، وعمليات الأعمال، وأنظمة تخطيط موارد المؤسسات، وسجلات المرضى، وسير عمل الذكاء الاصطناعي التي لا يمكن إدارتها بالأدوار وحدها.
يستخدم التحكم في الوصول القائم على السمات أربع فئات رئيسية للسمات من أجل التفويض. هذه الفئات هي سمات الموضوع، وسمات المورد، وسمات الإجراء، وسمات البيئة. وهي تشكل معاً مجموعة غنية من السمات لاتخاذ قرارات وصول قائمة على السياق.
تطبق TrueFoundry التحكم في الوصول القائم على السمات في طبقة البوابة عبر كل وكيل ذكاء اصطناعي، ونموذج، واتصال أداة تديره فرقك، مع تقييم الموضوع والمورد والإجراء والبيئة.
تصف سمات الموضوع الكيان الذي يطلب الوصول. قد تشمل هذه السمات القسم، والمسمى الوظيفي، والمنطقة، وملف تعريف المستخدم، ووحدة العمل، وحالة المصادقة، والتصريح الأمني، أو سمات الموضوع الذي يقوم بالطلب.
في أنظمة الذكاء الاصطناعي، يمكن أن تشمل سمات الموضوع أيضاً هوية الوكيل، وهوية التطبيق، والمستخدم الموثق خلف الوكيل. يساعد هذا المؤسسات على تجنب معاملة جميع وكلاء الذكاء الاصطناعي كحسابات خدمة عامة ذات حقوق وصول واسعة.
تصف سمات المورد الأصل الذي يتم الوصول إليه. تشمل الأمثلة مالك المورد، وتصنيف البيانات، وفئة النموذج، وفئة الأداة، والبيئة، ومستوى الحساسية، وتصنيف أمن البيانات، وحالة الإنتاج أو الاختبار.
تساعد هذه السمات في حماية البيانات الحساسة وتحسين حماية البيانات. على سبيل المثال، قد تسمح سياسة الرعاية الصحية لوكلاء الدعم بقراءة سجلات المرضى الداخلية مع حظر الوصول للكتابة إلى أنظمة الفواتير وتحديثات السجلات السريرية.
تحدد سمات الإجراء العملية المطلوبة. ومن الأمثلة الشائعة على ذلك: القراءة، أو الكتابة، أو الحذف، أو الاستدعاء، أو التلخيص، أو الإنشاء، أو التنفيذ، أو التصدير، أو الموافقة، أو التعديل. يمكن السماح بهذه الإجراءات أو رفضها بشكل مستقل عن أدوار المستخدمين.
يعد هذا الأمر بالغ الأهمية لوكلاء الذكاء الاصطناعي لأن الأداة نفسها قد تدعم إجراءات آمنة وأخرى محفوفة بالمخاطر. فقد يقوم الوكيل بتلخيص سجل في نظام إدارة علاقات العملاء (CRM) بأمان، بينما قد يحتاج الوكيل نفسه إلى تفويض أقوى قبل تحديث بيانات العملاء.
تصف سمات البيئة الظروف المحيطة بالطلب، والتي قد تشمل وقت اليوم، والموقع الجغرافي، وعنوان بروتوكول الإنترنت (IP)، وحالة الجهاز، ودرجة المخاطر، وسلوك الجلسة، وطريقة المصادقة، والظروف البيئية.
تجعل الظروف البيئية سياسات الوصول أكثر تكيفاً. فقد يتم قبول طلب صادر من جهاز مكتبي موثوق خلال ساعات العمل، بينما قد يتطلب الطلب نفسه، إذا صدر من جهاز غير مُدار في أوقات غير معتادة، الرفض أو إجراء تحقق إضافي.
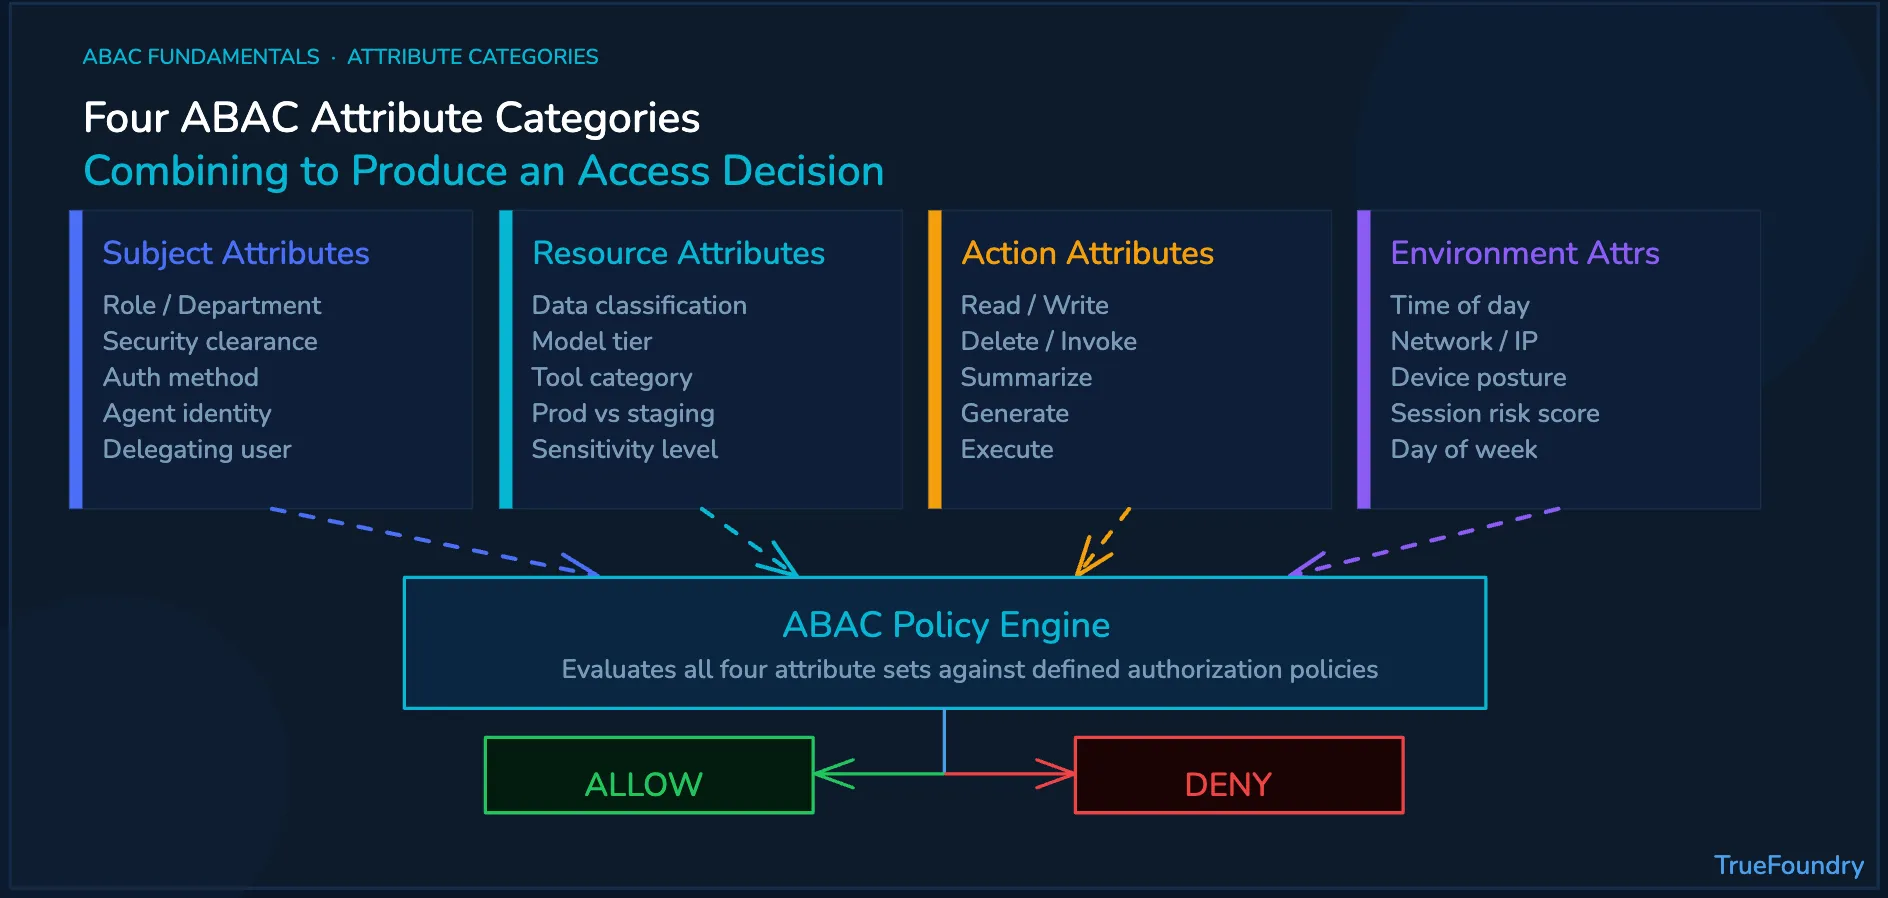
يعد التحكم في الوصول القائم على السمات (ABAC) نهجاً أمنياً يعتمد على السياسات؛ حيث يقوم بجمع السمات وتقييمها مقابل سياسات ABAC، ثم فرض القرار النهائي قبل وصول المستخدم أو النظام إلى المورد المحمي.
تبدأ العملية عادةً عند نقطة إدارة السياسات، حيث يحدد مسؤولو النظام القواعد التي تصف مجموعات السمات المسموح بها. ويمكن التعبير عن هذه القواعد من خلال لغة سياسات مثل لغة ترميز التحكم في الوصول القابل للتوسيع (XACML).
يقوم محرك السياسات بتقييم الطلب في الوقت الفعلي، وقد يتحقق من معلومات الهوية من دليل بروتوكول الوصول إلى الدليل الخفيف (LDAP)، وإشارات الجهاز، وبيانات المورد الوصفية، وسياق الجلسة، وسياسات الأمان قبل اتخاذ القرار.
تطبق نقطة فرض السياسات النتيجة قبل الوصول إلى المورد المحمي. في أنظمة الذكاء الاصطناعي للمؤسسات، تعد بوابة الذكاء الاصطناعي (AI Gateway) طبقة فرض مفيدة لأنه يمكن التحكم في استدعاءات النماذج وإجراءات الأدوات قبل تنفيذها.
يجب على المؤسسات التعامل مع ABAC كنموذج حوكمة، وليس مجرد صيغة سياسات. الهدف هو إنشاء قواعد مفهومة وقابلة للتنفيذ والتدقيق والإدارة مع تزايد عدد المستخدمين والوكلاء والأدوات ووحدات العمل.
تنطبق هذه الممارسات الفضلى أيضاً خارج نطاق الذكاء الاصطناعي. فقد تستخدم منصات الويب السمات لأجزاء من الموقع، وأنواع ملفات تعريف الارتباط، والمستخدمين النهائيين، وحالات الموافقة، وسياق الجهاز. وتستخدم أنظمة المؤسسات المنطق نفسه لأمن البيانات وإدارة الوصول.
يساعد كل من نظامي RBAC والتحكم في الوصول القائم على السمات المؤسسات على إدارة الوصول. يكمن الاختلاف في كيفية اتخاذ كل نظام لقرار السماح بالوصول من عدمه. يستخدم RBAC الأدوار، بينما يقوم ABAC بتقييم مجموعة أوسع من السمات في وقت الطلب.
يعد RBAC أسهل في الإدارة عندما تتوافق الأذونات بوضوح مع الأدوار. على سبيل المثال، قد يحتاج مدير الشؤون المالية إلى الوصول إلى تطبيقات مالية محددة. وتصبح الضوابط القائمة على السمات أقوى عندما يعتمد الوصول على حساسية البيانات، أو الموقع، أو الجهاز، أو الإجراء، أو سياق الجلسة.
تستخدم بعض المؤسسات نهجاً هجيناً (ARBAC) عندما تكون إدارة الأدوار وفحوصات السمات مهمة معاً. يسمح هذا للفرق بالاحتفاظ بأدوار مستخدمين بسيطة مع إضافة ضوابط أكثر دقة للموارد والأدوات والنماذج وسير العمل الحساسة.
مقارنة بالتحكم في الوصول التقديري، تمنح النماذج القائمة على السمات فرق الأمن المركزية اتساقاً أقوى في السياسات. ومقارنة بسياسات التحكم في الوصول الثابتة، فإنها توفر أيضاً تجربة مستخدم أكثر تكيفاً للعمل الديناميكي عبر التطبيقات والأدوات والفرق.
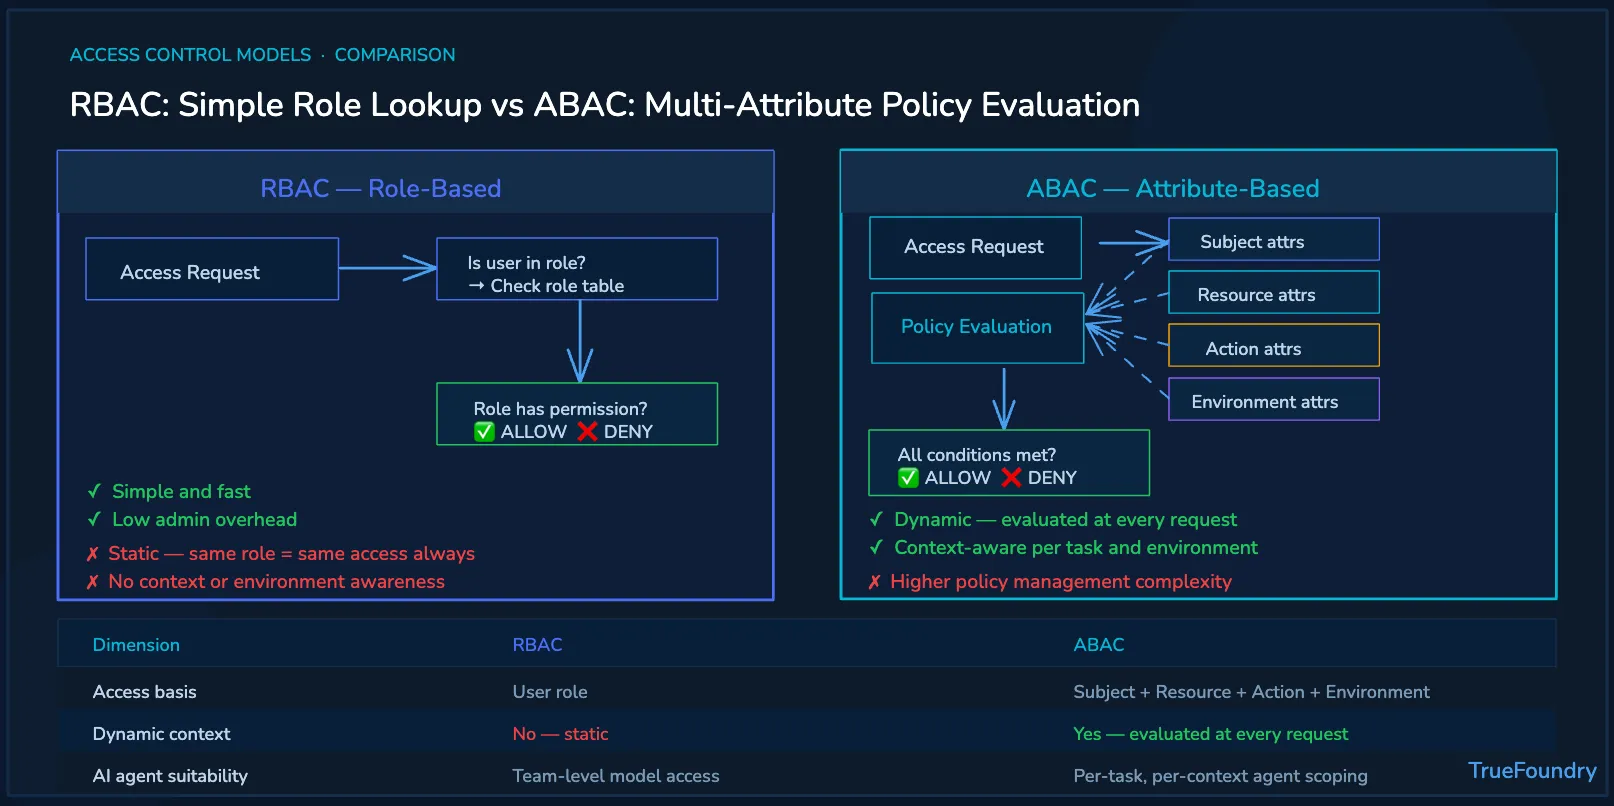
يتبع الموظفون البشر عادةً أدواراً محددة داخل المؤسسة. أما وكلاء الذكاء الاصطناعي فيعملون بناءً على المهام، والمطالبات، والأدوات، والسياق. هذا الاختلاف يجعل الأدوار الثابتة غير كافية للعديد من حالات استخدام وكلاء الذكاء الاصطناعي.
على سبيل المثال، قد يقرأ وكيل ذكاء اصطناعي لدعم العملاء سجلات إدارة علاقات العملاء (CRM) أثناء سير عمل الخدمة. ولا ينبغي للوكيل نفسه تعديل سجلات الفواتير الحساسة ما لم يستوفِ مقدم الطلب والإجراء والمورد والسياق السياسة المعتمدة.
بدون ABAC، تواجه المؤسسات عادةً خيارين ضعيفين: إما منح وكلاء الذكاء الاصطناعي صلاحيات مفرطة مما يزيد من المخاطر الأمنية، أو تقييد الوكلاء بشدة لدرجة أن العديد من سير العمل المفيدة تتطلب استثناءات يدوية وتؤدي إلى تأخيرات تشغيلية.
تسمح الضوابط القائمة على السمات للفرق بمطابقة الوصول مع المهمة. يمكن لسير العمل الموافقة على وصول للقراءة فقط لبيانات العملاء في موقف معين، ورفض الوصول للكتابة في موقف آخر، وتطبيق فحوصات أكثر صرامة عند التعامل مع بيانات حساسة أو أدوات عالية المخاطر.
يصبح هذا مهماً مع اتصال وكلاء الذكاء الاصطناعي ببروتوكول سياق النموذج (Model Context Protocol). يمكن للأدوات الوصول إلى الأنظمة الداخلية، والمستندات، وقواعد البيانات، ومنصات التذاكر. وتصبح طبقة الـ بوابة MCP ذات صلة عندما تتطلب استدعاءات الأدوات تلك تفويضاً سياقياً.
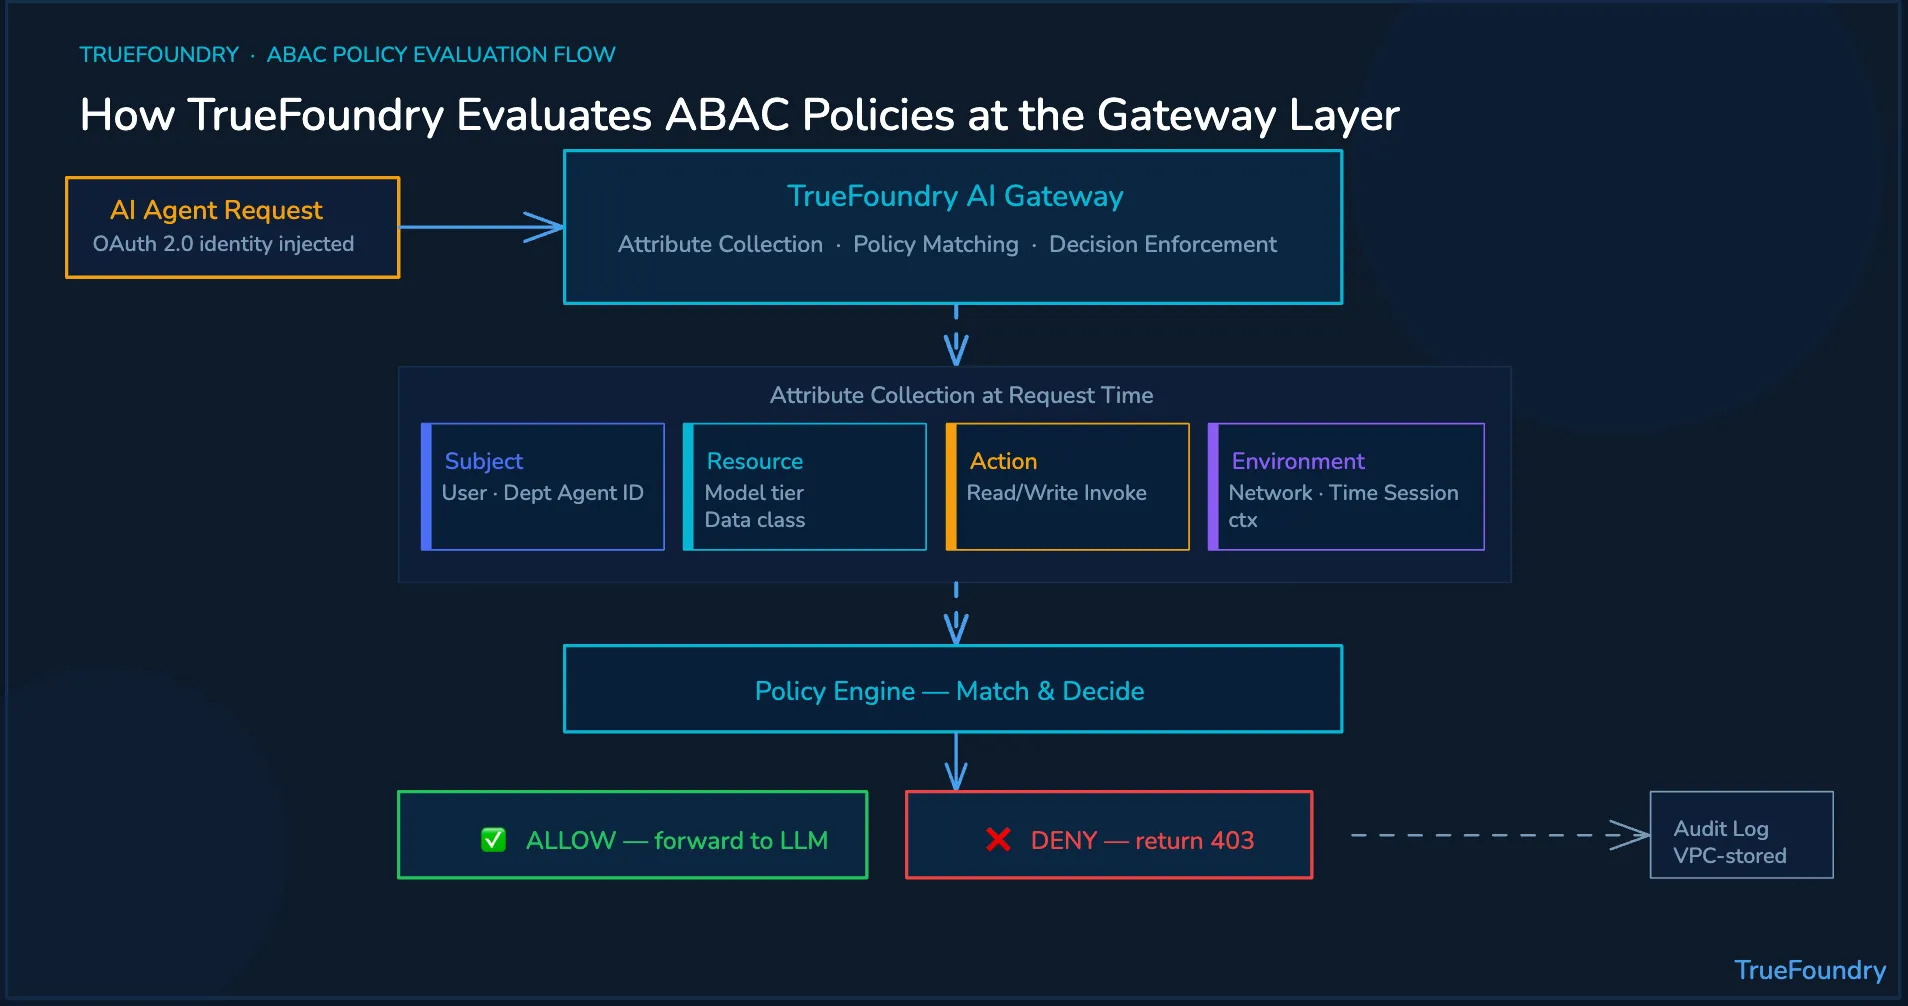
TrueFoundry تطبق مفاهيم التحكم في الوصول المستند إلى السمات على حوكمة الذكاء الاصطناعي في بيئات الإنتاج. فهي تساعد المؤسسات على إدارة الوصول إلى النماذج والأدوات ووكلاء الذكاء الاصطناعي من خلال سياسات سياقية يتم فرضها على مستوى البوابة (Gateway).
يمكن استمداد سمات الموضوع من مزودي الهوية في المؤسسة. وتستطيع TrueFoundry استخدام تقنية حقن الهوية عبر OAuth 2.0، بحيث يرتبط كل إجراء يقوم به الوكيل بهوية الطالب وسماته التنظيمية. وهذا يغني عن الاعتماد فقط على حسابات الخدمة المشتركة.
يمكن فرض سمات الموارد والإجراءات على مستوى النموذج والأداة. وتتيح بوابة TrueFoundry MCP Gateway تطبيق سياسات خاصة بكل نموذج وبكل أداة، بما في ذلك صلاحيات القراءة فقط أو القراءة والكتابة لأدوات مؤسسية محددة.
يمكن تقييم سمات البيئة من خلال عناصر التحكم على مستوى سير العمل. تساعد بوابة الوكلاء (Agent Gateway) الفرق على إدارة سياق الجلسة، وسلوك وقت التشغيل، وحدود التكلفة، وحالة سير العمل، وحدود التنفيذ المعتمدة لأنظمة الذكاء الاصطناعي الوكيلية.
تعمل LLM Gateway على إدارة الوصول إلى النماذج، والتوجيه، وتجريد المزود، وحدود المعدل، ورؤية التكاليف. وتساعد هذه الضوابط مجتمعة المؤسسات على فرض السياسات قبل تنفيذ استدعاءات النماذج، أو إجراءات أدوات MCP، أو سير عمل الوكلاء.
يتم تسجيل قرارات السياسة مع السمات ذات الصلة، والسياسات المطابقة، ونتائج القرارات. يمكن الاحتفاظ بسجلات التدقيق هذه داخل سحابة العميل الخاصة (VPC)، مما يساعد الفرق على دعم متطلبات SOC 2 وHIPAA وعمليات مراجعة الامتثال الداخلية.
يساعد التحكم في الوصول المستند إلى السمات (ABAC) المؤسسات على اتخاذ قرارات الوصول بناءً على السياق. وتساعد TrueFoundry في فرض تلك القرارات قبل أن يقوم وكلاء الذكاء الاصطناعي باستدعاء النماذج، أو الوصول إلى أدوات MCP، أو اتخاذ إجراءات على أنظمة المؤسسة.
احجز عرضاً توضيحياً لترى كيف تطبق TrueFoundry سياسات ABAC الواعية بالهوية عبر النماذج والأدوات والوكلاء والميزانيات وسجلات التدقيق.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد