



August 26, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Blazingly fast way to build, track and deploy your models!
تواجه كل مؤسسة تقوم بالتجريب في مجال AI agents الجدار نفسه: ربط الوكلاء الأدوات هو أمر سهل، ولكن التحكم في هذه التفاعلات وتأمينها وملاحظتها على نطاق واسع تكاد تكون مهمة مستحيلة باستخدام البنية التحتية الحالية.
يمكنك بناء وكيل ذكي للغاية.
ويمكنك توفير أدوات قوية.
ويمكنك ربط الأنظمة القائمة على MCP أو A2A ببعضها البعض.
ولكن بمجرد أن يبدأ الوكلاء في تنسيق سير العمل متعدد الخطوات، أو استدعاء API الخارجية، أو إنشاء وكلاء آخرين، أو تشغيل مهام طويلة الأجل، ستصطدم فجأة بمتطلبات لم تُصمم أي بوابات API gateway أو reverse proxy للتعامل معها من قبل:
هذا هو الحد الجديد للأنظمة الموزعة في مجال AI.
وهذا هو بالضبط السبب في إطلاقنا لـ Truefoundry AI Agent Gateway.
تم بناء بوابات API gateways لحركة مرور REST من خدمة إلى خدمة—غير مرتبطة بالحالة (stateless)، طلب/استجابة، توجيه لكل استدعاء.
أما أنظمة الوكلاء الذكية فهي العكس تماماً:
1. يتحدث الوكلاء بروتوكولات تعتمد على الحالة (MCP، وA2A، وJSON-RPC)
فهي تحافظ على الجلسات والسياق والتدفقات طويلة الأجل. ولا يمكن لبوابات REST تتبع هوية الجلسة أو تجميع/تفريق المحادثات متعددة الوكلاء.
2. يمكن للأدوات بدء أحداث والعودة بها إلى الوكلاء
يحتاج الوكلاء إلى رسائل دفع (SSE، وتحديثات التدفق). وتتوقف الملقمات الوكيلة العكسية (reverse proxies) لأنها لا تفهم التدفقات ثنائية الاتجاه.
3. تتشعب عبء عمل الوكلاء بشكل هائل
طلب واحد مثل "العثور على جميع الأدوات التي يمكنها تحليل مخاطر العملاء" قد يحتاج إلى الاستعلام من 10 أو 20 خادم أدوات MCP خلفي، ثم إرجاع نتيجة موحدة—وهو أمر غير ممكن في البوابات العادية.
4. يتطلب الوكلاء أذونات وديناميكية وحواجز حماية (guardrails)
تحتاج كل شخصية وكيل (ComplianceAgent، PaymentsAgent، FraudAgent) إلى نطاقات وصول مختلفة. ولا يمكن لبوابات API إنفاذ التحكم في الوصول القائم على الأدوار (RBAC) على مستوى الأدوات لأنظمة الاستدلال الآلي.
5. يتطلب الوكلاء إمكانية الملاحظة على المستوى الدلالي—وليس مجرد مقاييس
يحتاج المطورون والمدققون إلى إجابات على:
ببساطة، لا تمتلك بوابات API هذا السياق.
تحتاج أنظمة الوكلاء الذكية إلى فئة جديدة من البنية التحتية:
بوابة تعتمد على الحالة، ومدركة للبروتوكولات، ومدركة لـ LLM.
وهذا بالظبط ما قامت Truefoundry ببنائه
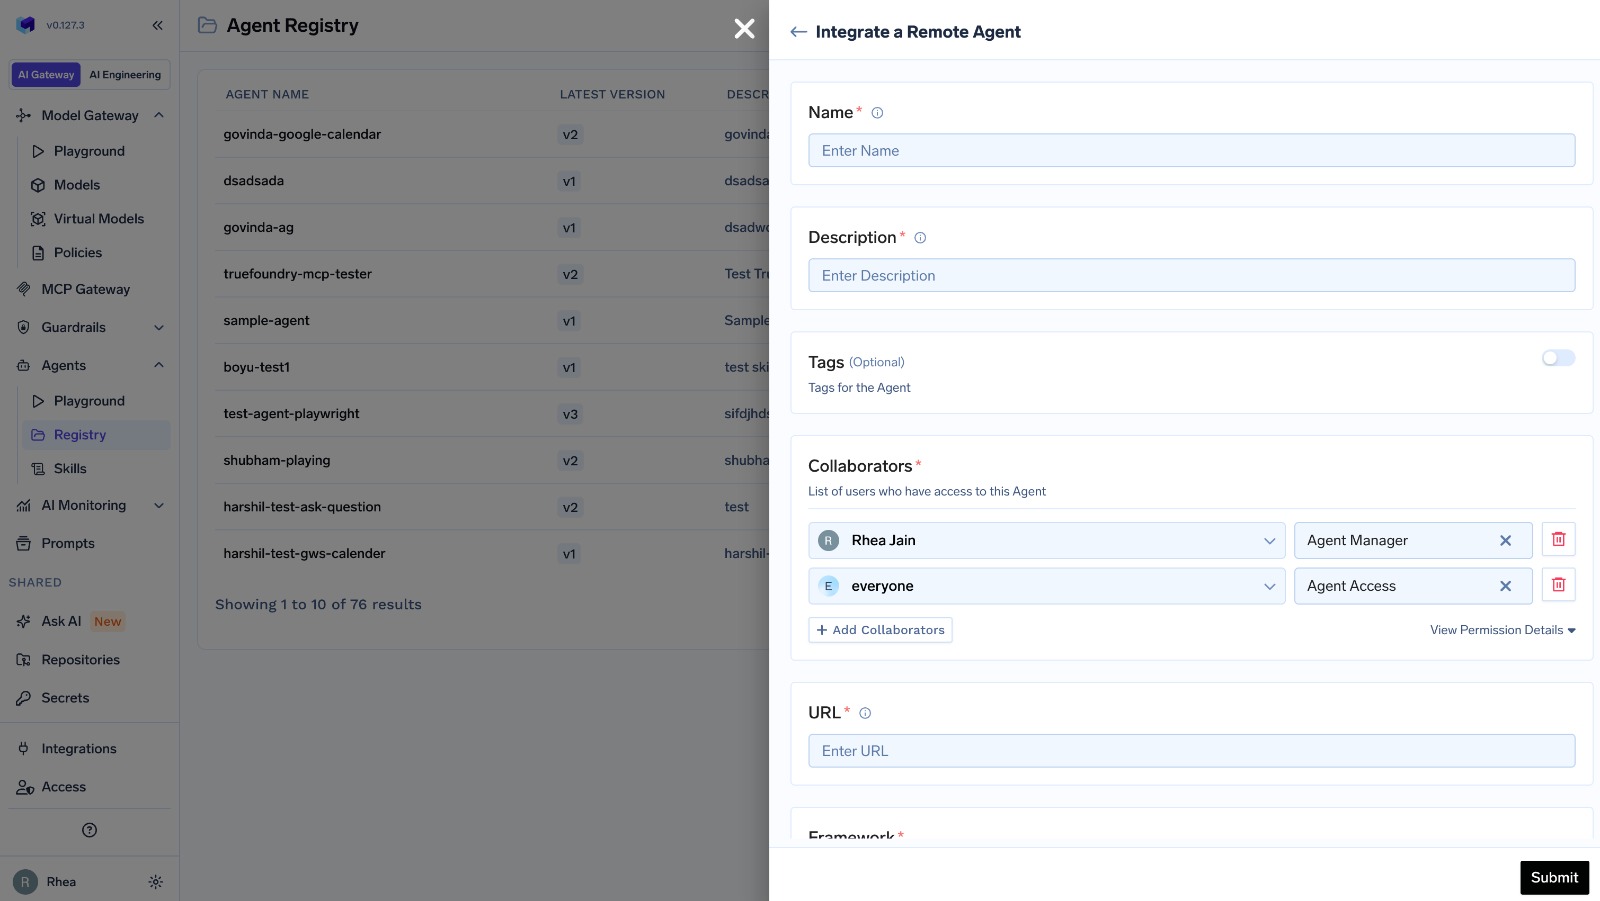
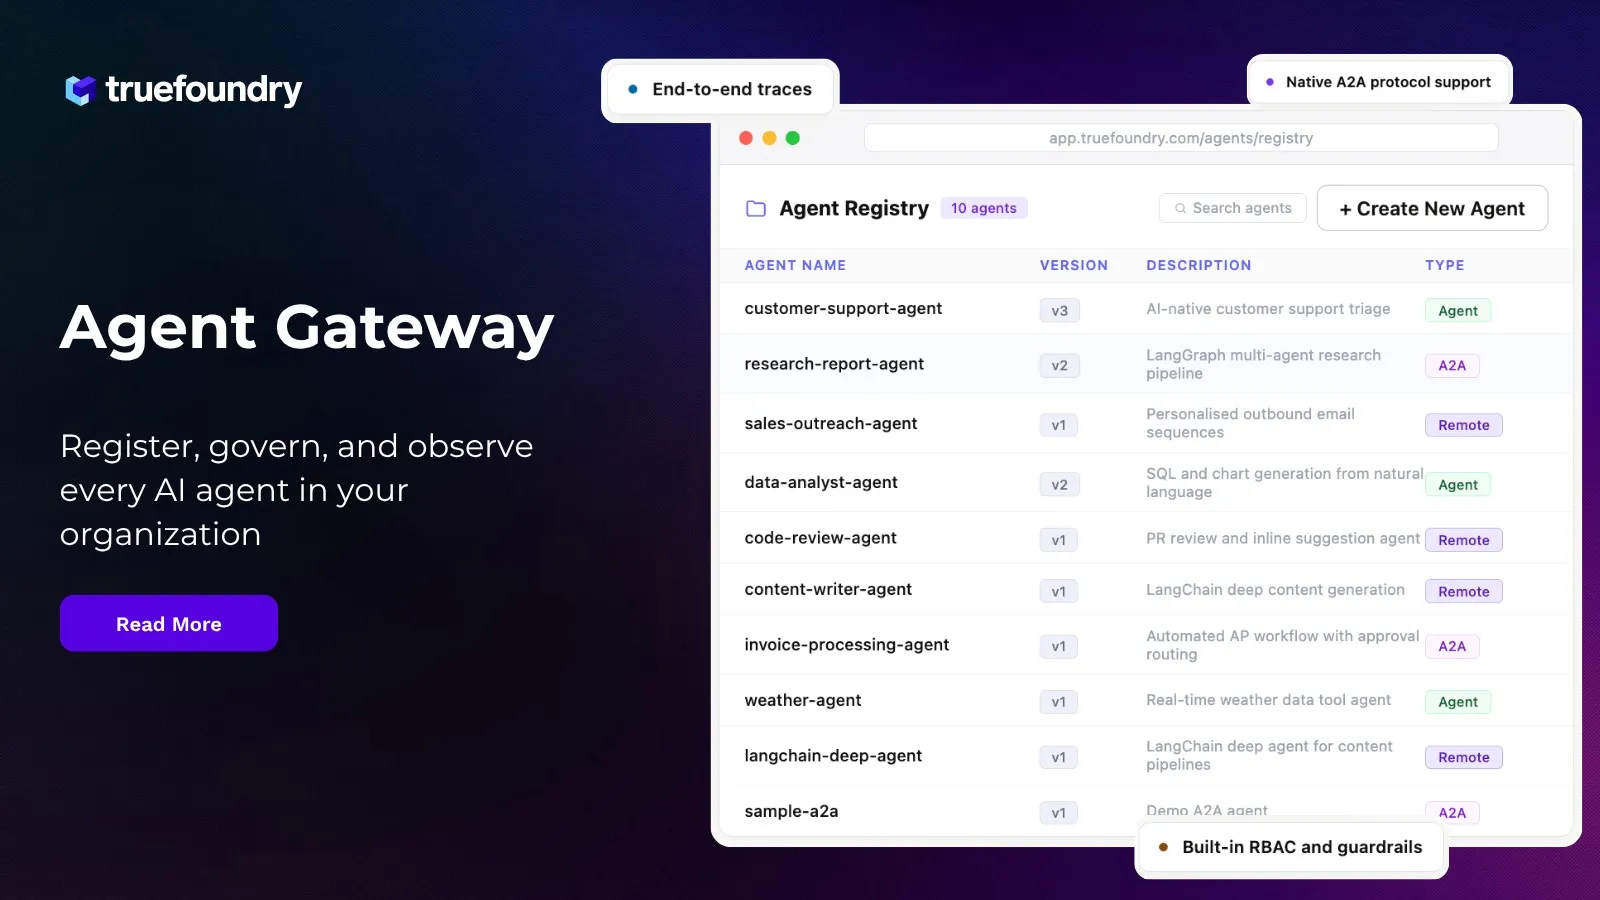
إن Agent Gateway الخاصة بـ Truefoundry المدمجة في AI gateway هي مستوى بيانات مدرج بمستوى المؤسسات يقع بين الوكلاء والأدوات وLLM.
إن مهمتها بسيطة ولكنها قوية:
توصيل كل وكيل بكل أداة، بأمان، وقابلية للملاحظة، وبشكل متوقع: بغض النظر عن إطار عمل الوكيل أو البيئة. تمكن هذه المؤسسة نشرات MCP متعددة الوكلاء، حيث يتنسق العشرات أو حتى المئات من الوكلاء من خلال أدوات مشتركة وتدفقات بروتوكول محكومة دون التسبب في فوضى تشغيلية.
إنها تصبح النسيج الضام لجميع الاتصالات الخاصة بالوكلاء:
فكر فيها على أنها Istio لـ AI agents، ولكنها مصممة خصيصاً لواقع حركة مرور MCP وA2A.
1. الربط: التوافقية الشاملة عبر الوكلاء والأدوات
لن تعتمد المؤسسات إطار عمل واحد للوكلاء.
تحل Truefoundry هذه المشكلة من خلال:
هذا ليس مجرد توجيه عادي لـ API—إنه نوع من تنسيق الاتصال المدرك للوكلاء المتوقع من أفضل agent gateway.
2. التأمين: حواجز الحماية، المصادقة، التفويض والسياسات

هنا تصبح Truefoundry حاسمة للمهمة بالنسبة لـ أمان Agentic AI.
فهي توفر:
لا يمكن السماح للوكلاء بـ "اكتشاف" الأدوات بطرق غير محكومة.
تضمن Truefoundry:
هذا ما تتطلبه المؤسسات قبل انتقال AI agents إلى مرحلة الإنتاج.
3. الملاحظة والتحكم: الرؤية الكاملة لدورة حياة تدفقات عمل الوكلاء
تتميز أنظمة الوكلاء التي تعمل عبر أفضل منصات agentic AI بالديناميكية وعدم إمكانية التنبؤ بها.
لا يمكنك حوكمة ما لا يمكنك رؤيته.

تضيف Truefoundry:
تصبح طبقة الملاحظة هذه هي الأساس لـ:
بالنسبة للمطورين، يمنحك هذا شعوراً بالنظرة المباشرة "داخل عقليّة" نظام الوكيل الخاص بك—خطوة بخطوة.

قامت Truefoundry ببناء البوابة الخاصة بها كمستوى بيانات يعتمد على الحالة ومبني بلغة Rust، وليس كمجرد وكيل محول الاستخدام.
وهذا أمر مهم لعدة أسباب:
1. إنتاجية عالية + أمان الذاكرة = موثوقية عند التوسع
تحافظ بوابات الوكلاء على الآلاف من جلسات الأدوات المتزامنة.
يتيح وقت تشغيل Rust غير المتزامن استخداماً متوقعاً للذاكرة مع القضاء على فئات كاملة من الثغرات الأمنية.
2. التجميع المعتمد على الحالة (Stateful multiplexing)
تتتبع Truefoundry:
يتيح هذا لطلب وكيل واحد التشعب عبر العديد من الأدوات الخلفية، ثم إعادة تجميع النتائج بشكل نظيف.
3. معالجة الرسائل ثنائية الاتجاه
يدعم MCP/A2A الرسائل التي يبدأها الخادم.
تقوم Truefoundry بتوجيه هذه الرسائل بشكل صحيح إلى جلسة الوكيل المناسبة—حتى عبر الأنظمة الموزعة.
4. ذكاء البروتوكول
تفهم البوابة بعمق:
هذا يجعل البوابة مستعدة للمستقبل مع تطور بروتوكولات الوكلاء.

يحصل المطورون على:
تزيل Truefoundry 70% من "ضريبة البنية التحتية" التي يدفعها المطورون اليوم عند بناء أنظمة الوكلاء.
يحصل التنفيذيون على:
1. الأمان والحوكمة المدمجة
لا توجد إجراءات غير محكومة للوكلاء.
لا توجد صناديق سوداء غير شفافة.
2. تسريع الوصول إلى بيئة الإنتاج
لا يتعين على فرق الهندسة إعادة إختراع توجيه الجلسات، المصادقة، التتبع، أو الحوكمة.
3. التوحيد القياسي على مستوى المؤسسة
يمكن لكل خط عمل (LOB) اعتماد الوكلاء بأمان مع تعدد المستأجرين وضوابط دقيقة.
4. تقليل المخاطر التشغيلية
تصبح Truefoundry طبقة الحماية التي تحمي المؤسسة من:
5. نموذج تشغيلي قابل للتوسع لأنظمة AI
تصبح البوابة العمود الفقري لمئات الوكلاء الذين يعملون معاً عبر البنك أو المؤسسة.
تماماً كما أصبحت بوابات API أساسية عندما انفجرت الخدمات المصغرة (microservices)، ستصبح بوابات AI agent أساسية عندما تقوم المؤسسات بنشر:
إن الاتصال بين وكيل وآخر وبين الوكيل والأداة هو مشكلة "شبكة الخدمات" (service mesh) الجديدة—وتحلها Truefoundry عبر بوابة تعتمد على الحالة، آمنة، محكومة، ومصممة الغرض.
عدت AI agents بسرعة هائلة، واستقلالية، وذكاء مضاعف.
ولكن بدون النسيج الضام المناسب—اتصال آمن، قابل للملاحظة، ومفروض السياسات—ستظل مجرد نماذج أولية.
إن Truefoundry’s AI Agent Gateway هي الطبقة المفقودة التي تحول أنظمة الوكلاء الذكية من تجارب إلى منصات مؤسسية.
إنها مستوى التحكم الذي يضفي النظام، والثقة، والموثوقية، والحوكمة إلى AI agents على نطاق واسع.
ولأول مرة، يمكن للمؤسسات تشغيل تطبيقات الوكلاء بنفس الثقة التي تشغل بها الخدمات المصغرة الحاسمة للأعمال.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد
























