November 5, 2025
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
يمكن لنماذج اللغة الكبيرة الآن التفكير والبرمجة والتوليد بطلاقة مذهلة. ومع ذلك، فإنها تظل منفصلة عن البيانات وسلاسل العمل و APIs التي تجعل عملك فريدًا. والنتيجة - نماذج قوية لا تزال بحاجة إلى البشر لنسخ البيانات ولصقها بين الأدوات.
لقد دخلنا عصر agentic AI حيث يمكن للوكلاء المدعومين بـ LLM استدعاء الأدوات أو تشغيل الحوادث أو تحديث CRMs بشكل مستقل. ولكن للعمل بأمان وموثوقية، يحتاج الوكلاء إلى طريقة عالمية لاكتشاف وتفعيل enterprise APIs.
هذا المنفذ العالمي هو Model Context Protocol (MCP). في هذا المنشور، نوضح MCP، ولماذا يهم المؤسسات، وكيف تحول AI Gateway مع دعم MCP الجديدة من TrueFoundry الرؤية إلى واقع إنتاجي.
لقد استضفنا مؤخرًا ندوة عبر الويب تعمقت في استخدام Model Context Protocol (MCP) في بيئات المؤسسات.
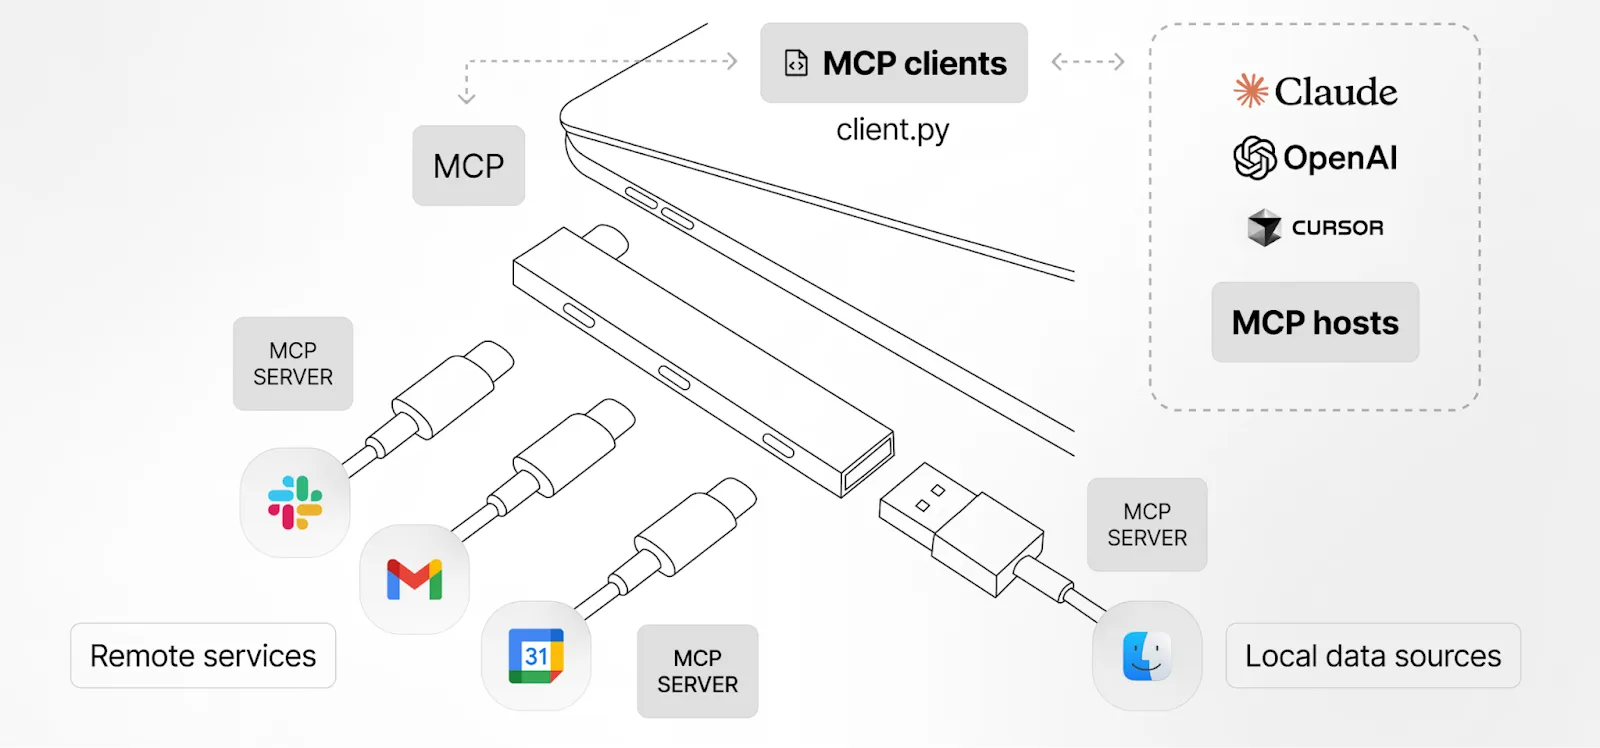
إن MCP هو معيار مفتوح يتيح للبرامج كشف واجهة API الخاصة بها في مخطط صديق لـ LLM - فكر فيه كـ USB‑C لتطبيقات AI. ينشر خادم MCP تعاريف الأدوات ومتطلبات المصادقة وأوصاف الاستخدام التي يمكن لـ LLM قراءتها أثناء وقت التشغيل.
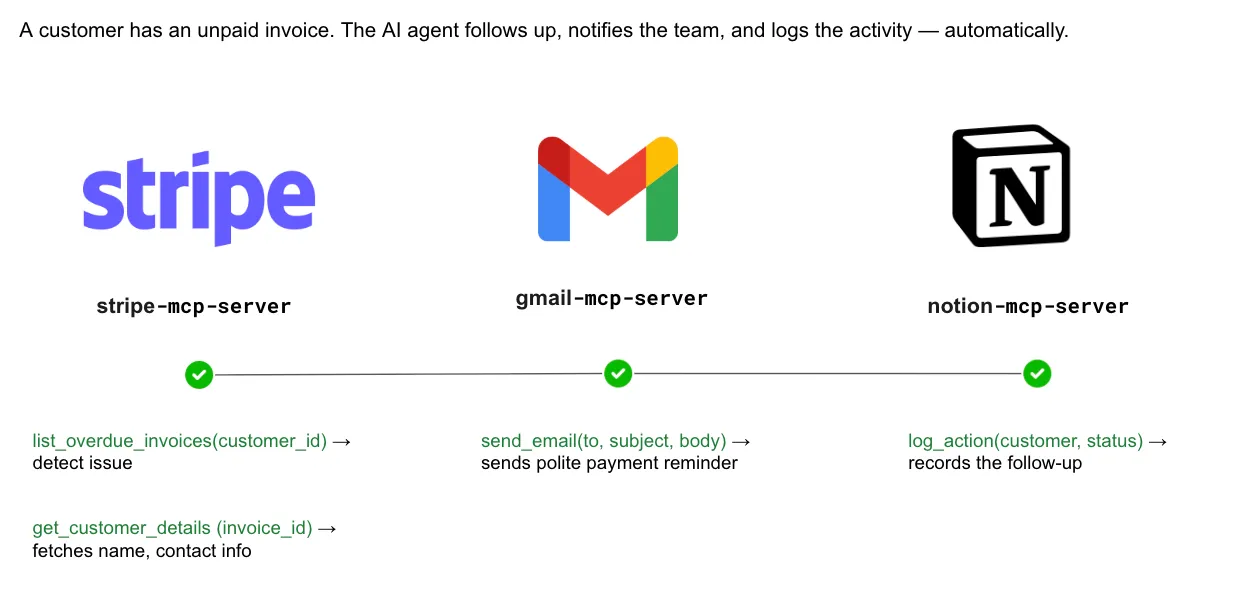
باستخدام MCP، يمكنك بناء وكيل للفواتير. عندما تتجاوز فاتورة العميل تاريخ استحقاقها، سيستخدم الوكيل سير العمل التالي:
يتم تنفيذ سير العمل بالكامل بشكل مستقل - الكشف والإخطار والتسجيل - مما يقضي على التنقل اليدوي بين سياقات العمل وإدخال البيانات. ولأن كل خطوة مغلفة في استدعاء MCP قابل لإعادة الاستخدام، فإن الهيكلية نفسها تمتد بسلاسة إلى المزيد من العمليات المالية، من تجديد الاشتراكات إلى مدفوعات الموردين، مما يوفر طبقة أتمتة متسقة.
مع تزايد دمج المؤسسات لـ AI في العمليات اليومية، أصبح تأمين البيانات والتحكم في تفاعلات AI أمرًا أساسيًا. تعمل بوابة AI الآمنة كطبقة حماية تضمن استخدامًا آمنًا ومتوافقًا وفعالاً لـ AI.
إن نشر خادم تجريبي واحد أمر سهل، لكن تطبيق MCP على مستوى المؤسسة ليس كذلك. تشمل العقبات الشائعة ما يلي:
مع إقبال المؤسسات على تبني Model Context Protocol (MCP) لربط نماذج AI بالأدوات و APIs وبيانات المؤسسة، تعد الحوكمة القوية أمرًا أساسيًا لضمان تفاعلات آمنة ومتوافقة ومدارية بشكل جيد. تساعد عناصر التحكم الخاصة بـ MCP على منع الوصول غير المصرح به، وحماية المعلومات الحساسة، والحفاظ على السلامة التشغيلية مع تمكين الابتكار في مجال AI.
يتيح فرض السياسات المركزي للمؤسسات وضع قواعد واضحة لكيفية وصول أنظمة AI إلى الأدوات والبيانات. وبدمج ذلك مع التحكم الدقيق في الوصول، يمكن للمسؤولين تقييد الأذونات بناءً على الأدوار أو المستخدمين أو نماذج محددة، مما يقلل من مخاطر إساءة الاستخدام. وتعزز الأذونات على مستوى السياق الأمان بشكل أكبر من خلال ضمان مشاركة البيانات الضرورية فقط، مما يدعم الحد من البيانات وحماية الخصوصية.
توفر مسارات التدقيق والمراقبة في الوقت الفعلي الشفافية من خلال تتبع استخدام الأدوات والوصول إلى البيانات والنشاط غير العادي. تساعد هذه الرؤى الفرق على اكتشاف التهديدات مبكرًا والحفاظ على المساءلة. كما يلعب التحكم في الإصدارات وإدارة التكوين دورًا رئيسيًا من خلال منع التكوينات الخاطئة وضمان بقاء عمليات تكامل MCP آمنة ومتسقة.
أخيرًا، تدعم حوكمة MCP الامتثال للمتطلبات التنظيمية وتمكّن من الاستجابة السريعة للحوادث. في حالة حدوث نشاط مشبوه، يمكن عزل نقاط نهاية MCP المتأثرة بسرعة. مع إطار الحوكمة الصحيح، يمكن للمؤسسات توسيع نطاق تبني MCP بثقة مع حماية البيانات الأنظمة والمستخدمين.
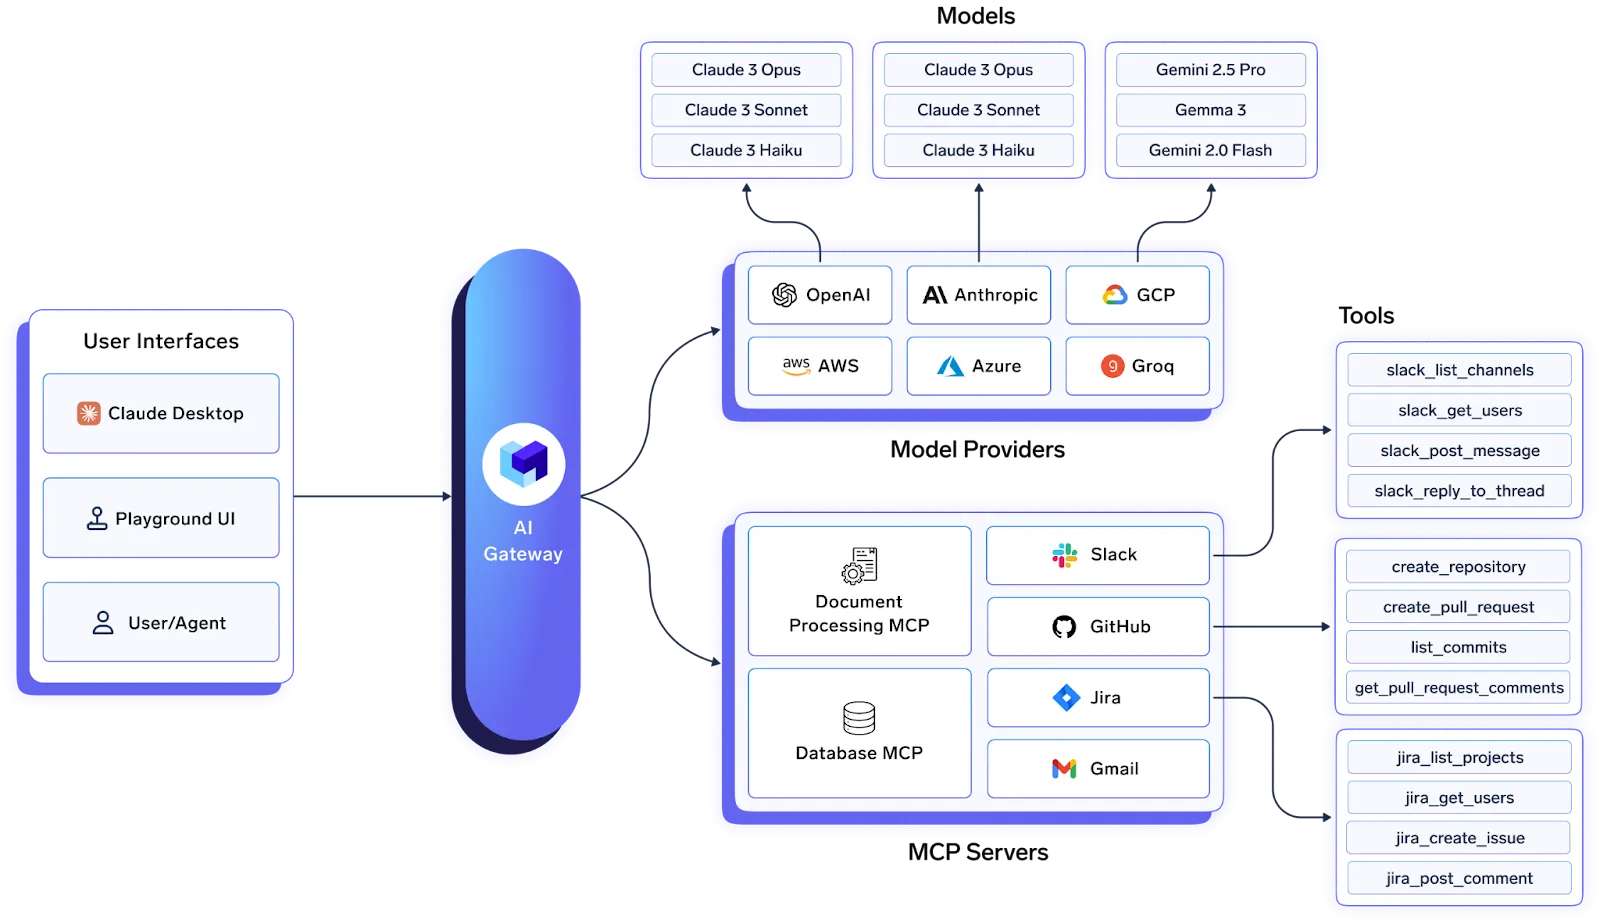
لقد وفرت AI Gateway من TrueFoundry بالفعل وكيلًا موحدًا ومنخفض التأخير لمزودي LLM المتعددين. واليوم نقوم بتوسيعها لتصبح مستوى التحكم المركزي لـ MCP داخل VPC الخاص بك - على أي سحابة أو في البيئة المحلية (on-prem).
| المعايير | ما الذي يجب عليك تقييمه؟ | الأولوية | TrueFoundry |
|---|---|---|---|
| زمن التراجع (Latency) | يضيف نفقات إضافية أقل من 10 مللي ثانية p95 لوقت أول رمز (time-to-first-token)؟ | ضروري جداً | ✅ مدعوم |
| إقامة البيانات (Data Residency) | يحتفظ بالسجلات داخل منطقتك (الاتحاد الأوروبي/الولايات المتحدة)؟ | يعتمد على حالة الاستخدام | ✅ مدعوم |
| التوجيه القائم على زمن التراجع | يُعيد التوجيه تلقائيًا بناءً على زمن التراجع/الأعطال في الوقت الفعلي؟ | ضروري جداً | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جداً | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جداً | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جداً | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جداً | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جداً | ✅ مدعوم |
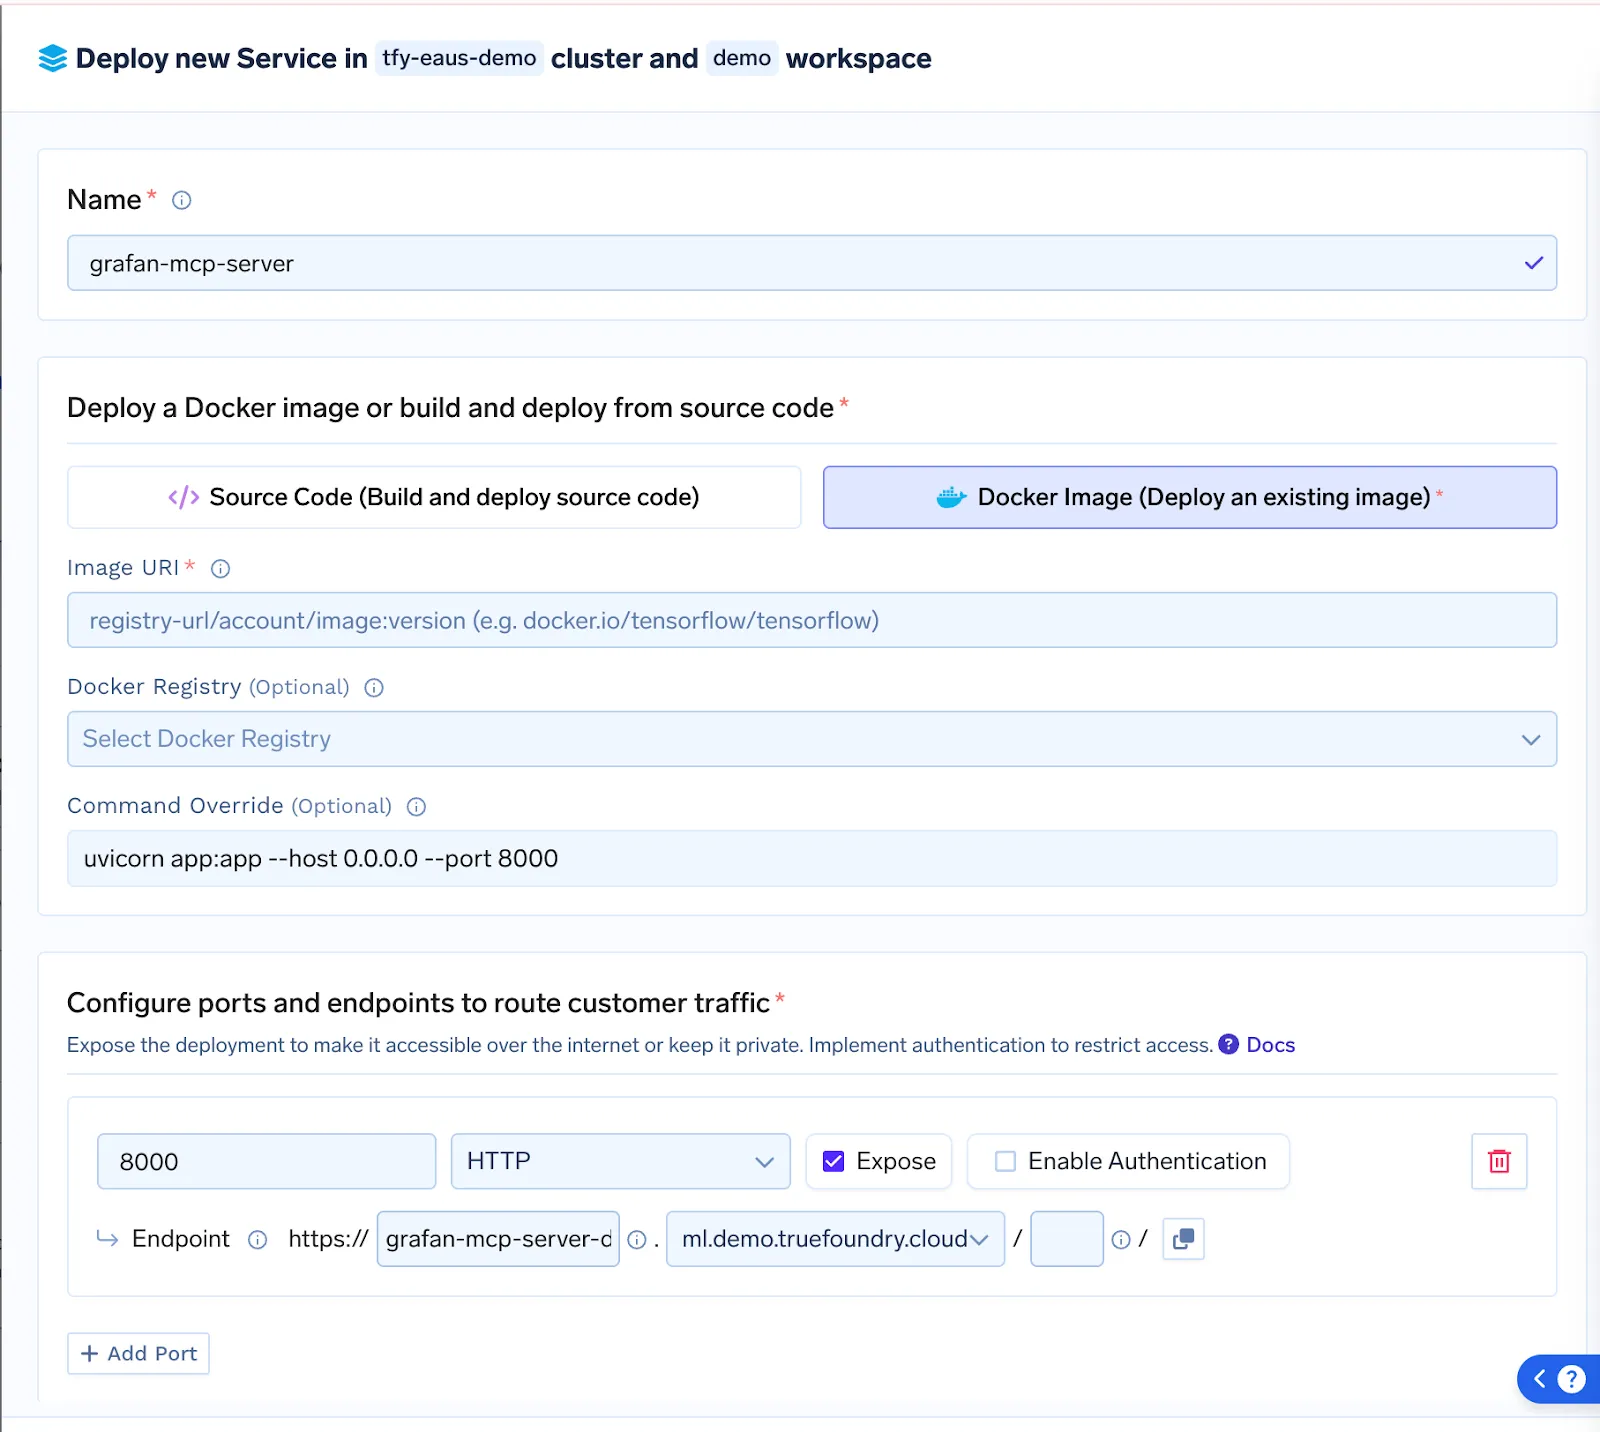
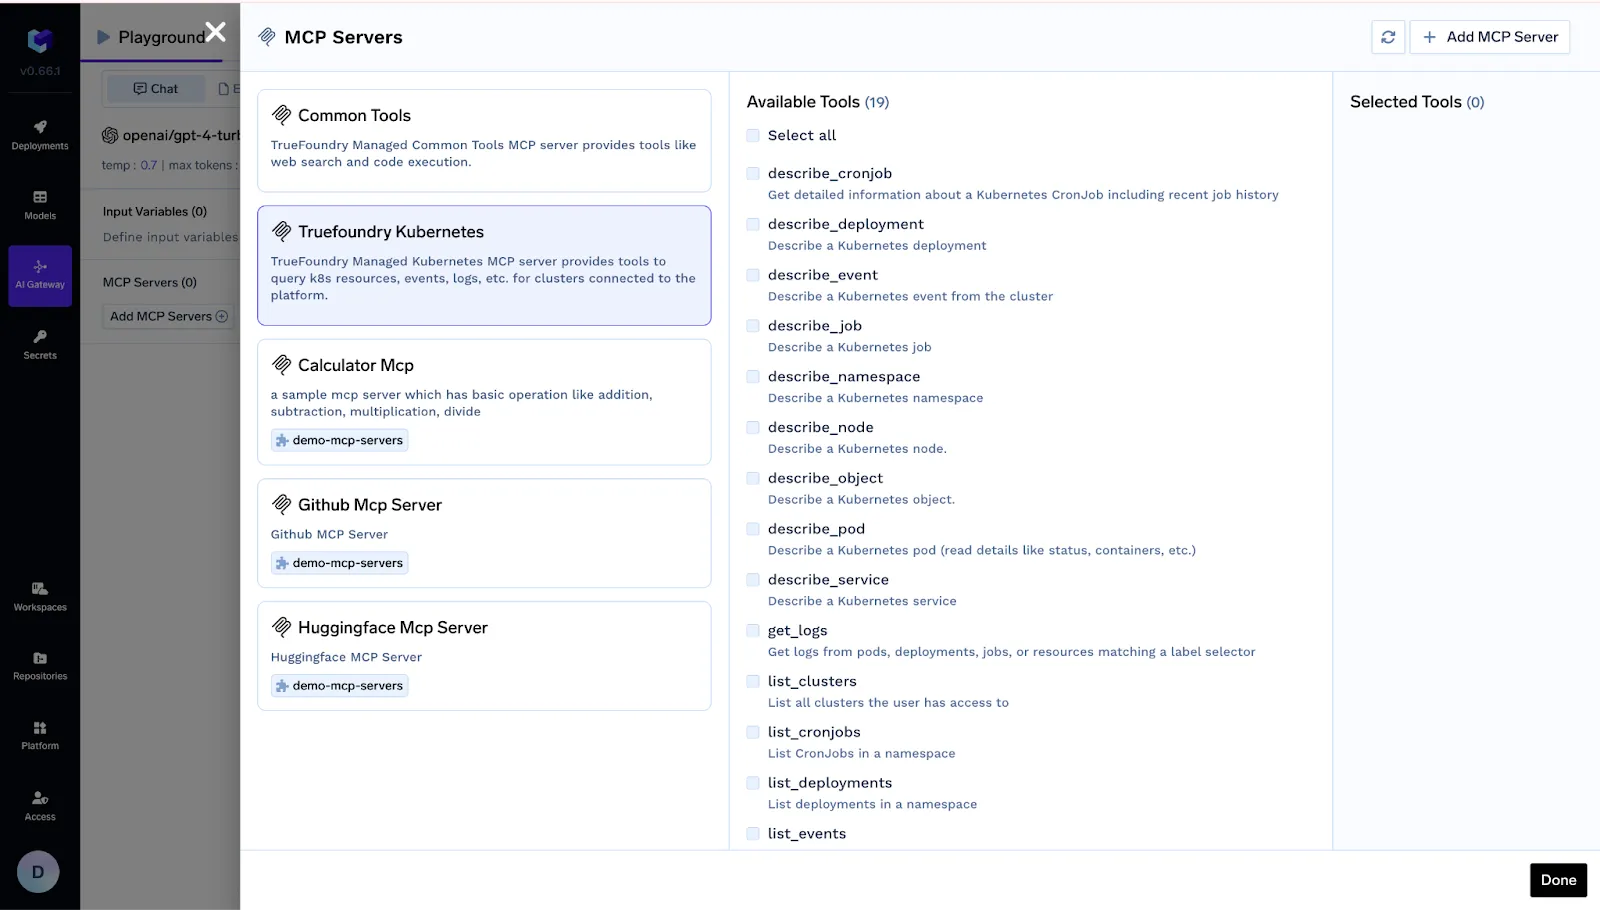
نشر خادم MCP دون مجهود: إرسال الخوادم كرمز مصدري أو Docker؛ تتولى Gateway بناء الحاوية والطرح والتطوير التلقائي دون أي توقف للخدمة.
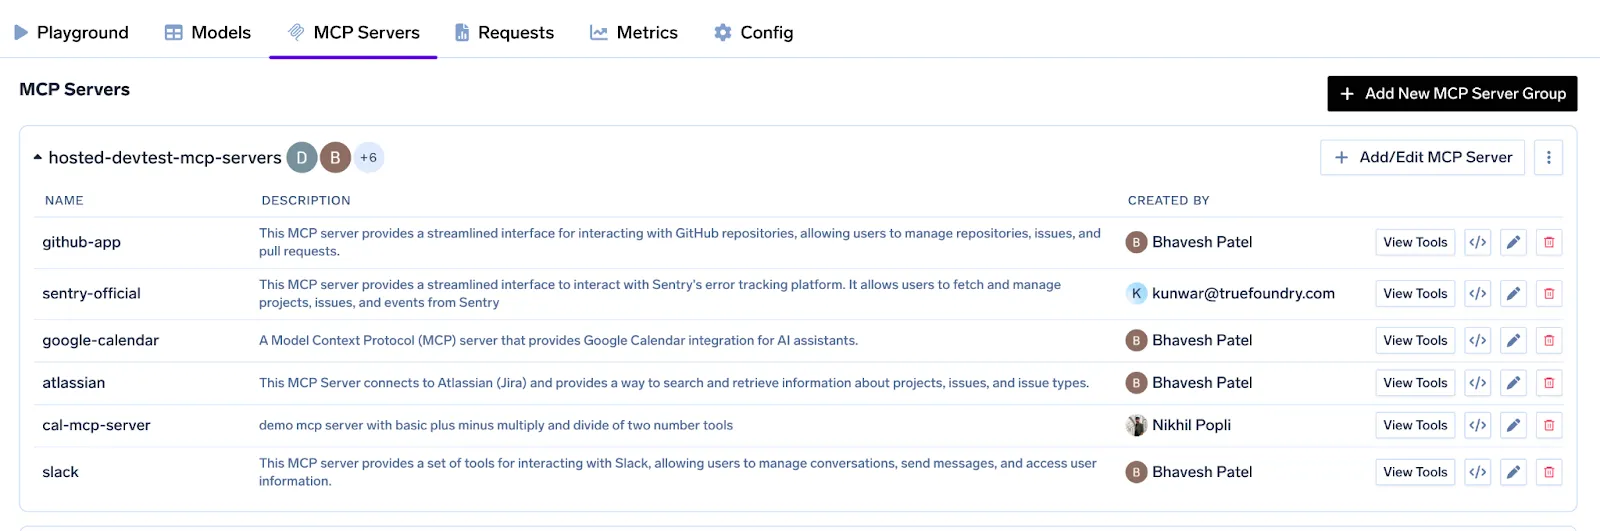
السجل المركزي والمصادقة المدعومة بـ OAuth: تعرض لوحة واحدة Slack أو GitHub أو Salesforce—أو Postgres MCP المخصص لديك—مكتملة بـ منطق تحديث الرموز المميزة والنطاقات الخاصة بكل مستخدم.
التحكم الدقيق في الوصول: تخصيص الخوادم (أو الأدوات الفردية) لفرق أو حسابات خدمة أو بيئات محددة حتى لا يتمكن وكيل الإعداد (staging) من لمس بيانات الإنتاج.
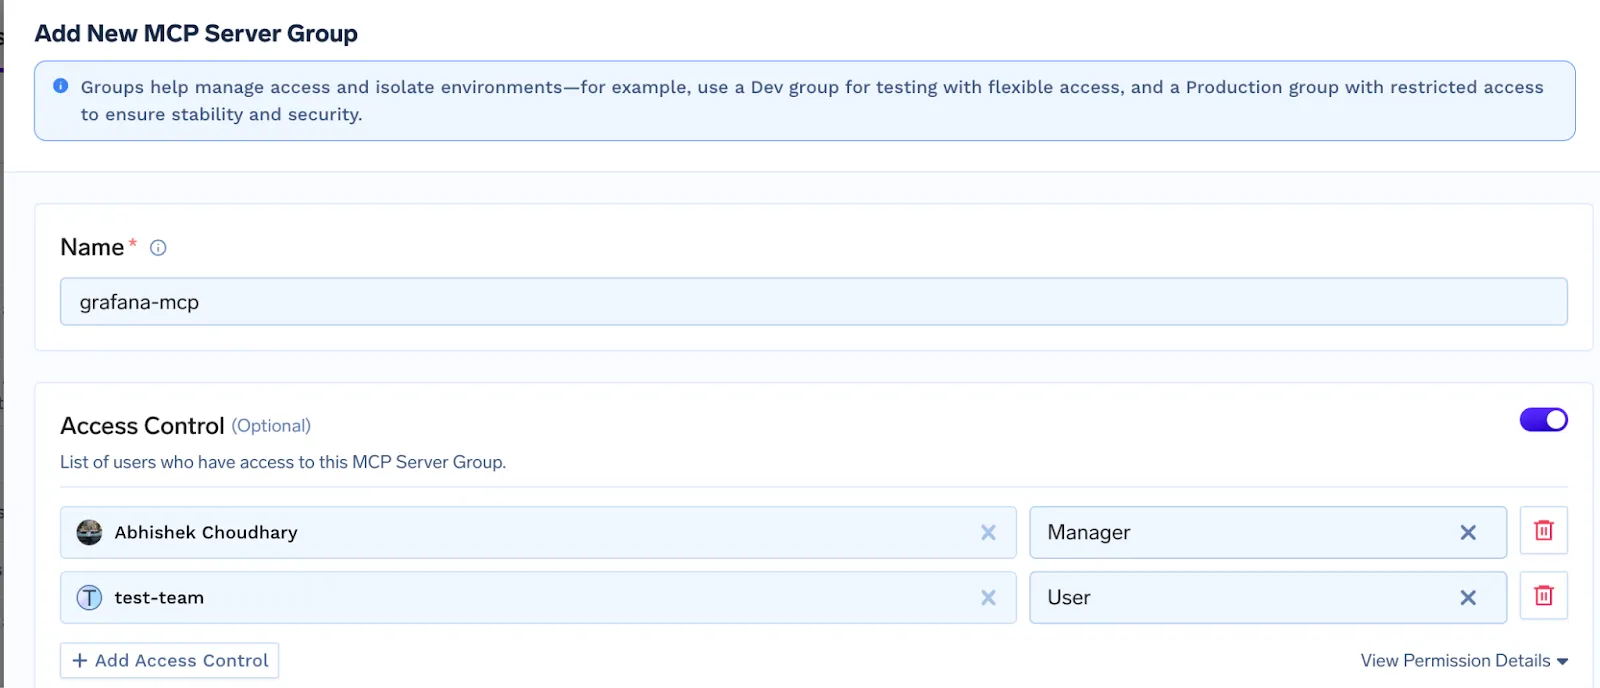
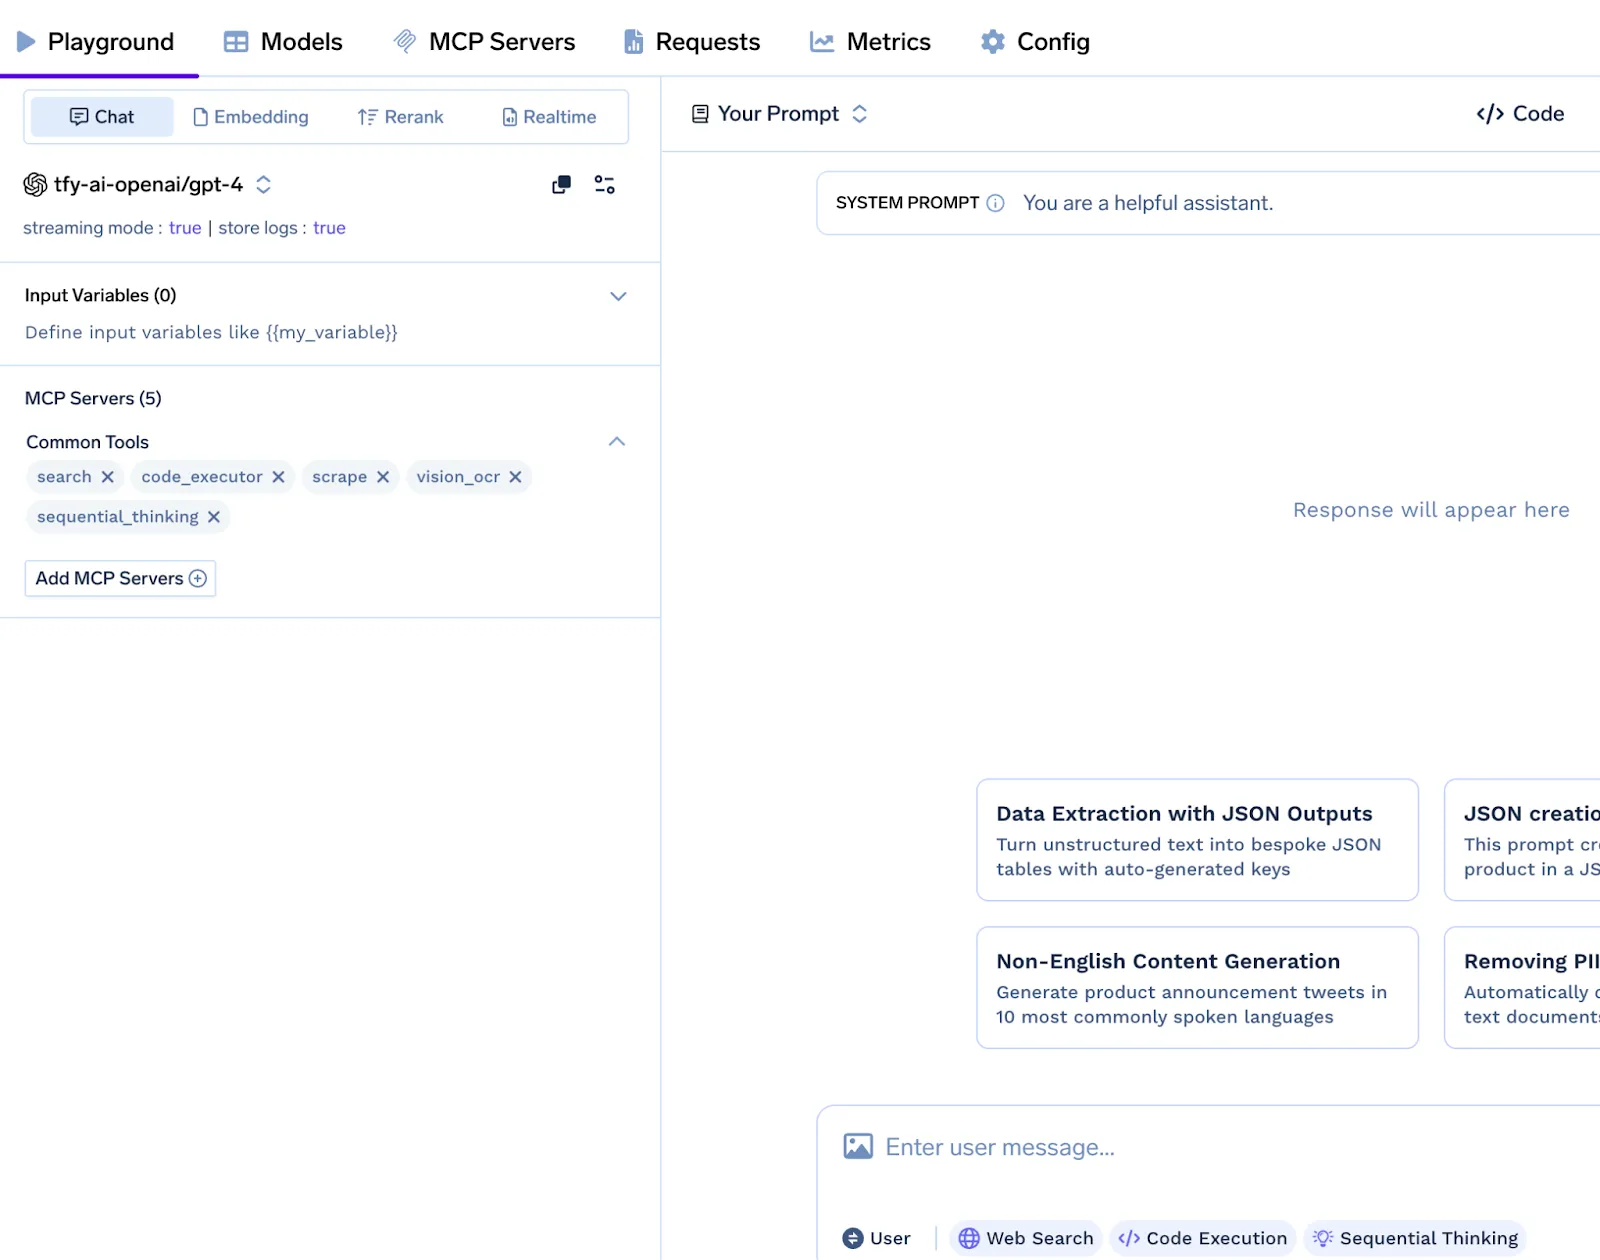
بيئة تجربة الوكيل ومقاطع البرمجة: أنشئ وكلاء في دقائق: اختر الأدوات، واكتب توجيهًا، وشاهد التتبعات في الوقت الفعلي، ثم انسخ مقاطع Python الجاهزة إلى أنبوب العمليات لديك.
حواجز الحماية والقابلية للملاحظة وتحديد المعدل: حجب PII، وخطافات الموافقة اليدوية، وحصص التخصيص لكل أداة، والتتبعات الموزعة الكاملة
فيما يلي مثالان عمليان عرضناهما خلال الندوة عبر الويب. يتبع كل منهما تدفقًا واضحًا وخطوة بخطوة حتى تتمكن من تصوير ما يفعله الوكيل كواليس العمل
الغرض — الفرز الآلي والمعالجة لأعطال الإنتاج.
سير العمل:
الغرض — تقديم ملخصات موجزة عن المرشحين قبل اجتماع لجان المقابلة.
سير العمل:
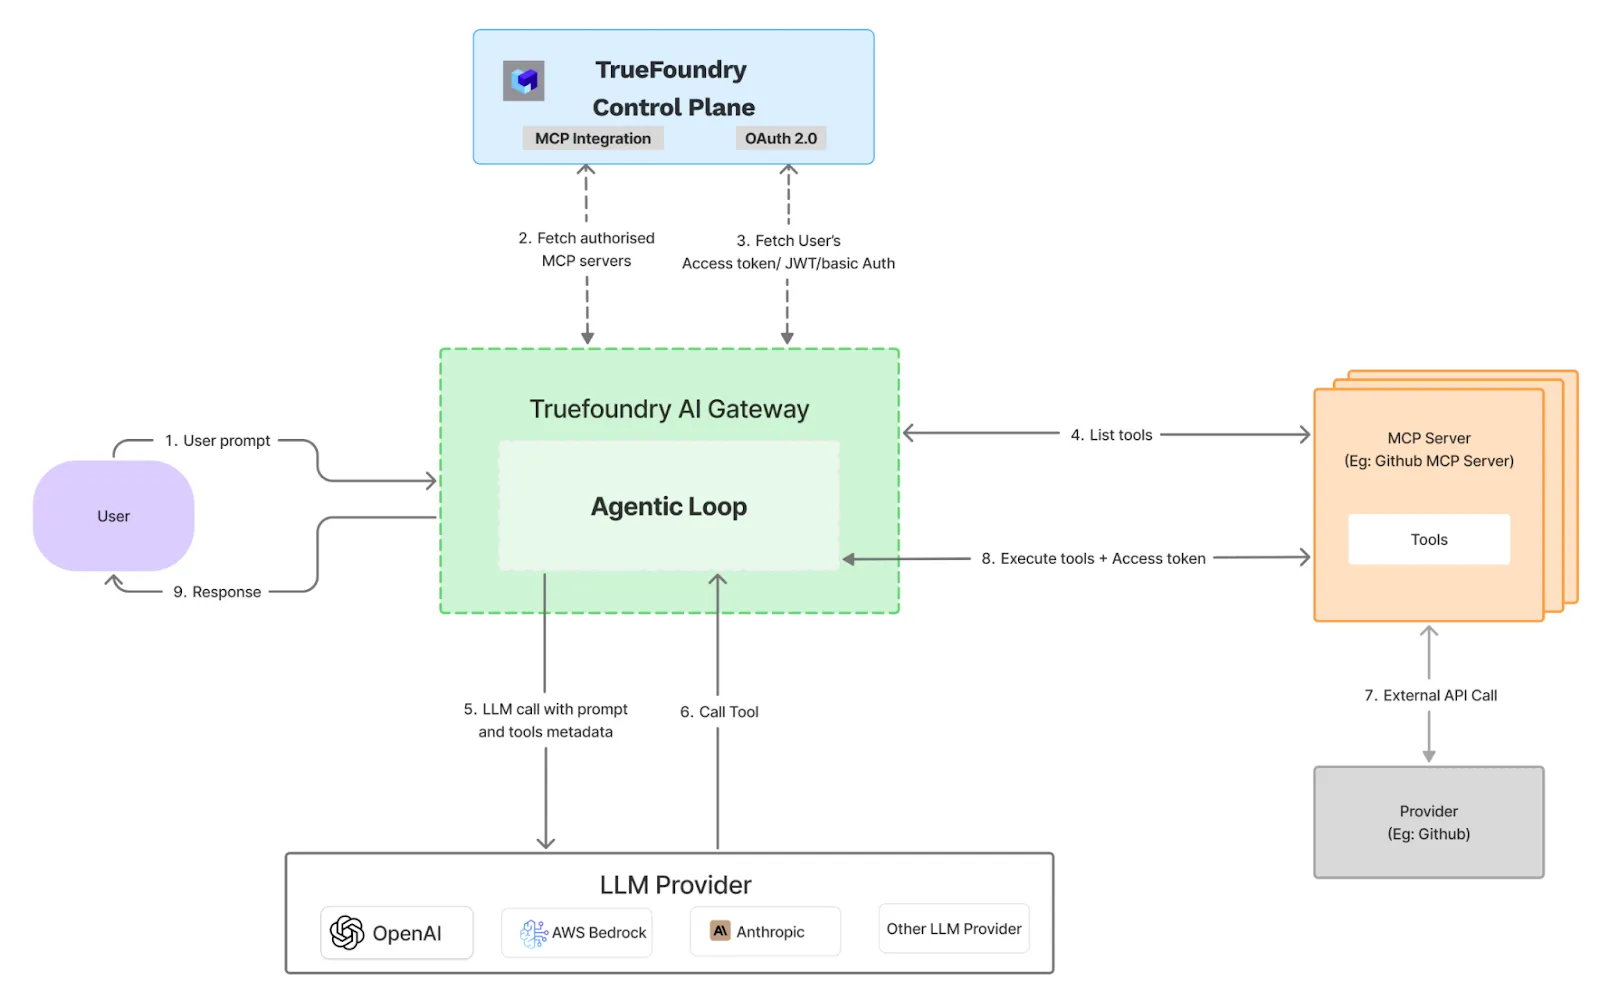
تم تصميم Truefoundry AI Gateway كوكيل وسيط عالي الأداء يقع بين حلقة agentic للمستخدم النهائي والخدمات السفلية، بما في ذلك مزودو Large Language Model (LLM) وخوادم MCP. تم تصميم النظام لتحقيق الحد الأدنى من زمن التراجع من خلال تنفيذ الوظائف الحرجة مثل المصادقة وتحديد المعدل وحواجز الحماية في الذاكرة. وللحفاظ على الأداء، يتم معالجة بيانات التسجيل والتحليلات بشكل غير متزامن.
دورة حياة الطلب وتدفق البيانات
يتم تنفيذ التدفق التشغيلي من توجيه المستخدم إلى الاستجابة النهائية في تسلسل دقيق ومتعدد الخطوات:
1. استيعاب الطلب الأولية
تستلم Gateway التوجيه الأولي من المستخدم. عند الاستيعاب، يتم تزويد الطلب بـ معرف فريد للتتبع وإعادة توجيهه فورًا للمعالجة.
2. المصادقة والتفويض
تتواصل Gateway مع Truefoundry Control Plane لتنفيذ وظيفتين أمنيتين حاسمتين:
3. الاكتشاف الديناميكي للأدوات
باستخدام الرموز المميزة المكتسبة حديثًا، تستعلم Gateway من كل خادم MCP مصرح به لاكتشاف مجموعة الأدوات أو الوظائف المتاحة. تحدث هذه العملية في الوقت الفعلي لكل طلب مستخدم، يتم تخزين النتائج مؤقتًا لمدة ذلك الطلب لتحسين الأداء.
4. استدعاء LLM الموحد
تنشئ Gateway توجيهًا واحدًا وشاملاً لمزود LLM المعين (مثل OpenAI أو AWS Bedrock). يتضمن هذا التوجيه استعلام المستخدم الأصلي بالإضافة إلى البيانات الوصفية والمخططات لجميع الأدوات المكتشفة، مما يتيح لـ LLM إنشاء خطة تنفيذ كاملة ومتعددة الخطوات.
5. تنفيذ الأدوات التكراري
ثم تنفذ Gateway الخطة التي أنشأها LLM في حلقة تسلسلية وتكرارية:
6. التفاعل المغلف مع API الخارجية
تتم معالجة جميع استدعاءات API الخارجية (مثل GitHub و Stripe) حصريًا بواسطة خوادم MCP، وليس Gateway.
7. تسليم الاستجابة والتسجيل غير المتزامن
بمجرد اكتمال حلقة التنفيذ، تُنقل الاستجابة النهائية مرة أخرى إلى المستخدم. بالتزامن مع ذلك، يتم إرسال جميع البيانات التشغيلية ذات الصلة - بما في ذلك التتبعات والتوقيتات الزمنية للأداء ومقاييس التكلفة - إلى قائمة انتظار غير متزامنة للاستيعاب بواسطة منصات القابلية للملاحظة والتحليلات. هذا يضمن أن التسجيل لا يدخل أي زمن تراجع في وقت الاستجابة الموجهة للمستخدم.
تعمل AI gateway الآمنة كطبقة حماية بين أنظمة AI وبيانات المؤسسة وتطبيقاتها ومستخدميها. يضمن تطبيق الممارسات الصحيحة تدفقًا آمنًا للبيانات، ووصولاً محكومًا، وعمليات AI موثوقة مع تقليل مخاطر الأمان والامتثال إلى الحد الأدنى.
إن الإطلاق التجريبي لـ MCP Gateway متاح الآن على Truefoundry Control Plane. اشترك في تجربة لمدة ثلاثة أشهر، أو احجز جلسة استشارية مخصصة لمقارنة التكلفة وزمن التراجع والهيكلية مع فريقنا.
هل أنت مستعد لتحويل APIs المعزولة إلى وكلاء فائقي القوة؟ أنشئ حسابك المجاني وقم بتوصيل أول خادم MCP لديك في دقائق.
مع توسيع المؤسسات لنطاق agentic AI، تصبح بوابة AI الآمنة مع MCP أمرًا أساسيًا لربط النماذج بأدوات الأعمال الحقيقية بأمان وموثوقية. يتيح MCP الوصول الموحد للأدوات، بينما تفرض البوابة الحوكمة والأمان والقابلية للملاحظة عبر كل تفاعل.
من خلال التحكم المركزي والأذونات الدقيقة والمراقبة في الوقت الفعلي، يمكن للمؤسسات نشر وكلاء AI أقوياء دون المساومة على حماية البيانات أو الامتثال. يضمن تبني بوابة AI آمنة مع MCP أتمتة قابلة للتوسع وجديرة بالثقة وجاهزة للإنتاج من AI automation للمؤسسة.
احجز عرضًا توضيحيًا لرؤية كيف ستعمل بوابة AI من TrueFoundry مع MCP في بيئة مؤسستك.
بوابة AI المؤسسية مع MCP هي طبقة مركزية تربط نماذج AI بأدوات المؤسسة وبياناتها باستخدام Model Context Protocol. وهي تدير المصادقة والتحكم في الوصول والتسجيل وفرض السياسات، مما يضمن تفاعلات AI آمنة ومتوافقة وملاحظة مع تمكين الوكلاء من اكتشاف واستدعاء enterprise APIs المعتمدة بأمان.
يعزز MCP بوابة AI المؤسسية من خلال توحيد كيفية اكتشاف نماذج AI للأدوات واستخدامها. فهو يوفر مخططات هيكلية وتفاصيل المصادقة وقواعد الاستخدام، مما يمكن البوابات من فرض السياسات وإدارة الأذونات ومراقبة استخدام الأدوات. هذا يضمن تكاملاً متسقًا وآمنًا وقابلاً للتوسع بين وكلاء AI وأنظمة المؤسسة عبر البيئات.
يجب أن تتضمن بوابة AI المؤسسية مع MCP مصادقة قوية، وتحكمًا في الوصول قائمًا على الأدوار، وتشفيرًا، وتسجيلًا للتدقيق، ومراقبة في الوقت الفعلي، وحجبًا للبيانات، وتحديدًا للمعدل. كما يجب أن تدعم فرض السياسات وإدارة الرموز المميزة الآمنة وعناصر تحكم الامتثال لمنع الوصول غير المصرح به، وحماية البيانات الحساسة، وضمان تفاعلات AI آمنة مع أدوات المؤسسة.
تؤمن المؤسسات الوصول إلى أدوات MCP من خلال فرض المصادقة القائمة على الهوية، وتعيين أذونات قائمة على الأدوار، وإصدار رموز قصيرة الأجل لاستدعاءات الأدوات. تتحقق بوابات AI من سياق المستخدم، وتقيد الوصول إلى خوادم MCP المعتمدة، وتسجل جميع التفاعلات، وتطبق حواجز الحماية مثل تدفقات العمل للموافقة وتصفية البيانات لمنع إساءة الاستخدام أو الكشف غير المصرح به عن البيانات.
تشمل أفضل الممارسات مركزية سجلات خادم MCP، وتطبيق عناصر تحكم دقيقة في الوصول، وتمكين القابلية للملاحظة وتتبع التكاليف، وأتمتة فرض السياسات. يجب على المؤسسات عزل البيئات، واستخدام حدود المعدل، والحفاظ على مسارات التدقيق، ومراجعة التكوينات بانتظام. تضمن هذه التدابير توسعًا آمنًا وفعالاً ومتوافقًا مع توسع تبني AI عبر الفرق وسلاسل العمل.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد