August 31, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
تعمل حواجز الحماية (Guardrails) في AI Gateway كشبكة أمان بين النماذج اللغوية القوية وتطبيقاتك الحيوية، مما يضمن أن كل طلب واستجابة يلبي معايير مؤسستك للأمان والجودة والامتثال. على منصة TrueFoundry، تتيح لك حواجز الحماية هذه تحديد قواعد دقيقة، مثل إخفاء معلومات الهوية الشخصية (PII)، أو تصفية الموضوعات غير المسموح بها، أو حظر الكلمات غير المرغوب فيها، حتى تضمن عدم تسرب البيانات الحساسة أبداً وتوافق المحتوى دائمًا مع صوت علامتك التجارية ومتطلباتك القانونية. من خلال تقييم كل مدخلات ومخرجات مقابل سياسات قابلة للتهيئة، تمنع حواجز حماية TrueFoundry المهلوسات (hallucinations)، وتفرض معايير المحتوى، وتحافظ على سلوك متسق عبر جميع مساحات العمل التي تعتمد على LLM.
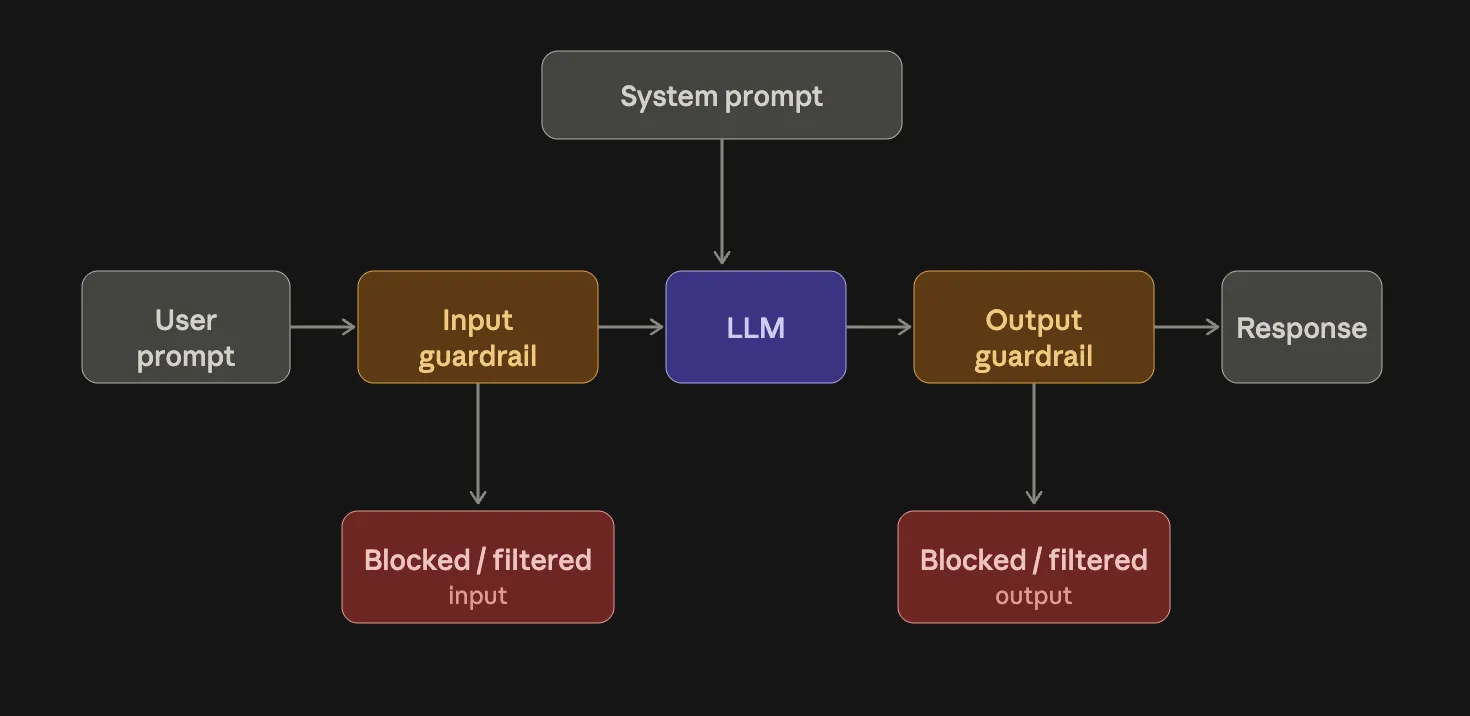
تعتمد المؤسسات بشكل متزايد على النماذج اللغوية الكبيرة لأتمتة دعم العملاء، وإنشاء المحتوى التسويقي، وتسهيل سير العمل الداخلي. وبدون حواجز الحماية، يمكن لهذه النماذج أن تنتج مخرجات غير متوقعة تعرض المؤسسات لمخاطر قانونية، وتنظيمية، وتأثيرات على السمعة.
أولاً، يعد تطبيق خصوصية البيانات أمراً غير قابل للتفاوض. تتيح لك حواجز الحماية الكشف التلقائي عن معلومات الهوية الشخصية وتجهيلها قبل مغادرتها النظام. وهذا يمنع الكشف العرضي عن البريد الإلكتروني، أو أرقام الضمان الاجتماعي، أو غيرها من التفاصيل الحساسة، مما يساعدك على الامتثال للوائح مثل GDPR وHIPAA.
ثانياً، تحمي حواجز الحماية نزاهة العلامة التجارية وثقة المستخدمين. إن روبوت الدردشة الخاص بالمؤسسة الذي يرد فجأة بكلمات بذيئة أو عبارات متحيزة قد ينفر العملاء ويسيء إلى علامتك التجارية. من خلال التحقق من المخرجات مقابل قائمة الموضوعات المرفوضة ومرشحات الكلمات المخصصة، تحافظ على صوت متسق وتتجنب اللغة الخارجة عن نبرة العلامة التجارية. يُعد هذا المستوى من حوكمة المحتوى أساسياً عندما تصل فرق متعددة إلى بوابة الذكاء الاصطناعي نفسها.
ثالثاً، يعتمد الاستقرار التشغيلي على سلوك النموذج المتوقع. تمنحك حواجز حماية الذكاء الاصطناعي في المؤسسات تحكماً دقيقاً في النماذج التي تعالج طلبات معينة، مع تطبيق قواعد مختلفة بناءً على البيانات الوصفية (metadata)، أو أدوار المستخدمين، أو سياق الخدمة. يمكنك التوقف السريع (fail fast) عندما تنتهك الاستجابة السياسة، بدلاً من اكتشاف المشكلات في سجلات الإنتاج أو سماعها من المستخدمين الغاضبين.
رابعاً، تدعم حواجز الحماية إمكانية التدقيق والمساءلة. في كل مرة تنطلق فيها قاعدة، تقوم بالتقاط سجلات مهيكلة تظهر فحص المدخلات أو المخرجات الذي تسبب في ذلك، والتغيير الذي تم تطبيقه، والمستخدم أو الخدمة التي أطلقت الاستدعاء. تشكل هذه السجلات مسار تدقيق واضحاً للمراجعات الأمنية، وتدقيقات الامتثال، والتحليلات اللاحقة.
أخيراً، تقلم حواجز الحماية من مخاطر الهلوسة المكلفة. من خلال التحقق من المخرجات مقابل مرشحات الموضوعات الدلالية، تمنع النموذج من اختلاق بنود قانونية، أو نصائح طبية، أو غيرها من المحتويات عالية الخطورة. في القطاعات المنظمة، يمكن لشبكة الأمان هذه أن تكون الفارق بين إطلاق ناجح للذكاء الاصطناعي وبين خرق ضار.
تحول حواجز الحماية نماذج LLMs القوية ولكن غير المتوقعة إلى أدوات مؤسسية موثوقة وممتثلة. فهي تتيح لك الاستفادة من أحدث تقنيات الذكاء الاصطناعي بثقة، مع العلم أن كل طلب واستجابة يتوافق مع معايير الأمان والجودة والحوكمة لديك.
تواجه تطبيقات الذكاء الاصطناعي المختلفة مخاطر مختلفة، لذلك تحتاج المؤسسات إلى حواجز حماية عند نقاط متعددة في سير عمل الذكاء الاصطناعي. يمكن لحواجز حماية الذكاء الاصطناعي في المؤسسات التحكم في المدخلات، والمخرجات، والمعلومات الحساسة، والمحتوى، والمطالبات، والوصول إلى أدوات الذكاء الاصطناعي.
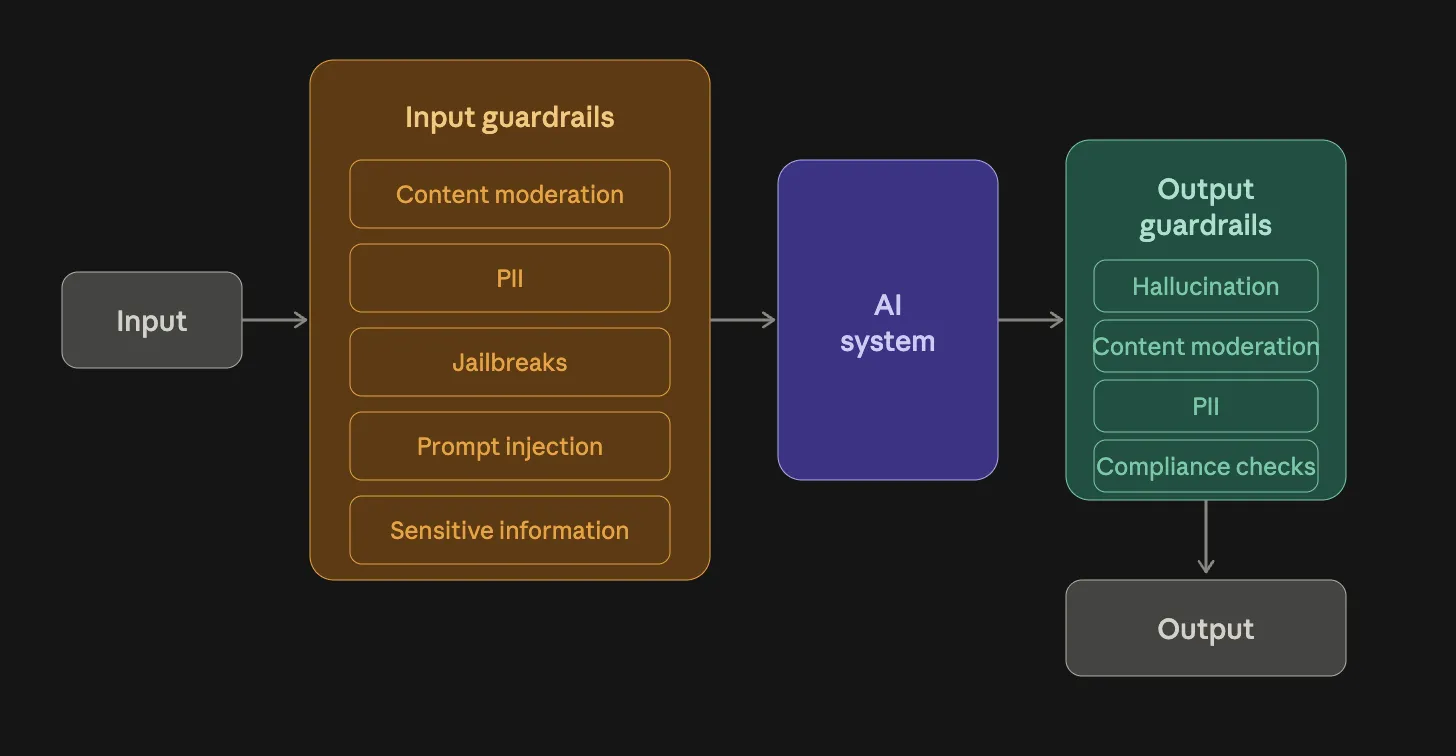
تتيح لك قواعد حواجز الحماية في AI Gateway الخاص بـ TrueFoundry تطبيق السياسات عند كلا طرفي التفاعل مع النموذج اللغوي. تملك كل قاعدة معرفاً (identifier)، ومجموعة من شروط المطابقة، وقسمين: حواجز حماية المدخلات والمخرجات. تقيم TrueFoundry القواعد بالتتابع وتطبق المطابقة الأولى فقط على كل طلب، مما يضمن تطبيقاً متوقعاً حتى عندما تكون هناك سياسات متعددة قابلة للتطبيق.
تنطبق حواجز حماية المدخلات على كل ما يدخل إلى النموذج. تشمل السيناريوهات الشائعة إخفاء معلومات الهوية الشخصية (PII) أو التحقق منها قبل الوصول إلى LLM. على سبيل المثال، يقوم حاجز حماية المدخلات من نوع PII مع الإجراء transform بتجهيل أرقام الهواتف أو البريد الإلكتروني أو أرقام الضمان الاجتماعي تلقائياً. يمكنك أيضاً استخدام حاجز حماية مدخلات من نوع word_filter لإزالة العبارات غير المرغوب فيها أو فرض المصطلحات المؤسسية في مطالبات المستخدمين. الاكتشاف المبكر للمشكلات يقلل من فرصة انتهاك السياسات والتكاليف الباهظة للتدقيق.
تحكم حواجز حماية المخرجات استجابات النموذج. يمكنك التحقق من المخرجات مقابل قائمة بالموضوعات المرفوضة، مثل النصائح الطبية، أو خطاب الكراهية، أو الألفاظ البذيئة، والتوقف السريع إذا انتهك المحتوى السياسة. بدلاً من ذلك، يمكنك تحويل المخرجات لحجب المعلومات الحساسة أو استبدال الكلمات غير المسموح بها بنصوص نائبة. تتيح لك إعدادات العتبة (threshold) المنفصلة التحكم في مدى صرامة النظام في تمييز النص أو تعديله، مما يمنحك المرونة للتوازن بين تجربة المستخدم والامتثال.
يمكن أن تتضمن كل قاعدة كتل عند (when block) لتحديد النماذج، أو علامات البيانات الوصفية، أو الفئات (المستخدمون، الفرق، أو الحسابات الافتراضية) التي تنطبق عليها. على سبيل المثال، قد تفرض حجب PII أكثر صرامة على روبوتات الدردشة الموجهة للعملاء مع استخدام مرشحات أكثر تساهلاً للاستعلامات التحليلية الداخلية. الاستهداف بناءً على معرف النموذج أو الفئة يضمن المستوى الصحيح من الحوكمة دون التضييق الزائد على مساحات العمل الأخرى.
تربط TrueFoundry هذه السياسات بفرع خدمة حواجز الحماية عبر guardrails_service_url، الذي يكشف عن REST APIs لتقييم القواعد وتطبيقها. يتم توجيه كل طلب عبر محرك حواجز الحماية، مع تسجيل كل استدعاء وتطبيق التحويلات أو التحققات في الوقت الفعلي. هذا الفصل الواضح بين قواعد المدخلات والمخرجات يسهل تصميم سياسات قوية وقابلة للصيانة تحافظ على عمليات نشر LLM قوية وآمنة في الوقت نفسه.
تتعرف حواجز حماية PII في TrueFoundry تلقائياً على معلومات الهوية الشخصية وتتعامل معها في كل من المطالبات الواردة والاستجابات الصادرة، مما يحمي البيانات الحساسة من التعرض.
من خلال تهيئة input_guardrails و output_guardrails بالنص pii، يمكنك اختيار إما التحقق من الكيانات المكتشفة أو تحويلها بناءً على متطلبات الامتثال لديك.
يتعرف محرك حواجز الحماية على مجموعة شاملة من فئات PII، بما في ذلك على سبيل المثال لا الحصر: عناوين البريد الإلكتروني، أرقام الهواتف، أرقام الضمان الاجتماعي، تفاصيل بطاقات الائتمان، العناوين الفعالية، والمعرفات الصادرة عن الحكومة (جوازات السفر، رخص القيادة، المعرفات الضريبية).
تدعم TrueFoundry أيضاً المتغيرات الإقليمية مثل أرقام NHS في المملكة المتحدة، وAadhaar ID في الهند، وTFNs في أستراليا، مما يضمن تغطية واسعة عبر عمليات النشر العالمية.
ضمن كل قاعدة حاجز حماية لـ PII، تحدد كتلة الخيارات (options) أنواع الكيانات المستهدفة.
يستبدل إعداد action: transform الكيانات المكتشفة بنصوص نائبة مجهولة الهوية قبل أن تصل إلى النموذج. بدلاً من ذلك، سيرفض الإجراء action: validate الطلبات التي تحتوي على PII غير مسموح بها، ويرجع خطأ بدلاً من توجيه المطالبة.
فوائد التحويل (Transformation)
تعد حواجز حماية PII مفيدة حيثما تتعامل تطبيقات الذكاء الاصطناعي في المؤسسات مع معلومات شخصية حساسة. تشمل بعض حالات الاستخدام ما يلي:
من خلال تطبيق حواجز حماية PII عند طبقة البنية التحتية للذكاء الاصطناعي، يمكن للمؤسسات الكشف عن المعلومات الحساسة أو تحويلها أو حظرها بشكل متسق عبر التطبيقات المدعومة بـ LLM بدلاً من الاعتماد على فرق التطبيقات المنفصلة لتنفيذ أدوات تحكم مستقلة.
تفرض حواجز حماية تصفية الموضوعات قواعد دلالية تمنع الذكاء الاصطناعي من مناقشة الموضوعات غير المسموح بها. من خلال فحص كل من المطالبات الواردة والاستجابات الصادرة مقابل قائمة قابلة للتهيئة للموضوعات المحظورة، يمكن للمؤسسات ضمان بقاء كل تفاعل ضمن حدود المحتوى المحددة، مما يحمي سمعة العلامة التجارية ويحافظ على الامتثال التنظيمي.
أنت من يقرر مجالات الموضوعات المراد حظرها. تشمل حالات الاستخدام الشائعة:
تحت حاجز حماية كل موضوع، تحدد معلمتين رئيسيتين في كتلة الخيارات (options):
الفوائد
من خلال تطبيق مرشحات الموضوعات عند طبقة البوابة، تمنح TrueFoundry المؤسسات طريقة مركزية لفرض سياسات المحتوى عبر تطبيقات الذكاء الاصطناعي، دون التطلب من كل تطبيق تنفيذ وصيانة منطق الكشف عن الموضوعات الخاص به.
تمنحك حواجز حماية تصفية الكلمات من TrueFoundry تحكماً دقيقاً في كل كلمة أو عبارة تمر عبر AI Gateway الخاص بك. من خلال تحديد قائمة حظر مخصصة، يمكنك الكشف عن المصطلحات الخاصة، أو البذاءات، أو أي لغة حساسة والتعامل معها سواء قبل وصولها إلى النموذج أو بعد إنشائها. وهذا يضمن عدم قيام التطبيقات التي تعتمد على LLM بتعريض مصطلحات غير مصرح بها أو الانزلاق إلى لغة غير لائقة بالعلامة التجارية.
تحت كل حاجز حماية word_filter، تحدد الخيارات word_list و case_sensitive و whole_words_only و replacement لتخصيص سلوك التصفية. الـ word_list عبارة عن مصفوفة من المصطلحات أو العبارات التي تريد الكشف عنها.
تحديد case_sensitive: false يجعل المطابقة تتجاهل حالة الأحرف، بينما يضمن whole_words_only: true تمييز الكلمات المستقلة فقط، وتجنب المطابقات غير المقصودة داخل الكلمات الأطول. يحدد الحقل replacement النص النائب، على سبيل المثال "[REMOVED]"، المستخدَم عند تحديد action: transform. بدلاً من ذلك، فإن اختيار action: validate سيرفض أي طلب يحتوي على كلمات مدرجة في قائمة الحظر، ويرجع خطأ بدلاً من توجيه المحتوى إلى النموذج.
فيما يلي تهيئة نموذجية تطبق تصفية الكلمات على كل من المدخلات والمخرجات، مستهدفة عمليات نشر GPT-4 مع قائمة حظر مصطلحات خاصة:
في كل مرة يتم فيها تشغيل مرشح الكلمات، تسجل TrueFoundry الحدث بتفاصيل حول القاعدة التي تم إطلاقها، والنص الأصلي والمحول، وسياق المستخدم أو الخدمة. تساعد سجلات التدقيق هذه فرق الأمان والامتثال على مراجعة الحوادث، وضبط قوائم الحظر، وإثبات الالتزام بالسياسات الداخلية أو اللوائح التنظيمية للصناعة.
يعني تجميع تصفية الكلمات في البوابة أنه لا يتعين على المطورين ملء كود التطبيق بفحوصات مؤقتة؛ فسياساتك تعيش في مكان واحد، وسهلة التحديث، وتنطبق بشكل متسق عبر جميع أحمال عمل LLM.
تحدد حوكمة الذكاء الاصطناعي السياسات وعناصر التحكم التي تتوقع المؤسسة أن تتبعها أنظمة الذكاء الاصطناعي الخاصة بها. تحول حواجز حماية الذكاء الاصطناعي هذه السياسات إلى أدوات تحكم في الوقت الفعلي، وتفحص المطالبات، واستجابات النموذج، وإجراءات الذكاء الاصطناعي أثناء حدوثها.
وهذا يجعل حواجز الحماية طبقة تشغيلية بين متطلبات الحوكمة والسلوك اليومي للذكاء الاصطناعي. بدلاً من الاعتماد فقط على السياسات الموثقة أو المراجعات اليدوية، يمكن للمؤسسات الكشف تلقائياً عن الانتهاكات والتصرف بناءً عليها قبل أن تتحول إلى مخاطر أمنية، أو امتثالية، أو أعمال.
بالنسبة للمؤسسات، يجعل هذا من حواجز الحماية طبقة تنفيذ مهمة لحوكمة الذكاء الاصطناعي. تجلب المنصات مثل TrueFoundry عناصر التحكم هذه إلى طبقة البنية التحتية للذكاء الاصطناعي، مما يساعد الفرق على تطبيق الأمان، وحماية البيانات، وفرض السياسات بشكل متسق عبر تطبيقات ونشرات LLM.
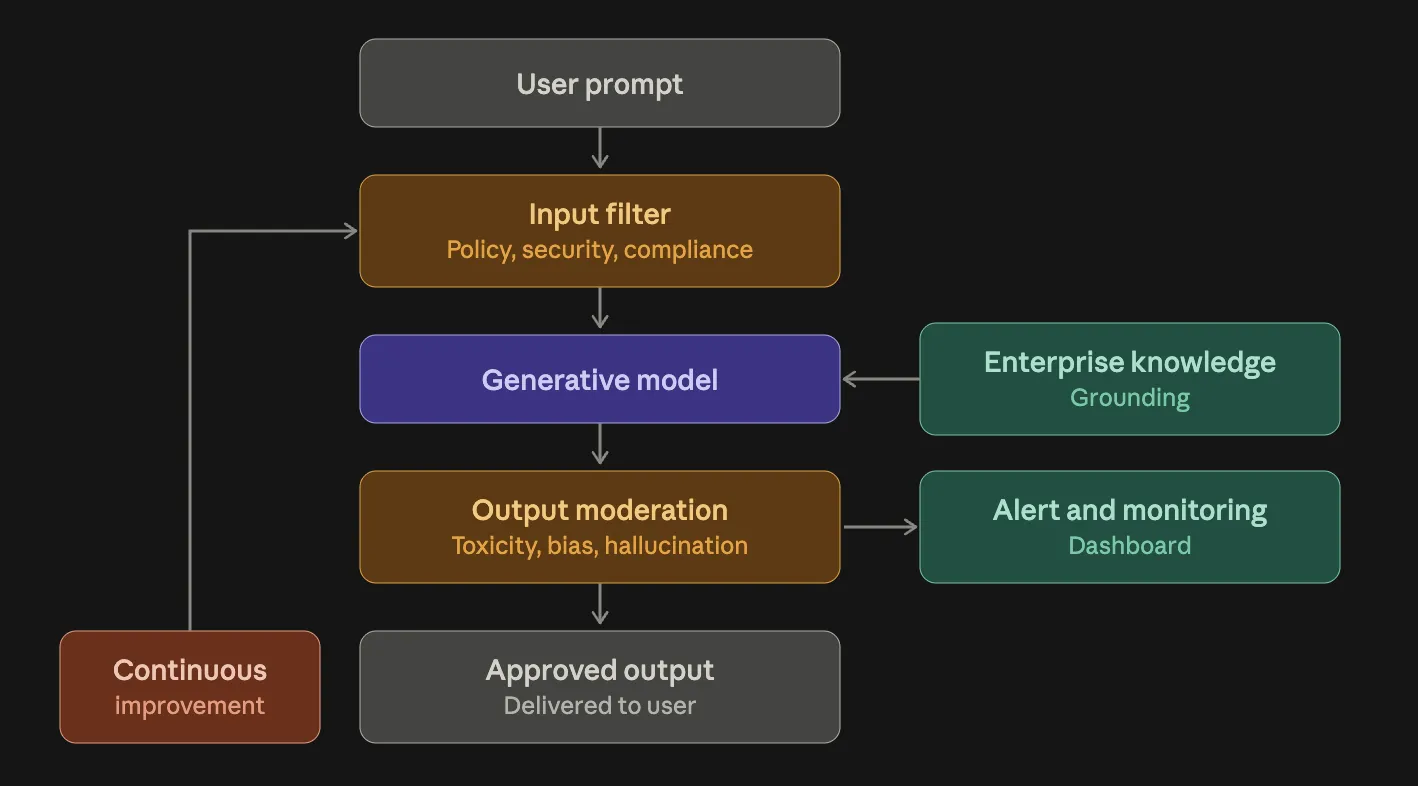
تعمل حواجز حماية الذكاء الاصطناعي في المؤسسات بأفضل شكل عندما تتوافق بشكل وثيق مع ملف تعريف المخاطر وحالات الاستخدام في مؤسستك. ابدأ بتحديد ما تحتاج إلى حمايته بوضوح، سواء كان ذلك بيانات حساسة، أو امتثالاً تنظيماً، أو صوت العلامة التجارية، وقم بربط كل متطلب بأنواع حواجز حماية محددة مثل PII، أو الموضوعات، أو مرشحات الكلمات. اشرك أصحاب المصلحة من الفرق القانونية، والامتثال، والمنتج مبكراً لضمان تعبير السياسات عن القيود الواقعية وعدم حظرها العرضي لمساحات العمل الحيوية.
بعد ذلك، اجعل قواعدك مركزة قدر الإمكان. القوائم الفضفاضة "لحظر كل شيء" يمكن أن تؤدي إلى إيجابيات كاذبة مفرطة تزعج المستخدمين. بدلاً من ذلك، قم بتجميع السياسات ذات الصلة في قواعد منفصلة مخصصة حسب السياق، باستخدام كتلة عند (when block) لاستهداف نماذج، أو فرق، أو بيانات وصفية محددة.
على سبيل المثال، قم بتطبيق حجب صارم لـ PII فقط على الروبوتات الموجهة للعملاء مع السماح بحرية سردية أكبر في مساعدي التحليلات الداخلية. يسهل هذا النهج المجزأ صيانة حواجز حماية الذكاء الاصطناعي وتطويرها في مؤسستك عبر الوقت.
ضبط العتبات هو ممارسة رئيسية أخرى. ابدأ بمستويات حساسية محافظة في البيئات غير الحيوية لملاحظة عدد مرات إطلاق القواعد وتعديل العتبات خفضاً أو رفعاً بناءً على الاستخدام الفعلي. استخدم سجلات كل حدث حاجز حماية لتحديد أنماط الإيجابيات الكاذبة أو الانتهاكات المفقودة، ثم قم بتحسين إعداداتك بشكل متكرر. يمكن لمجموعات الاختبار الآلية التي تحقن انتهاكات سياسات معروفة في المطالبات والاستجابات المتوقعة أن تساعد في التحقق من تغطية القواعد قبل دفع التحديثات إلى الإنتاج.
التوثيق وإمكانية الملاحظة (observability) أمران أساسيان. حافظ على مستودع central لتهيئة حواجز الحماية الخاصة بك مع وصف واضح لغرض ونطاق كل قاعدة. تأكد من أن تسجيلك يلتقط القاعدة التي تم إطلاقها، والمحتوى المطابق، وأي تحويلات تم تطبيقها. قم بدمج هذه السجلات مع أدوات المراقبة لديك للتنبيه عندما ترتفع معدلات إطلاق القواعد بشكل غير متوقع، مما يشير إلى إساءة استخدام محتملة أو تغييرات في سلوك المستخدم.
أخيراً، أنشئ حلقة ملاحظات واستجابة مع المستخدمين والمطورين. وفر آليات للمستخدمين النهائيين أو فرق التطبيقات للإبلاغ عن الحظر الزائد أو السياسات المفقودة. قم بمراجعة الملاحظات، ومقاييس الاستخدام، ونتائج التدقيق الأمني بانتظام لتحسين حواجز الحماية الخاصة بك. من خلال دمج الأهداف الواضحة، والقواعد المستهدفة، والضبط المتكرر، وإمكانية الملاحظة القوية، ستصمم إطار عمل لحواجز الحماية يحمي مؤسستك دون إعاقة الابتكار.
تحول حواجز الحماية نماذج LLMs القوية ولكن غير المتوقعة إلى خدمات موثوقة بمستوى المؤسسات من خلال فرض سياسات واضحة ومدركة للسياق عند كل تفاعل. من خلال تحديد قواعد مدخلات ومخرجات موجزة، مثل إخفاء PII الحساسة، أو حظر الموضوعات غير المسموح بها، أو تصفية المصطلحات الخاصة، تحافظ على خصوصية البيانات، وتدعم صوت العلامة التجارية، وتلبي المتطلبات التنظيمية دون المساس بكود التطبيق.
تتيح لك القواعد المجزأة المخصصة عبر كتلة عند (when block) تخصيص التطبيق حسب النموذج، أو الفريق، أو سير العمل، بينما يضمن ضبط العتبات والتسجيل القوي التوازن بين الحماية وسهولة الاستخدام.
مع حواجز حماية TrueFoundry، تكتسب تحكماً مركزياً، وإمكانية تدقيق مستمرة، والثقة لنشر الذكاء الاصطناعي على نطاق واسع، عالمين أن كل طلب واستجابة يتوافق مع معايير الحوكمة لديك.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد