November 3, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
Um mecanismo de controle com intervenção humana só é útil quando o sistema preserva o que foi proposto, o que foi aprovado, por quanto tempo a permissão dura e o que foi efetivamente executado.
A aprovação humana é frequentemente representada como um losango entre um agente e uma ferramenta. Essa imagem omite as partes difíceis. Qual operação exata está aguardando? Qual humano está autorizado a decidir? A aprovação cobre uma chamada ou um período de chamadas futuras? O que acontece se os argumentos ou o estado do negócio mudarem? Como o solicitante distingue "pendente" de um resultado de ferramenta bem-sucedido?
Um mecanismo de aprovação em produção deve preservar uma proposta, suspender a execução antes do efeito colateral, criar um registro de decisão, definir o escopo e a vida útil da concessão resultante e expor estado suficiente para que o agente ou a aplicação continue com segurança. Ele também deve permanecer separado da autorização: um humano pode aprovar uma decisão de risco, mas o sistema subsequente ainda decide se o ator autenticado pode realizar a ação.
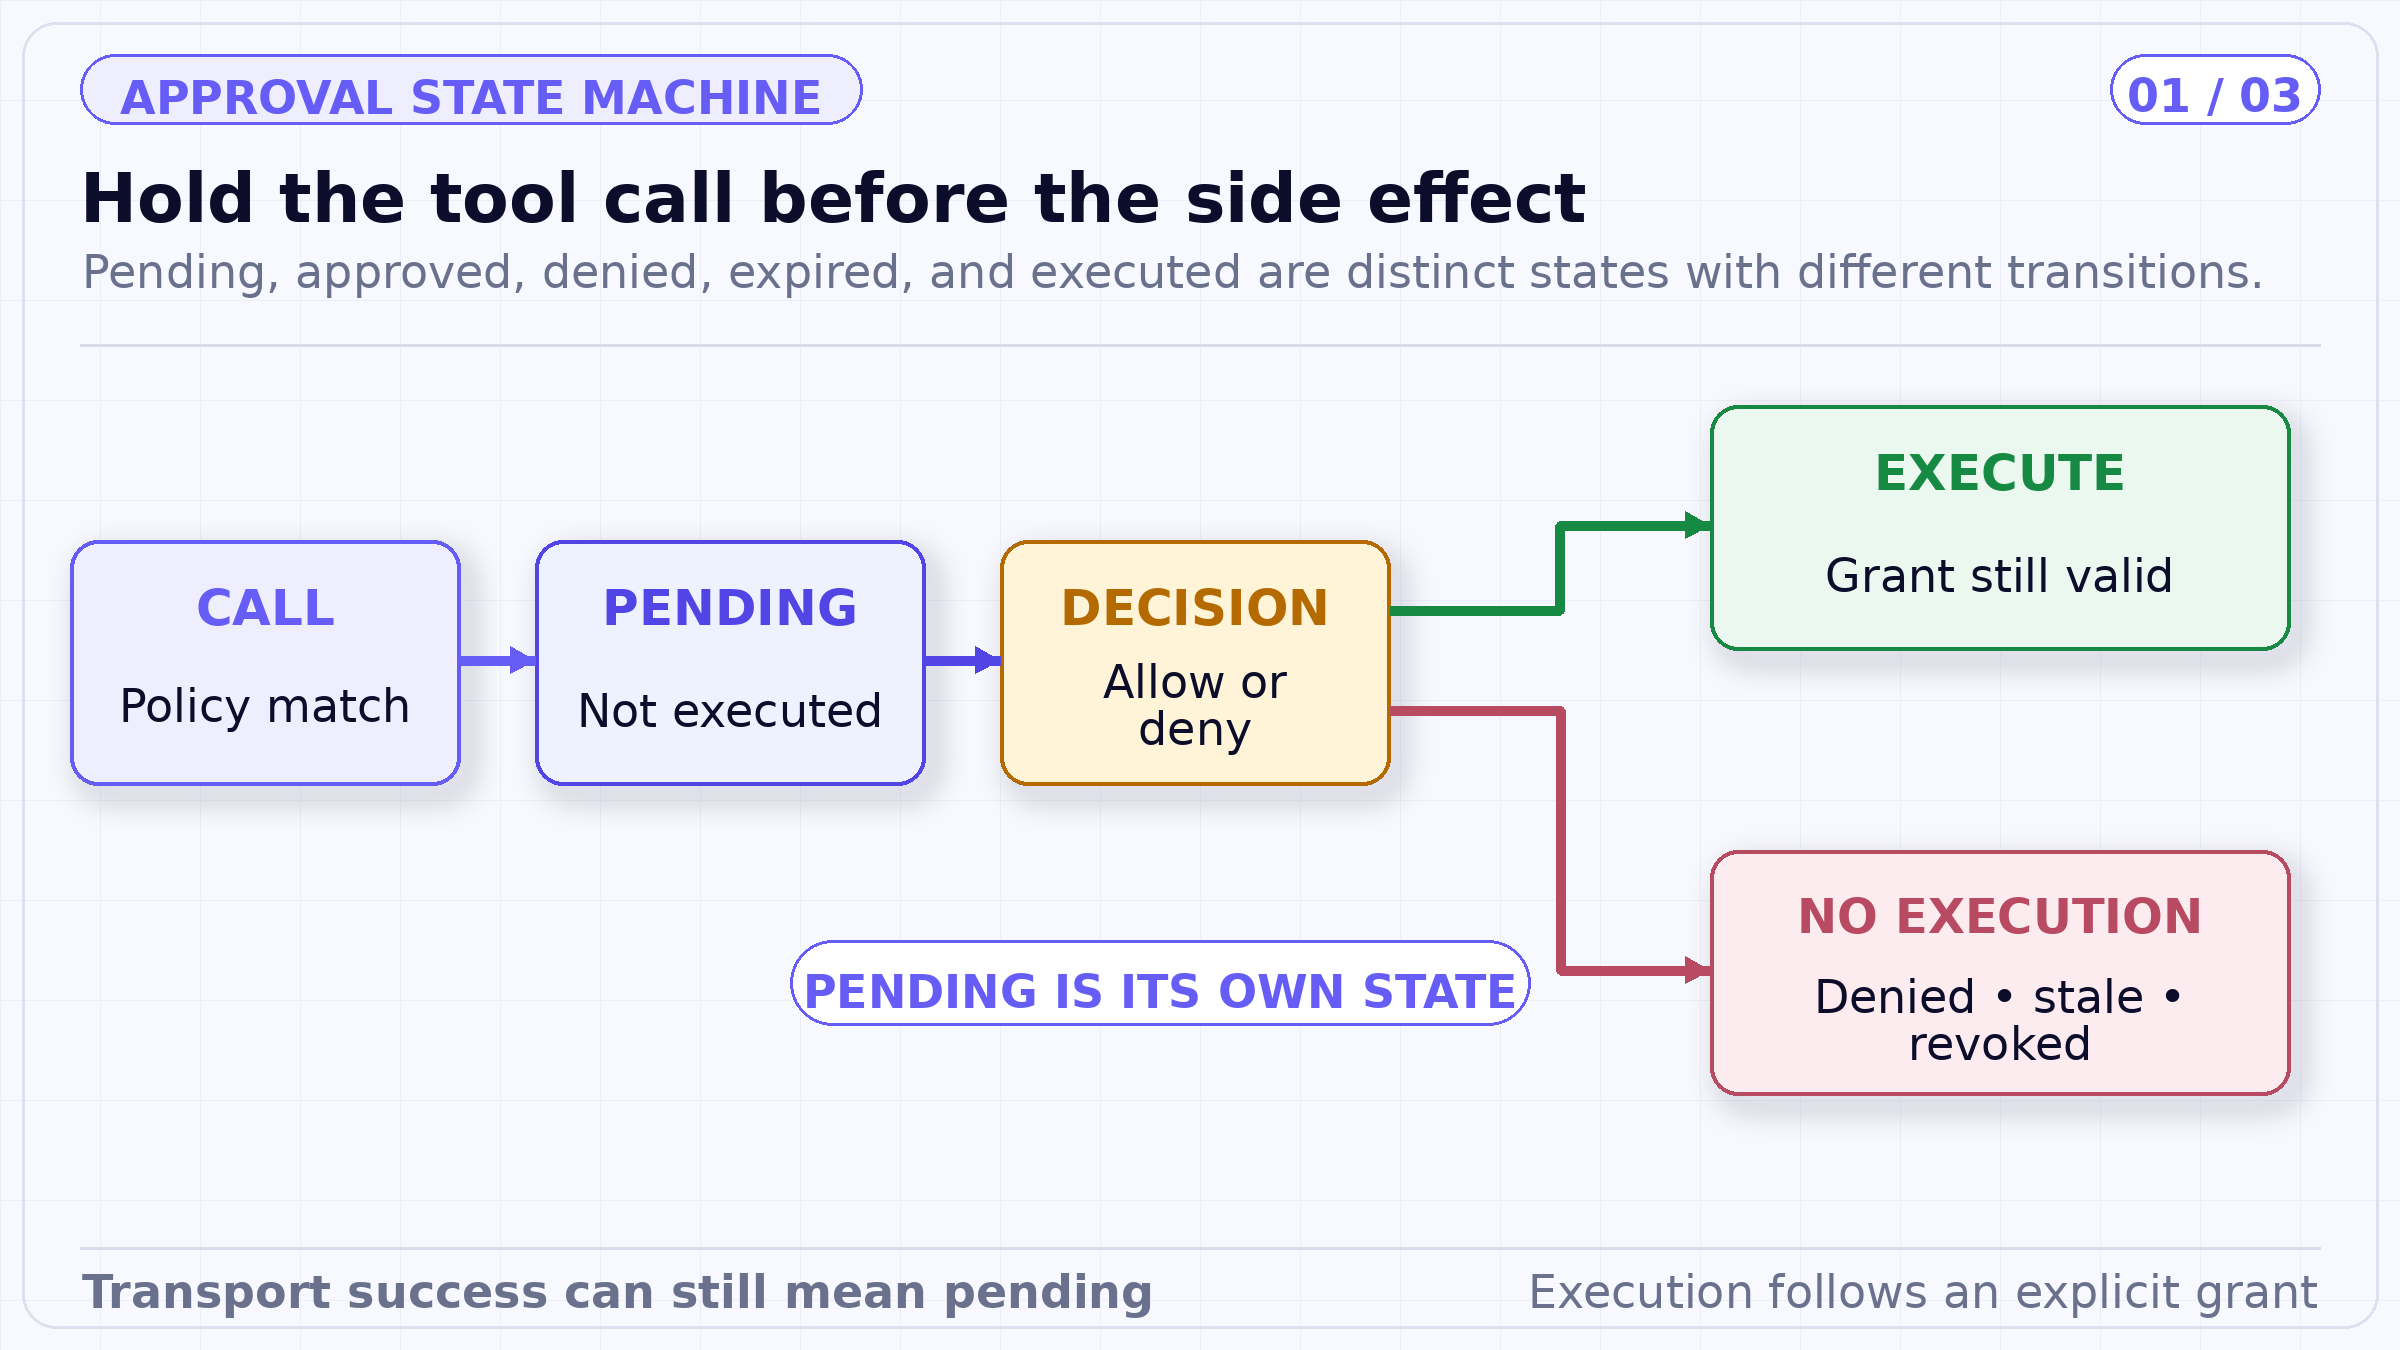
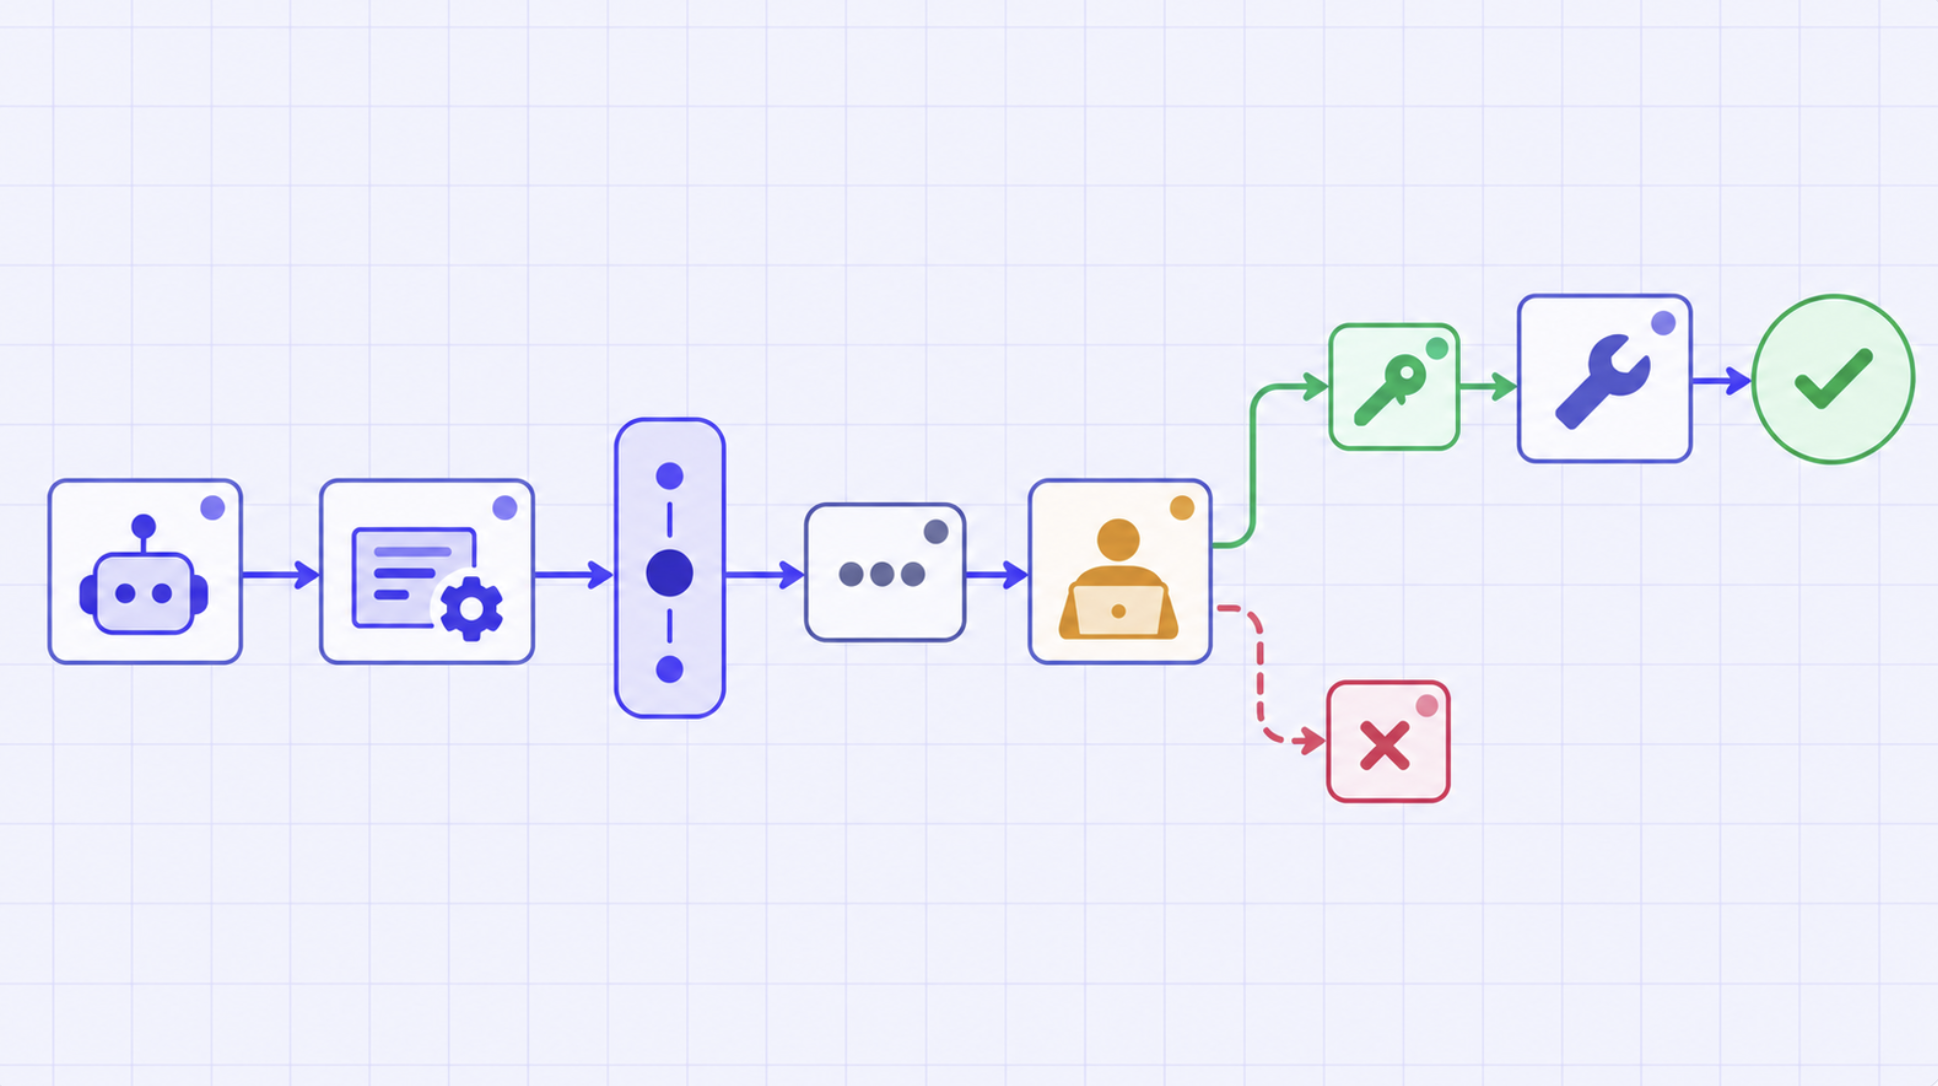
A ferramenta fica além do portão de execução, portanto, nem uma solicitação pendente nem uma notificação de revisor podem ser confundidas com um efeito colateral. A expiração e a negação retornam o sistema a um estado de não execução, em vez de conceder acesso futuro implícito.
O TrueFoundry documenta políticas de aprovação para chamadas de ferramentas MCP roteadas através do MCP Gateway. Uma política corresponde a um escopo de servidor e ferramenta. Quando uma chamada de ferramenta com restrição chega, o gateway cria ou reutiliza uma solicitação pendente para a mesma ferramenta e solicitante, não executa a ferramenta e notifica os aprovadores designados. O solicitante recebe um resultado JSON-RPC cujos metadados indicam que a aprovação está pendente.
Um aprovador pode permitir ou negar a solicitação e, opcionalmente, fornecer um motivo. Uma vez permitido, as chamadas desse solicitante para esse servidor e ferramenta podem ser executadas dentro da validade configurada. O resultado da ferramenta inclui metadados de aprovação. Quando a concessão expira, a próxima chamada cria uma nova solicitação. Uma negação é registrada para aquela solicitação, mas não é uma revogação permanente de acesso; uma chamada posterior pode gerar outra solicitação de aprovação.
Este último comportamento é fácil de interpretar erroneamente. A política de aprovação decide se uma ferramenta normalmente acessível precisa de consentimento humano em um determinado momento. A negação duradoura pertence ao controle de acesso: remova o acesso do solicitante ou desative a ferramenta. Usar a negação repetida como uma política de autorização informal sobrecarrega os revisores e cria evidências ruidosas.
Uma política pode ter como alvo ferramentas nomeadas, ferramentas marcadas como destrutivas pelo servidor MCP ou todas as ferramentas em um servidor. Quando os escopos se sobrepõem, a precedência documentada favorece a correspondência mais específica: nomeada antes de destrutiva, antes de todas. A validade pode ser baseada em contagem para uma execução ou baseada em tempo por um número configurado de minutos. Quando várias políticas se aplicam, a validade mais restritiva prevalece.
A concessão resultante é limitada ao solicitante, além do servidor MCP e da ferramenta específicos. Ela não é compartilhada entre usuários. A visualização da solicitação pendente inclui os argumentos da ferramenta, o que fornece aos revisores um contexto útil. No entanto, a documentação pública não afirma que a concessão vincula criptograficamente um resumo dos argumentos materiais ou da versão do estado do negócio. Aplicações de alto impacto devem adicionar essa vinculação por conta própria.
Por exemplo, a aprovação de uma ferramenta de reembolso não é necessariamente a aprovação de cada valor de reembolso, pedido, destino ou motivo que poderia ser passado durante uma janela de tempo. Se esses campos alterarem a decisão de risco, a aplicação deve vincular a decisão do revisor a eles e exigir uma nova decisão após uma alteração material.
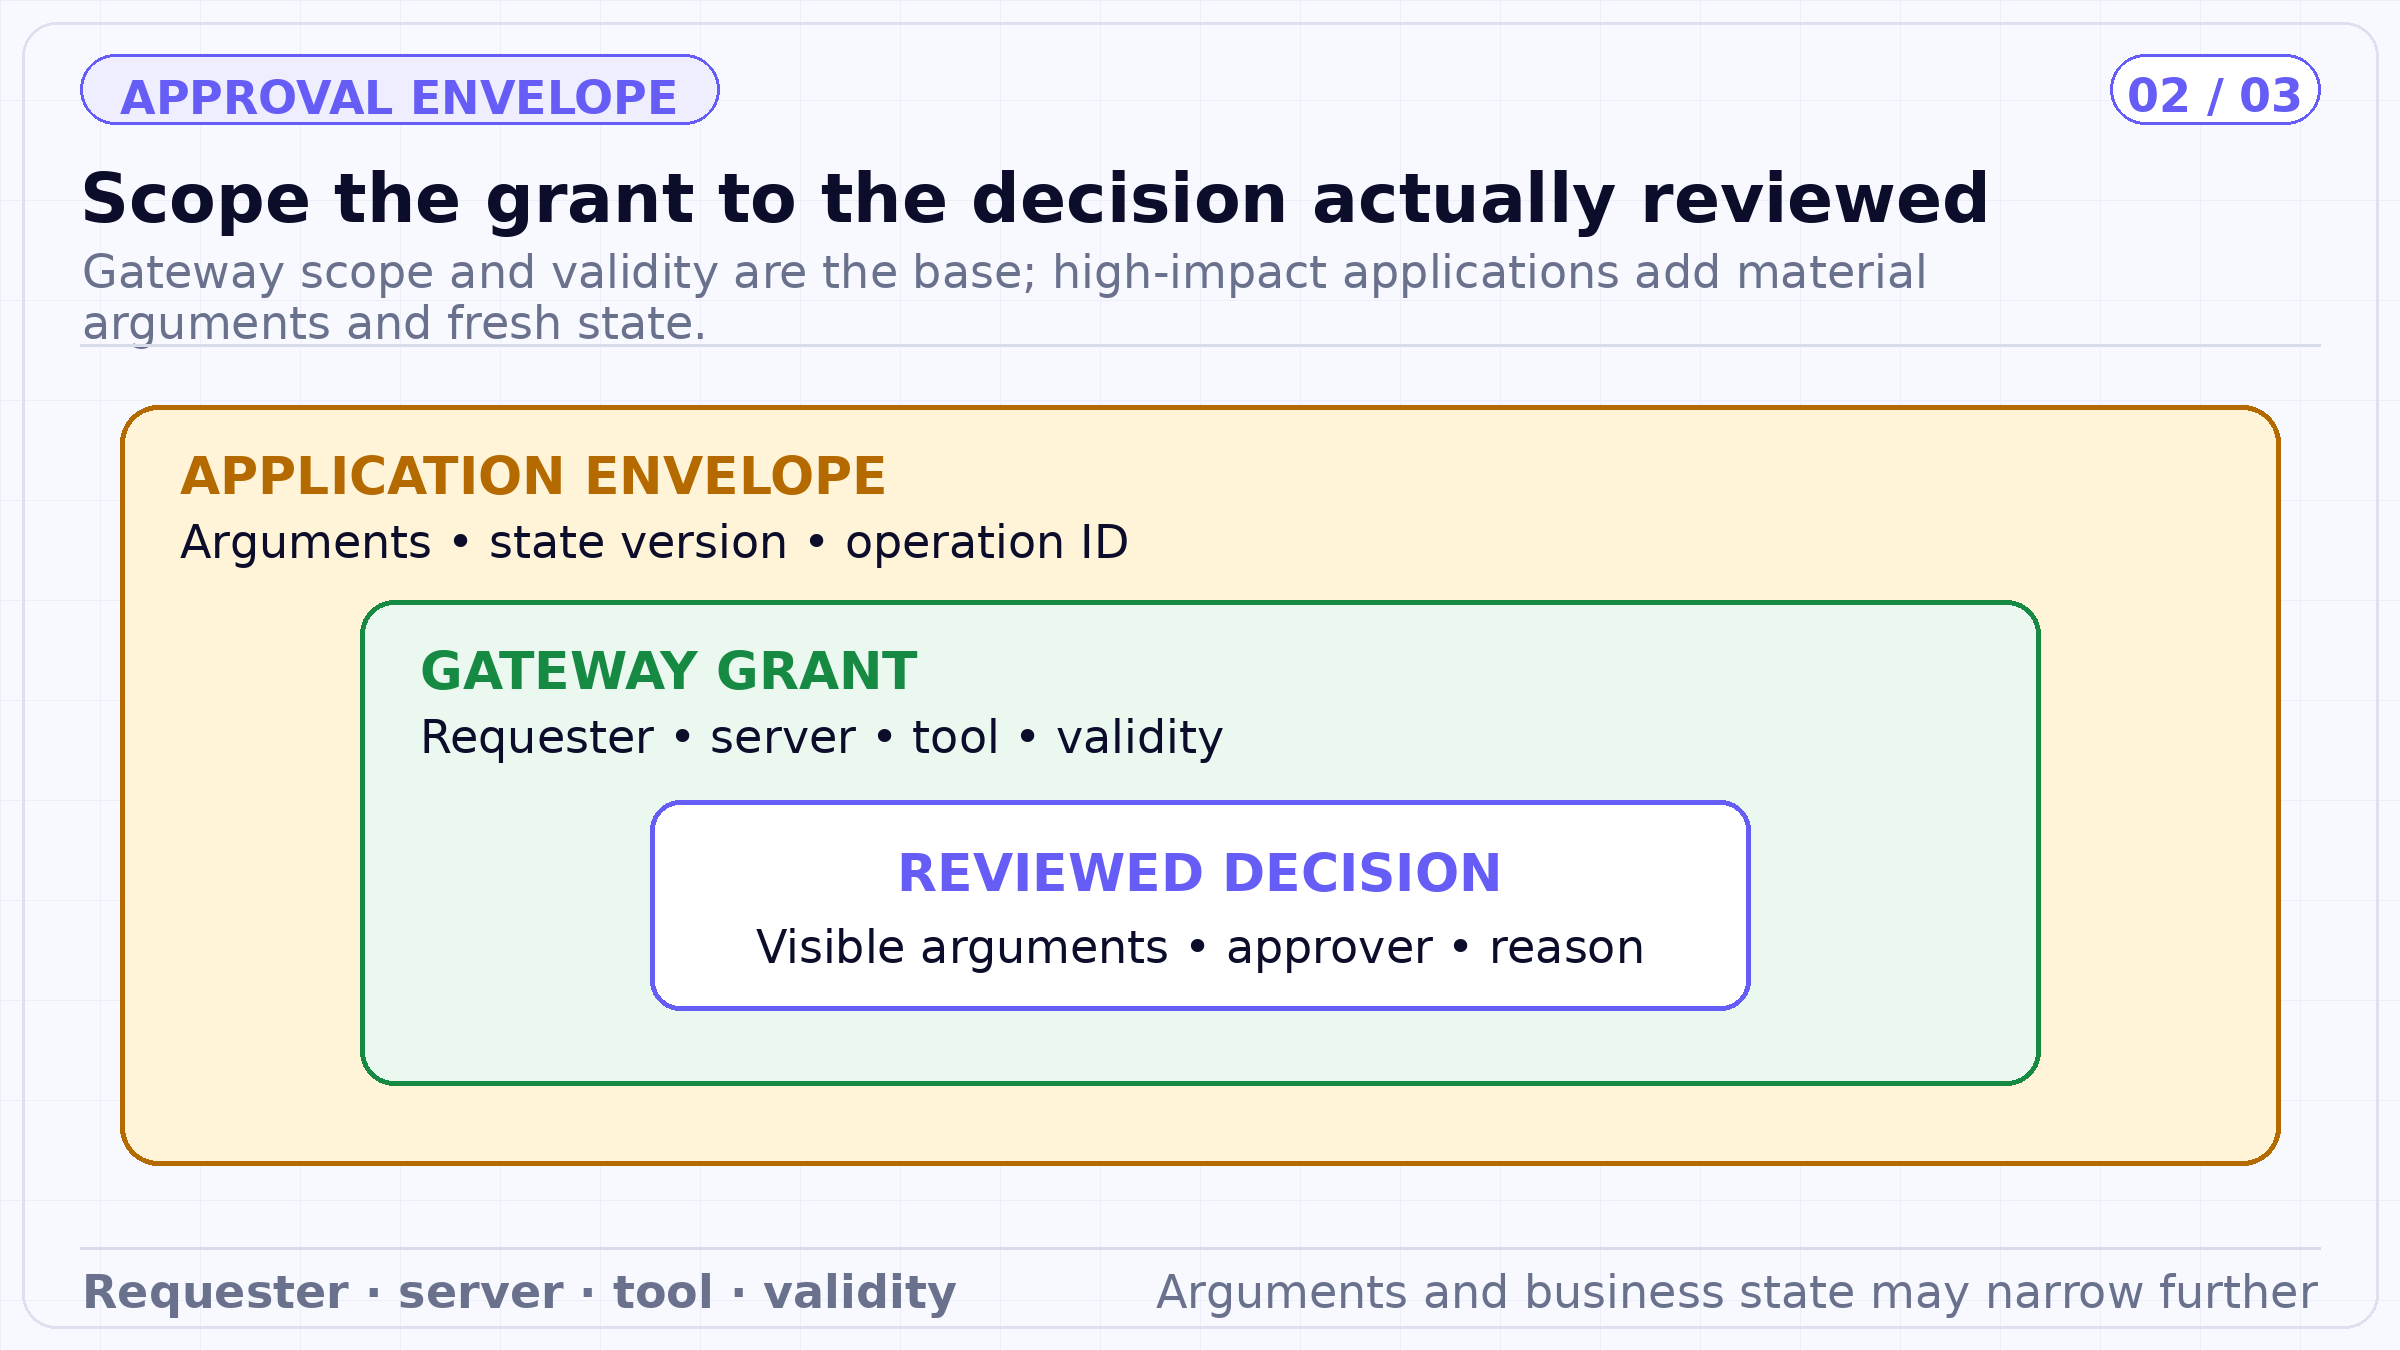
A cadeia vinculada separa a concessão documentada do gateway — solicitante, servidor, ferramenta e validade — da vinculação recomendada pela aplicação. Valor, destinatário, versão do recurso e identidade da operação exigem aplicação separada quando alteram materialmente a decisão de risco.
Enquanto a aprovação estiver pendente, o MCP Gateway retorna um envelope JSON-RPC bem-sucedido com conteúdo textual instruindo o solicitante a aguardar, com isError definido como falso e metadados de aprovação definidos como pendentes. Esse sucesso no nível de transporte significa que o gateway processou a solicitação. Não significa que a ferramenta foi executada.
Os clientes devem inspecionar os metadados de aprovação e representar o status pendente como um estado distinto. Se eles buscarem apenas erros de transporte, podem informar ao modelo que a ferramenta teve sucesso ou inserir a mensagem de espera como uma saída comum da ferramenta. Chamadas repetidas do mesmo solicitante para a mesma ferramenta reutilizam a solicitação pendente, o que reduz o spam de notificações, mas os solicitantes ainda devem aguardar uma decisão em vez de realizar novas tentativas incessantes.
Após a aprovação, o resultado é processado com metadados de aprovado. A aplicação deve correlacionar esse resultado com a proposta original e a operação subsequente. A evidência de aprovação responde: "esta decisão humana foi registrada sob esta política de gateway?". O sistema de registro responde: "qual efeito foi efetivado?".
O TrueForge também oferece suporte a pausas no turno do agente para ferramentas configuradas para exigir aprovação. Um turno pausado emite um evento de aprovação necessária e é concluído com as ações exigidas. O cliente localiza a chamada da ferramenta de origem, coleta a decisão do revisor e cria um novo turno com uma resposta de permissão ou negação.
Isso é um ponto de verificação de orquestração dentro da sessão do TrueForge. A aprovação do MCP Gateway é uma política de gateway aplicada a chamadas MCP roteadas, independentemente de qual cliente compatível as realizou. Uma organização pode usar um ou ambos. Se ambos controlarem a mesma operação, defina a ordem pretendida e a experiência do usuário para que os revisores não aprovem o mesmo risco duas vezes sem valor agregado.
Um padrão comum é usar pontos de verificação do TrueForge para interações específicas da tarefa — o agente precisa de confirmação para esta ação proposta — e a aprovação do MCP Gateway para políticas compartilhadas em torno de uma ferramenta sensível. A aplicação ainda realiza a autorização de negócios e a validação de estado imediatamente antes da mutação.
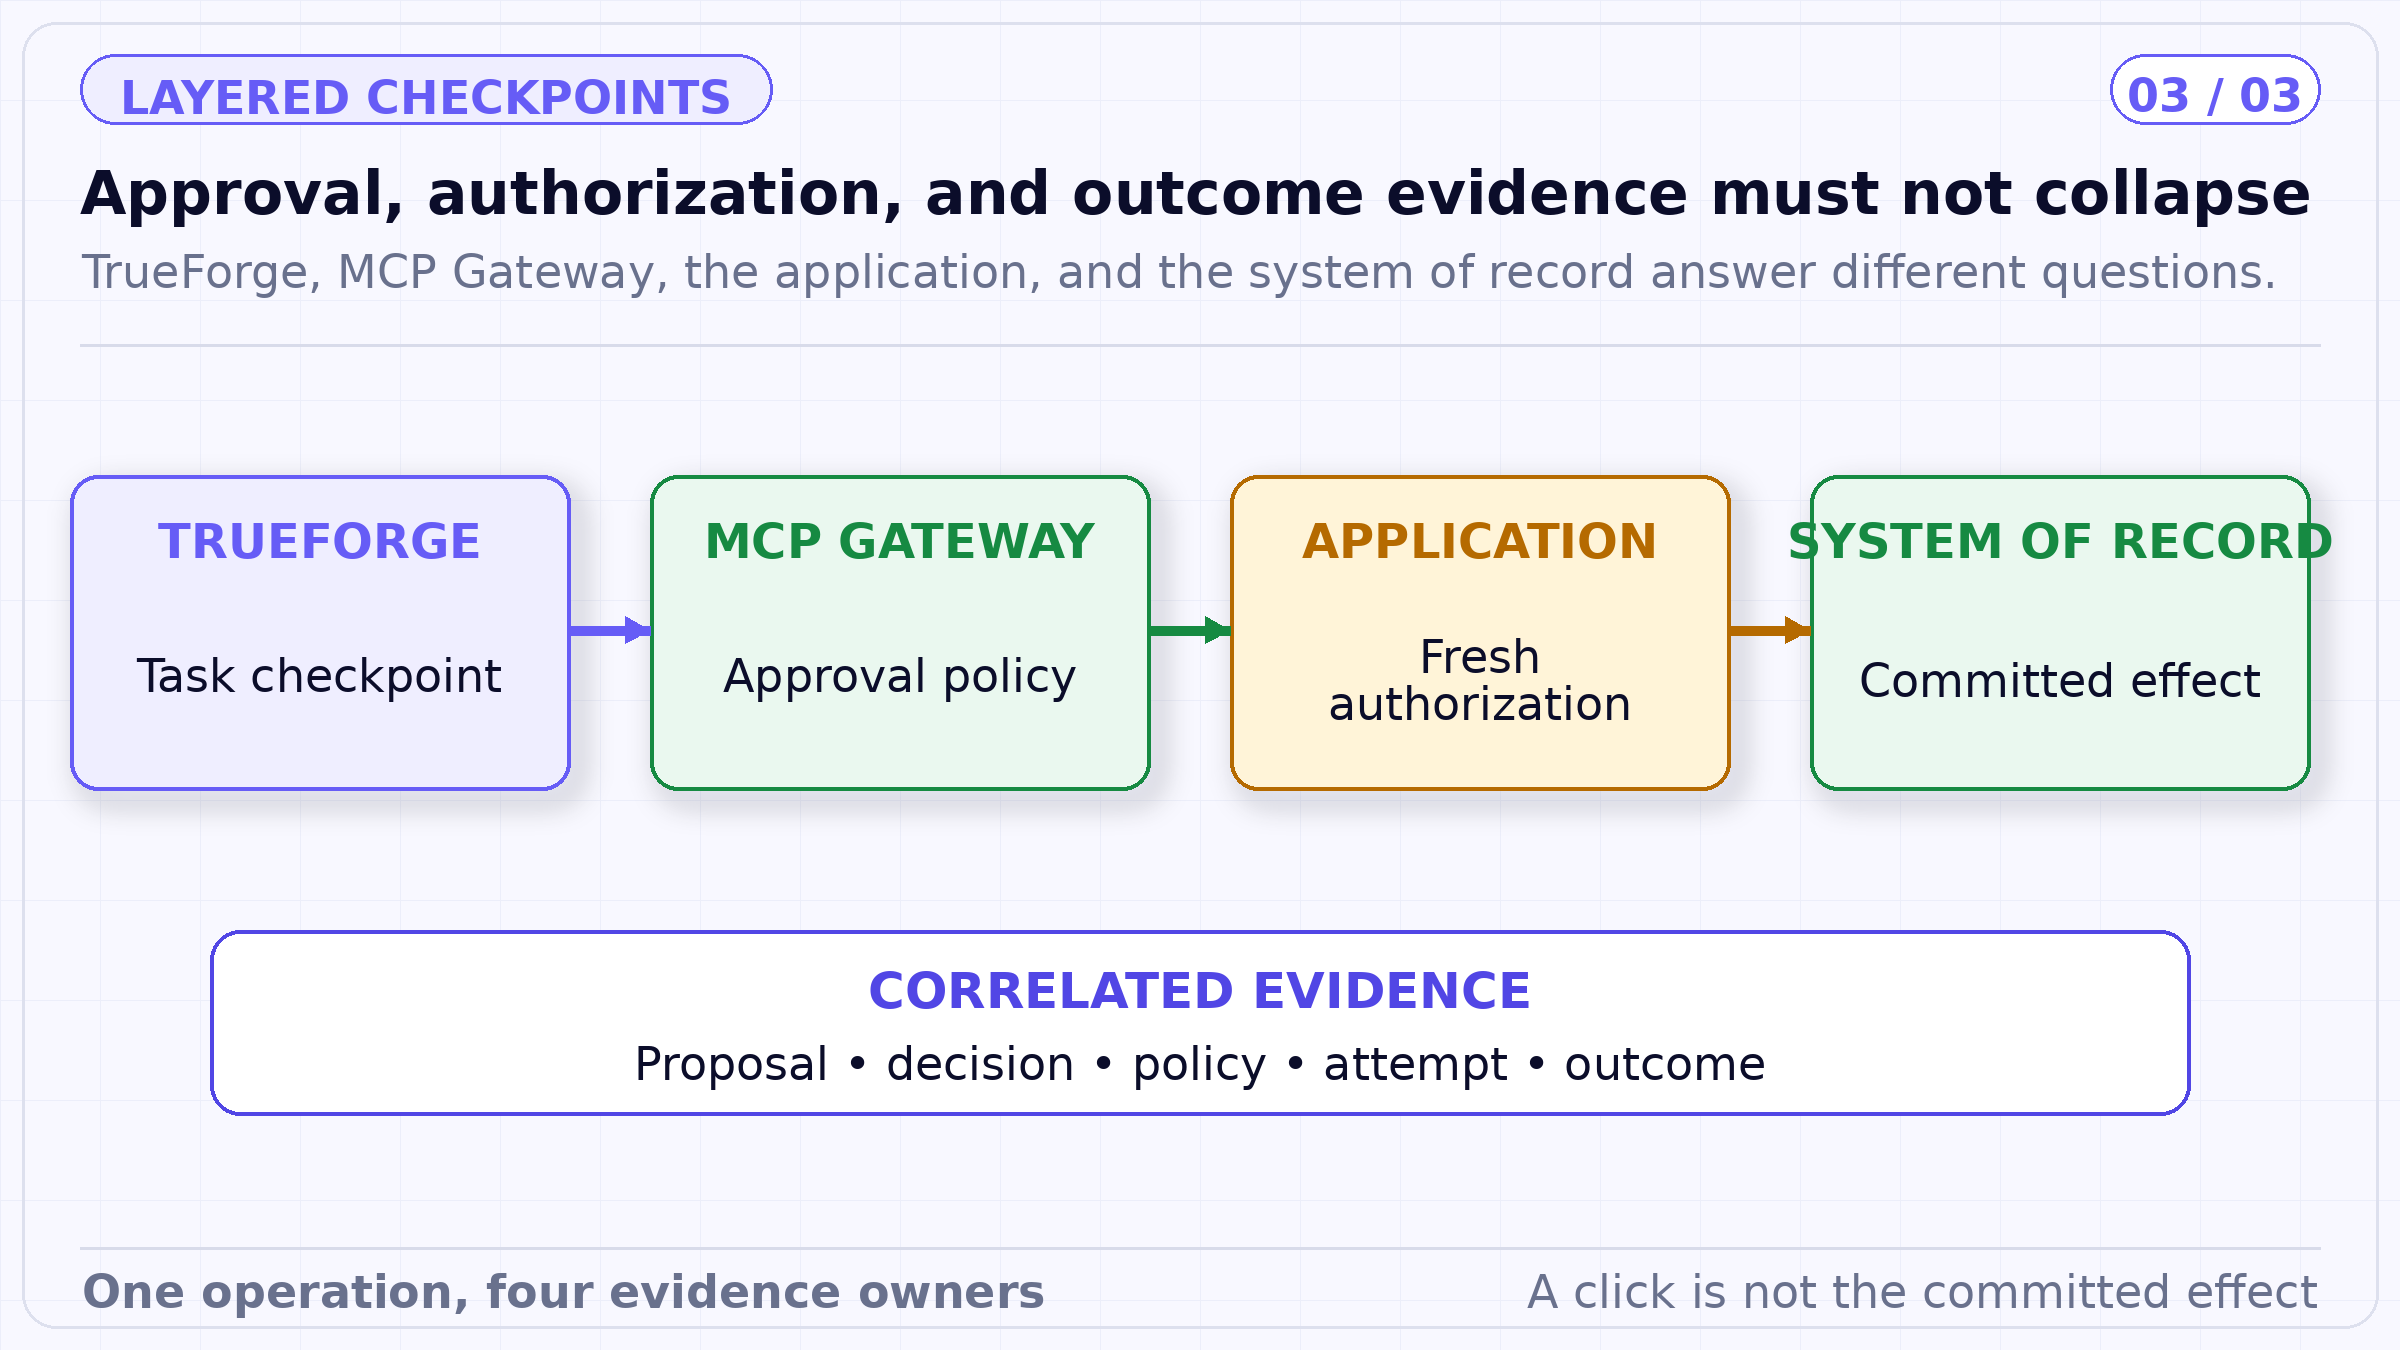
A sequência preserva quatro reivindicações: o sistema registra o ponto de verificação da tarefa, o gateway registra a concessão da aprovação, a aplicação autoriza o estado de negócio atual e o sistema autoritativo registra o que foi efetivado.
Um agente propõe uma migração usando uma ferramenta marcada como destrutiva. A política do gateway corresponde ao escopo destrutivo e cria uma solicitação pendente. O revisor vê a ferramenta, o solicitante, os argumentos, a política e a validade solicitada. Eles permitem uma execução.
Antes que o serviço de banco de dados execute a migração, ele verifica se o sujeito autenticado e o agente estão autorizados para o ambiente de destino, verifica se o resumo da migração corresponde à proposta revisada, confirma se a versão do esquema não foi alterada e registra um ID de operação. Se qualquer entrada material diferir, a ação retorna para revisão. Se a execução exceder o tempo limite, o serviço consulta o registro de migração antes de tentar novamente.
A validade baseada em contagem do gateway impede que a concessão se torne uma permissão permanente. O resumo do argumento e a verificação de estado impedem que uma concessão válida autorize uma operação diferente. O banco de dados permanece como autoridade sobre se a migração foi efetivada. Cada camada faz uma reivindicação restrita e deixa evidências para a próxima.
Um controle tecnicamente correto ainda pode falhar se os revisores não tiverem contexto ou receberem muitas solicitações de baixo valor. A interface de revisão deve enfatizar os campos que alteram o risco: ator, destino, ação, diff, valor, destino, classificação de dados, estado atual, reversibilidade e resultado esperado. Textos gerados podem resumir, mas os campos materiais devem vir de registros tipados.
Encaminhe solicitações para aprovadores que entendam o recurso, não para uma fila genérica. Defina tempos limite e caminhos de escalonamento. Meça a latência de aprovação, taxa de negação, abandono, solicitações repetidas, falhas pós-aprovação e reversões. Uma taxa de negação em queda pode indicar propostas melhores — ou aprovações automáticas — portanto, combine métricas de fluxo de trabalho com a qualidade amostrada das decisões.
Uma concessão do tipo “Uma vez” baseada em contagem parece simples, mas um sistema de produção ainda precisa definir o que a consome. A interpretação mais segura é uma execução identificada da operação aprovada, não a próxima chamada sintaticamente válida que por acaso chegue à mesma ferramenta. Caso contrário, chamadores simultâneos, novas tentativas automáticas e threads de agente paralelas podem competir para usar a concessão.
Concessões baseadas em tempo precisam de condições de proteção além de um relógio. Se o solicitante perder o acesso, a ferramenta for desativada, a política mudar, o alvo cruzar um limite de risco ou o estado do recurso mudar materialmente, a aplicação deve tratar a decisão anterior como obsoleta, mesmo quando a janela de validade do gateway permanecer aberta. O acesso ao gateway e a autorização de negócios devem ser reavaliados no momento da execução.
A escalada também deve ser explícita. Uma solicitação que não recebe uma decisão até o prazo final pode expirar, ser encaminhada para um revisor qualificado alternativo ou deixar a tarefa pausada. Ela não deve ser aprovada automaticamente só porque o agente está aguardando. Caminhos de emergência devem usar capacidades mais restritas, validade mais curta, evidências mais fortes e revisão retrospectiva, em vez de ignorar completamente o registro de decisão.
Por fim, separe o ajuste de políticas do desempenho do revisor. Um alto volume de aprovações pode indicar que uma ferramenta é muito abrangente, um limite é muito baixo ou o fluxo de trabalho está delegando as decisões erradas. A correção duradoura pode ser um contrato de ferramenta mais seguro ou uma autorização melhor — não simplesmente adicionar mais revisores.
Registre qual regra criou a solicitação e qual regra permitiu a execução. Sem ambas as versões, os investigadores não conseguem dizer se a decisão humana, a configuração da política ou o estado posterior da aplicação explica o resultado.
O conceito de "humano no circuito" (human-in-the-loop) deve significar mais do que “uma pessoa clicou em aprovar”. Um mecanismo defensável identifica a operação pendente, o revisor, a decisão, a política, o escopo, a validade, a tentativa de execução e o efeito confirmado. Ele também deixa claro quais partes a plataforma impõe e quais permanecem sob responsabilidade da aplicação.
O TrueFoundry MCP Gateway fornece uma superfície de aprovação compartilhada para ferramentas roteadas, enquanto o TrueForge pode pausar e continuar um fluxo de trabalho de agente em torno de uma proposta específica. Juntos, eles podem tornar as decisões inspecionáveis. Eles não transformam a aprovação em autorização de negócios ou execução única (exactly-once) — e dizer isso claramente torna a arquitetura mais robusta.
Divulgação editorial. Este artigo reflete a interpretação de engenharia da TrueFoundry sobre os materiais públicos citados em 17 de setembro de 2026. As capacidades do produto estão limitadas à documentação vinculada. Exemplos e padrões operacionais são ilustrativos; eles não constituem aconselhamento jurídico, opinião de auditoria, benchmark independente ou garantia de segurança, proteção ou conformidade.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada