



October 30, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
Políticas e revisões anuais descrevem o controle pretendido. Sistemas agênticos precisam de uma segunda camada: evidências de que o controle relevante foi aplicado para a versão, identidade, ação e resultado que efetivamente ocorreram.
Artefatos de governança tradicionais respondem a perguntas importantes: quem é o responsável pelo caso de uso, qual política se aplica, qual nível de risco foi atribuído, quais controles foram projetados e quem aprovou a implantação. Sistemas agênticos adicionam uma pergunta mais difícil: o controle relevante operou quando esta versão, agindo sob esta identidade e contexto, tentou esta ação?
A resposta não pode vir apenas de um documento de política. Também não pode vir de uma grande pilha de rastreamentos. A garantia exige uma cadeia de reivindicações que conecte a obrigação a um objetivo de controle, um ponto de aplicação, evidências preservadas e um teste capaz de distinguir entre aprovação, falha, exceção e desconhecido.
Este é o significado prático da garantia contínua. Não significa que todo julgamento legal seja automatizado ou que todo evento seja inspecionado em tempo real. Significa que a garantia é mantida à medida que o sistema muda, usando evidências próximas o suficiente da execução para detectar quando uma reivindicação anteriormente válida deixa de ser verdadeira.
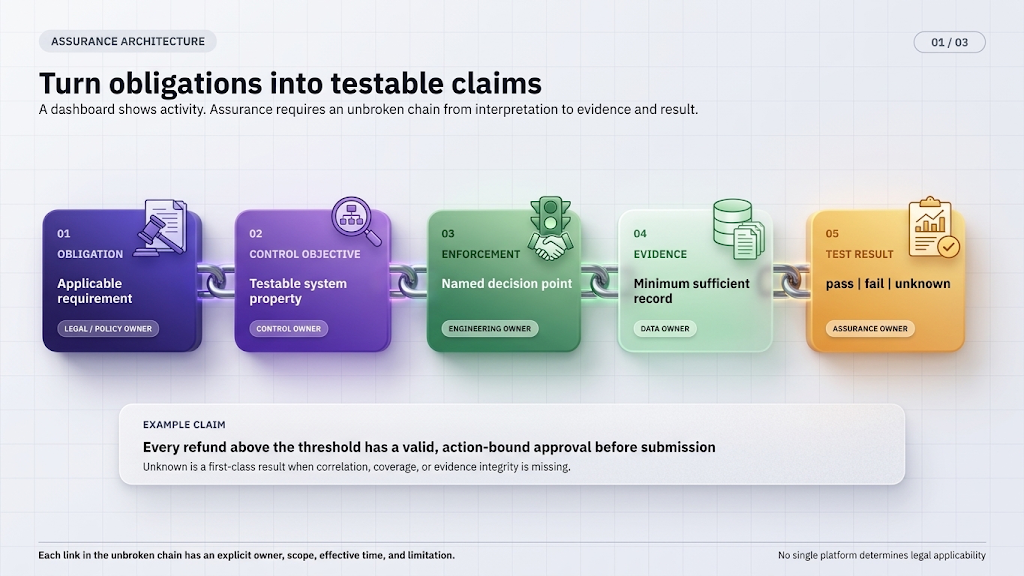
A Figura 1 mostra a cadeia mínima. Uma obrigação é traduzida em uma propriedade do sistema; um componente nomeado aplica essa propriedade; registros demonstram qual decisão foi tomada; e um teste avalia os registros em relação a critérios explícitos. Se qualquer elo estiver faltando, um painel pode mostrar atividade sem provar que o controle pretendido foi aplicado.
Considere o requisito “um humano deve aprovar reembolsos de alto valor”. É vago demais para ser testado. Um objetivo de controle poderia dizer: antes que um reembolso acima de um limite definido seja enviado, um revisor elegível deve aprovar a operação normalizada uma vez; a aprovação expira após quinze minutos ou após uma mudança material no cliente, pedido, valor, moeda ou destino; o sistema de pagamento ainda deve autorizar e efetivar o reembolso.
Agora os pontos de aplicação são identificáveis. A aplicação classifica os campos de valor e materiais. Um gateway ou tempo de execução retém a chamada da ferramenta. O sistema de identidade determina a elegibilidade do revisor. A plataforma de comércio aplica a política de reembolso e efetiva o efeito. A evidência inclui a versão da política, solicitante e agente, resumo da operação normalizada, aprovação, carimbos de data/hora, identificador da operação, resultado da ferramenta e registro de reembolso reconciliado.
O teste de garantia pode relatar mais do que apenas aprovação ou falha. “Desconhecido” é crítico: correlação ausente, evidências suprimidas, atraso no relógio ou um desvio não observado não devem ser contados como sucesso. As exceções devem nomear quem as aceitou, por que, para qual escopo e até quando. Isso transforma o design de controle em um contrato operacional.
As evidências de design mostram que um controle existe: arquitetura, configuração, política, registro de revisão, plano de teste e proprietário. As evidências operacionais mostram que o controle foi aplicado às execuções relevantes. Ambos importam. Um gateway perfeitamente configurado não cobre o tráfego que o contorna. Um evento de tempo de execução não prova que a política implantada era a versão revisada. Uma transação downstream pode provar um resultado sem explicar qual agente ou aprovação o produziu.
Construa um modelo de cobertura. Enumere agentes, ambientes, rotas de modelo, servidores MCP, caminhos diretos de API, credenciais e sistemas de registro no escopo. Para cada controle, identifique sua população de aplicação e a população de evidências. Em seguida, teste as lacunas entre o tráfego esperado e o observado. A garantia contínua que ignora caminhos de desvio pode se tornar uma falsa confiança contínua.
Os proprietários de controle devem definir a frequência por risco e latência de evidência. Algumas reivindicações podem ser avaliadas a cada solicitação: uma identidade estava presente, uma ferramenta foi permitida, uma barreira de proteção foi executada, uma aprovação existia. Outras exigem amostragem periódica ou junções em lote: os resultados foram reconciliados, a retenção foi executada, o acesso permaneceu apropriado ou uma métrica de justiça em nível de população permaneceu dentro de uma faixa aprovada. “Contínuo” descreve a vinculação mantida e a detecção oportuna, não necessariamente a avaliação em milissegundos de cada obrigação.
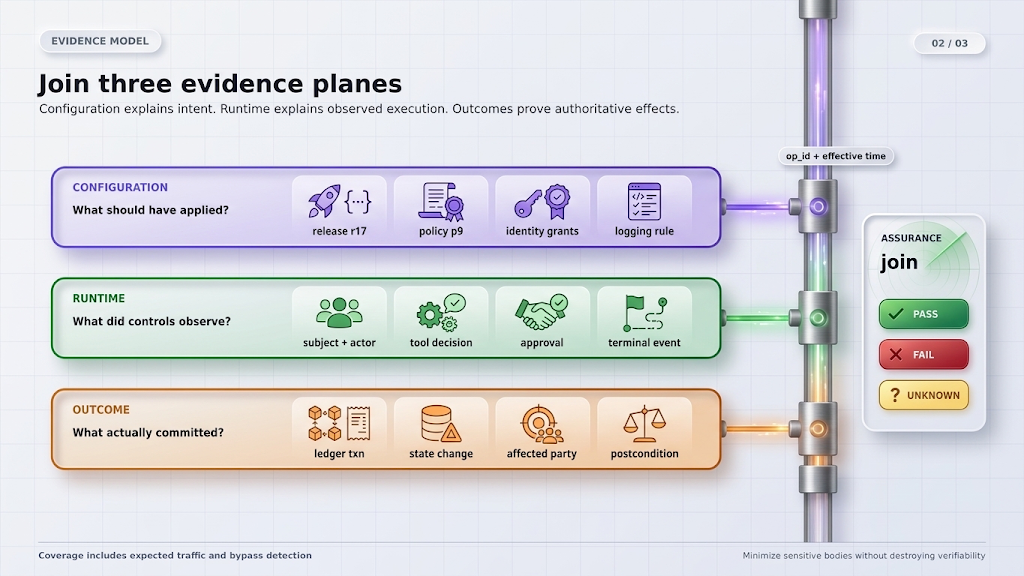
A Figura 2 divide as evidências em camadas de configuração, tempo de execução e resultados. A configuração explica o que foi pretendido e eficaz na época. O tempo de execução explica o que o agente e o plano de controle observaram. As evidências de resultados explicam o que os sistemas autorizados efetivaram e a quem afetaram. Identificadores de correlação, registros de tempo efetivo e relógios sincronizados unem as camadas; nenhum pode substituir os outros. Onde a integridade da evidência importa, a exportação, o controle de acesso, a retenção e a proteção contra adulteração devem ser projetados explicitamente, em vez de inferidos a partir da existência de um rastreamento.
As evidências de configuração incluem a versão do agente e do fluxo de trabalho, elegibilidade do modelo, revisões de prompt e habilidades, esquemas de ferramentas, concessões de identidade, políticas de aprovação, políticas de barreira de proteção, regras de registro e ambiente. A semântica de tempo efetivo importa. Um auditor investigando uma execução de agosto precisa da política e das permissões que se aplicavam naquela época, não das configurações visíveis hoje.
As evidências de tempo de execução incluem identificadores de sessão e turno, ator e sujeito, modelo selecionado, metadados de token e latência, intenção da ferramenta, argumentos normalizados ou resumo protegido, resultados de autorização e guardrails, status de aprovação, eventos de nova tentativa e cancelamento, e estado de conclusão. Deve-se distinguir entre proposto, tentado, reconhecido, negado e falho. Uma mensagem do modelo dizendo que emitirá um reembolso não é uma tentativa de ferramenta; uma resposta de ferramenta não é necessariamente um reembolso efetivado.
As evidências de resultado residem em sistemas autoritativos: a transação de reembolso, a alteração na concessão de acesso, a notificação enviada, o caso de suporte criado, o artefato implantado ou o registro de impacto ao cliente. A reconciliação une o identificador da operação a esse estado. Essa camada é essencial para testes de eficácia, pois um controle pode operar exatamente como projetado enquanto o resultado de negócio ainda falha — ou um caminho não observado pode produzir um resultado sem a evidência de tempo de execução esperada.
Programas de conformidade frequentemente respondem à incerteza retendo tudo. Para sistemas de agentes, isso pode criar um segundo risco: prompts, payloads de ferramentas, documentos recuperados e respostas do modelo podem conter dados pessoais, credenciais, comunicações privilegiadas, código-fonte ou registros regulamentados. O design de evidências deve começar com a reivindicação e reter apenas os campos mínimos necessários para testá-la.
Use metadados estruturados para identidade, versão, modelo, ferramenta, política, decisão e correlação. Armazene resumos de campos normalizados quando os revisores precisarem provar que uma aprovação correspondeu a uma ação sem reter o payload completo no rastreamento central. Mantenha corpos sensíveis apenas onde o propósito exigir, com redação, acesso estrito, retenção e exclusão. Mantenha mapeamentos para o registro autoritativo em vez de copiar cada objeto de negócio para o armazenamento de observabilidade de IA.
A configuração de log documentada da TrueFoundry é um exemplo útil dessa distinção. Regras determinam se os corpos de solicitação e resposta são armazenados e quais padrões sensíveis são redigidos na cópia armazenada. Custo, token, latência e metadados permanecem registrados. Isso pode apoiar um design de evidência consciente da privacidade, mas a organização ainda escolhe o propósito legal, a retenção, o acesso, a localização e se os padrões predefinidos ou personalizados são suficientes para seus dados.
Rastreamentos são um substrato de evidência. Eles não são um avaliador, um teste de controle ou uma conclusão legal. Um serviço de garantia precisa de lógica explícita sobre esses registros: definição de população, eventos esperados, sequências permitidas, tempo, exceções, junções de resultados e tratamento para dados ausentes.
Para controles comportamentais, use conjuntos de regressão offline e verificações de trajetória em relação a versões lançadas. Para controles operacionais, avalie eventos e resultados de produção. Para obrigações estatísticas, defina denominadores, coortes, confiança, materialidade e escalonamento. Uma única "pontuação de conformidade" tende a esconder qual reivindicação falhou e se a evidência estava ausente ou era adversa.
Mantenha a interpretação legal e a lógica de teste técnico conectadas, mas separadas. Consultores ou responsáveis pela conformidade determinam quais obrigações se aplicam e aprovam o objetivo do controle. A engenharia implementa a aplicação e a evidência. Funções de auditoria interna ou garantia avaliam se o design e a operação sustentam a reivindicação. Um fornecedor de gateway não deve declarar o cliente em conformidade apenas porque um recurso está ativado.
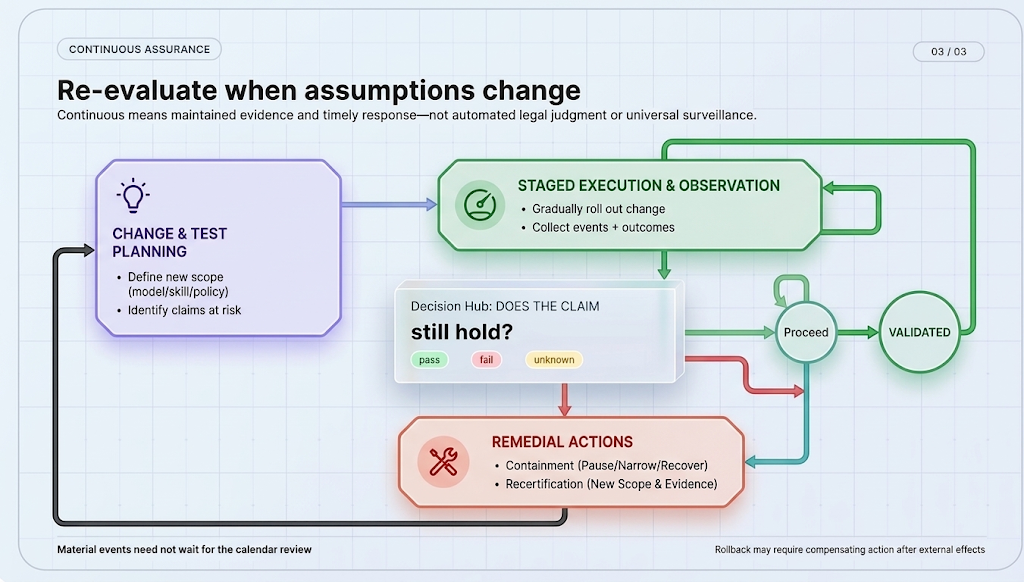
A Figura 3 fecha o ciclo. Mudanças de versão, modelo, ferramenta, identidade, política e regulamentação podem acionar reavaliação direcionada antes ou durante a implementação. O comportamento de produção e os resultados reconciliados podem acionar contenção ou recertificação posteriormente. Uma aprovação prévia permanece válida apenas enquanto suas premissas, escopo e evidências permanecerem válidos.
Revisões de calendário ainda são úteis, mas eventos materiais não devem esperar por elas. Uma nova ferramenta altera a autoridade. Uma atualização de rota de modelo pode alterar o comportamento sem alterar o código da aplicação. Uma revisão de habilidade pode alterar o procedimento. Um mapeamento de provedor de identidade pode alterar quem recebe acesso. Uma mudança na política de log pode remover evidências. Uma nova interpretação regulatória pode alterar o objetivo do controle, mesmo que o sistema permaneça inalterado.
Classifique as mudanças pelas reivindicações que elas ameaçam. Mudanças de prompt ou modelo acionam avaliação comportamental e de trajetória. Mudanças de ferramenta e sandbox adicionam testes de capacidade, dependência e contenção. Mudanças de identidade e política acionam testes de autorização e acesso negativo. Mudanças de log acionam testes de integridade de evidências e privacidade. Mudanças de esquema downstream acionam testes de reconciliação e pós-condição.
Use implementação em etapas, populações restritas, monitoramento e reversão para mudanças materiais. A reversão nem sempre é uma restauração: se um agente já comprometeu efeitos externos, a organização pode precisar de uma ação compensatória. Portanto, a garantia deve incluir evidências de contenção e recuperação, não apenas a promoção da versão.
A Comissão Europeia declarou que, a partir de 2 de agosto de 2026, sistemas de IA interativos especificados devem informar às pessoas que elas estão interagindo com IA, enquanto certos conteúdos gerados ou manipulados por IA estão sujeitos a requisitos de rotulagem ou marcação legível por máquina aplicáveis. A obrigação exata depende da função, sistema, conteúdo, exceções e orientação de implementação. A engenharia deve traduzir a conclusão legal aplicável em reivindicações testáveis, em vez de copiar uma caixa de seleção genérica de "divulgação de IA ativada" em cada fluxo de trabalho.
Para um agente interativo, uma reivindicação testável pode cobrir texto de divulgação, canal, tempo, idioma, persistência durante a transferência e evidência de que foi exibida. Para conteúdo gerado, a reivindicação pode cobrir quais classes de saída exigem marcação, onde a marca é aplicada, se as transformações a preservam e quais exceções se aplicam. Um tempo de execução de agente pode registrar que produziu metadados de divulgação; o canal de entrega ou a plataforma de conteúdo deve provar que os usuários realmente os receberam ou retiveram.
Isso ilustra o padrão central: as obrigações cruzam as fronteiras do sistema. O modelo, o gateway, o tempo de execução, a aplicação, a interface do usuário e o sistema de registro detêm, cada um, parte da evidência. A garantia contínua é a união disciplinada, não uma alegação de que uma plataforma é dona da lei.
Uma implementação pode marcar cada solicitação com identificadores de caso de uso, ambiente, versão, conjunto de controle e operação; rotear o tráfego de modelos e MCP pelos planos de controle pretendidos; preservar sequências de eventos do TrueForge; e exportar os metadados relevantes. Um processo de garantia separado então avalia os controles esperados, consolida os resultados autoritativos e abre exceções. Essa divisão mantém a aplicação próxima ao tráfego, ao mesmo tempo em que torna o julgamento de conformidade explícito e revisável.
Um agente de suporte ao cliente pode responder a perguntas sobre pedidos e propor reembolsos. Reembolsos abaixo de um limite baixo podem ser executados automaticamente para pedidos elegíveis; reembolsos maiores ou incomuns exigem aprovação humana. A organização também precisa de uma divulgação de IA no canal de chat e deve evitar reter dados desnecessários de pagamento ou identidade em instâncias de observabilidade.
O conjunto de controle vincula o agente, o prompt e a versão da habilidade; define modelos e ferramentas elegíveis; exige que o canal exiba a divulgação antes da primeira resposta do agente; limita a ferramenta de reembolso por identidade; e aplica uma aprovação única para chamadas de alto valor. As regras de log suprimem ou ocultam corpos sensíveis, preservando identificadores e metadados de decisão. O serviço de comércio avalia independentemente a elegibilidade do reembolso e suporta um identificador de operação idempotente.
Os testes de garantia em tempo de execução avaliam cada população de reembolso quanto ao sujeito e agente autenticados, versão da política esperada, resultado da autorização, aprovação necessária, identificador de operação e evento terminal. Uma junção agendada compara chamadas de ferramentas bem-sucedidas com transações comerciais e sinaliza tanto sucessos de ferramentas órfãs quanto transações sem um caminho de execução governado. Um teste em nível de canal amostra sessões para verificar se a divulgação foi realmente exibida, e não apenas se o agente emitiu metadados de divulgação.
Quando o limite de reembolso muda, o teste de controle de aprovação e os cenários afetados são reexecutados. Quando uma rota de modelo muda, testes de regressão comportamental e de trajetória são reexecutados. Quando o cliente de chat muda, a exibição da divulgação é recertificada. Quando uma lacuna de correlação aparece, o sistema relata "desconhecido", abre uma exceção e investiga, em vez de tratar a falta de evidências como comportamento em conformidade.
Um pacote de auditoria útil é orientado a reivindicações. Ele inclui escopo e população, fonte da obrigação, objetivo de controle aprovado, proprietários, arquitetura, versões relevantes de lançamento e política, pontos de aplicação, esquema de evidências, método de teste, resultados do período, exceções, remediação e limitações conhecidas. As amostras são vinculadas por meio de identificadores de correlação a registros subjacentes protegidos, quando autorizado.
Ele também deve declarar o que a evidência não pode estabelecer. Por exemplo: os logs do gateway cobrem o tráfego roteado, mas não chamadas diretas de fornecedores; eventos de tempo de execução registram uma resposta de ferramenta, mas o registro comercial comprova o compromisso; a supressão de corpo limita a reconstrução de conteúdo; a análise de imparcialidade é realizada em um conjunto de dados de resultados separado; a aplicabilidade legal foi determinada pela organização, não pela plataforma.
Essa franqueza melhora a garantia. Uma reivindicação com suporte limitado é mais defensável do que um rótulo de painel abrangente que oculta a falta de cobertura.
Sistemas agenticos mudam com muita frequência, cruzam muitas fronteiras e fazem muitas escolhas em tempo de execução para que a documentação periódica suporte todo o peso da governança. Mas a resposta não é vigilância universal ou julgamento legal automatizado.
O melhor design é uma cadeia mantida: obrigação aplicável, objetivo de controle aprovado, ponto de aplicação nomeado, evidência consciente da privacidade, teste explícito, exceção responsável e resultado autoritativo. O TrueFoundry e o TrueForge podem fornecer importantes superfícies de controle e telemetria em modelos, ferramentas, identidades, aprovações e estado de tempo de execução. As organizações ainda são responsáveis pela cobertura, política de negócios, avaliação, interpretação legal e pela conclusão final da garantia.
Essa divisão de responsabilidade não é uma limitação a ser escondida. É o que torna o sistema auditável. A infraestrutura deve produzir evidências confiáveis e delimitadas; a garantia deve dizer exatamente o que essa evidência prova.
Divulgação editorial. Este artigo reflete a interpretação de engenharia da TrueFoundry sobre os materiais públicos citados em 13 de setembro de 2026. As capacidades do produto estão limitadas à documentação vinculada. Os exemplos são ilustrativos e não constituem aconselhamento jurídico, parecer de auditoria, benchmark independente ou garantia de conformidade ou segurança.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada

















