



October 21, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
Cada solicitação que passa por um AI gateway carrega algo que precisa ser protegido: a pergunta de um cliente, um trecho de código interno ou um registro extraído de um banco de dados para fundamentar um pipeline de RAG. Para onde esses dados vão, se eles passam pela internet pública, se são registrados em algum lugar por padrão e quem detém as chaves de criptografia são decisões de arquitetura, não detalhes que se configuram depois. Se você errar nisso, terá criado um caminho de exfiltração de dados na sua própria infraestrutura de IA.
Comparamos três gateways focados especificamente em roteamento seguro de dados: TrueFoundry, AWS Bedrock e Cloudflare AI Gateway. Cada um adota uma abordagem diferente — segurança de infraestrutura nativa da AWS, zero trust em rede de borda e implantação focada em VPC — e vale a pena entender cada um antes de escolher para uma carga de trabalho de produção que lida com dados sensíveis.
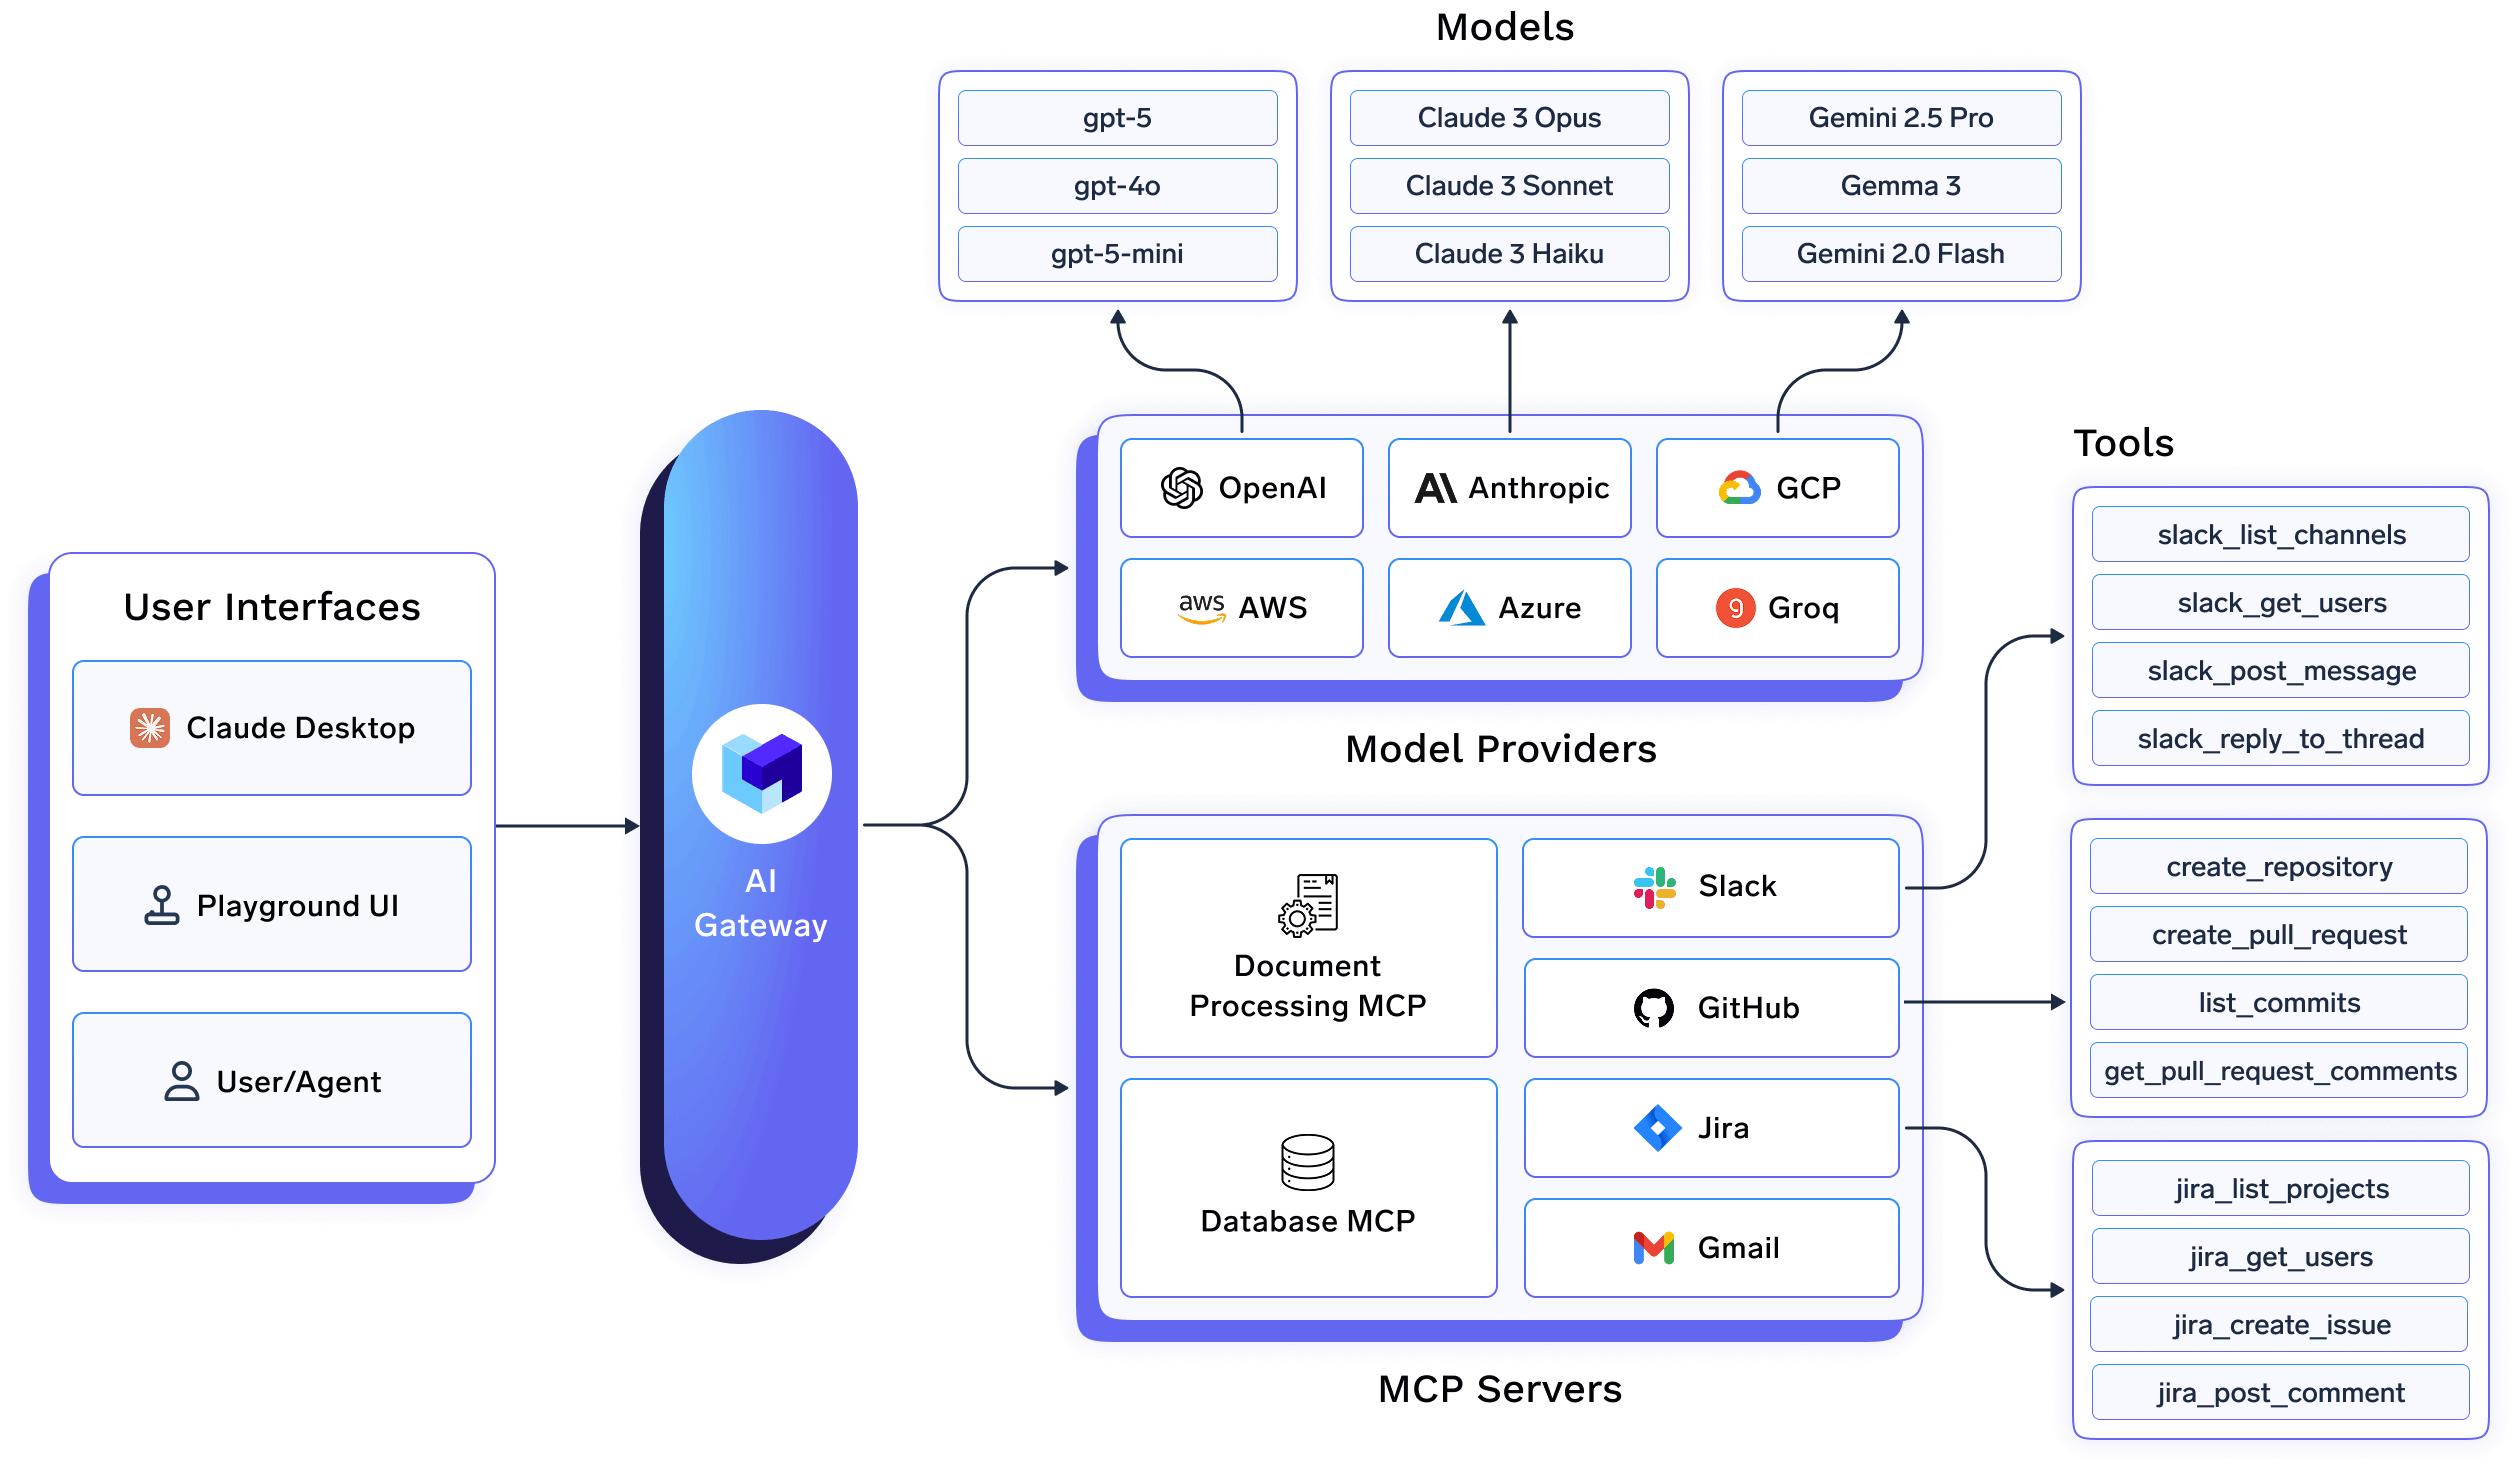
OAI gateway é construído com base na premissa de que roteamento seguro significa que o próprio gateway reside dentro da sua rede, e não apenas que o tráfego até ele é criptografado. Ele é implantado como um plano de controle e computação totalmente auto-hospedado dentro da sua própria VPC, ambiente on-premise ou isolado (air-gapped), com o plano de computação usando uma conexão WebSocket apenas de saída para o plano de controle, para que nenhuma porta de entrada precise ser aberta no seu firewall. Os dados são criptografados em repouso e em trânsito, e a infraestrutura gerenciada subjacente possui conformidade SOC2 Tipo II, ISO 27001, GDPR e HIPAA.
No lado da inspeção de dados, a detecção de PII integrada usa compreensão contextual em vez de simples correspondência de padrões, e pode redigir automaticamente identificadores sensíveis no modo de mutação, para que uma solicitação continue com os dados sensíveis removidos em vez de falhar completamente. Para cargas de trabalho reguladas que precisam de mais, integrações com TrojAI (bloqueio de cartão de crédito), Pillar Security (bloqueio de SSN e injeção de prompt) e Verra (governança gerenciada para setores regulados) conectam-se ao mesmo arquitetura de gateway. Como o roteamento, as guardrails e a criptografia se aplicam da mesma forma, independentemente de para qual dos mais de 1.000 LLMs suportados uma solicitação está sendo enviada, a postura de segurança não muda dependendo de qual provedor você está usando naquele dia.
Ideal para: equipes que fazem o roteamento para vários provedores de modelos e precisam que o gateway seja executado dentro de sua própria rede, com uma política consistente de segurança e proteção, independentemente de qual provedor processe uma determinada solicitação.
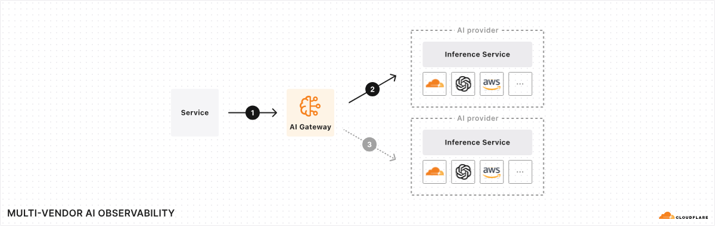
A abordagem da Cloudflare roteia o tráfego de IA por meio da mesma arquitetura de confiança zero aplicada ao tráfego de força de trabalho e de máquina para máquina em geral. O AI Gateway inclui verificação de DLP em prompts e respostas por meio do Firewall da Cloudflare, permitindo que as equipes selecionem quais perfis de DLP bloquear ou sinalizar, e o Log Explorer permite que analistas de segurança rastreiem picos de uso, pesquisem tentativas bloqueadas de capturar dados pessoais ou reconstruam as interações de um usuário específico com um modelo não autorizado. O Data Localization Suite pode restringir o armazenamento de dados a uma região geográfica específica, e o secure web gateway do Cloudflare One pode bloquear aplicativos de IA não autorizados inteiramente no nível da rede.
Este é um modelo de segurança robusto e genuinamente nativo da borda, e os recursos principais de cache, limitação de taxa e DLP são gratuitos com uma conta Cloudflare. O escopo é diferente de um gateway implantado em VPC, no entanto: a segurança aqui é aplicada na borda da rede da Cloudflare, em vez de dentro da sua própria rede privada, o que é a solução ideal para algumas arquiteturas e uma distinção significativa para outras.
Ideal para: equipes que já investiram no ecossistema de confiança zero da Cloudflare e desejam que o DLP e a localização de dados sejam aplicados na borda da rede, sem a necessidade de configurar uma infraestrutura separada.
O modelo de segurança do Bedrock é um ponto forte genuíno se seus modelos e infraestrutura já estiverem na AWS. O tráfego pode permanecer totalmente fora da internet pública por meio do AWS PrivateLink e endpoints de VPC; a criptografia em repouso é executada por meio do AWS KMS, com suporte para chaves gerenciadas pelo cliente quando você precisa de controle sobre políticas e rotação de chaves; e, por padrão, o Bedrock não persiste prompts ou respostas de modelos, sendo os dados de inferência processados de forma transitória, a menos que você ative explicitamente o registro de invocação de modelo. A Amazon afirma que nunca compartilha seus dados com provedores de modelos nem os utiliza para treinar modelos de base, e os Guardrails configuráveis filtram conteúdos sensíveis ou prejudiciais no caminho da solicitação.
O compromisso é o escopo. Este modelo de segurança é mais profundo para os modelos hospedados do próprio Bedrock e para a infraestrutura nativa da AWS; o roteamento para modelos fora da AWS, ou a manutenção das mesmas garantias de rede privada em uma configuração multinuvem, exige uma arquitetura adicional além do que o Bedrock oferece nativamente.
Ideal para: equipes que já executam suas cargas de trabalho de IA dentro da AWS e desejam controles de segurança nativos e profundos especificamente para modelos hospedados no Bedrock.
RecursoTrueFoundryAWS BedrockCloudflare AI GatewayRoteamento de rede privadaSim, VPC/on-prem, sem portas de entradaSim, via PrivateLink e endpoints de VPCRede de borda zero-trustCriptografia em repousoSimSim, KMS com chaves gerenciadas pelo clienteHerda a criptografia da plataforma CloudflareRetenção de dados padrãoConfigurável, implantado dentro do seu ambienteSem persistência por padrão, a menos que o registro em log esteja ativadoRegistro em log configurável via perfis DLPEscaneamento de PII/DLPDetecção de PII contextual integrada mais integrações de guardrailGuardrails configuráveisEscaneamento de DLP via FirewallConsistência entre provedoresMesma política em mais de 1.000 LLMsMais profunda para modelos nativos do BedrockConsistente entre provedores roteados via CloudflareConformidadeSOC2 Tipo II, ISO 27001, GDPR, HIPAAHerda programas de conformidade da AWSHerda o programa de conformidade da CloudflareCustoEntre em contato para preços corporativosPreço AWS conforme o usoGratuito para recursos principais de DLP e roteamento
Escolha a TrueFoundry se: você roteia para vários provedores de modelos e precisa que o gateway seja implantado dentro da sua própria VPC ou ambiente on-prem, com uma política de segurança e PII consistente, independentemente do provedor.
Escolha o AWS Bedrock se: seus modelos e infraestrutura já residem na AWS e você deseja suporte profundo e nativo de PrivateLink, KMS e Guardrails especificamente para modelos hospedados no Bedrock.
Escolha o Cloudflare AI Gateway se: você já usa a pilha zero-trust da Cloudflare e deseja escaneamento de DLP e localização de dados aplicados na borda da rede gratuitamente.
P: Qual é o melhor gateway de IA para roteamento seguro de dados?R: Depende de onde sua infraestrutura já reside. O TrueFoundry atende equipes que precisam do gateway implantado dentro de sua própria VPC ou ambiente on-prem com segurança consistente em todos os provedores de modelos. O AWS Bedrock atende equipes que já operam nativamente na AWS. O Cloudflare AI Gateway atende equipes que já utilizam o ecossistema zero-trust da Cloudflare.
P: O AWS Bedrock armazena meus prompts e respostas por padrão?R: Não. Por padrão, o Bedrock não persiste prompts ou respostas de modelos; os dados de inferência são processados de forma transitória, a menos que você ative explicitamente o registro em log de invocação de modelo.
P: O gateway de IA da TrueFoundry pode ser executado inteiramente dentro da minha própria rede?R: Sim. Ele é implantado em sua VPC, on-premise, em ambientes isolados (air-gapped) ou híbridos, com o plano de computação utilizando uma conexão apenas de saída para o plano de controle, portanto, não é necessário abrir portas de entrada em seu firewall.
P: A verificação de DLP do Cloudflare AI Gateway é gratuita?R: Sim, os recursos principais de verificação de DLP, cache e limitação de taxa estão incluídos em uma conta Cloudflare, sendo que volumes maiores de logs exigem um plano pago do Workers.
P: A TrueFoundry oferece suporte a HIPAA e GDPR para o roteamento seguro de dados confidenciais?R: Sim. A infraestrutura gerenciada possui conformidade com SOC2 Tipo II, ISO 27001, GDPR e HIPAA, e a plataforma pode ser implantada totalmente dentro da sua própria VPC ou ambiente on-premise, para que dados confidenciais nunca precisem sair do seu domínio.
O AWS Bedrock oferece segurança nativa e profunda para equipes que já operam na AWS, e o Cloudflare AI Gateway traz DLP zero-trust e localização de dados genuinamente robustos para a borda, ambos gratuitamente. A proposta da TrueFoundry para o roteamento seguro de dados resume-se em executar o próprio gateway dentro da sua VPC ou ambiente on-premise, com uma postura consistente de criptografia, PII e conformidade que se aplica da mesma forma, independentemente de a solicitação ser direcionada a um modelo na AWS, Azure, GCP ou qualquer outro lugar. Se o roteamento seguro entre múltiplos provedores é o problema real que você está resolvendo, e não apenas a segurança para modelos nativos de uma única nuvem, agende uma demonstração para ver como o gateway lida com isso em seu próprio ambiente.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada



















