October 24, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
يعتمد كل قرار وصول في المؤسسة على إدارة الهوية والوصول. سواء كان المستخدم يفتح مستنداً، أو تتلقى واجهة برمجة تطبيقات طلباً، أو يستدعي وكيل ذكاء اصطناعي أداة ما، يجب على المؤسسات تحديد هوية من يطلب الوصول وما إذا كان ينبغي الموافقة على هذا الطلب.
لسنوات، كانت أنظمة إدارة الهوية والوصول (IAM) تحكم بشكل أساسي الموظفين والشركاء والمقاولين والتطبيقات وحسابات الخدمات. لقد توسع هذا النطاق؛ إذ تحتاج المؤسسات الآن إلى إدارة هويات المستخدمين، وهويات الآلات، والخدمات المصغرة، وواجهات برمجة التطبيقات، ووكلاء الذكاء الاصطناعي، وسير العمل المستقل التي تعمل عبر بيئات سحابية موزعة.
يشرح هذا الدليل ماهية إدارة الهوية والوصول، وكيفية عملها، وركائزها الأربع، ولماذا لا تفي أنظمة IAM التقليدية بمتطلبات أحمال عمل الذكاء الاصطناعي. كما يوضح كيف توسع TrueFoundry مفاهيم IAM لتشمل إدارة وكلاء الذكاء الاصطناعي، واستدعاءات النماذج، وأدوات MCP، ومسارات التدقيق.
إدارة الهوية والوصول (IAM) تشير إلى السياسات والعمليات والتقنيات التي تضمن وصول الهويات المصرح لها إلى الموارد المعتمدة. لا يقتصر مفهوم IAM على تسجيل الدخول فحسب، بل يشمل المصادقة، والتفويض، وحوكمة الهوية، وإنفاذ السياسات، وتدقيق الوصول، وإعداد التقارير، وإدارة دورة حياة الهوية.
في جوهره، يجيب نظام IAM على ثلاثة أسئلة كلما تم طلب الوصول: من أو ما الذي يقدم الطلب؟ هل هذه الهوية مخولة للقيام بهذا الإجراء؟ وهل هناك دليل على هذا الطلب للمراجعة المستقبلية أو التحقيق أو الامتثال التنظيمي؟
تساعد إدارة الهوية والوصول الأشخاص المناسبين في الحصول على وصول آمن إلى الموارد المناسبة في الوقت المناسب. كما أنها تقلل من مخاطر الوصول غير المصرح به من خلال فرض سياسات الوصول عبر الموظفين والمقاولين والتطبيقات والخدمات والأجهزة المحمولة وواجهات برمجة التطبيقات وأحمال عمل الذكاء الاصطناعي.
تعمل إدارة الهوية والوصول الحديثة أيضاً على تحسين الكفاءة التشغيلية؛ فهي تقلل من أعمال الموافقة اليدوية، وتبسط عملية توفير المستخدمين، وتساعد مسؤولي النظام على إدارة حسابات المستخدمين، وأدوارهم، وامتيازات الوصول، ومستويات الوصول عبر أنظمة المؤسسة.
تعد إدارة الهوية والوصول ركيزة أساسية للأمن السيبراني لأن معظم التدابير الأمنية تعتمد على الهوية. فالتشفير يحمي البيانات الحساسة، وضوابط الشبكة تدير الاتصالات، بينما تقرر إدارة الهوية والوصول ما إذا كان ينبغي لهوية تم التحقق منها الوصول إلى المعلومات الحساسة في المقام الأول.
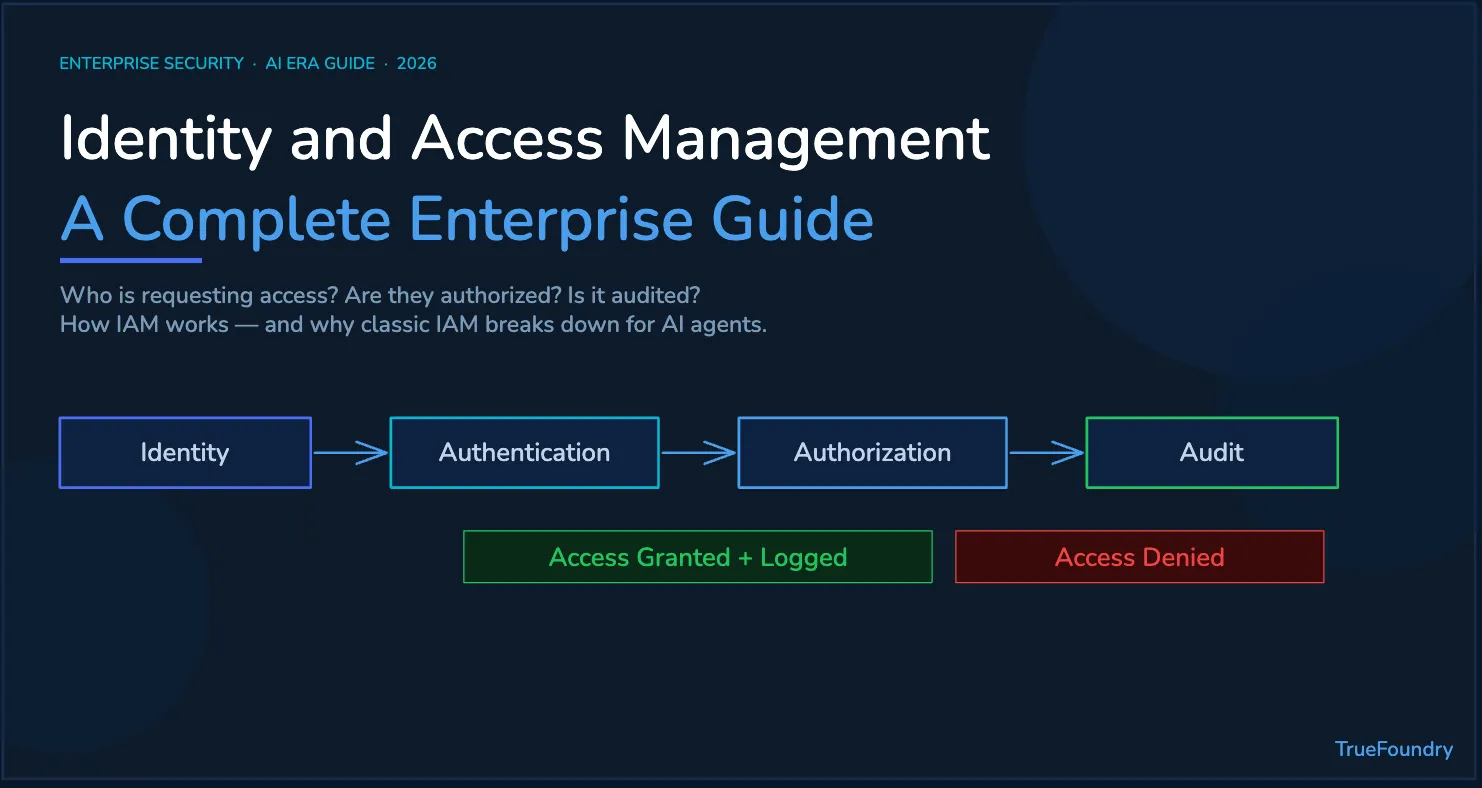
الركائز الأربع لإدارة الهوية والوصول هي: الهوية، والمصادقة، والتفويض، والمساءلة والتدقيق. تغطي كل ركيزة جزءاً مختلفاً من دورة حياة الوصول، وتعمل معاً لمساعدة المؤسسات على التحكم في الوصول، وتحسين تجربة المستخدم، وتقليل المخاطر الأمنية.
الهوية هي السجل الذي يمثل شخصاً أو خدمة أو تطبيقاً أو جهازاً أو وكيل ذكاء اصطناعي. يقوم نظام إدارة الهوية بإنشاء هذه السجلات وصيانتها والتحقق منها وتحديثها وإنهائها عند تغير المستخدمين أو الأنظمة.
تغطي هذه الركيزة معلومات الهوية مثل الأسماء، والأدوار، والأقسام، وملكية الأجهزة، وحسابات الخدمات، والأذونات المخصصة. كما تشمل بيانات الاعتماد التي تساعد في إثبات شرعية الكيان أثناء عمليات التحقق من الوصول اللاحقة.
تتحقق المصادقة من صحة الهوية قبل بدء الوصول. يمكن أن تعمل كلمات المرور، ومفاتيح الأمان، والشهادات، والقياسات الحيوية، ورموز الوصول، والمصادقة متعددة العوامل (MFA) كعوامل مصادقة لأنظمة المؤسسات.
تساعد بروتوكولات مثل لغة ترميز تأكيد الأمان (SAML) أنظمة الهوية الموثوقة على مشاركة تأكيد الأمان مع مزودي الخدمة. تدعم هذه الأنماط تسجيل الدخول الموحد (SSO) والوصول عن بُعد مع تقليل عناء تكرار تسجيل الدخول للفرق الموزعة.
يحدد التفويض ما يمكن للهوية التي تم التحقق منها القيام به بعد نجاح عملية المصادقة. وهو يربط المستخدمين، والأدوار، والمجموعات، والأجهزة، والتطبيقات، أو الوكلاء بالموارد والإجراءات المعتمدة.
تستخدم المؤسسات التحكم في الوصول القائم على الأدوار، والتحكم القائم على السمات، وسياسات التحكم في الوصول لتلبية متطلبات مختلفة. فقد يتمكن مندوب المبيعات من الوصول إلى فرص العملاء، بينما تظل أدوات الشؤون المالية مقيدة بموجب سياسات منفصلة لإدارة الوصول.
يضمن التدقيق والمساءلة تسجيل قرارات الوصول ومراجعتها والتحقيق فيها عند الحاجة. وتتتبع الفرق محاولات الوصول، ونتائج السياسات، وسلوك المستخدم غير المعتاد، وتغييرات الأذونات عبر أنظمة المؤسسة.
يدعم هذا الركيزة الحوكمة الداخلية والمتطلبات التنظيمية الخارجية. كما يساعد فرق الأمن على اكتشاف سوء الاستخدام، والتحقيق في الحوادث، وتعزيز برامج حماية البيانات بعد ظهور أنماط وصول مشبوهة.
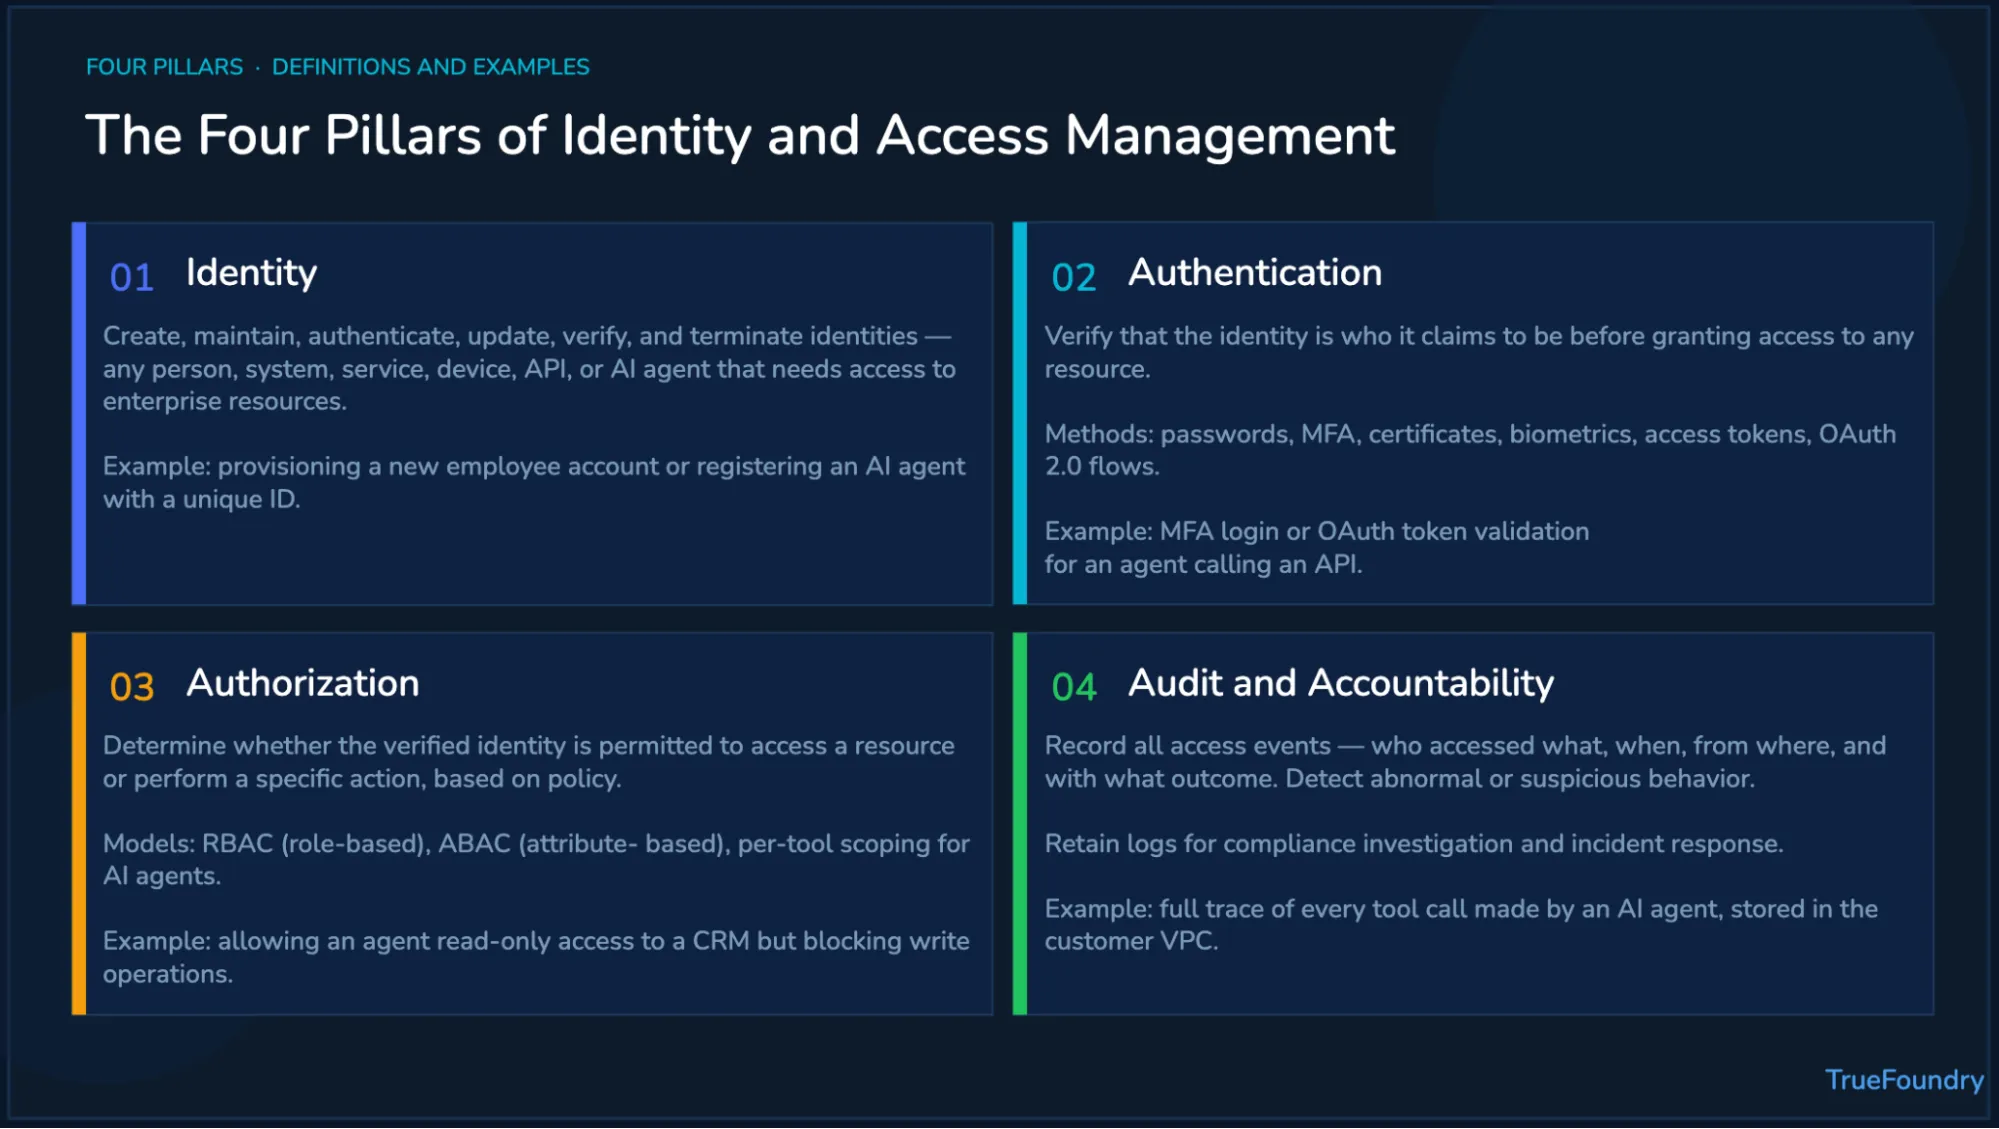
تتبع دورة عمل إدارة الهوية والوصول النموذجية أربع خطوات: التحقق من الهوية، والمصادقة، والتفويض، وتسجيل التدقيق. تبدو دورة العمل بسيطة، على الرغم من أن بيئات المؤسسات الحقيقية تجعلها معقدة عبر التطبيقات، والمستخدمين، والأجهزة، وواجهات برمجة التطبيقات (APIs)، والخدمات السحابية.
أولاً، يتلقى نظام إدارة الهوية والوصول طلباً للوصول إلى مورد مؤسسي. قد يكون مقدم الطلب مستخدماً بشرياً، أو تطبيقاً، أو حساب خدمة، أو وكيلاً للذكاء الاصطناعي، أو هوية جهاز. ثم يتحقق نظام إدارة الهوية والوصول من الهوية من خلال عملية المصادقة المطلوبة.
إذا نجحت المصادقة، يقوم نظام إدارة الهوية والوصول بتقييم سياسات الوصول. فهو يتحقق مما إذا كانت الهوية تمتلك حقوق الوصول المطلوبة، وأدوار المستخدم، وحالة الجهاز، وسياق الموقع، وسمات الأمان. وإذا فشل الطلب في هذه الفحوصات، يتم رفض الوصول.
إذا تم السماح بالطلب، يتم منح الوصول وتسجيله. يجب أن يلتقط سجل التدقيق الهوية، والمورد، والإجراء، والطابع الزمني، ونتيجة السياسة، والسياق. تساعد هذه الأدلة فرق الأمن على تلبية متطلبات الامتثال والتحقيق في خروقات البيانات المحتملة.
غالباً ما تدمج المؤسسات الكبيرة إدارة الهوية والوصول مع مزودين مثل Microsoft Entra ID، المعروف سابقاً بـ Azure Active Directory، أو Okta. تعمل حلول إدارة الهوية والوصول هذه على مركزة متطلبات المصادقة، وسياسات الوصول، وحوكمة الهوية عبر البنية التحتية لتكنولوجيا المعلومات.
يمكن للمصادقة التكيفية أيضاً استخدام السياق، وإشارات المخاطر، والتعلم الآلي لتعديل قرارات الوصول. على سبيل المثال، قد يتطلب العمل عن بُعد من جهاز غير مُدار تحققاً أقوى من تسجيل الدخول من شبكة مؤسسية موثوقة.
تم بناء إدارة الهوية والوصول التقليدية للمستخدمين البشريين وهويات التطبيقات المعروفة. وتطرح أنظمة الذكاء الاصطناعي الحديثة تحدياً مختلفاً؛ إذ يمكن لوكلاء الذكاء الاصطناعي استدعاء النماذج، وفتح الأدوات، واسترجاع البيانات، وتنفيذ دورات العمل دون تدخل بشري مباشر.
هذا الأمر مهم لأن إدارة الهوية والوصول الكلاسيكية تفترض أحداث دورة حياة يمكن التنبؤ بها؛ حيث ينضم المستخدم، ويحصل على صلاحيات الوصول، ويغير أدواره، ويغادر في النهاية. لكن وكلاء الذكاء الاصطناعي يعملون بشكل مختلف، فقد يعملون بشكل مستمر، ويرثون الأذونات ديناميكياً، ويتخذون قرارات عبر الأنظمة في الوقت الفعلي.
تساعد مبادئ "الثقة الصفرية" (Zero Trust) في تأطير المشكلة. لا ينبغي للمؤسسات الوثوق بطلب لمجرد أنه يأتي من شبكة داخلية، أو حساب خدمة موثوق، أو تطبيق معتمد. فكل استدعاء للنموذج، وتفعيل للأداة، وإجراء في دورة العمل لا يزال بحاجة إلى تفويض واعٍ بالهوية.
يمكن لوكلاء الذكاء الاصطناعي تفعيل الأدوات، واستدعاء واجهات برمجة التطبيقات، والاستعلام عن قواعد البيانات، وتحديث التذاكر، وتنفيذ دورات العمل بشكل مستقل. وهذا يخلق تحدياً جديداً للهوية؛ إذ تحتاج المؤسسات إلى معرفة أي وكيل قام بالإجراء، وبأي سلطة تم ذلك، وما إذا كان الإجراء مسموحاً به.
تستخدم العديد من الفرق حسابات خدمة مشتركة لحل هذه المشكلة بسرعة. يخلق هذا النمط مساءلة ضعيفة لأن العديد من الوكلاء قد يعملون تحت نفس الهوية. كما يجعل مسارات التدقيق أكثر صعوبة عندما تحتاج الفرق إلى تحديد من بدأ إجراءً معيناً.
النمط الأفضل هو التمييز هوية الوكيل المرتبطة بهوية المستخدم وسياق المهمة. وهذا يقلل من منح صلاحيات زائدة ويوفر أدلة أوضح لفرق الأمن، كما يحد من مخاطر الوصول غير المصرح به أثناء سير العمل المستقل.
تتضمن بيئات المؤسسات الحديثة آلاف الهويات الخاصة بالآلات، والتي تمثل التطبيقات، والخدمات المصغرة، وواجهات برمجة التطبيقات (APIs)، ووكلاء الذكاء الاصطناعي، والحاويات، ونصوص الأتمتة، وسير العمل، وعمليات التكامل بين الخدمات عبر البيئات السحابية.
قد يتجاوز عدد هويات الآلات عدد المستخدمين البشريين، مما يجعل إدارة بيانات الاعتماد، وإصدار الرموز المميزة، وتدوير الأسرار، وإنشاء سياسات الوصول، وحوكمة دورة الحياة أمراً يصعب إدارته يدوياً. كما تصبح المراجعات اليدوية غير موثوقة مع توسع الأنظمة.
لذلك، يجب أن يدعم نظام إدارة الهوية والوصول (IAM) المصادقة بين الآلات على مستوى المؤسسة. وينبغي له مصادقة الخدمات، وحوكمة استدعاءات واجهات برمجة التطبيقات، وتطبيق السياسات الأمنية، والحفاظ على أدلة التدقيق دون إضافة أعباء إضافية على فرق التطوير.
غالباً ما يحتاج وكلاء الذكاء الاصطناعي إلى صلاحيات مختلفة لمهام مختلفة. فقد يحتاج وكيل ما إلى قراءة ملاحظات نظام إدارة علاقات العملاء (CRM) أثناء فرز طلبات الدعم، أو استدعاء أدوات الفوترة أثناء معالجة المبالغ المستردة، أو الاستعلام عن وثائق داخلية أثناء استكشاف الأخطاء وإصلاحها. لذا، يحتاج كل مسار عمل إلى نطاق صلاحيات منفصل.
تعتمد أنظمة إدارة الهوية والوصول (IAM) التقليدية غالباً على أدوار مستخدم ثابتة. ويمكن لهذه الأدوار الثابتة أن تمنح الوكلاء صلاحيات زائدة أو تجبر المسؤولين على إنشاء العديد من متغيرات الهوية. وكلا الأمرين يزيد من التعقيد ويضعف مبدأ الامتياز الأقل.
يمنح تحديد نطاق الصلاحيات الديناميكي الوكلاء حق الوصول المطلوب للمهمة الحالية فقط. كما يسمح للفرق بتقييد الوصول بناءً على سير العمل، أو النموذج، أو الأداة، أو البيئة، أو سياق المستخدم. وهنا تبرز أهمية فرض السياسات على مستوى البوابة (Gateway).
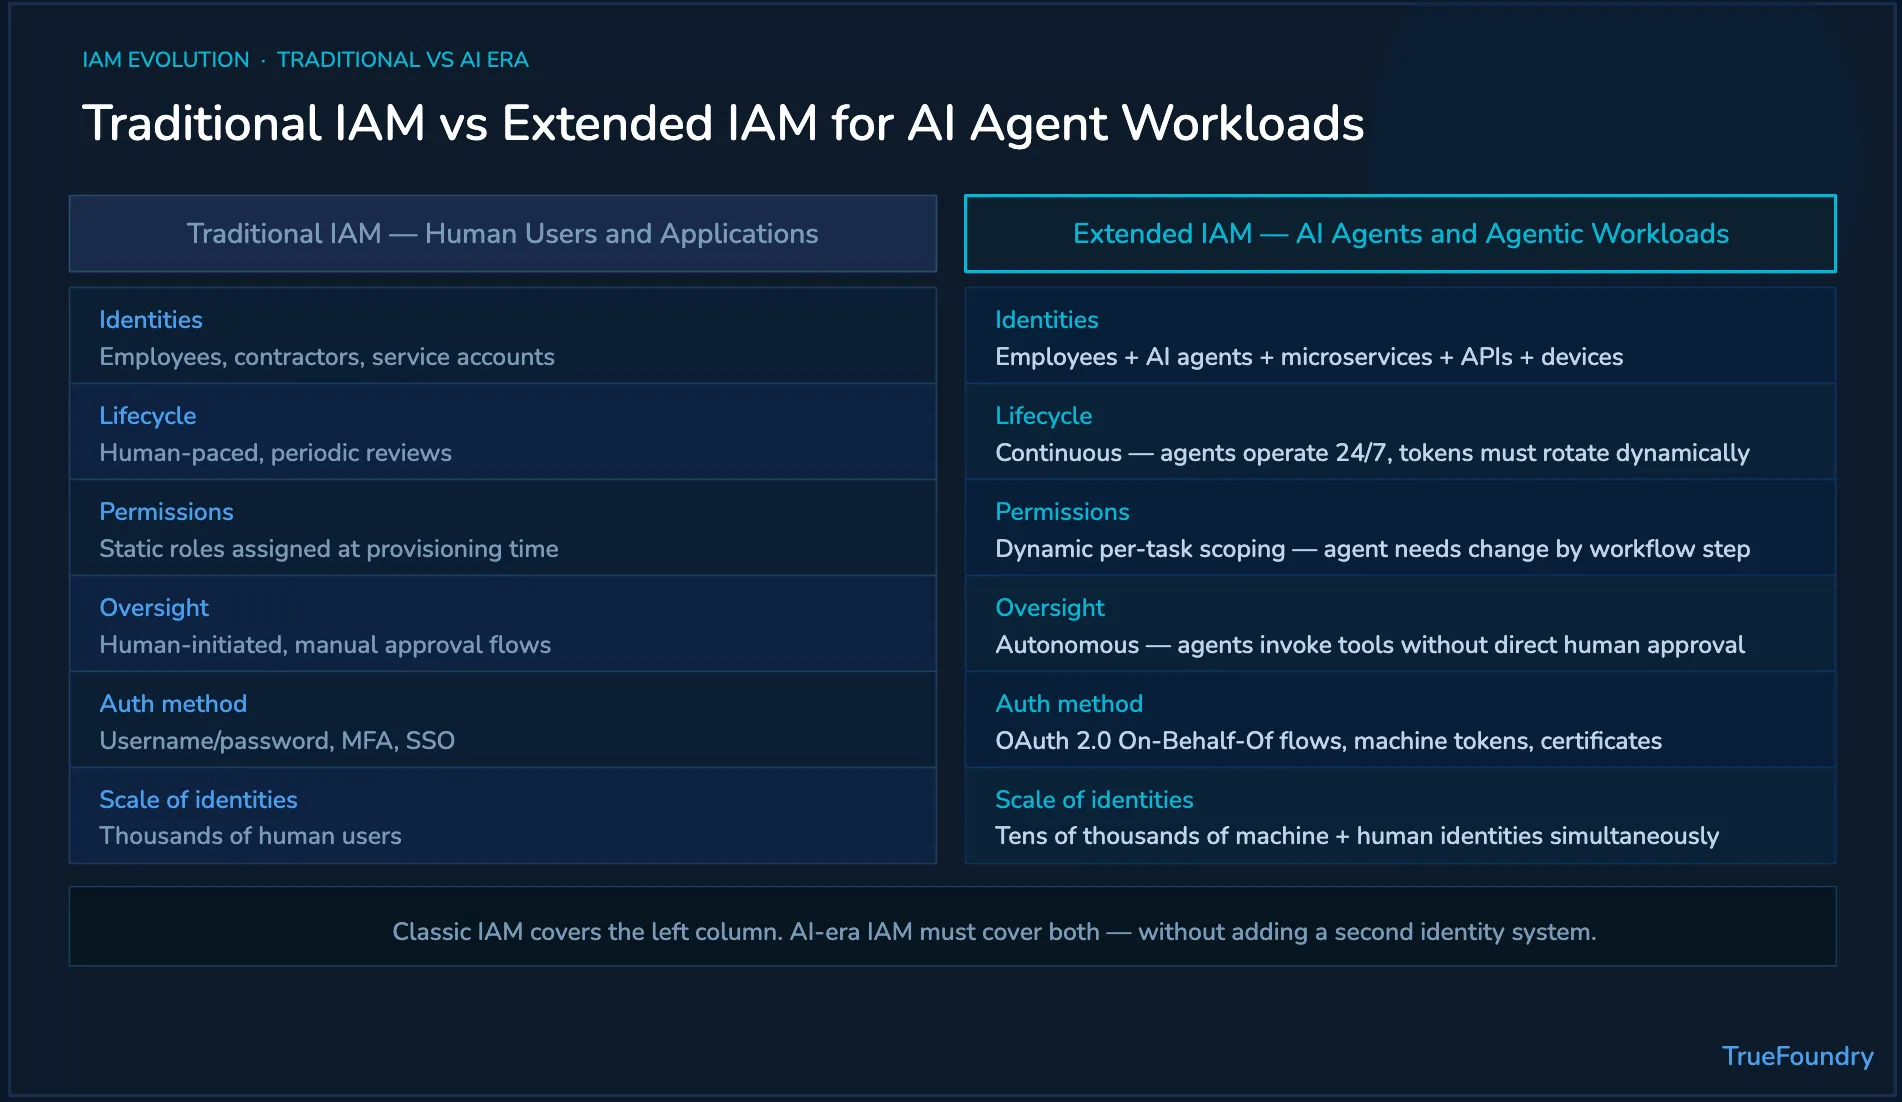
لا تزال أفضل الممارسات التقليدية لإدارة الهوية والوصول سارية، رغم أن وكلاء الذكاء الاصطناعي يحتاجون إلى ضوابط تشغيل أقوى. يجب على المؤسسات حوكمة المستخدمين البشريين، وهويات الآلات، وسير عمل الوكلاء بشكل متكامل. الهدف هو توفير وصول آمن دون إبطاء أعمال الذكاء الاصطناعي المشروعة.
تكتسب هذه الممارسات أهمية أكبر أثناء التحول الرقمي. ومع دخول الذكاء الاصطناعي في مجالات الدعم والهندسة والتمويل والموارد البشرية والعمليات، تحتاج المؤسسات إلى حلول لإدارة الوصول تنطبق على الأنشطة البشرية والذاتية على حد سواء.
TrueFoundry توسع مفاهيم إدارة الهوية والوصول (IAM) لتشمل أحمال عمل الذكاء الاصطناعي في بيئة الإنتاج. فهي تساعد المؤسسات على حوكمة استدعاءات النماذج، وأوامر أدوات MCP، وإجراءات الوكلاء من خلال بوابة ذكاء اصطناعي (AI Gateway) يتم نشرها في سحابة العميل، أو سحابة خاصة افتراضية (VPC)، أو داخل مقر العمل، أو في بيئة معزولة تماماً.
يكمن الاختلاف الرئيسي في موقع التنفيذ. فبينما تحكم إدارة الهوية والوصول التقليدية الوصول إلى التطبيقات والموارد، تطبق TrueFoundry ضوابط مدركة للهوية على مستوى البوابة، وذلك قبل أن يتمكن وكلاء الذكاء الاصطناعي من الوصول إلى النماذج أو الأدوات أو البيانات أو أنظمة المؤسسة.
يساعد هذا المؤسسات على دمج عناصر تحكم إدارة الهوية والوصول (IAM) في سير عمل الذكاء الاصطناعي دون الحاجة لإنشاء نظام هوية منفصل. كما يتيح لفرق الأمن تحديد من يمكنه استخدام أي نموذج، وأي أداة، وأي سير عمل وفقاً للسياسات المعتمدة.
بالنسبة لفرق الذكاء الاصطناعي التي تبني أنظمة متصلة بالأدوات، فإن أنماط بوابة MCP الآمنة تعد أمراً بالغ الأهمية لأن الأدوات يمكنها الوصول إلى أنظمة المؤسسة الفعلية. توفر TrueFoundry للفرق نقطة تحكم قبل أن يقوم الوكلاء بتنفيذ استدعاءات تلك الأدوات.
احجز عرضاً توضيحياً لرؤية كيف توسع TrueFoundry نطاق إدارة الهوية والوصول (IAM) ليشمل النماذج، والوكلاء، والأدوات، والميزانيات، وسجلات التدقيق.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد