


November 17, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Blazingly fast way to build, track and deploy your models!
شرح بنية مصادقة داخل TrueFoundry MCP Gateway — ثلاث مستويات، وتدفقان لبروتوكول OAuth، وخزينة بيانات اعتماد واحدة — يُروى من منظور عميل ينشرها في بيئة الإنتاج.
صباح يوم الاثنين في Northwind. في الساعة 8:47 صباحًا من يوم الاثنين، يتلقى مهندس المناوبة في Northwind Logistics — وهي منصة لسلسلة التوريد تضم 50 مهندسًا، وهمية ولكن يمكن تصديق وجودها — تنبيهًا عبر Slack. مساعد الذكاء الاصطناعي الداخلي لديهم، Cargo Copilot، يعيد أخطاء 401 لكل استدعاء لأدوات Jira و GitHub. السبب الرئيسي هو كمبيوتر محمول لأحد المطورين، فُقد في المطرار خلال عطلة نهاية الأسبوع. قامت إدارة تقنية المعلومات بإلغاء جلسة SSO للكمبيوتر المحمول. لكن الكمبيوتر المحمول كان يحمل أيضًا رموز OAuth لـ GitHub و Slack و Jira وخدمة تحليلات داخلية، وكل منها تم نسخته في إعدادات المحرر وملفات dotfiles الخاصة بالمطور. لا يستطيع الفريق الأمني أن يؤكد بثقة ما هي النطاقات (scopes) التي تم كشفها، أو على أي أجهزة أخرى تم نسخ تلك الرموز (لأن المطورين يساعدون بعضهم البعض)، أو كيفية إلغائها جميعًا دون إفساد صباح الجميع.
حادث Northwind ليس غريبًا. إنه الشكل الذي تبدو عليه إدارة بيانات الاعتماد في معظم الشركات بعد ستة أشهر من الاعتماد الحماسي لـ MCP. باقي هذه المقالة هو القصة المعمارية لكيفية توقف Northwind — وعملاء TrueFoundry الآخرين — عن تكرار هذا الحادث.
تضم Northwind حوالي خمسين مهندسًا يستخدمون بنشاط بيئات التطوير المدمجة (IDEs) الداعمة لـ MCP مقابل ثمانية خوادم — GitHub و Slack و Google Workspace و Jira وخدمة تحليلات داخلية و API لوجستية داخلية و Zendesk وخدمة تخطيط المسارات المخصصة. هذا يعني أربعمائة اتصال فعال بالحساب البسيط، وفي الممارسة العملية يزيد عدد مواضع بيانات الاعتماد بشكل كبير بمجرد حساب إدخالات سلسلة المفاتيح (keychain)، وإعدادات المحرر، وملفات بيئة الشل، ومتغيرات CI، والنسخ التي يصنعها الأشخاص عند انضمام زميل جديد.
إن نطاق الضرر الناجم عن تسريب محطة عمل ليس مجرد رمز مميز واحد. بل هو رمز مميز واحد مضروب في النطاقات المرتبطة بذاك المزود، وعمر الرمز المميز (غالبًا 90 يومًا أو أكثر لرموز الوصول الشخصية)، وعدد الأجهزة التي نسخته، وغياب الإلغاء المركزي. إذا كان رمز OAuth الخاص بـ Slack يسمح بقراءة سجل القنوات ورمز GitHub المقترن به يسمح بقراءة المستودعات، فإن عملية تسريب واحدة تتحول إلى حادثة عبر الأنظمة قبل أن تتاح للفريق الأمني فرصة الاستجابة. بيانات اعتماد MCP المحلية غير مرئية تشغيليًا أيضًا: لا يوجد مسار تدقيق موحد، ولا تدوير مفروض، ولا فحص للسياسات قبل تنفيذ أداة ما، ولا طريقة سريعة للإجابة على سؤال من يمكنه استدعاء ماذا.
نمط البوابة (gateway) يسد هذه الفجوة. يقوم المطورون بالمصادقة مرة واحدة لدى البوابة، وتتولى البوابة المصادقة الخارجية وفقًا للطراز المخصص لكل خادم — وهو بالضبط التصميم الموصوف في نظرة عامة على TrueFoundry MCP Gateway ووثائق المصادقة والأمان. الفائدة ليست مجرد تجميع. بل إن المصادقة تصبح خاصية من خصائص البنية التحتية بدلاً من أن تكون خاصية لجميع أجهزة الكمبيوتر المحمولة في الشركة.
أول قرار تصميمي هو الفصل بين ثلاثة مستويات تخلط بينها إعدادات المطورين المحلية بشكل روتيني. تصف وثائق TrueFoundry للمصادقة والأمان هذا كـ نظام مكون من ثلاثة أجزاء: المصادقة الواردة، والتحكم في الوصول، والمصادقة الصادرة. الوثائق صريحة في أن الطبقتين الواردة والصادرة مستقلتان، وهو ما يمثل الفوز المعماري.
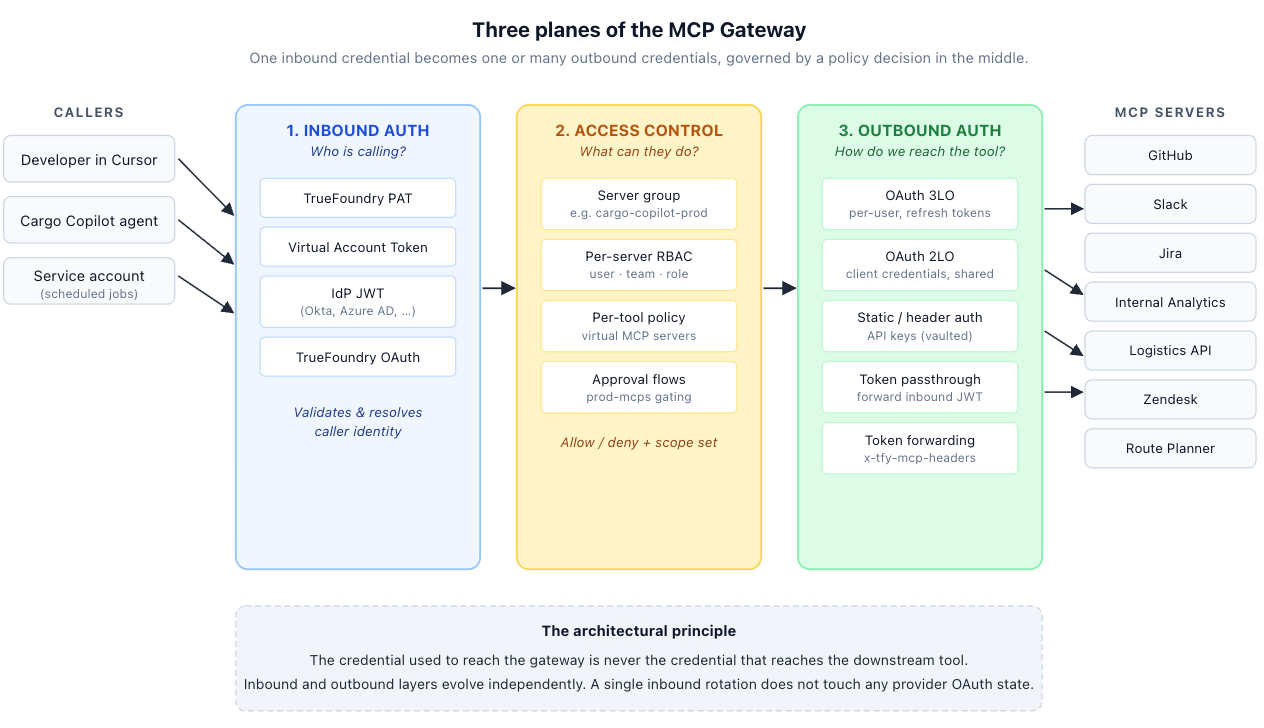
مبدأ التصميم بسيط: بيانات الاعتماد المستخدمة للوصول إلى البوابة ليست هي بيانات الاعتماد التي تصل إلى الأداة الخارجية أبدًا. التدوير الوارد لا يمس أي حالة لـ OAuth لدى المزود. يمكن لخادم GitHub MCP استخدام OAuth لكل مستخدم بينما تستخدم خدمة التحليلات الداخلية بيانات اعتماد العميل — في نفس الوكيل، وفي نفس تدفق الطلب. البوابة هي نقطة تطبيق السياسة ووسيط بيانات الاعتماد في نفس الوقت.
في المصطلحات المختصرة للمؤسسات، يشير 2LO و 3LO إلى نوعين من المنح من RFC 6749 (OAuth 2.0)، والمحددين بناءً على كيفية مشاركة المستخدمين النهائيين.
OAuth ثنائي الأطراف (2LO) يستخدم منح بيانات اعتماد العميل (Client Credentials). تحتفظ البوابة بـ client_id و client_secret، وترسل grant_type=client_credentials إلى نقطة نهاية الرموز الخاصة بالمزود، وتتلقى access_token قصير الأجل، وتستخدم هذا الرمز في كل طلب إلى خادم MCP. لا متصفح، ولا موافقة من المستخدم. إنه الاختيار الصحيح للتكامل بين الخوادم: APIs التحليلات الداخلية، والخدمات الدقيقة الخلفية، وخدمات البيانات الداخلية.
OAuth ثلاثي الأطراف (3LO) يستخدم منح رمز التفويض (Authorization Code). يتم إعادة توجيه كل مستخدم نهائي إلى المزود (GitHub, Slack, Google) لتفويض الوصول إلى موارده المحددة. تخزن البوابة refresh_token لكل مستخدم، وتحافظ على تعيين مشفر لـ user_id → {access_token, expires_at, refresh_token, scopes, provider_metadata}، وتدور رمز الوصول تلقائيًا.
كيف اختارت Northwind
تنقسم خوادم MCP الثمانية في Northwind تقريبًا إلى نصفين. GitHub و Slack و Jira و Google Workspace و Zendesk كلها أدوات قائمة على أساس المستخدم — وتفوق قيمة "تشغيل هذا بصفتك أليس" العبء التشغيلي لرمز مميز لكل مستخدم. تم اعتماد 3LO لها. بينما تعرض خدمة التحليلات الداخلية، و API اللوجستية، وخدمة تخطيط المسارات جميعها بيانات على مستوى الشركة؛ لا معنى لـ OAuth لكل مستخدم هنا، ومنح بيانات اعتماد العميل المشترك هو الأبسط والأسهل في التدقيق. تم اعتماد 2LO لها.
ملاحظة حول عرض التهيئة هذا
تسجل TrueFoundry خوادم MCP من خلال واجهة المستخدم (Settings ← MCP Servers ← Add MCP Server) بدلاً من ملف YAML يديره العميل، على الرغم من أنه يمكن تطبيق التهيئة بأسلوب إعلاني عبر tfy apply. يوضح ملف YAML أدناه نموذج التهيئة لكل خادم — وهي نفس الحقول التي تملؤها في واجهة المستخدم — باستخدام المخطط المعتمد لـ TrueFoundry (provider-account/mcp-server-group مع integrations متداخلة).
أمر تطبيق ملف yaml أعلاه هو:
ثلاثة أشياء يجب ملاحظتها. أولاً، tfy-secret:// هو مخطط المرجعية المعتمد (FQN) الذي تتبعه TrueFoundry للأسرار المخزنة في مجموعة أسرار TrueFoundry، بالصيغة المفصولة بنقطتين tfy-secret://<tenant>:<secret-group>:<secret-key> الموثقة في دليل متغيرات البيئة والأسرار. القيمة تعيش في مدير الأسرار لديك (AWS SSM, GCP Secret Manager, HashiCorp Vault, Azure Key Vault)؛ وتحل TrueFoundry FQN في وقت التشغيل، لذا فإن الملف أعلاه آمن في مستودع Git. ثانياً، authorized_subjects هي قائمة RBAC لكل خادم — خليط من الفرق والحسابات الافتراضية — وهو ما يجعل من الممكن لنفس خادم MCP أن يخدم المطورين البشريين (الذين تعود رموز PATs الخاصة بهم إلى عضوية الفريق) ووظائف حسابات الخدمة المجدولة (التي تعود رموز حساباتها الافتراضية إلى مواضيع virtualaccount:) دون انحراف في التهيئة. ثالثاً، إدخال 3LO يحدد code_challenge_methods_supported: [S256] — يوصى بـ PKCE لكل عميل Authorization Code اليوم وهو إجباري في مواصفات MCP الأحدث بتاريخ 25-11-2025.
من جانب العميل، لا يحدد الوكيل أبدًا أنماط المصادقة. إنه يتصل بعنوان URL واحد للبوابة، ويوفر اعتمادًا واردًا واحدًا، وتعمل البوابة على حقن الاعتماد الصادر المناسب لكل خادم:
صحة بروتوكول OAuth لا تتضمن الحصول على الرموز المميزة فحسب. بل تتعلق بتشغيلها بأمان تحت الحمل المتزامن. التصميم البسيط يجدد الرمز عندما يعيد المزود الخطأ 401، أو عندما يكون الوقت الحالي ≥ expires_at. هذا التصميم يعمل في العروض التوضيحية ولكن يفشل في أول يوم الاثنين يواجه فيه الواقع.
أعد إعادة تشغيل حادثة Northwind مع التجديد البسيط: في الساعة 8:47 صباحًا يوم الاثنين، يتصل خمسون مهندسًا بالإنترنت، ويكتشف كل عامل بشكل مستقل نفس رمز GitHub المنتهي الصلاحية، وتصل 50 مكالمة متوازية لـ POST /token إلى GitHub من نفس البوابة، ويقوم GitHub بفرض حد للمعدل (rate-limit) على الجميع. يعيد Cargo Copilot أخطاء 401 للجميع حتى ينتهي الطابور.
النمط الذي يصمد في بيئة الإنتاج يتكون من عنصرين: التجديد الاستباقي عند 80% من فترة الصلاحية (TTL)، وتسلسل التجديد لكل (مستخدم، خادم) باستخدام قفل موزع.
التجديد عند 80% من فترة الصلاحية يترك هامشًا لفرق التوقيت، وإعادات المحاولة، ونقاط نهاية الرموز البطيئة لدى المزود، والطلبات المعالجة حاليًا. القفل الموزع لكل (مستخدم، خادم) يمنع اندفاع الطلبات المفرط (thundering herd) نحو المزود. القراءة المفحوصة مرتين داخل القفل ليست تجميلية: بل تتيح للطلب الأول إجراء التجديد بينما تعيد بقية الطلبات استخدام الرمز المكتوب حديثًا.
هناك تفصيلان هامان يظهران عند التوسع. أولاً، بالنسبة لتكاملات بيانات اعتماد العميل (Client Credentials)، فإن مفتاح التخزين المؤقت هو (server_id, provider_account)؛ وبالنسبة لتكاملات رمز التفويض (Authorization Code)، يجب أن يتضمن المفتاح user_id. ثانياً، المزودون الذين يدورون رموز التجديد مع كل عملية تجديد — مثل Google و Microsoft بناءً على الإعدادات — يتطلبون أن تكون عملية الكتابة ذرية (atomic). إذا تم حفظ access_token الجديد قبل refresh_token الجديد، فإن أي تعطل سيترك المستخدم عالقًا مع رمز تجديد قديم ملغى ومجبراً على إعادة المصادقة.
مع فصل المستويات وتحديد مسار التجديد، يكتسب طلب MCP الشامل عبر البوابة مسارًا دقيقًا. تتبع استدعاءً واحدًا لـ Cargo Copilot — "تلخيص المشكلات المفتوحة ذات الخطورة العالية في المستودع northwind/logistics-core" — من الوكيل إلى GitHub والعودة:
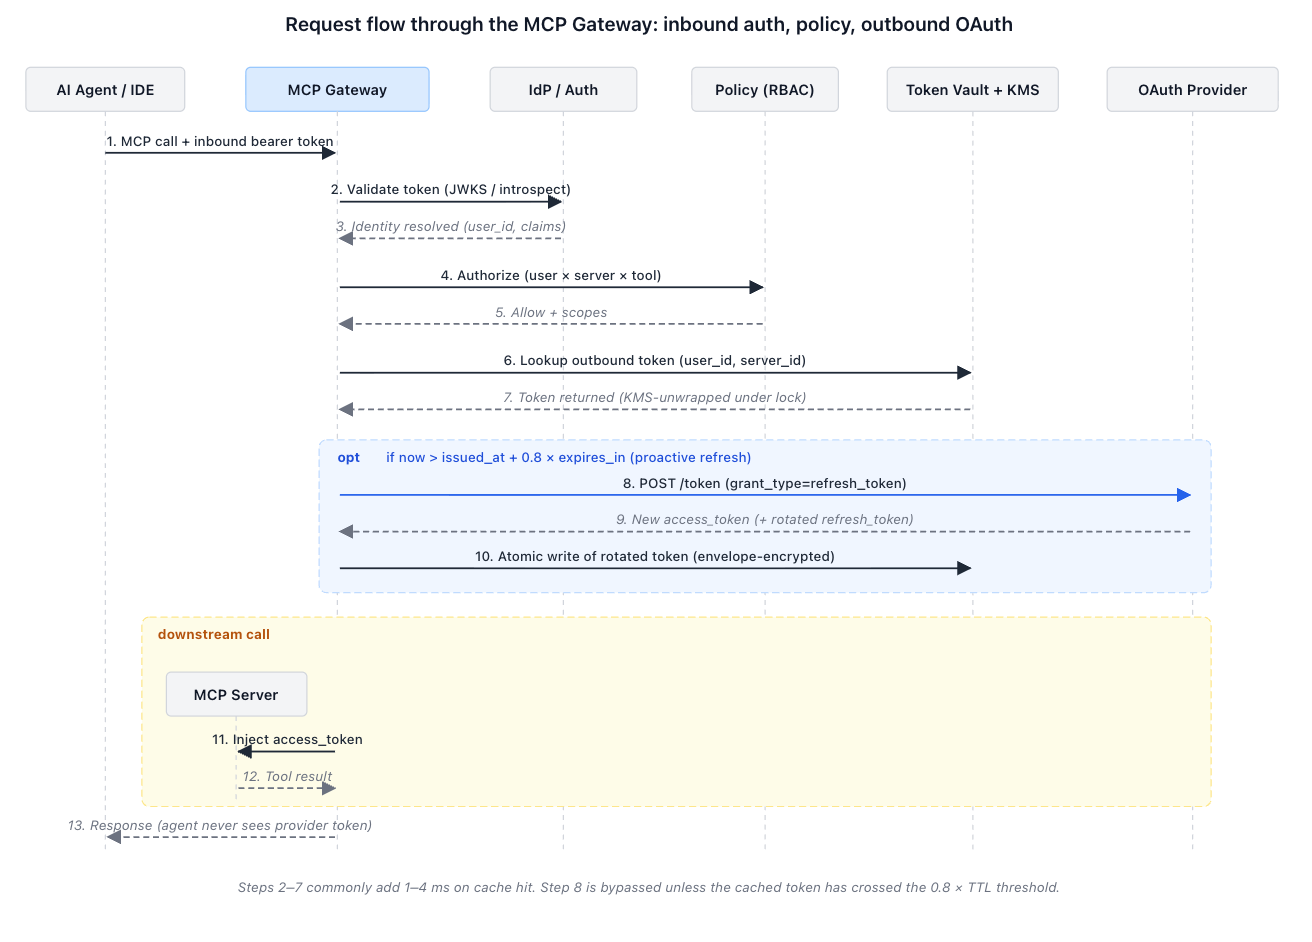
هناك ثلاث خصائص لهذا التدفق تستحق الإشارة إليها. لا يتلقى الوكيل أبدًا رمز وصول GitHub؛ البوابة هي الوحيدة التي تحمله. لا يرى خادم MCP أبدًا اعتماد TrueFoundry الوارد لـ Northwind ما لم يتم تهيئة تمرير الرمز المميز (Token Passthrough) صراحة (المزيد عن ذلك في القسم 7). ويتلقى فريق الأمان في Northwind مسار طلب واحد محكوم بالهوية والتفويض والتدقيق المسجل في مكان واحد — وهي نفس الخاصية التي كانت ستتيح لهم الإجابة على سؤال صباح الاثنين، "ما هي النطاقات التي كانت على هذا الكمبيوتر المحمول؟"، في أقل من دقيقة.
تعزز مواصفات تفويض MCP جزءًا من هذه الصورة: يجب إرسال رموز الوصول الحاملة (bearer access tokens) في ترويسة طلب Authorization وليس أبداً في سلسلة استعلام URI. هذه القاعدة مهمة تحديدًا لأنها تبقي الرموز بعيدة عن سجلات الوصول، وسجل المتصفح، ومسارات الوكيل (proxy traces).
لا ينبغي للبوابة في بيئة الإنتاج أن تتعامل مع رموز تجديد OAuth مثل صفوف التطبيق العادية. أسرار العميل ورموز التجديد هي مفاتيح طويلة الأجل للنظام — تسريب رمز تجديد Slack يعادل، في معظم الحالات، تسريب بيئة عمل Slack بأكملها.
النمط القياسي هو التشفير المظروفي (envelope encryption). تنشئ البوابة مفتاح تشفير بيانات عشوائي (DEK) لكل سجل رمز مميز، وتفرز سر OAuth باستخدام هذا المفتاح، ثم تشفر المفتاح (DEK) باستخدام مفتاح رئيسي في KMS أو مدير أسرار، وتخزن المفتاح المشفر جنبًا إلى جنب مع النص المشفر. عند القراءة، تطلب البوابة من الخزينة فك تشفير DEK فقط، ثم تفك تشفير الرمز المميز في مسار برمجي ضيق لتجنب تسجيل النص الصريح أو تسلسله.
في عمليات النشر الأكثر صرامة، يمكن دفع عملية تبادل الرموز نفسها إلى sidecar أو عملية عبور في الخزينة (vault transit operation)، بحيث لا تتلقى برمجيات التطبيق مادة client_secret الخام على الإطلاق. حتى مع التشفير المظروفي العادي، يتغير نطاق الضرر بشكل كبير: فنسخة احتياطية من قاعدة البيانات وحدها غير كافية (مفاتيح DEK لا تخزن مفكوكة التشفير)، ونسخة من ذاكرة مشغل الطلبات العامة تكون أقل عرضة لاحتواء بيانات اعتماد واسعة (يتم فك تشفير المفاتيح المطلوبة مؤخرًا فقط، ولفرة الطلب فقط).
يستخدم نشر Northwind خدمة AWS KMS كمخزن مفاتيح رئيسي ومخزن أسرار TrueFoundry للمواد المشفرة. لا تقرأ البوابة client_secret الخاص بالمزود مباشرة أبداً؛ بل تقرأ FQN لسر TrueFoundry، وتجلب النص المشفر، وتطلب من KMS فك التغليف. العمل المتبقي الخاص بالنشر — سياسة تدوير مفاتيح KMS، والاحتفاظ بسجلات التدقيق، وإجراءات التشغيل — هو مسؤولية كل مؤسسة تشغل البوابة، ويستحق مراجعة مخصصة.
يبدو النمطان متشابهين ولهما آثار أمنية مختلفة تمامًا. يستحق الأمر التمييز بينهما بدقة لأن سوء استخدام أي منهما يلغي معظم قيمة البوابة.
يعد تمرير الرمز (Token Passthrough) مناسبًا لخوادم MCP الداخلية التي تتحقق من نفس رمز هوية المؤسسة الذي تحققت منه البوابة في الاتجاه الوارد. تُعد API اللوجستية في Northwind مثالاً على ذلك: تجد البوابة و API أن كلاهما يثق في حساب Okta الخاص بالشركة، لذا فإن تمرير Okta JWT يبقي هوية المتصل سليمة من البداية إلى النهاية. الخطر هنا هو التباس جمهور الرمز المميز: الرمز المخصص للبوابة لا ينبغي أن يكون صالباً تلقائياً لكل خادم MCP. يوجد RFC 8707 (Resource Indicators) خصيصًا لربط الرموز بالمورد المقصود، وتتطلب مواصفات تفويض MCP الآن أن يتضمن العملاء معلمة resource وأن تتحقق الخوادم من أن الرموز المقدمة قد صُدرت لها.
يعمل إعادة توجيه الرمز (Token Forwarding) بشكل مختلف. تحمل ترويسة x-tfy-mcp-headers الخاصة بـ TrueFoundry نص JSON بتنسيق يحتوي على مفاتيح بمعرف خادم MCP البعيد بصيغة <group>/<server>. إليك التنسيق نصًا من وثائق Virtual MCP Server:
تعامل مع إعادة توجيه الرموز كمنفذ طوارئ وليس كإعداد افتراضي. قيمة البوابة تكمن تحديدًا في إدارة الرموز التي تتجاوزها هذه الميزة.
تضيف البوابة عملاً قبل استدعاء MCP الخارجي: التحقق من المصادقة الواردة، والبحث عن السياسة، والبحث عن الرمز المميز، والتجديد أحيانًا. في بيئة العمل السليمة، يكون المسار الشائع هو الإصابة المباشرة لذاكرة التخزين المؤقت (cache hit) — بيانات الرمز صالحة، والمرجع المشفر للرمز جاهز في الذاكرة.
بدمج تكاليف المكونات أعلاه، تضيف البوابة تقريبًا:
نتيجتان أساسيتان. أولاً، المسار الشائع هو إصابة التخزين المؤقت، وبقيم في حدود أرقام أحادية للمللي ثانية، يكون غير مرئي مقارنة باستدعاء الـ LLM المحيط (الذي يستغرق عادة مئات المللي ثانية إلى ثوانٍ) وخادم MCP الخارجي (الذي يستغرق عشرات إلى مئات المللي ثانية). ثانياً، مسار الخطأ مع التجديد نادر ولكنه مكلف بما يكفي ليكون مهمًا عند تراكمه تحت الحمل — ولهذا السبب تحديدًا ينص القسم 4 على التجديد الاستباقي عند 80% من فترة الصلاحية مع قفل لكل (مستخدم، خادم). مع التجديد الاستباقي، لا يرى المستخدمون الحقيقيون زمن استجابة التجديد تقريبًا في مسار الطلب؛ حيث تكون البوابة قد جلبت رمزًا جديدًا مسبقًا.
ينبغي لجميع الفرق قياس ترويسات توقيت الخادم، ومدة نقطة نهاية الرمز المميز، ووقت انتظار القفل، ووقت فك تشفير الخزينة، وزمن استجابة MCP الخارجي بشكل منفصل. الهدف هو إثبات أن إدارة الرموز ليست التكلفة المهيمنة في استدعاء الأداة من الوكيل — والنطاقات أعلاه تشير إلى أنها ليست كذلك تقريبًا أبدًا، ولكن عليك التحقق باستخدام مزيج المزودين لديك.
الحل التشغيلي لحالة خطأ التخزين المؤقت هو التجديد في الخلفية. عندما ترى البوابة أن الرمز تجاوز حد 80%، فإنها تجدد على مسار الطلب مرة واحدة، ثم تجدول التجديدات اللاحقة قبل أن يلاحظ المستخدمون. بالنسبة لتكاملات بيانات اعتماد العميل المشتركة ذات الحجم العالي، يقضي هذا تقريبًا على زمن استجابة التجديد المرئي للمستخدم. وبالنسبة لتكاملات رمز التفويض الخاصة بكل مستخدم، يمكن للنظام إعطاء الأولوية للمستخدمين النشطين وخوادم MCP المستخدمة بكثرة.
لا. تجعل مواصفة تفويض MCP التفويض اختيارياً، ولكن يجب أن تتوافق عمليات التنفيذ القائمة على HTTP التي تدعمه مع المواصفات. وعملياً، يجب على المؤسسات التي تمتلك مجموعة أدوات غير ضئيلة إضفاء الطابع المركزي على المصادقة والتفويض قبل وقت طويل من اعتبارها إلماماً مطلقاً.
لا. استخدم كود التفويض (3LO) عندما يعمل الوكيل على موارد مستخدم بشري — أدوات Slack، GitHub، Gmail، CRM. واستخدم بيانات اعتماد العميل (2LO) عندما يقوم الخادم الموجه لأسفل بمصادقة التطبيق أو البوابة كنفسه. يعد الخلط بين الاثنين داخل Virtual MCP Server واحد أمراً طبيعياً ومتوقعاً.
لا. بل تكملها. تظل Slack، GitHub، Google، وواجهات برمجة التطبيقات الداخلية (APIs) تفرض نطاقاتها وأذونات الموارد الخاصة بها. تضيف البوابة طبقة أوسع وأسرع من السياسات في الأعلى — على مستوى الخادم، والأداة، والفريق — بالإضافة إلى مسار تدقيق موحد عبر جميع هذه الخدمات.
تتعامل بوابة TrueFoundry مع منح OAuth 2.0 التي تدعمها المزودات في العالم الحقيقي اليوم: كود التفويض (مع PKCE)، وبيانات اعتماد العميل، ورموز التحديث. تستهدف مواصفة تفويض MCP نفسها معيار OAuth 2.1، وهو عبارة عن OAuth 2.0 بشكل كبير بالإضافة إلى أفضل الممارسات الأمنية التي تعتبر بالفعل إلماماً في عمليات النشر الحديثة (PKCE في كل مكان، لا وجود لمنح Implicit، ولا وجود لمنح Password). للأغراض العملية، يتقارب الاثنان؛ ونحن نتبع إرشادات OAuth 2.1 عندما تدعم ضبط السلوك وتقويته.
تضيف مراجعة نوفمبر 2025 إلزامية PKCE لجميع العملاء، وتضفي الطابع الرسمي على مستندات البيانات الوصفية لـ Client ID (CIMD) كطريقة مفضلة لتسجيل العملاء، وتقدم تفويض الخطوات التصاعدية (step-up authorization) للموافقة التدريجية على النطاق. وتعزز هذه التحديثات الأمن دون إبطال البنية المعمارية الموضحة في هذا المنشور. نحن نتابعها ونقوم بإدراج الدعم تدريجياً مع نضوجها عبر منظومة العمل.
تعتبر TrueFoundry MCP Gateway تنفيذاً إنتاجياً لهذه البنية المعمارية: سجل خوادم مركزي، مصادقة دخول قابلة للتكوين، التحكم في الوصول، أوضاع مصادقة خروج متعددة، وإدارة دورة حياة الرموز. يصف هذا المنشور التصميم؛ وتعتبر وثائق المصادقة والأمان مرجعاً تشغيلياً. بالنسبة لأنماط التنفيذ المجهزة هنا، راجع أيضاً الوثائق الخاصة بـ تجاوزات المصادقة (Auth Overrides) و Virtual MCP Server.
إذا كنت قائداً لمنصة أو أمان أو بنية تحتية للذكاء الاصطناعي تقوم بتشغيل MCP بنطاق واسع، فإن الإجراء الأكثر تأثيراً هو حصر كل MCP server قيد الاستخدام النشط، ورسم خريطة لكل منها لنماذج مصادقة الدخول والسياسات والخروج الصحيحة، وتحديد أين تحقق المركزية الفوز بالفعل. استغرق تخطيط Northwind ظهيرتين؛ واستغرقت الهجرة نفسها دورة تطوير واحدة (sprint). يسعدنا مراجعة ذلك التمرين مع فريقك.
اقرأ البنية المعمارية: مصادقة وأمان TrueFoundry MCP Gateway. أو قم بحجز مراجعة للهندسة المعمارية للأمان المؤسسي مع فريقنا.
جميع الاستشهادات في هذا المنشور مرتبطة ضمنياً. تجمع المراجع أدناه نفس الروابط للطباعة والحماية من تلف الروابط.
ملاحظة: Northwind Logistics هي شركة خيالية تستخدم لربط التصميم بنشر عملي واقعي. نموذج التكوين المعروض في §3 هو للتوضيح؛ حيث يتم تسجيل خوادم MCP الإنتاجية من خلال واجهة المستخدم في TrueFoundry أو تطبيقها عبر tfy apply.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















