



November 16, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Blazingly fast way to build, track and deploy your models!
خيار Stdio مناسب لجهاز الكمبيوتر المحمول الخاص بالمطور. أما Streamable HTTP فهو ما تحتاجه النشرات على مستوى المؤسسات بالفعل. نستعرض في هذه المقالة كلا النقلين — تنسيق Wire، ودورة حياة الاتصال، والمصادقة، والتدقيق، ومعايير القياس — ونوضح ما يتغير عندما تتوسع بيئة MCP لتتجاوز مستخدماً واحداً.
ظهيرة يوم جمعة في Northwind. بعد ستة أشهر من إطلاق Cargo Copilot، يطرح مسؤول الأمن في Northwind سؤال تدقيق روتيني على فريق الهندسة: من هم المطورون الذين استدعوا أداة MCP الداخلية لبيانات العملاء خلال الثلاثين يوماً الماضية، وضد أي معرّفات عملاء (customer IDs)؟ يمتلك الفريق كل رسالة JSON-RPC مرت عبر تلك الأدوات — ولكن داخل سجلات stderr لكل عملية Cursor محلية خاصة بكل مطور. وموزعة على خمسين حاسوباً محمولاً. دون وجود مصدر عالمي موحد للطابع الزمني، ودون مخطط محدد (schema)، ودون طريقة للربط بينها. يستغرق الإجابة على السؤال أسبوعاً، وتكون الإجابة جزئية. السبب لم يكن الإهمال، بل كان خيار النقل الذي اتخذوه قبل ستة أشهر.
بدأت Northwind من حيث تبدأ معظم الفرق: خوادم MCP تعمل بنظام stdio، خادم واحد لكل جهاز مطور. هذا هو الخيار الافتراضي الصحيح للتجريب المحلي — ولكنه الخيار الافتراضي الخاطئ لأي شيء آخر. تشرح هذه المقالة السبب، مع تفاصيل تنسيقات Wire، ونماذج النشر، ومسار الانتقال.
يحدد مواصفات نقل MCP خيار stdio في فقرة واحدة: يطلق العميل الخادم كعملية فرعية (subprocess)؛ يقرأ الخادم رسائل JSON-RPC 2.0 من stdin ويكتب الاستجابات إلى stdout. كل رسالة عبارة عن سطر واحد من نص UTF-8 ينتهي بسطر جديد. يمكن للخادم كتابة السجلات إلى stderr؛ ويجب عليه ألا يكتب أي شيء إلى stdout ما لم يكن رسالة MCP صالحة.
استدعاء أداة واحدة من الوكيل (agent) إلى الخادم عبارة عن سطر واحد من JSON:
قواعد التأطير (framing) بسيطة ولكنها صارمة. تتطلب مواصفات MCP أن تكون الرسائل على سطر واحد، لذا تقوم الخوادم المتوافقة بترميز أي شخصيات سطر جديد داخلية كـ \n أثناء التسلسل لـ JSON. ما يكسر التأطير بالفعل في بيئة الإنتاج هو تلوث stdout بنصوص ليست من نوع JSON: عبارة print() طارئة، أو تتبع استثناء لم يتم التقاطه (uncaught exception traceback)، أو سجل تصحيح أخطاء (debug log) تم توجيهه بالخطأ إلى stdout بدلاً من stderr، أو خادم ينسى تفريغ (flush) stdout بعد كل رسالة. في كل هذه الحالات، إما أن يرى العميل رسالة مشوهة أو ينتظر إلى الأبد استجابة تم كتابتها تقنياً. تأتي كل حزمة SDK لـ MCP مزودة بتطبيق لنقل stdio خصيصاً لجعل هذه الحالات الحادية (edge cases) مشكلة شخص آخر.
ما يقدمه لك stdio في مقابل هذه القيود هو عزل العمليات (process isolation). يمتلك الوكيل دورة حياة الخادم: عندما يخرج الوكيل، يسترد نظام التشغيل العملية. لا توجد شبكة، ولا مصافحة مصادقة، ولا أسئلة تتعلق بجدار الحماية. بالنسبة للتطوير المحلي، هذا هو بالضبط ما تحتاجه.
نقل Streamable HTTP، الذي تم تقديمه في مواصفات MCP 2025-03-26 وتم الاحتفاظ به في مراجعة نوفمبر 2025، يستبدل نقل HTTP+SSE القديم بتصميم يعتمد على نقطة نهاية واحدة. يعرض الخادم عنوان URL واحداً (مثل /mcp) يقبل كل من POST وGET. يرسل العملاء رسائل JSON-RPC عبر POST؛ وتستجيب الخوادم إما بجسم JSON واحد أو بالترقية إلى تدفق Server-Sent Events للاستدعاءات طويلة الأمد. لا توجد نقطة نهاية مستقلة لـ "الأحداث".
يحدد العميل ما يمكنه قبوله؛ ويختار الخادم نمط الاستجابة. إليك استدعاء أداة بتنسيق HTTP:
توجد ثلاث تفاصيل مهمة من الناحية التشغيلية. الترويسة Mcp-Session-Id تربط الطلبات بجلسة معينة ويتم تعيينها بواسطة الخادم عند التهيئة — وتستمر عبر عمليات إعادة تشغيل الكبسولة (pod restarts) فقط إذا قمت بإخراج حالة الجلسة خارج الخادم. الترويسة Accept إجبارية: وفقاً للمواصفات، يجب على العملاء إدراج كل من application/json وtext/event-stream، ويمكن للخادم المتوافق رفض الترويسة المفقودة أو غير الكاملة Accept برمز HTTP 406 Not Acceptable (وفقاً لدلالات HTTP؛ ينطبق 415 Unsupported Media Type على Content-Type غير المتوافقة، وليس Accept). ووفقاً لـ قسم الأمان في المواصفات، يجب على الخوادم التحقق من ترويسة Origin في كل اتصال لمنع هجمات إعادة ربط DNS ضد الخوادم المرتبطة محلياً — وهو متطلب معياري وليس مجرد توصية، مع اعتبار HTTP 403 Forbidden الاستجابة المحددة لـ Origin غير الصالح.
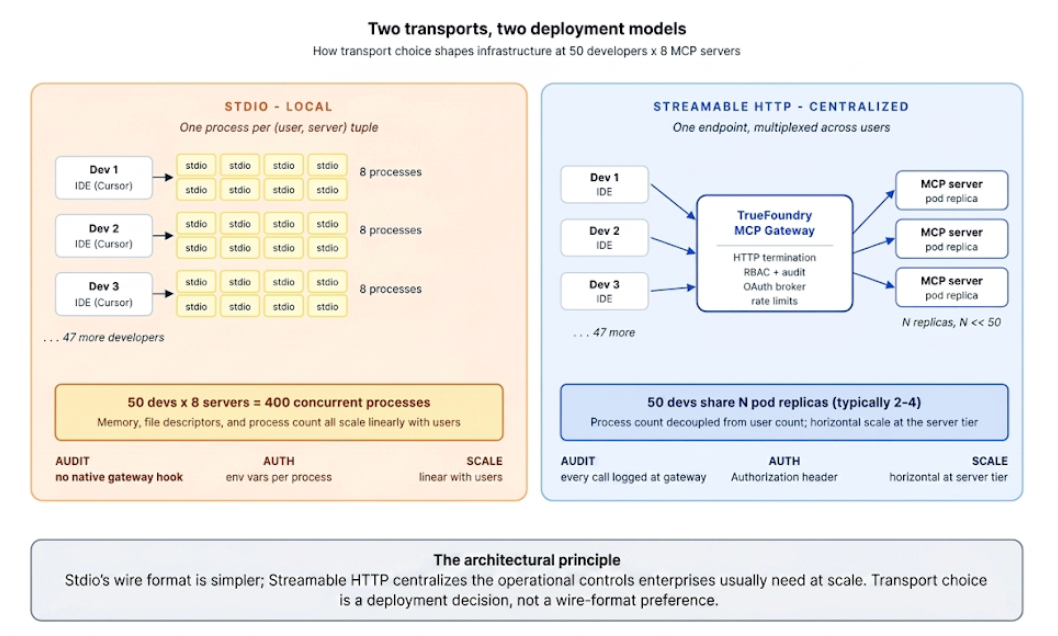
ينمذج النقلان الاتصالات بشكل مختلف تماماً، وهنا تظهر الفجوة التشغيلية.
بالنسبة لمطور واحد يعمل محلياً، يعد نموذج عملية-لكل-اتصال الخاص بـ stdio ميزة وليس خللاً — فعزل العمليات مجاني، وتحدث البداية الباردة مرة واحدة عند فتح بيئة التطوير (IDE). ولكن في اللحظة التي يحتاج فيها أكثر من مستخدم إلى الخادم، يصبح هذا النموذج عائقاً.
قيد stdio الذي يتعطل عند الانتقال للمؤسسات هو قيد حسابي أكثر منه هندسي: تشغّل نشرات MCP النموذجية عبر stdio عملية واحدة لكل ثنائية (مستخدم، خادم)، دون مشاركة مدمجة بين المستخدمين. تدمج بعض التطبيقات تعاريف أدوات متعددة داخل عملية فرعية واحدة، وقليل منها يجمع العمليات الفرعية، ولكن نمط النشر الشائع في الواقع — والذي يأتي مدمجاً في حزم SDK الرسمية — هو عملية واحدة لكل مستخدم لكل خادم.
في Northwind، يشغّل 50 مطوراً بيئة تطوير متكاملة (IDE) مرتبطة بـ 8 خوادم MCP. هذا يعني 400 عملية stdio خلال ساعات الذروة، موزعة على 50 حاسوباً محمولاً. تستهلك كل عملية ذاكرة (خادم MCP في Python مع بعض التبعيات يستهلك حوالي 60–120 ميجابايت مقيمة؛ وخادم Node مماثل لذلك)، وتحتفظ بمُعرّفات ملفات (file descriptors) مفتوحة، وتحافظ على بيئة تشغيل نشطة محجوزة على stdin. إجمالي بصمة الموارد ليس كارثياً — 400 عملية صغيرة تقع ضمن ميزانية الأجهزة الحديثة — ولكن التكلفة الحقيقية هي تكلفة تشغيلية وليست حسابية: فعدد العمليات يفتت طبقة التحكم (control plane).
المشكلة الأشد هي الخوادم ذات الحالة المشتركة (shared-state servers). تخيل أن خادم MCP لـ API اللوجستيات الداخلي يحفظ رسماً بيانياً للعملاء بحجم 200 ميجابايت في الذاكرة عند بدء التشغيل. تحت نظام stdio، يحمل جهاز كل مطور نسخته الخاصة. وتحت نظام Streamable HTTP، تحتفظ نسختان من الكبسولات (pod replicas) بالرسم البياني للشركة بأكملها. نفس البيانات، بذاكرة أقل بدرجتين أسيتين في الإجمالي، بالإضافة إلى أن التخزين المؤقت (cache) يكون جاهزاً للاستخدام عبر المستخدمين لأنه مشترك.
من الجدير بالذكر توضيح الجانب الآخر من هذه المقايضة. يتضمن النموذج غير المركزي لـ stdio مزايا حقيقية سيشير إليها فريق البنية التحتية الخبير بحق: عزل قوي للأخطاء (تعطل خادم مطور واحد لا يؤثر على أي شخص آخر)، عدم وجود تبعية على منفذ دخول مشترك (ingress)، عدم وجود انقطاع مركزي للمصادقة يؤدي إلى سحب البيئة بأكملها لأسفل، وأقل قدر من البنية التحتية التي تتطلب التشغيل. بالنسبة للفرق الصغيرة، أو مسارات العمل المحلية عالية الثقة، أو البيئات المعزولة عن الشبكة (air-gapped)، يمكن لهذه الخصائص أن تفوق حقاً الفوائد التشغيلية لطبقة HTTP المركزية. الحجة في هذه المقالة ليست أن stdio سيء؛ بل هي أن أنماط الفشل التي يفرضها على المؤسسة — التدقيق المجزأ، واعتمادات الهوية الموزعة، وغياب تحديد معدل الاستخدام المركزي — تظهر تماماً عندما تنتقل البيئة من "عدد قليل من المستخدمين المتقدمين" إلى "بنية تحتية مشتركة مع التزامات امتثال."
هذا هو القيد الذي توضحه وثائق TrueFoundry MCP Gateway بشكل صريح:
تحتاج البوابة (Gateway) إلى نقطة نهاية HTTP يمكنها اعتراضها. من الناحية العملية، تتطلب نشرات البوابات المركزية طبقة نقل موجهة لـ HTTP، ولهذا السبب يتم تغليف خوادم stdio عادةً باستخدام mcp-proxy (المزيد عن ذلك في القسم 8). وبالتالي، فإن القرار المعماري "ما هي طبقة النقل التي نشحن بها" هو أيضاً القرار "هل يمكننا وضع بوابة أمام هذا."
لا يتضمن Stdio مصادقة على مستوى طبقة النقل (transport layer). ومواصفات MCP صريحة في هذا الشأن: يجب أن تسحب تطبيقات stdio الاعتمادات من البيئة، وليس من تدفق OAuth. ومن الناحية العملية، يعني هذا أن جهاز كل مطور يحتفظ بمفاتيح API في متغيّرات بيئة الشل (shell)، أو في إعدادات المحرر، أو في ملف تكوين يتم مشاركته على Slack عندما ينضم شخص ما إلى الفريق. وتعيش الاعتمادات حيث تعمل العملية.
يمتلك Streamable HTTP ترويسة Authorization. ويمكن للبوابة التحقق من صحة الاعتماد الوارد قبل أن يصل الطلب إلى الخادم، واستبداله باعتماد صادر وفقًا لنموذج المصادقة الخارجية المكوّن، ورفض المكالمات التي تفشل في الامتثال للسياسة — كل ذلك دون المساس بكود التطبيق. إن النموذج القائم على الترويسة هو ما يجعل الهوية المركزية، والتحكم في الوصول القائم على الأدوار (RBAC)، والوساطة في رمز OAuth ممكناً من الأساس.
ويكون الأثر العملي أكثر وضوحًا أثناء تدوير الاعتمادات (credential rotation). مع stdio، يتطلب تسريب رمز GitHub البحث في جهاز كل مطور قام بتخزينه مؤقتًا — عبر إعدادات المحرر، وملفات dotfiles، ومديري كلمة المرور، والنسخ الحتمية التي أنشأها المطورون لمساعدة بعضهم البعض. أما مع HTTP، فإن التدوير نفسه هو عبارة عن تحديث واحد في البوابة، وتستخدم كل الطلبات اللاحقة الاعتماد الجديد. خيار النقل ليس هو السبب الوحيد لعمل المصادقة المركزية، ولكنه السبب الذي يجعلها ممكنة.
يفتقر Stdio إلى نقطة اعتراض مركزية طبيعية. لا يوجد مقبس (socket) للنقر عليه، ولا وكيل (proxy) لإدراجه، ولا ترويسة لتسجيلها — لذلك يجب إعادة بناء التدقيق المهيكل خارج النطاق (out-of-band) من خلال الموجهين المحليين، ومجمّعي stderr، وتتبع eBPF، أو مشرفي العمليات المنشورين على كل مضيف يعمل عليه خادم. هذا أمر يمكن بناؤه، ولكنه برنامج تشغيلي في حد ذاته، ومستقل عن التطبيق. السجل الأول والوحيد لما حدث داخل جلسة stdio MCP هو أي شيء اختار الخادم كتابته إلى stderr — وهي طوابع زمنية غير مهيكلة، ولكل عملية، وغير موثوقة، وبدون معرف ارتباط (correlation ID)، وبدون هوية المتصل. بالنسبة لمطور واحد يستكشف الأخطاء وإصلاحها محليًا، هذا كافٍ. أما بالنسبة لفريق أمني يعيد بناء حادثة عبر خمسين جهاز كمبيوتر محمول، فهذا ليس كافياً.
يكشف Streamable HTTP عن كل استدعاء أداة على طبقة HTTP، حيث يمكن للبوابة الاعتراض بشكل هيكلي. يبدو سجل التدقيق الأدنى من بوابة TrueFoundry تقريبًا كما يلي:
سجل التدقيق ليس سطر سجل اختار الخادم إصداره. إنها بيانات وصفية تنتجها البوابة بناءً على البنية. يوجد السجل نفسه لكل استدعاء أداة عبر كل خادم MCP في المؤسسة، مع مخطط متسق، وطوابع زمنية رتيبة، وهوية مرتبطة بالاعتماد الوارد. هذه هي الخاصية التي تتيح للفريق الأمني في Northwind الإجابة على سؤال بعد ظهر الجمعة في استعلام واحد بدلاً من أسبوع.
على الكمبيوتر المحمول للمطور، يكون stdio أسرع لكل استدعاء. عبر شبكة ذات حمل واقعي، يفوز Streamable HTTP في المقاييس التي تتوسع. إليك التحليل.
الخلاصة: يفوز stdio في زمن الانتقال للاستدعاء الفردي في أفضل حالاته (عملية نشطة، نفس الجهاز) ويحافظ على صغر مجال الخطأ. وما يتخلى عنه HTTP في زمن الانتقال الخام للاستدعاء الفردي، يستعيده في الضوابط التشغيلية التي تحتاجها المؤسسات عادةً عند التوسع — التكرار، والتوازي من خلال المعالجات المتزامنة، وتحديد المعدل المركزي، وإمكانية الملاحظة على مستوى طبقة البوابة. ولأن استدعاء LLM الذي يغلف كل استدعاء أداة يستغرق عادةً مئات الملي ثانية، فإن النفقات الإضافية لـ HTTP التي تبلغ 5-10 مللي ثانية نادراً ما تكون هي التكلفة السائدة مقارنة بالعمل الذي يتم إنجازه.
الانتقال هو عبارة عن تبديل لطبقة النقل. والأدوات نفسها — مخططات المدخلات الخاصة بها، ومعالجتها، وتبعياتها — تبقى دون تغيير. هناك مساران، اعتمادًا على ما إذا كنت تتحكم في المصدر الخاص بالخادم.
إذا كتبت خادم MCP، فإن التغيير يتكون تقريبًا من خمسة أسطر. مع fastmcp، يكون الفرق بين أوضاع النقل هو وسيط run() واحد:
تأتي العديد من خوادم MCP مفتوحة المصدر بمنفذ stdio فقط — مثل خوادم GitHub وSlack ونظام الملفات الرسمية، بالإضافة إلى معظم عروض المجتمع. بالنسبة لـ هذه الخوادم، توصي TrueFoundry بتغليفها باستخدام mcp-proxy ونشرها كخدمة عادية. ينهي المغلف HTTP، وينشئ العملية الابنة لـ stdio، وينقل JSON-RPC بينهما. من منظور البوابة، لا يمكن تمييز الخادم المغلف عن خادم HTTP الأصلي.
تعتمد الأعلام الدقيقة على تطبيق mcp-proxy المستخدم — حيث يأخذ متغير TypeScript (punkpeye/mcp-proxy) الخيار --server stream كما هو موضح هنا؛ بينما يستخدم متغير Python (sparfenyuk/mcp-proxy) الخيار --transport streamablehttp مع الأمر المغلف كوسيط موضعية. في كلتا الحالتين، تحقق من ملف README الحالي قبل شحن دليل التشغيل، حيث يمكن أن تتغير أعلام CLI بين الإصدارات.
بمجرد التغليف، يتم تسجيل الخادم مع البوابة بنفس الطريقة التي يتم بها تسجيل أي خادم HTTP MCP — راجع منشورنا السابق حول OAuth على طبقة MCP لمعرفة نموذج التكوين. نادراً ما يكون الانتقال مشروع كود؛ بل هو مشروع نشر وتسجيل.
لا. Stdio هو وسيط النقل المناسب للتطوير المحلي ولأي إعداد يشارك فيه العميل والخادم جهازًا ومستخدمًا واحدًا. تحدد مواصفات MCP كلا وسيطي النقل كخيارين أساسيين. ما تم إلغاء استخدامه هو وسيط النقل القديم HTTP+SSE (نقاط نهاية منفصلة لـ POST وGET-SSE)، والذي حل محله Streamable HTTP.
نعم. تسمح معظم حزم SDK لـ MCP لخادم واحد بالارتباط بوسائط نقل متعددة. النمط الشائع هو stdio للتطوير المحلي وStreamable HTTP للإنتاج، محدد بمتغير بيئة أو علم سطر الأوامر. يتم مشاركة منطق الأداة؛ فقط تهيئة وسيط النقل هي التي تختلف.
استخدم وسيط النقل القديم HTTP+SSE من مواصفات 2024-11-05 نقطتي نهاية — واحدة لرسائل POST، وواحدة لتدفق SSE. تم إيقافه رسمياً اعتباراً من مواصفات 2025-03-26، على الرغم من أنه يمكن للخوادم الاستمرار في تشغيله للتوافق الخلفي مع العملاء القدامى. يجب أن تستهدف التطبيقات الجديدة Streamable HTTP.
نعم، لكن التكلفة صغيرة. تضيف البوابة السليمة بضع مللي ثانية على مسار الإصابة بالمخزن المؤقت (البحث عن الرمز المميز + RBAC + التحقق من JWT). ومقارنة باستدعاء LLM المحيط (والذي يستغرق عادةً مئات الملي ثانية إلى ثوانٍ) وخادم MCP اللاحق، نادراً ما تكون النفقات الإضافية هي التكلفة السائدة. راجع منشورنا السابق حول OAuth على طبقة MCP للحصول على تفكيك كامل لزمن الانتقال.
ليس جزءًا من مواصفات نقل MCP الحالية. يغطي Streamable HTTP مع SSE حالة استخدام التدفق دون الحاجة إلى بنية موازنة WebSocket التحتية، والتي يصعب موازنة حملها وتأمينها مقارنة بـ HTTP العادي. اختار مؤلفو MCP دلالات HTTP عن قصد.
تعد TrueFoundry MCP Gateway منفذ دخول حصرًا لـ Streamable HTTP لخوادم MCP عبر مؤسستك. تصل خوادم Stdio إليها عبر مغلفات mcp-proxy (انظر الفقرة 8). بمجرد التسجيل، يحصل كل خادم على هوية موحدة، وRBAC، وتدقيق، وطبقة وسيط OAuth على مستوى البوابة، بغض النظر عن كيفية تطبيق الخادم المصدر في الأصل.
إذا كنت تشغل أي MCP بمقياس غير بسيط، فإن التمرين الأعلى فائدة هو إدراج كل خادم MCP في الاستخدام النشط، وتحديد كل منها كـ stdio فقط أو قابل لـ HTTP، وتحديد أيها سينتقل أولاً. خوادم stdio فقط خلف mcp-proxy هي نمط روتيني؛ عادة ما يناسب الانتقال سباقًا روتينيًا واحدًا (sprint).
ابدأ من هنا: وثائق استخدام TrueFoundry MCP Gateway SDK. أو احجز مراجعة لهندسة المؤسسة مع فريقنا.
تم إدراج الاستشهادات بروابط مضمنة في جميع أنحاء النص. تجمّع القائمة أدناه جميع عناوين URL لسهولة الطباعة والحماية من تلف الروابط.
ملاحظة: Northwind Logistics هي شركة خيالية تُستخدم لتطبيق التصميم في بيئة نشر واقعية. أرقام Latency في §7 هي تقديرات هندسية من اختبارات الأداء المرجعية للمكونات المنشورة، وليست قياسات عن بُعد مأخوذة من بيئة الإنتاج الخاصة بـ TrueFoundry.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















