



October 27, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
بعد عقود قضيتها في قطاع الرعاية الصحية، كان الافتقار إلى الاستعداد للذكاء الاصطناعي أمراً مذهلاً. وحتى اليوم، لا تزال الحوكمة واحدة من أكبر الأسئلة التي لم تجد إجابة في تبني الذكاء الاصطناعي في الرعاية الصحية.
أكثر ما أدهشني بشأن دخول الذكاء الاصطناعي إلى مجال الرعاية الصحية ليس النماذج بحد ذاتها، بل التبعات المتعلقة بالامتثال التي تحيط بها.
نظرياً، يبدو استخدام النماذج اللغوية الكبيرة (LLMs) في سير العمل السريري أمراً بسيطاً، لكنه في الواقع أكثر تعقيداً بكثير. نعم، جزء من التحدي ينبع من الطبيعة المنعزلة للغاية لبيانات الرعاية الصحية، ولكن حتى لو حلت المؤسسات هذه المشكلة غداً، فإن معظم أطر العمل الأمنية والامتثالية الحالية لم تُصمم أبداً لأنظمة الذكاء الاصطناعي الاحتمالية.
كل استنتاج للنموذج يعالج سياق المريض، وكل استدعاء لواجهة برمجة التطبيقات (API) يمس معلومات الصحة المحمية (PHI)، وكل تضمين متجه (vector embedding)، وكل إدخال في السجل يلتقط استعلاماً سريرياً، يخلق مخاطر محتملة للامتثال. ولهذا السبب تحديداً أصبح امتثال الذكاء الاصطناعي التوليدي لقانون HIPAA أحد أهم الأولويات لمؤسسات الرعاية الصحية التي تتبنى أنظمة الذكاء الاصطناعي التوليدي.
تدرك مؤسسات الرعاية الصحية المشهد التنظيمي بشكل جيد للغاية، لكن الذكاء الاصطناعي التوليدي لا يزال أرضية جديدة للعديد من الفرق. لم يعد القلق مقتصراً على ما إذا كان الذكاء الاصطناعي يعمل، بل على ما إذا كان يمكن تشغيل أنظمة الذكاء الاصطناعي بأمان، وتدقيقها بشكل صحيح، وحوكمتها باستمرار على نطاق واسع.
والمخاطر عالية للغاية؛ فانتهاكات قانون HIPAA تؤدي إلى عقوبات مالية، ومسؤوليات قانونية، وإضرار بالسمعة، وفقدان ثقة المرضى. وتجد المؤسسات نفسها مجبرة على اتخاذ موقف صعب: إما إبطاء تبني الذكاء الاصطناعي تماماً أو المضي قدماً مع إدارة مخاطر البنية التحتية والحوكمة التي لم تُصمم أنظمة الرعاية الصحية التقليدية للتعامل معها.
المؤسسات التي تنجح في نشر أنظمة ذكاء اصطناعي توليدي متوافقة لا تحل هذه المشكلة من خلال وثائق السياسات وحدها، بل تبني بنية تحتية مخصصة صُممت خصيصاً لضمان امتثال آمن وقابل للتوسع وناضج تشغيلياً لقانون HIPAA في مجال الذكاء الاصطناعي التوليدي.
لطالما تطلب قانون HIPAA من المؤسسات التي تتعامل مع معلومات الصحة المحمية (PHI) الحفاظ على ضوابط قوية حول الخصوصية، والأمن، وإدارة الوصول، وقابلية التدقيق. لكن الذكاء الاصطناعي التوليدي يغير كيفية تنفيذ هذه المبادئ تقنياً.
تتدفق معلومات الصحة المحمية الآن عبر طبقات بنية تحتية جديدة تماماً. فقد تظهر هذه المعلومات داخل المطالبات (prompts)، وطلبات الاستنتاج، والتضمينات، ومخرجات النماذج، والاستجابات المخزنة مؤقتاً، وقواعد بيانات المتجهات، وخطوط أنابيب المراقبة، وأنظمة تصحيح الأخطاء. وحتى سير العمل الهندسي الروتيني يمكن أن يكشف بيانات المرضى دون قصد إذا افتقرت المؤسسات إلى الضمانات المناسبة.
هنا تكمن المشكلة في العديد من مشاريع الذكاء الاصطناعي في الرعاية الصحية. إن توقيع البائع على اتفاقية شريك تجاري (BAA) أو الإعلان عن أهليته لقانون HIPAA لا يجعل نظام الذكاء الاصطناعي متوافقاً تلقائياً. لا تزال المؤسسات بحاجة إلى ضمانات تقنية، وضوابط تشغيلية، وسير عمل للحوكمة، وأنماط معمارية آمنة لتحقيق الامتثال الحقيقي لقانون HIPAA في الذكاء الاصطناعي التوليدي.
معظم الفرق لا تكتشف هذه الفجوة إلا بعد بدء التطوير، وعادة ما يحدث ذلك عندما يدركون أن بنيتهم التحتية تفتقر إلى الضوابط التي يتطلبها قانون HIPAA فعلياً.
"البائع المؤهل لقانون HIPAA لا يجعل نظام الذكاء الاصطناعي الخاص بك متوافقاً مع قانون HIPAA تلقائياً."
يظل هذا التمييز أحد أكثر الجوانب سوءاً للفهم في تبني الذكاء الاصطناعي في الرعاية الصحية.
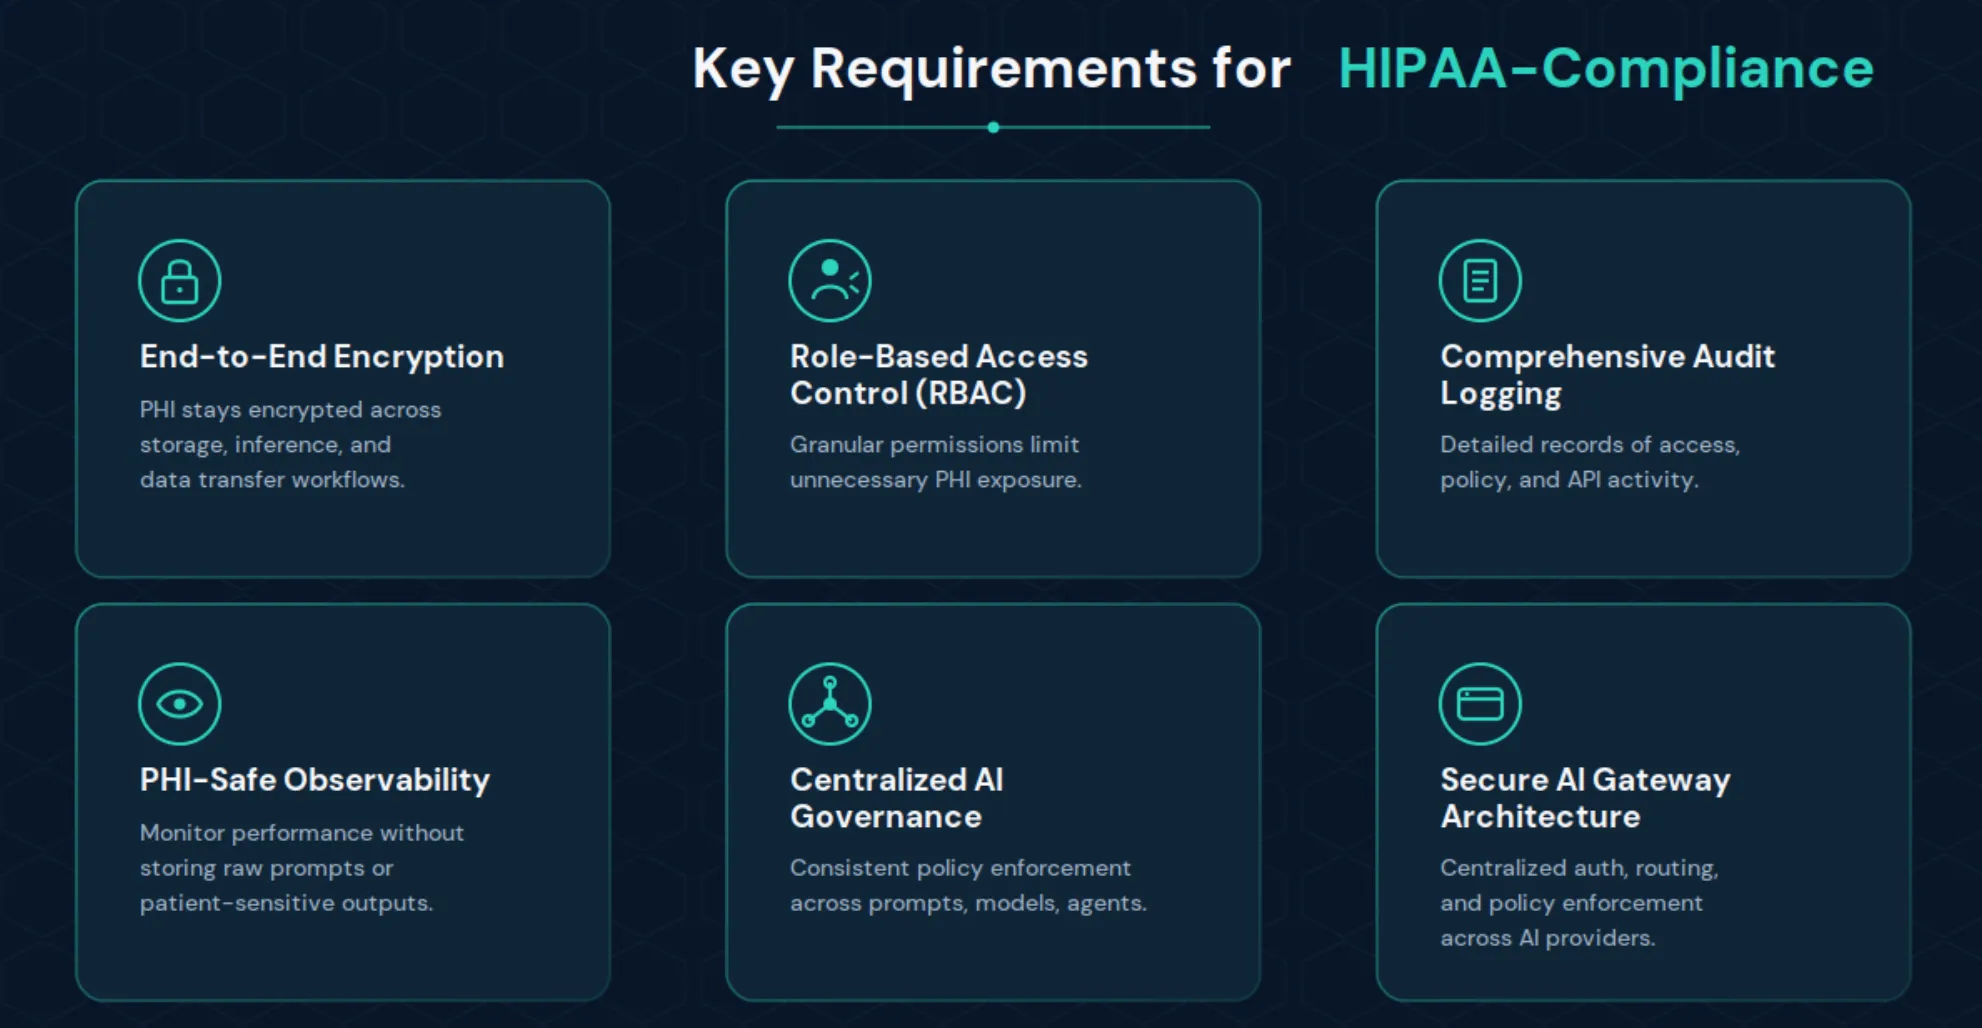
يتطلب بناء أنظمة ذكاء اصطناعي توليدي متوافقة مع قانون HIPAA أكثر بكثير من مجرد تأمين قواعد البيانات أو تشفير التخزين. تحتاج المؤسسات التي تسعى للامتثال لقانون HIPAA في الذكاء الاصطناعي التوليدي إلى ضوابط على مستوى البنية التحتية مصممة خصيصاً لأعباء عمل الذكاء الاصطناعي.
تعد عملية التسجيل (Logging) واحدة من أكبر المخاطر الأمنية في أنظمة الذكاء الاصطناعي للرعاية الصحية.
تخيل مساعد توثيق سريري يساعد الأطباء في صياغة ملاحظات المرضى. تحتوي المطالبات على معلومات صحية محمية (PHI). ومن المرجح أن تحتوي الردود على معلومات صحية محمية. وبالتأكيد يحتوي سجل المحادثة على معلومات صحية محمية.
الآن أضف أنظمة المراقبة، وأدوات تصحيح الأخطاء، وخطوط أنابيب القياس عن بُعد، وسير عمل الدعم إلى هذا المزيج. بدون ضوابط مناسبة، قد تكشف المؤسسات عن بيانات المرضى عن غير قصد من خلال طبقات البنية التحتية بدلاً من التطبيق نفسه.
لم تُصمم معظم أنظمة مراقبة أداء التطبيقات لأعباء عمل الذكاء الاصطناعي في الرعاية الصحية. تفترض أدوات المراقبة القياسية أن المطورين يمكنهم فحص الطلبات الأولية، وتتبعات العمليات الكاملة، وحمولات تصحيح الأخطاء بحرية. هذا الافتراض ينهار فوراً في بيئات الرعاية الصحية الخاضعة للتنظيم.
يخلق التوليد المعزز بالاسترجاع (RAG) تحديات امتثال إضافية. تخزن مؤسسات الرعاية الصحية بشكل متزايد الوثائق السريرية داخل قواعد بيانات المتجهات لدعم الاسترجاع الدلالي أثناء الاستدلال. وهذا يطرح أسئلة صعبة حول ما إذا كان ينبغي معاملة التضمينات (Embeddings) نفسها كمعلومات صحية محمية (PHI).
في كثير من الحالات، الإجابة هي نعم.
حتى التمثيلات المتجهية الرقمية قد تخلق مخاطر امتثال إذا كان من الممكن إعادة بنائها أو ربطها بمعلومات المريض. تم تحسين معظم قواعد بيانات المتجهات لأداء الاسترجاع، وليس للحوكمة على مستوى الرعاية الصحية. لذلك، تحتاج المؤسسات إلى التشفير، وسياسات الاحتفاظ بالبيانات، وضوابط وصول صارمة، وسير عمل للحذف مصممة خصيصاً لأنظمة الذكاء الاصطناعي الخاضعة للتنظيم وامتثال الذكاء الاصطناعي التوليدي لقانون HIPAA على المدى الطويل.
يتزايد تعقيد الحوكمة أيضاً بسرعة مع توسيع المؤسسات لاعتماد الذكاء الاصطناعي داخلياً. تعمل ضوابط الوصول إلى البرامج التقليدية ببساطة نسبية، فإما أن يكون للمستخدمين حق الوصول أو لا. أنظمة الذكاء الاصطناعي أكثر دقة بكثير. قد يحتاج نموذج خاص بطب القلب إلى البقاء غير متاح لفرق طب الجلد، على الرغم من عمل كلتا المجموعتين داخل نفس النظام الصحي.
يتطلب تطبيق هذه السياسات من خلال واجهات برمجة التطبيقات (APIs) وسير عمل الذكاء الاصطناعي نموذج حوكمة مختلفاً تماماً.
Truefoundry تتعامل مع امتثال الذكاء الاصطناعي باعتباره تحدياً في البنية التحتية وليس مجرد قائمة مراجعة لما بعد النشر. فبدلاً من إضافة ضوابط الحوكمة لاحقاً، تدمج المنصة ضوابط الامتثال مباشرة في الطبقة التشغيلية التي تدعم أنظمة الذكاء الاصطناعي.
توفر البنية التحتية للمنصة، المتوافقة مع معايير HIPAA وSOC 2، لمؤسسات الرعاية الصحية أساساً لنشر وتوسيع نطاق أحمال عمل الذكاء الاصطناعي بشكل آمن، مع الحفاظ على ضوابط حوكمة قوية مطلوبة للامتثال بمعايير HIPAA في تطبيقات الذكاء الاصطناعي التوليدي على مستوى المؤسسات.
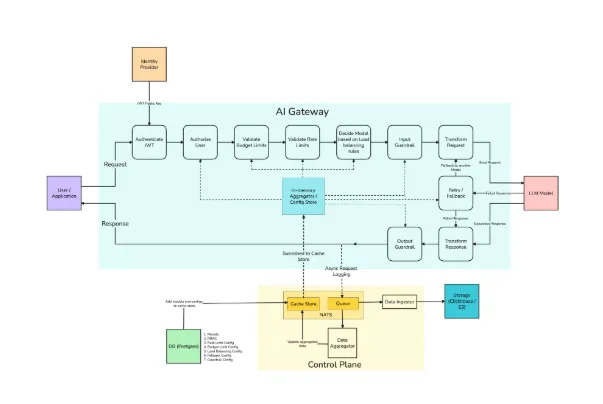
تتضمن بعض القدرات المعمارية الأساسية ما يلي:
لا تصبح العديد من مشاريع الذكاء الاصطناعي في الرعاية الصحية غير متوافقة بسبب النماذج نفسها، بل بسبب الاختصارات التشغيلية والافتراضات المتعلقة بالبنية التحتية.
تتبع المؤسسات التي تنشر بنجاح أنظمة ذكاء اصطناعي متوافقة في الرعاية الصحية عدة أنماط معمارية ثابتة تعزز الامتثال لقانون HIPAA في الذكاء الاصطناعي التوليدي بمرور الوقت.
تحقيق الامتثال الأولي أمر صعب، لكن الحفاظ عليه بمرور الوقت أصعب بكثير.
تتطور أنظمة الذكاء الاصطناعي باستمرار؛ فالنماذج تتغير، والمطالبات (Prompts) تتطور، وسير العمل يتوسع، واللوائح تتبدل، والفرق تنمو. لذا، تحتاج مؤسسات الرعاية الصحية إلى حوكمة ومراقبة مستمرة بدلاً من الاكتفاء بتمارين الامتثال لمرة واحدة.
تساعد ميزات المراقبة في منصة Truefoundry المؤسسات على رصد أنماط الوصول غير الطبيعية، ومحاولات المصادقة الفاشلة، وارتفاع حركة المرور غير المعتاد، وانتهاكات السياسات، والخلل التشغيلي قبل أن تتحول إلى حوادث امتثال أكبر.
تظل مراجعات الامتثال الدورية ضرورية للحفاظ على امتثال الذكاء الاصطناعي التوليدي لقانون HIPAA على المدى الطويل. يجب على المؤسسات التحقق باستمرار من أذونات المستخدمين، وسياسات الاحتفاظ بالبيانات، واكتمال سجلات التدقيق، وضوابط الحوكمة، وإعدادات المراقبة مع تطور الأنظمة.
يجب أن تتطور الوثائق جنباً إلى جنب مع البنية التحتية نفسها. ومع إدخال سير عمل أو نماذج أو قواعد حوكمة جديدة، تحتاج المؤسسات إلى سجلات محدثة توضح كيفية تأثير هذه التغييرات على المتطلبات التنظيمية والتعرض لمعلومات الصحة المحمية (PHI).
لم تعد مؤسسات الرعاية الصحية بحاجة إلى اتخاذ قرار بشأن ما إذا كان الذكاء الاصطناعي التوليدي سيؤثر على العمليات السريرية أم لا.
فذلك المستقبل قد أصبح واقعاً بالفعل.
السؤال الحقيقي هو ما إذا كانت أنظمة الذكاء الاصطناعي سيتم نشرها باستخدام بنية تحتية قادرة على حماية بيانات المرضى بأمان وعلى نطاق واسع.
مستقبل الذكاء الاصطناعي في الرعاية الصحية لن يكون للمؤسسات التي تستخدم أكبر عدد من النماذج، بل للمؤسسات القادرة على تشغيل الذكاء الاصطناعي بأمان وفقاً لمتطلبات الامتثال الخاصة بالرعاية الصحية وأطر عمل الامتثال لقانون HIPAA للذكاء الاصطناعي التوليدي القابلة للتوسع.
لم يعد الامتثال لقانون HIPAA في مجال الذكاء الاصطناعي التوليدي مجرد متطلب قانوني فحسب.
بل أصبح سريعاً الركيزة التشغيلية الأساسية المطلوبة لأنظمة ذكاء اصطناعي موثوقة في الرعاية الصحية.
اكتشف كيف تساعد بوابة TrueFoundry للذكاء الاصطناعي الفرق على توسيع نطاق استخدام الذكاء الاصطناعي بأمان عبر النماذج والتطبيقات وسير العمل السريري. احجز عرضاً توضيحياً.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد
















