



November 16, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.




Blazingly fast way to build, track and deploy your models!
تبدو أنظمتك تعمل بشكل جيد بناءً على لوحة التحكم الخاصة بطبقة البنية التحتية لديك، مع نشر نماذج AI وتفعيل الوكلاء المستقلين. ومع ذلك، لا أحد في مؤسستك يعرف أي وكيل يستدعي أي أدوات، وأي بيانات حساسة يصل إليها، ومن هو المسؤول، وما هي التكلفة الإجمالية التي تتكبدها المنظمة ككل.
هذا بالضبط هو نوع المشكلات التي تم بناء AI control plane لمعالجتها. مع انتقال المؤسسات الكبرى من التجريب المنعزل القائم على LLM إلى أنظمة AI ذات جودة إنتاجية تفكر وتتصرف وتتواصل عبر تطبيقات الأعمال والبنية التحتية، تصبح طبقة الحوكمة التي تدير أنظمة AI تلك بأهمية نماذج AI نفسها.
يغطي هذا المقال ماهية AI control plane، وكيف يختلف عن مفاهيم البنية التحتية التقليدية، وما الذي يجب أن يغطيه لأحمال عمل agentic AI، وكيف توفر TrueFoundry unified control plane للمؤسسات لربط أنظمة AI عالية الجودة وحوكمتها على نطاق واسع.
إن AI control plane هو مركز الحوكمة المركزي الذي يحوكم ويتتبع ويفعل قواعد المؤسسة عبر العديد من أنظمة AI في المنظمة، بما في ذلك تفاعلات LLM، ووكلاء AI، وتكاملات أدوات MCP، والاتصالات بين وكيل وأخر.
مفهوم AI control plane مقتبس من الشبكات، حيث كان الفصل بين control plane وdata plane بنية تحتية أساسية لعقود. في الشبكات، يدير control plane قرارات التوجيه وتطبيق السياسات بينما يحمل data plane الحركة الفعلية. ينطبق نفس التمييز على AI.
يدير AI control plane النماذج والأدوات التي يمكن الوصول إليها، وكيفية توجيه طلبات الوكلاء، وسياسة الحوكمة المطبقة، والسجلات التي يتم الاحتفاظ بها في سجل المراجعة. يتم التعامل مع التنفيذ الفعلي للـ agentic — استدعاءات الاستدلال لقاعدة GPU، واستدعاءات الأدوات من خلال MCP، والرسائل بين الوكلاء — بشكل مستقل بواسطة data plane. يتيح ذلك لفرق المنصات ضبط التوجيه والميزانيات وعمليات الحجب دون إعادة برمجة أو إعادة نشر برمجيات الوكلاء.
في الأيام الأولى لنشر AI في المؤسسات، كانت العملية مباشرة. أجرت الفرق بضع استدعاءات API لنماذج اللغات الكبيرة، وحافظت على فريق صغير، وبنت نظام تسجيل أساسي.
انتهت تلك الأيام، والآن لدينا:
عندما تدخل الوكلاء المستقلين، تتضاعف التعقيدات بطرق لم تنشئها التعليمات البرمجية الفردية (single-shot prompts) أبدا. يمكن لطلب مستخدم واحد أن يطلق 15 استدعاءً مختلفًا عبر العديد من الأدوات ويتضمن خمسة أنظمة مختلفة على الأقل، لكل منها حدود الوصول الخاصة بها، وآثار التكلفة، ومستويات الحساسية للبيانات الحساسة.
بدون AI control plane في المنتصف:
نظرًا لأن الوكلاء المستقلين يتصرفون نيابة عن المستخدمين بسلطة فعلية، فإن أنظمة AI غير المحوكمة تخلق تعرضًا كبيرًا لمتطلبات التنظيم، وليس فقط مشكلات في التكلفة.

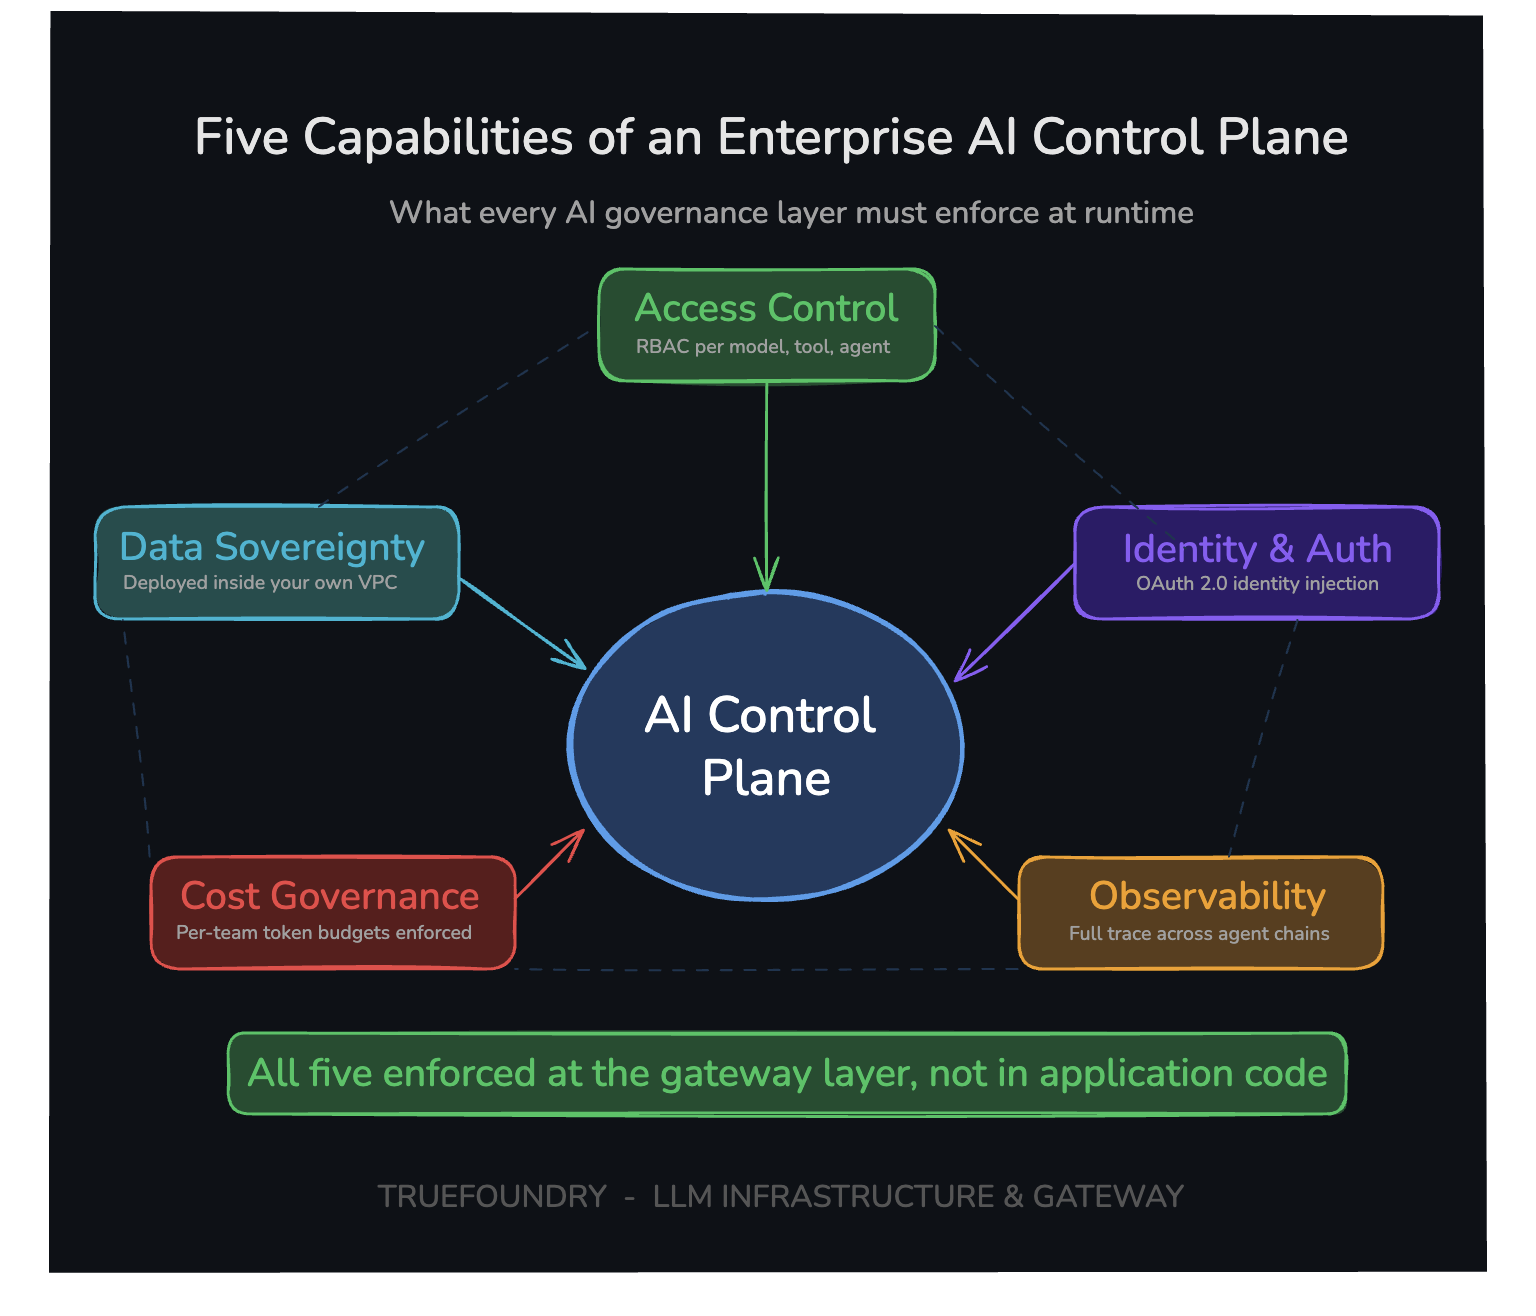
خمس قدرات أساسية تميز AI control plane الفعال عن مجرد غلاف بسيط فوق البوابة. يجب أن تعمل كل منها عند طبقة البنية التحتية، وليس داخل كود التطبيق، لتكون فعالة.
الفرق والمستخدمون المصرح لهم فقط هم من يمكنهم استخدام النماذج والأدوات ووكلاء AI. يعمل تطبيق السياسات عند طبقة البوابة قبل إرسال أي طلبات وكيل إلى أي أنظمة خلفية، ولا يتم تطبيقها بواسطة كود التطبيق بعد فوات الأوان.
تتضمن المتطلبات RBAC للفرق والمستخدمين، والتفويض على مستوى الأداة بدلاً من مجرد مستوى API، وتطبيق السياسة قبل التنفيذ بدلاً من بعده، وسياق سياسة متسق يتم تطبيقه عبر جميع الخدمات. إذا لم يتم تلبية أي متطلب، يصبح منطق الوصول مجزأً وغير متسق عبر الفرق، مما يخلق مشكلة الوكلاء الخفيين على نطاق واسع.
تزيد حسابات الخدمة المشتركة بشكل كبير من نطاق الضرر عند اختراق أوراق الاعتماد. إذا تسرب رمز خدمة الوكيل، يمكنه قراءة أي قاعدة بيانات واستدعاء أي API في كل مرة يتصرف فيها نيابة عن مستخدم.
يجب على AI control plane المناسب إحقان هوية المستخدم في كل طلب، وضمان تصرف الوكلاء المستقلين دائمًا بطريقة متوافقة مع هوية المستخدم الحقيقي، ونسب هويات المستخدمين إلى أذونات محددة النطاق، والتكامل مع مزودي الهوية في المؤسسة مثل Okta وMicrosoft Azure AD. هذا ينقل AI من الأتمتة المجهولة إلى نموذج تنفيذ مدرك للهوية يلبي الأطر التنظيمية ومتطلبات مراجعة الامتثال.
يجب تسجيل كل طلب باستخدام هوية المستخدم والنظرية والأداة والتكلفة وزمن الانتقال والمخرجات بتنسيق مهيكل وقابل للبحث لدعم مسارات عمل agentic مع إمكانية التتبع من خلال سلاسل التنفيذ الكاملة للعمليات متعددة الخطوات، وليس فقط المدخلات والمخرجات النهائية.
بالنسبة لمسارات عمل وكيل AI على وجه الخصوص، تحتاج إمكانية الملاحظة إلى عمق إضافي. تتبع التنفيذ خطوة بخطوة، وسجلات اتخاذ القرار المتوسطة، والقياس عن بُعد لسلسلة استدعاء الأدوات والبيانات الوصفية. بدون هذا المستوى من إمكانية الملاحظة، يتضمن تصحيح أخطاء فشل نظام AI التخمين بدلاً من الأدلة. يجب أن تكون المقاييس الخاصة بمسارات عمل الوكلاء قابلة للوصول من خلال لوحة تحكم موحدة مع رؤية في الوقت الفعلي.
يجب مراقبة استخدام الرموز (tokens) مع فرض حدود ميزانية قابلة للتكوين قبل تكبد التكلفة. الرؤية في الوقت الفعلي للتكلفة عبر جميع LLMs تقضي على مفاجآت الفواتير وتمنع تشغيل AI دون مساءلة.
التطبيق مهم بقدر التتبع. يجب على AI control plane تطبيق حد ميزانية محدد لكل فريق وخدمة ونقطة نهاية، وحد أقصى للتكلفة لكل معاملة، وتقديرات التكلفة قبل التنفيذ قبل تنفيذ المعاملات. بدون هذه الضوابط، تتراكم الرسوم دون مساءلة ولا تظهر إلا عند إغلاق دورة الفوترة. يحتاج قادة الأعمال إلى إسناد عائد الاستثمار على مستوى حمل العمل، وليس فاتورة سحابية مجمعة.
يؤدي توجيه حركة مرور AI عبر منصات SaaS الخارجية للحوكمة و/أو التحليلات إلى تعريض المؤسسات لمخاطر خروج البيانات والمسؤوليات القانونية للامتثال. قد تحتوي كل مطالبات على PII وPHI وكود المصدر وسجلات العملاء والاستراتيجية الداخلية للمنظمة. في كثير من الحالات، فإن إرسال نسخ من كل تلك العناصر إلى بائع خارجي لإمكانية الملاحظة مقابل عرض تتبع جميل لن يكون كافياً من حيث التسويات المقبولة لمعظم المؤسسات الخاضعة للأنظمة.
للحصول على الحوكمة/التحكم المناسبين، تحتاح control plane الجديدة إلى القيام بأربعة أشياء:
1) يجب أن تعمل من بنيتك التحتية، إما في VPC الخاص بك أو محليًا (On-premises) (أي على عكس السحابة)
2) يجب أن تحافظ على البيانات ضمن حدود الأمان المناسبة لبنية المنظمة التحتية
3) يجب أن تقلل من نقل البيانات غير الضروري من البنية التحتية لمنظمتك
4) يجب أن توفر إثبات امتثال كامل (مثل SOC 2 وHIPAA وما إلى ذلك) للمتطلبات التنظيمية.
عادةً ما يلعب هذا العامل دورًا كبيرًا في قرارات النشر على مستوى المؤسسة.
تسعى العديد من المنظمات إلى إنشاء AI Control Plane باستخدام الأدوات التي تمتلكها بالفعل، ولكن جميع المزيجات لا تزال تعاني من نفس النواقص الهيكلية.
كانت كل هذه الأدوات مخصصة في الأصل للتحديات التي سبقت متطلبات الحوكمة الخاصة بـ AI agent. إجمالاً، تجعل فجواتها من المستحيل ضمان تطبيق السياسات على طلبات الوكلاء المباشرة قبل التنفيذ عبر كل نموذج وأداة داخل حدود شبكة المنظمة.
يمكّن AI control plane من TrueFoundry المنظمات من ربط ومراقبة وإدارة جميع الوكلاء المستقلين عبر العديد من مزودي السحابة من خلال unified AI بدلاً من الحفاظ على أدوات منفصلة للوكلاء والوكلاء الوكلاء (proxies) والمكونات الأخرى. من خلال توحيد بوابة LLM وبوابة MCP وبوابة Agent في control plane واحد، تحوكم المنظمات أحمال عمل agentic من طبقة حوكمة واحدة بدلاً من ثلاثة أنظمة منفصلة.
يتم نشر AI gateway الخاصة بـ TrueFoundry حصريًا داخل حساب AWS أو GCP أو Azure الخاص بالمنظمة. يتم إدارة جميع استدعاءات الاستدلال وتنسيق وكلاء AI وتنفيذ الأدوات وتفاعلات MCP دون خروج البيانات خارج حدود شبكة المنظمة، مما يضمن الامتثال للمتطلبات التنظيمية لـ HIPAA وSOC 2 وITAR.
هذا يعني أنه يمكن لفريق المنصة تفعيل مزود جديد، وتوجيه 10% من حركة المرور إليه، وتطبيق قاعدة فرض سياسة حجب PII، والحد من الإنفاق اليومي عند 2000 دولار، ومراجعة جميع الاستدعاءات دون إعادة نشر أي تطبيقات.
احجز عرضًا توضيحيًا لرؤية كيف توحد TrueFoundry AI governance، وتؤمن مسارات عمل الوكلاء، وتحكم التكاليف، وتوفر تحكمًا عالي الجودة عبر عمليات النشر في المؤسسات.

TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



طبقة التحكم في الذكاء الاصطناعي هي طبقة الحوكمة المركزية التي تحكم وتتبع وتفرض متطلبات الامتثال عبر العديد من أنظمة الذكاء الاصطناعي للمؤسسة، بما في ذلك تفاعلات نماذج اللغة الكبيرة (LLM)، وعوامل الذكاء الاصطناعي، وتكاملات أدوات MCP، والاتصالات بين العوامل. إنها الطبقة الذكية في مسار طلب البيانات التي تضمن أن كل طلب عامل يتم بشكل صحيح، مع مساءلة الطرف المسؤول، والحفاظ على سجلات التدقيق المناسبة عبر جميع سير العمل القائمة على العوامل.
يوفر مستوى التحكم بالذكاء الاصطناعي الرؤية والأمان وإدارة التكاليف من خلال التحكم في صلاحيات الوصول واستخدام الذكاء الاصطناعي في جميع أنحاء المؤسسة. بدونه، تواجه الشركات تكاملات مزودين مجزأة، وحسابات خدمة مشتركة ذات نطاق صلاحيات مفرط، وتكاليف رموز غير مبررة، وسجلات تدقيق غير مكتملة، ووكلاء خفيين. بوجوده، توفر طبقة واحدة لتطبيق السياسات لجميع استدعاءات النماذج وإجراءات الوكلاء مصدرًا واحدًا للحقيقة لإثبات متطلبات التكلفة والوصول والامتثال.
يتكون مستوى التحكم بالذكاء الاصطناعي من ثلاث طبقات. تدير بوابة نماذج اللغة الكبيرة (LLM) توجيه واجهات برمجة التطبيقات (APIs)، وحماية المفاتيح، وتطبيق سياسات الميزانية، وضوابط التوجيه والاستجابة. تتحكم بوابة MCP في تفاعلات وكيل الذكاء الاصطناعي مع الأدوات، وتحدد الأدوات المتاحة تحت أي هويات ونطاقات ترخيص. تدير بوابة الوكيل تنسيق الوكلاء المستقلين، وتحدد سير العمل متعدد الخطوات وسياسات الحوكمة على مستوى الجلسة. تشترك الطبقات الثلاث جميعها في إدارة الهوية، وبيانات قياس التكلفة، وسياسات التدقيق.
في هندسة الشبكات، مستوى التحكم هو الجزء من النظام الذي يتخذ القرارات المتعلقة بتنفيذ العمليات والتوجيه والتحكم في الوصول وقرارات السياسة، بينما يُشار إلى الجزء من النظام الذي ينفذ تلك القرارات بمستوى البيانات. في مجال الذكاء الاصطناعي، يتخذ مستوى التحكم في الذكاء الاصطناعي قرارات فرض السياسات بشأن النماذج والأدوات التي يمكن الوصول إليها وتحت أي شروط، بينما يقوم مستوى البيانات بإجراء الاستدلال الفعلي وتنفيذ الوكيل.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















