



November 5, 2025
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
تجعل TrueFoundry من السهل جداً نشر التطبيقات على عناقيد Kubernetes في حساب مزود السحابة الخاص بك. وتتيح ذلك من خلال تجريد مكونات البنية التحتية لعلماء البيانات والمطورين مع تطبيق أفضل الممارسات من منظور الأمان والبنية التحتية وتحسين التكلفة.
الدوافع الرئيسية وراء المعمارية الحالية لـ TrueFoundry هي:
يفرض GKE Autopilot امتلاك نفس القيم لطلبات الموارد وحدودها، بينما لا يفرض ذلك AKS وEKS وGKE Standard.
يوفر EKS وGKE خيار التزويد التلقائي للعقد (auto-node provisioning)، بينما لا يوفر AKS طريقة لذلك.
يعد وقت تزويد العقد طويلاً جداً في AKS، مما يؤدي إلى سلوك توسع تلقائي (autoscaling) بطيء للغاية.
يتيح لنا كوننا صُممنا للسحابة إمكانية الوصول إلى الأجهزة المختلفة المقدمة من مختلف مزودي السحابة وخاصة في حالة وحدات GPU.
4. التكامل بدلاً من إعادة الاختراع: تتكامل TrueFoundry مع معظم الأنظمة الأكثر استخداماً بدلاً من إعادة اختراع العجلة. تقود هذه الفلسفة الكثير من قراراتنا المعمارية. قد يجعل هذا الرحلة أصعب علينا في بعض الأحيان لأنه ليس من السهل دائماً بناء التكاملاًت حيث لا تتوفر APIs قوية - ولكننا نقوم بالعمل الشاق لبناء تلك الـ APIs والواجهات حتى لا يحتاج مستخدمونا إلى تعلم أداة أخرى.
يتطلب تعلم الآلة إعداد مصفوفة معقدة لعلماء البيانات من أجل التجريب والتسليم بسرعة.
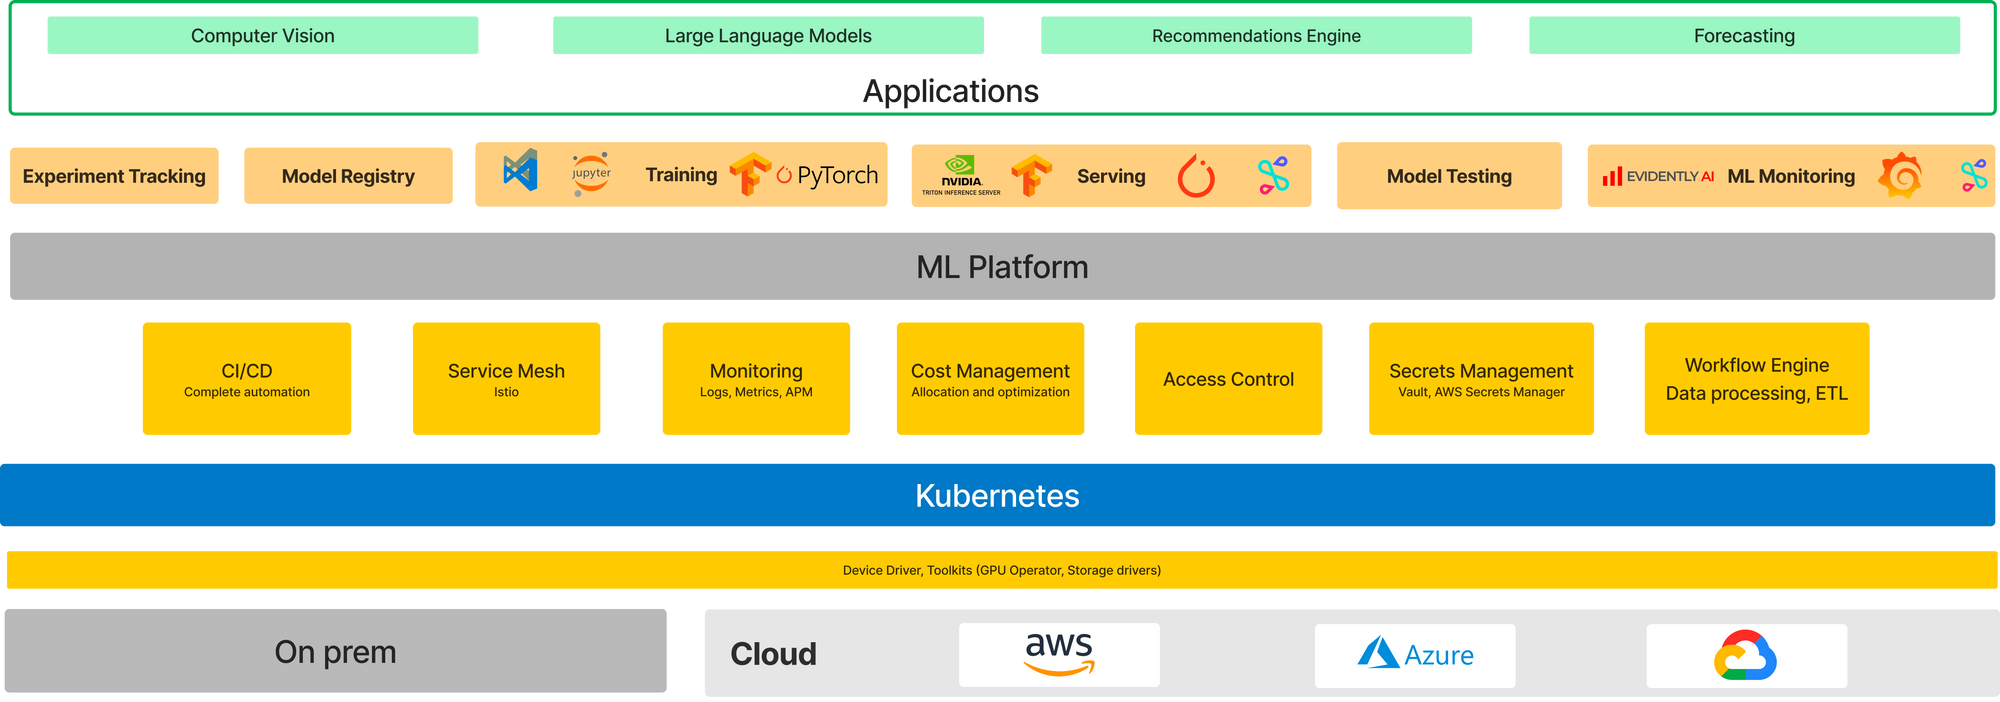
من الناحية المثالية، يجب أن يقضي المطورون وقتاً أطول في الطبقة الخضراء العلوية بينما ينبغي تجريد الطبقات السفلى تماماً عنهم. توفر TrueFoundry مصفوفة مفتوحة وقابلة للتخصيص تعمل مع ما تستخدمه حالياً وتساعد علماء البيانات على التكرار والتطوير على التطبيقات دون التركيز على طبقات البنية التحتية الأساسية.
في المخطط أدناه، توفر TrueFoundry تدريب النماذج، وتقديمها (Serving)، وسجل النماذج (Model registry) لتسهيل بناء النماذج وتتبعها ونشرها على علماء البيانات.
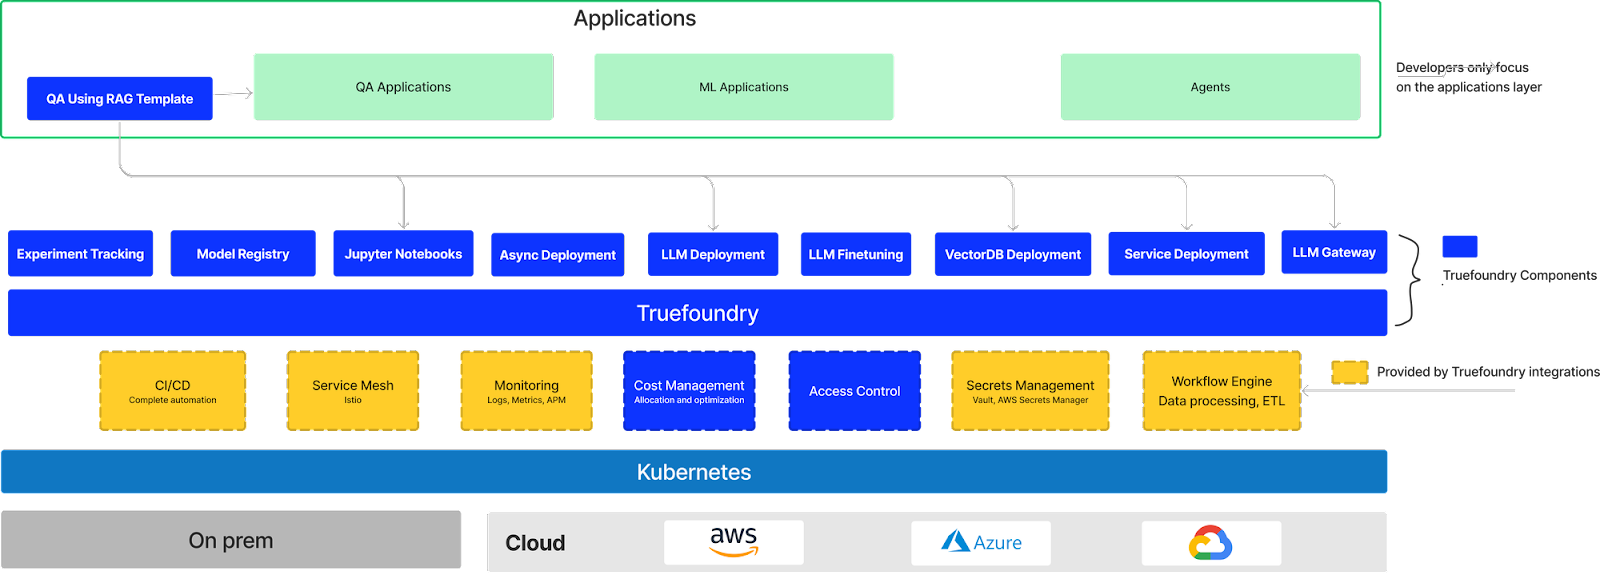
مجموعة التكاملاًت الرئيسية التي توفرها TrueFoundry حالياً هي:
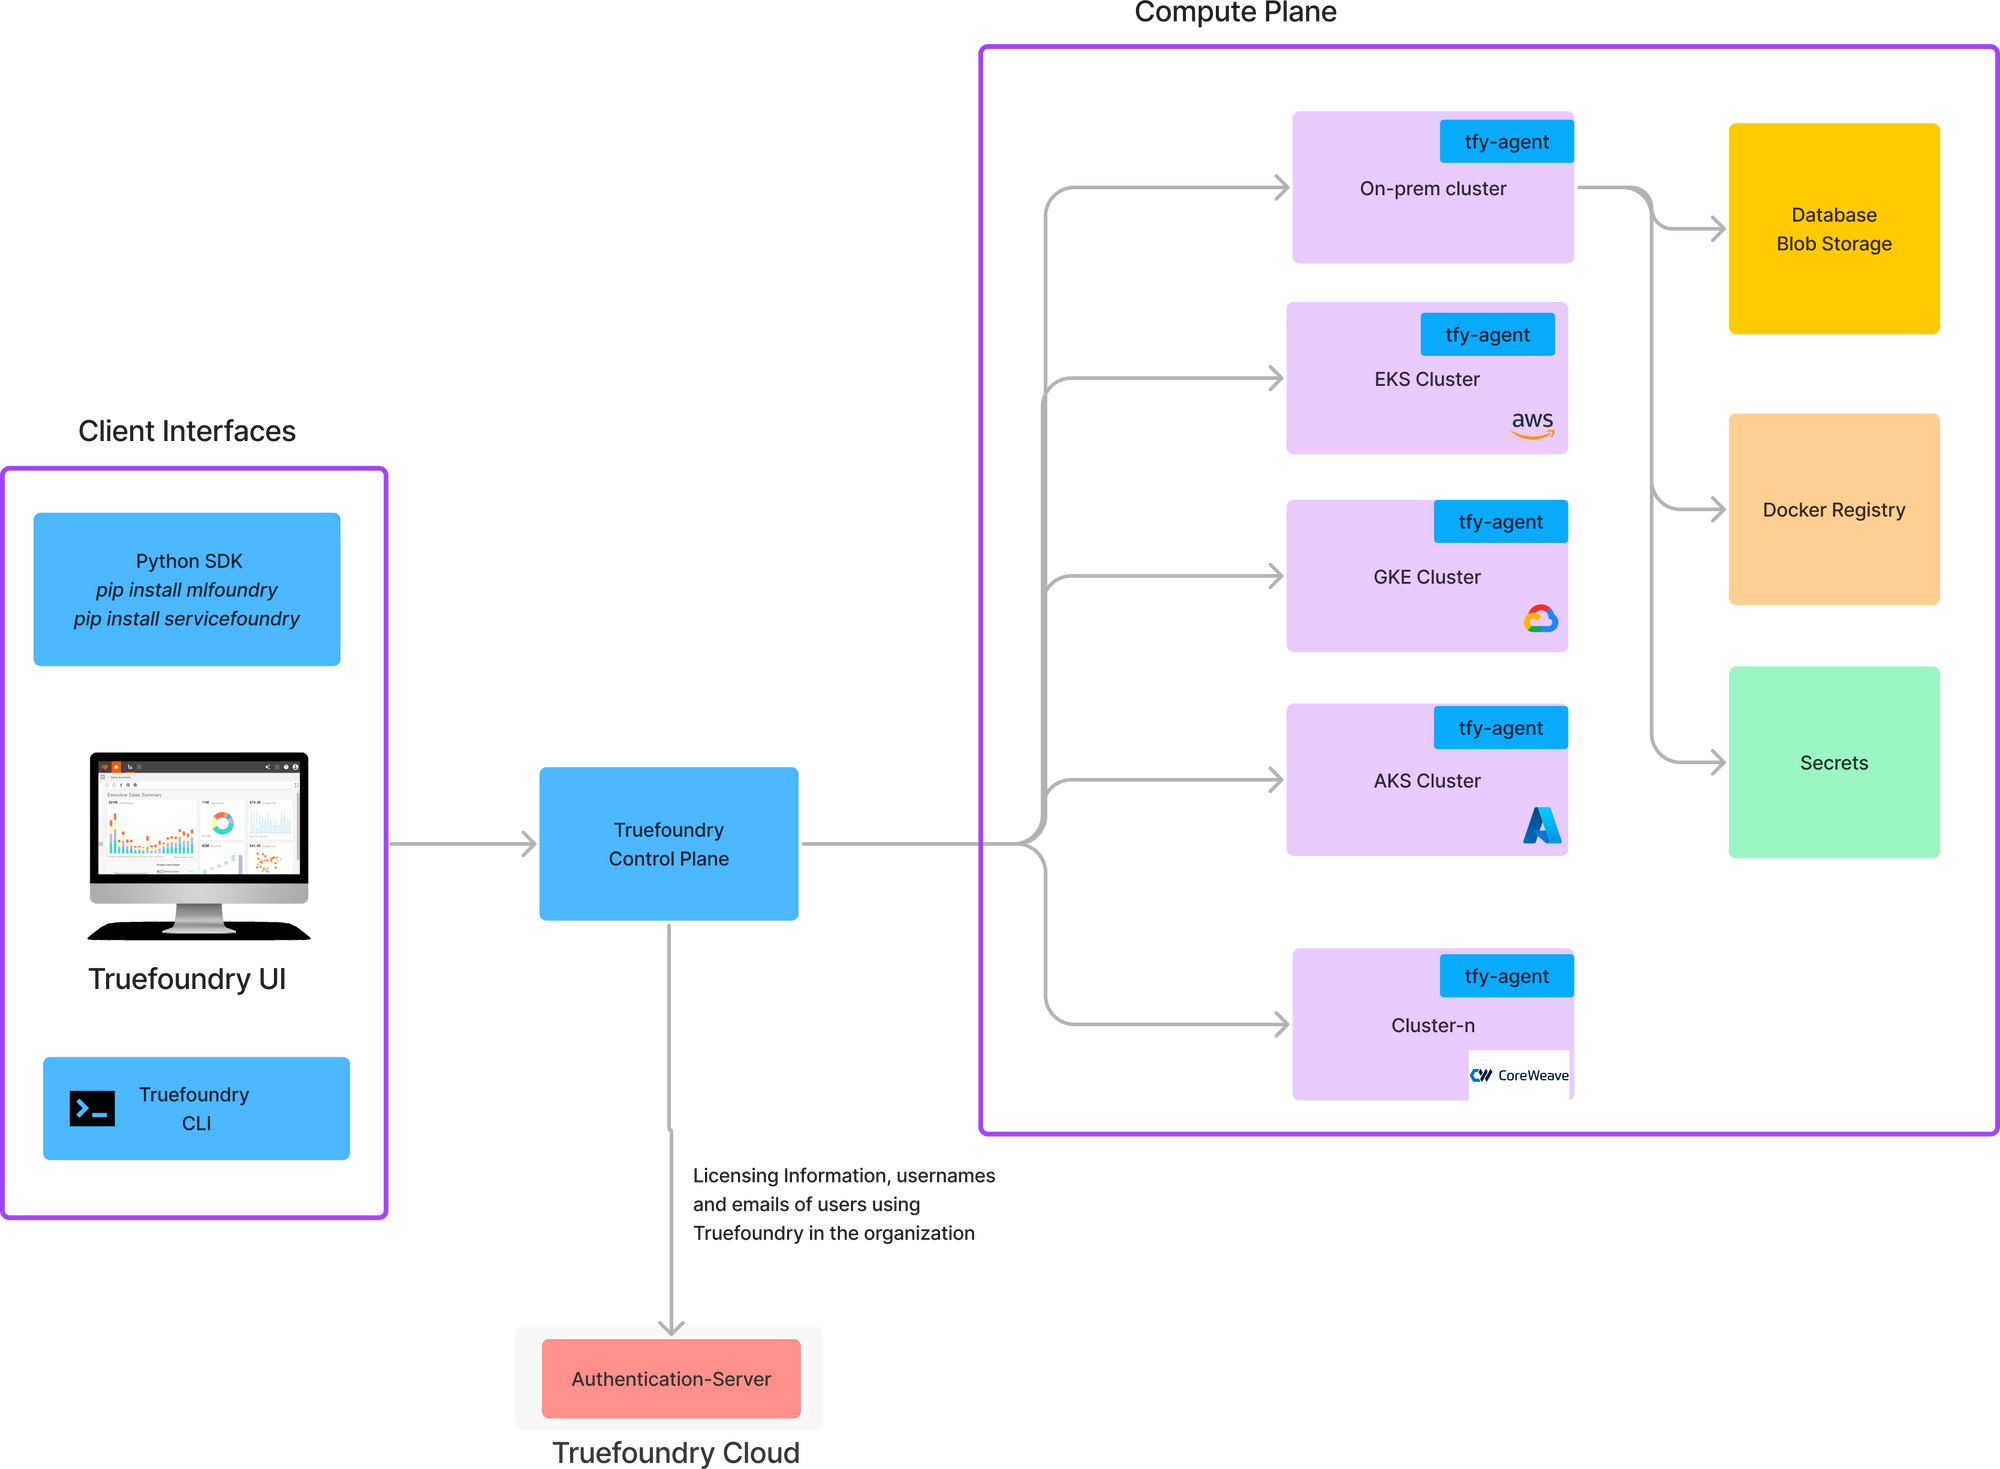
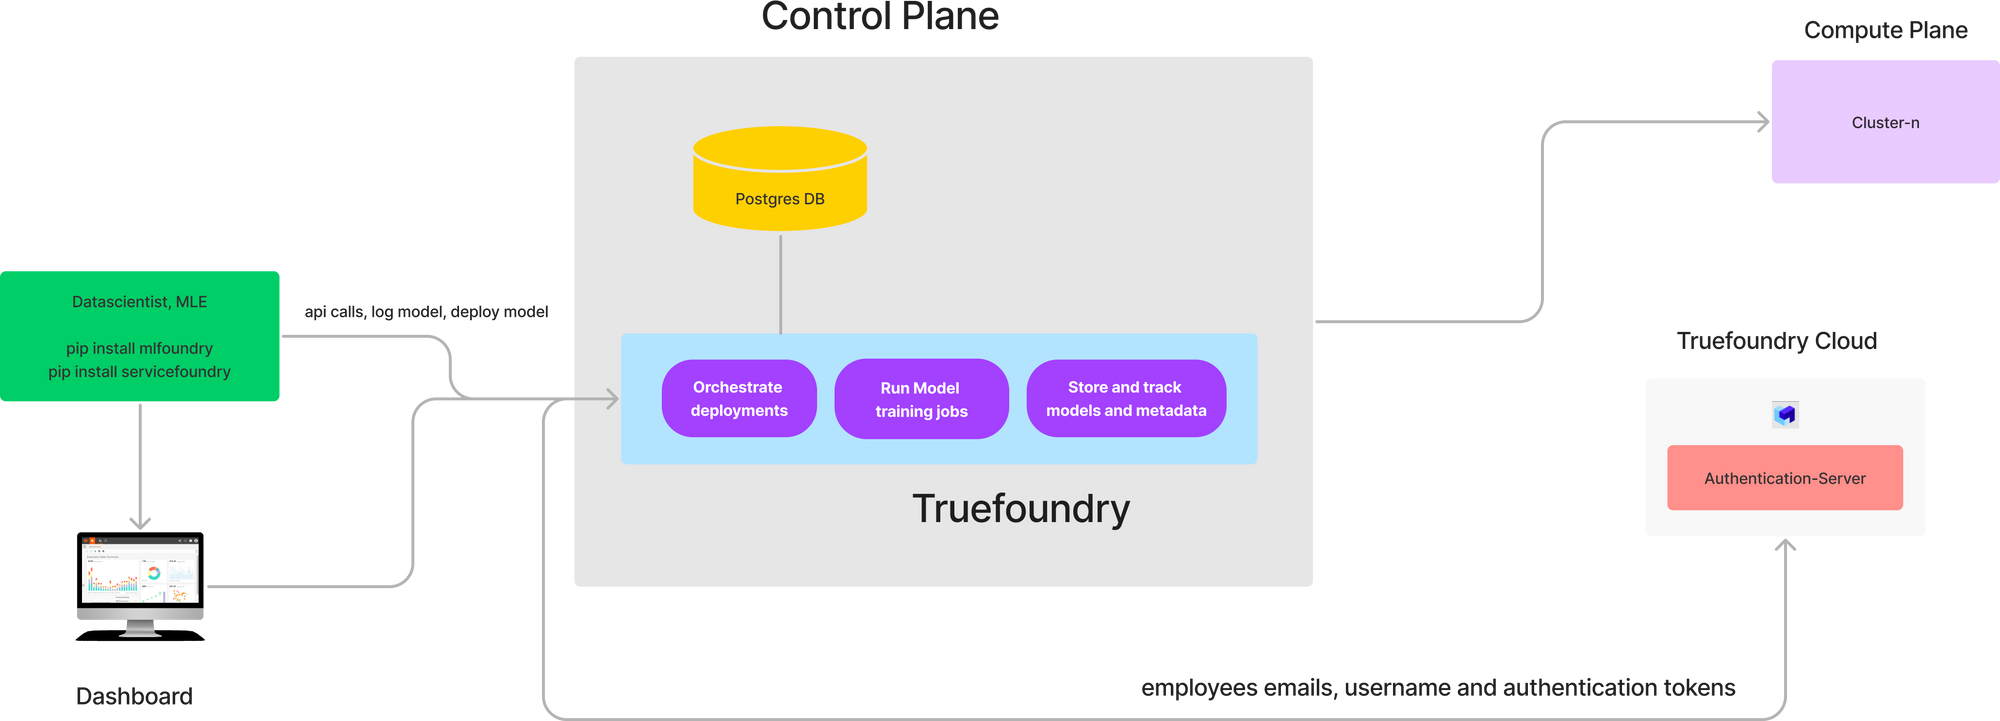
توفر TrueFoundry معمارية قائمة على فصل المستويات (split plane architecture) والتي تتكون من المكونات الرئيسية التالية:
3. واجهات العميل: يمكن للمطورين وعلماء البيانات التواصل مع واجهة المستخدم باستخدام python SDK، أو واجهة الويب الخاصة بنا، أو باستخدام أدوات CLI الخاصة بـ TrueFoundry مثل (servicefoundry وmlfoundry). تكشف TrueFoundry أيضاً عن APIs للعملاء لبناء سير عمل الأتمتة والموثقة هنا: https://docs.truefoundry.com/reference
4. خادم المصادقة: يوجد خادم مركزي للمصادقة الترخيص يتتبع جميع المؤسسات وأعضائها. يُستضاف هذا الخادم بواسطة TrueFoundry ويمكنه أيضاً التكامل مع مزودي IDPs الخارجيين لتوفير تجربة تسجيل دخول موحد (SSO) لجميع مستخدمينا.
شبكات آمنة
لا يحتوي مكون tfy-agent على ingress وهو مسؤول عن بدء الاتصال بمستوى التحكم. يقوم بإعداد اتصال مشفر مستمر بمستوى التحكم ويتم التواصل عبره. تتيح هذه الطريقة للنظام العمل حتى لو كانت عناقيد مستوى الحوسبة خاصة أو في شبكات VPCs مختلفة. القيد الوحيد هو أن عنوان URL لمستوى التحكم يجب أن يكون ممكناً الوصول إليه من قبل جميع عناقيد مستوى الحوسبة. يمكنك أيضاً التحكم في الأذونات الممنوحة لـ tfy-agent باستخدام Kubernetes RBAC للوصول إلى مساحات اسم محددة.
اعتمادية مرنة على مستوى تحكم Truefoundry
مستوى تحكم Truefoundry مسؤول فقط عن تنسيق عمليات النشر في مستوى الحوسبة. ولا يقع في المسار الحرج لتدفق الطلبات إلى الخدمات المنشورة. لذا حتى إذا قمت بإزالة مستوى تحكم Truefoundry، ستستمر جميع الخدمات المنشورة في العمل بسلاسة. يساعد هذا الفصل بين موثوقية الخدمة وTruefoundry في ضمان عدم وقوع Truefoundry في المسار الحرج لموثوقية الخدمة.
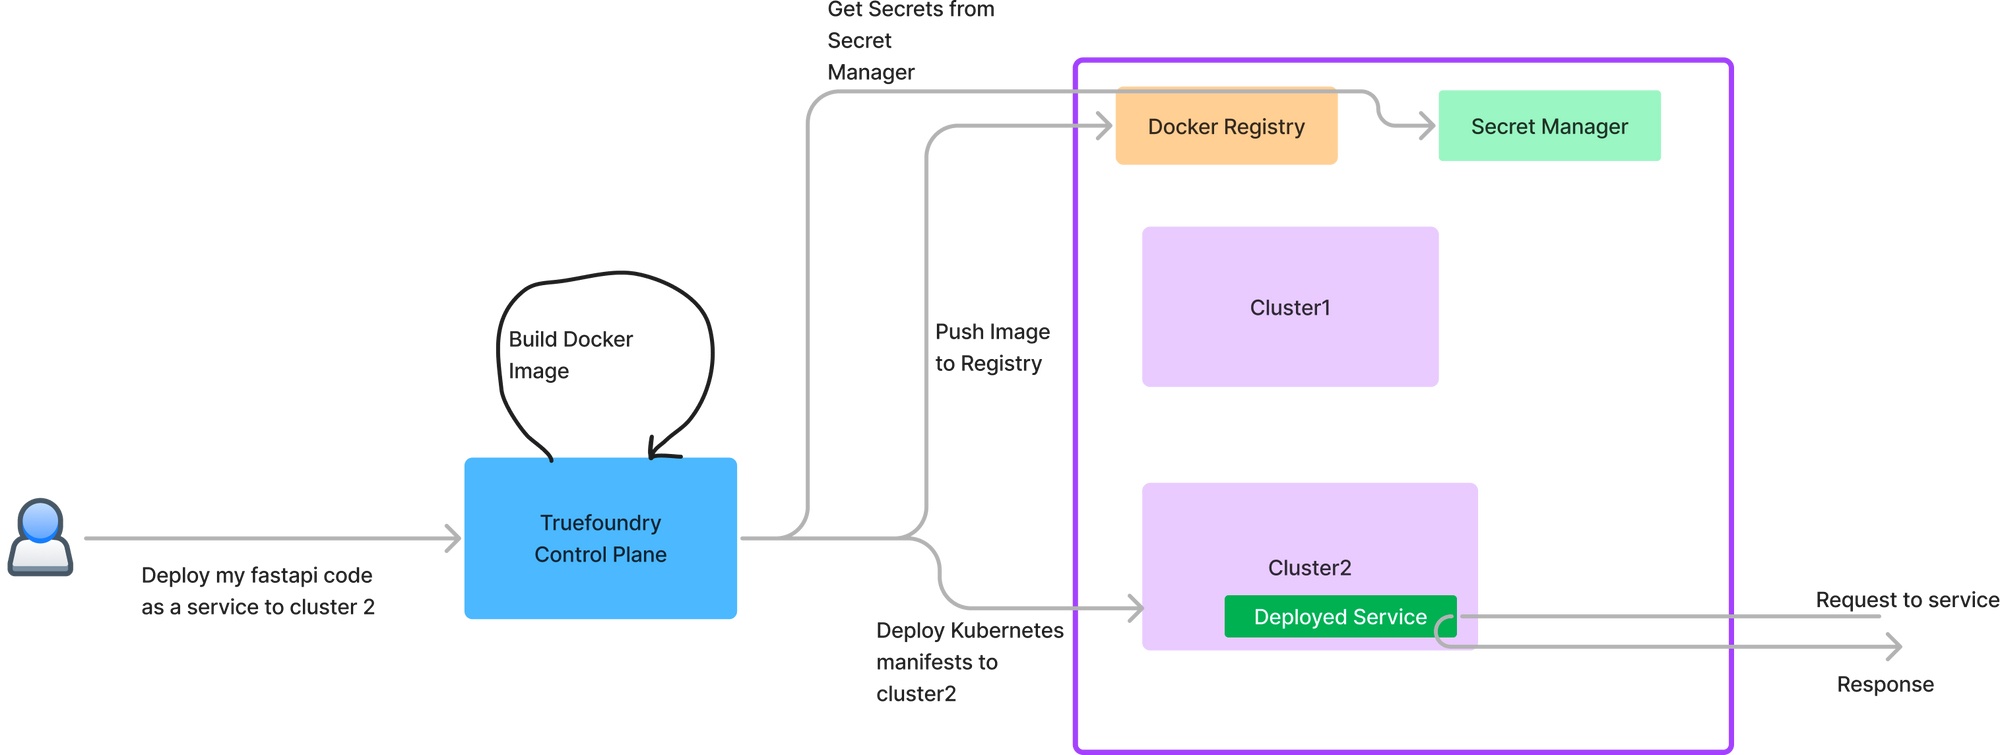
إدارة فعالة متعددة العناقيد
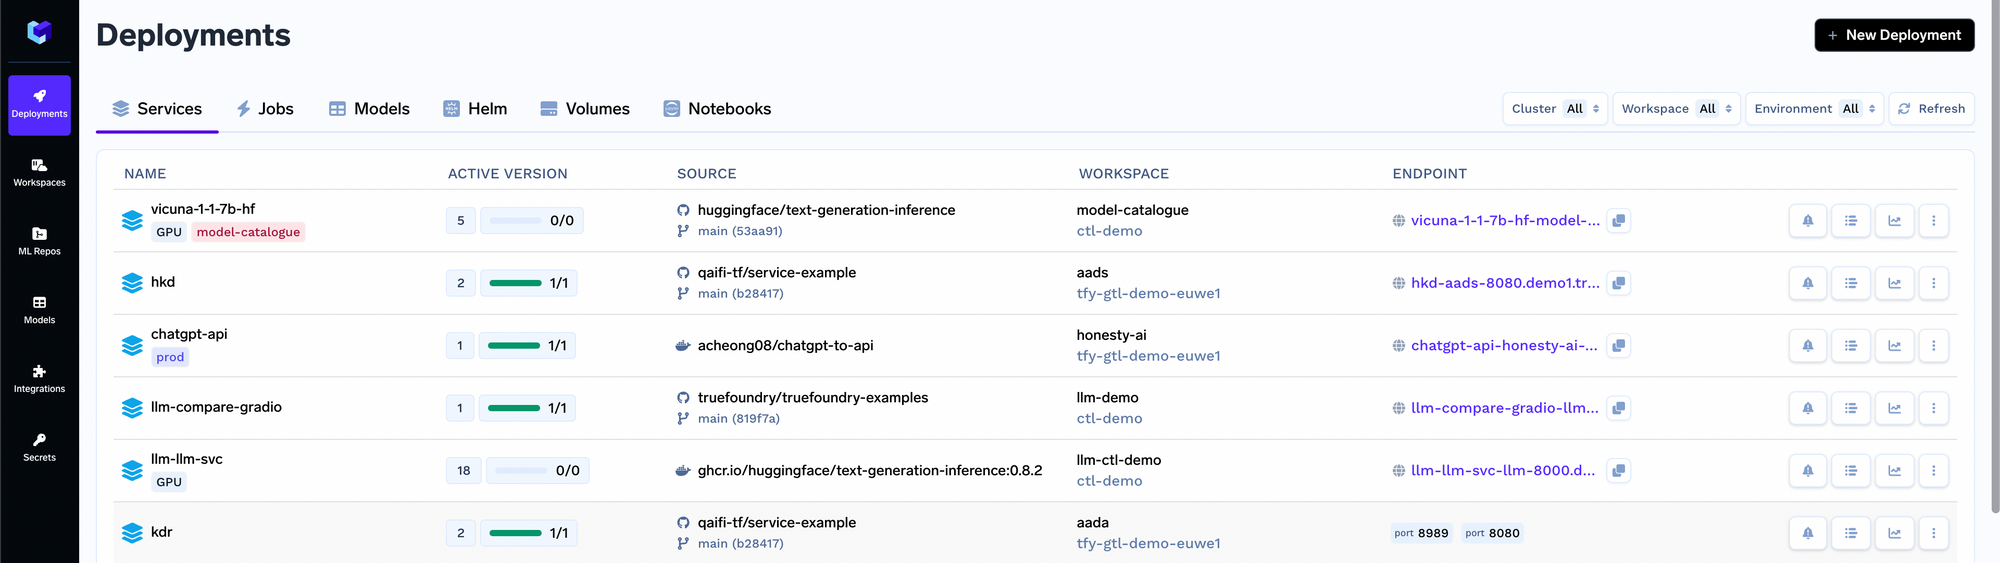
يوفر مستوى تحكم Truefoundry شاشة عرض موحدة لرؤية جميع عناقيد kubernetes عبر مزودي السحب المتعددة والمواقع المحلية (on-prem) في الشركة. كما يجعل ذلك من السهل جداً نقل أعباء العمل من عنقود إلى آخر باستخدام ميزة الاستنساخ والترقية (Clone and Promote).
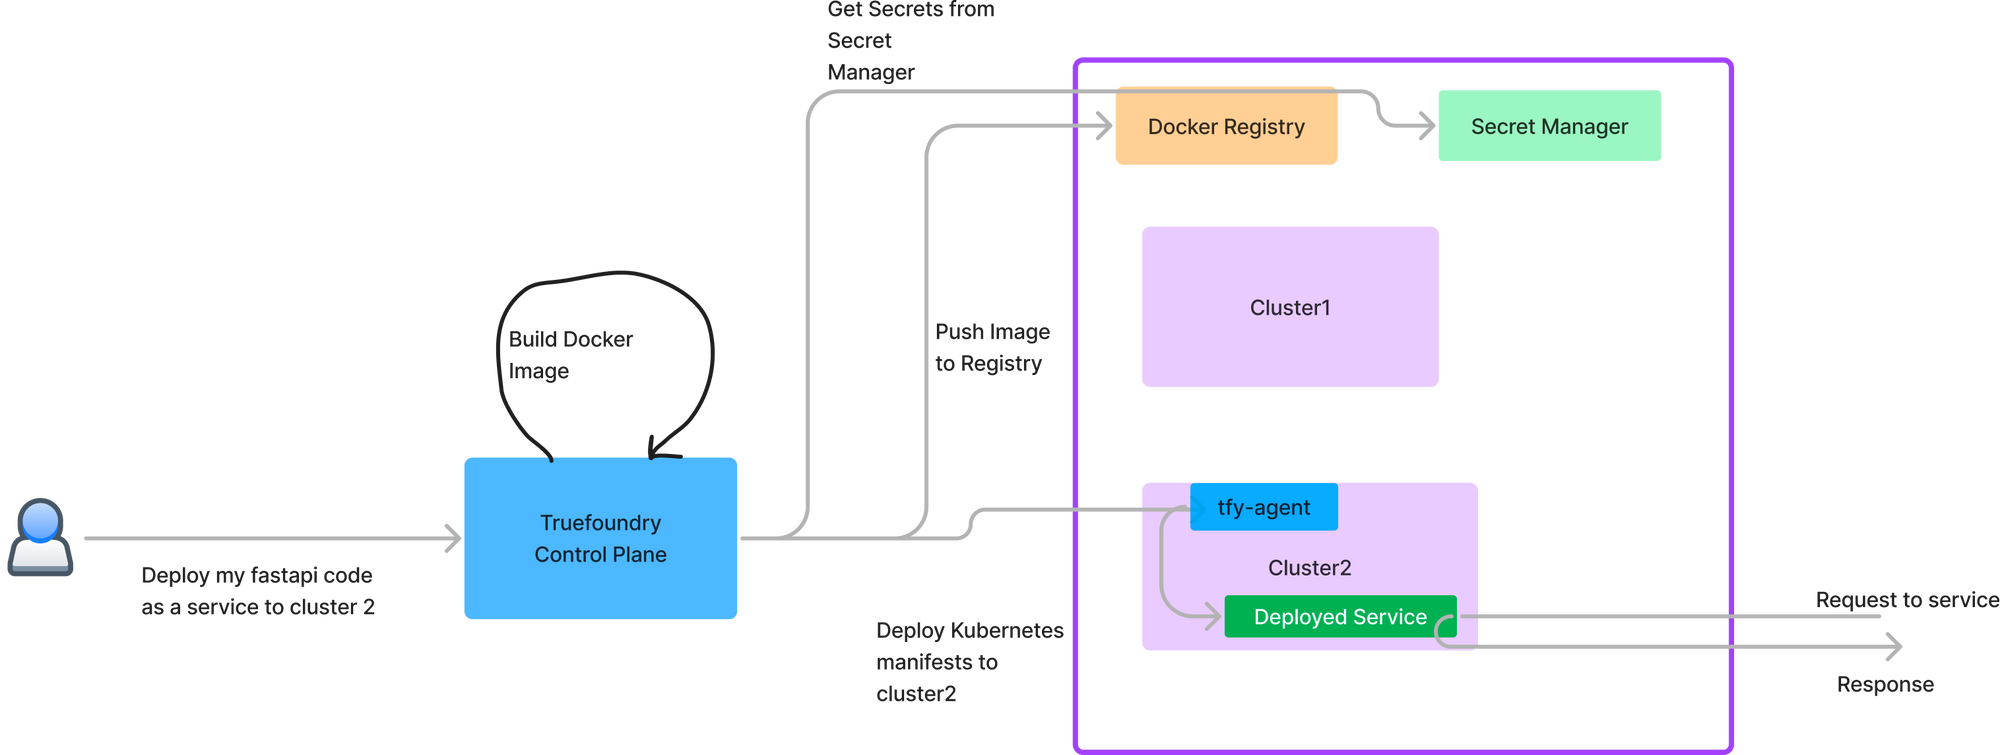
تكلفة وصيانة أقل
عميل Truefoundry هو مكون خفيف الوزن جداً يستقر على كل عنقود منفرد، بينما يلزم وجود نسخة واحدة فقط من مستوى التحكم. يحتاج مستوى التحكم إلى موارد أكثر (3CPU و6GB RAM) بينما يحتاج العميل فقط إلى 0.2 CPU و400MB RAM. مع زيادة حجم حركة المرور والفرق، نحتاج عادةً إلى إضافة المزيد من العناقيد بناءً على المناطق أو الفرق. ولكن لا يلزم تكرار مستوى التحكم، مما يتيح تكلفة وصيانة أقل.
يتكون مستوى تحكم Truefoundry من خدمات دقيقة متعددة تقوم بتنسيق عمليات النشر وتخزين البيانات الوصفية للنماذج، إلخ. المكونات الرئيسية لمستوى تحكم Truefoundry هي:
2. خدمات دقيقة لتنسيق عمليات النشر: يتكون مستوى التحكم من بضع خدمات دقيقة لتنسيق عمليات النشر عبر العناقيد وتخزين التحديثات المباشرة مؤقتاً (caching) من جميع العناقيد المتصلة في مستوى الحوسبة.
3. قاعدة بيانات Postgres: تُستخدم لتخزين جميع المعلومات حول الفرق، والخدمات المنشورة، وبياناتها الوصفية.
نحتاج إلى تثبيت بضعة مكونات على عنقود مستوى الحوسبة للاستفادة الكاملة من Truefoundry. القائمة كالتالي:
يمكن لـ Truefoundry العمل مع أي صور AMI أساسية بما في ذلك Bottlerocket على AWS. نظرًا لأن العميل مجرد مخطط helm مثل أي مخطط آخر يعمل على Kubernetes، فليس لدينا أي قيود أو متطلبات من صور AMI الأساسية ويمكن تشغيله على أي صور AMI بما في ذلك الأجهزة المباشرة (bare metal).
يقوم tfy-agent بجميع الإجراءات على مستخدم Kubernetes نيابة عن المستخدمين المسجلين في منصة truefoundry. وبالتالي فهو يتطلب وصول المسؤول (admin) على مجموعة معينة من مساحات الاسم (namespaces) التي يُسمح للمستخدمين بنشر التطبيقات عليها. لدينا وظيفة لإدراج مساحات اسم معينة في القائمة السوداء أو القائمة البيضاء ويمكن للعميل تنفيذ الإجراءات على مساحات الاسم تلك فقط.
تعتمد Truefoundry على خادم مصادقة يستقر على خوادمنا للترخيص والمصادقة.
توفر Truefoundry تحكماً دقيقاً في RBAC على مستوى المستأجر (tenant) والعنقود ومساحة العمل ومستودع تعلم الآلة (ML repo). لفهم آليات RBAC في Truefoundry، يمكنك قراءة وثائقنا هنا: https://www.truefoundry.com/docs/platform/manage-user-roles-and-permissions
تقع جميع قواعد التفويض في جدول Postgres في مستوى التحكم ويتم التحقق من كل استدعاء API لمعرفة ما إذا كان المستخدم مخولاً لإجراء هذا الاتصال.
توفر Truefoundry مساراً أساسياً لبناء الصور محسناً لبناء الصور بسرعة كبيرة على Kubernetes. في حال كنت تريد تخصيص مسار بناء الصور لتضمين الفحوصات الثابتة أو أدوات فحص الثغرات الأخرى، فهناك نهجان:
تتكامل Truefoundry مع أكثر مخازن إدارة الأسرار شيوعاً. وهي لا تخزن قيم الأسرار لديها بل تخزن المسار إلى تلك الأسرار فقط.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد
























