



November 16, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Blazingly fast way to build, track and deploy your models!
تستدعي الأنظمة أحادية الوكيل النماذج والأدوات. أما الأنظمة متعددة الوكلاء فتضيف بُعداً جديداً: وكلاء يستدعون وكلاء آخرين. حركة المرور هذه بين الشرق والغرب (East-West traffic) — حيث يقوم المنسق (Orchestrator) بالتفويض لوكلاء فرعيين، أو يتبادل الوكلاء المهام فيما بينهم عبر بروتوكول Agent2Agent الناشئ — هي المكان الذي تتصاعد فيه التكاليف، ويتسع نطاق الضرر، ويصبح السؤال "أي وكيل قام بهذا العمل؟" عصياً على الإجابة. توحد هذه البروتوكولات معايير اكتشاف الوكلاء لبعضهم وتبادل المهام، وتوفر آليات أمان — لكنها لا تحدد نموذج الهوية المؤسسية لديك، أو رسم السياسات، أو نموذج الميزانية، أو مستوى المراقبة والتحكم. هذا المقال يناقش طبقة الحوكمة تلك، وسبب انتمائها إلى البوابة (Gateway).
دخل توماس، مهندس المنصات، ليجد تنبيهاً بشأن التكلفة ولغزاً غامضاً. خلال الليل، أنفق سير العمل البحثي الجديد متعدد الوكلاء في الشركة أكثر مما أنفقه طوال الشهر السابق بأكمله. قام وكيل منسق بتفويض مهام فرعية لمجموعة من الوكلاء الفرعيين؛ وأثناء مواجهة أحدهم لخطأ مؤقت، أعاد المحاولة عن طريق إعادة استدعاء المنسق، الذي قام بالتفويض مرة أخرى — وهي حلقة مفرغة استمرت لساعات. وبحلول الصباح، كان الوكلاء قد استدعوا بعضهم البعض عشرات الآلاف من المرات. أراد توماس معرفة الوكيل الذي بدأ ذلك وأين تشكلت الدورة، ولكنه وجد أن ذلك مستحيل: فقد جرت مصادقة كل وكيل باستخدام مفتاح الخدمة المشترك نفسه، ولم تُسجل الاستدعاءات بين الوكلاء كرسم بياني، ولم يكن هناك حد للمعدل لكل وكيل كان بإمكانه إيقاف العملية. كان النظام يمتلك حوكمة للاستدعاءات الموجهة إلى مزود النموذج، لكنه لم يمتلك أي حوكمة تقريباً للاستدعاءات التي تتم بين وكلائه.
هذه هي الفجوة التي تفتحها الأنظمة متعددة الوكلاء. في اللحظة التي يبدأ فيها الوكلاء بالتفويض لبعضهم البعض، يتكون لديك شبكة داخلية جديدة — شبكة تفتقر إلى الهوية والسياسة والتتبع بشكل افتراضي. تساعدك أطر عمل الوكلاء في بناء سير العمل؛ لكنها لا تحكمه. يوضح هذا المقال كيفية منح هذه الشبكة الداخلية الهوية والحدود والقابلية للملاحظة نفسها التي لن تدير شبكة خدمات مصغرة (Microservice mesh) بدونها أبداً.
في معظم قصة البوابات حتى الآن، كانت حركة المرور تسير من الشمال إلى الجنوب: تطبيق يستدعي نموذجاً، ربما من خلال أداة. تضيف الأنظمة متعددة الوكلاء حركة مرور من الشرق إلى الغرب — وكلاء يستدعون وكلاء آخرين. يفوض المنسق المهام للمتخصصين؛ ويتشاور المتخصص مع متخصص آخر؛ وتعود النتائج إلى الأعلى. يعطي بروتوكول Agent2Agent (A2A) الناشئ هذا النمط شكلاً قياسياً، حيث ينشر الوكلاء وصوفاً لإمكانياتهم (بطاقات الوكلاء) ليكتشفها الآخرون، ويتبادلون المهام والرسائل عبر واجهة مشتركة، تماماً كما وحد MCP طريقة وصول الوكلاء إلى الأدوات.
التشبيه الذي يجدر الاحتفاظ به هو الانتقال من النظام الموحد (Monolith) إلى الخدمات المصغرة (Microservices). في اللحظة التي يتحدث فيها وكلاؤك مع بعضهم البعض، يصبح لديك نظام موزع يحمل أنماط الفشل الخاصة به: المحاولات المتلاحقة (Cascading retries)، والدورات المفرغة، وتضخم التفرع (Fan-out amplification)، وفقدان مكدس الاستدعاءات الواضح. ومثل الخدمات المصغرة، لا يكمن الحل في تمني زوال هذه الاستدعاءات، بل في وضعها خلف طبقة تمنح كل مستدعٍ هوية، وكل استدعاء سياسة، وكل تدفق مسار تتبع. هذه الطبقة، بالنسبة للوكلاء، هي بوابة الوكلاء (Agent Gateway).
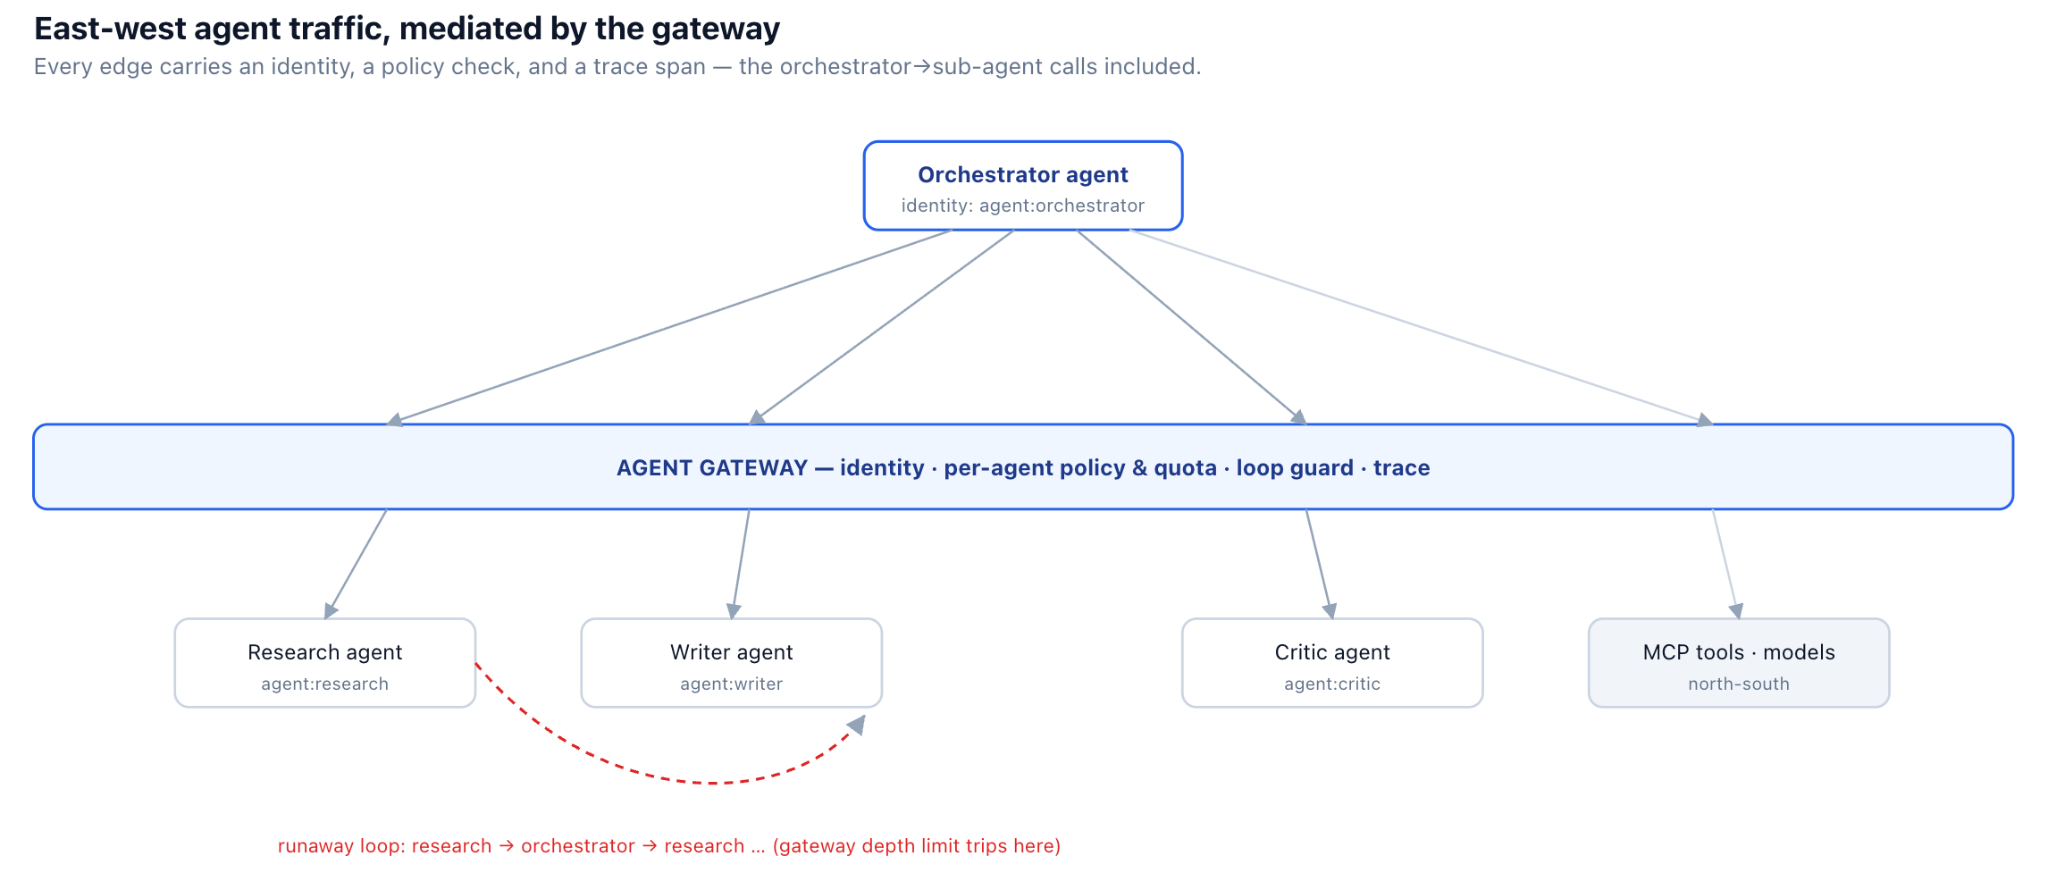
كانت المشكلة الأساسية لدى توماس هي الهوية. عندما تجري مصادقة كل وكيل باستخدام مفتاح خدمة مشترك واحد، لا يستطيع النظام حرفياً التمييز بين وكلائه — مما يعني أنه لا يمكنه تفويضهم بشكل مختلف، ولا يمكنه تتبع التكلفة لكل منهم بشكل منفصل، ولا يمكنه إعادة بناء الوكيل الذي اتخذ الإجراء.
الحل هو منح كل وكيل هويته الخاصة، التي تُصدر وتُفحص عند البوابة، وتمريرها مع كل استدعاء يجريه الوكيل — سواء كان لنموذج، أو لأداة، أو لوكيل آخر. هذه الهوية هي ما تعتمد عليه كل ضوابط التحكم لاحقاً: قرارات التفويض، وحدود المعدل، وتتبع التكلفة، وتتبع المسار، كلها تعتمد على معرفة "أي وكيل".
يحمل كل وكيل هويته الخاصة في كل قفزة (توضيحي)
إن إضفاء الطابع المركزي على الهوية في TrueFoundry's Agent Gateway — التي تدير المصادقة، والهوية، وإدارة حسابات الخدمة للوكلاء عند طبقة البوابة — يعني إثبات الهوية مرة واحدة والوثوق بها في جميع المراحل اللاحقة، بدلاً من أن يبتكر كل إطار عمل للوكلاء مخططاً خاصاً به. إن الحفاظ على الهوية الرئيسية للمستخدم البشري (نيابة عنه يجري سير العمل) جنباً إلى جنب مع هوية الوكيل هو ما يحافظ على تفويض المستخدم النهائي والتدقيق سليماً حتى لو جرى التفويض لثلاث مستويات عمق.
تتيح الهوية إمكانية التفويض، وتصبح الأسئلة ملموسة في النظام متعدد الوكلاء. هل يحق لوكيل البحث استدعاء وكيل الكتابة، أم للمنسق فقط؟ هل يحق للوكيل الفرعي استدعاء الأدوات الخارجية مباشرة، أم من خلال الوكيل الأب فقط؟ أي الوكلاء يمكنهم الإنفاق من أي ميزانية؟ إن التعبير عن هذه الأسئلة في صورة السياسة كرمز برمجي (Policy-as-code) — بأسلوب Cedar أو OPA نفسه من مقالات الحوكمة والتوجيه — يحول الحواف المسموح بها في الرسم البياني للوكلاء إلى شيء صريح ومقابل للمراجعة بدلاً من أن يكون ضمنياً في الكود البرمجي.
تفويض لكل وكيل للاستدعاءات بين الشرق والغرب (سياسة توضيحية)
لاحظ القاعدة الثانية: السياسة التي تمنع الوكلاء الفرعيين من إعادة استدعاء المنسق كانت ستكسر الحلقة المفرغة لتوماس عند القفزة الأولى، بغض النظر عن أي حد للمعدل. إن التفويض ليس مجرد أداة تحكم أمنية هنا؛ بل إن تقييد شكل الرسم البياني للوكلاء هو أيضاً طريقة لمنع فئات كاملة من السلوكيات الجامحة. وتصبح البوابة هي نقطة التنفيذ عندما تكون هي المكان الوحيد الذي تُوجه من خلاله كافة استدعاءات الشرق والغرب.
من المفيد أن نكون دقيقين بشأن ما تحدده البروتوكولات وما تتركه لك. جرى توحيد الاكتشاف والنقل معيارياً؛ أما نموذج الهوية، والسياسة، والميزانيات، ونقطة التنفيذ فلم تُحدد:
حتى مع وجود تفويض جيد، تفشل الأنظمة متعددة الوكلاء بطرق لا تفشل بها الاستدعاءات الفردية، لأن وحدة الضرر هنا هي التتابع المباشر. إن إعادة المحاولة التي تعيد التفويض يمكن أن تشكل دورة مغلقة؛ والوكيل الذي يتفرع إلى العديد من الوكلاء الأبناء يمكنه تضخيم طلب واحد إلى آلاف الطلبات؛ والوكيل الفرعي البطشي يمكنه تعطيل سير العمل بأكمله. هذه هي النسخة المخصصة للوكلاء من مشاكل "الاندفاع الجماعي" (Thundering-herd) والتصعيد الصامت المألوفة في التوجيه والتجاوز عند الفشل على مستوى النموذج.
يكون الاحتواء على شكل طبقات. يحدد حد عمق التفويض (Delegation-depth limit) أقصى عمق يمكن أن تتكرر فيه السلسلة، مما يكسر الدورات المفرغة هيكلياً. وتضع حدود المعدل لكل وكيل حداً أقصى لتكرار استدعاء أي وكيل لوكلاء آخرين، بحيث تتوقف الحلقة المفرغة عند الوصول للحد الأقصى بدلاً من الاستمرار طوال الليل. وتعمل مهل الانتهاء واكتشاف التوقف على منع الوكيل من الانتظار إلى الأبد لوكيل ابن. وتضع الميزانية العالمية لكل تشغيل حداً أقصى لإجمالي إنفاق سير عمل واحد بغض النظر عن شكله. توثق TrueFoundry's Agent Gateway العناصر الأساسية ذات الصلة — سياسات إعادة المحاولة، ومسارات التراجع، ومهل الانتهاء والضمانات ضد الحلقات المفرغة أو الوكلاء المتوقفين، بالإضافة إلى الحصص القائمة على الرموز والتكلفة لكل وكيل أو سير عمل أو بيئة. شكل التكوين أدناه هو لأغراض التوضيح؛ والعناصر الأساسية هي ما توضحه صفحة المنتج.
ضوابط نطاق الضرر لتشغيل متعدد الوكلاء (تكوين توضيحي للبوابة)
إن التحول في طريقة التفكير يكمن في التعامل مع التشغيل متعدد الوكلاء كمعاملة محددة بميزانية وعمق، وليس كمحادثة مفتوحة. ومع تطبيق هذه الحدود عند البوابة، تحولت الحلقة المفرغة التي واجهت توماس خلال الليل إلى تجاوز للحد الأقصى وتنبيه عند الساعة 2 صباحاً بدلاً من فاتورة بأرقام خيالية عند الساعة 9 صباحاً.
تعد المقاييس الخاصة بكل طلب — زمن الانتقال، والرموز، والأخطاء في كل استدعاء فردي — ضرورية ولكنها غير كافية للأنظمة متعددة الوكلاء، لأنها تفقد أكثر شيء تحتاجه: شكل التشغيل. عندما يحدث خطأ ما على عمق ثلاثة تفويضات، فأنت بحاجة إلى الشجرة بأكملها — أي وكيل استدعى الآخر، وبأي ترتيب، وبأي مدخلات ومخرجات، وأين تراكمت التكلفة. هذا تتبع من البداية إلى النهاية يغطي خطوات الوكيل، واستدعاءات النموذج، واستدعاءات الأدوات، مترابطة معاً بواسطة معرف التشغيل الذي تحمله كل قفزة.
يعتمد هذا بشكل مباشر على التتبع الموضح في مقال OpenTelemetry الخاص بنا: نموذج الشريحة (Span model) نفسه، حيث يكون الوكيل بُعداً أساسياً والتشغيل هو التتبع الذي يربط الشرائح ببعضها. تسجل TrueFoundry's Agent Gateway مسارات تتبع التنفيذ هذه من البداية إلى النهاية وتتيح لك فحص السجلات الخاصة بكل خطوة لتشخيص الأخطاء — محولةً عبارة "أنفق الوكلاء الكثير الليلة الماضية" إلى "تشكلت دورة مفرغة عند هذه الحافة عند العمق الرابع"، وهو الفرق بين اللغز والحل.
التكلفة في النظام متعدد الوكلاء لا معنى لها بدون هوية. عبارة "كلف سير العمل X" لا تخبرك ما إذا كان الإنفاق يعود لطلبات التخطيط الخاصة بالمنسق، أم لاختيار نموذج مكلف من قبل أحد الوكلاء الفرعيين، أم لحلقة مفرغة. إن نسبة الرموز والتكلفة إلى وكيل محدد، وسير عمل، وتشغيل — بالاعتماد على الهوية المذكورة في القسم 2 — هو ما يجعل الإنفاق مفهوماً والإنفاق الجامح قابلاً للتشخيص.
هذا يمثل توسيعاً للمحاسبة لكل فريق المذكورة في مقال نسبة التكلفة لتصبح الوحدة هي الوكيل. تقوم Agent Gateway بنسبة استخدام الرموز والتكلفة إلى وكلاء وسلاسل عمل وفريق وبيئات محددة، مما يحقق فائدة مزدوجة: فهو يجيب على السؤال المالي (أي وكيل يستهلك الإنفاق) ويبرز الشذوذ التشغيلي (غالباً ما يكون ارتفاع تكلفة وكيل واحد هو أول علامة مرئية لحلقة مفرغة، قبل الفاتورة الشهرية بكثير). وعند ربط ذلك بميزانية كل تشغيل من القسم 4، تصبح التكلفة قابلة للملاحظة ومحدودة في الوقت نفسه.
تمنح الأنظمة متعددة الوكلاء عملية حقن التعليمات البرمجية (Prompt injection) مساراً جديداً للانتقال. كما غطينا في مقال حقن التعليمات البرمجية، فإن الوكيل الذي يقرأ محتوى غير موثوق — مستنداً مسترجعاً، أو نتيجة أداة — يمكن توجيهه عن طريق تعليمات مخفية فيه. وفي النظام متعدد الوكلاء، يتحدث ذلك الوكيل المخترَق مع وكلاء آخرين، وتصبح مخرجاته مدخلات لهم. إن الحقن الذي يستهدف وكيل البحث يمكن أن ينتقل إلى وكيلي الكتابة والنقد في المراحل اللاحقة، لأن وكيل البحث بالنسبة لهما هو نظير موثوق به وليس مصدراً غير موثوق.
لهذا السبب يعد الدفاع ضد الحقن مسألة تخص الاتصال بين الوكلاء، وليس مجرد مسألة تخص حدود المدخلات، ولهذا السبب تبرز أهمية تركيزها عند البوابة: فعندما تُوجه حركة المرور بين الوكلاء عبر البوابة، فإنها ترى كل رسالة بين الشرق والغرب ويمكنها تطبيق جدران الحماية بشكل موحد، بدلاً من الوثوق بكل وكيل لفحص نظرايه.
تتقاطع كل الخيوط هنا عند نقطة واحدة: النظام متعدد الوكلاء هو نظام موزع، ومثل أي نظام موزع، فإنه يحتاج إلى مستوى تحكم يمنح كل مستدعٍ هوية، وكل استدعاء سياسة، وكل تدفق مسار تتبع، وكل تشغيل ميزانية. إن بناء ذلك في كل إطار عمل للوكلاء عبر بيئات حوسبة المستخدم النهائي — LangChain هنا، وCrewAI هناك، ومنسق مخصص في مكان آخر — يضمن عدم الاتساق ووجود الفجوات، وهو بالضبط المكان الذي تسربت منه الحلقة المفرغة لتوماس.
بوابة الوكلاء هي مستوى التحكم ذاك. تشغل TrueFoundry's Agent Gateway وكلاء مستقلين عن أطر العمل عبر طبقة تنفيذ واحدة خاضعة للحوكمة: هوية والتحكم في الوصول القائم على الأدوار (RBAC) لكل وكيل، وحصص الرموز والتكلفة لكل وكيل وسير عمل، وإعادات المحاولة، ومهل الانتهاء وضمانات الوقاية من الحلقات المفرغة، والتتبع من البداية إلى النهاية، ووصول الأدوات المحكوم بـ MCP — مما يوحد حركة مرور النماذج لـ AI Gateway، وحركة مرور أدوات MCP Gateway، وحركة المرور بين الوكلاء للأنظمة متعددة الوكلاء في مكان واحد. للحصول على نظرة أعمق على أنماط التنسيق نفسها، يعد دليل التنسيق متعدد الوكلاء من TrueFoundry مرجعاً مفيداً؛ بينما يركز هذا المقال على حوكمتها بمجرد تشغيلها.
أليس بروتوكول A2A لا يزال في مراحله الأولى؟ لماذا نضع حوكمة له الآن؟
يعد A2A حديثاً كنمط اعتماد مؤسسي — على الرغم من أن البروتوكول يحتوي الآن على مواصفات رسمية بالإصدار 1.0 — وستستمر الأعراف في البيئة البرمجية في التطور، لذا عامل التفاصيل كأمور مؤقتة. لكن الحاجة إلى الحوكمة لا تنتظر الاستقرار: ففي اللحظة التي يفوض فيها وكلاؤك المهام لبعضهم البعض، بأي آلية كانت، تصبح لديك حركة مرور بين الشرق والغرب تفتقر إلى الهوية أو الحدود. تطبق ضوابط التحكم هنا — الهوية لكل وكيل، والتفويض، وحدود نطاق الضرر، والتتبع — سواء كان الوكلاء يتحدثون عبر A2A، أو عبر التفويض الأصلي لإطار العمل، أو عبر HTTP العادي.
كيف يختلف هذا عن مقال طبقة الوكيل المدار؟
ناقش ذلك المقال فصل منطق الوكيل عن بيئة التشغيل — أين يعمل كود الوكيل وكيف يُنشر. بينما يركز هذا المقال على حوكمة الاتصال بين الوكلاء بمجرد تشغيلهم: الهوية في كل قفزة، ومن يمكنه استدعاء من، واحتواء التتابعات، وتتبع التشغيل. إنها طبقات مترابطة لمشاكل مختلفة — فصل بيئة التشغيل يتعلق بالوكيل كوحدة قابلة للنشر؛ بينما يتعلق هذا المقال بالوكيل كمشارك في الشبكة.
ما هو ضابط التحكم الوحيد الذي كان بإمكانه منع المشكلة المذكورة في المقدمة؟
ضابطان يعملان معاً. قاعدة تفويض تمنع الوكلاء الفرعيين من إعادة استدعاء المنسق كانت ستكسر الحلقة هيكلياً عند القفزة الأولى؛ وحد عمق التفويض وحد المعدل لكل وكيل كانا سيكتشفان أي دورة تسربت عبر السياسة. لا يتطلب أي منهما فهم هدف سير العمل — فهما يحددان شكله — ولهذا السبب ينتميان إلى البوابة بدلاً من منطق كل وكيل.
هل يحتاج كل وكيل حقاً إلى هويته الخاصة؟
لكل شيء تحتاجه للتفويض أو النسبة أو التدقيق لكل وكيل — نعم. يدمج المفتاح المشترك كل وكيل في شخص رئيسي واحد، ولهذا السبب لم يستطع توماس تحديد الوكيل الذي بدأ الحلقة المفرغة أو تكلفة كل منهم. إن الهوية لكل وكيل، مع الحفاظ على الشخص الرئيسي البشري إلى جانبها، هي الأساس الذي تعتمد عليه كل ضوابط التحكم الأخرى في هذا المقال.
هل نعتمد على البوابة أم إطار العمل لحوكمة الأنظمة متعددة الوكلاء؟
يبني إطار العمل سير العمل؛ بينما تحكمه البوابة. إن الهوية، والتفويض، وحدود المعدل والعمق، والتتبع، ونسبة التكلفة هي أمور شاملة تتطلب الاتساق عبر كل وكيل وإطار عمل تشغله، وهو بالضبط ما يوفره مستوى التحكم الواحد وما لا يمكن للتطبيق عبر كل إطار عمل ضمانه.
لم تكن حادثة توماس فشلاً ذكياً؛ بل كانت شبكة داخلية غير محكومة تفعل ما تفعله الشبكات غير المحكومة. إن الأنظمة متعددة الوكلاء قوية لأن الوكلاء يمكنهم التفويض بحرية — وهذه الحرية نفسها هي السبب في أنها تحتاج إلى هوية، وحدود، ومسار تتبع عند كل حافة. ضع مستوى التحكم هذا أمام حركة مرور الوكلاء، وسيبقى التفويض ميزة بدلاً من أن يتحول إلى حادثة عند الساعة 2 صباحاً.
شخصيتا Northwind وتوماس هما لأغراض التوضيح. توضيح يجدر ذكره صراحة: Agent2Agent (A2A) هو بروتوكول اتصال مفتوح، بينما TrueFoundry Agent Gateway هو منتج TrueFoundry وتطبيق مستوى التحكم لحوكمة سلاسل عمل الوكلاء — وهما شيئان مختلفان، ويستخدم هذا المقال A2A كمفردات معيارية لحركة المرور التي تحكمها البوابة. جرى تلخيص إمكانيات TrueFoundry Agent Gateway من وثائق المنتج العامة اعتباراً من يونيو 2026 وستتطور؛ قد تكون بعض الميزات في العرض المعاين. يعد A2A حديثاً كنمط اعتماد مؤسسي وستستمر أعراف بيئته البرمجية في التطور، لذا جرى وصف تفاصيل البروتوكول هنا على مستوى عالٍ ويجب تأكيدها مقابل المواصفات الحالية. عينات البرمجة والسياسات هي لأغراض توضيح الأنماط الموثقة، وليست منسوخة من تطبيق مرجعي.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















