



October 27, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Blazingly fast way to build, track and deploy your models!
إذا سألت عشرة متخصصين في الأمن عن وظيفة بوابة الذكاء الاصطناعي، ستحصل على عشر إجابات مختلفة: وكيل لتبديل مفاتيح واجهة برمجة التطبيقات (API)، أو مكان لتسجيل المطالبات، أو جدار حماية لروبوتات الدردشة. لا شيء من هذا خاطئ تماماً، لكن لا شيء منه يمثل الصورة الكاملة، والفجوة بين "الصواب الجزئي" و"الحوكمة الفعلية لاستخدام الذكاء الاصطناعي" هي المكان الذي تحدث فيه الاختراقات.
وجد تقرير شركة IBM لعام 2025 حول تكلفة اختراق البيانات أن 20% من المؤسسات المخترقة تعرضت للهجوم عبر "الذكاء الاصطناعي الظلي" (Shadow AI)، أي استخدام الموظفين لأدوات ذكاء اصطناعي توليدي لم تعتمدها أو تكن على علم بها فرق الأمن، مما أضاف حوالي 670,000 دولار إلى متوسط تكلفة الاختراق. ومن بين تلك المؤسسات، افتقر 97% منها إلى ضوابط وصول مناسبة، كما وجد استطلاع أجراه معهد "بونيمون" (Ponemon Institute) شمل 600 مؤسسة أن 63% منها لا تملك أي سياسة لحوكمة الذكاء الاصطناعي على الإطلاق. [1]
إن رؤية التكاليف والحوكمة ليست مشكلة يمكن حلها بشراء أداة إضافية. يستعرض هذا المقال الأمر بالطريقة التي يطرح بها مدير أمن المعلومات (CISO) أسئلته: هل يمكنك رؤية وحوكمة جميع استخدامات الذكاء الاصطناعي في مؤسستك؟ وما الذي يمكنك فعله بمجرد رؤيتها؟ وهل يمكن أن تعمل مع البنية التقنية التي تستخدمها بالفعل؟
اطلب من معظم قادة الأمن إدراج كل أداة ذكاء اصطناعي مستخدمة داخل شركتهم، ولن يتمكنوا من ذلك. إذ يصل استخدام الذكاء الاصطناعي عبر أربعة منافذ على الأقل، ويحتاج كل منها إلى إجابة مختلفة.
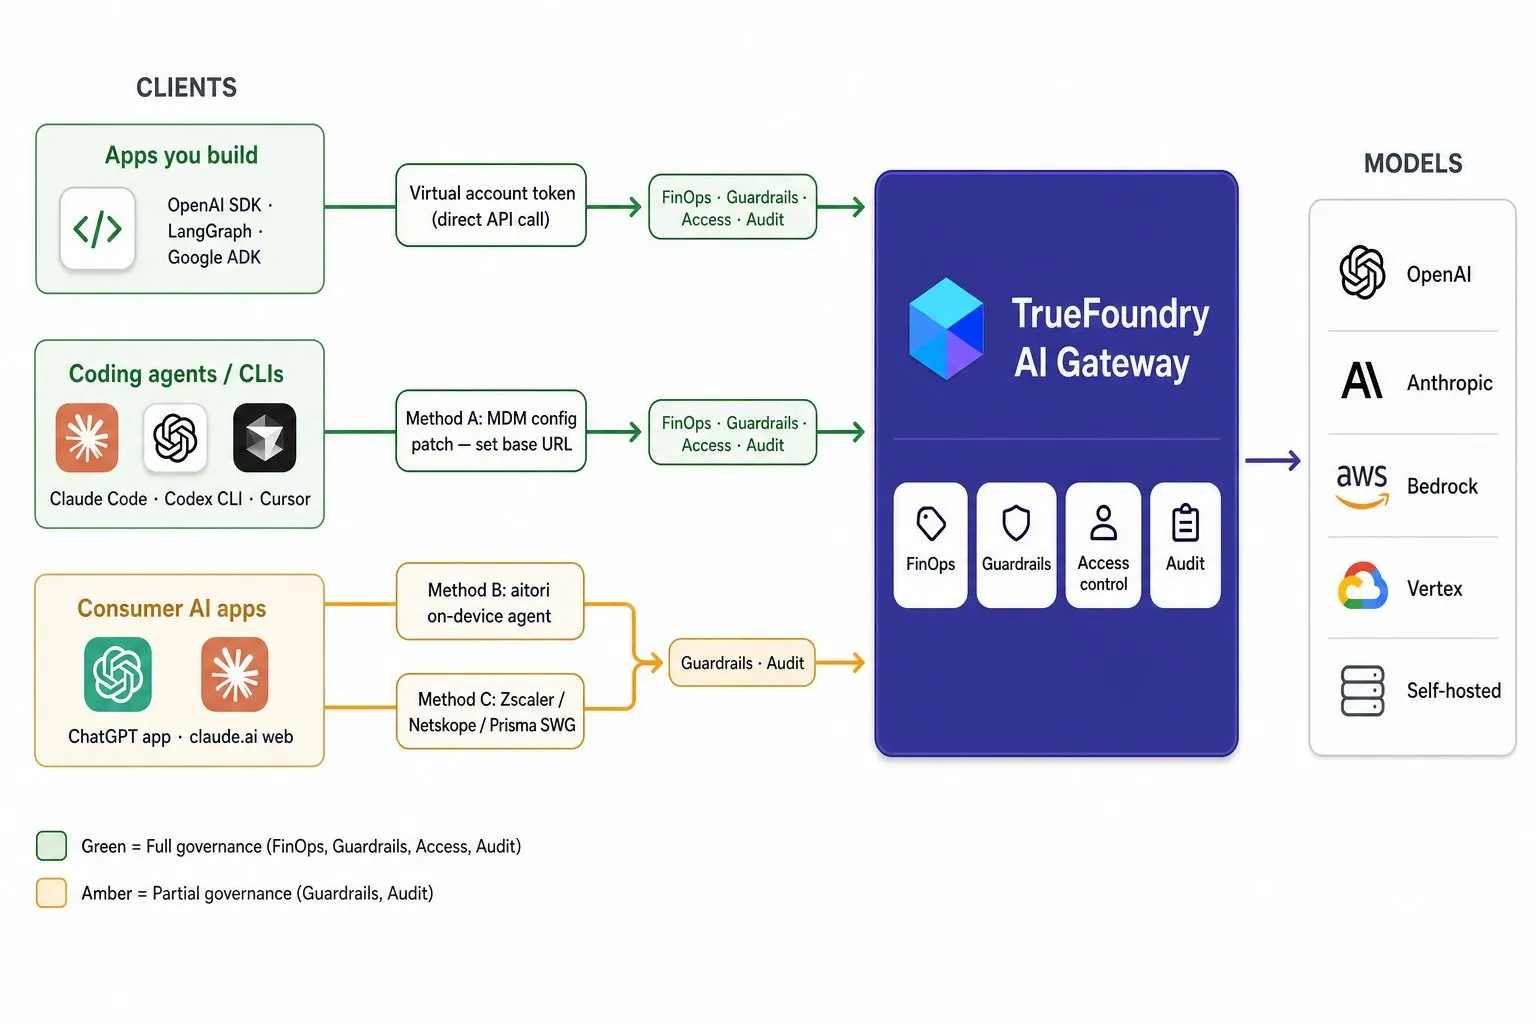
تصل كل فئة من عملاء الذكاء الاصطناعي إلى بوابة TrueFoundry للذكاء الاصطناعي عبر مسار مختلف، وتحصل على مستوى مختلف من الحوكمة بناءً على مدى توافق الأداة مع هذه الضوابط.
التطبيقات والوكلاء الذين يبنيهم مطورو شركتك. هذه هي الحالة الأسهل، لأن فرقك تمتلك الكود البرمجي. قم بتوجيه الطلبات عبر بيانات اعتماد ذات نطاق محدد وقابلة للإلغاء بدلاً من مفتاح واجهة برمجة تطبيقات خام. تقوم TrueFoundry بذلك باستخدام "رمز الحساب الافتراضي" (Virtual Account Token): المرتبط بتطبيق واحد، والذي يظهر في السجلات كذاك التطبيق، ويمكن إيقافه بشكل مستقل.
أدوات سطح المكتب وواجهة سطر الأوامر (CLI) التي يستخدمها الموظفون بالفعل. تسمح لك أدوات مثل Cursor وClaude Code وCodex CLI عادةً بتحديد نقطة النهاية التي تتصل بها. وهذا يجعل التنفيذ مشكلة تتعلق بالإعدادات وليس بالاعتراض: قم بدفع نقطة نهاية بوابة TrueFoundry على مستوى الأسطول بالكامل عبر نظام إدارة الأجهزة (MDM) الخاص بك (مثل Jamf أو Intune).
تطبيقات الويب الموجهة للمستهلكين. تعد واجهات الويب لـ ChatGPT وClaude الحالة الأصعب: لا يوجد ملف إعدادات، ولا كود يمكن تغييره. تحل TrueFoundry هذه المشكلة باستخدام aitori، وهو وكيل يعمل على الجهاز يشبه عميل VPN، حيث يعترض حركة المرور على مستوى نظام التشغيل ويعيد توجيهها إلى البوابة عبر شهادة الجهاز. إنه مفتوح المصدر: الكود متاح على GitHub.
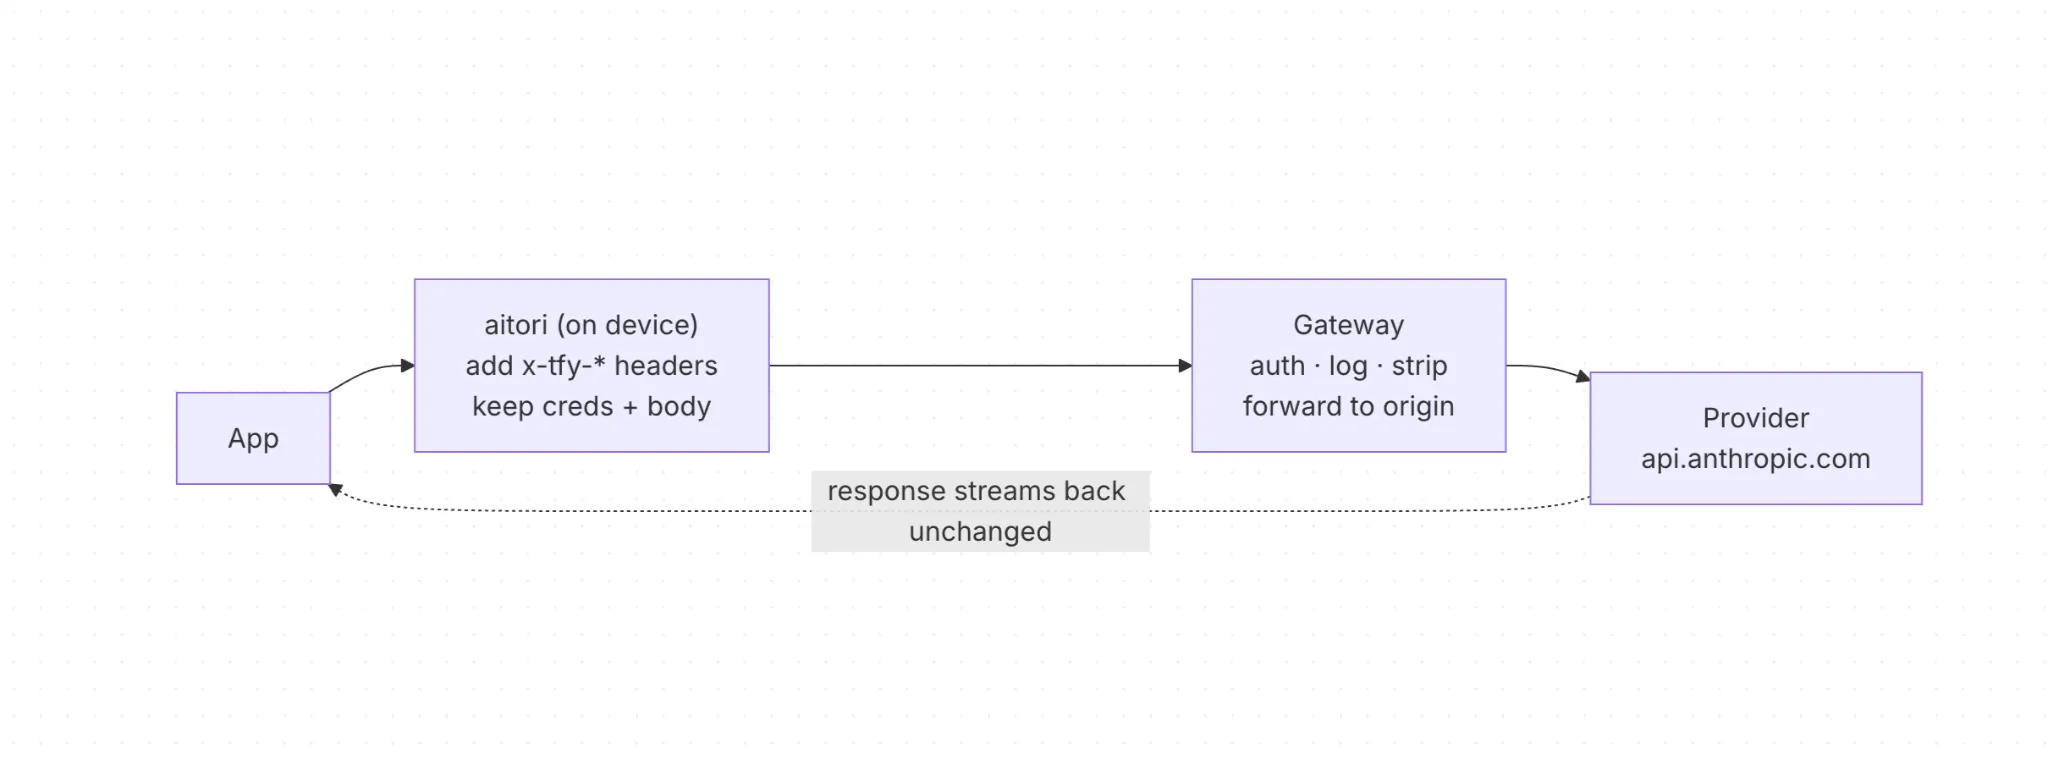
الذكاء الاصطناعي المدمج داخل أدوات البرمجيات كخدمة (SaaS) التي تدفع مقابلها بالفعل. تعد ميزات مثل Einstein في Salesforce، وملخصات الذكاء الاصطناعي في Slack، والميزات المشابهة، الاستثناء الصادق. فطلب النموذج لا يغادر خوادم المورد أبداً، لذا لا يوجد شيء يمكن اعتراضه. لا توجد بوابة، بما في ذلك بوابة TrueFoundry، تحل هذه المشكلة حالياً؛ والبديل هو استخدام ضوابط من نوع CASB أو إعدادات المسؤول الخاصة بالمورد نفسه.
ثلاثة من أصل أربعة أبواب قابلة للحل اليوم. أما الباب الرابع فلا، وأي مورد يدعي خلاف ذلك يستحق إعادة النظر في التعامل معه.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد
















