



November 16, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
يتحول بروتوكول سياق النموذج (MCP) بسرعة إلى طبقة أساسية لربط وكلاء الذكاء الاصطناعي بالأدوات، وواجهات برمجة التطبيقات (APIs)، وأنظمة المؤسسات. ومع تزايد تبنيه، برزت بوابات MCP كطبقة تحكم حاسمة تحكم هذه التفاعلات وتؤمنها وتوسع نطاقها. وبدلاً من السماح للوكلاء بالاتصال المباشر بالأدوات، تعتمد المؤسسات الآن على بوابات MCP لتطبيق الأمان، وإدارة المراقبة، وتبسيط العمليات عبر منظومات الذكاء الاصطناعي المعقدة.
تستعرض هذه المقالة أفضل 10 بوابات MCP في عام 2026، والمبادئ الأساسية لكل منها، وأبرز الميزات، والمزايا والعيوب، والاستخدام الأمثل لكل منها في البنية التحتية الحديثة للذكاء الاصطناعي.
بوابة MCP هي طبقة التحكم المركزية التي تدير كيفية تفاعل وكلاء الذكاء الاصطناعي مع خوادم MCP، والأدوات، الأنظمة الخارجية من خلال بروتوكول سياق النموذج (MCP). وبدلاً من السماح للوكلاء بالاتصال المباشر بأدوات وخدمات متعددة، تعمل البوابة كوسيط آمن يتولى عمليات المصادقة، والتحكم في الوصول، والتوجيه، والمراقبة، وتحديد معدل الاستخدام (Rate Limiting)، والتدقيق، وتطبيق السياسات.
مع زيادة استقلالية وكلاء الذكاء الاصطناعي وحصولهم على صلاحيات الوصول إلى أنظمة المؤسسات، أصبحت بوابات MCP من مكونات البنية التحتية الأساسية. وبدون وجود بوابة، غالبًا ما تواجه المؤسسات سياسات أمنية مجزأة، وصلاحيات غير متسقة، وضعفًا في رؤية سلوك الوكلاء، وتعقيدًا تشغيليًا عبر خوادم وبيئات MCP المتعددة.
تعالج بوابات MCP هذه التحديات من خلال توفير طبقة إدارة موحدة لجميع التفاعلات بين الوكلاء والأدوات. فهي تساعد المؤسسات على تأمين أنظمة الذكاء الاصطناعي، ومراقبة استخدام الأدوات، وتطبيق سياسات الحوكمة، وتوسيع نطاق عمليات MCP بموثوقية عبر الفرق وبيئات الإنتاج. وفي كثير من الجوانب، أصبحت بوابات MCP بمثابة المكافئ لبوابات API بالنسبة لمنظومة الذكاء الاصطناعي القائمة على الوكلاء (Agentic AI).
عند تقييم حلول بوابات MCP، ركز على الميزات التي تتوافق مع متطلبات الأمان والتوسع والعمليات لديك.
إليك مقارنة سريعة بين أفضل حلول بوابات MCP في عام 2026 لمساعدتك على فهم الاختلافات بينها في الأداء، والقابلية للتوسع، والأمان، وقدرات التوافق.

نهج TrueFoundry بسيط: إذا كانت المؤسسات تدير بالفعل البنية التحتية للذكاء الاصطناعي الخاصة بنماذج LLM، فلا فائدة من تجزئة العمليات عبر أنظمة منفصلة لأدوات MCP. بدلاً من ذلك، توحد TrueFoundry البنية التحتية لـ LLM وإدارة MCP في طبقة تحكم واحدة تشترك في خصائص الأمان، والمراقبة، والحوكمة، والأداء. يسهل هذا النهج المركزي عمليات الذكاء الاصطناعي مع منح الفرق الهندسي منصة موحدة للمراقبة، والنشر، وإدارة التكاليف.
تتمثل إحدى أبرز ميزات المنصة في بنيتها التحتية الموجهة نحو الأداء. تحقق TrueFoundry زمن استجابة أقل من 3 ميلي ثانية تحت الحمل من خلال معالجة عمليات المصادقة وتحديد معدل الاستخدام في الذاكرة (In-memory) بدلاً من الاعتماد على الاستعلامات من قاعدة البيانات. بالنسبة لوكلاء الذكاء الاصطناعي الذين يجرون مئات الاستدعاءات لأدوات MCP في كل تفاعل، يترجم هذا الانخفاض في زمن الاستجابة إلى أنظمة أسرع وأكثر استجابة بشكل ملحوظ.
كما تركز المنصة على البساطة التشغيلية للمؤسسات. يمكن للفرق نشر خوام MCP المجهزة في حاويات (Containerized)، وتكاملها مباشرة مع AI Gateway، وإدارة المصادقة، والتحكم في الوصول، والإعدادات المخصصة، والحواجز الأمنية (Guardrails)، وآليات الاسترداد عند الفشل (Fallback)، وموازنة الأحمال، وحدود الاستخدام من واجهة موحدة. وتساهم بيئات التطوير التفاعلية (Playgrounds) في تسريع عملية التطوير من خلال إنتاج مقاطع برمجية جاهزة للإنتاج بلغات متعددة، مما يساعد الفرق على الانتقال بسرعة من التجربة إلى النشر الفعلية.
والأهم من ذلك أن TrueFoundry تقدم مراقبة وفواتير موحدة. فالمؤسسات التي تتبع بالفعل أداء وتكاليف LLM تكتسب رؤية شاملة لاستخدام أدوات MCP ومقاييس البنية التحتية من نفس لوحة التحكم، مما يمنع النقاط الضبابية التشغيلية والزيادات غير المتوقعة في الميزانية.
تعتبر TrueFoundry الخيار الأنسب للمؤسسات التي تدير بالفعل أعباء عمل ضخمة في الذكاء الاصطناعي وتتطلع إلى توسيع بنيتها التحتية الحالية بدلاً من إدخال أدوات مجزأة. وتعد بنيتها الموحدة جاذبة بشكل خاص للمؤسسات التي تفضل إدارة مركزية للبنية التحتية للذكاء الاصطناعي من مزود واحد.
تعد المنصة أيضاً خياراً ممتازاً لفرق الهندسة التي تبحث عن حل مؤسسي غني بالميزات وسهل الإدارة يتضمن قدرات النشر، والمراقبة، والضبط الدقيق (Finetuning)، والتنظيم المدمجة. ويمكن للفرق التي تتبنى مسارات العمل القائمة على الوكلاء ومنظومة MCP الاستفادة من بساطتها التشغيلية، وتكاملاتها الواسعة، وعروض النشر السحابي الأصلية (Cloud-native).

Composio هي منصة تكامل للذكاء الاصطناعي تساعد المطورين على توصيل وكلاء الذكاء الاصطناعي بالتطبيقات الخارجية عبر بوابة MCP مُدارة. وهي توفر واجهة موحدة للوصول إلى مئات التكامالت الجاهزة، مما يلغي الحاجة إلى بناء ومتابعة الموصلات الفردية.
من خلال إدارة المصادقة والأدوات خلف الكواليس، تتيح Composio للفرق إمكانية بناء ونشر مسارات العمل المدعومة بالذكاء الاصطناعي بسرعة.

يعتمد مشروع Context Forge من IBM نهجًا قائمًا على الاتحاد (Federation-first) لإدارة MCP، مما يتيح لبوابات متعددة العمل بسلاسة عبر المناطق والبيئات ومكونات البنية التحتية المختلفة. وميزات مثل الاكتشاف الآلي، ومراقبة الحالة الصحية، وتجميع القدرات، تجعلها مناسبة تمامًا للنشرات Distributed المعقدة.
كما توفر المنصة مرونة مؤسسية قوية، حيث تدعم طرق مصادقة متعددة، وإدارة الاعتمادات المشفرة، والتوافق مع قواعد البيانات مثل PostgreSQL وMySQL وSQLite. وتتيح ميزة تجميع الخوادم الافتراضية تقديم خوادم MCP متعددة كنقطة نهاية واحدة، مما يسهل تفاعلات الوكلاء.
مع ذلك، يظل Context Forge مشروعًا في مرحلة التجربة الأولى (Alpha) دون دعم تجاري رسمي. ورغم قوته، فإن متطلبات إعداده وإدارته تجعله مناسبًا للمؤسسات التي تمتلك قدرات متطورة في مجال DevOps بدلاً من الفرق التي تبحث عن منصة MCP مُدارة بالكامل.

تتعامل Microsoft مع إدارة MCP كامتداد لمنظومة Azure السحابية بدلاً من كونها منصة مستقلة. يتيح ذلك للمؤسسات التي تستخدم Azure بالفعل دمج قدرات MCP في بنيتها التحتية السحابية الحالية، مما يقلل الحاجة إلى أدوات منفصلة.
تكمن قوتها الكبرى في التكامل الأصلي مع خدمات Azure. فخدمات مثل Azure AD (Entra ID) تبسط عملية المصادقة والتحكم في الوصول، بينما توفر Azure API Management تطبيق السياسات والوصول الآمن لـ APIs. كما يدعم التعامل مع Azure Container Apps وKubernetes نشر MCP بطريقة قابلة للتوسع باستخدام مسارات العمل السحابية المألوفة.
ورغم أن هذا النهج يعمل بفعالية مع المؤسسات التي تركز على Azure، إلا أنه قد يضيف تعقيداً ويجعل النشر عبر سحب متعددة (Multi-cloud) أو البيئات الهجينة أكثر تحدياً.

تركز Lasso Security على تأمين وكلاء الذكاء الاصطناعي ومسارات عمل MCP، حيث تعالج تحديات الرؤية والتحكم التي تظهر عند تفاعل الوكلاء مع الأدوات وأنظمة المؤسسات. تم تصنيف المنصة كـ Gartner Cool Vendor في مجال أمان الذكاء الاصطناعي، وهي مصممة لاكتشاف والتخفيف من المخاطر الخاصة بالذكاء الاصطناعي والتي قد تتغاضى عنها الأدوات الأمنية التقليدية.
تتيح بنيتها القائمة على الملحقات (Plugins) للمؤسسات إضافة قدرات مثل الاكتشاف الفوري للتهديدات، وحجب الرموز (Token Masking)، والفحص الأمني، والحواجز الأمنية للذكاء الاصطناعي حسب الحاجة. كما تعزز Lasso أمان سلسلة التوريد من خلال تحليل سمعة الأدوات، مما يساعد الفرق على تقييم مدى موثوقية خوادم والتكاملات الخاصة بـ MCP.
مع التركيز القوي على مراقبة سلوك الوكلاء، ومنع الوصول غير المصرح به، وحماية البيانات الحساسة، تعد Lasso مناسبة جداً للبيئات الخاضعة للأنظمة والاهتمامات الأمنية العالية.
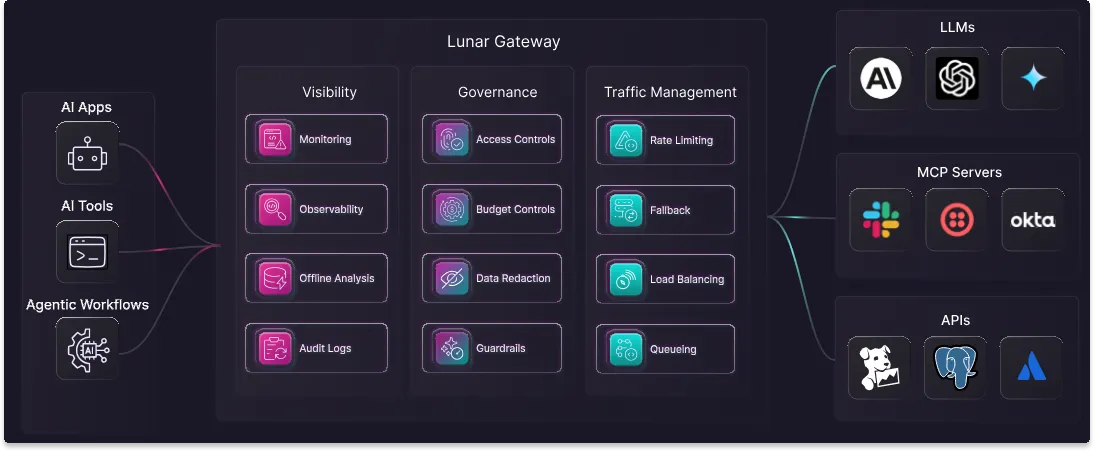
Lunar.dev MCPX هي بوابة MCP موجهة للمؤسسات بُنيت لمركزية وتأمين التفاعلات بين الوكلاء والأدوات عبر طبقة تحكم واحدة. تكمن قوتها الأساسية في الحوكمة، والتحكم في الوصول، وإمكانية التدقيق، مما يجعلها مناسبة للمؤسسات التي تحتاج لرؤية كاملة لكيفية تفاعل وكلاء الذكاء الاصطناعي مع الأنظمة والأدوات الداخلية.
تمكّن المنصة من تطبيق سياسات دقيقة، مما يسمح للفرق بالتحكم في الأدوات والإجراءات والصلاحيات المتاحة لوكلاء أو مستخدمين محددين. وميزات مثل سجلات التدقيق غير القابلة للتغيير والإدارة المركزية للأسرار تساعد في تعزيز الأمان والامتثال والإشراف التشغيلي.
على الرغم من تركيزها على الحوكمة، تحافظ MCPX على زمن استجابة منخفض، مما يسمح للمؤسسات بتطبيق الضوابط الأمنية دون التأثير بشكل كبير على أداء الوكلاء.
MintMCP هي بوابة MCP مخصصة للمؤسسات صُممت لمساعدة المنظمات على إدارة وصول وكلاء الذكاء الاصطناعي بأمان وعلى نطاق واسع. مع التركيز الشديد على الحوكمة والامتثال والتحكم المركزي، تمكّن الشركات من تحويل خوادم MCP إلى خدمات مُدارة جاهزة للإنتاج مع الحفاظ على الرؤية والإشراف.
إحدى ميزاتها البارزة هي إدارة الوصول القائمة على الأدوار (RBAC). بدلاً من كشف جميع الأدوات لكل مستخدم أو وكيل، تتيح MintMCP للفرق إنشاء نقاط نهاية مخصصة تحتوي فقط على الصلاحيات المطلوبة لمهام محددة. هذا يقلل من المخاطر الأمنية مع الحفاظ على المرونة.
كما تبسط المنصة النشر المؤسسي من خلال استضافة MCP بضغطة زر واحدة، والمصادقة المدمجة عبر OAuth 2.0 وSAML وSSO، والمراقبة الفورية، وسجلات التدقيق التفصيلية. ودعم الأنظمة المؤسسية الشهيرة يعزز التبني في البيئات الخاضعة للامتثال.
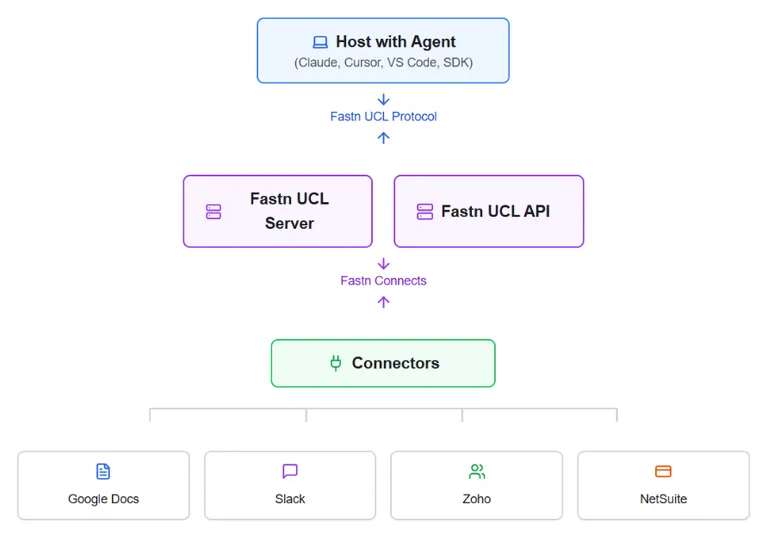
تقدم Unified Context Layer (UCL) نفسها كمنصة "Vercel لـ MCP"، حيث توفر بيئة مُدارة بالكامل لبناء ونشر وتوسيع خوادم MCP ووكلاء الذكاء الاصطناعي. هدفها الرئيسي هو تقليل تعقيد البنية التحتية حتى تتمكن الفرق من التركيز على تطوير التطبيقات بدلاً من التكاليف التشغيلية.
تتبع المنصة نموذج PaaS كاملاً، حيث تجمع بين بنية تحتية لا تتطلب الصيانة ومنظومة واسعة تضم أكثر من 1,000 أداة وتكامل مسبق الصنع. هذا النهج "البناء + الشراء" يجعله مفيدًا بشكل خاص لفرق SaaS والمطورين الذين يتطلعون لتسريع تطوير منتجات الذكاء الاصطناعي دون إدارة طبقات استضافة أو تنظيم منفصلة.
تستهدف UCL أيضًا احتياجات المؤسسات من خلال بنية متعددة المستأجرين (Multi-tenant)، وبنية تحتية جاهزة للامتثال، وضمانات توفر عالية. الدعم لمعايير مثل SOC 2 وISO وHIPAA وPCI، إلى جانب اتفاقية مستوى الخدمة (SLA) وقت تشغيل بنسبة 99.9%، يجعلها مناسبة لنشرات الذكاء الاصطناعي على مستوى الإنتاج.

Obot هي بوابة MCP مفتوحة المصدر صُممت للمؤسسات التي تفضل استضافة وإدارة البنية التحتية للذكاء الاصطناعي الخاصة بها بنفسها. وتوفر طبقة تحكم مركزية لربط وكلاء الذكاء الاصطناعي بالأدوات الخارجية مع الإبقاء على البيانات والأمان والحوكمة داخل بيئة المؤسسة الخاصة.
مع دعم نشر Kubernetes، ومزودي الهوية المؤسسية، وخوادم MCP المدمجة والمخصصة، تعد Obot خيارًا قويًا للفرق التي تسعى لتجنب الانغلاق مع المورد والحفاظ على التحكم التشغيلي الكامل.
توسع Workato منصتها المؤسسية الراسخة لـ iPaaS إلى منظومة MCP من خلال تمكين المؤسسات من تقديم مسارات العمل والتكاملات الحالية لوكلاء الذكاء الاصطناعي عبر نقاط نهاية MCP آمنة. بدلاً من بناء بوابة MCP منفصلة، تفيد المنصة من بنيتها التحتية الناضجة للأتمتة، مما يسمح للمؤسسات بإعادة استخدام مسارات العمل المحكومة والتكاملات وسياسات الأمان الموجودة بالفعل في بيئة الإنتاج.
تكمن الميزة الرئيسية في شبكة التكامل الواسعة التي يوفرها. بفضل أكثر من 12,000 تطبيق وموصل، يتيح Workato لـ AI agents الاتصال بسرعة بالأنظمة المؤسسية المعقدة دون الحاجة إلى تطوير عمليات تكامل مخصصة. كما يمكن تعديل "الscript" الحالية منخفضة البرمجة (low-code recipes) إلى مسارات عمل تدعم MCP، مما يسرع اعتماد AI عبر العمليات التجارية.
يعطي Workato الأولوية للحوكمة والامتثال والموثوقية على حساب التجريب الخفيف أو الأداء ذو التأخير المنخفض للغاية (ultra-low-latency). إن محرك الأتمتة وضوابط الأمان من الدرجة المؤسسية تجعله مناسباً بشكل خاص للمؤسسات الكبيرة التي تستخدم بالفعل منظومة Workato. ومع ذلك، فإن تصميمه الموجه للمؤسسات وتكلفته العالية قد يجعلانه أقل مثالية للفرق الأصغر أو الشركات الناشئة.
تأتي كل MCP gateway نقاط قوة خاصة بها، لذا يعتمد الخيار الصحيح على احتياجاتك. قبل اختيار المنصة، قم بملائمة متطلباتك مع الحل الذي يناسبها بشكل أفضل.
تتطور سوق MCP Gateway بسرعة، ولكن هناك بعض التوجهات الواضحة التي بدأت بالظهور. توازن المنصات الأكثر نجاحاً بين الأمان، والبساطة التشغيلية، والمرونة المعمارية.
مع وصول AI agents إلى المزيد من الأنظمة المؤسسية، أصبحت الحوكمة القوية و observability المركزية أمرين أساسيين وليسا اختياريين. في الوقت نفسه، تحتاج المؤسسات إلى بنية تحتية قابلة للتوسع والتكيف لدعم أعباء العمل المتزايدة لـ agentic دون تعقيدات إضافية.
تُعد MCP gateways مجرد الطبقة الأولى من بنية تحتية أوسع لـ AI والتي ستشمل أيضاً تنسيق الـ agents والاتصال فيما بينها. الموردون الذين يتجاوزون الدعم الأساسي للبروتوكول ويحلون التحديات المؤسسية الحقيقية المتعلقة بالأمان، والتوسع، والموثوقية هم من سيقودون المرحلة القادمة من هذه المنظومة.
احجز عرضاً توضيحياً وشاهد TrueFoundry في العمل بشكل عملي
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



تُعد TrueFoundry أفضل بوابة MCP للمؤسسات بفضل ميزات الحوكمة على مستوى الإنتاج التي توفرها، مثل التحكم في الوصول المستند إلى الأدوار (RBAC) وإدارة الأسرار. فهي توفر مستوى تحكم مُدارًا يسمح للمؤسسات بنشر وتوسيع نطاق الاتصالات عبر السحابات الهجينة، مع الحفاظ على معايير الأمان والتدقيق الصارمة المطلوبة لأعباء عمل الذكاء الاصطناعي عالية المخاطر.
لتقييم أفضل بوابة MCP، قيّم ضوابطها الأمنية، وقدرات التوجيه، وقابلية التوسع، وقابلية المراقبة، وسهولة دمجها مع بنيتك التحتية الحالية. يجب أن يدير الحل القوي الوصول إلى خوادم MCP بشكل آمن، ويتعامل مع حركة المرور بموثوقية، ويوفر رؤية واضحة للمراقبة، ويتناسب بسلاسة مع بيئة الإنتاج الخاصة بك.
بوابة MCP الأكثر أمانًا هي تلك التي توفر آليات مصادقة قوية، وتحكمًا في الوصول مستندًا إلى الأدوار، واتصالات مشفرة، وتطبيقًا مركزيًا للسياسات. يعتمد الأمان أيضًا على مدى تكامل البوابة مع موفري الهوية وحمايتها لبيانات اعتماد الأدوات في بيئات الإنتاج.
بوابة MCP من TrueFoundry هي خيار ممتاز. إنها مصممة لأنظمة الذكاء الاصطناعي الإنتاجية، وتوفر تحكمًا آمنًا في الوصول، وتوجيهًا قابلاً للتطوير، وقابلية المراقبة، وحوكمة على مستوى المؤسسات. إنها مناسبة تمامًا للفرق التي تحتاج إلى تحكم مركزي في خوادم MCP مع الحفاظ على الموثوقية والبساطة التشغيلية.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















