


October 29, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Blazingly fast way to build, track and deploy your models!
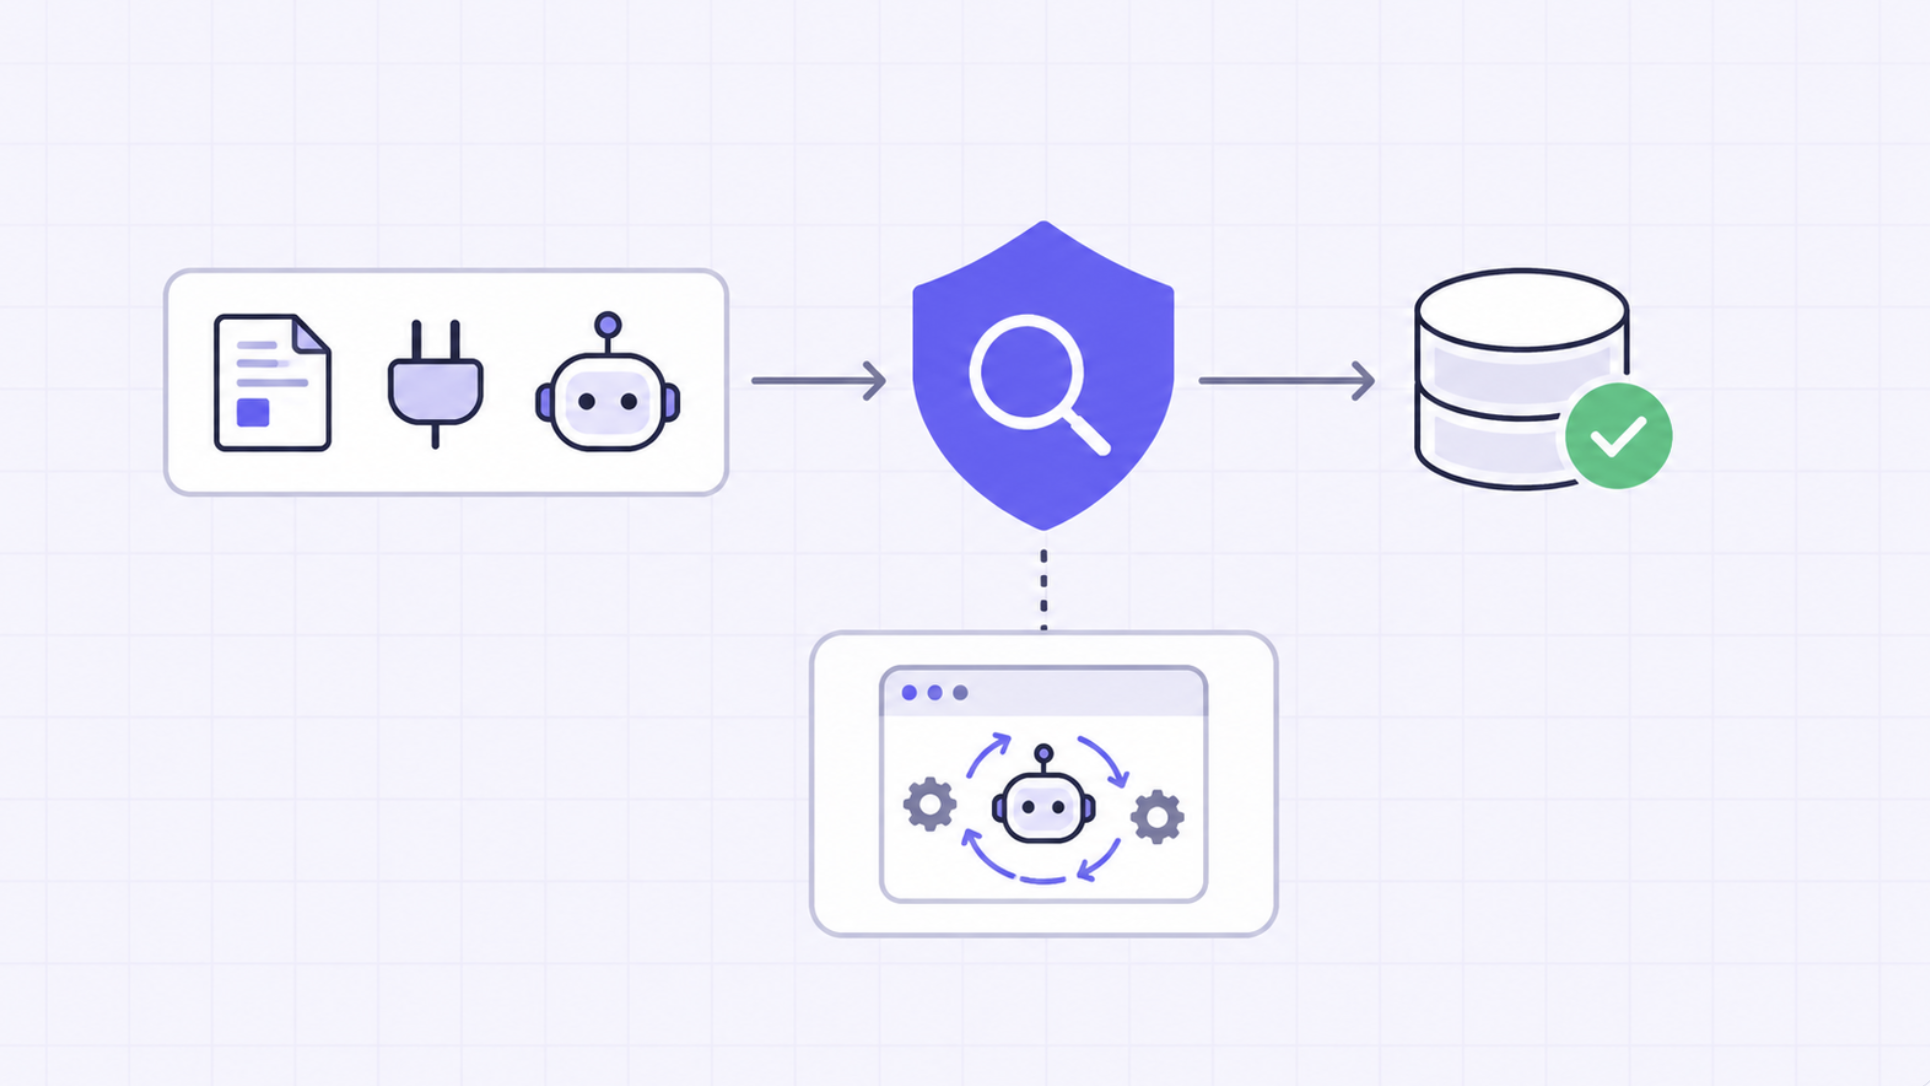
تعمل مكونات الوكيل القابلة لإعادة الاستخدام على تسريع عملية التسليم. كما أنها تستورد التعليمات، والرموز البرمجية، والتبعيات، وبيانات الاعتماد، ونطاق الأدوات، وحركة المرور الصادرة إلى بيئة التشغيل. لذلك، يتطلب الأمن قرار قبول مرتبط بإصدار محدد، وليس مجرد شارة ثقة مرتبطة باسم.
، وصور الحاويات، وقوالب الخدمة. يمكن للمهارة أن تشفر إجراء تشغيلي عالي القيمة. ويمكن لخادم MCP تحويل واجهة برمجة تطبيقات داخلية إلى سطح أداة قابل للاكتشاف. كما يمكن للوكيل الجاهز ضغط أسابيع من عمل التنسيق في نقطة بداية قابلة للنشر. وهذا مفيد تحديداً لأن المكون يجلب معه سلوكه الخاص.
تلك الخاصية ذاتها تخلق المشكلة الأمنية. فمكون الوكيل ليس مجرد كود مصدري؛ فقد يحتوي على تعليمات بلغة طبيعية تغير سلوك النموذج، أو نصوص برمجية ذات تأثيرات وقت التثبيت، أو مكتبات تابعة لجهات خارجية، أو تدفقات بيانات اعتماد، أو مخططات أدوات، أو وجهات مسموح بها، أو افتراضات حول من يحق له التصريح بإجراء ما. لا يزال فحص البرامج الضارة التقليدي ضرورياً، لكنه لا يجيب عما إذا كانت تعليمات تبدو حميدة قد تتسبب في كشف أسرار، أو ما إذا كان يمكن ربط أداة للقراءة فقط بمسار كتابة، أو ما إذا كان التثبيت يصل إلى نقطة نهاية غير معلنة.
التجريد الصحيح هو خط أنابيب للتحكم في القبول للإصدارات التي تحمل سلوكاً معيناً. يجب أن يرتبط القرار بحالة غير قابلة للتغيير، وأن يتناسب عمق المراجعة مع القدرات، وأن يتم اختبار السلوكيات غير المؤكدة في بيئة معزولة، وأن تنتهي صلاحية القرار عند تغير الحقائق الجوهرية.
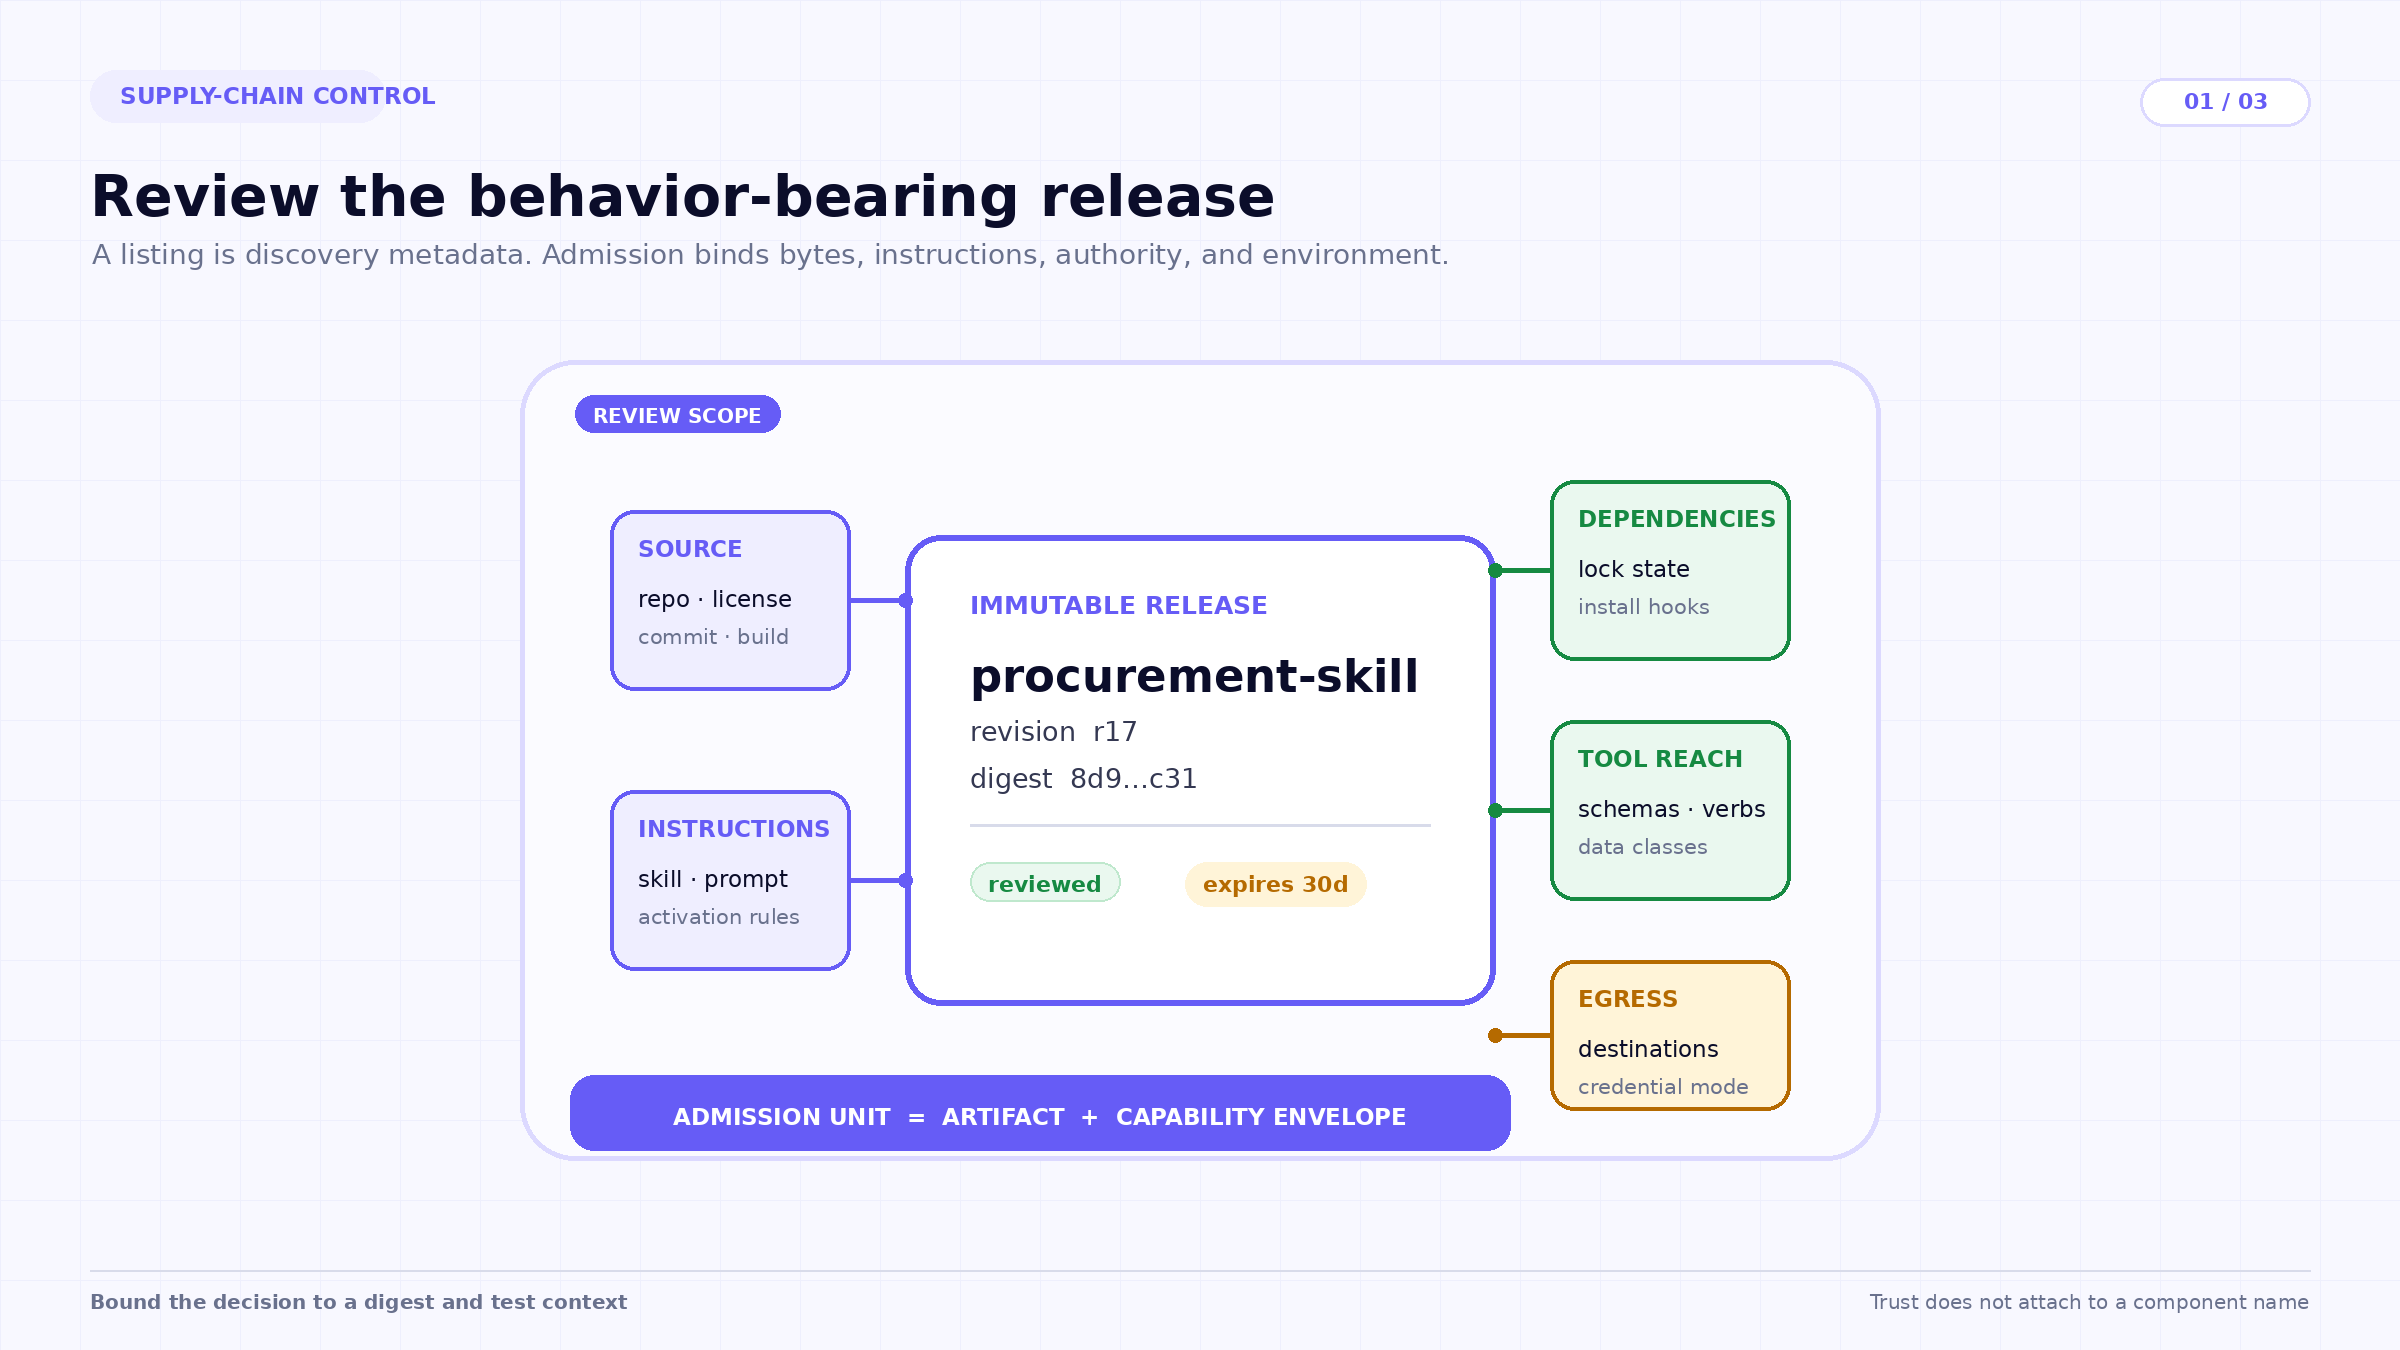
تبدأ هوية الإصدار العملية بالتزام مصدر غير قابل للتغيير أو ملخص للمحتوى. يجب أن تسجل أيضاً المستودع والناشر، والترخيص، ووصفة البناء، وحالة قفل التبعيات، وملفات التعليمات المضمنة، والأدوات المكشوفة، والأسرار المطلوبة، ووجهات الشبكة، وفئات البيانات، وخطوات التثبيت. الهدف ليس إنشاء أعمال ورقية لذاتها، بل جعل القرار قابلاً للتكرار: يجب أن يكون المراجع قادراً على تحديد البايتات والقدرات التي تم تقييمها بدقة.
هنا تختلف سلاسل توريد الوكلاء عن المكتبات العادية. يمكن لإصدارين لهما نفس الكود القابل للتنفيذ أن يتصرفا بشكل مختلف إذا اختلفت تعليماتهما. ويمكن لوكيلين لهما نفس المطالبات (prompts) أن يحملا مخاطر مختلفة إذا تلقى أحدهما أداة مالية وتلقى الآخر أداة بحث عامة. ينبثق السلوك الفعلي للمكون من الأداة، وسياق النموذج وبيئة التشغيل، والصلاحيات المتاحة عند التنفيذ. لذلك، يحتاج البيان (manifest) إلى حقائق الأداة وغلاف القدرات الذي تم اختبار المكون فيه؛ فالمخلص وحده لا يمكنه وصف السلوك الناتج.
لا يستحق كل مكون نفس مسار المراجعة. فالمهارة التي تعتمد على النصوص فقط وتلخص مستنداً عاماً لها سطح مختلف عن خادم MCP يمكنه تدوير بيانات اعتماد الإنتاج. لكن "عدم وجود كود قابل للتنفيذ" لا يعني "عدم وجود مخاطر أمنية". يمكن أن تحتوي التعليمات على رموز Unicode مخفية، أو توجيهات مشفرة، أو قواعد تفعيل مضللة، أو خطوات لتسريب البيانات، أو توجيهات لتوسيع الصلاحيات. وعلى العكس من ذلك، قد يكون خادم صغير يحتوي على كود مصدري منخفض المخاطر إذا كان يغلف نقطة نهاية موثقة للقراءة فقط، ويستخدم تبعيات مثبتة، ولا يملك صلاحية الوصول لبيانات الاعتماد، ولا يمكنه الوصول إلى شبكات عشوائية.
يأخذ المصنف المفيد في الاعتبار خمسة أبعاد على الأقل: التنفيذ، وحساسية البيانات، والصلاحيات، وحركة المرور الصادرة، والقدرة مزدوجة الاستخدام. يسأل التنفيذ عما إذا كان المكون يحتوي على نصوص برمجية، أو خطافات تثبيت، أو وصول إلى الصدفة (shell)، أو تحميل ديناميكي. تسأل البيانات عن التصنيفات التي يمكنه قراءتها أو إصدارها. تسأل الصلاحيات عما إذا كانت الأدوات المكشوفة للقراءة فقط، أو قابلة للعكس، أو متغيرة، أو مدمرة. تسأل حركة المرور الصادرة عما إذا كانت الوجهات ثابتة، أو خاضعة للسياسة، أو عشوائية. تسأل القدرة مزدوجة الاستخدام عما إذا كان المكون قادراً على المسح، أو الاستغلال، أو التلاعب ببيانات الاعتماد، أو تغيير عناصر التحكم الأمنية حتى عندما يكون غرضه المعلن دفاعياً.
يجب أن يحدد التصنيف عناصر التحكم، وليس فقط أولوية قائمة الانتظار. قد تخضع مهارة نصية منخفضة المخاطر لفحوصات هيكلية، واكتشاف المحتوى المخفي، وتحليل التعليمات، واختبار سلوك محدود. أما خادم MCP المتغير فيجب أن يضيف تحليل التبعيات وتدفق الأسرار، وفحص المخططات، ومراجعة المصادقة، والتنفيذ الديناميكي المقيد، واختبارات سلبية للعمليات غير المصرح بها. قد يتطلب المكون القادر على القيام بأعمال أمنية هجومية قرار سياسة منفصلاً قبل بدء المراجعة الفنية على الإطلاق.
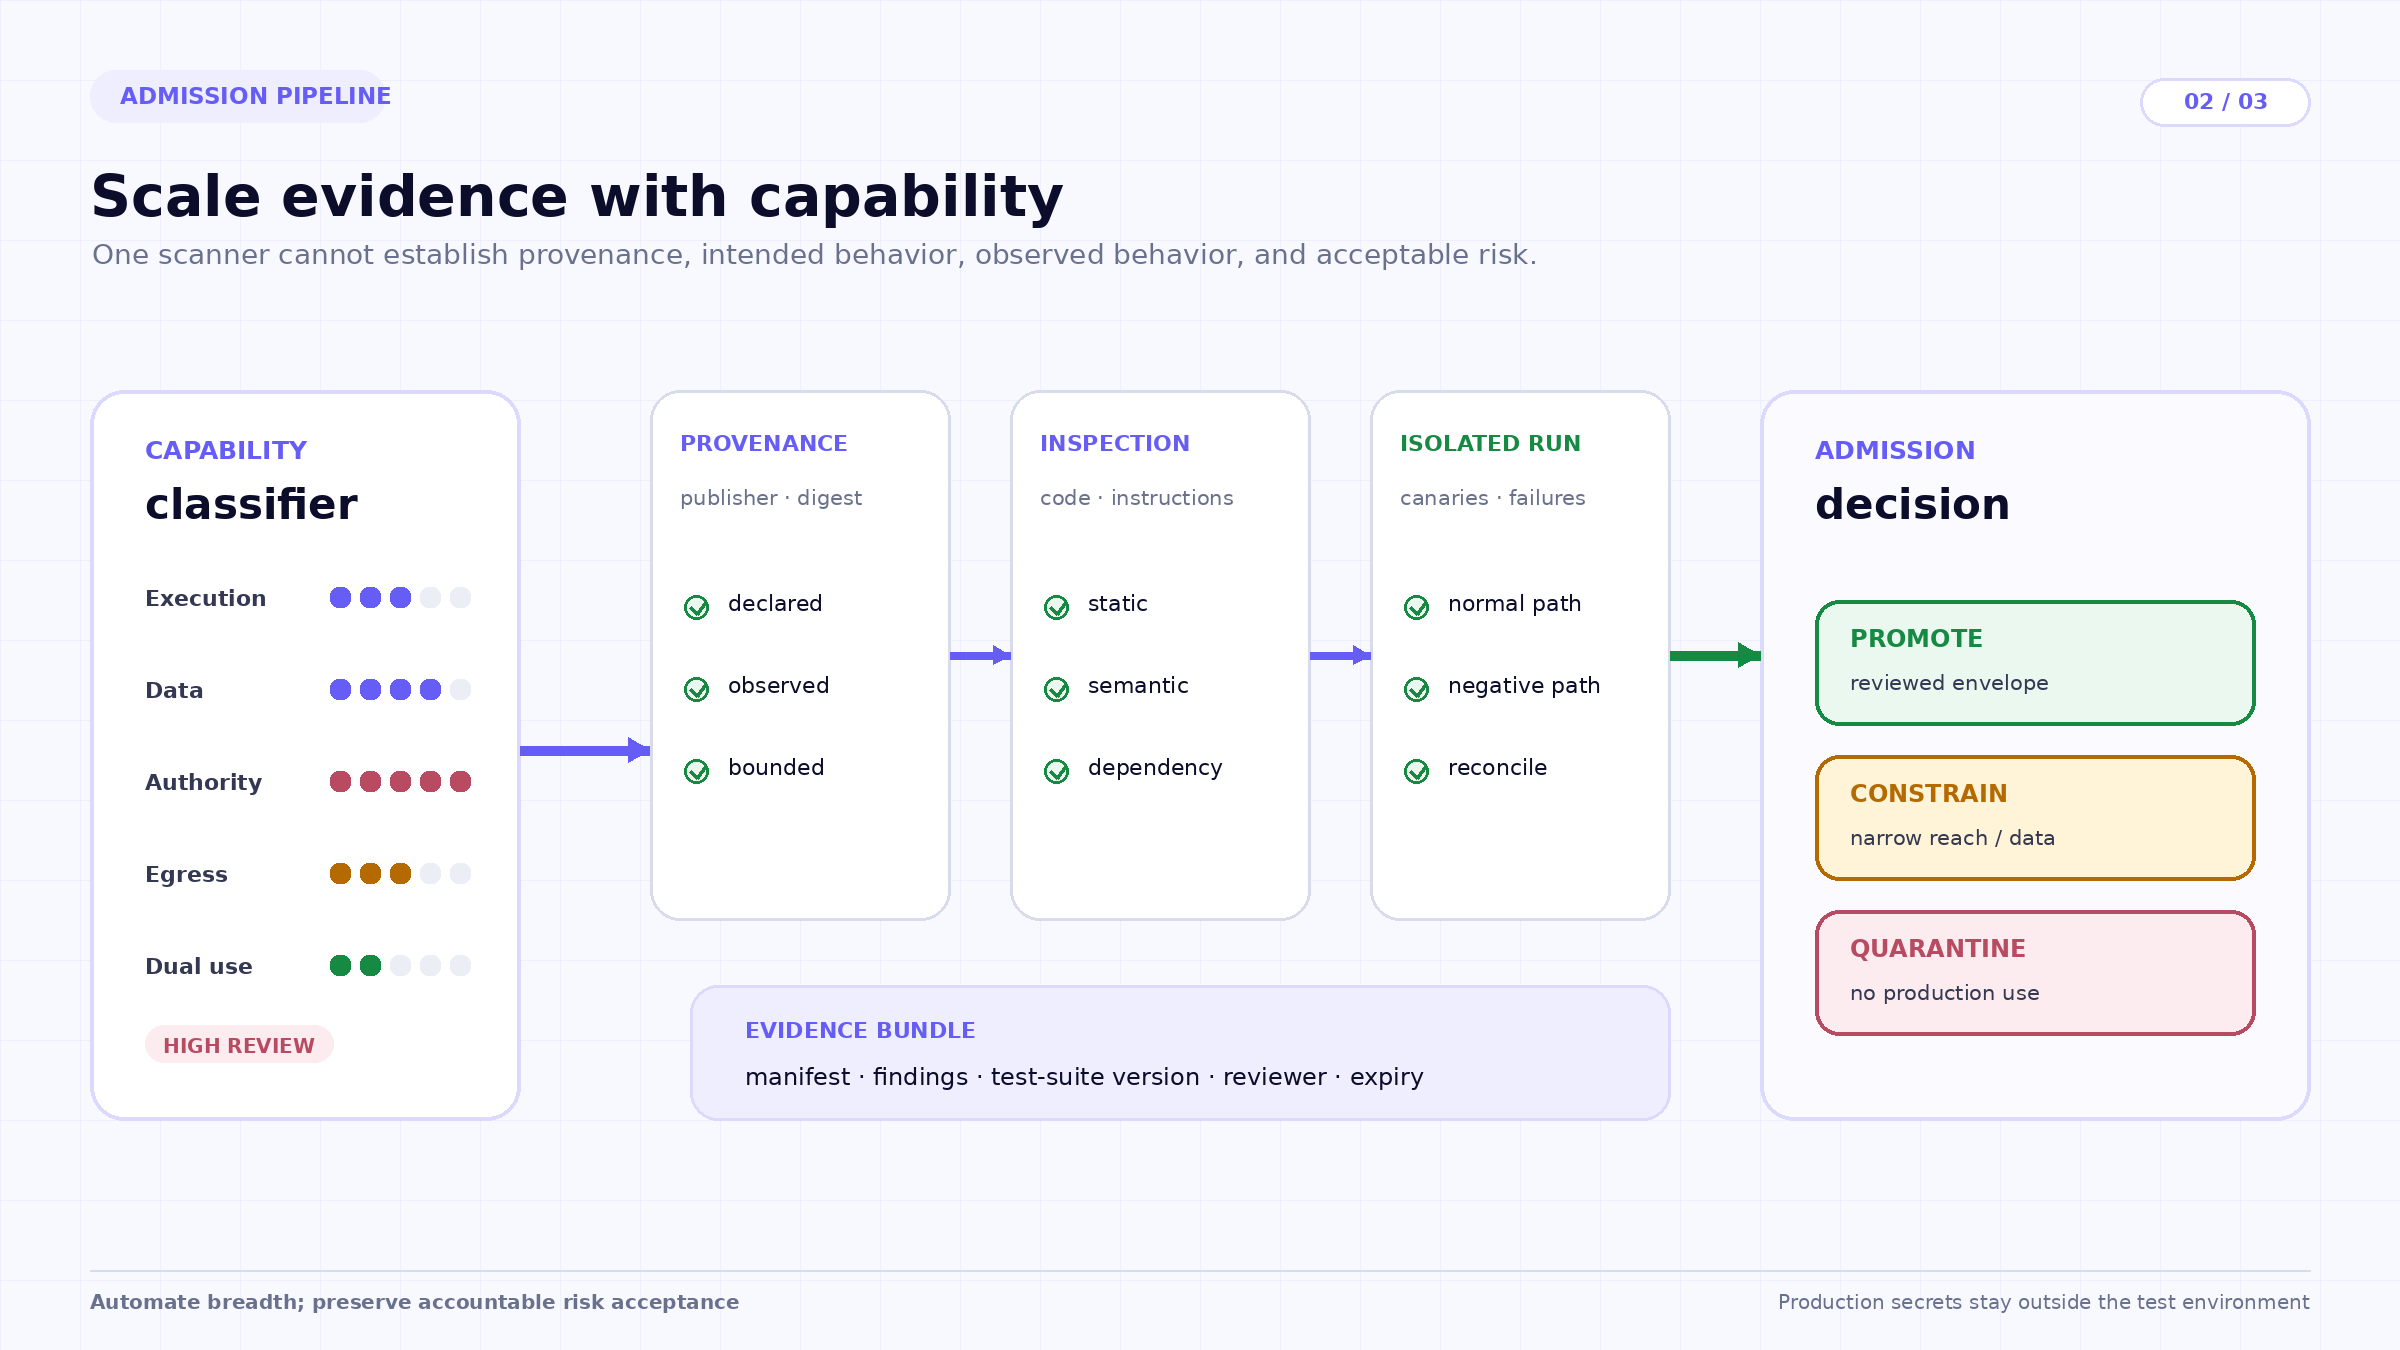
تكون المراجعة الثابتة أقوى عندما تكون الحقائق مرئية في الأدوات: التبعيات الضعيفة، ومراجع Git غير المثبتة، وخطافات التثبيت المشبوهة، والأسرار المضمنة برمجياً، والنصوص المشوشة، وإعلانات الأدوات المفرطة، أو عدم تطابق الترخيص. تفحص المراجعة الدلالية ما تطلبه التعليمات من النموذج، والظروف التي تفعلها، وما إذا كان المكون يحاول تجاوز سياسة ذات أولوية أعلى. لا يثبت أي من النمطين سلوك وقت التشغيل بشكل موثوق.
يجب أن تقوم المراجعة الديناميكية بتثبيت المكون وتشغيله في بيئة نظيفة ومجهزة بأدوات قياس. ابدأ بالخطوات الموثقة؛ فالحيود عنها بحد ذاته يعد اكتشافاً. امنح البيئة بيانات اعتماد اصطناعية وبيانات اختبار (canary)، وقيد وجهات الشبكة، وسجل نشاط الملفات والعمليات، واكشف فقط عن موارد الاختبار. يجب ألا تتطلب بيئة المراجعة أبداً بيانات اعتماد إنتاج حقيقية؛ فإذا كان الاختبار يعتمد عليها، فإن تصميم الاختبار قد تجاوز بالفعل حدود الثقة التي من المفترض أن يقيمها. قم بتنفيذ المهام العادية، والمدخلات المشوهة، والمحتوى المحقون، والأذونات المرفوضة، والرموز منتهية الصلاحية، وفشل الأدوات، والإلغاء. قارن الإجراءات الملاحظة بالبيان. يمكن أن تكون الوجهة غير المعلنة أو محاولة قراءة ملف أمراً مهماً حتى لو لم تخرج أي بيانات من بيئة الاختبار المعزولة.
لا تزال المراجعة البشرية ضرورية للتعامل مع حالات الغموض وقبول المخاطر. يمكن للأنظمة المؤتمتة تصنيف النتائج واختبار نطاقات واسعة، ولكن يجب أن يتخذ شخص مسؤول القرار بشأن ما إذا كان التباين يمثل فشلاً ذريعاً، أو حالة استخدام مقيدة، أو مخاطرة مقبولة. تتطلب المخاطر المقبولة وجود مالك، ومبررات، ونطاق، وتاريخ انتهاء. إن عبارة "النموذج لم يحددها" لا تُعد سجلاً للموافقة.
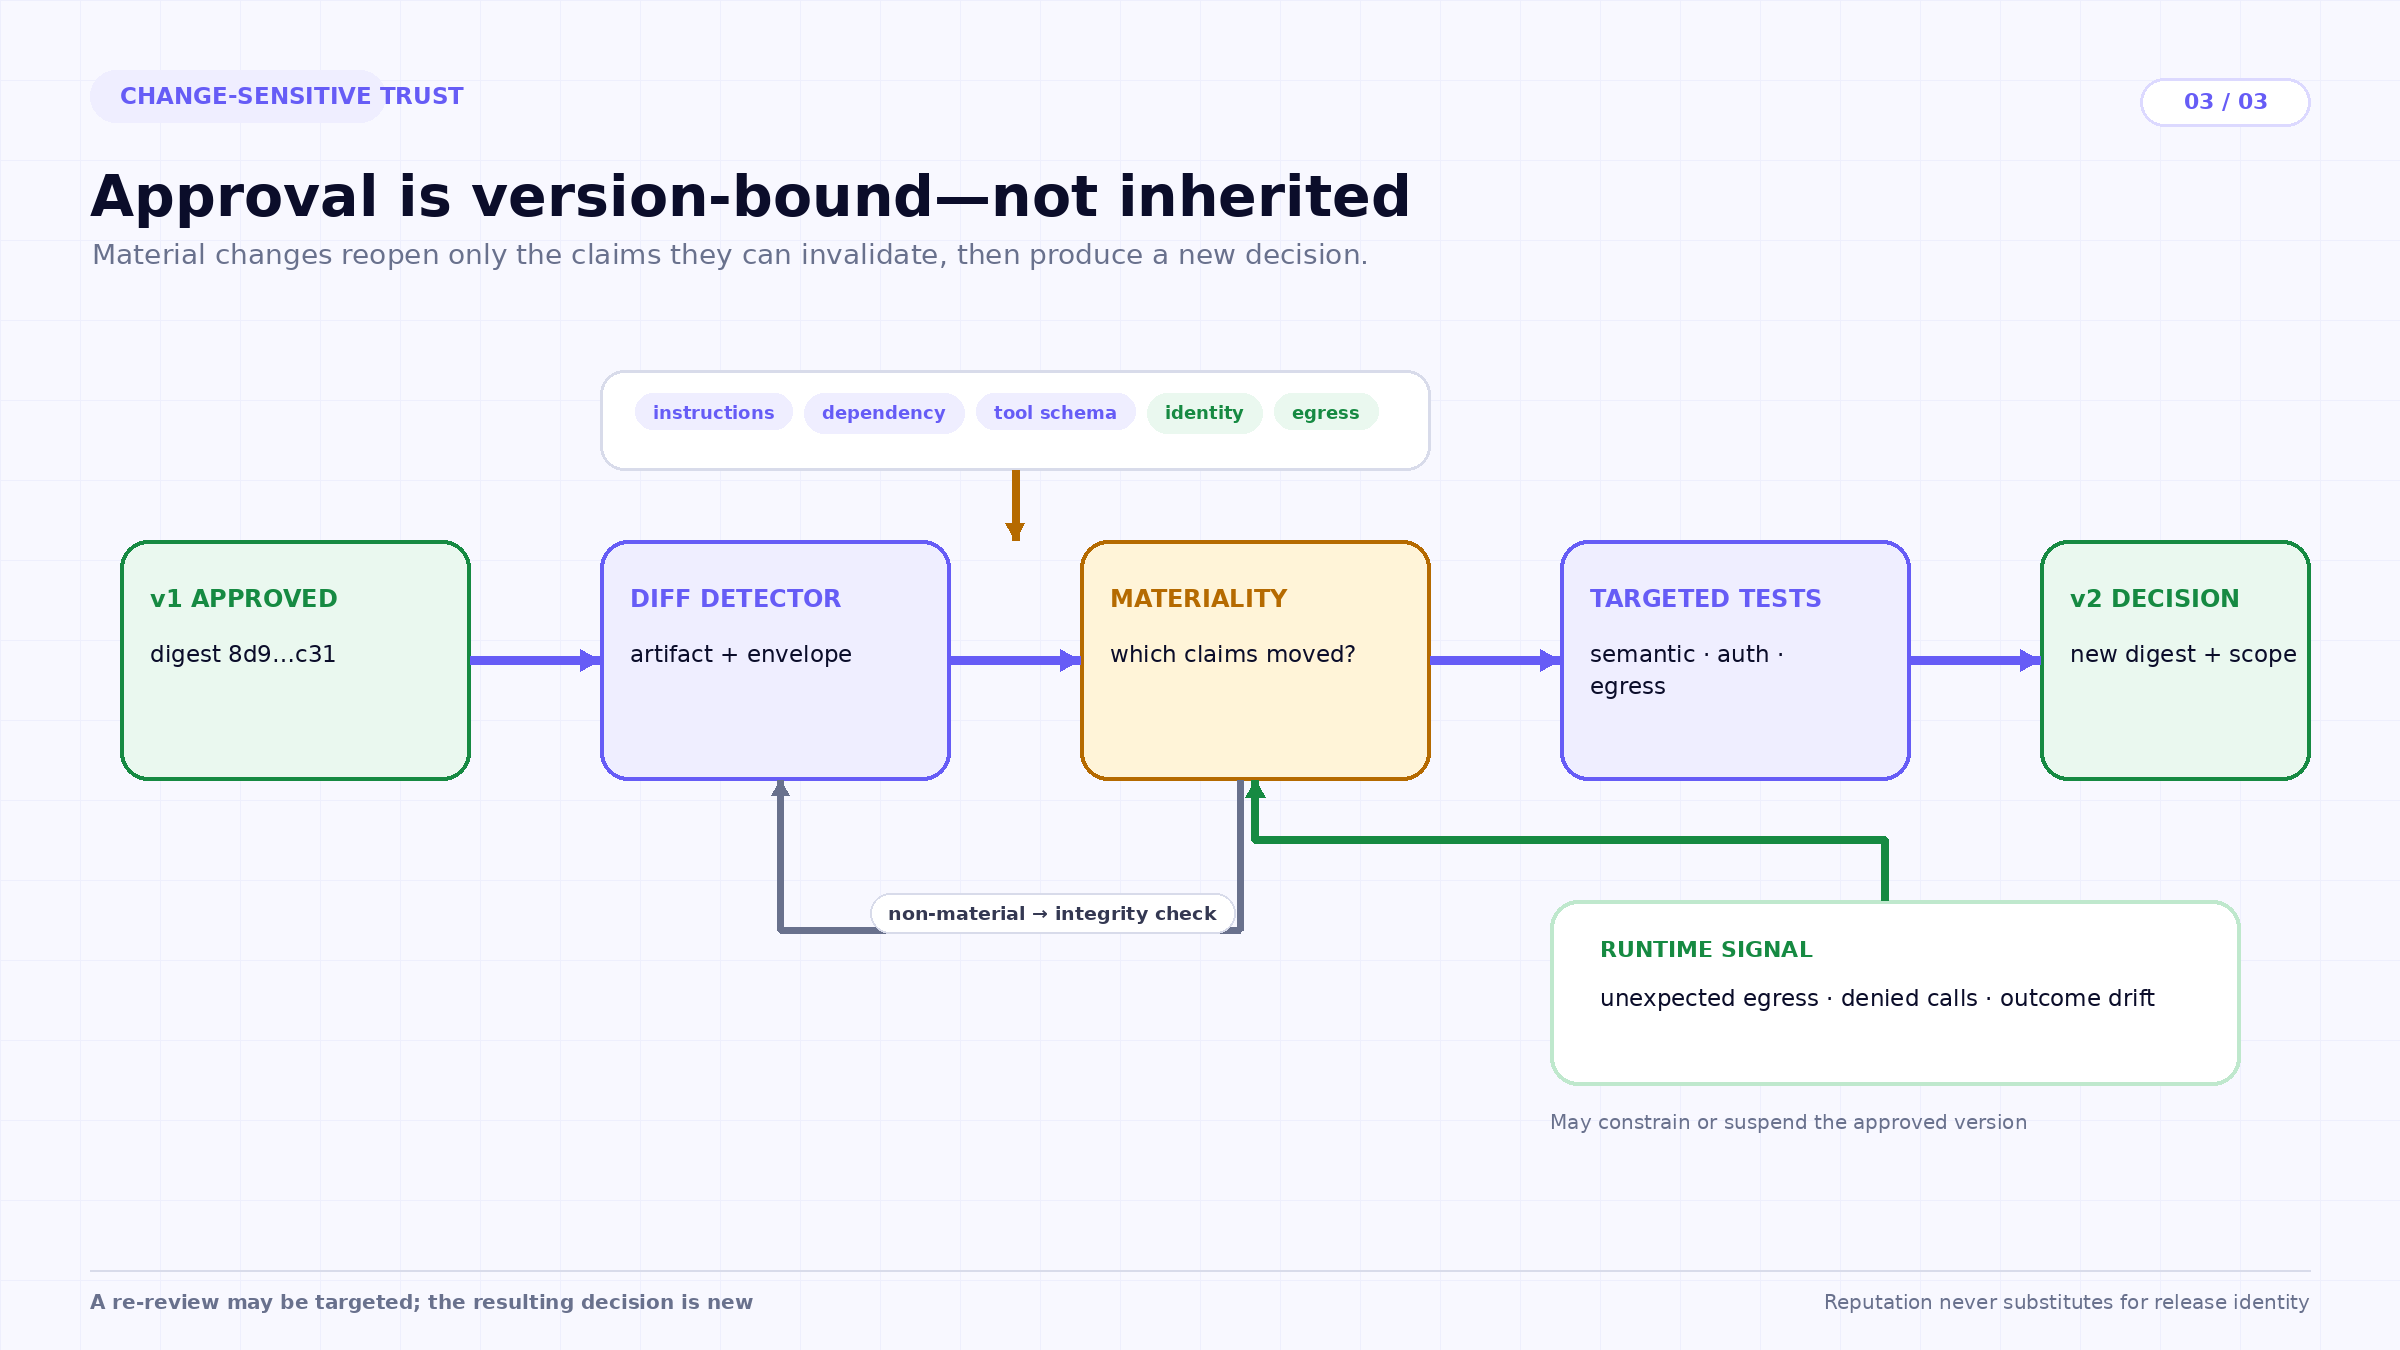
يجب ألا تكتفي عملية الترقية بإظهار علامة خضراء فقط. ينبغي أن يربط سجل القرار بين ملخص الإصدار، ومدخلات البناء، ونطاق القدرات، وإصدار مجموعة الاختبار، والمراجع، والنتائج المعروفة، وتاريخ الانتهاء. يحتاج المستخدمون إلى نطاق قدرات يتضمن: الإصدار المعتمد، والبيئات المسموح بها، والهويات المسموح لها، ومجموعة الأدوات، وفئات البيانات، وسياسة الخروج، والموافقات المطلوبة، ومتطلبات بيئة الاختبار (Sandbox)، ومجموعة التقييم، والقيود المعروفة، وتاريخ الانتهاء أو محفزات إعادة المراجعة. لا ينبغي للمكون الذي تمت مراجعته للبيانات الاصطناعية وأدوات القراءة فقط أن يصبح معتمداً تلقائياً وبشكل غير معلن لاستخدام بيانات اعتماد الإنتاج وعمليات التعديل.
يعمل النطاق أيضاً على الفصل بين جودة المكون ومسؤولية النشر المحلي. فخادم MCP الذي تمت مراجعته مركزياً قد يظل عرضة للنشر بشكل سيئ، كأن يُمنح صلاحيات وصول مفرطة، أو يُتاح لجهات تعاون واسعة النطاق، أو يُمنح وصولاً غير مقيد للخارج. وعلى العكس من ذلك، قد يكون المكون الذي يحتوي على نتيجة محدودة قابلاً للاستخدام ضمن نطاق محلي أكثر صرامة. تحدد عملية القبول الحد الأقصى لحالة الأمان المراجعة؛ ويمكن للنشر أن يضيق هذا النطاق، لكن لا ينبغي له توسيعه دون اتخاذ قرار جديد.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد

















