



November 16, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Updated: November 3, 2026
Published: July 2, 2026
Blazingly fast way to build, track and deploy your models!
تتحرك فرق LLM الحديثة بسرعة، لكنها تحتاج أيضًا إلى أمان ذكاء اصطناعي عملي وحقيقي. لقد قمنا بالربط مع العديد من مزودي دروع الحماية (guardrails)، ونقدم تكاملاً آخر لعملائنا من المؤسسات - تكامل Pangea مع AI gateway من TrueFoundry، حتى تتمكن الفرق من اكتشاف prompt-injection وتنقيتها من البيانات الحساسة وتطبيق سياسات المحتوى دون إعادة تعديل بنيتها البرمجية.
يوفر Pangea مجموعة من خدمات الأمان القابلة للبرمجة والمصممة خصيصًا لأحمال عمل الذكاء الاصطناعي - وأبرزها AI Guard لاكتشاف المحتوى المنطوي على مخاطر وتطبيق السياسات، وRedact للإزالة التلقائية للبيانات الحساسة. ويقدم مفهوم الوصفات (recipes): وهي تكوينات حماية قابلة للإعادة الاستخدام تحددها في لوحة تحكم Pangea وتستدعيها من تطبيقك أو منصتك. إن إدخال Pangea في AI gateway الخاص بك يعني أنه يمكنك تطبيق إجراءات الحماية هذه على كل طلب واستجابة عبر مختلف المزودين والنيابة والموديلات والأدوات والوكلاء دون المساس بمسارات كود التطبيق.
المقاييس الرئيسية لتقييم Gateway
| المعيار | ما الذي يجب عليك تقييمه؟ | الأولوية | TrueFoundry |
|---|---|---|---|
| Zaman التجاهل (Latency) | هل يضيف زمنيًا إضافيًا أقل من 10ms p95 لـ time-to-first-token؟ | ضروري جدًا | ✅ مدعوم |
| إقامة البيانات (Data Residency) | هل يحتفظ بالسجلات داخل منطقتك (الاتحاد الأوروبي/الولايات المتحدة)؟ | يعتمد على حالة الاستخدام | ✅ مدعوم |
| التوجيه المستند إلى زمن التجاهل | هل يعيد التوجيه تلقائيًا بناءً على زمن التجاهل/الأعطال في الوقت الفعلي؟ | ضروري جدًا | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | هل يمكن تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جدًا | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | هل يمكن تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جدًا | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | هل يمكن تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جدًا | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | هل يمكن تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جدًا | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | هل يمكن تدوير المفاتيح أو إلغاؤها دون توقف الخدمة؟ | ضروري جدًا | ✅ مدعوم |

على مستوى عالٍ:
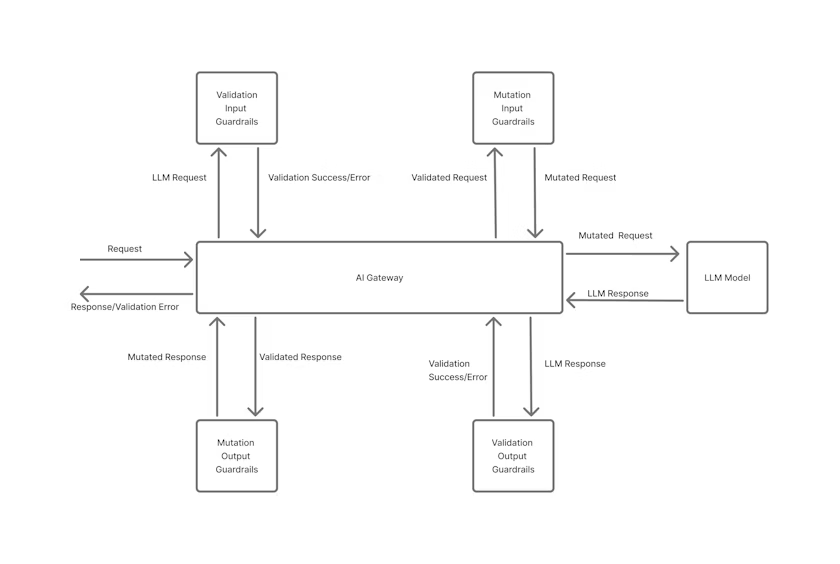
يمكنك إرفاق فحوصات Pangea بأي من هذه المراحل:
يتم تهيئتها كـ "حراس" (guards) في الـ gateway، مع اختيار Pangea كمزود.
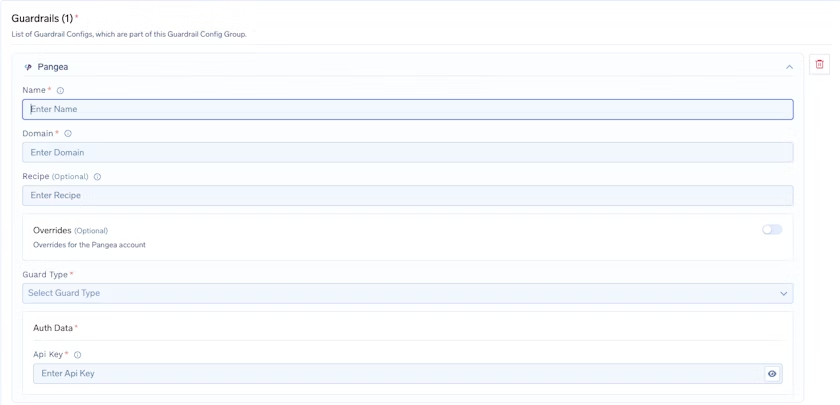
لإضافة تكامل Pangea، ابدأ بإدخال اسم لمجموعة دروع الحماية الخاصة بك ثم أضف أي متعاونين ينبغي أن يمتلكوا صلاحيات لإدارة أو استخدام هذه المجموعة. بعد ذلك، قم بتهيئة تكوين Pangea (Pangea Config) عبر منحها اسمًا وتحديد النطاق (domain) الخاص بمزود السحابة والمنطقة التي تم إعداد مشروع Pangea فيها. على سبيل المثال، إذا كان نقطة النهاية (endpoint) الخاصة بك هي https://<service_name>.aws.us-west-2.pangea.cloud/v1/text/guard، فإن النطاق الذي يجب إدخاله هو aws.us-west-2.pangea.cloud. يمكنك أيضًا اختياريًا تقديم مفتاح الوصفة (recipe)، الذي يشير إلى تكوين محدد مسبقًا في لوحة تحكم مستخدم Pangea يحدد القواعد التي يجب تطبيقها على النص، مثل إبطال مفعول عناوين URL الخبيثة. إذا كنت ترغب في تطبيق إعدادات مخصصة تتجاوز التكوين الافتراضي لحساب Pangea، يمكنك تفعيل التجاوزات (Overrides). بعد ذلك، اختر نوع الحارس (Guard Type) من القائمة المنسدلة، بناءً على نوع الحماية التي تريد تطبيقها.
أخيرًا، تحت بيانات اعتماد Pangea (Pangea Authentication Data)، قدم API Key المستخدم للمصادقة على الطلبات الموجهة إلى خدمات Pangea. هذا المفتاح مطلوب لكي يعمل التكامل، ويمكنك الحصول عليه من لوحة تحكم Pangea بالانتقال إلى لوحة معلومات مشروعك وفتح قسم Tokens أو API Keys. تأكد من الحفاظ على أمان هذا المفتاح، حيث إنه يمنح الوصول إلى خدمات Pangea الأمنية الخاصة بك.
تكون جميع القرارات مرئية في سجلات الـ gateway الخاصة بك؛ كما تحتفظ Pangea بسجل تدقيق (audit trail) داخل مشروعك للتحقيقات والمراجعات.
بمجرد ربط Pangea بـ gateway، فإن أكبر مكسب تشغيلي هو الاتساق. لا يتعين على الفرق تذكر "تشغيل" الأمان في كل خدمة مصغرة (microservice) أو مسار عمل وكيل (agent workflow)، لأن نفس الفحوصات تطبق أينما تدفقت حركة المرور سواء كانت استكمال دردشة بسيط، أو استدعاء أداة بواسطة وكيل، أو خط أنابيب مدعوم بالاسترجاع (retrieval-augmented pipeline). هذا يقلل من تشتت السياسات بمرور الوقت ويسهل نشر حمايات جديدة (أو تشديد الحمايات الحالية) دون التنسيق لتغيير الكود عبر فرق متعددة.
كما أنه يحسن عمليات اليوم الثاني (day-two operations) عند حدوث خلل ما. عندما يبلغ مستخدم عن مخرجات غير آمنة أو سلوك مشبوه، يمكن لفرق المنصة تتبع الحارس الذي تم تفعيله بالضبط، والإجراء الذي تم اتخاذه، والمسار والموديل المشاركين - كل ذلك من سجلات الـ gateway وإشارات التدقيق. يجعل ذلك التحقيقات أسرع ويساعد فرق الأمان والذكاء الاصطناعي على بناء مسار عمل مشترك ومكرر لمراجعة الحوادث، وضبط الوصفات، والتحقق من التغييرات قبل وصولها إلى بيئة الإنتاج.
مع مرور الوقت، تتطور الفرق عادةً من "الحظر والتنقية الأساسيين" إلى سياسات أكثر دقة توازن بين السلامة وتجربة المستخدم. على سبيل المثال، قد تختار حظر محاولات prompt-injection الواضحة، وتنقية أنواع محددة من PII، وتحويل المحتوى المنطوي على مخاطر مثل عناوين URL أو قصاصات البرمجية، مع السماح لبقية الطلب بالمتابعة. ومع وصفات Pangea والتطبيق على مستوى الـ gateway، تصبح هذه التغييرات تحديثات في التكوين بدلاً من إعادة كتابة الكود، مما يتيح للفرق التكرار والتطوير في عناصر التحكم الأمني بنفس السرعة التي يطورون بها الـ prompts، والموديلات، وميزات المنتجات.
هل يضيف هذا زمن تجاهل (latency)؟
يتم الاتصال عند AI gateway؛ ومع التخزين المؤقت (caching) والوصفات الموجزة، يكون الحمل الإضافي عادةً صغيرًا مقارنة بزمن تجاهل الموديل نفسه.
هل اختيار الموديل مقيد؟
لا. تُطبق السياسات عبر جميع المزودين والموديلات لأنها يُنفذ عند حدود AI gateway.
هل يمكننا الدمج مع دروع حماية أخرى؟
نعم، يمكنك دمج Pangea مع حراس gateway إضافيين للحصول على أمان ذكاء اصطناعي متعدد الطبقات.
إذا كنت تقوم بتوسيع أحمال عمل LLM، فإن هذا الربط يمنحك نقطة تحكم مركزية ونظيفة: أمان ذكاء اصطناعي ينتقل مع كل استدعاء، و AI gateway حافظ على سرعة تطبيقاتك واتساقها وتوافقها.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















