



November 16, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.




Blazingly fast way to build, track and deploy your models!
بدأ الأمر بفكره: السماح لوكيل ذكاء اصطناعي بمعالجة مهمة بحثية متعددة الخطوات. ربطه ببعض الأدوات عبر MCP، ومنحه إمكانية الوصول إلى مصادر البيانات المناسبة، وتركه يعمل.
ما حدث بالفعل كان أكثر فائدة وتعليمًا. كان لدى الوكيل صلاحيات وصول أكبر مما تتطلبه المهمة. فقد استدعى أدوات بتسلسلات لم يتوقعها أحد، ولم تكن هناك سجلات لتوضيح ما قامات بلمسه أو سبب ذلك.
كان بإمكان هذا الرمز المميز (token) نفسه الذي جعل العرض التوضيحي يعمل أن يمسح محرك الأقراص المشترك للشركة إذا تعرض النموذج لهلوسة أو واجه موجهًا ضارًا مدمجًا في المستند الذي طُلب منه قراءته.
هذا هو التحدي الأساسي لأمان MCP. نظرًا لأن بروتوكول سياق النموذج (Model Context Protocol) أصبح المعيار لربط نماذج LLM بالأدوات وقواعد البيانات الخارجية، فإن تأمين هذه الاتصالات يتطلب تدابير أمنية صارمة.
يشرح هذا الدليل سبب فشل الأمان التقليدي لواجهات API مع وكلاء الذكاء الاصطناعي، وكيف تبدو نواجه الهجوم الحقيقية، وما تعنيه منهجية Zero Trust في هذا السياق. كما يفصّل كيف تفرض بعض المنصات رسومًا إضافية مقابل عناصر التحكم الأمنية التي ينبغي أن تكون معيارية ومضمنة بالأصل.
على عكس البرامج التقليدية التي تنفذ سير عمل محددًا مسبقًا، يتخذ وكلاء الذكاء الاصطناعي قرارات ديناميكية بشأن أدوات MCP التي سيتم استخدامها وكيفية استخدامها. تساهم هذه الاستقلالية في تغيير كيفية انتقال المخاطر عبر بيئات MCP وتوفر فئات جديدة من التعرض التي تؤثر على وضعك الأمني.
يشكل وكلاء الذكاء الاصطناعي نوعًا جديدًا من المخاطر يختلف أساسًا عن أنظمة البرمجيات التقليدية. إن مزيجهم الفريد من الاستقلالية والوصول والسرعة يخلق مخاطر أمنية فريدة، لا سيما في الأنظمة القائمة على MCP.
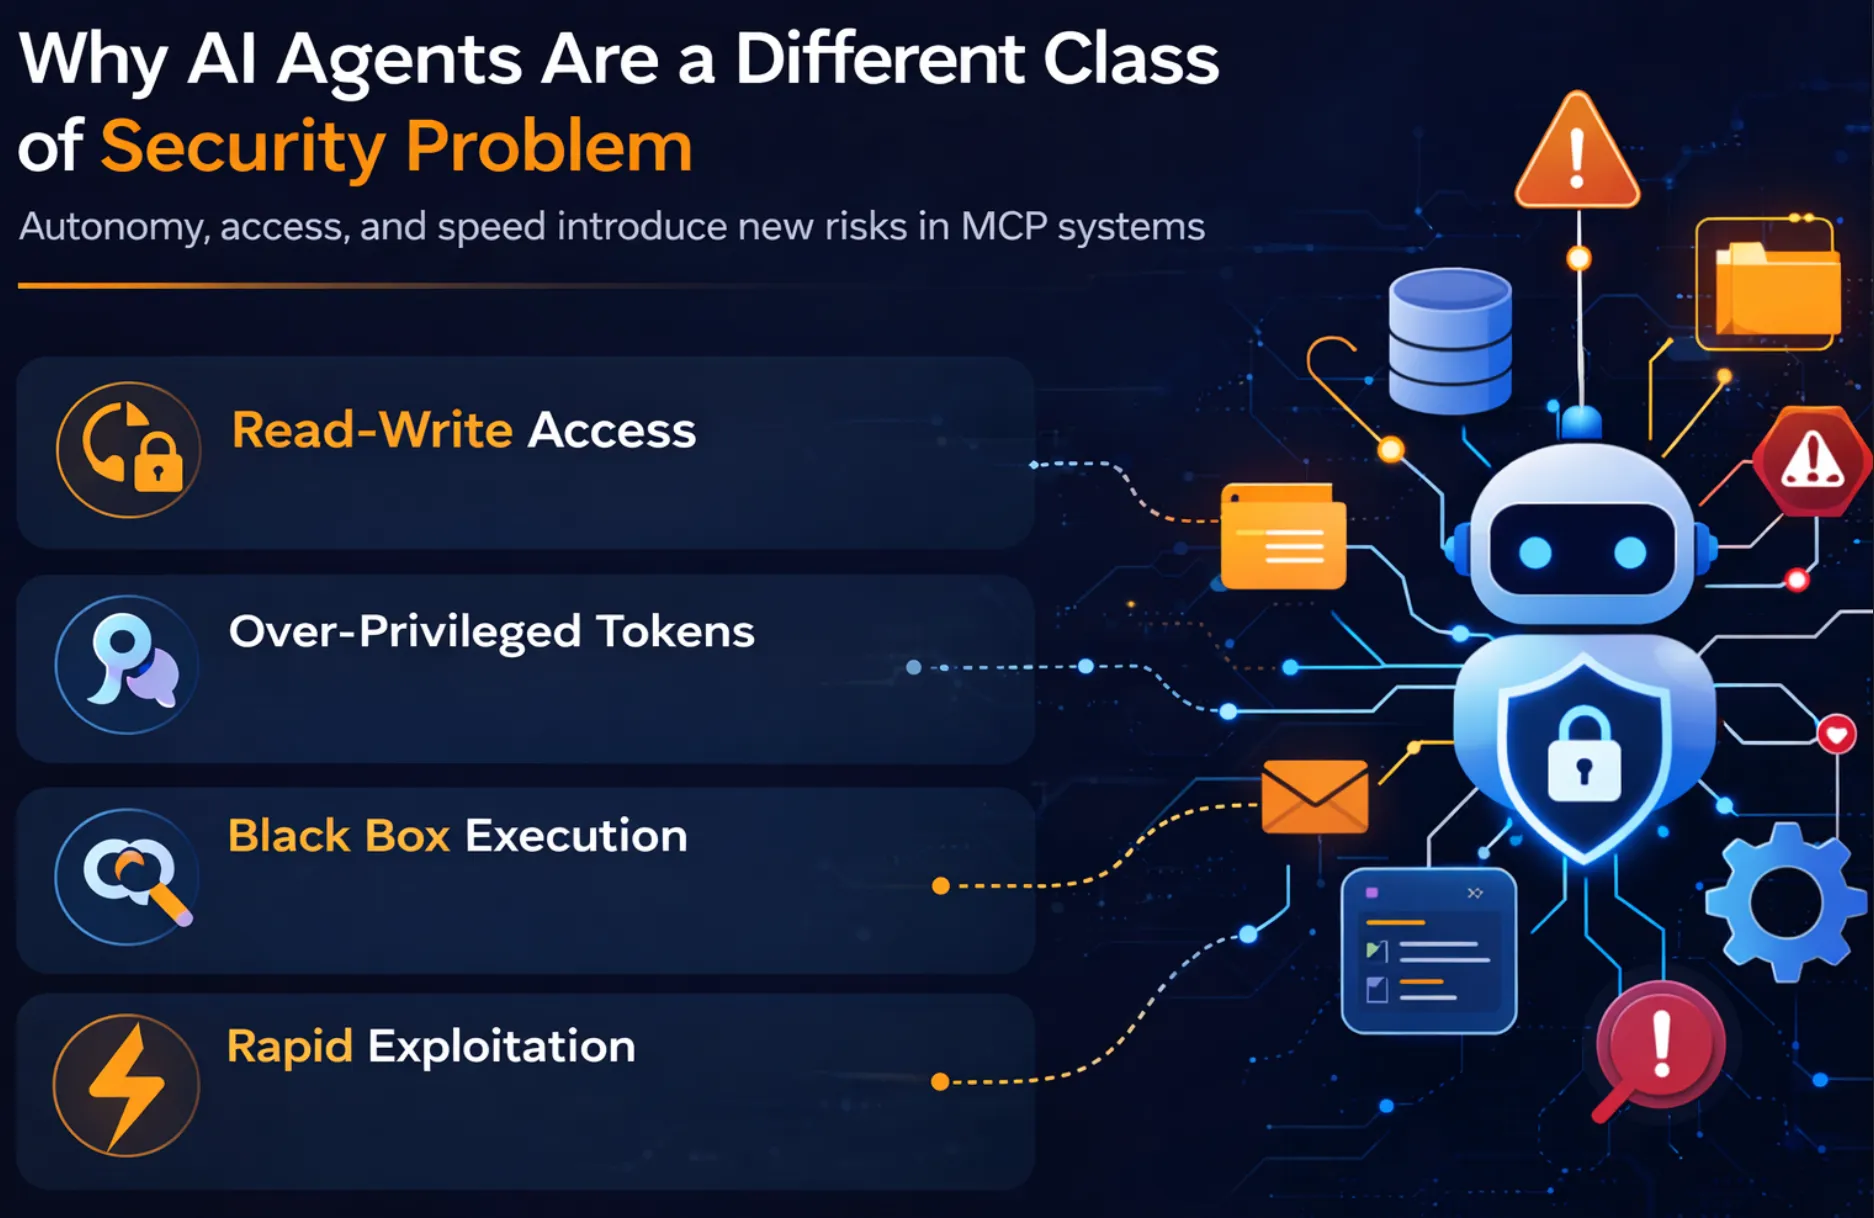
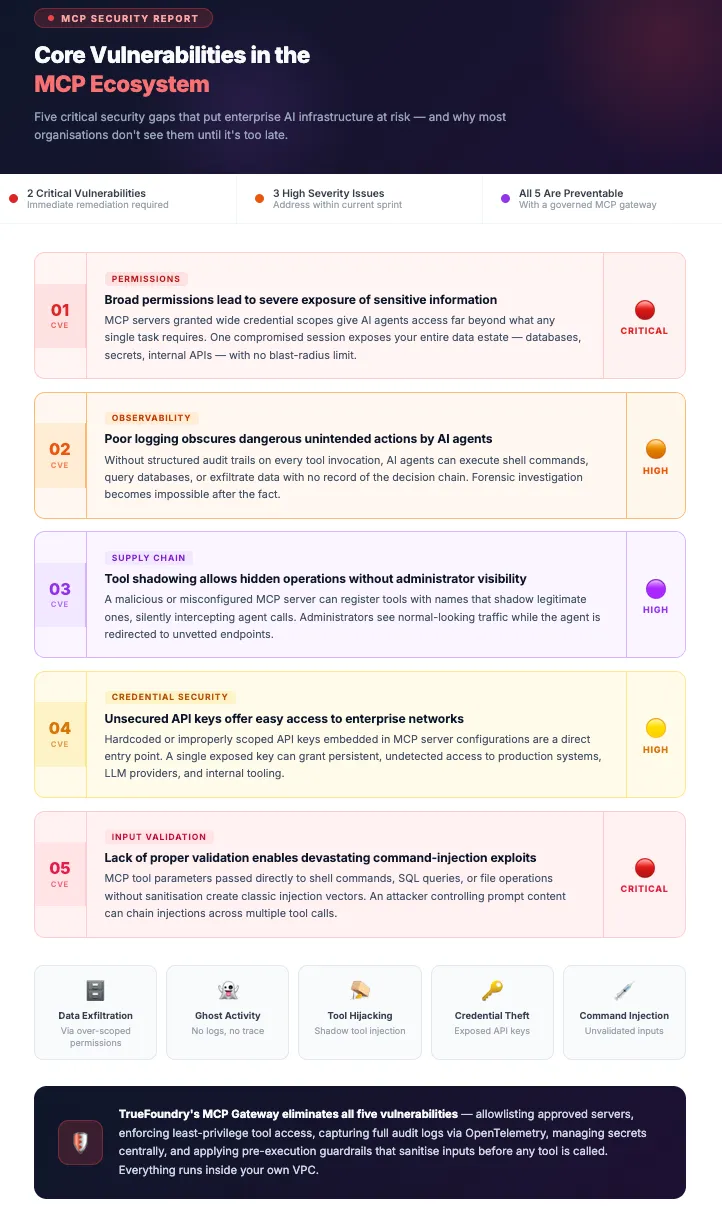
يمكّن بروتوكول Model Context Protocol من تنسيق الأدوات بشكل قوي، ولكنه يخلق أيضًا أسطح هجوم جديدة عبر الموجهات (prompts)، والمبيانات الوصفية للأدوات، وتدفقات تنفيذ الوكلاء. على عكس واجهات API التقليدية، يفسر الوكلاء التعليمات والبيانات الوصفية ديناميكيًا، مما يجعل التلاعب الدقيق أكثر خطورة بكثير.
توضح الأقسام أدناه نواجه الهجوم الرئيسية التي تقدمها الأنظمة الممكنة بواسطة MCP.
حقن الموجهات ليس جديدًا، ولكن MCP ينقله إلى نطاق أوسع. نظرًا لأن الوكيل يتصل بأدوات مباشرة، فإن الموجهات الضارة، حتى داخل المحتوى الخارجي، يمكن أن تطلق إجراءات حقيقية. يدرج المهاجم تعليمات ضارة في مستند أو صفحة ويب أو استجابة API يتم معالجتها بواسطة الوكيل.
يعالج الوكيل التعليمات على أنها شرعية ويتصرف بناءً عليها، دون أن يدري أنها قادمة من مصدر ضار. يشكل هذا الحقن غير المباشر للموجهات تهديدًا خطيرًا لتطبيقات MCP.
بينما تركز الفرق على تأمين استخدام الوكيل للبيانات، يركز القليل على تأمين الأداة نفسها. يحدث تسميم الأدوات عند المستوى الذي يثق فيه الوكيل أكثر من غيره. يكتشف المهاجم التوصيفات الخاصة بالأدوات، أو مخططات المعلمات، أو بيانات تعريف الأدوات، مما يتسبب في جعل الوكيل يقوم باستدعاءات وظائف ضارة متخفية في شكل وظائف شرعية.
يثق الوكيل في البيانات الوصفية للأداة، وهناك يحدث الاستغلال، مما يخلق مخاطر أمنية كبيرة للمؤسسة.
الخطر لا يكمن فقط في استدعاء الأداة الضارة، بل في تسلسلها. يربط الوكلاء أدوات متعددة معًا لأداء مهمة معينة، حيث يحدث تسريب البيانات مع الأذونات المفتوحة.
يمكن استغلال الوكيل الذي يتمتع ببدائل وصول مباشرة إلى بيانات العملاء الداخلية ووظائف البحث عبر الويب الخارجية لتلخيص البيانات الداخلية وإرسالها للخارج عبر استعلامات البحث.
لا توجد كلمة "إرسال البيانات إلى الخارج" محددة مطلوبة؛ حيث يتم استغلال الوكيل من خلال مزيج من الأدوات الشرعية، مما يضع الأنظمة الحساسة في خطر.
اتسعت حدود الثقة مع أنظمة الوكلاء المتعددين المنسقة. كل تفاعل بين الوكلاء يمثل نقطة محتملة لهجمات الحقن، حيث ينتقل السياق من وكيل إلى آخر.
في الأنظمة التي يمرر فيها الوكلاء المعلومات، يمرر عميل MCP المخترق في أعلى السلسلة سياقًا زائفًا إلى الحالة المشتركة.
يعامل الوكيل في أسفل السلسلة السياق المخترق على أنه موثوق ويستمر في التمرير دون تفاعل مع المستخدم الأصلي، مما يفسد العمليات التجارية.
بينما تشكل النظافة الخاصة ببيانات الاعتماد مشكلة معروفة، تقدم أنظمة MCP نقاط ضغط جديدة. تتجاوز سرعة النمذجة الأولية للوكيل ممارسات الأمان، وتصبح الرموز المميزة الثابتة في ملفات التكوين ضحايا لهذه السرعة.
تتضمن أنظمة MCP تكرارًا بيانات اعتماد سحابية مكتوبة في الأكواد (hardcoded) في ملفات التكوين التي تنتقل إلى أنظمة التحكم في الإصدار والبيئات المختلفة.
تعد الرموز المميزة الثابتة التي لا تحتوي على تدوير ولا نطاق محدد من بين أكثر حالات الفشل الموثقة شائعة في بنية MCP.
تعتمد نماذج أمان API التقليدية بشكل كبير على الدفاعات المحيطية والجهات الفاعلة الداخلية الموثوقة. يعمل الوكلاء الممكنون بواسطة MCP بشكل مختلف، حيث يستدعون الأدوات ديناميكيًا ويسلسلون الإجراءات عبر الأنظمة. يتطلب هذا التحول نموذج أمان Zero Trust حيث يتم التحقق باستمرار من الهوية والوصول والتنفيذ.
مع تزايد اعتماد MCP، ظهرت فئة جديدة من الأدوات حول تأمين وصول الوكيل إلى الأدوات والبيانات. ومع ذلك، تقوم العديد من الشركات المزودة بتجميع إمكانيات الأمان الأساسية كميزات مدفوعة ممتازة، مما يخلق عوائق تشغيلية وتكاليف إضافية للفرق التي تنشر أنظمة الذكاء الاصطناعي الإنتاجية.
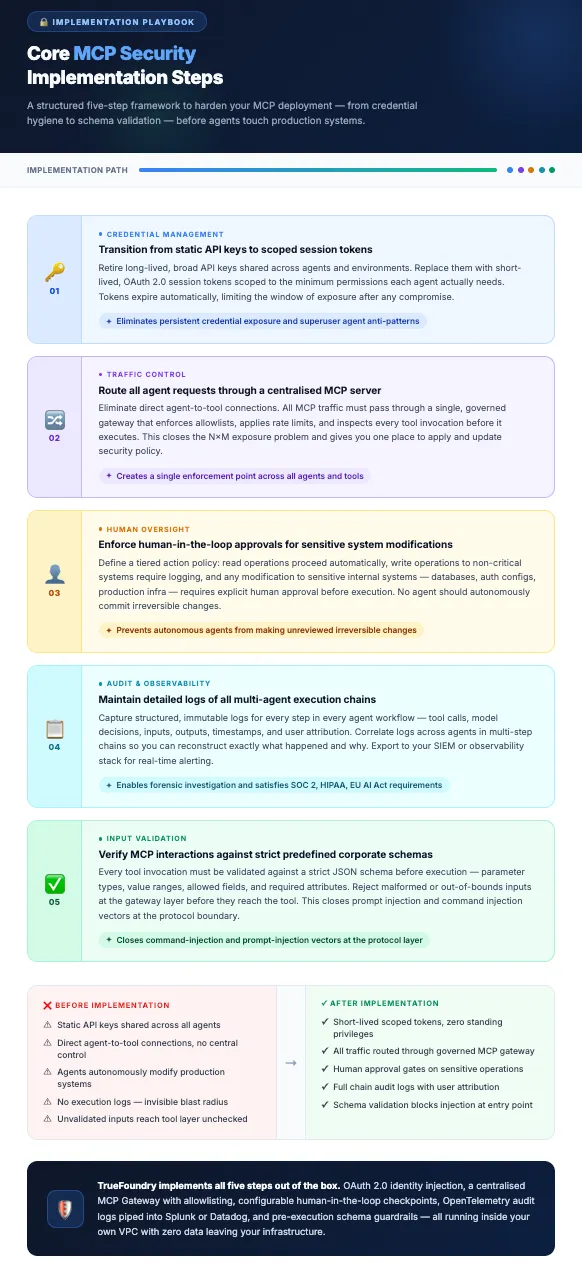
TrueFoundry هي منصة ذكاء اصطناعي للمؤسسات صُممت لمساعدة فرق الأمان في بناء أنظمة الذكاء الاصطناعي الإنتاجية ونشرها وتشغيلها بأمان. مع تبني المؤسسات للوكلاء المستندين إلى MCP، توفر TrueFoundry البنية التحتية اللازمة لتطبيق الحوكمة والهوية والتحكم في الوصول عبر التفاعلات.
تدمج المنصة أمان Zero Trust لـ MCP في طبقة التنفيذ حتى تتمكن الفرق من نشر الوكلاء دون إضافة بوابات أمنية منفصلة أو إضافات خاصة بالمؤسسات.
معدل تبني MCP سريع جدًا لدرجة أن معظم الفرق تعمل تحت الضغط، وتحت الضغط، يتخذون طرقًا مختصرة. يعمل العرض التوضيحي، والوكيل يعمل، وتكون الحوكمة ميزة يشار إليها لاحقًا، والتي نادراً ما تأتي مجانًا.
المشكلة بنيوية. عندما يستطيع الوكيل إجراء استدعاءات مستقلة بين الأنظمة الداخلية وواجهات API الخارجية، لا يمكن لأي قدر من الحوكمة على مستوى الموجه أن يخفف من مخاطر بوابة لم تُصمم مطلقًا لثغرة كهذه. أنت لا تؤمن مجرد طلب؛ بل تؤمن عملية اتخاذ قرار يمكن أن تتخذ عشرات الإجراءات قبل أن يتم تقديم النتيجة للإنسان.
الفرق التي ستندم على تبنيها لـ MCP ليست الفرق التي تحركت بسرعة كبيرة. بل هي الفرق التي تعتقد أن مجموعة أدوات الأمان الحالية لديها ستتكيف وتتعدل دون تغييرات كبيرة. واجهات API Gateways تقليديًا لا تفهم مخططات الأدوات. نماذج المصادقة تقليديًا لم تكن مصممة لسيناريوهات النيابة التي تتضمن وكلاء مستقلين. ودفع الاشتراك للمؤسسات حيث يعد التحكم الأساسي في الوصول القائم على الدور ميزة مدفوعة ليس نموذج أمان؛ بل نموذج إيرادات.
منهجية Zero Trust لـ MCP ليست خيارًا تجميليًا؛ بل هي التزام. يتم التحقق من كل استدعاء أداة واحد، ويسجل كل إجراء وكيل، وتستند كل أذونات إلى المستخدم الذي بدأ سير العمل. الفرق بين الفرق التي تفهم هذا وتنجح وتلك التي تدرك ذلك بعد حدوث خرق أمني هو ببساطة ما إذا كانت الحوكمة جزءًا أساسيًا من البوابة منذ اليوم الأول. تجعل TrueFoundry هذا خيارًا افتراضيًا، وليس مجرد ميزة إضافة.
يتضمن أمان MCP الآليات التي تحكم كيفية وصول وكلاء الذكاء الاصطناعي إلى الأدوات باستخدام بروتوكول Model Context Protocol. نظرًا لأن MCP يسمح بالوصول الديناميكي للأدوات، يجب أن يمتد الأمان إلى ما هو أبعد من حماية API الأساسية. يشمل ذلك تتبع الهوية، والتحقق من المخطط، وسجلات التدقيق. توفر TrueFoundry ذلك من خلال بوابة مركزية تدير الهوية وعناصر التحكم الأمنية وسجلات التنفيذ.
يشكل أمان MCP مخاطر لأن الوكلاء يتفاعلون ديناميكيًا مع واجهات API. تشمل المخاطر الأمنية هجمات حقن الموجهات، والتلاعب بمخطط الأدوات، والرموز المميزة للخدمة ذات الصلاحيات المفرطة. يمكن لأنابيب الوكلاء المتعددين تمرير السياق المخترق عبر الأنظمة الحساسة. للتخفيف من هذه التهديدات، يجب التحقق من استدعاءات الأدوات وتطبيق الأذونات المستندة إلى الهوية. توفر TrueFoundry بوابة آمنة للحوكمة عبر هذه التفاعلات.
MCP هو بروتوكول محايد يضع معايير كيفية تفاعل نماذج الذكاء الاصطناعي مع الأدوات. ويعتمد أمانه على تدابير الأمان المطبقة. يمكن للوكلاء الحصول على أذونات مرتفعة والوصول إلى قواعد البيانات الخاصة. ومع ذلك، من خلال توفير بنية تحتية أمنية قوية، مثل البوابة التي تقدمها TrueFoundry، يمكن تطبيق البروتوكول بأمان لتجنب كشف موارد الشركة.
تفترض Zero Trust عدم وجود أي كيان موثوق به. بالنسبة لوكيل الذكاء الاصطناعي الذي يستخدم MCP، يعني هذا وجوب المصادقة على جميع استدعاءات الأدوات والتحقق منها قبل التنفيذ لإيقاف أي خادم ضار. يجب أن ينفذ الوكلاء الأوامر بنفس امتيازات المستخدم البادئ. تطبق TrueFoundry منهجية Zero Trust من خلال فرض تتبع الهوية ومراقبة جميع استدعاءات الأدوات.
يحدث هجوم النائب المرتبك عندما يتم خداع وكيل ذكاء اصطناعي ذي امتيازات العالية لتنفيذ إجراءات نيابة عن جهة ضارة، مما قد يؤدي إلى تسريب البيانات. نظرًا لأن وكيل الذكاء الاصطناعي يحمل امتيازات صالحة، فقد لا يكتشف النظام الهجوم. تطلب الوقاية من ذلك تحديد نطاق امتيازات الوكيل والتحقق من مخرجات استدعاء الأدوات.
تتعامل بوابات API التقليدية مع الاستدعاءات المحددة سلفًا حيث تكون نقاط النهاية معروفة. يتعامل الوكلاء المستندون إلى MCP بشكل مختلف؛ فهم يكتشفون الأدوات وينشئون المعلمات ديناميكيًا. يجب تطبيق الأمان على مستوى مخطط الأداة، وليس فقط على مستوى الشبكة، لحظر الكود الضار. توسع TrueFoundry البوابات التقليدية لتلبية احتياجات الأمان الجديدة المتعلقة بـ MCP.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















