


November 17, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
إذا كنت تبني وكلاء ذكاء اصطناعي يحتاجون إلى التفاعل مع أدوات وواجهات API خارجية، فمن المرجح أنك واجهت ذات العقبة التي واجهناها: مشكلة التكامل N×M. مع زيادة عدد الوكلاء (N) والأدوات (M)، ينتهي المطاف بكل وكيل بتطبيق الاتصال الخاص به، والمصادقة، ومعالجة الأخطاء لكل أداة. هذا يخلق مصفوفة N×M من التكاملات المباشرة بين النقاط التي يصبح من الصعب إدارتها وتأمينها ومراقبتها. كل وكيل يتصل مباشرة بكل أداة يخلق شبكة معقدة من الاتصالات المباشرة بين النقاط.
اليوم، يسعدنا الإعلان عن TrueFoundry MCP Gateway: منصة جاهزة للمؤسسات تجمع الوصول إلى أدوات تطوير الذكاء الاصطناعي في مكان واحد باستخدام Model Context Protocol (MCP). بدلاً من إدارة المئات من إعدادات الأدوات الفردية عبر فرق التطوير لديك، يمكنك توفير وصول آمن ومحكوم لأدوات الذكاء الاصطناعي المختارة من خلال منصة واحدة.
عندما يتصل الوكلاء مباشرة بالأدوات، يصبح كل وكيل بمثابة مركز تكامل مصغر خاص به. يعمل هذا بشكل جيد لوكيل واحد يتحدث إلى أداة واحدة، ولكنه سرعان ما ينهار مع نمو تطبيقك.
في نموذج الاتصال المباشر، يخزن كل وكيل ويدير بيانات الاعتماد لكل أداة يصل إليها. هذا يخلق مساحة هجوم ضخمة. لديك مفاتيح API، ورموز OAuth ، وسلاسل اتصال قواعد البيانات الموزعة عبر قواعد كود الوكلاء المتعددة، وملفات الإعداد، ومتغيرات البيئة. يجعل انتشار بيانات الاعتماد هذا التدوير الآمن أمرًا مستحيلاً تقريبًا ويزيد بشكل كبير من خطر التسريب. إذا تعرض وكيل واحد للاختراق، فقد يكشف عن بيانات الاعتماد لعشرات الخدمات الداخلية والخارجية الحيوية.
بدون نقطة مركزية للتحكم في الحركة، لا يمكنك الحصول على رؤية موحدة للتفاعلات بين الوكيل والأداة. هل أداة معينة بطيئة؟ هل يقوم الوكيل بإجراء الكثير من المكالمات؟ أي إجراء من المستخدم أدى إلى سلسلة من خمس استدعاءات مختلفة للأدوات؟ وللإجابة على هذه الأسئلة، ستلزمك تجميع السجلات من عدد N من الوكلاء المختلفين، وهو أمر غير عملي في كثير من الأحيان. ينتهي بك المطاف في ثقب أسود للقابلية للملاحظة حيث يكون تصحيح الأخطاء تفاعليًا وضبط الأداء يعتمد على التخمين، وليس على البيانات.
كل أداة خارجية لها أوضاع الفشل الخاصة بها، وحدود المعدل، وظروف الأخطاء العابرة. في النموذج اللامركزي، يتعين على كل مطور وكيل تطبيق معالجة أخطاء قوية مثل التراجع الأسي، وإعادات المحاولة للعمليات المتكافئة، وقواطع الدوائر الكهربائية. ينتج عن هذا تطبيقات غير متسقة وغالبًا ما تكون غير مكتملة. قد يعيد أحد الوكلاء محاولة استدعاء فاشل بشراسة، مما يتسبب بطريق الخطأ في هجوم حظر الخدمة على أداة تعاني، بينما قد يفشل وكيل آخر بصمت ويعطل عملية عمل حيوية.
يصبح كل تكامل أداة جديدة جهد تطوير كبيرًا، يتكرر عبر وكلاء متعددين. يضيع المطورون الوقت في كتابة كود نمطي للمصادقة، وتوقيع الطلبات، وتحليل الاستجابات بدلاً من التركيز على المنطق الأساسي للوكيل. عندما تتغير API الخاصة بأداة ما، يتعين عليك تحديد وتحديث كل وكيل يستخدمها بشكل فردي. تؤدي نفقات الصيانة العالية هذه إلى إبطاء سرعة التطوير وتجعل من الصعب توسيع قدرات الوكيل.
إن MCP هو بروتوكول مفتوح يحدد المعايير لكيفية توفير التطبيقات للسياق لـ LLMs. فكر في MCP مثل منفذ USB-C لتطبيقات الذكاء الاصطناعي—فهو يوفر طريقة موحدة لتوصيل نماذج الذكاء الاصطناعي بمصادر البيانات والأدوات المختلفة.
خوادم MCP هي برامج تعرض البيانات والقدرات لـ LLMs عبر بروتوكول MCP. على سبيل المثال:
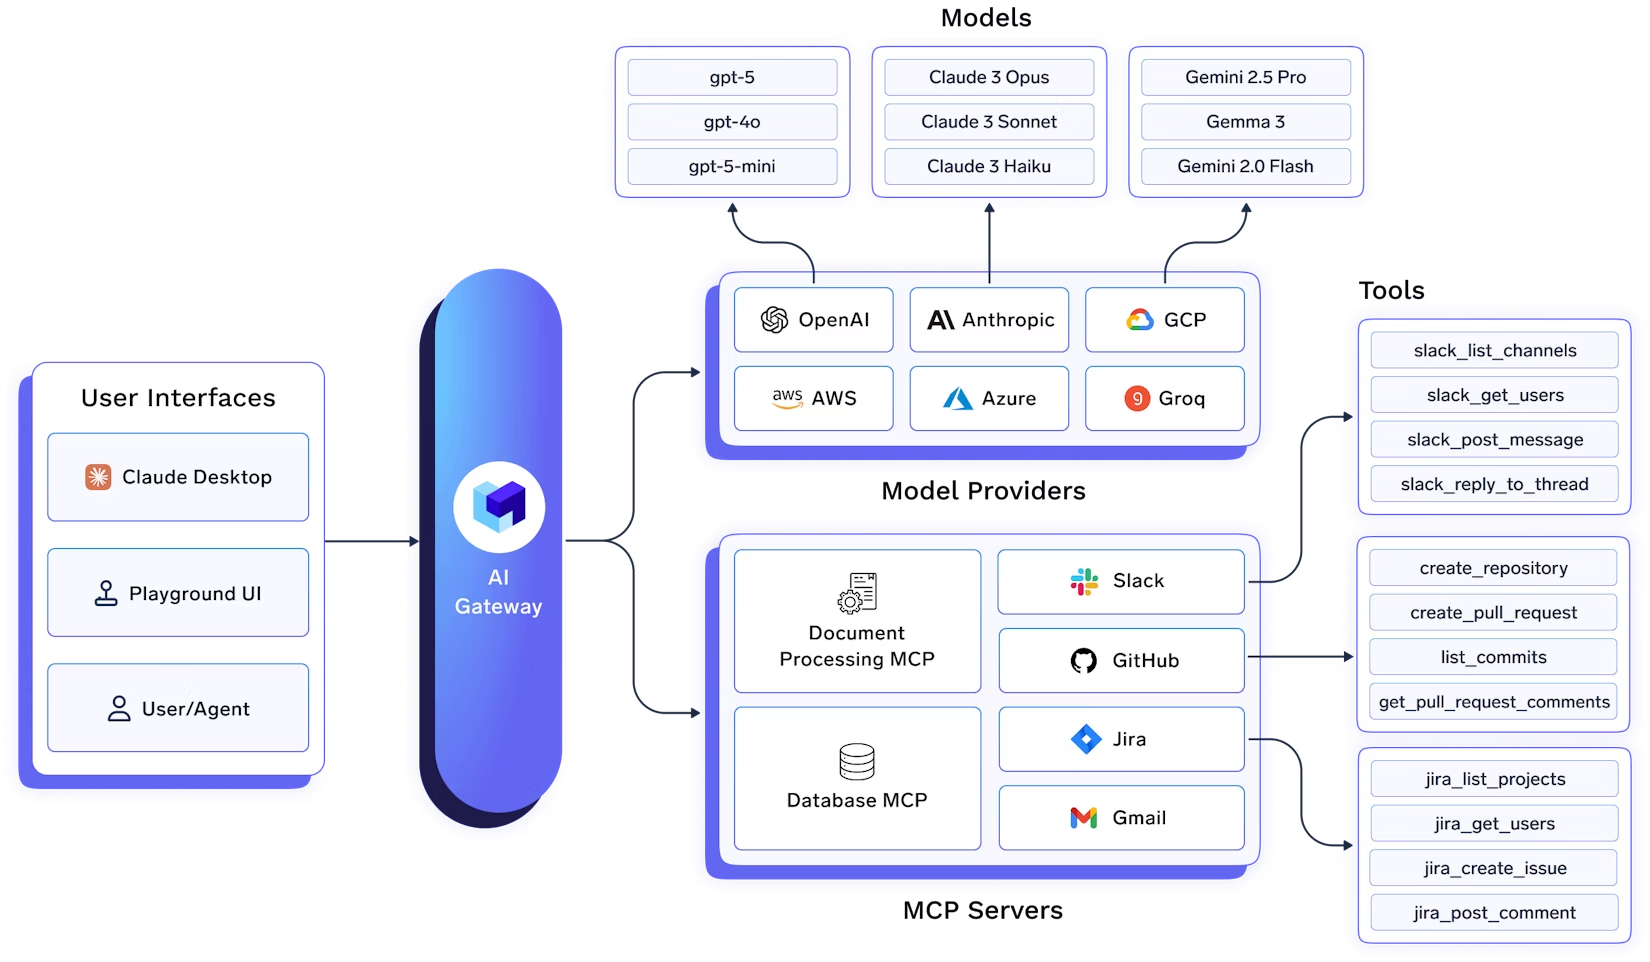
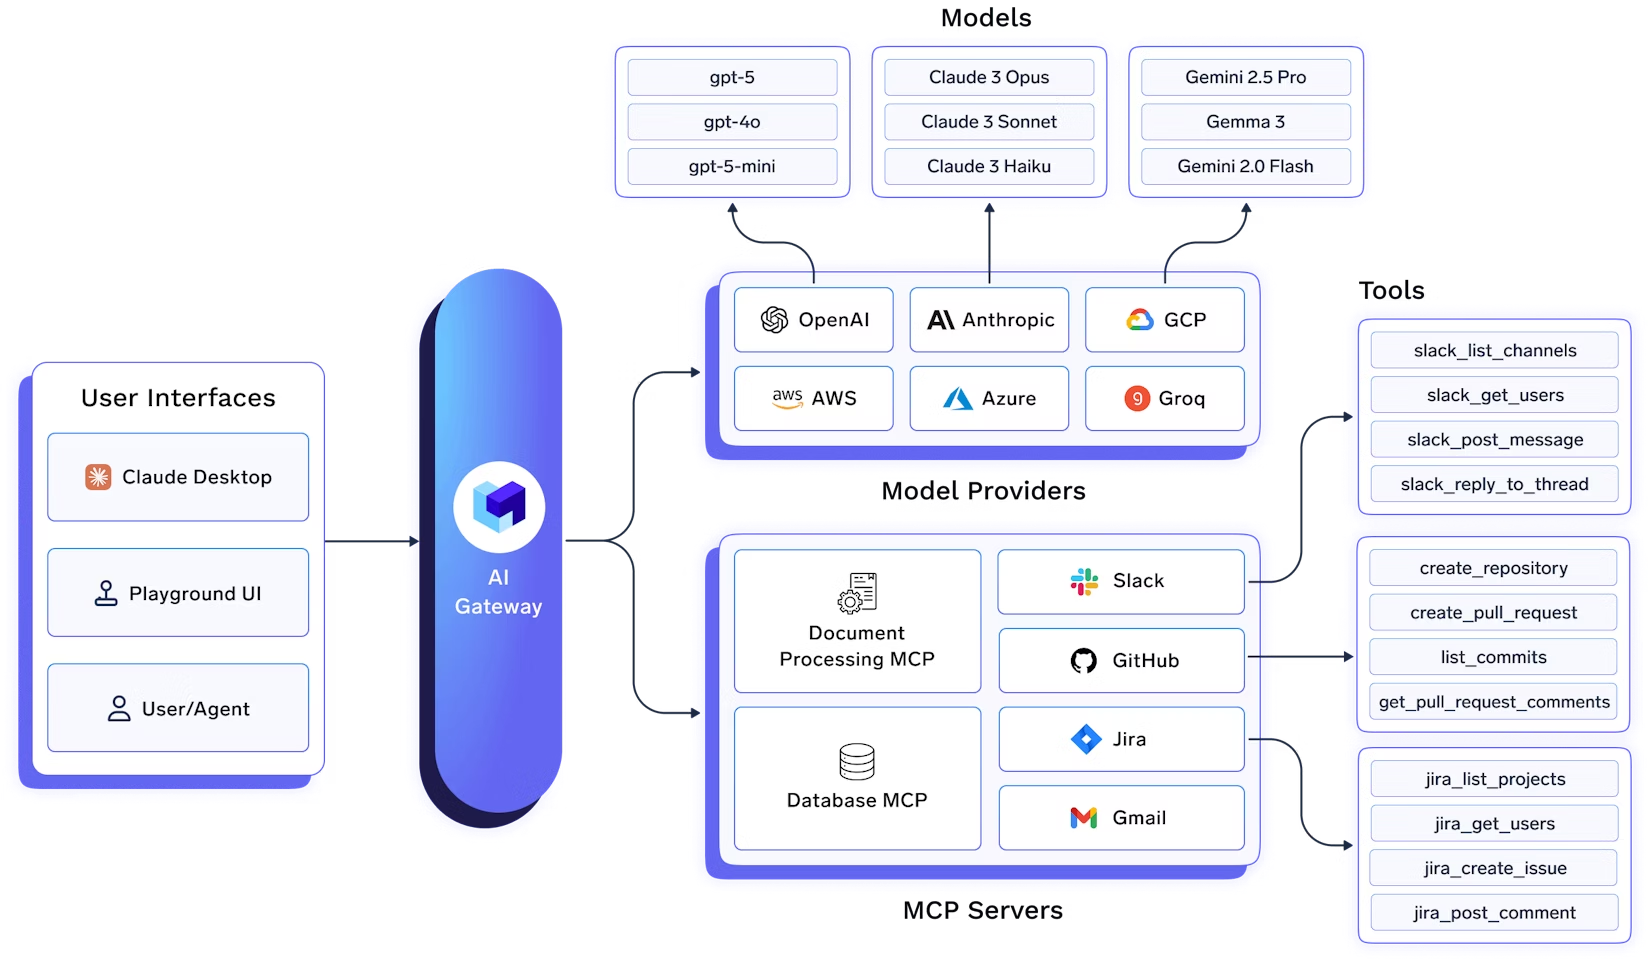
إن MCP Gateway هو وكيل عكسي متخصص يقع بين وكلاء الذكاء الاصطناعي (العملاء) وأدواتك (خوادم MCP). من الناحية العملية، يعمل كـ مركز MCP مركزي، يدمج اكتشاف الأدوات، والمصادقة، والتوجيه، والقابلية للملاحظة في نقطة تحكم واحدة لجميع التفاعلات بين الوكيل والأداة. بدلاً من اتصال الوكلاء مباشرة بعشرات النقاط النهائية للأدوات المختلفة، تتصل جميعها بنقطة نهاية بوابية واحدة وموحدة. تقوم البوابة بعد ذلك بتوجيه الطلبات بأمان إلى الأدوات المنبع المناسبة. تحل هذه الهندسة المعمارية المشاكل الحيوية للمطورين الذين يبنون أنظمة قائمة على الوكلاء:
الأمان والحوكمة المركزية: تصبح البوابة نقطة اختناق واحدة لجميع التفاعلات بين الوكيل والأداة. يمكنك فرض المصادقة، والترخيص (مثل التحكم في الوصول القائم على الأدوار)، وإنشاء سجلات تدقيق تفصيلية في مكان واحد.
القابلية للملاحظة الموحدة: تجمع MCP Gateway التسجيل، والمقاييس، والتتبع في مكان واحد. يمكنك مراقبة وقت الاستجابة، وتتبع معدلات الأخطاء، وتتبع مهمة وكيل معقدة عبر استدعاءات أدوات متعددة من لوحة تحكم واحدة.
الكفاءة التشغيلية: تبسط البوابة إدارة الأدوات. وهي تحتفظ بسجل مركزي للأدوات المتاحة، بحيث يمكن للوكلاء اكتشافها ديناميكيًا. وتدير بيانات الاعتماد لجميع الأدوات المنبع، وتدخلها بأمان في الطلبات حسب الحاجة.
إدارة التكاليف: يمكن أن يكون وكلاء الذكاء الاصطناعي مكلفين، حيث يجرون العديد من الاستدعاءات لـ LLMs وواجهات API للأدوات المدفوعة. تمنحك البوابة التحكم لإدارة هذه التكاليف من خلال التخزين المؤقت، وتحديد المعدل، وعناصر التحكم في الميزانية.
المقاييس الرئيسية لتقييم البوابة
| المعيار | ما الذي يجب عليك تقييمه؟ | الأولوية | TrueFoundry |
|---|---|---|---|
| وقت الاستجابة (Latency) | يضيف حملًا إضافيًا أقل من 10ms p95 للوقت حتى أول رمز (time-to-first-token)؟ | ضروري جداً | ✅ مدعوم |
| إقامة البيانات | يحفظ السجلات داخل منطقتك (الاتحاد الأوروبي/الولايات المتحدة)؟ | يعتمد على حالة الاستخدام | ✅ مدعوم |
| التوجيه القائم على وقت الاستجابة | يعيد التوجيه تلقائيًا بناءً على وقت الاستجابة/الإخفاقات في الوقت الفعلي؟ | ضروري جداً | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | تدوير المفاتيح أو إلغاؤها دون وقت توقف؟ | ضروري جداً | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | تدوير المفاتيح أو إلغاؤها دون وقت توقف؟ | ضروري جداً | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | تدوير المفاتيح أو إلغاؤها دون وقت توقف؟ | ضروري جداً | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | تدوير المفاتيح أو إلغاؤها دون وقت توقف؟ | ضروري جداً | ✅ مدعوم |
| تدوير المفاتيح وإلغاؤها | تدوير المفاتيح أو إلغاؤها دون وقت توقف؟ | ضروري جداً | ✅ مدعوم |

إن TrueFoundry AI Gateway هي منصة جاهزة للمؤسسات تجمع الوصول إلى أدوات تطوير الذكاء الاصطناعي مركزياً باستخدام MCP. وهي توفر سجل MCP، ومصادقة مركزية، وعميل MCP مدمج ينظم حلقة الوكيل بين LLM وخوادم MCP.
يتحقق الوكلاء من هويتهم مرة واحدة في MCP Gateway، والتي تقوم بتوجيه طلبات MCP الخاصة بهم إلى خوادم MCP المسجلة (Slack، GitHub، الأدوات الداخلية)، حيث تدير لوحة التحكم (Control Plane) الرموز، وتدفقات OAuth، وسياسات الوصول.

1. سجل MCP المركزي
يمكنك إضافة خوادم MCP العامة بالإضافة إلى الخوادم المستضافة ذاتيًا والمسجلة في TrueFoundry Control Plane. تحتفظ Control Plane بالسجل المركزي لجميع خوادم MCP وآليات المصادقة الخاصة بها. وهي تتعامل مع تدفقات OAuth2 الخاصة بالمستخدمين، وتخزن بأمان رموز الوصول وتنعشها وتضمن وصول المستخدمين فقط إلى الموارد المصرّح لهم بها.
هذا يحل مشكلة انتشار بيانات الاعتماد: بدلاً من إدارة كل مطور لمفاتيح API ورموز OAuth الخاصة به لكل أداة، تديرها البوابة مركزياً. يتحقق المستخدمون من هويتهم مرة واحدة مع البوابة، وتتولى البوابة جميع عمليات المصادقة المنبع.
2. التحكم الدقيق في الوصول
أثناء تسجيل خادم MCP، يمكنك تحديد قائمة المستخدمين/الفرق التي يمكنها الوصول إليه. هذا يسمح بالتحكم الدقيق في الوصول على مستوى المؤسسة. يتم ذلك عبر مجموعات خوادم MCP (MCP Server Groups)، حيث يمكنك تحديد المديرين الذين يمكنهم إدارة وإعطاء الآخرين حق الوصول إلى خوادم MCP.
على سبيل المثال، قد يكون لديك:
ترى كل مجموعة الأدوات المصرّح لها باستخدامها فقط، مما يقلل من مساحة الهجوم ويمنع الاستخدام الخاطئ العرضي.
3. المصادقة الموحدة
يمكن لأي مستخدم إنشاء رمز وصول شخصي (PAT) واحد يمكنه استخدامه للوصول إلى جميع النماذج وخوادم MCP التي يمكنه الوصول إليها. يمكنك أيضًا إنشاء رمز حساب افتراضي (VAT) لتوفير الوصول إلى مجموعة معينة من خوادم MCP لتطبيق ما.
تدعم البوابة طرق مصادقة متعددة:
تتعامل البوابة مع تعقيدات تدفقات OAuth2، بما في ذلك:
4. خوادم MCP الافتراضية
واحدة من أكثر الميزات قوة هي القدرة على إنشاء خوادم MCP افتراضية. تتيح لك هذه الميزة دمج الأدوات من خوادم MCP متعددة في خادم MCP واحد منسق يمكن لتطبيقك الاتصال به.
على سبيل المثال، افترض أنك قمت بدمج خوادم MCP لـ GitHub و Slack. يعمل فريق في شركتك على وكيل يتطلب الوصول إلى خادمي MCP هذين، ولكنك لا تريد كشف أدوات خطيرة مثل `delete_project` و `delete_pr` وما إلى ذلك.
يتيح لك خادم MCP الافتراضي إنشاء خادم MCP جديد عن طريق أخذ مجموعة فرعية من الأدوات الآمنة من خوادم GitHub و Slack MCP. يمكن الوصول إلى خادم MCP الافتراضي الجديد هذا مثل أي خادم MCP بعيد آخر ولا يتطلب نشرًا. يتم إدارته بالكامل بواسطة البوابة.
هذا مفيد بشكل خاص لـ:
5. بيئة اختباري للوكيل (Agent Playground)
توفر TrueFoundry AI Gateway بيئة تجريبية حيث يمكن للمستخدمين تجربة المطالبات والأدوات المختلفة لخوادم MCP لبناء الوكلاء. تأتي البوابة مع أدوات شائعة الاستخدام مثل البحث عبر الويب، واستخراج محتوى الويب، واستخراج المستندات، وتنفيذ الكود.
تتكون البوابة من عميل MCP ينظم تنفيذ الأدوات التي تقررها مزودات LLM. تقوم البوابة أيضًا ببث تقدم الطلب إلى واجهة المستخدم حتى يتمكن المستخدم من رؤية استجابات LLM، واستدعاءات الأدوات، واستجابات الأدوات في الوقت الفعلي.
هذا يجعل من السهل على المطورين:
6. استخدام خوادم MCP في الكود
توفر البوابة مقتطفات برمجية تظهر كيف يمكنك البدء في استخدام خوادم MCP في الكود الخاص بك. يمكنك استخدام API الخاصة بـ MCP Gateway مباشرة أو التكامل مع مكتبات عملاء MCP الشائعة.
إليك مثال على استخدام البوابة من Python:
6. مصادقة وترخيص من أربع طبقات
تطبق البوابة نظام مصادقة وترخيص شامل مكون من أربع طبقات:
الطبقة 1: مصادقة البوابة
يتطلب أي مستخدم/تطبيق رمزًا للتحدث إلى البوابة - إما مفتاح TrueFoundry API أو رمز IDP الخاص بك. يمكن لـ TrueFoundry AI Gateway التحقق من رمز IDP الخاص بك واستخراج البريد الإلكتروني للمستخدم من الرمز بناءً على إعدادات SSO.
هذا يعني أنه يمكنك التكامل مع مزود الهوية الحالي لديك (Okta، Azure AD، Google Workspace، إلخ) دون مطالبة المستخدمين بإنشاء حسابات TrueFoundry منفصلة.
الطبقة 2: التحكم في الوصول إلى البوابة
يمكنك التحديد عند طبقة البوابة أي المستخدمين يمكنهم الوصول إلى أي خوادم MCP. هذا يسمح بالتحكم الدقيق في الوصول على مستوى المؤسسة. يتم ذلك عبر مجموعات خوادم MCP، حيث يمكنك تحديد المديرين الذين يمكنهم إدارة وإعطاء الآخرين حق الوصول إلى خوادم MCP.
الطبقة 3: ترخيص الخدمة الخارجية (مصادقة خادم MCP)
هذا هو الترخيص المطبق بواسطة خادم MCP للوصول إلى الخدمة الخارجية. تسمح TrueFoundry بدمج خوادم MCP مع آليات المصادقة التالية:
تتعامل البوابة مع تعقيدات تدفقات OAuth2:
الطبقة 4: الترويسات المخصصة
يمكنك تمرير أي ترويسات مخصصة إلى خوادم MCP باستخدام ترويسة `x-tfy-mcp-headers`. هذا مفيد لرموز المصادقة، أو البيانات الوصفية، أو أي ترويسات يحتاجها خادم MCP الخاص بك. تتجاوز الترويسات المخصصة دائمًا المصادقة الافتراضية المجهزة لخادم MCP.
تريد مؤسسة هندسية كبيرة منح جميع المطورين إمكانية الوصول إلى GitHub و JIRA و Slack من خلال وكلاء الذكاء الاصطناعي، ولكن بمستويات أذونات مختلفة:
مع TrueFoundry MCP Gateway:
تريد منصة SaaS السماح لعملائها ببناء وكلاء ذكاء اصطناعي يتفاعلون مع أدوات العميل الخاصة (مثل GitHub الخاص بهم، و Slack الخاص بهم):
تريد مؤسسة كشف الأدوات الداخلية (قواعد البيانات، وواجهات API) لوكلاء الذكاء الاصطناعي، ولكن مع متطلبات أمنية صارمة:
الپدء مع TrueFoundry MCP Gateway أمر بسيط:
تدعم البوابة كل من مصادقة المستخدم (عبر تدفقات OAuth2) والمصادقة من جهاز إلى جهاز (عبر منحة Client Credentials)، مما يجعلها مناسبة لكل من الوكلاء التفاعليين وسير العمل الآلي.
دعنا نستعرض بناء خادم MCP كامل مع مصادقة OAuth2 والتكامل مع TrueFoundry MCP Gateway. سننشئ خادم MCP بسيط للآلة الحاسبة يوضح مصادقة المستخدم (عبر البوابة) والمصادقة من جهاز إلى جهاز.
يرجى الرجوع إلى هذه الوثائق للحصول على البرنامج التعليمي الكامل - https://docs.truefoundry.com/docs/ai-gateway/mcp-server-oauth-okta
الكود الكامل لهذا البرنامج التعليمي متاح في مستودع GitHub الخاص بنا]
يوضح هذا البرنامج التعليمي:
تتولى البوابة تعقيدات تدفقات OAuth، وإدارة الرموز، والتحديث، مما يتيح للمستخدمين الوصول إلى جميع خوادم MCP المصرّح بها برمز وصول شخصي واحد.
مع انتقال وكلاء الذكاء الاصطناعي من النماذج الأولية إلى الإنتاج، تصبح الهندسة المعمارية للتكامل حاسمة. مشكلة التكامل N×M ليست مجرد حاجة النظرية—بل هي عائق حقيقي أمام بناء أنظمة قائمة على الوكلاء موثوقة وآمنة وقابلة للتوسع.
لم يعد MCP Gateway مكونًا ثانويًا. إنه بنية تحتية حيوية لأي فريق يبني وكلاء ذكاء اصطناعي بمستوى الإنتاج. فهو يوفر لوحة التحكم الأساسية لإدارة الأمان، والقابلية للملاحظة، والتعقيد التشغيلي للتفاعلات بين الوكيل والأداة على نطاق واسع.
من خلال تجميع الوصول إلى الأدوات عبر بوابة، فإنك لا تحل مشاكل اليوم فحسب—بل تضع أساسًا قابلاً للتوسع للمستقبل. مع نمو بيئة الوكلاء لديك، تنمو البوابة معها، مما يوفر أمانًا متسقًا، وقابلية للملاحظة، وأنماطًا تشغيلية عبر جميع التفاعلات بين الوكيل والأداة.
تحل TrueFoundry MCP Gateway تحديات التكامل الأساسية التي يواجهها كل فريق يبني وكلاء الذكاء الاصطناعي. من خلال توفير منصة مركزية وآمنة وقابلة للملاحظة للتفاعلات بين الوكيل والأداة، فإنها تمكن الفرق من:
إذا كنت تبني وكلاء ذكاء اصطناعي وتواجه صعوبة في مشكلة التكامل N×M، فنحن نحب المساعدة. إن TrueFoundry MCP Gateway متاحة الآن، ونحن متحمسون لرؤية ما ستبنيه بها.
لمزيد من المعلومات، تحقق من وثائقنا أو تواصل معنا لمناقشة حالة الاستخدام الخاصة بك.
ما هي أفكارك حول MCP Gateways؟ هل واجهت تحديات تكامل مماثلة؟ نود أن نسمع تجاربك في التعليقات.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















