


November 17, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
بالنسبة لمهندسي السحابة ومهندسي DevOps، غالبًا ما لا تتمثل التحدي الرئيسي في توسيع نطاق الذكاء الاصطناعي التوليدي في توفر موارد الحوسبة، بل في تنسيق (orchestration) هذه الموارد. توفر AWS لبنات أساسية قوية -- Amazon EKS، وSpot Instances، وIAM roles، وAmazon Bedrock. ومع ذلك، فإن دمج هذه العناصر في منصة تطوير داخلية (internal developer platform) متماسكة غالبًا ما يتطلب تكوينات معقدة وصيانة مستمرة.
تُعمل TrueFoundry كطبقة التنسيق تلك، حيث تعمل كطبقة تراكب للبنية التحتية (infrastructure overlay) مباشرة داخل حساب AWS الخاص بك. أدناه، سنحلل بالضبط كيفية تكامل المنصة مع AWS—مغطيين حدود الأمان، والاتحاد الهوائي (identity federation)، والشبكات، وتحسين الحوسبة.
نحن نستخدم بنية الطبقة المنفصلة (split-plane architecture) لفصل الإدارة عن التنفيذ.
يعتمد الاتصال على تدفق WebSocket أو gRPC آمن وصادر فقط (outbound-only). يبدأ الوكيل الذي يعمل في العنقود الخاص بك الاتصال بطبقة التحكم لجلب بيانات التكوين (deployment manifests) الجديدة ودفع تحديثات الحالة (مثل صحة الـ pod). ولأن حركة المرور صادرة فقط، فأنك لست بحاجة إلى فتح أي منافذ واردة (inbound ports) في مجموعات أمان VPC الخاصة بك—ما يحافظ على خصوصية VPC الخاصة بك بالكامل.
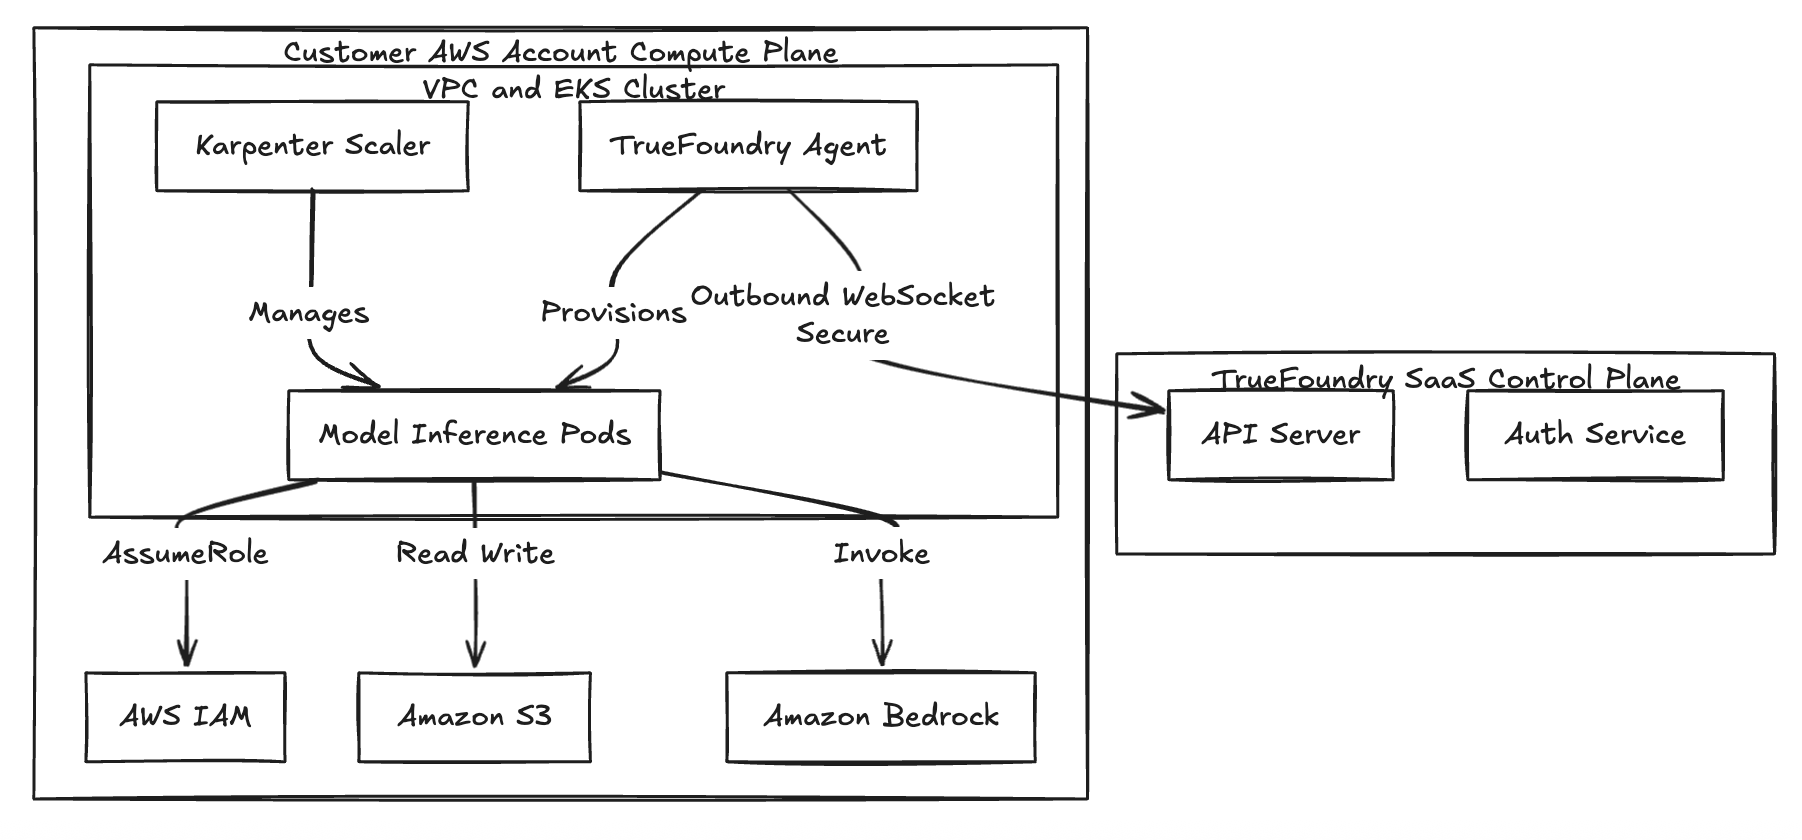
الشكل 1: تضمن بنية الطبقة المنفصلة بقاء إقامة البيانات داخل VPC الخاصة بالعميل.
عند نشر TrueFoundry في بيئة AWS، تدمج تكوينات الشبكة ملحق AWS VPC CNI لـ Kubernetes. تعمل موارد الحوسبة داخل شبكات فرعية خاصة (private subnets)، مما يضمن عدم تعريض نقاط نهاية الاستدلال (inference endpoints) للإنترنت العام بشكل افتراضي.
تستعين TrueFoundry بـ Istio لإدارة حركة المرور بين الميكروسيرفيسز (East-West traffic). على سبيل المثال، في مسار RAG حيث يتواصل مركز خدمات التضمين (embedding service) مع قاعدة بيانات المتجهات (vector database)، يدير Istio التوجيه ويفرض ميزة TLS المتبادلة (mTLS). يضمن هذا تشفير حركة المرور الداخلية للعنقود أثناء النقل دون الحاجة إلى تغييرات على مستوى التطبيق.
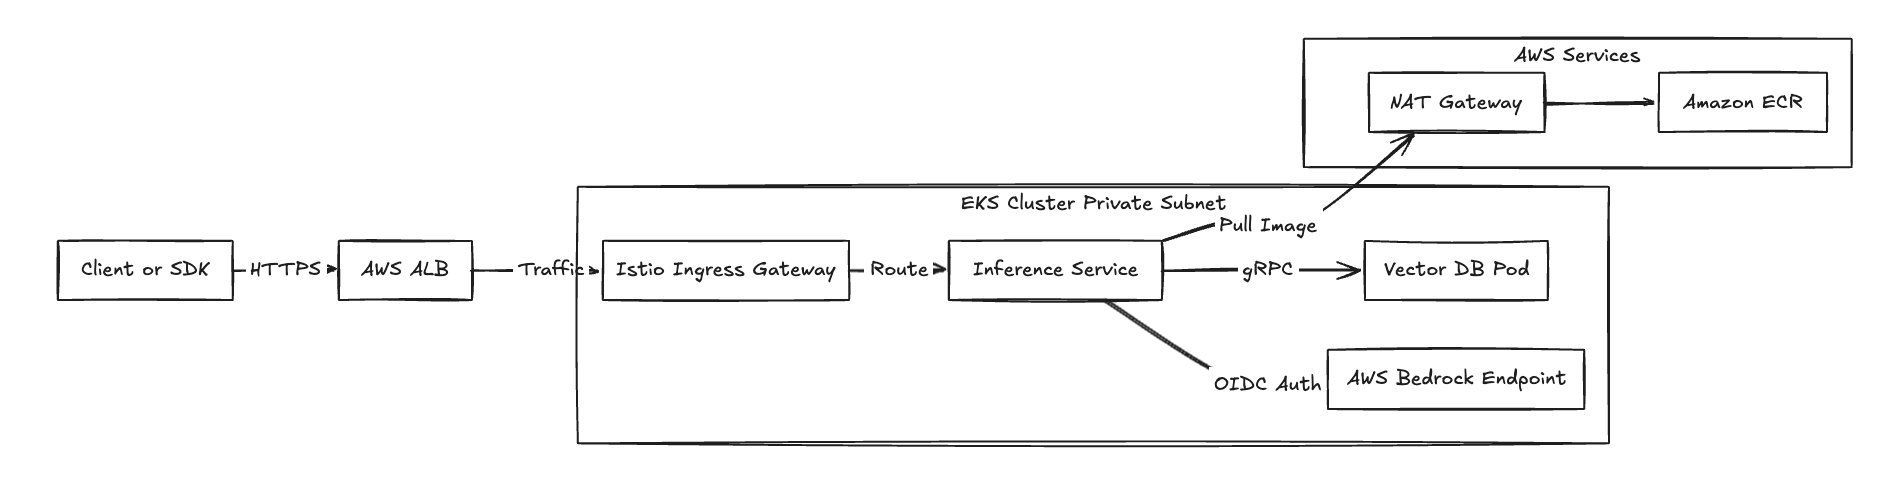
الشكل 2: تدفق حركة مرور الشبكة الذي يوضح الدخول للاستدلال والخروج للاعتمادات.
الهدف الأمني الرئيسي في بيئات AWS للمؤسسات هو إزالة الاعتمادات الثابتة (static credentials). تعالج TrueFoundry ذلك من خلال تطبيق IAM Roles for Service Accounts (IRSA).
عندما ينشر المستخدم عبء عمل، مثل مهمة ضبط دقيق (fine-tuning) أو خدمة استدلال، تنفذ المنصة سير العمل التالي:
تضمن هذه الآلية استخدام كود التطبيق لـ AWS SDK القياسية (مثل boto3) دون وجود أسرار مخفية في الكود (hardcoded secrets). إذا تم اختراق الـ pod، فإن التأثير المحتمل يقتصر على الصلاحيات المحددة الممنوحة لدور IAM هذا، وتنتهي صلاحية الاعتمادات تلقائيًا.
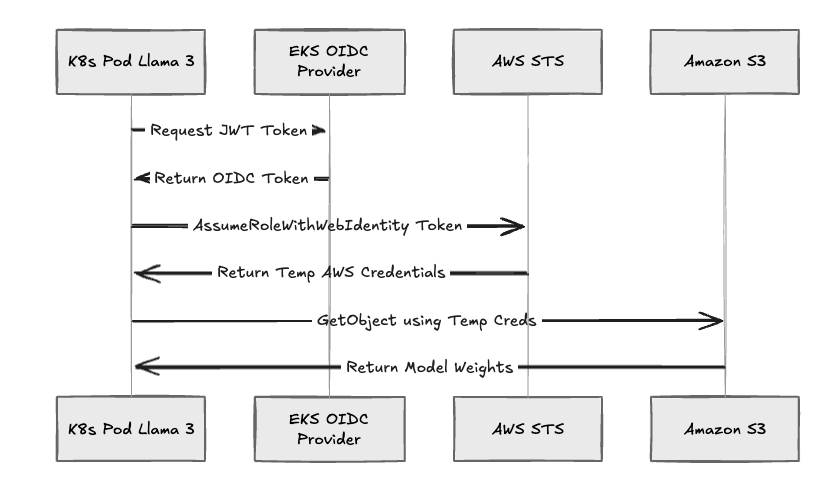
الشكل 3: تدفق مصادقة IRSA المستخدم بواسطة أحمال عمل TrueFoundry.
يمثل تشغيل نماذج اللغات الكبيرة (LLMs) على مثيلات حسب الطلب (On-Demand instances) تحديات كبيرة من حيث التكلفة. تنسق TrueFoundry أداة Karpenter، وهي نظام توفير عقد Kubernetes مفتوح المصدر، لتحسين استخدام الحوسبة.
توفر TrueFoundry منطقًا متخصصًا لإدارة EC2 Spot Instances:
يمكّن هذا التنسيق الموثوق من استخدام مثيلات Spot لأحمال عمل الاستدلال الإنتاجية، مما يحقق عادةً توفيرًا يصل إلى 70% مقارنة بأسعار On-Demand لأحمال العمل التي تتحمل استخدام Spot.
بالنسبة للمؤسسات التي تستخدم نماذج مملوكة، تعمل TrueFoundry كواجهة API موحدة لـ Amazon Bedrock وAmazon SageMaker.
بدلاً من تضمين استدعاءات AWS SDK مباشرة في كود التطبيق، يوجه المطورون الطلبات عبر بوابة TrueFoundry (Gateway). تقوم البوابة بالآتي:
تتيح هذه المركزية للمسؤولين إدارة سياسات الوصول على مستوى البوابة دون تعديل سياسات IAM باستمرار أو تدوير اعتمادات AWS.
تدعم TrueFoundry نشر النماذج على نقاط نهاية SageMaker. ومع ذلك، توفر المنصة أيضًا إمكانية نشر النماذج مباشرة على EC2/EKS. يتيح هذا البديل للمؤسسات تجاوز التكاليف الإضافية المرتبطة عادةً بنقاط نهاية الاستدلال المدارة بالكامل مع الحفاظ على تجربة نشر متسقة للمطور.
تم تصميم TrueFoundry للتكامل مع سير عمل البنية التحتية ككود (Infrastructure as Code) الحالية. توفر المنصة وحدات Terraform (Terraform Modules) معتمدة لتوفير البنية التحتية الأساسية المطلوبة:
يضمن هذا أن تتكون البيئة من موارد AWS قياسية معرفة في ملف حالة Terraform الخاص بالعميل، وتظل قابلة للتدقيق بالكامل.
يوضح الجدول التالي الاختلافات التشغيلية بين بناء منصة باستخدام لبنات AWS الأساسية مباشرة مقابل استخدام طبقة التراكب TrueFoundry.
يتوافق تكامل TrueFoundry مع AWS مع النمط البنيوي القائم على استخدام المزود السحابي العملاق لموثوقية البنية التحتية مع تطبيق طبقة تحكم متخصصة للإدارة الخاصة بالتطبيقات.
بالنسبة للمؤسسات التي تستثمر في AWS، يوفر هذا النموذج آلية لتحديث عمليات الذكاء الاصطناعي مع الحفاظ على نطاقات إقامة البيانات والأمان الحالية. يحتفظ العميل بالتحكم في VPC وحدود الأمان، مع استخدام TrueFoundry لتبسيط تعقيد دورة حياة تطبيقات الذكاء الاصطناعي.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















