


November 17, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
إن ربط منصة الذكاء الاصطناعي التوليدي (Generative AI) على Microsoft Azure يعني تجميع عناصر الحوسبة والهوية والذكاء الاصطناعي المتميزة معًا. أنت تقوم بتوفير السعة الخام عبر Azure Kubernetes Service (AKS) وSpot VMs، وتتعامل مع الهوية عبر Entra ID، وتوجه الطلبات إلى Azure OpenAI. وتحدث المشكلات عندما يتعين على فرق البنية التحتية لديك تنظيم هذه الاتصالات يدويًا لكل نشر نموذج جديد.
يتم نشر TrueFoundry كطبقة بنية تحتية تراكبية (infrastructure overlay) داخل اشتراك Azure الخاص بك. نحن نتولى إدارة دورة حياة النشر، وأتحاد الهويات (identity federation)، والتوسع التلقائي (autoscaling). يوضح هذا المنشور أنماط التكامل الدقيقة التي نستخدمها لربط TrueFoundry بـ Azure، متضمنًا النشر منفصل الطبقات (split-plane)، والحدود الشبكية، وآليات هوية أحمال العمل (workload identity mechanics).
نستخدم بنية منفصلة الطبقات لعزل تنفيذ أحمال العمل عن إدارة المنصة. إذا كنت تقوم ببناء منصات على Amazon EKS، فستبدو لك هذه البنية مألوفة: حيث تفصل واجهة التحكم عن طبقة البيانات (data plane).
نقوم بربط الطبقتين باستخدام تدفق gRPC آمن للخروج فقط (outbound-only) أو عبر WebSocket. يبدأ الوكيل الموجود على جانب العنقود الاتصال بطبقة التحكم لسحب البيانات الوصفية (manifests) ودفع السجلات (logs). لا تحتاج إلى فتح أي منافذ واردة (inbound ports) على مجموعات أمان الشبكة (NSGs) في VNET الخاصة بك. ترفض VNET الخاصة بك حركة الدخول الخارجية من الإنترنت بشكل افتراضي.
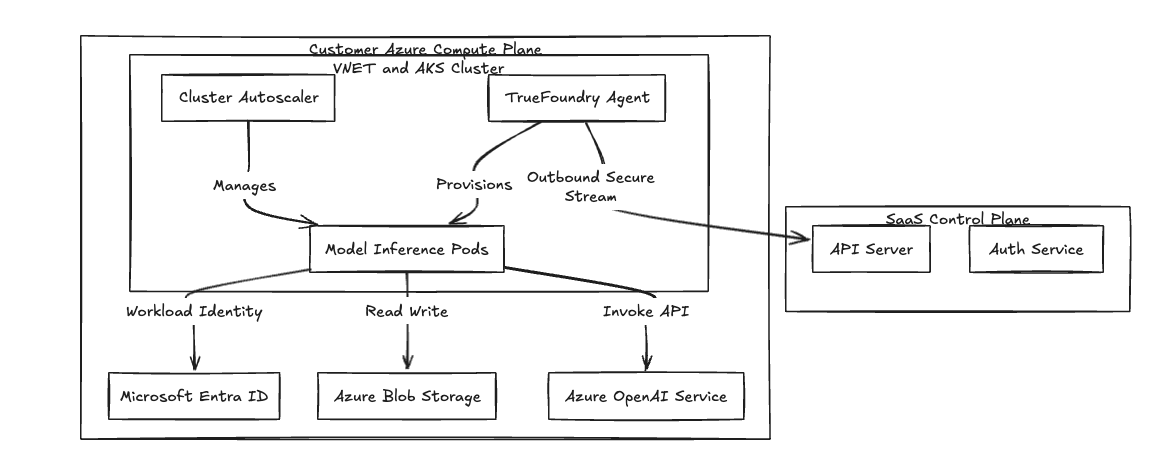
الشكل 1: البنية منفصلة الطبقات تعزل معالجة البيانات داخل VNET الخاصة بالعميل.
نقوم بتكوين شبكات طبقة الحوسبة باستخدام Azure CNI لتعيين عنوان IP مباشر على مستوى Pod. تظل موارد الحوسبة الخاصة بك في شبكات فرعية خاصة (private subnets).
لتحقيق حدود امتثال صارمة، نقوم بتوجيه حركة المرور عبر Azure Private Link. يتم توجيه الاتصالات من pods الخاصة بالاستدلال لديك إلى Azure OpenAI وKey Vault وBlob Storage بالكامل عبر الشبكة الرئيسية لـ Microsoft.
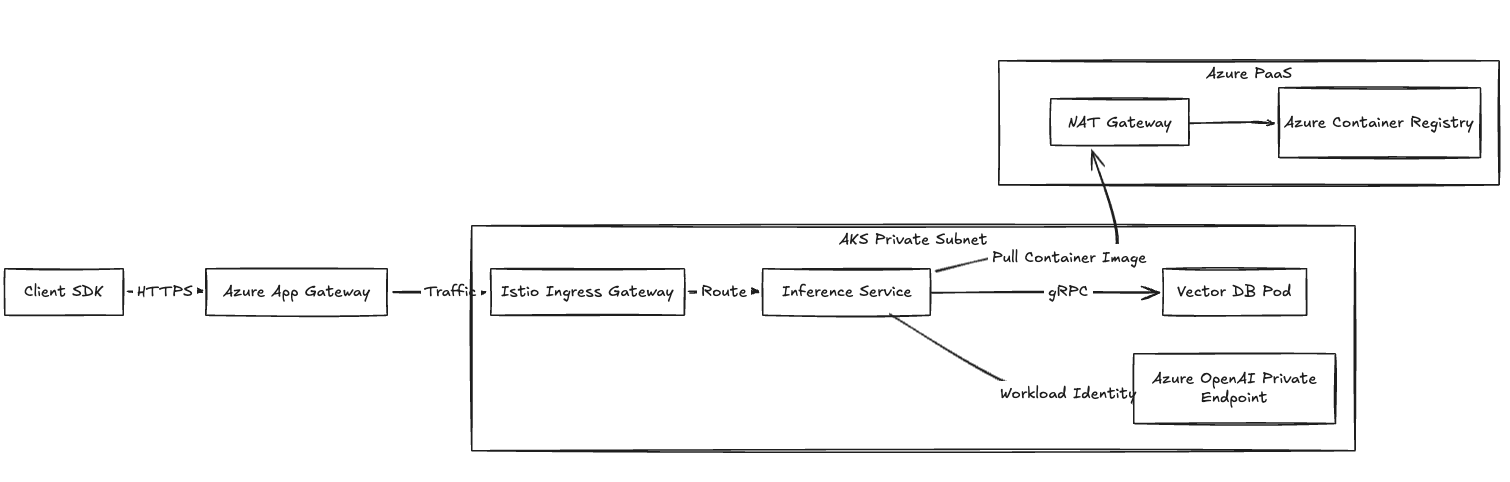
الشكل 2: تدفق حركة مرور الشبكة موضّحًا حركة الدخول والاتصال الخاص بـ Azure PaaS.
تتسبب الأسرار الثابتة المكتوبة في الكود (Hardcoded static secrets) وService Principals في أعباء تدوير (rotation overhead) جسيمة. نحن نتحقق من صحة أحمال العمل ديناميكيًا باستخدام Microsoft Entra Workload ID. إذا كنت تدير بيئات AWS، فهذا هو المقابل لـ AWS IAM Roles for Service Accounts (IRSA) في Azure.
عندما تقوم بنشر خط أنابيب (pipeline)، ننفذ هذا التسلسل:
نستخدم DefaultAzureCredential في كود التطبيق. هذا يحدد نطاق التأثير فقط في أذونات RBAC الممنوحة لتلك الهوية المُدارة (Managed Identity) المحددة.
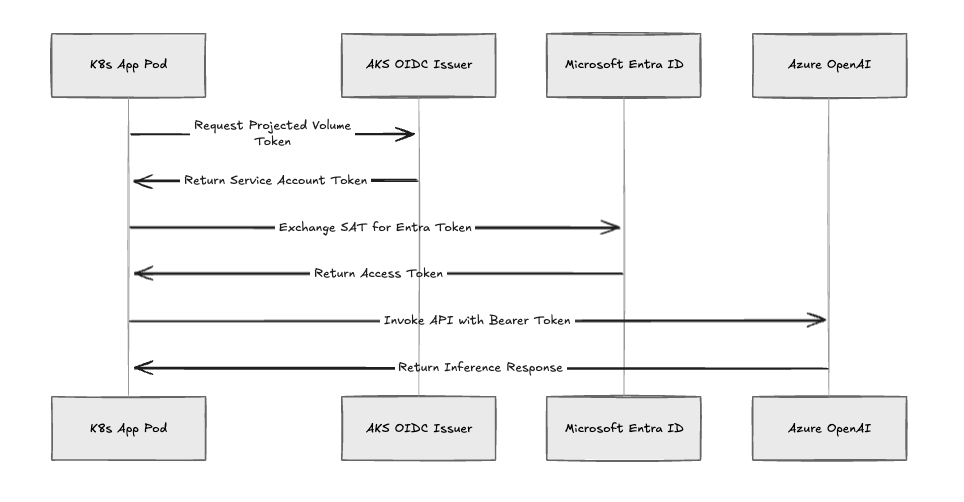
الشكل 3: تدفق مصادقة Entra Workload ID.
غالبًا ما يؤدي تشغيل الاستدلال في الحالة المستقرة على VMs حسب الطلب (On-Demand VMs) إلى ارتفاع التكاليف الأساسية. نحن ننتقل مباشرة مع مجموعات عقد AKS لتنظيم Azure Spot Virtual Machines (بشكل مشابه لاستخدام Amazon EC2 Spot Instances).
ندير سعة Spot باستخدام المنطق التالي:
بالنسبة للفرق التي تقوم بتشغيل batch inference أو تقديم API متسامح مع الأخطاء، يمكن لهذا الإعداد—بشكل مشابه جدًا لتشغيل Karpenter على AWS—تقليل تكاليف مثيلات الحوسبة بنسبة تصل إلى 80% اعتمادًا على مرونة حمل العمل.
تؤدي إدارة مفاتيح API المتميزة وحُدود الرموز في الدقيقة (TPM) عبر مناطق Azure المتعددة إلى تباطؤ تشغيلي. تقوم TrueFoundry AI Gateway بتجريد هذا الأمر. بشكل مشابه لتوجيه الطلبات عبر Amazon Bedrock، يتصل المطورون بنقطة نهاية API داخلية واحدة.
نحن نتوافق مع ممارسات GitOps و Infrastructure-as-code (IaC) القياسية. أنت تقوم بتوفير بيئة Azure الأساسية باستخدام وحدات Terraform التي نصلحها ونحافظ عليها.
تدير حالة Terraform الخاصة بك شبكات VNETs، وعنقود AKS، ومصدري OIDC، وقواعد بيانات PostgreSQL الأساسية. تترابط طبقة TrueFoundry التراكبية ببساطة مع هذه الم موارد الأصلية، مما يضمن بقاء بنيتك التحتية قابلة للمراجعة وممتثلة.
إن نشر TrueFoundry على Azure يعزل تنفيذ الحوسبة والبيانات الخاصة بك بينما ندير نحن دورة حياة التطبيق. أنت تحتفظ بالسلطة المباشرة على شبكات VNETs، وNSGs، وحرمة إقامة البيانات لديك. نحن نتولى تنظيم المكونات. من خلال تجريد التوصيلات المعقدة بين AKS وEntra ID وAzure OpenAI، نتيح لفرق الهندسة لديك التركيز على تقديم النماذج بدلاً من مواجهة معارك البنية التحتية.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




















