


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


Wat is API-sleutelbeheer en hoe werkt het?

Bijna elke API, inclusief die achter grote taalmodellen, gebruikt een sleutel om te bepalen wie de aanroep doet en of dit is toegestaan. Die sleutel is een geheim; als deze lekt, kan iedereen die erover beschikt je kosten opdrijven of bij je data komen. API-sleutelbeheer is het geheel aan werkwijzen dat die geheimen gedurende hun hele levenscyclus beschermt, van creatie tot intrekking.
Het is verleidelijk om een sleutel te zien als iets dat je eenmalig plakt en daarna vergeet, maar precies zo belanden sleutels hard-coded in repositories, worden ze gedeeld in chats en lekken ze uit. Goed sleutelbeheer vervangt dit door een bewuste aanpak: sleutels worden veilig opgeslagen, strikt beperkt in hun reikwijdte, regelmatig geroteerd en kunnen direct worden ingetrokken.
Deze gids legt uit wat API-sleutelbeheer is, hoe het werkt, wat de belangrijkste werkwijzen zijn en waarom het zo belangrijk is, vooral voor AI-applicaties die meerdere providers aanroepen.
Wat is API-sleutelbeheer?
API-sleutelbeheer is het proces van het beheren van de volledige levenscyclus van API-sleutels, de geheime tokens die applicaties presenteren om zich te authenticeren bij een API. Het omvat het genereren van sleutels, het veilig opslaan ervan, het distribueren naar de systemen die ze nodig hebben, het controleren van de toegangsrechten, het periodiek roteren van sleutels en het intrekken ervan wanneer ze niet langer nodig zijn of gecompromitteerd zijn.
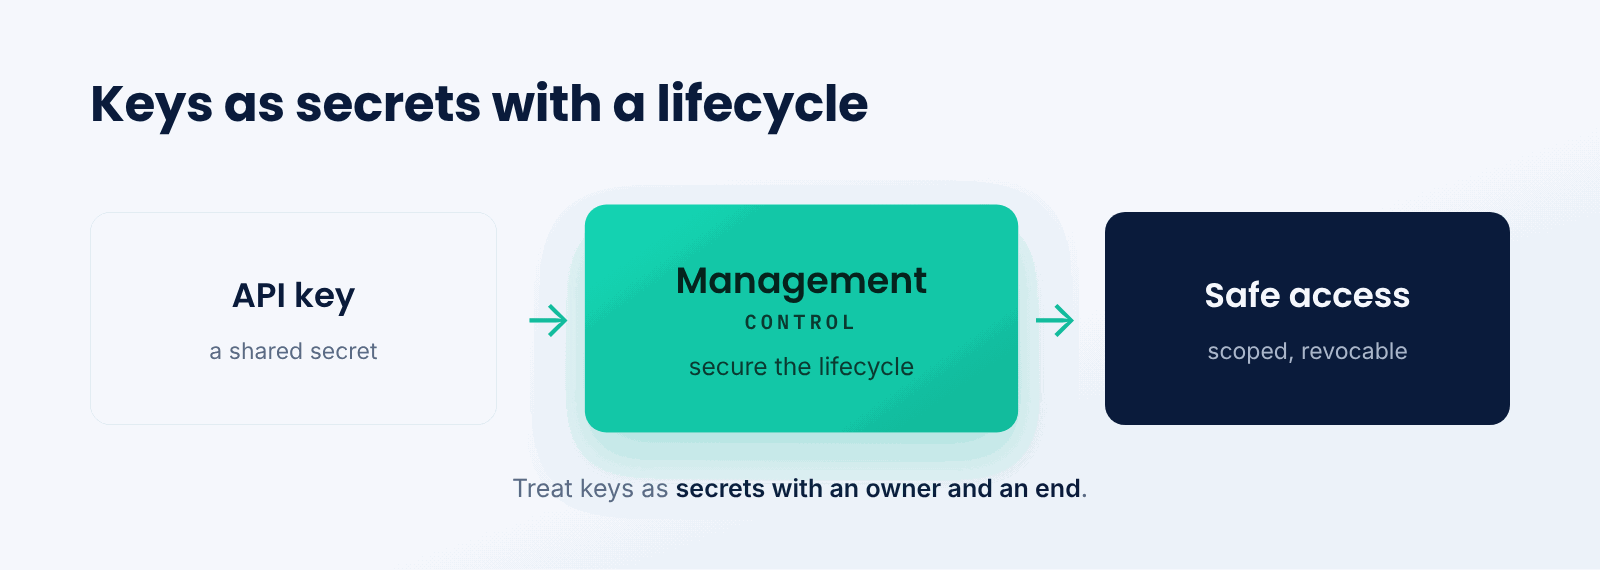
Zie een API-sleutel als een fysieke sleutel van een gebouw. Je zou geen kopieën laten rondslingeren, de loper aan iedereen geven of een sleutel blijven gebruiken nadat deze verloren is gegaan. Je zou bijhouden wie welke sleutel heeft, beperken wat elke sleutel opent en de sloten vervangen als er een vermist raakt. API-sleutelbeheer past diezelfde zorgvuldigheid toe op digitale sleutels.
Het kernidee is om sleutels te behandelen als gevoelige geheimen met een levenscyclus, niet als statische strings. Elke sleutel heeft een oorsprong, een reikwijdte, een eigenaar en een eindpunt; het beheren van al deze aspecten zorgt ervoor dat de toegang onder controle blijft.
Hoe werkt API-sleutelbeheer?
Sleutels doorlopen een levenscyclus en beheer past in elke fase controles toe.
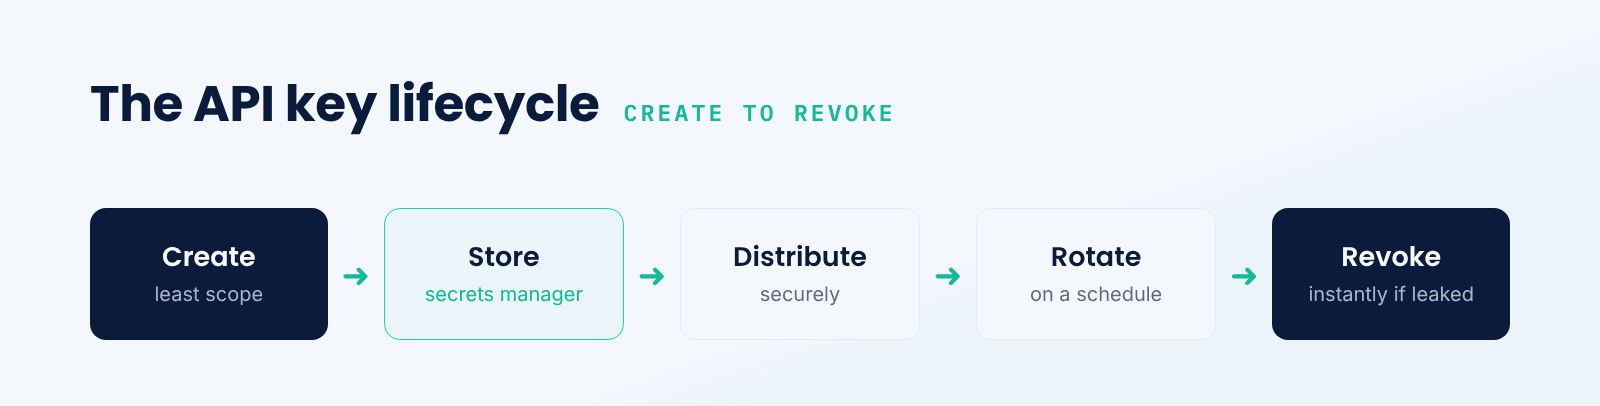
- Aanmaken. Een sleutel wordt gegenereerd met de minimale reikwijdte en rechten die nodig zijn.
- Opslaan. De sleutel wordt bewaard in een secrets manager, nooit in code of platte configuratiebestanden.
- Distribueren. De sleutel wordt veilig afgeleverd bij de systemen die hem nodig hebben en niet zomaar gedeeld.
- Roteren. Sleutels worden volgens een schema vervangen, zodat een oude, gelekte sleutel niet langer werkt.
- Intrekken. Een gecompromitteerde of ongebruikte sleutel wordt direct uitgeschakeld om de toegang af te sluiten.
De twee fasen die mensen het vaakst overslaan zijn rotatie en intrekking, en juist die fasen beperken de schade. Een sleutel die regelmatig wordt geroteerd en direct kan worden ingetrokken, beperkt de kosten van een lek.
Veilige opslag vs. scoping vs. rotatie
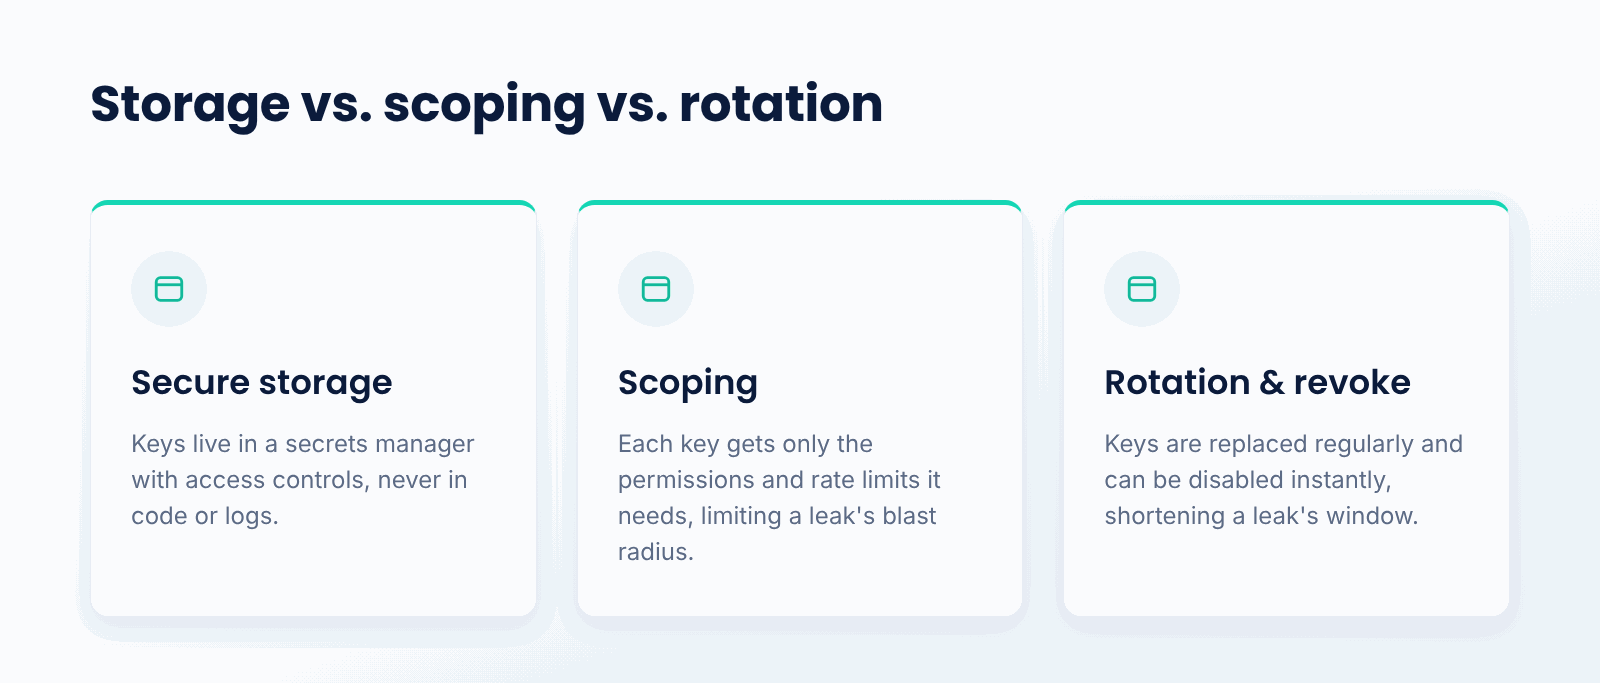
Drie werkwijzen doen het meeste werk. Veilige opslag bewaart sleutels in een speciale secrets manager met toegangscontrole, zodat ze nooit in code of logs terechtkomen. Scoping en het principe van de minste rechten geven elke sleutel alleen de machtigingen en snelheidslimieten die nodig zijn, zodat een lek niet alles kan ontregelen. Rotatie en intrekking vervangen sleutels regelmatig en maken het mogelijk ze direct uit te schakelen, waardoor een gecompromitteerde sleutel slechts een kort, beheersbaar risico vormt.
Ze versterken elkaar. Opslag verkleint de kans op een lek, scoping beperkt de impact als er toch iets misgaat, en rotatie plus intrekking verkort de tijd dat een gelekte sleutel bruikbaar is. Samen veranderen ze sleutelbeveiliging van hopen op het beste naar volledige controle.
Waarom is API-sleutelbeheer belangrijk?
- Voorkomt lekken. Correcte opslag houdt sleutels uit code en logs waar ze anders blootgesteld zouden worden.
- Beperkt schade. Scoping en snelheidslimieten beperken wat een gecompromitteerde sleutel kan aanrichten.
- Beheerst kosten.Bij AI-API's kan een gelekte sleutel snel voor hoge kosten zorgen.
- Maakt intrekking mogelijk. Je kunt een gecompromitteerde sleutel blokkeren zonder alles opnieuw te hoeven implementeren.
- Ondersteunt compliance.Beheerde sleutels met audit-logs voldoen aan beveiligingseisen.
Wat zijn de uitdagingen?
- Wildgroei. Veel sleutels verspreid over talloze diensten en providers zijn lastig bij te houden.
- Hard-coding. Sleutels belanden ondanks goede voornemens toch in repositories of configuratiebestanden.
- Rotatie-frictie. Het wijzigen van sleutels zonder downtime vereist planning.
- Zichtbaarheid.Weten welke sleutel waar en door wie wordt gebruikt, gaat niet vanzelf.
Wanneer heb je API-sleutelbeheer nodig?
Je hebt het nodig zodra je applicatie een API-sleutel gebruikt, wat bijna altijd het geval is. Het wordt cruciaal zodra je meerdere sleutels, meerdere services of sleutels hebt die toegang geven tot betaalde of gevoelige bronnen. Voor AI-applicaties die verschillende modelproviders aanroepen, is gedisciplineerd sleutelbeheer essentieel.
Een enkele wegwerpsleutel voor een persoonlijk experiment vereist weinig poespas. Maar alles wat in productie draait en met echte kosten of data werkt, heeft sleutels nodig die veilig worden opgeslagen, strikt worden afgebakend en op verzoek kunnen worden ingetrokken.
Best practices voor API-sleutelbeheer
- Hardcode nooit sleutels; sla ze op in een speciale secrets manager.
- Geef elke sleutel de kleinst mogelijke scope en de laagst benodigde rate limits.
- Roteer sleutels regelmatig en na elk vermoeden van blootstelling.
- Zorg dat intrekking snel verloopt, zodat een gecompromitteerde sleutel direct kan worden geblokkeerd.
- Monitor het gebruik van sleutels om afwijkingen en onverwachte kosten op te sporen.
- Gebruik een gateway zodat sleutels voor veel providers op één plek worden beheerd en geroteerd.
Conclusie
API-sleutelbeheer is het veilig afhandelen van API-sleutels gedurende hun gehele levenscyclus: het aanmaken, opslaan, distribueren, roteren en intrekken ervan. Door sleutels uit de code te houden, ze strikt af te bakenen en ze roteerbaar en intrekbaar te maken, beperk je de schade die een enkel lek kan aanrichten. Voor AI-applicaties, waarbij een gelekte sleutel zowel datalekken als torenhoge kosten betekent, is gedisciplineerd sleutelbeheer een fundamentele beveiligingspraktijk.
Met de AI Gateway van TrueFoundry kunnen teams API-sleutels voor veel modelproviders centraal beheren, met scoping, rotatie en gebruiksmonitoring op één plek, zodat applicaties nooit over de ruwe sleutels van providers beschikken. Naarmate AI-gebruik zich verspreidt over verschillende providers, is centraal sleutelbeheer de manier waarop teams die toegang veilig en controleerbaar houden.
Beheer, implementeer en traceer AI in je eigen infrastructuur
Veelgestelde vragen
What is API key management in simple terms?
It handles the secret keys your applications use to call APIs, safely across their whole lifecycle: creating them, storing them securely, rotating them regularly, and revoking them when needed, so they do not leak or get misused.
Why should API keys not be hard-coded?
Because keys written into code end up in repositories, logs, and shared files where they get exposed. A leaked key lets anyone call the API as you. Keys belong in a secrets manager, injected at runtime, never written into code.
What is key rotation?
Rotation is replacing keys with new ones on a regular schedule. It means that even if an old key leaked without your knowledge, it stops working after rotation, limiting how long any compromised key stays useful.
Why does API key management matter for AI apps?
Because AI APIs are metered and can be expensive, a leaked key can run up large bills quickly, as well as expose data. Managing keys tightly, with scoping and fast revocation, limits both the cost and the exposure.
How does a gateway help with key management?
A gateway holds the provider keys centrally and gives applications their own scoped access instead. Keys can be rotated, revoked, and monitored in one place, so individual apps never hold raw provider keys and access stays controllable.

GenAI-infrastructuur: eenvoudiger, sneller, goedkoper
Vertrouwd door topteams voor het schalen van GenAI

- © 2022 ENSEMBLE Technologies



Aanmelden voor onze nieuwsbrief
Het laatste nieuws, artikelen en bronnen in je inbox


